Prezzi


- 10 repository
- 2 immagini container
- 1 Dominio
- 1 Account Cloud
- 10 AI AutoFixes/mese
- 250k Richieste Protette/mese
- 100 repository
- 50 immagini container
- 3 Domini
- 3 Account Cloud
- AI AutoFixes illimitati al mese
- 10 milioni di Richieste protette al mese
- 200 repo
- 100 immagini container
- 10 domini
- 10 account cloud
- 30 gruppi di scaling VM
- AI AutoFixes illimitati al mese
- 20M richieste protette/mese
- 500 repo
- 200 Immagini di Container
- 20 domini
- 20 account cloud
- 100 gruppi di scaling VM
- AI AutoFixes illimitati al mese
- 50M richieste protette/mese
Soggetto alla nostra politica di utilizzo corretto.
Report PDF completo per SOC 2 e ISO 27001
Una applicazione, un set di API
Report PDF completo per SOC 2 e ISO 27001
La copertura si adatta alla tua applicazione
Come viene calcolato un Pentest su Misura

Report continui e risultati in tempo reale
Sempre attivo, si adatta alle tue release
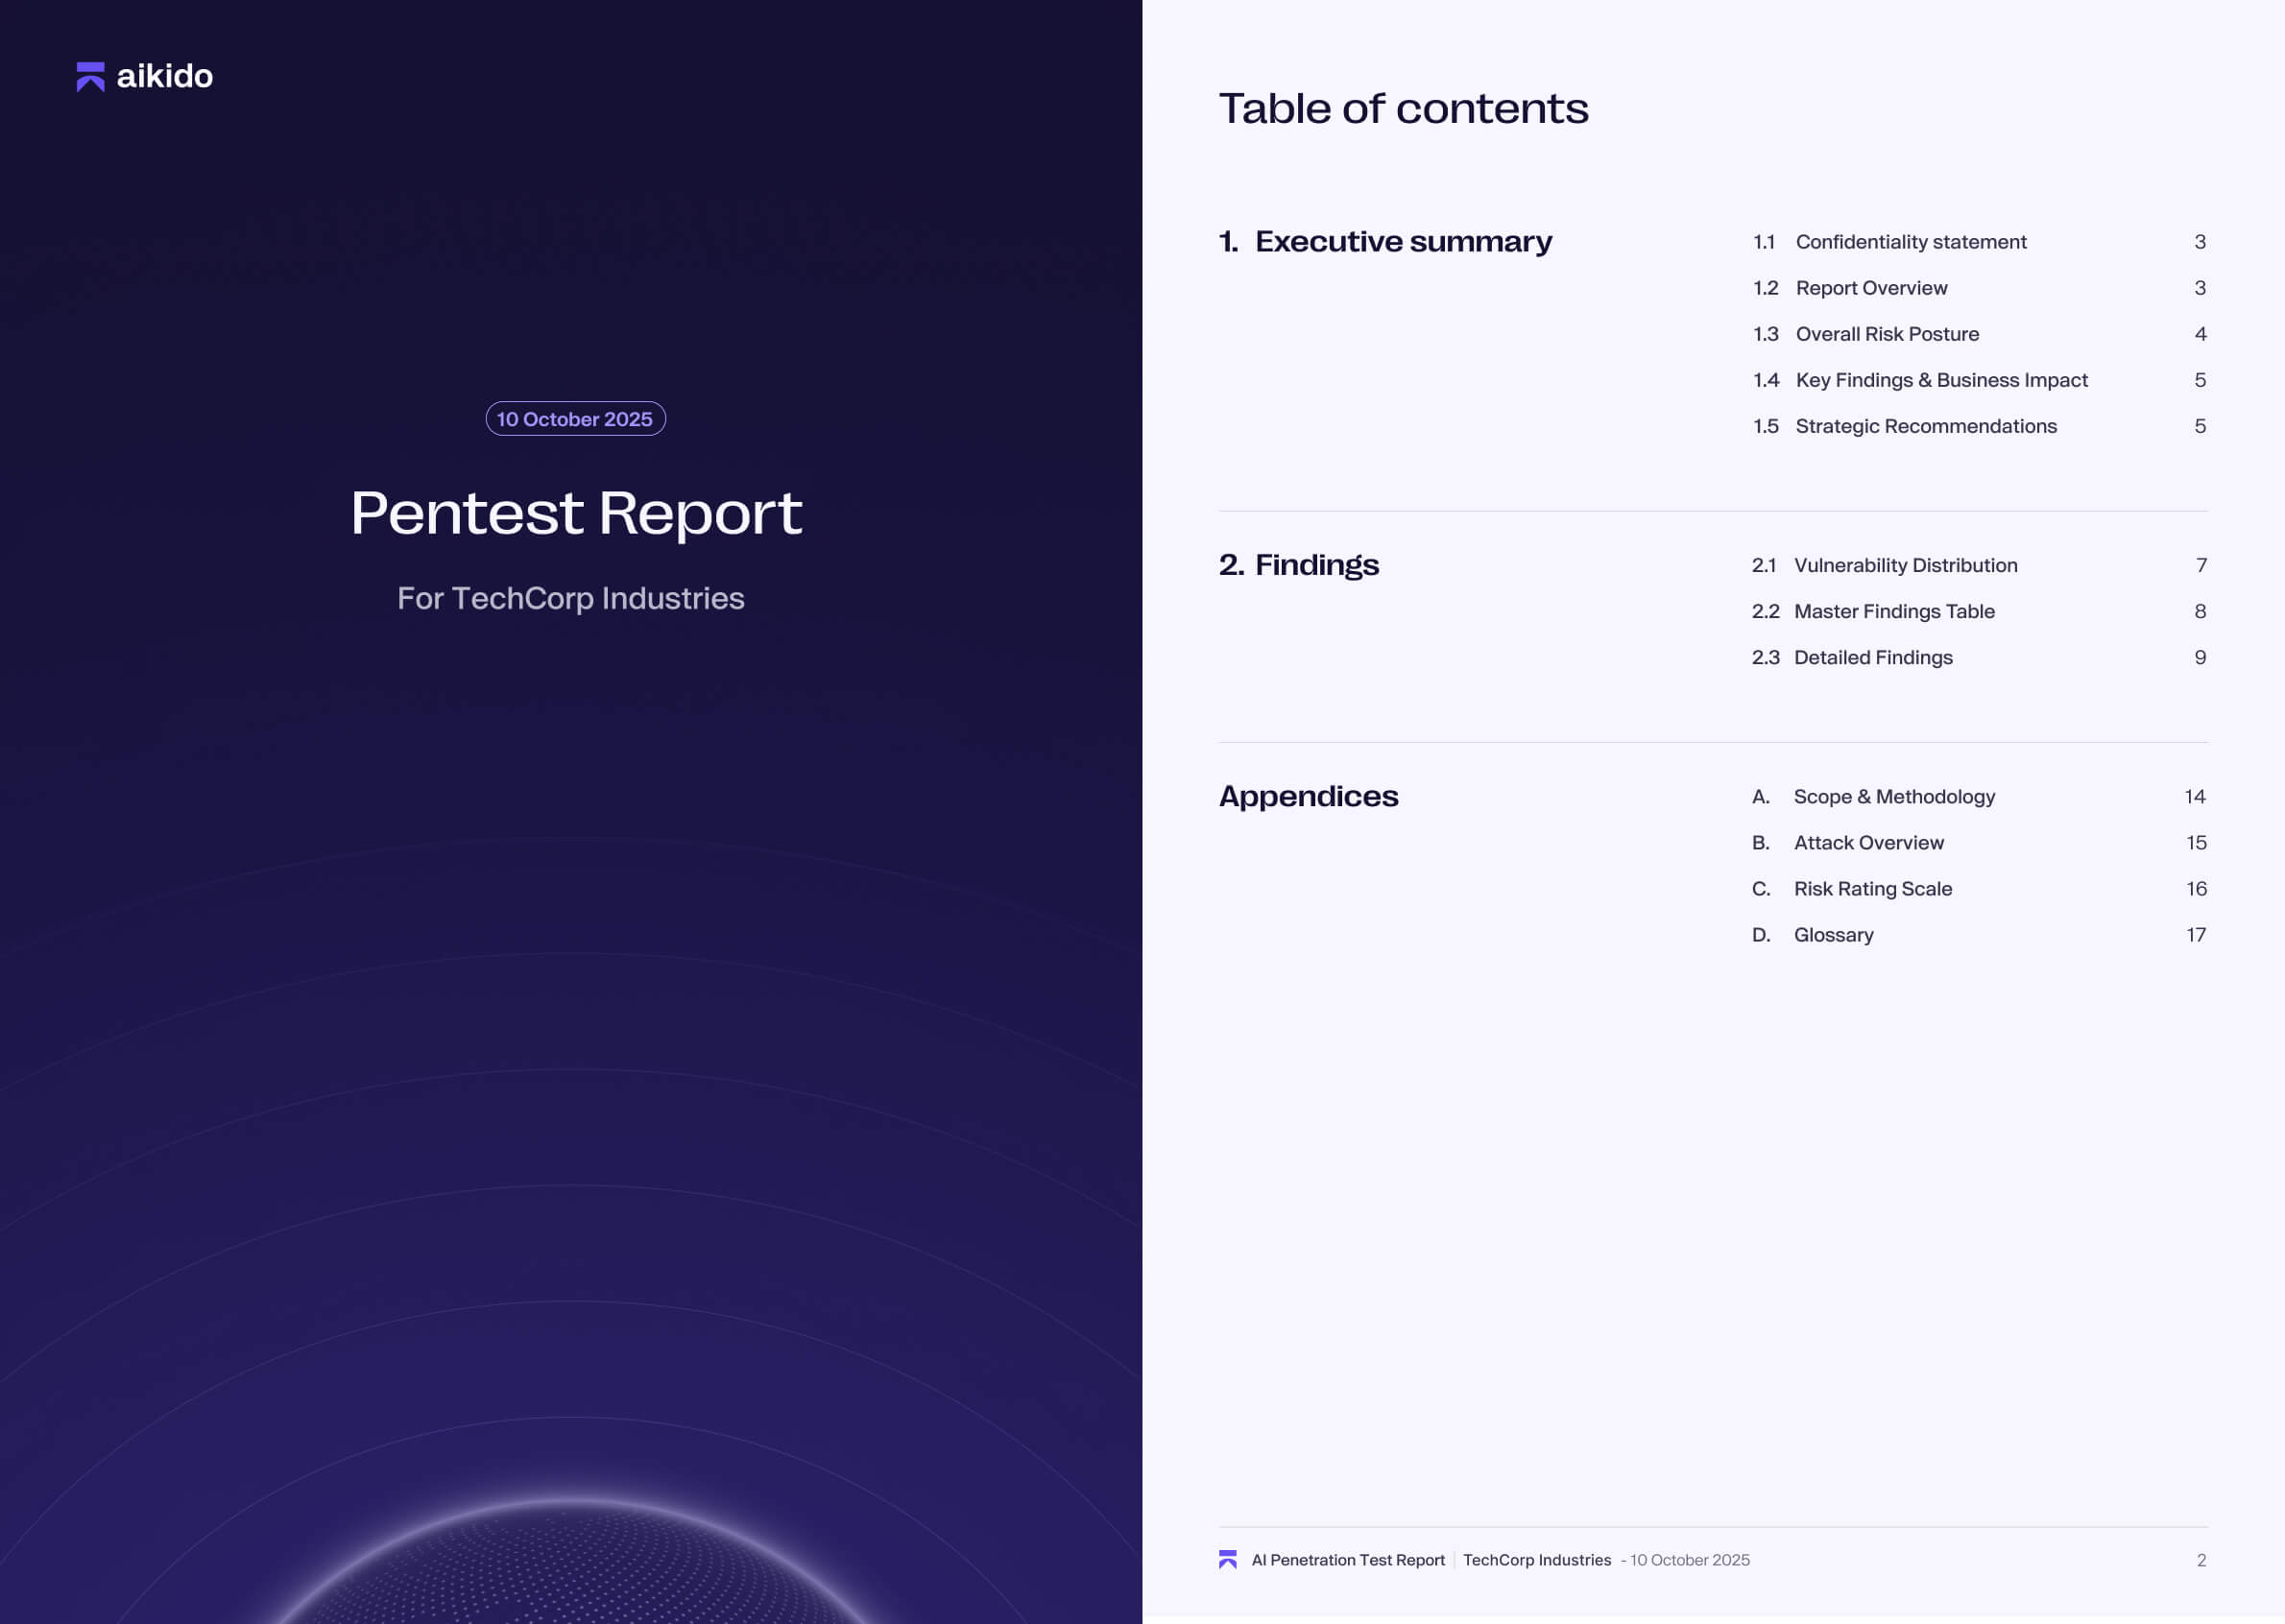
Scarica un esempio di report Pentest
Ottieni un esempio del nostro dossier completo, di livello audit (SOC2, ISO27011, ecc…), con prove, passaggi di riproduzione e linee guida di remediation per la certificazione.
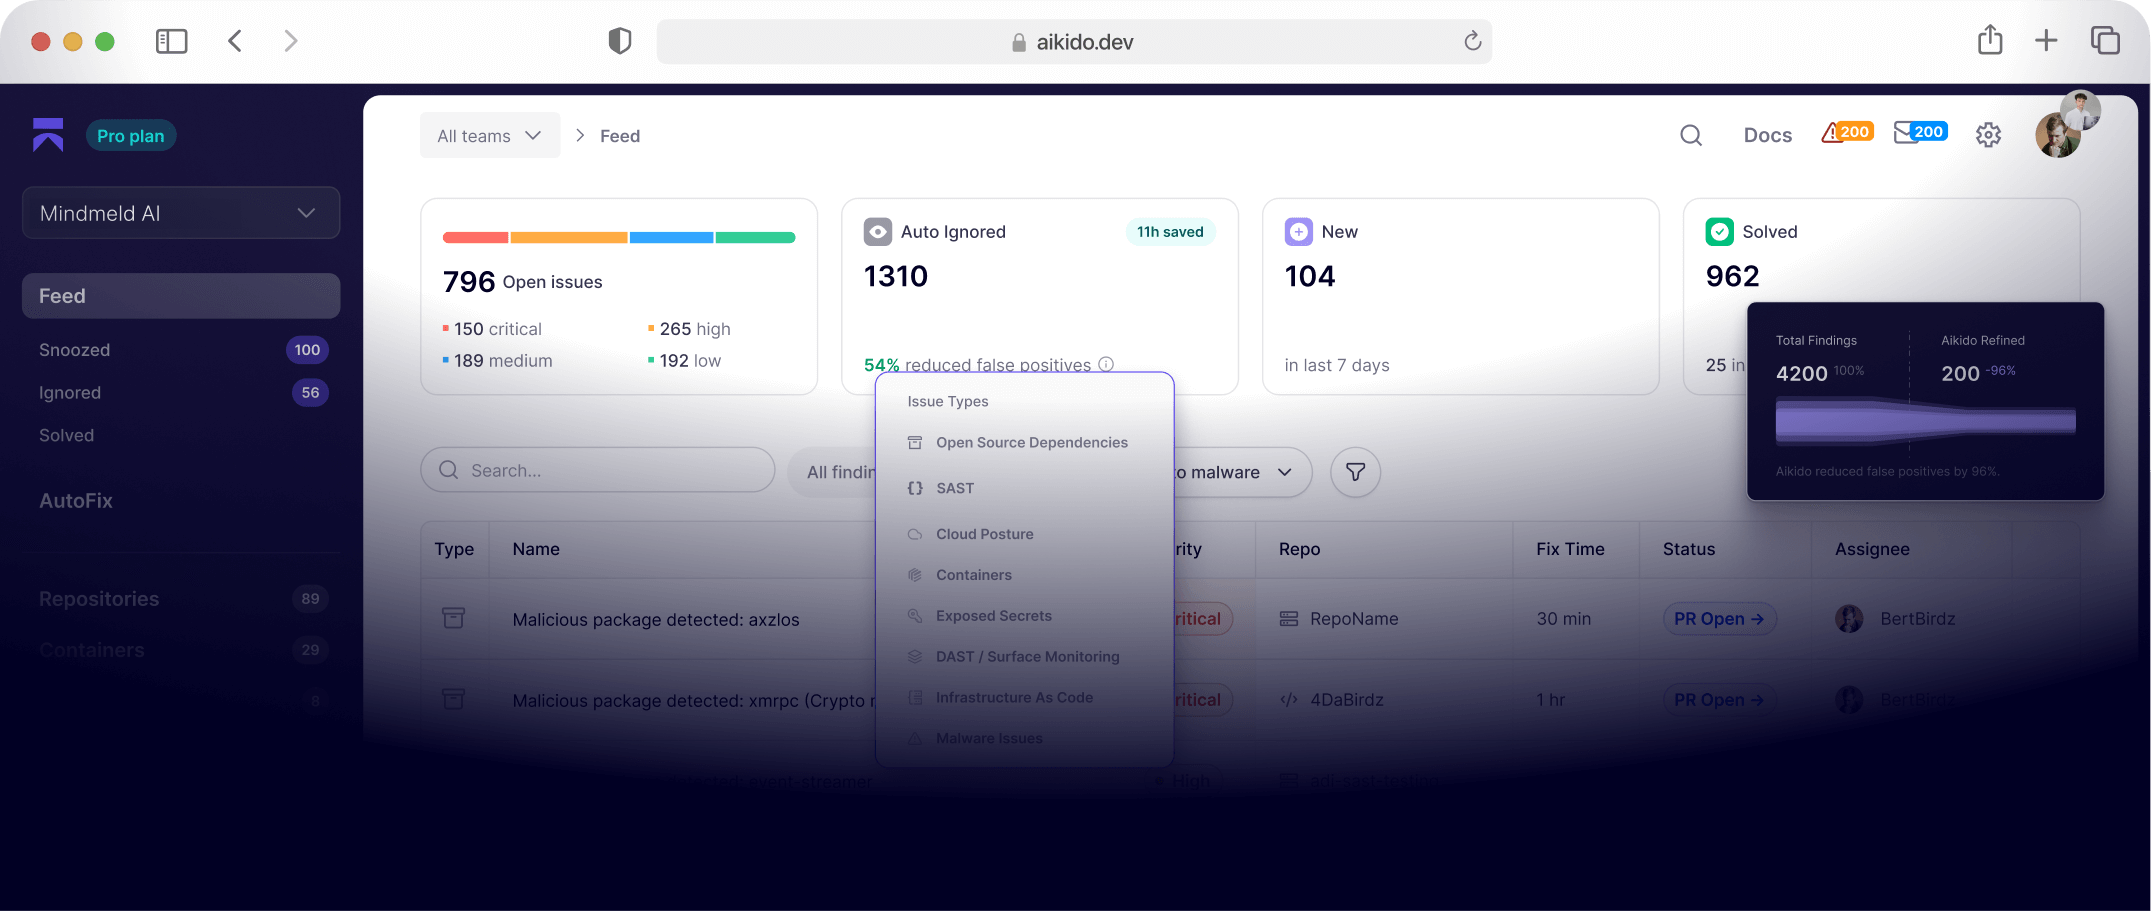
Una piattaforma. Modulare per design.
Ogni modulo offre funzionalità enterprise complete autonomamente e si integra perfettamente se implementato insieme.
Suite AppSec avanzata, progettata per gli sviluppatori.




Sicurezza cloud unificata con visibilità in tempo reale.


Interroga ed esplora tutti gli asset cloud tra i diversi provider
Interroga ed esplora tutti gli asset cloud tra i diversi provider
Risparmia ore nella correzione di immagini base e dipendenze con PR di fix ad alta affidabilità
Riduci la larghezza di banda e i costi di scansione fino al 50%
Scopri e scansiona automaticamente tutte le risorse cloud attraverso intere organizzazioni e account
Monitoraggio continuo della conformità SOC2, ISO e CIS
Interroga ed esplora tutti gli asset cloud tra i diversi provider
Identifica misconfigurazioni a catena che portano a violazioni reali
Test di sicurezza offensivi basati su AI.


Esegue pentest sulle modifiche immediatamente al momento del deployment
Avvia pentest e ottieni risultati in giorni, non settimane
Rileva difetti di logica complessi che altri non individuano
Pentest più approfonditi che utilizzano il contesto dell'applicazione e l'autenticazione
Genera Pull Request ad alta affidabilità per problemi confermati
Report accettati dagli auditor per SOC2, ISO, HIPAA e altro
Rileva IDOR, bypass di autenticazione, OWASP Top 10 e rischi critici
Esegue pentest su applicazioni in esecuzione su reti interne
Una volta implementata una correzione, convalidane immediatamente l'accuratezza

Esegue automaticamente pentest e corregge le vulnerabilità in ogni release

Difesa runtime in-app e rilevamento delle minacce.


Blocca exploit sconosciuti senza firme o aggiornamenti di regole
Node.js, Python, PHP, Java, .NET, Ruby & Go
Previene abusi, scraping e attacchi brute-force, configurabile per rotta dalla dashboard
Blocca o limita la frequenza di utenti specifici, non solo IP o regioni
Genera automaticamente specifiche OpenAPI dal traffico in tempo reale, visibilità completa su ogni endpoint esposto dalla tua applicazione
Monitora l'utilizzo del modello e i costi dei token senza modifiche al codice, senza proxy; i tuoi dati non lasciano mai la tua app.
Tutte le analisi di sicurezza vengono eseguite localmente nella tua app, senza inviare dati di richiesta al cloud.
Blocca Tor, scraper AI, bot, paesi e attori di minacce noti (basato su CrowdSec).
Ferma le iniezioni SQL/NoSQL, SSRF, RCE e altro.

Servizi Enterprise:
SLA Personalizzato
Tempi di risposta e risoluzione garantiti che soddisfano i tuoi requisiti di sicurezza.
Portale Multi-Tenant
Gestisci più unità aziendali o clienti da un unico workspace centrale Aikido.
Formazione e Onboarding
Implementazione rapida con abilitazione per amministratori, team di sicurezza e sviluppatori.
Supporto Enterprise
Accesso diretto al nostro team per assistenza prioritaria, guida e successo continuo.

"Il pentest di Aikido ha fornito risultati completi di livello umano a velocità fulminea e ha superato una rigorosa revisione di conformità senza problemi."
Dan SherwoodAmministratore Delegato presso Khaos Control Solutions
"Ci sono volute cinque ore e mezza e sono stati individuati circa 30 problemi, di cui nove di livello alto, mentre i penetration tester umani ne avevano trovati cinque, di cui uno solo di livello alto."
Arun SinghCISO
Creato per gli sviluppatori. Scelto dai team di sicurezza.
Per gli sviluppatori
Per i team di sicurezza
Per i CISO

Preventivo
Dati
Dati
Dati
Intestazione 1
Intestazione 2
Intestazione 3
Intestazione 4
Intestazione 5
Intestazione 6
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
Citazione
Elenco ordinato
- Elemento 1
- Elemento 2
- Elemento 3
Elenco non ordinato
- Elemento A
- Elemento B
- Elemento C
Testo in grassetto
Corsivo
Apice
Pedice

"L'automazione e la precisione di Aikido aiutano i nostri team a concentrarsi sullo sviluppo, anziché sulla gestione delle vulnerabilità"
2,500+
15 min
Stesso giorno

"Il massimo è circa 10 minuti per le pull request di grandi dimensioni. Ha cambiato le carte in tavola. Gli sviluppatori possono rilasciare più velocemente e i problemi vengono identificati molto prima."
15 ore → 10 minuti
3 min
400

Quando emerge una vulnerabilità zero-day, possiamo eseguire ricerche in ogni spazio di lavoro in pochi secondi e sapere esattamente dove siamo esposti, ammesso che lo siamo. Prima non avevamo questo livello di visibilità.
1 clic
0
Secondi
"Aikido ci aiuta a individuare i punti ciechi nella nostra sicurezza che non riuscivamo a gestire completamente con i nostri strumenti attuali. È stata una svolta epocale per noi, ben oltre la semplice SCA (Software Composition Analysis)."
150+
2.7M
1



Scelto da migliaia di sviluppatori nelle principali organizzazioni a livello mondiale


Aikido offre una solida copertura AppSec con un eccellente approccio incentrato sullo sviluppatore
Aikido ha fornito un supporto costantemente solido durante lo sviluppo del nostro programma di sicurezza delle applicazioni. Fin dall'inizio, il team ha dimostrato una chiara comprensione dei nostri obiettivi e si è impegnato con noi in modo attento e collaborativo. Ci hanno messo in contatto con gli esperti di settore più appropriati e hanno reso semplice esplorare la piattaforma in profondità. Ciò che ha colpito è stata la loro disponibilità a fare di più durante la fase di valutazione, assicurandosi che potessimo testare, convalidare e dimostrare il valore prima di prendere un impegno commerciale. Questo approccio ha contribuito a creare fiducia e ha gettato solide basi per la partnership. Dall'adozione, la nostra esperienza con il supporto è rimasta eccellente. Le richieste vengono gestite prontamente, il feedback è preso sul serio e i miglioramenti vengono spesso implementati rapidamente. È evidente che Aikido si impegna nel miglioramento continuo del prodotto e nel mantenimento di un rapporto costruttivo con i propri clienti.
"Finora abbiamo riscontrato una riduzione del 75% del rumore utilizzando Aikido"
Supermetrics ora gestisce un workflow AppSec incentrato sugli sviluppatori, più veloce, pulito e facile da gestire. Con il 75% in meno di rumore, integrazioni istantanee e automazione su Jira, Slack e CI/CD, la sicurezza ora si adatta in modo fluido come le loro operazioni sui dati.
"In soli 45 minuti di formazione, abbiamo integrato più di 150 sviluppatori."
Aikido è perfettamente integrato con il nostro strumento CI/CD, come Azure DevOps. Anche se qualcuno ha zero esperienza DevOps, può iniziare a essere produttivo in pochi clic
"Con una riduzione del rumore del 92%, ci siamo abituati rapidamente alla 'quiete'."
Con una riduzione del rumore del 92%, ci siamo abituati rapidamente alla 'quiete'. Ora vorrei che fosse ancora più silenzioso! È un enorme aumento di produttività e tranquillità.
"Grande innovatore nell'ecosistema degli strumenti di sicurezza"
Il più grande vantaggio di Aikido è la sua facilità d'uso. Puoi letteralmente iniziare in 2 minuti. I risultati sono effettivamente utili e offrono buoni consigli per la risoluzione.

"Veloce da configurare e ricco delle funzionalità giuste"
Aikido è stato rapido e facile da implementare e fornisce avvisi chiari e pertinenti senza aggiungere complessità. Collega più strumenti di sicurezza, rendendoli fluidi e più efficienti da usare.
Dispone di tutte le integrazioni necessarie, copre le principali esigenze di sicurezza come SAST, scansioni di container e infrastruttura, e l'auto-triage con silenziamento intelligente è un punto di svolta. L'interfaccia utente è intuitiva, il supporto è stato estremamente reattivo e il prezzo è equo. Apprezzo anche la loro partecipazione nella comunità open-source.
Nel complesso, ci aiuta a prevenire i problemi di sicurezza con il minimo sforzo.
"Soluzione efficace e dal prezzo equo"
Rispetto a concorrenti noti come Snyk, Aikido è molto più conveniente, più completo e, soprattutto, molto più efficace nel presentare le vulnerabilità che stanno effettivamente raggiungendo i vostri sistemi. Utilizzano molte librerie open source popolari per scansionare il vostro codice, oltre a quelle proprietarie, offrendo un buon mix.
"Software e azienda di sicurezza eccellenti"
Stavamo cercando un'alternativa più economica a Snyk e Aikido ricopre questo ruolo in modo fantastico. Un buon software, un'interfaccia utente semplice e, soprattutto, molto facile comunicare per feedback.
Tutto è stato davvero semplice da configurare e l'onboarding dei membri del team un gioco da ragazzi.
"Scansione del repository GitHub in tempo reale per problemi/miglioramenti di sicurezza"
Aikido è molto facile da implementare; in meno di 10 minuti abbiamo avuto il nostro primo report.
I report sono molto concisi pur menzionando tutte le informazioni necessarie, in modo che i nostri sviluppatori possano facilmente pianificare e aggiornare il sistema.
Abbiamo contattato il supporto per un problema minore e abbiamo ricevuto una risposta in meno di 4 ore.
Oggi usiamo Aikido almeno una volta alla settimana per verificare se ci sono nuovi miglioramenti da apportare.
"Coltellino svizzero per i team di sicurezza"
Aikido è una soluzione altamente scalabile e facile da usare, che aggrega più controlli in un unico luogo e si integra perfettamente con IDE e pipeline CI/CD. Il team di supporto è reattivo e ha apportato rapide modifiche nel nostro ambiente. Inoltre, filtra in modo efficiente gli avvisi di falsi positivi evidenti, il che ci ha fatto risparmiare molti MD.
"Il meglio che si possa ottenere"
Mi piace molto la non intrusività del loro servizio. È una webapp dove si registrano i propri repository di codice, container, IaC,... e li scansionano regolarmente segnalando i problemi trovati tramite analisi statica. C'è un'integrazione per creare facilmente/automaticamente azioni di follow-up (ticket) e così via. L'app è ottima, si è operativi abbastanza rapidamente.
A volte si ha bisogno di supporto, e anche quello è ottimo (anche se è molto tecnico).
"Un punto di svolta nella Cybersecurity"
Utilizziamo Aikido Security da diversi mesi ormai, e posso affermare con sicurezza che ha trasformato il modo in cui gestiamo e mitighiamo i rischi per la sicurezza all'interno della nostra organizzazione. Fin dal primo giorno, il processo di onboarding è stato impeccabile, e l'interfaccia intuitiva della piattaforma ha reso incredibilmente facile l'integrazione con la nostra infrastruttura esistente.
Ciò che distingue veramente Aikido è il suo approccio proattivo alla copertura completa. Gli avvisi in tempo reale ci danno un chiaro vantaggio, aiutandoci a prevenire potenziali problemi di sicurezza. Anche il loro team di supporto è di prim'ordine. Ogni volta che abbiamo avuto una domanda o avuto bisogno di assistenza, la loro risposta è stata rapida ed esaustiva.
Se cercate una soluzione di sicurezza completa, affidabile e all'avanguardia, consiglio vivamente Aikido Security. È un punto di svolta per qualsiasi organizzazione che prenda sul serio la propria sicurezza.
"Uno strumento di sicurezza eccezionale amato da ingegneri e sviluppatori"
Aikido ci ha permesso di implementare un processo di sicurezza by design in modo fluido e rapido. Il mio team apprezza l'integrazione con Jira e come si percepisce uno strumento su misura per le esigenze degli ingegneri (non esperti di sicurezza), né più né meno. Lavorare con il team di Aikido è stato fantastico, sia nel supportarci nel processo di selezione sia nel ricevere il nostro feedback, spesso con il risultato di un rapido sviluppo di nuove funzionalità!
Considerato il prezzo accessibile, per me è una scelta ovvia per qualsiasi azienda di piccole e medie dimensioni.
"Un nuovo e promettente strumento AppSec"
La nostra organizzazione ha implementato Aikido come principale applicazione di Application Security per gestire SCA, SAST, Container/Secret Scanning all'interno della nostra codebase. Nel complesso, siamo molto soddisfatti delle prestazioni e della facilità d'uso di Aikido. Il deployment è stato rapido e semplice grazie all'integrazione con Bitbucket Cloud.
Credo che le funzionalità distintive di Aikido siano la capacità di auto-ignorare e l'analisi di raggiungibilità. Aiuta il nostro team di sviluppo a risparmiare tempo nel triage dei falsi positivi e a dare priorità ai problemi che devono essere risolti rapidamente.
Il supporto che abbiamo ricevuto dal team di Aikido è stato di prim'ordine.
"Sicurezza accessibile e conveniente"
La loro trasparenza, la facilità d'uso, migliorano costantemente il loro strumento.
Prezzo accessibile con risultati eccezionali. I concorrenti tipici hanno prezzi elevati che scalano con il numero di repository / il numero di istanze in esecuzione.
Aikido ci aiuta a rimanere all'avanguardia. Ci informa sulle possibili vulnerabilità e coinvolge l'intero team di ingegneri.
"Sicurezza immediata e pronta all'uso"
Aikido Security è molto facile da configurare e fornisce i primi risultati in pochi minuti. Combina tutte le scansioni di sicurezza essenziali come la scansione di repository, la sicurezza cloud, il rilevamento di credenziali esposte, ... in un unico pacchetto facile da usare per qualsiasi team di sviluppo.
"La migliore piattaforma di sicurezza orientata agli sviluppatori"
Aikido è stato fondamentale per mantenere sicura la nostra applicazione. La piattaforma si integra senza problemi con le più diffuse pipeline CI/CD e altri strumenti di sicurezza, facilitando un processo di gestione delle vulnerabilità più snello.
"Aikido rende la sicurezza accessibile e semplice"
Aikido si basa principalmente su strumenti già disponibili, rendendo fattibile replicare le funzionalità tecniche di base che offre. Ciò significa che non introducono nuove funzionalità di scansione della sicurezza. Sono anche molto trasparenti al riguardo, fornendo riferimenti su come e con quale strumento è stata rilevata una determinata vulnerabilità.
Aikido è stato inizialmente implementato per soddisfare alcuni standard ISO. Eseguivamo già alcune scansioni periodiche (manuali) noi stessi, ma Aikido è stata un'ottima aggiunta poiché eseguiva le scansioni automaticamente, con maggiore frequenza e forniva i report necessari a management e auditor.
"Una piattaforma di sicurezza 'developer-first' che potenzia il tuo business"
I nostri team sono stati in grado di implementare rapidamente e trarre valore da Aikido, laddove la nostra soluzione precedente era rumorosa e complessa. Il fatto che otteniamo tutta la copertura del codice di cui abbiamo bisogno con SAST+, SCA, IaC, Secrets Detection, Licensing, ecc.
Il prodotto all-in-one è eccezionale e facilita i nostri team di ingegneria nell'individuare e risolvere rapidamente le aree problematiche. L'altra importante funzionalità, l'auto-triage, ha rappresentato un enorme risparmio di tempo per i nostri team, indicandoci se stiamo effettivamente utilizzando determinate librerie o moduli all'interno delle librerie ed escludendoli se non sono rilevanti, il che è estremamente importante per noi.
Ciò consente alla nostra azienda di concentrarsi sulla risoluzione dei problemi critici, ignorando quelli irrilevanti e fornendo prodotti ai nostri clienti.
"Approfondimenti diretti sulla gestione delle vulnerabilità"
Aikido Security si distingue per la sua capacità di fornire insight di sicurezza completi e azionabili in modo user-friendly. Sono rimasto colpito dalla rapidità e fluidità con cui si è integrato nei repository BitBucket, GitLab e GitHub esistenti, e la semplicità di connessione al nostro ambiente cloud (Google Cloud in questo caso) è stata lodevole. Uno dei punti di forza di Aikido è la sua capacità di eliminare il rumore e fornire vulnerabilità importanti e azionabili, invece di inondare l'utente con problemi banali o falsi positivi.
"Aikido ci aiuta a individuare i punti ciechi che prima non potevamo affrontare completamente"
Cercare di ridurre il rumore generato da altri strumenti – addentrandosi nel rapporto segnale/rumore – è un incubo. Aikido ha risolto questo problema per noi. Hanno anche risolto il precedente problema del modello di prezzo di Visma con il suo piano enterprise per utenti illimitati: una tariffa fissa nota in anticipo. Nessun costo sconosciuto = un enorme vantaggio per il budgeting."
"Aikido ci aiuta a fornire più valore in termini di sicurezza in meno tempo."
Ciò che ha fatto distinguere Aikido è che sembrava fosse stato costruito da sviluppatori, per sviluppatori. L'analisi di reachability di Aikido ci aiuta a filtrare i risultati irrilevanti, così possiamo concentrarci su problemi reali e sfruttabili. Ora possiamo svolgere più lavoro di sicurezza in meno tempo, il che avvantaggia direttamente i nostri clienti. Si percepisce che il team di Aikido si preoccupa sinceramente e sta costruendo un prodotto migliore ogni giorno. È rinfrescante.
"La migliore piattaforma di sicurezza in circolazione"
Abbiamo provato Checkmarx e Snyk, ma Aikido si è dimostrato più veloce, più azionabile e più facile da usare.
"Correzioni rapide"
Il tempo più rapido in cui abbiamo risolto una vulnerabilità è stato di soli 5 secondi dopo il rilevamento. Questa è efficienza.
"Upgrade dopo aver usato Snyk"
"Dopo due anni di difficoltà con Snyk, Aikido ha fatto sorridere i nostri sviluppatori in 10 minuti."
Aikido offre una solida copertura AppSec con un eccellente approccio incentrato sullo sviluppatore
Aikido ha fornito un supporto costantemente solido durante lo sviluppo del nostro programma di sicurezza delle applicazioni. Fin dall'inizio, il team ha dimostrato una chiara comprensione dei nostri obiettivi e si è impegnato con noi in modo attento e collaborativo. Ci hanno messo in contatto con gli esperti di settore più appropriati e hanno reso semplice esplorare la piattaforma in profondità. Ciò che ha colpito è stata la loro disponibilità a fare di più durante la fase di valutazione, assicurandosi che potessimo testare, convalidare e dimostrare il valore prima di prendere un impegno commerciale. Questo approccio ha contribuito a creare fiducia e ha gettato solide basi per la partnership. Dall'adozione, la nostra esperienza con il supporto è rimasta eccellente. Le richieste vengono gestite prontamente, il feedback è preso sul serio e i miglioramenti vengono spesso implementati rapidamente. È evidente che Aikido si impegna nel miglioramento continuo del prodotto e nel mantenimento di un rapporto costruttivo con i propri clienti.
"Finora abbiamo riscontrato una riduzione del 75% del rumore utilizzando Aikido"
Supermetrics ora gestisce un workflow AppSec incentrato sugli sviluppatori, più veloce, pulito e facile da gestire. Con il 75% in meno di rumore, integrazioni istantanee e automazione su Jira, Slack e CI/CD, la sicurezza ora si adatta in modo fluido come le loro operazioni sui dati.
"In soli 45 minuti di formazione, abbiamo integrato più di 150 sviluppatori."
Aikido è perfettamente integrato con il nostro strumento CI/CD, come Azure DevOps. Anche se qualcuno ha zero esperienza DevOps, può iniziare a essere produttivo in pochi clic
"Con una riduzione del rumore del 92%, ci siamo abituati rapidamente alla 'quiete'."
Con una riduzione del rumore del 92%, ci siamo abituati rapidamente alla 'quiete'. Ora vorrei che fosse ancora più silenzioso! È un enorme aumento di produttività e tranquillità.
"Grande innovatore nell'ecosistema degli strumenti di sicurezza"
Il più grande vantaggio di Aikido è la sua facilità d'uso. Puoi letteralmente iniziare in 2 minuti. I risultati sono effettivamente utili e offrono buoni consigli per la risoluzione.
"Veloce da configurare e ricco delle funzionalità giuste"
Aikido è stato rapido e facile da implementare e fornisce avvisi chiari e pertinenti senza aggiungere complessità. Collega più strumenti di sicurezza, rendendoli fluidi e più efficienti da usare.
Dispone di tutte le integrazioni necessarie, copre le principali esigenze di sicurezza come SAST, scansioni di container e infrastruttura, e l'auto-triage con silenziamento intelligente è un punto di svolta. L'interfaccia utente è intuitiva, il supporto è stato estremamente reattivo e il prezzo è equo. Apprezzo anche la loro partecipazione nella comunità open-source.
Nel complesso, ci aiuta a prevenire i problemi di sicurezza con il minimo sforzo.
"Soluzione efficace e dal prezzo equo"
Rispetto a concorrenti noti come Snyk, Aikido è molto più conveniente, più completo e, soprattutto, molto più efficace nel presentare le vulnerabilità che stanno effettivamente raggiungendo i vostri sistemi. Utilizzano molte librerie open source popolari per scansionare il vostro codice, oltre a quelle proprietarie, offrendo un buon mix.
"Software e azienda di sicurezza eccellenti"
Stavamo cercando un'alternativa più economica a Snyk e Aikido ricopre questo ruolo in modo fantastico. Un buon software, un'interfaccia utente semplice e, soprattutto, molto facile comunicare per feedback.
Tutto è stato davvero semplice da configurare e l'onboarding dei membri del team un gioco da ragazzi.
"Scansione del repository GitHub in tempo reale per problemi/miglioramenti di sicurezza"
Aikido è molto facile da implementare; in meno di 10 minuti abbiamo avuto il nostro primo report.
I report sono molto concisi pur menzionando tutte le informazioni necessarie, in modo che i nostri sviluppatori possano facilmente pianificare e aggiornare il sistema.
Abbiamo contattato il supporto per un problema minore e abbiamo ricevuto una risposta in meno di 4 ore.
Oggi usiamo Aikido almeno una volta alla settimana per verificare se ci sono nuovi miglioramenti da apportare.
"Coltellino svizzero per i team di sicurezza"
Aikido è una soluzione altamente scalabile e facile da usare, che aggrega più controlli in un unico luogo e si integra perfettamente con IDE e pipeline CI/CD. Il team di supporto è reattivo e ha apportato rapide modifiche nel nostro ambiente. Inoltre, filtra in modo efficiente gli avvisi di falsi positivi evidenti, il che ci ha fatto risparmiare molti MD.
"Il meglio che si possa ottenere"
Mi piace molto la non intrusività del loro servizio. È una webapp dove si registrano i propri repository di codice, container, IaC,... e li scansionano regolarmente segnalando i problemi trovati tramite analisi statica. C'è un'integrazione per creare facilmente/automaticamente azioni di follow-up (ticket) e così via. L'app è ottima, si è operativi abbastanza rapidamente.
A volte si ha bisogno di supporto, e anche quello è ottimo (anche se è molto tecnico).
"Un punto di svolta nella Cybersecurity"
Utilizziamo Aikido Security da diversi mesi ormai, e posso affermare con sicurezza che ha trasformato il modo in cui gestiamo e mitighiamo i rischi per la sicurezza all'interno della nostra organizzazione. Fin dal primo giorno, il processo di onboarding è stato impeccabile, e l'interfaccia intuitiva della piattaforma ha reso incredibilmente facile l'integrazione con la nostra infrastruttura esistente.
Ciò che distingue veramente Aikido è il suo approccio proattivo alla copertura completa. Gli avvisi in tempo reale ci danno un chiaro vantaggio, aiutandoci a prevenire potenziali problemi di sicurezza. Anche il loro team di supporto è di prim'ordine. Ogni volta che abbiamo avuto una domanda o avuto bisogno di assistenza, la loro risposta è stata rapida ed esaustiva.
Se cercate una soluzione di sicurezza completa, affidabile e all'avanguardia, consiglio vivamente Aikido Security. È un punto di svolta per qualsiasi organizzazione che prenda sul serio la propria sicurezza.
"Uno strumento di sicurezza eccezionale amato da ingegneri e sviluppatori"
Aikido ci ha permesso di implementare un processo di sicurezza by design in modo fluido e rapido. Il mio team apprezza l'integrazione con Jira e come si percepisce uno strumento su misura per le esigenze degli ingegneri (non esperti di sicurezza), né più né meno. Lavorare con il team di Aikido è stato fantastico, sia nel supportarci nel processo di selezione sia nel ricevere il nostro feedback, spesso con il risultato di un rapido sviluppo di nuove funzionalità!
Considerato il prezzo accessibile, per me è una scelta ovvia per qualsiasi azienda di piccole e medie dimensioni.
"Un nuovo e promettente strumento AppSec"
La nostra organizzazione ha implementato Aikido come principale applicazione di Application Security per gestire SCA, SAST, Container/Secret Scanning all'interno della nostra codebase. Nel complesso, siamo molto soddisfatti delle prestazioni e della facilità d'uso di Aikido. Il deployment è stato rapido e semplice grazie all'integrazione con Bitbucket Cloud.
Credo che le funzionalità distintive di Aikido siano la capacità di auto-ignorare e l'analisi di raggiungibilità. Aiuta il nostro team di sviluppo a risparmiare tempo nel triage dei falsi positivi e a dare priorità ai problemi che devono essere risolti rapidamente.
Il supporto che abbiamo ricevuto dal team di Aikido è stato di prim'ordine.
"Sicurezza accessibile e conveniente"
La loro trasparenza, la facilità d'uso, migliorano costantemente il loro strumento.
Prezzo accessibile con risultati eccezionali. I concorrenti tipici hanno prezzi elevati che scalano con il numero di repository / il numero di istanze in esecuzione.
Aikido ci aiuta a rimanere all'avanguardia. Ci informa sulle possibili vulnerabilità e coinvolge l'intero team di ingegneri.
"Sicurezza immediata e pronta all'uso"
Aikido Security è molto facile da configurare e fornisce i primi risultati in pochi minuti. Combina tutte le scansioni di sicurezza essenziali come la scansione di repository, la sicurezza cloud, il rilevamento di credenziali esposte, ... in un unico pacchetto facile da usare per qualsiasi team di sviluppo.
"La migliore piattaforma di sicurezza orientata agli sviluppatori"
Aikido è stato fondamentale per mantenere sicura la nostra applicazione. La piattaforma si integra senza problemi con le più diffuse pipeline CI/CD e altri strumenti di sicurezza, facilitando un processo di gestione delle vulnerabilità più snello.
"Aikido rende la sicurezza accessibile e semplice"
Aikido si basa principalmente su strumenti già disponibili, rendendo fattibile replicare le funzionalità tecniche di base che offre. Ciò significa che non introducono nuove funzionalità di scansione della sicurezza. Sono anche molto trasparenti al riguardo, fornendo riferimenti su come e con quale strumento è stata rilevata una determinata vulnerabilità.
Aikido è stato inizialmente implementato per soddisfare alcuni standard ISO. Eseguivamo già alcune scansioni periodiche (manuali) noi stessi, ma Aikido è stata un'ottima aggiunta poiché eseguiva le scansioni automaticamente, con maggiore frequenza e forniva i report necessari a management e auditor.
"Una piattaforma di sicurezza 'developer-first' che potenzia il tuo business"
I nostri team sono stati in grado di implementare rapidamente e trarre valore da Aikido, laddove la nostra soluzione precedente era rumorosa e complessa. Il fatto che otteniamo tutta la copertura del codice di cui abbiamo bisogno con SAST+, SCA, IaC, Secrets Detection, Licensing, ecc.
Il prodotto all-in-one è eccezionale e facilita i nostri team di ingegneria nell'individuare e risolvere rapidamente le aree problematiche. L'altra importante funzionalità, l'auto-triage, ha rappresentato un enorme risparmio di tempo per i nostri team, indicandoci se stiamo effettivamente utilizzando determinate librerie o moduli all'interno delle librerie ed escludendoli se non sono rilevanti, il che è estremamente importante per noi.
Ciò consente alla nostra azienda di concentrarsi sulla risoluzione dei problemi critici, ignorando quelli irrilevanti e fornendo prodotti ai nostri clienti.
"Approfondimenti diretti sulla gestione delle vulnerabilità"
Aikido Security si distingue per la sua capacità di fornire insight di sicurezza completi e azionabili in modo user-friendly. Sono rimasto colpito dalla rapidità e fluidità con cui si è integrato nei repository BitBucket, GitLab e GitHub esistenti, e la semplicità di connessione al nostro ambiente cloud (Google Cloud in questo caso) è stata lodevole. Uno dei punti di forza di Aikido è la sua capacità di eliminare il rumore e fornire vulnerabilità importanti e azionabili, invece di inondare l'utente con problemi banali o falsi positivi.
"Aikido ci aiuta a individuare i punti ciechi che prima non potevamo affrontare completamente"
Cercare di ridurre il rumore generato da altri strumenti – addentrandosi nel rapporto segnale/rumore – è un incubo. Aikido ha risolto questo problema per noi. Hanno anche risolto il precedente problema del modello di prezzo di Visma con il suo piano enterprise per utenti illimitati: una tariffa fissa nota in anticipo. Nessun costo sconosciuto = un enorme vantaggio per il budgeting."
"Aikido ci aiuta a fornire più valore in termini di sicurezza in meno tempo."
Ciò che ha fatto distinguere Aikido è che sembrava fosse stato costruito da sviluppatori, per sviluppatori. L'analisi di reachability di Aikido ci aiuta a filtrare i risultati irrilevanti, così possiamo concentrarci su problemi reali e sfruttabili. Ora possiamo svolgere più lavoro di sicurezza in meno tempo, il che avvantaggia direttamente i nostri clienti. Si percepisce che il team di Aikido si preoccupa sinceramente e sta costruendo un prodotto migliore ogni giorno. È rinfrescante.
"La migliore piattaforma di sicurezza in circolazione"
Abbiamo provato Checkmarx e Snyk, ma Aikido si è dimostrato più veloce, più azionabile e più facile da usare.
"Correzioni rapide"
Il tempo più rapido in cui abbiamo risolto una vulnerabilità è stato di soli 5 secondi dopo il rilevamento. Questa è efficienza.
"Upgrade dopo aver usato Snyk"
"Dopo due anni di difficoltà con Snyk, Aikido ha fatto sorridere i nostri sviluppatori in 10 minuti."
Domande Frequenti

L'AI Pentesting simula attacchi reali sulla vostra app o API utilizzando modelli di intelligenza artificiale addestrati su migliaia di exploit reali. Trova e convalida automaticamente le vulnerabilità, senza dover attendere l'intervento di un pentester umano.
I pentest tradizionali richiedono settimane per essere programmati e consegnati. AI Pentesting viene eseguito istantaneamente, si adatta al tuo intero ambiente e fornisce risultati riproducibili e dettagliati in pochi minuti.
Solitamente in pochi minuti. Collega il target, definisci l'ambito e il sistema avvia subito i test, senza coordinamento o scambi di comunicazioni. Quasi il 100% dei pentest basati su IA rileva vulnerabilità reali.
Sì. Ogni esecuzione produce un report di penetration test pronto per l'audit, con risultati validati, dettagli di prova di exploit e indicazioni per la remediation, strutturato per soddisfare i requisiti SOC 2 e ISO 27001.
Poiché Aikido comprende già il tuo codice e il tuo ambiente, AutoFix genera modifiche mirate al codice per le vulnerabilità confermate. Una volta applicato, il problema può essere immediatamente ritestato per verificare che sia completamente risolto.
No, ma fornire l'accesso al codice migliora significativamente i risultati. Quando i repository sono connessi, gli agenti comprendono la logica dell'applicazione, i ruoli e i flussi di dati, il che porta a una copertura più approfondita e a risultati più accurati.
I risultati vengono segnalati solo dopo essere stati sfruttati con successo e confermati sul target live. Se un tentativo di attacco non può essere validato, viene scartato e mai mostrato nei risultati.
AI Pentesting copre tutto ciò che ci si aspetta da un penetration test, inclusi difetti di injection, problemi di controllo degli accessi, debolezze di autenticazione e comportamenti API non sicuri.
Rileva anche problemi di logica di business e autorizzazione, come IDOR e accesso cross-tenant, analizzando il comportamento previsto dell'applicazione.
Definisci quali domini possono essere attaccati e quali sono solo raggiungibili. Tutto il traffico è regolato da rigide guardrail, con controlli pre-volo prima dell'esecuzione e un pulsante di panico che ferma istantaneamente tutti gli agenti.
Per le applicazioni web, AI Pentesting offre una copertura paragonabile a un pentest tradizionale condotto da esseri umani, con risultati disponibili in ore anziché settimane.
In valutazioni comparative, gli agenti autonomi hanno eguagliato e in alcuni casi superato la copertura umana esplorando più percorsi in modo coerente. I tester umani rimangono preziosi per target non web e casi limite altamente contestuali.
No. Avvia il pentest con “Salta il pagamento”. Una volta completato, vedrai il riepilogo dei risultati. I problemi di gravità alta/critica e il report completo si sbloccano solo se decidi di pagare. Nessun costo iniziale. Nessun rischio per provare.
Sì. Puoi adottare Aikido AI Pentesting senza dover trasferire l'intero stack di sicurezza su Aikido.
Per un pentest indipendente, puoi iniziare con AI Pentesting continuando a usare i tuoi attuali strumenti di codice, cloud, SAST, SCA, ticketing e altri strumenti di sicurezza.
Se desideri utilizzare il Continuous Pentesting, sono previsti requisiti di configurazione aggiuntivi. Per prima cosa è necessario completare una valutazione iniziale e collegare i repository utilizzati da Aikido per identificare le modifiche rilevanti per la sicurezza. Una volta configurato, Aikido può eseguire pentest mirati man mano che l'applicazione cambia.
Ciò significa che puoi aggiungere le funzionalità di pentesting di Aikido al tuo attuale flusso di lavoro AppSec, anziché considerare l'adozione come una migrazione completa della piattaforma.
Consulta la guida alla configurazione dell'AI Pentesting e i requisiti per il Pentesting Continuo per la configurazione necessaria per la tua modalità di test.
Per seguire una vulnerabilità dalla correzione alla verifica da parte dello sviluppatore, consulta AI Pentesting continuo in CI/CD.
Alcuni standard e organismi di certificazione richiedono ancora che il test di penetrazione venga eseguito da una persona. Aikido è accreditato CREST per i test di penetrazione, quindi potete richiedere un test di penetrazione condotto da una persona quando ne avete bisogno e, nel frattempo, eseguire test di penetrazione basati sull’intelligenza artificiale ad ogni nuova versione. Basta prenotare una demo e menzionare CREST al nostro team.
Domande Frequenti
Sì - puoi esportare una SBOM completa in formato CycloneDX, SPDX o CSV con un solo clic. Basta aprire il report Licenze & SBOM per visualizzare tutti i tuoi pacchetti e licenze.
Sì - puoi connettere un repository reale (accesso in sola lettura) o utilizzare il nostro progetto demo pubblico per esplorare la piattaforma. Tutte le scansioni sono in sola lettura e Aikido non apporta mai modifiche al tuo codice. Le correzioni vengono proposte tramite pull request che tu esamini e unisci.
Non possiamo e non lo faremo, questo è garantito dall'accesso in sola lettura.
Aikido non salva il codice dopo un'analisi. Alcune analisi, come SAST e Secrets Detection, richiedono un'operazione di clonazione Git. Per informazioni più dettagliate, consultare il sito help.aikido.dev.
Certo! Quando ti registri con il tuo Git, non dare accesso a nessun repository e seleziona invece il repository demo!
Metti in sicurezza ora
Metti in sicurezza il tuo codice, il cloud e il runtime in un unico sistema centralizzato.
Trova e risolvi le vulnerabilità rapidamente e automaticamente.