
Trova vulnerabilità complesse nascoste nel tuo codice sorgente
SAST rileva pattern noti. Gli agenti trovano i difetti di logica di autenticazione e di business che gli scanner statici non riescono a individuare. Trovali prima che lo faccia qualcun altro.
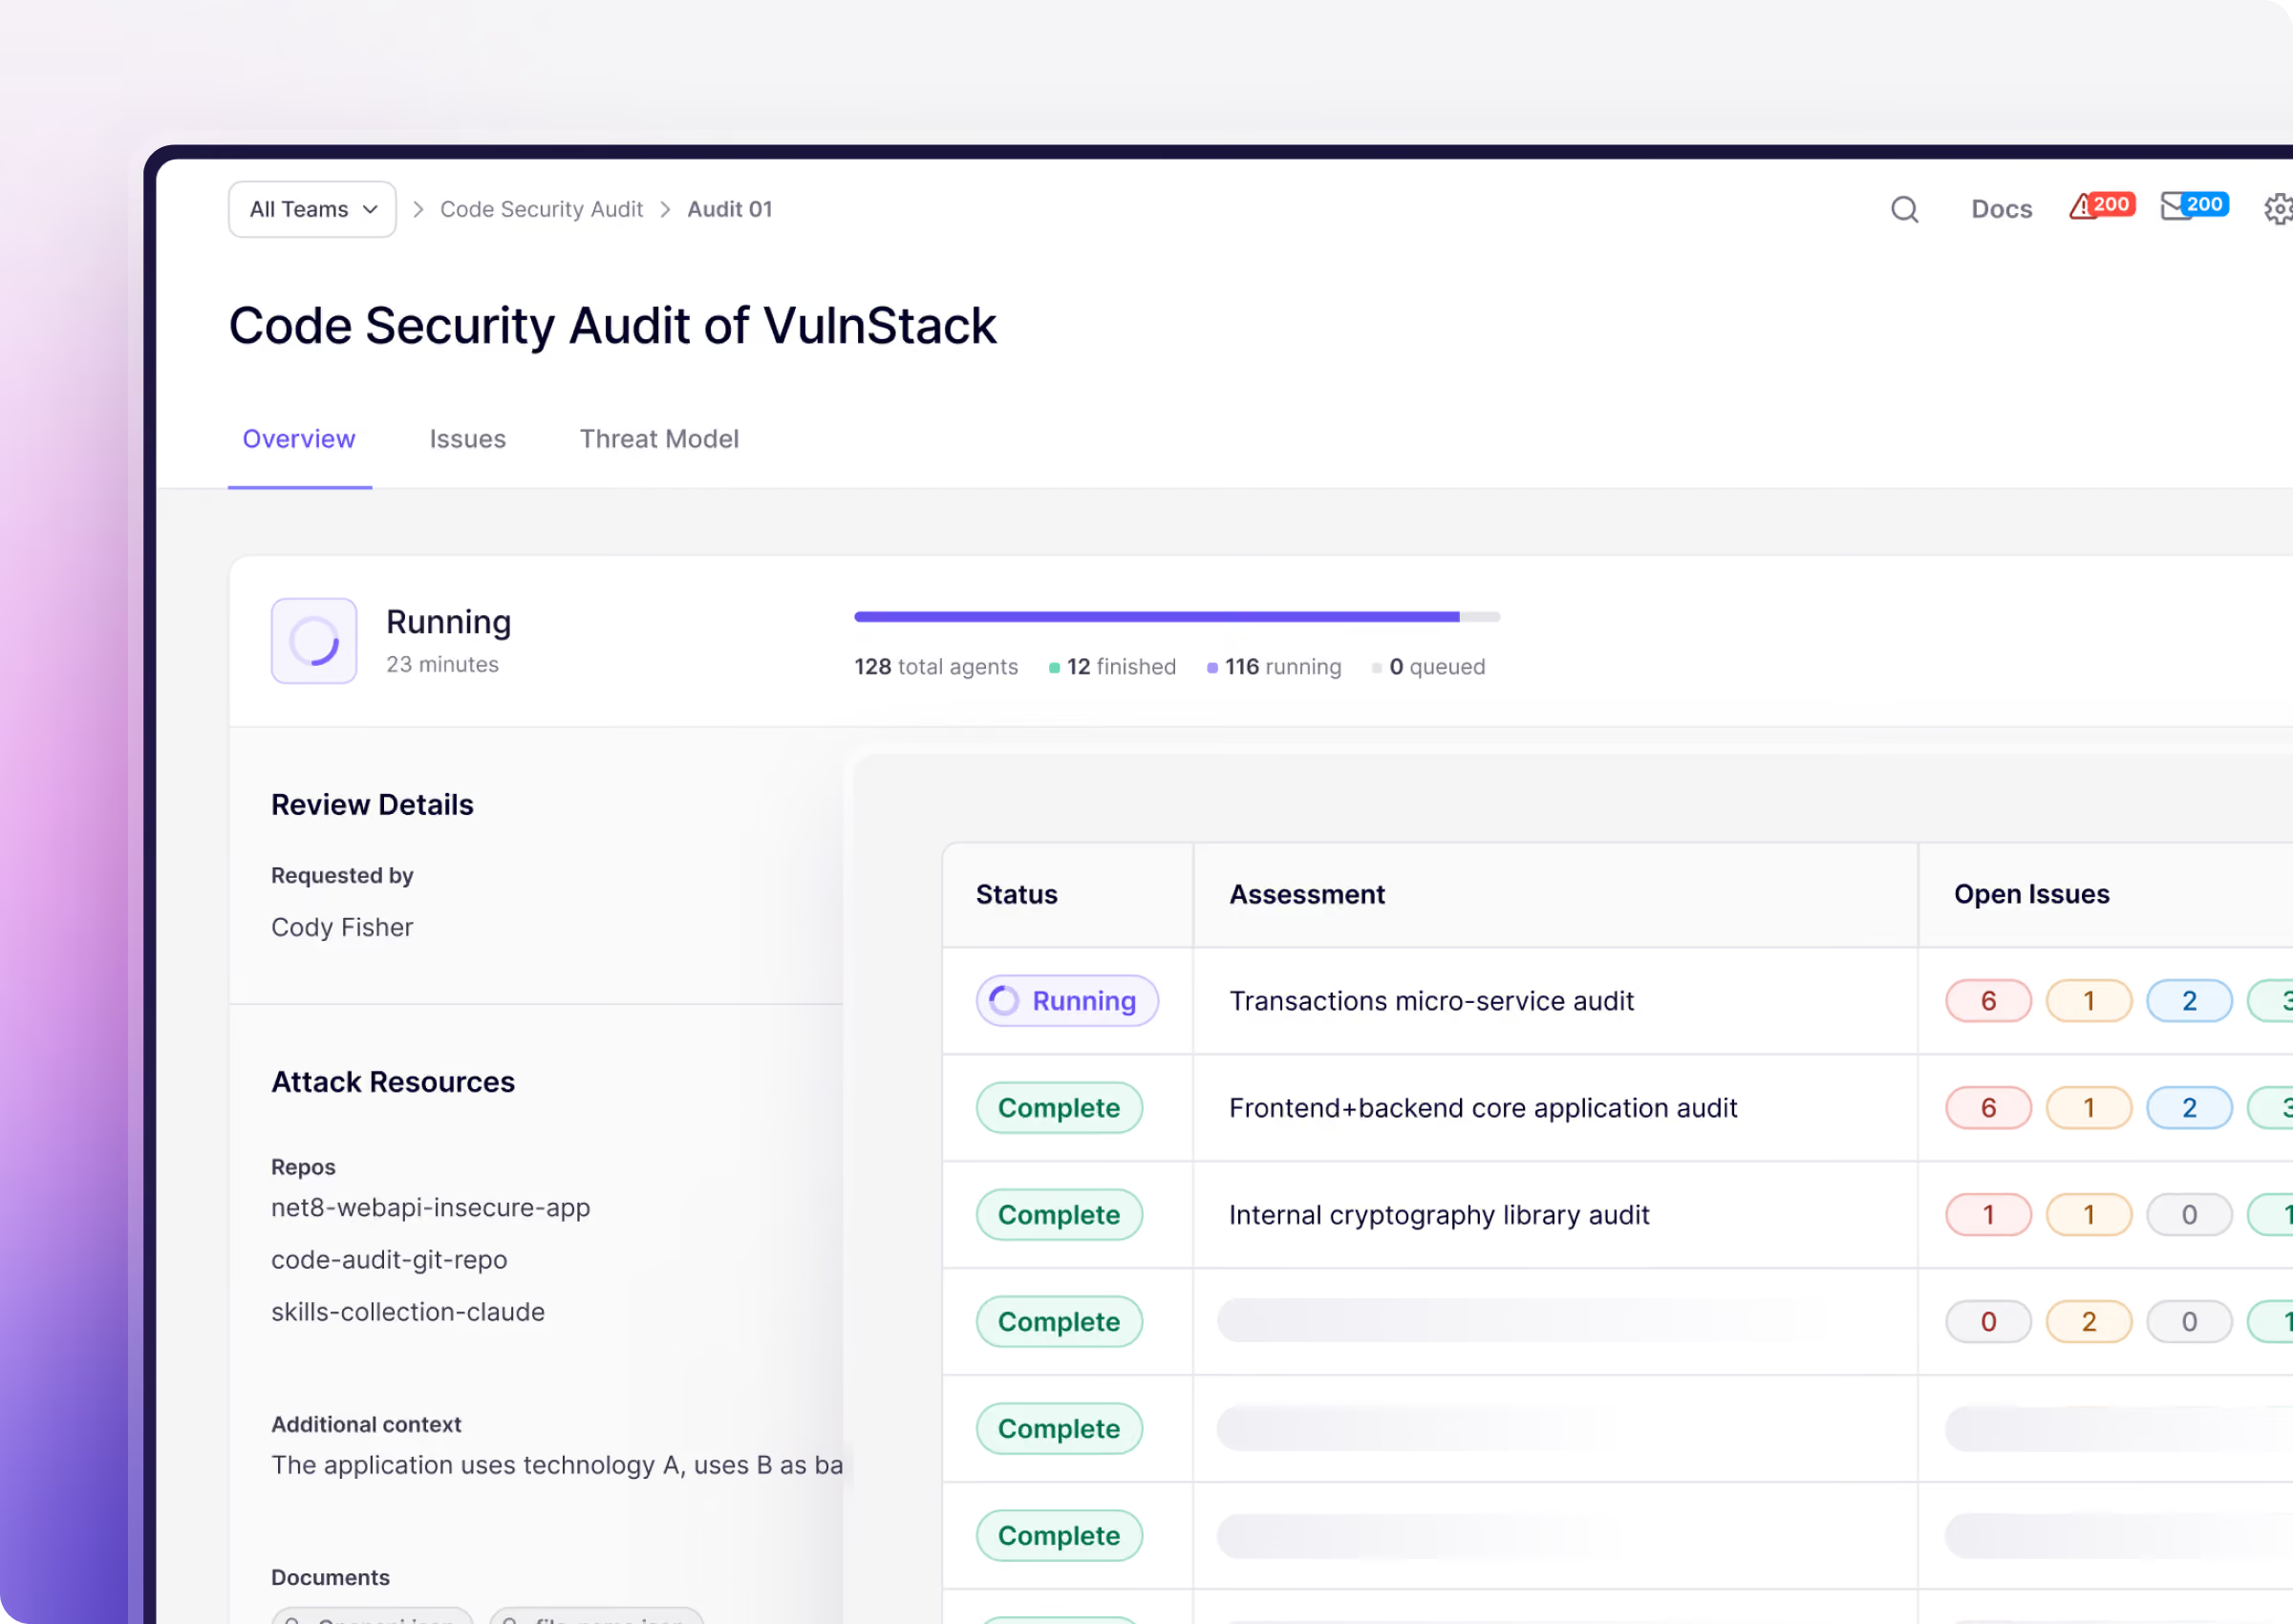





Le vulnerabilità sono rimaste latenti nella tua codebase per anni
SAST rileva i pattern. Ma manca la logica. Errori di logica di business, race condition, controlli di autenticazione difettosi non vengono rilevati da una scansione. E ora gli attaccanti hanno l'AI per trovarli al posto tuo.
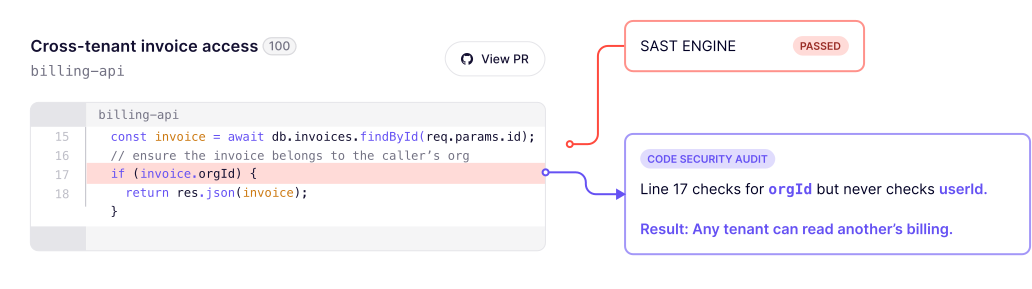

Le scansioni con l'IA spiegate in meno di 6 minuti
Trova vulnerabilità complesse all'interno della tua codebase
Collega un repository per scoprire cosa trovano gli agenti di ragionamento nella tua codebase.
Vedi Aikido in azione
Inserisci la tua email aziendale per visualizzare il video

Aikido trova vulnerabilità complesse che richiedono un ragionamento avanzato
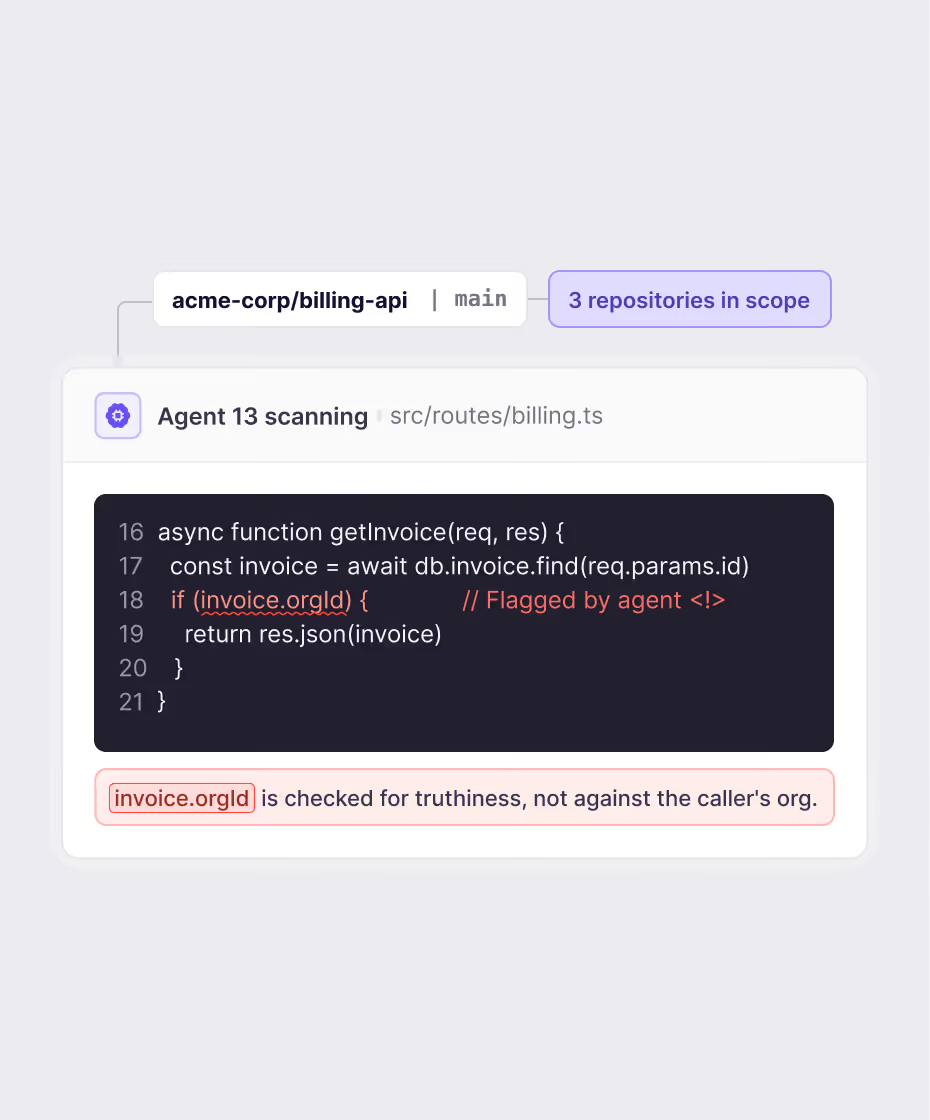
Elimina i rischi latenti
I modelli Mythos di alto livello individuano vulnerabilità che sono rimaste nella tua codebase per anni.
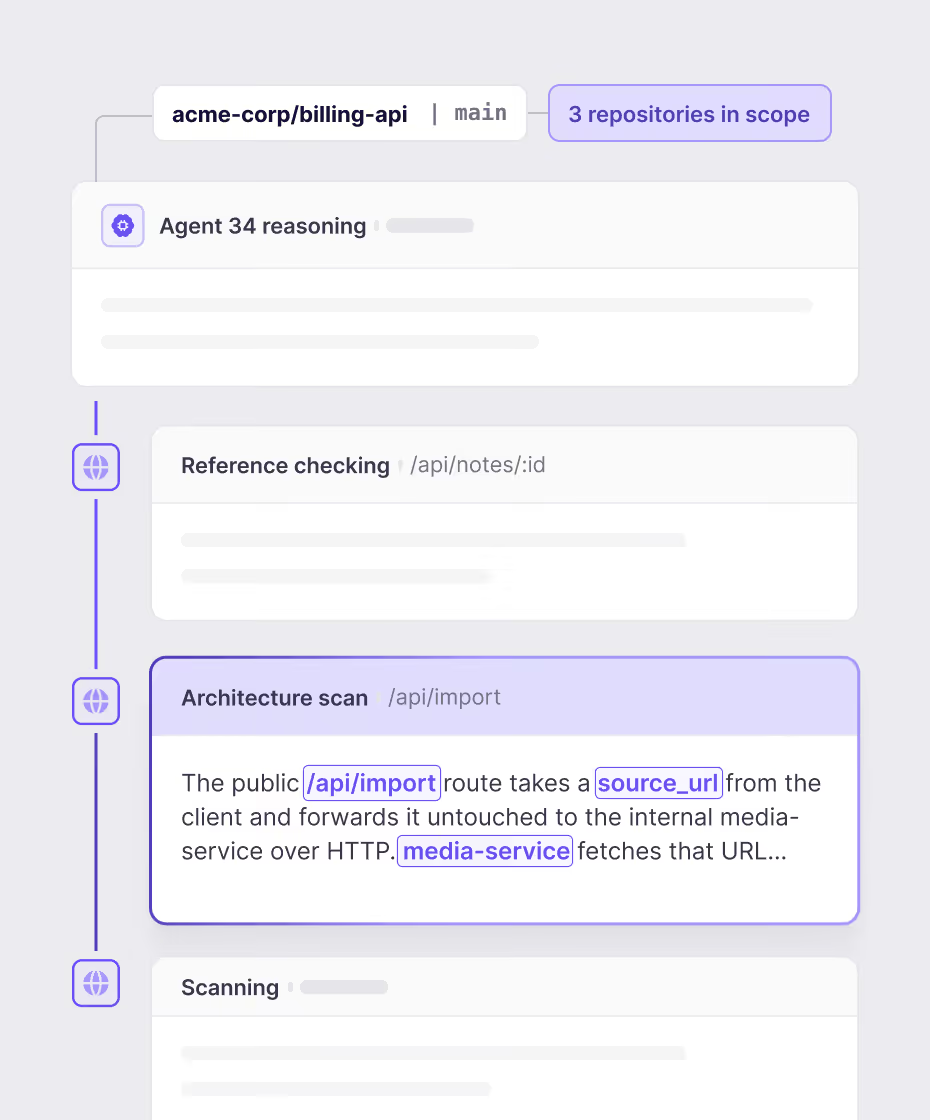
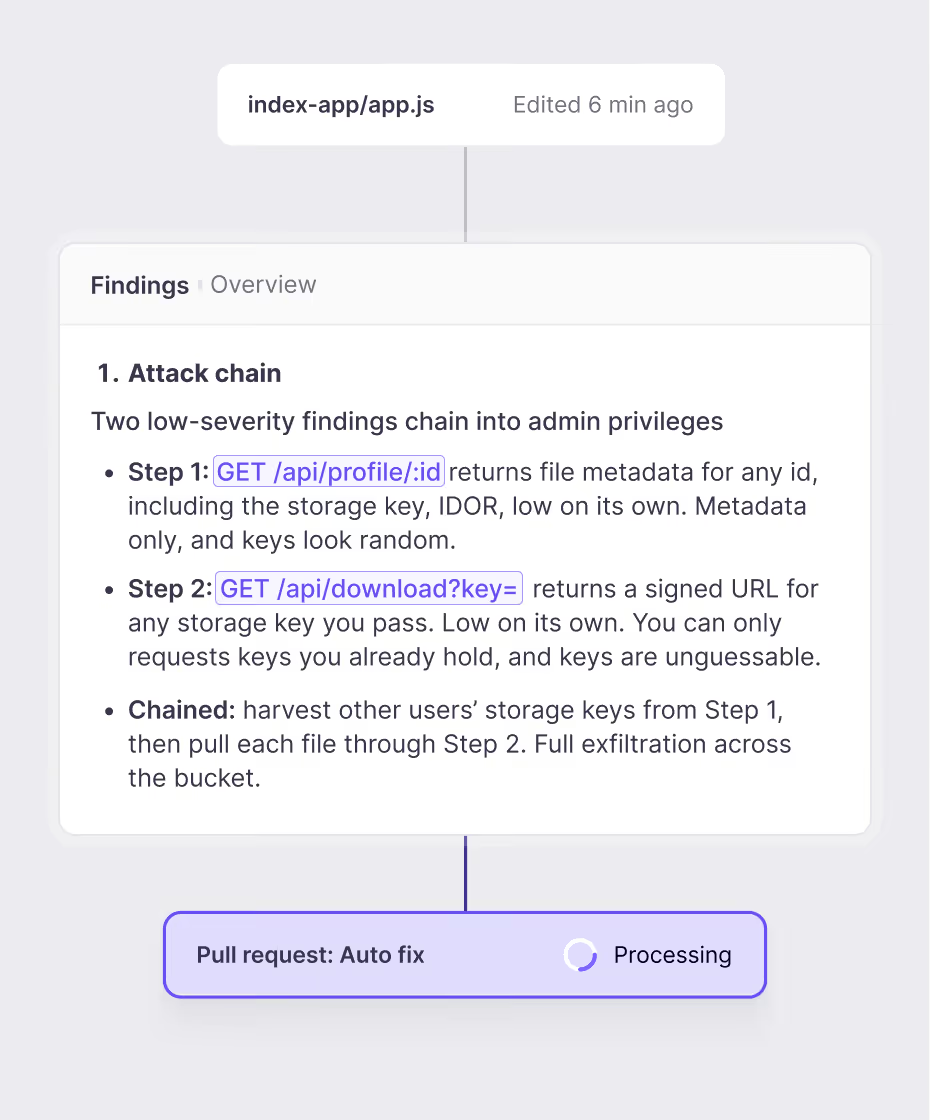
Individua le vulnerabilità che esistono tra i servizi
Rileva autorizzazioni difettose, IDOR e bypass dei livelli di abbonamento analizzando ciò che il tuo codice dovrebbe fare.
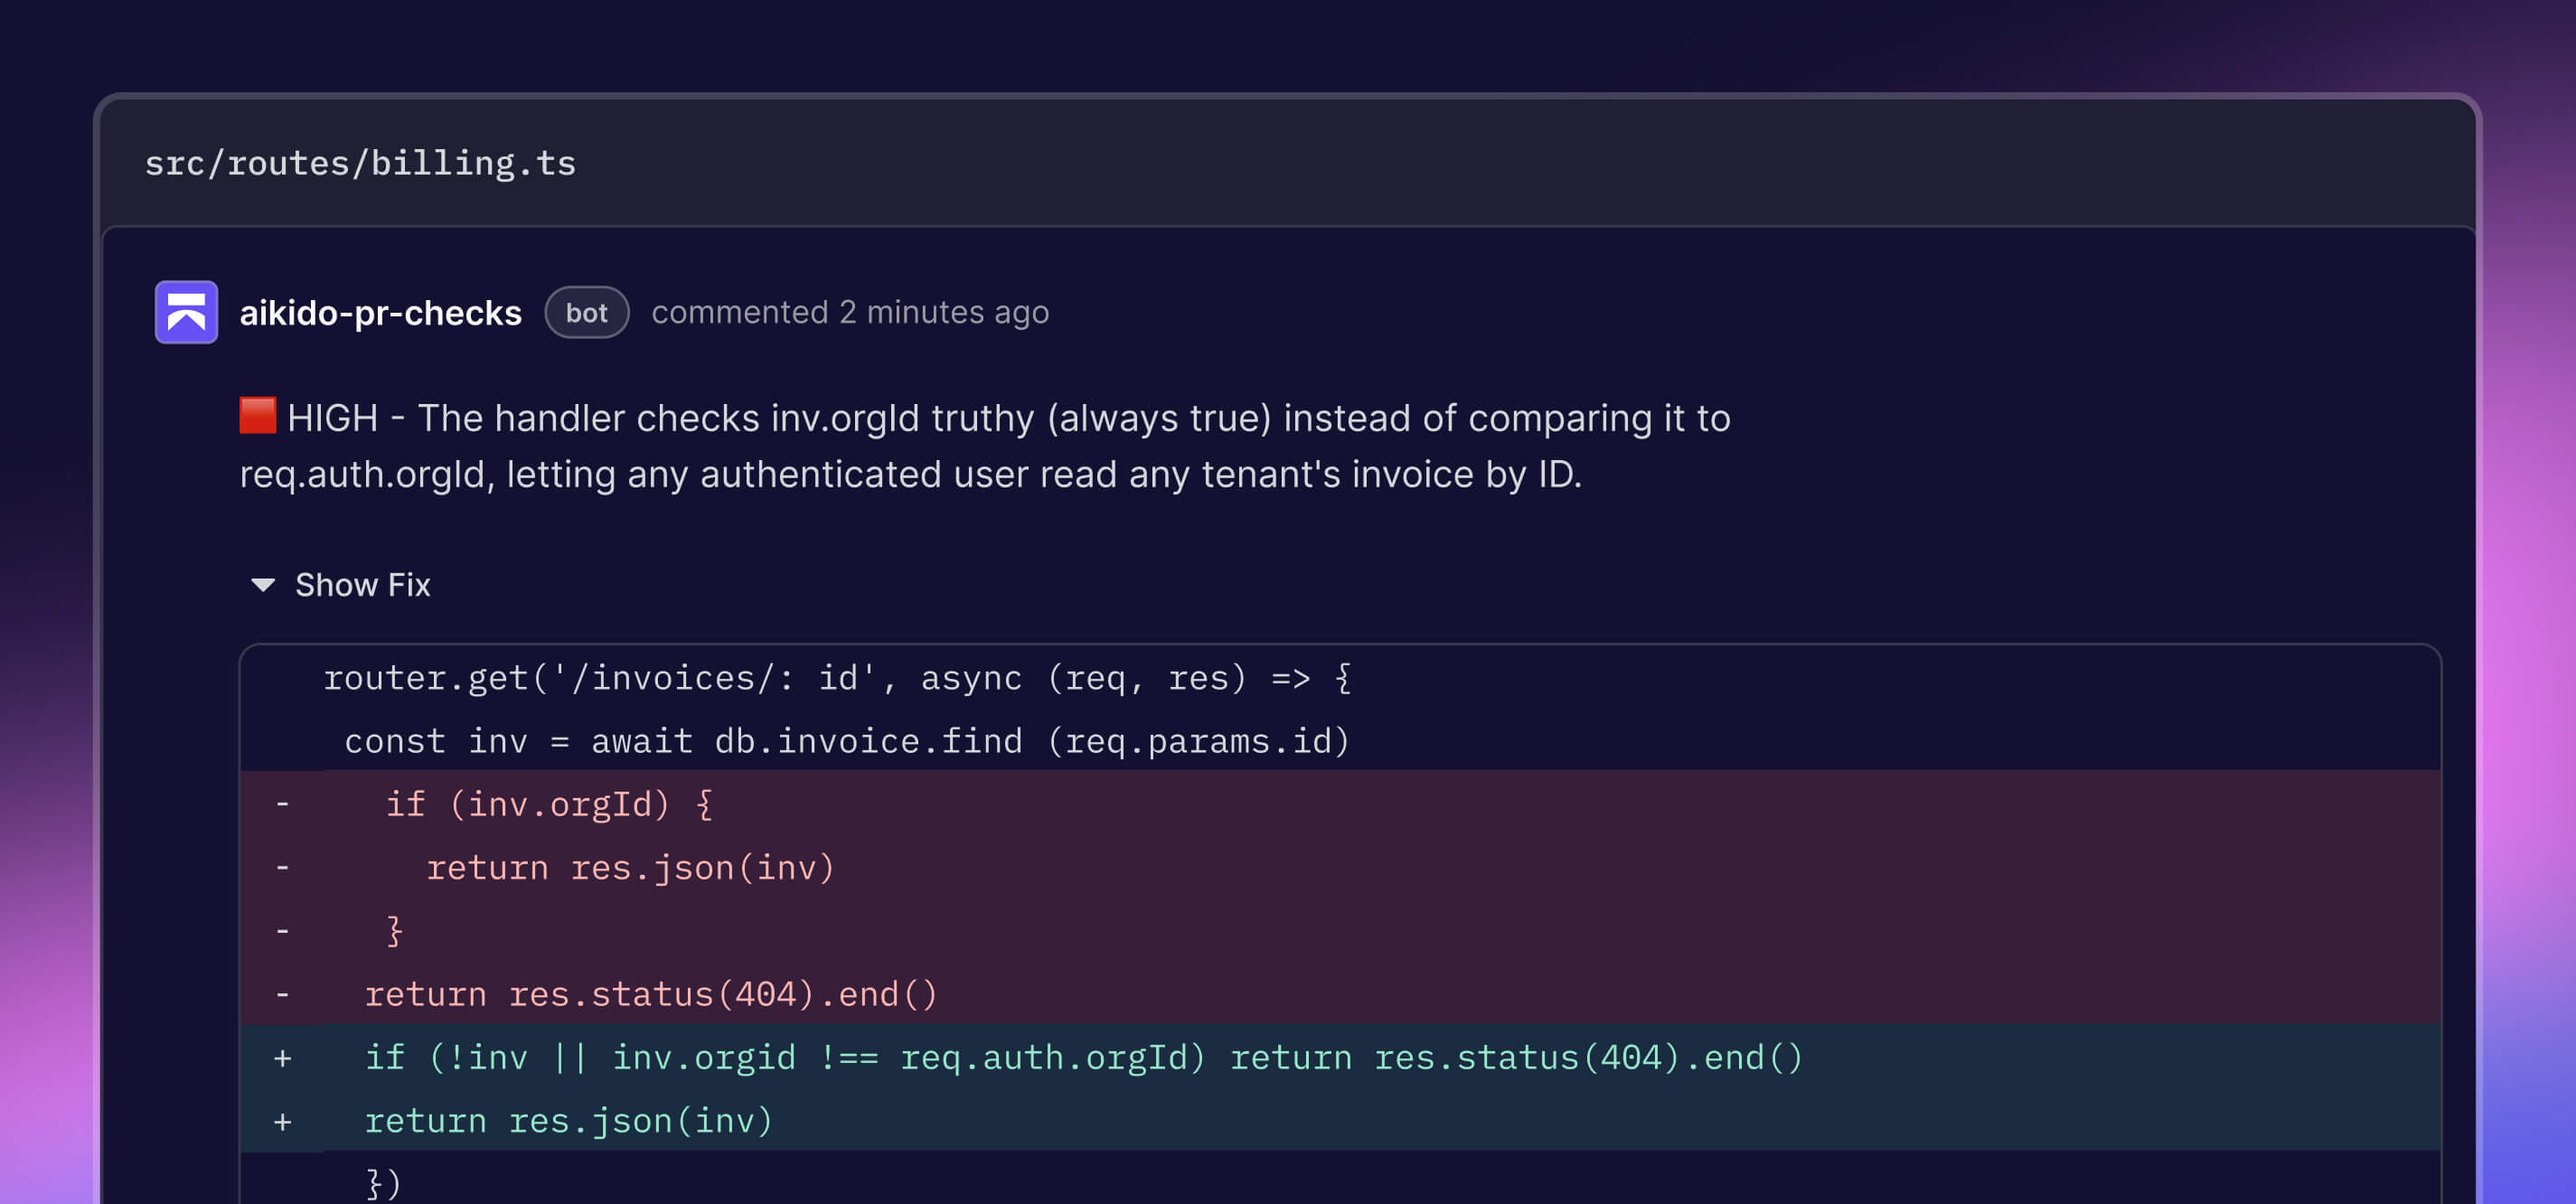
Verifica il codice esistente. Esamina il codice che rilasci.
Deep Review estende le funzionalità di audit del codice a ogni nuova pull request prima del merge, rilevando ad esempio un nuovo endpoint privo di controlli di proprietà.
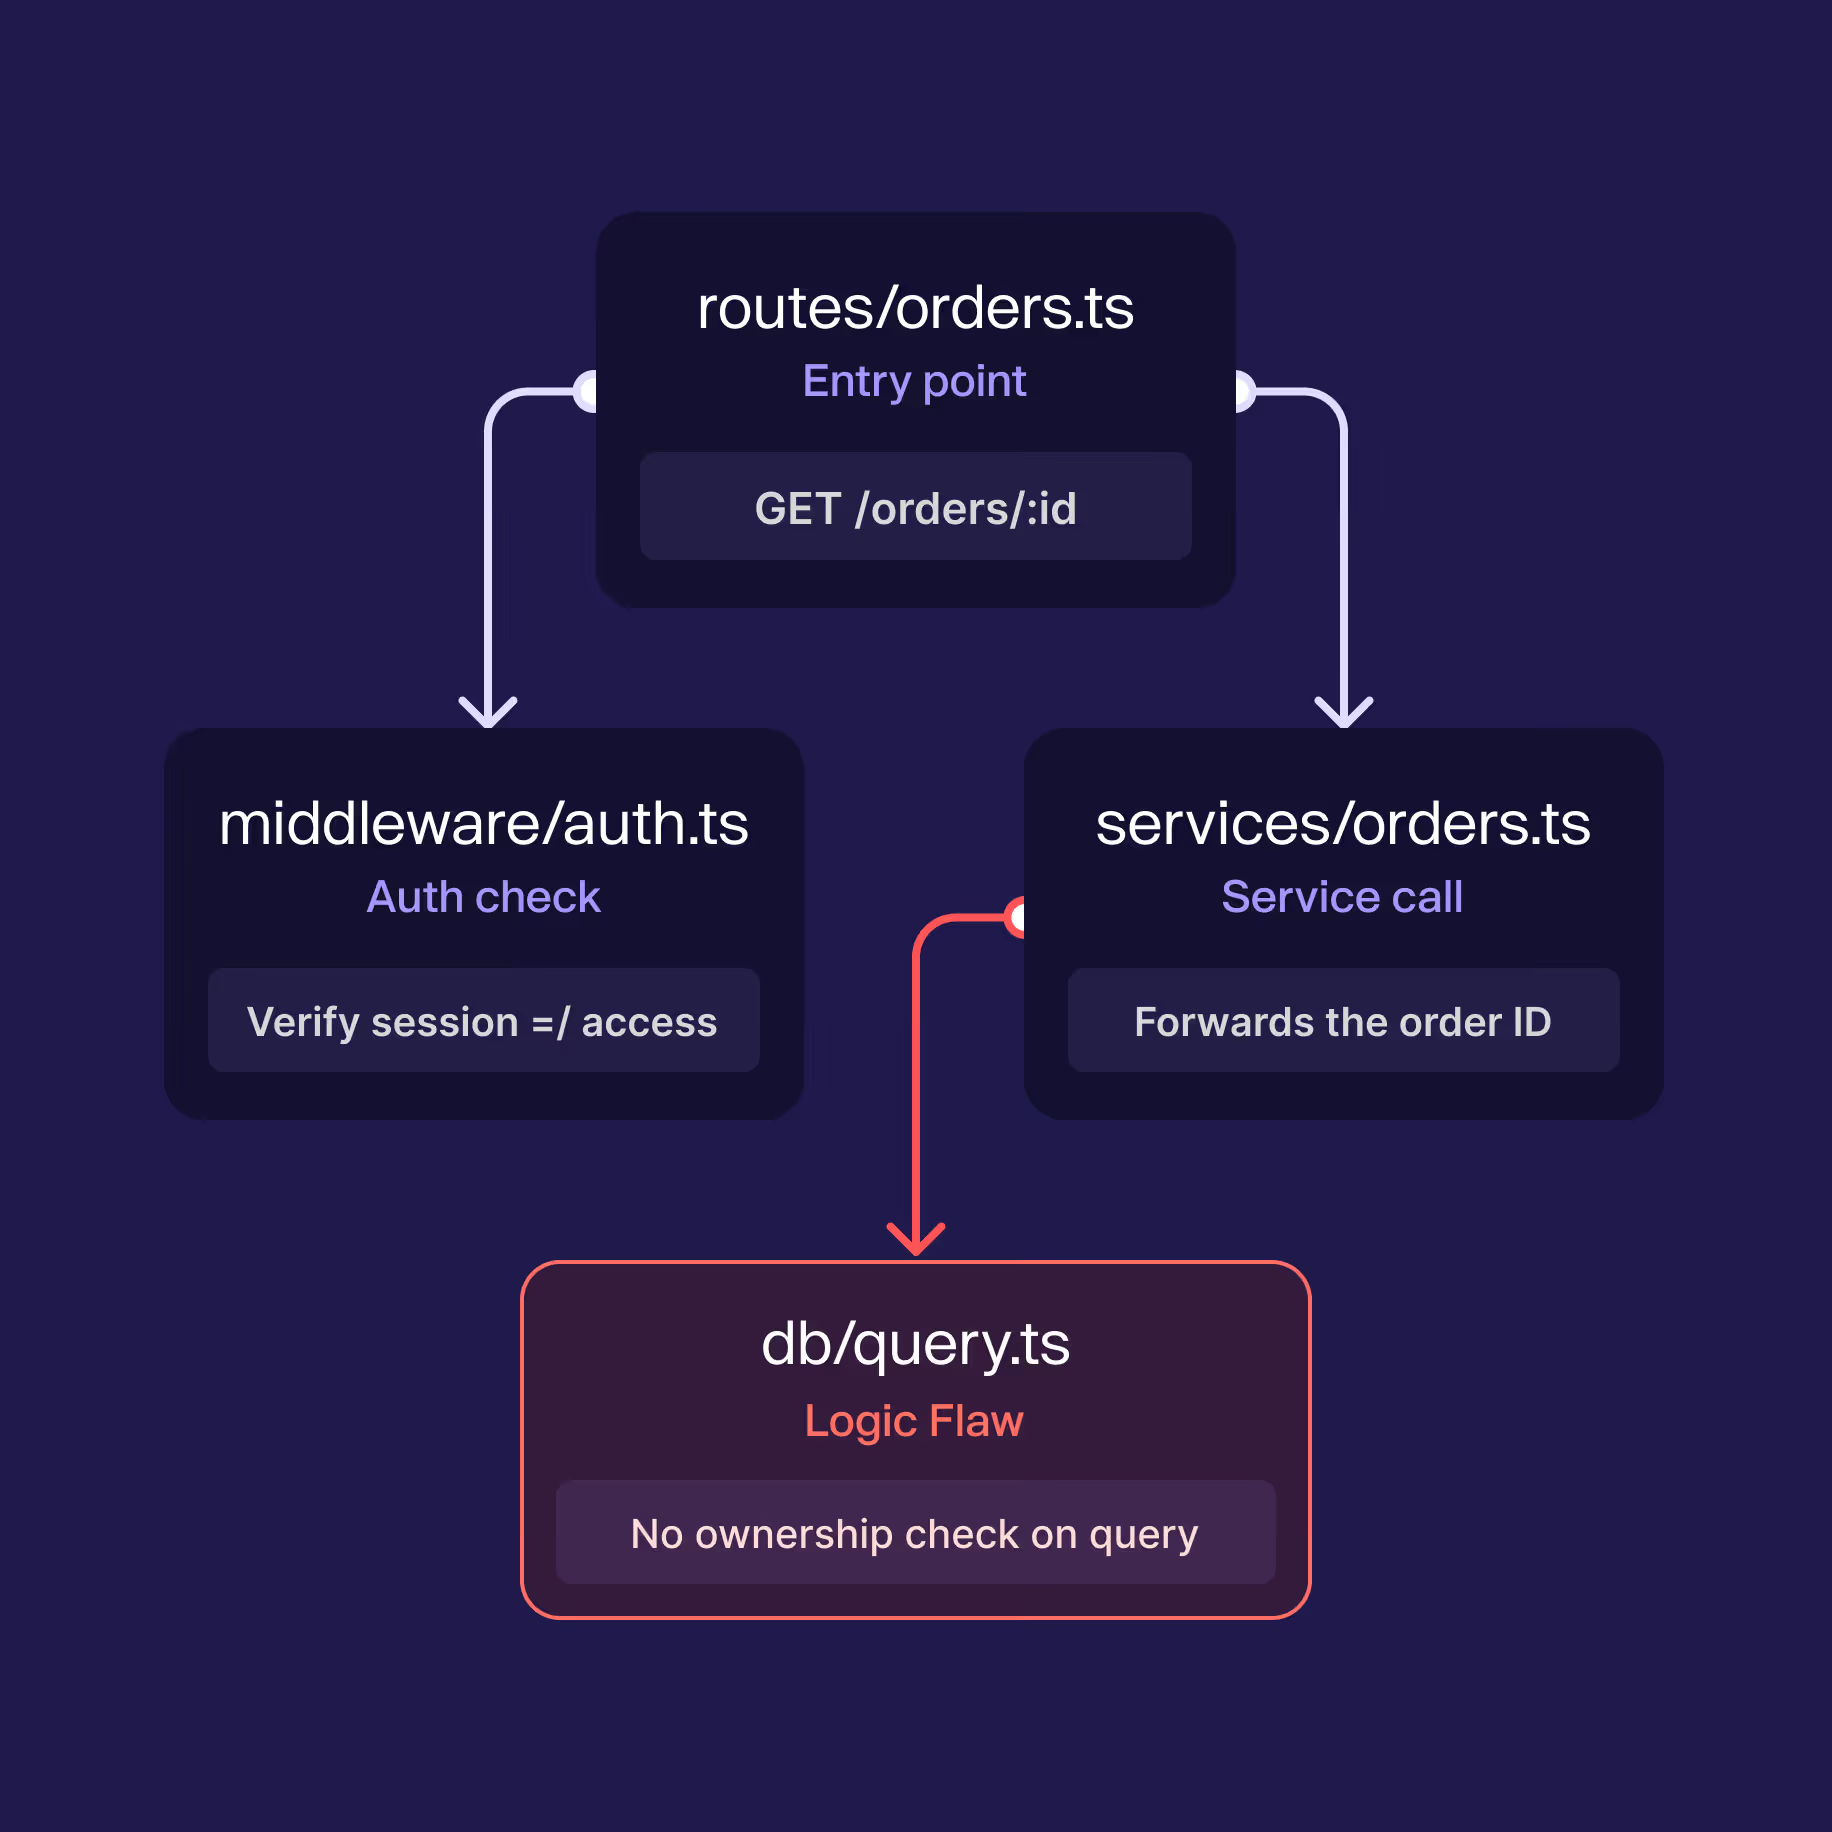
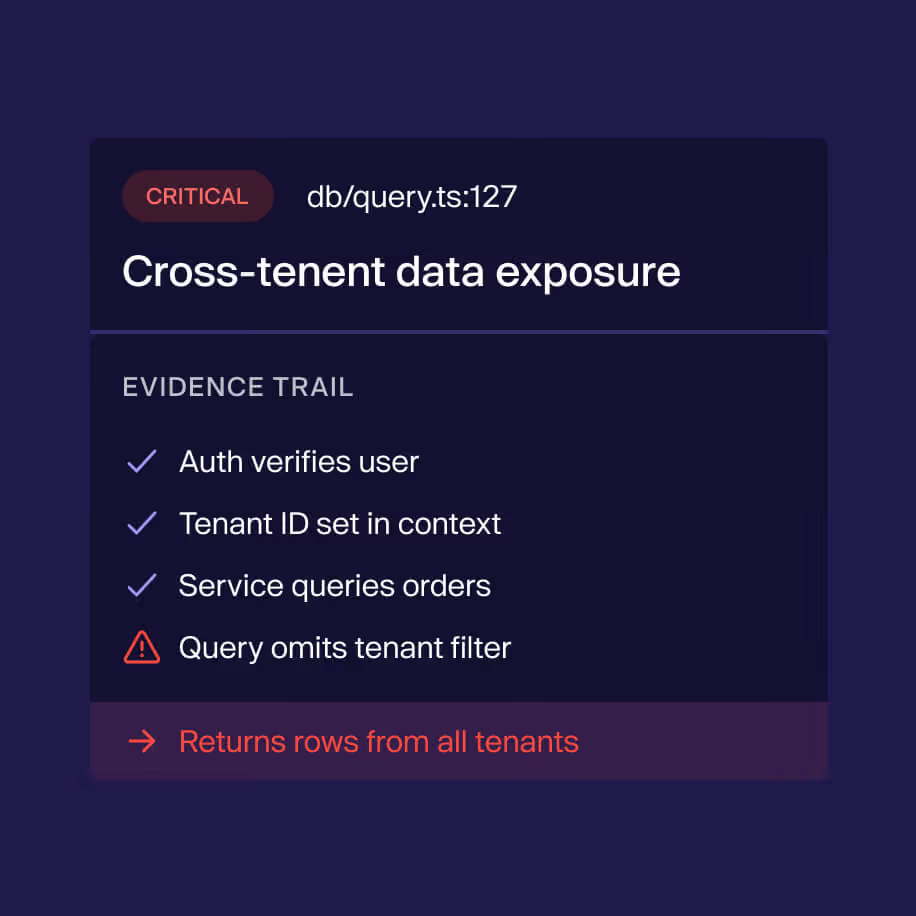
Come Aikido protegge il tuo codice


Concentrati sullo sviluppo, non sulla caccia alle vulnerabilità
Evita il backlog di sicurezza
Ogni commit viene revisionato automaticamente, così le vulnerabilità non si accumulano mai in attesa di una scansione.
Alleggerisci il carico del team di ingegneria
Il triage automatizzato e le correzioni con un clic significano meno lavoro manuale di sicurezza, senza aumentare l'organico.
Individua i problemi prima che ti costino
Le vulnerabilità vengono risolte prima del merge, quando sono più veloci ed economiche da risolvere.
Riduci il tempo di preparazione dell'audit
Il codice scansionato continuamente significa meno tempo impiegato a rispondere ai questionari di sicurezza.
Trova vulnerabilità complesse all'interno della tua codebase
Collega un repository per scoprire cosa trovano gli agenti di ragionamento nella tua codebase.
Oppure eseguilo insieme al tuo attuale SAST e scopri cosa ti stai perdendo.



I motori statici hanno ancora il loro posto nell'SDLC
Quando usare SAST
Quando utilizzare le scansioni con intelligenza artificiale
Domande frequenti sulle scansioni con intelligenza artificiale

Gli scanner statici segnalano modelli quali un parametro compromesso, una chiamata API rischiosa o un controllo mancante. AI Scans analizza le intenzioni presenti nel codice per identificare problemi che richiedono la prospettiva di un aggressore: IDOR, controlli di accesso non funzionanti, catene di exploit in più fasi e difetti nella logica di business. Si integra con il SAST anziché sostituirlo.
Supporta TUTTI i linguaggi; senza alcuna limitazione. AI Scans non si limita alle applicazioni web. Gli agenti analizzano qualsiasi fonte contenuta nei repository collegati, incluse le app mobili, gli smart contract e le applicazioni desktop, coprendo i linguaggi più diffusi, le configurazioni e l’IaC. I monorepo con più servizi sono pienamente supportati.
AI Scans concentra l'attenzione degli agenti su un insieme coerente di codici sorgente. Superato un certo numero di repository, l'analisi tende a perdere di precisione e la qualità diminuisce. Contatta l'assistenza se hai effettivamente bisogno di includerne di più in un'unica verifica.
- Entrambi i prodotti si basano su un motore agentico simile, ma rispondono a domande diverse. AI Scans analizza il codice sorgente, mentre Aikido Pentest lo verifica sull’applicazione in esecuzione.
- Utilizza le scansioni AI quando:
- Desiderate un'analisi approfondita del codice su difetti logici e architetturali — IDOR, controllo degli accessi non corretto, catene multi-step — senza configurare un ambiente live.
- Non avete un ambiente di staging o QA stabile, o i flussi di autenticazione non sono pronti per il testing live.
- Avete bisogno di un riscontro rapido con una configurazione minima: connettete un repository, confermate i crediti, avviate.
- Desiderate validare le modifiche nel codice sorgente prima che vengano rilasciate in un deployment live.
- Avete una codebase difficile da testare live, come app mobili, app desktop o smart contract.
- Usa Aikido Pentest quando:
- Hai un target live e desideri validare la reale sfruttabilità con traffico reale.
- Desideri prove a runtime — richieste di riproduzione, mappatura della superficie di attacco e attività dell'agente live.
- Il tuo ambito include domini, ruoli utente autenticati ed endpoint scoperti tramite crawling oltre a quanto visibile nel codice sorgente.
- Hai bisogno di un penetration test live per essere conforme a SOC 2, ISO 27001 o framework di conformità simili.
AI Scans legge e analizza direttamente il codice sorgente. Non prevede alcuna fase di scansione, né la riproduzione del traffico, né lo sfruttamento in tempo reale, quindi non è necessario indicare alcun ambiente. Se desideri eseguire test in tempo reale su un bersaglio già implementato, utilizza invece Aikido Pentest.
In Aikido, seleziona “AI Scans” dal menu di navigazione principale. Segui quindi le istruzioni passo passo per selezionare i repository di codice e avviare le tue prime scansioni AI.
Pagamento in crediti Aikido. Il passaggio Pricing nel flusso di creazione mostra il totale esatto dei crediti prima di confermare. Il costo dipende dalle dimensioni e dalla complessità del repo.
I singoli membri OWASP ricevono, una tantum, 200 crediti gratuiti per provare le scansioni AI. Per usufruire del vantaggio:
1. Crea un account gratuito su Aikido utilizzando il tuo indirizzo e-mail owasp.org
2. Inserisci il tuo nome e l'indirizzo e-mail OWASP sul sito web di Aikido per richiedere i tuoi crediti.
