

Proteggi l'intera software supply chain
Socket si concentra sul rilevamento dei rischi legati ai pacchetti. Aikido va oltre per prevenire, dare priorità e risolvere i rischi della catena di fornitura del software prima dell'installazione in produzione.


Socket protegge i pacchetti.
Aikido protegge l'intera software supply chain e l'intero ciclo di vita del software.
Vai oltre i registri dei pacchetti
Proteggi pacchetti, estensioni per IDE, estensioni per browser, strumenti di IA e immagini di container.
Vai oltre il rilevamento
Prevenire gli attacchi prima che si verifichino, dare priorità ai rischi sfruttabili e correggere le vulnerabilità automaticamente.
Vai oltre la supply chain
Proteggi l'intera applicazione dalla stessa piattaforma.
Aikido ti protegge da dipendenze vulnerabili e malevole
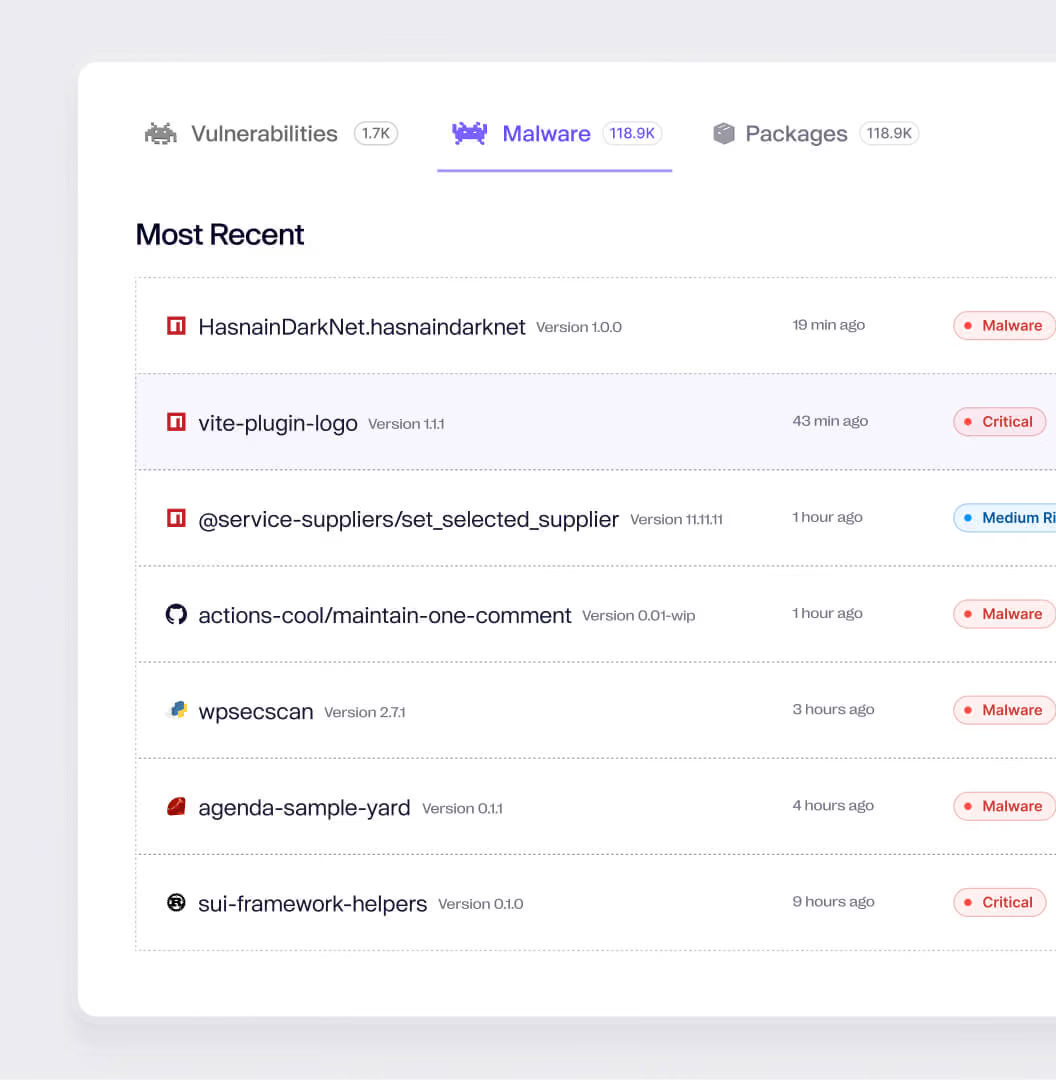
Rileva per primo gli attacchi alla supply chain
Molto più delle semplici CVE. Rileva malware, pacchetti compromessi e vulnerabilità non divulgate negli ecosistemi open source in pochi minuti dalla pubblicazione.
npm, PyPI, NuGet, GitHub Actions e altri
Nuove minacce identificate in pochi minuti (6 minuti in media)
VS Code, Visual Studio, Jetbrains, Cursor, Windsurf,...
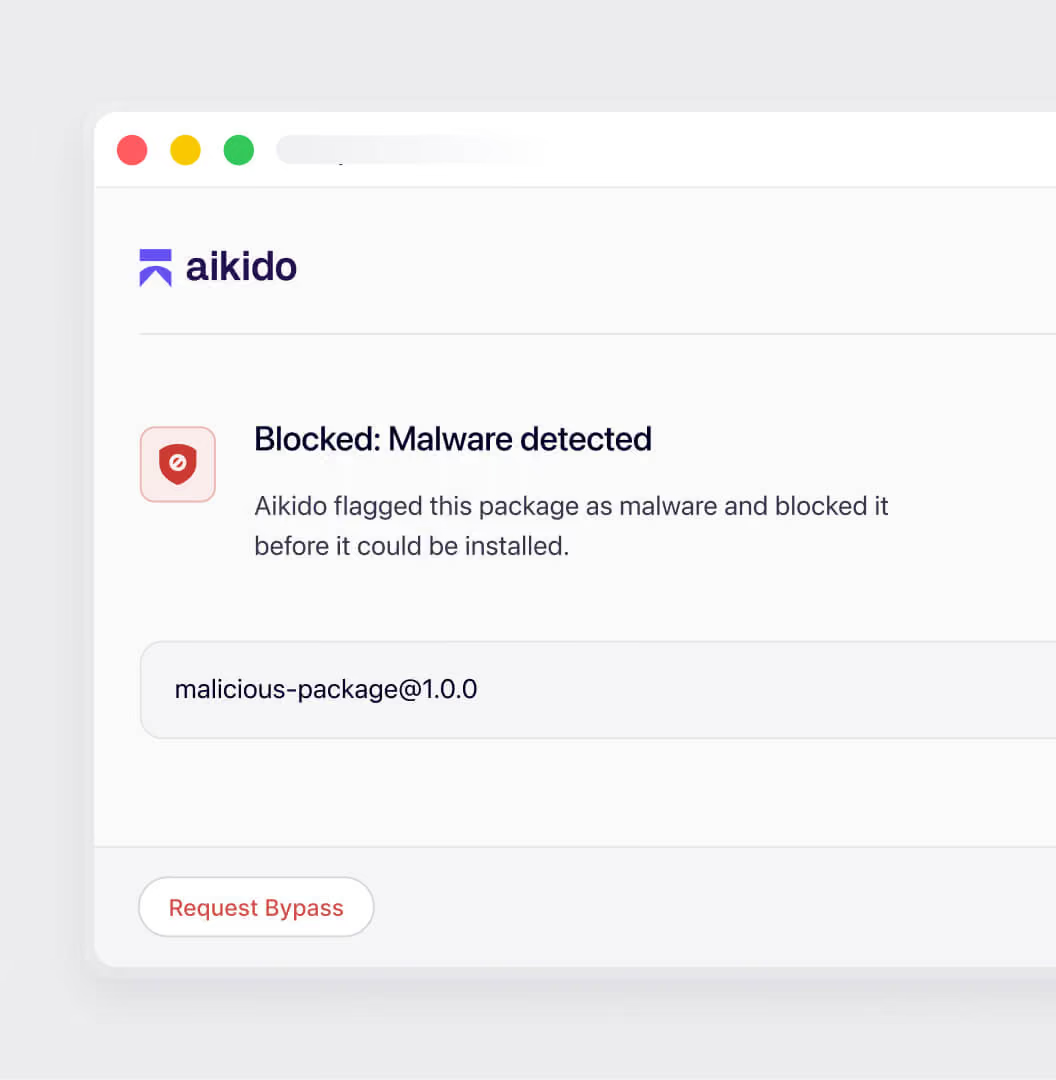
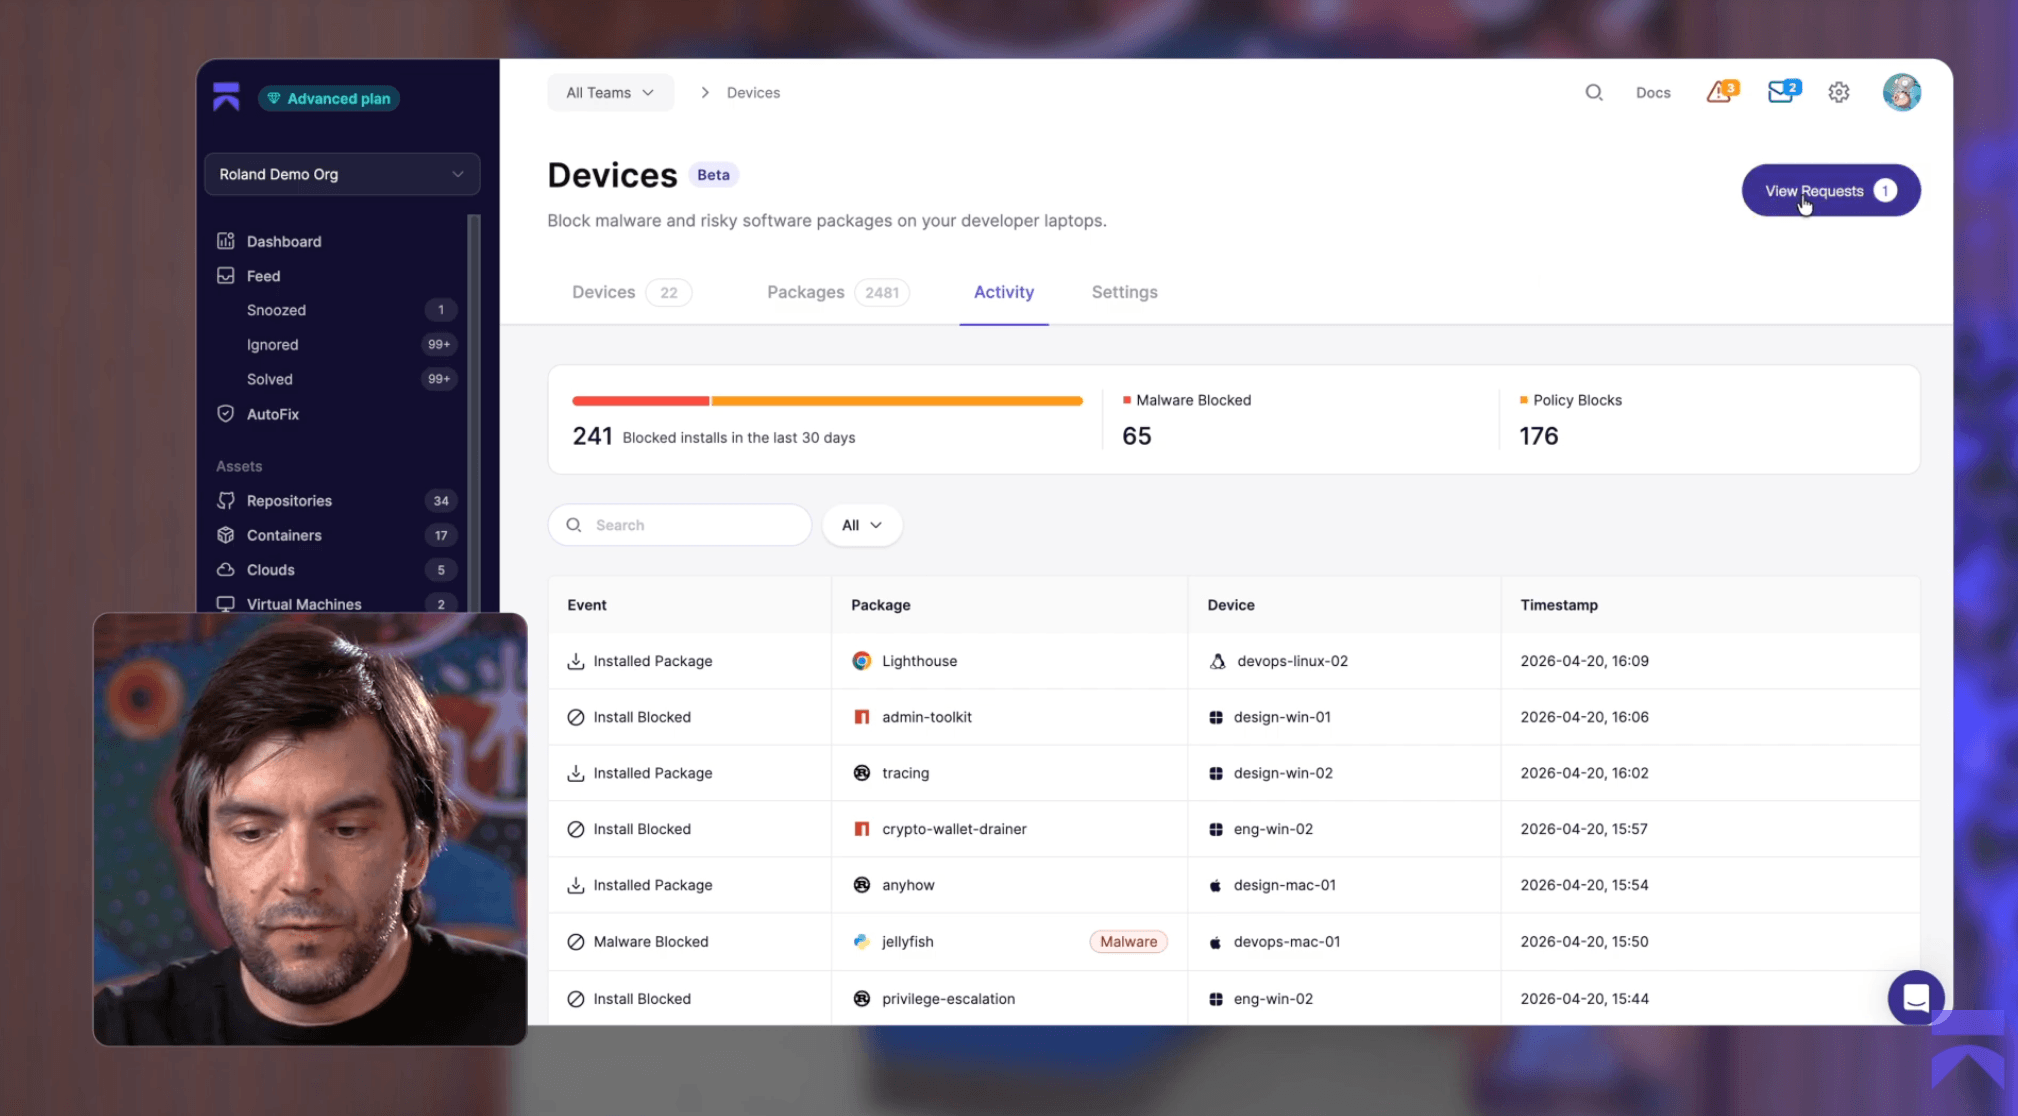
Previeni installazioni dannose
Blocca pacchetti dannosi, estensioni per IDE ed esterne e strumenti di IA prima che vengano installati sui dispositivi degli sviluppatori.
Firewall per dipendenze
Protezione dei dispositivi
Policy e approvazioni del team
Scopri quali CVE contano davvero
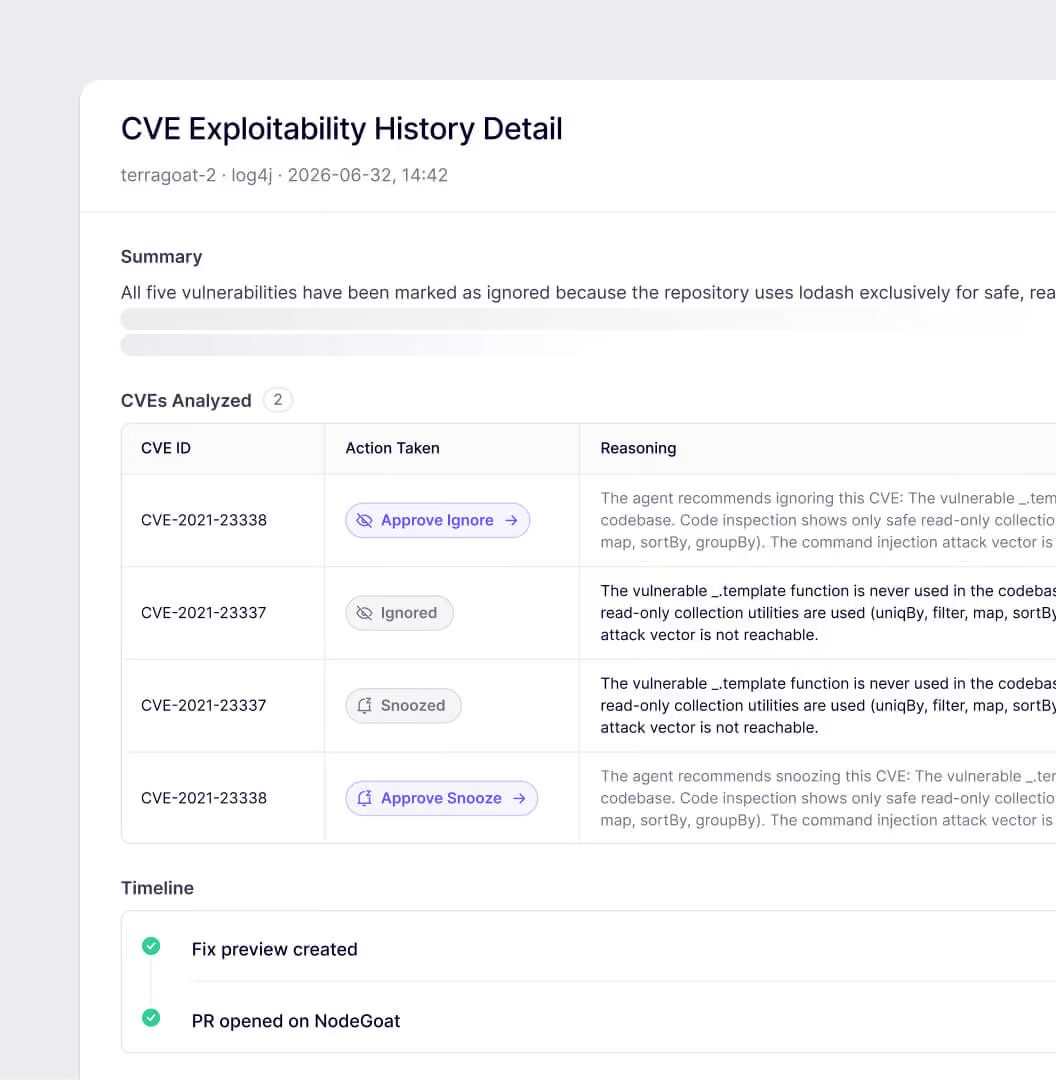
L'analisi di raggiungibilità individua le vulnerabilità che la tua applicazione può eseguire. L'analisi di sfruttabilità tramite IA legge il tuo codice per determinare se una CVE è effettivamente sfruttabile nel tuo ambiente.
Analisi di raggiungibilità
Analisi di sfruttabilità delle CVE
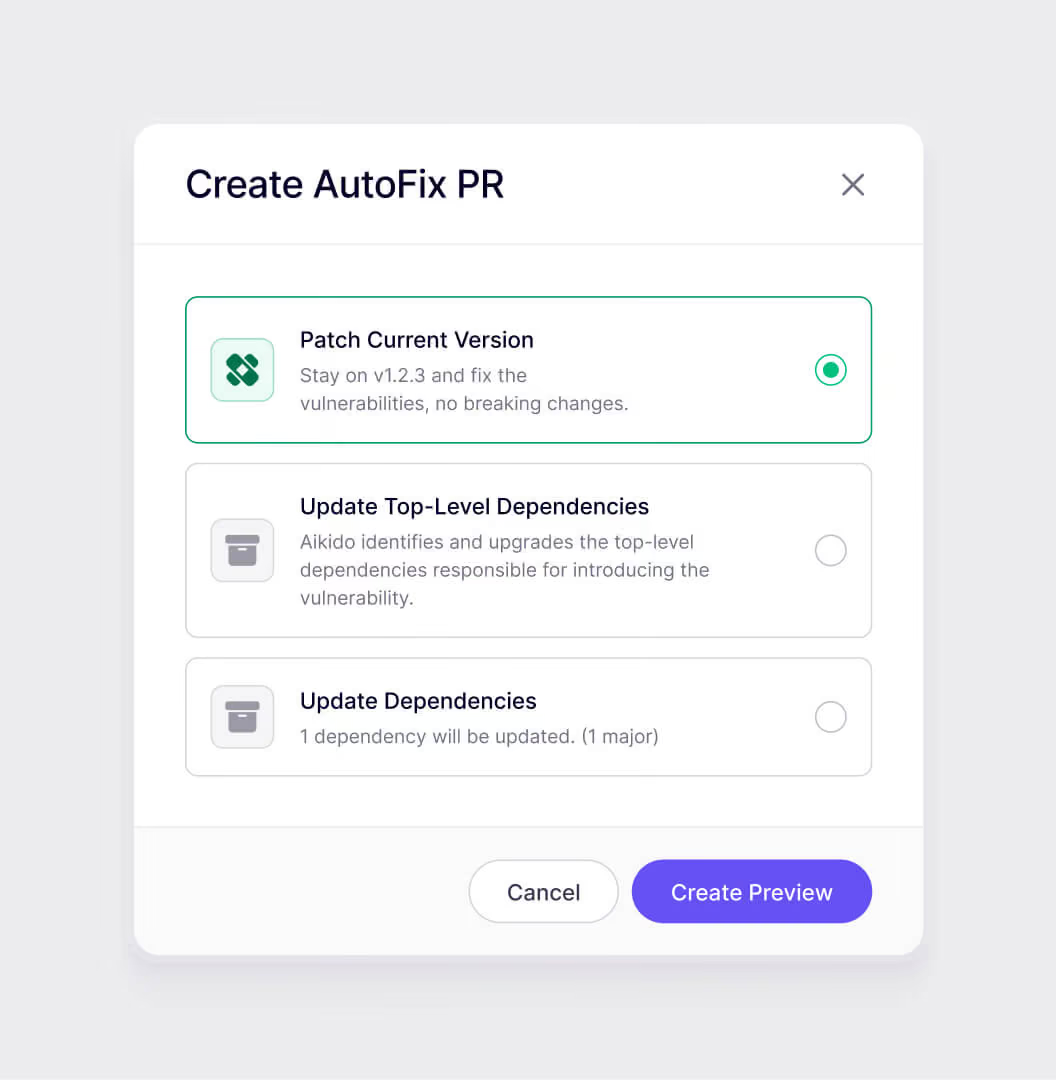
AutoTriage e AutoFix
Aikido vs Socket.dev


- SAST / AI SAST
- Segreti
- Sicurezza dei Container
- Cloud (CSPM)
- Protezione runtime
- Pentesting autonomo
- Limitata
- Limitata
- Limitata
Crea con l'open source. In totale sicurezza.
Ferma gli attacchi malware.
Blocca le installazioni dannose prima che raggiungano i computer degli sviluppatori o la produzione.
Applica patch senza interruzioni.
Correggi le vulnerabilità critiche senza upgrade rischiosi. Elimina il tuo arretrato di CVE.
Continua a rilasciare.
Dedica il tempo di sviluppo alla creazione di prodotti anziché alla gestione di incidenti e debito di sicurezza.
Con Aikido abbiamo finalmente una visibilità in tempo reale sulle vulnerabilità, che ci consente di risolverle prima che diventino problemi critici.
Jack AxtenHead of Service and Information Security

“Il tempo più rapido in cui abbiamo risolto una vulnerabilità è stato di soli 5 secondi dopo il rilevamento. Questa è efficienza.”
Aufar SukmajayaDeveloper Back End

Vai oltre la catena di fornitura del software.
Gli attacchi alla supply chain sono solo una parte della sicurezza delle applicazioni.
Rilascia software sicuro
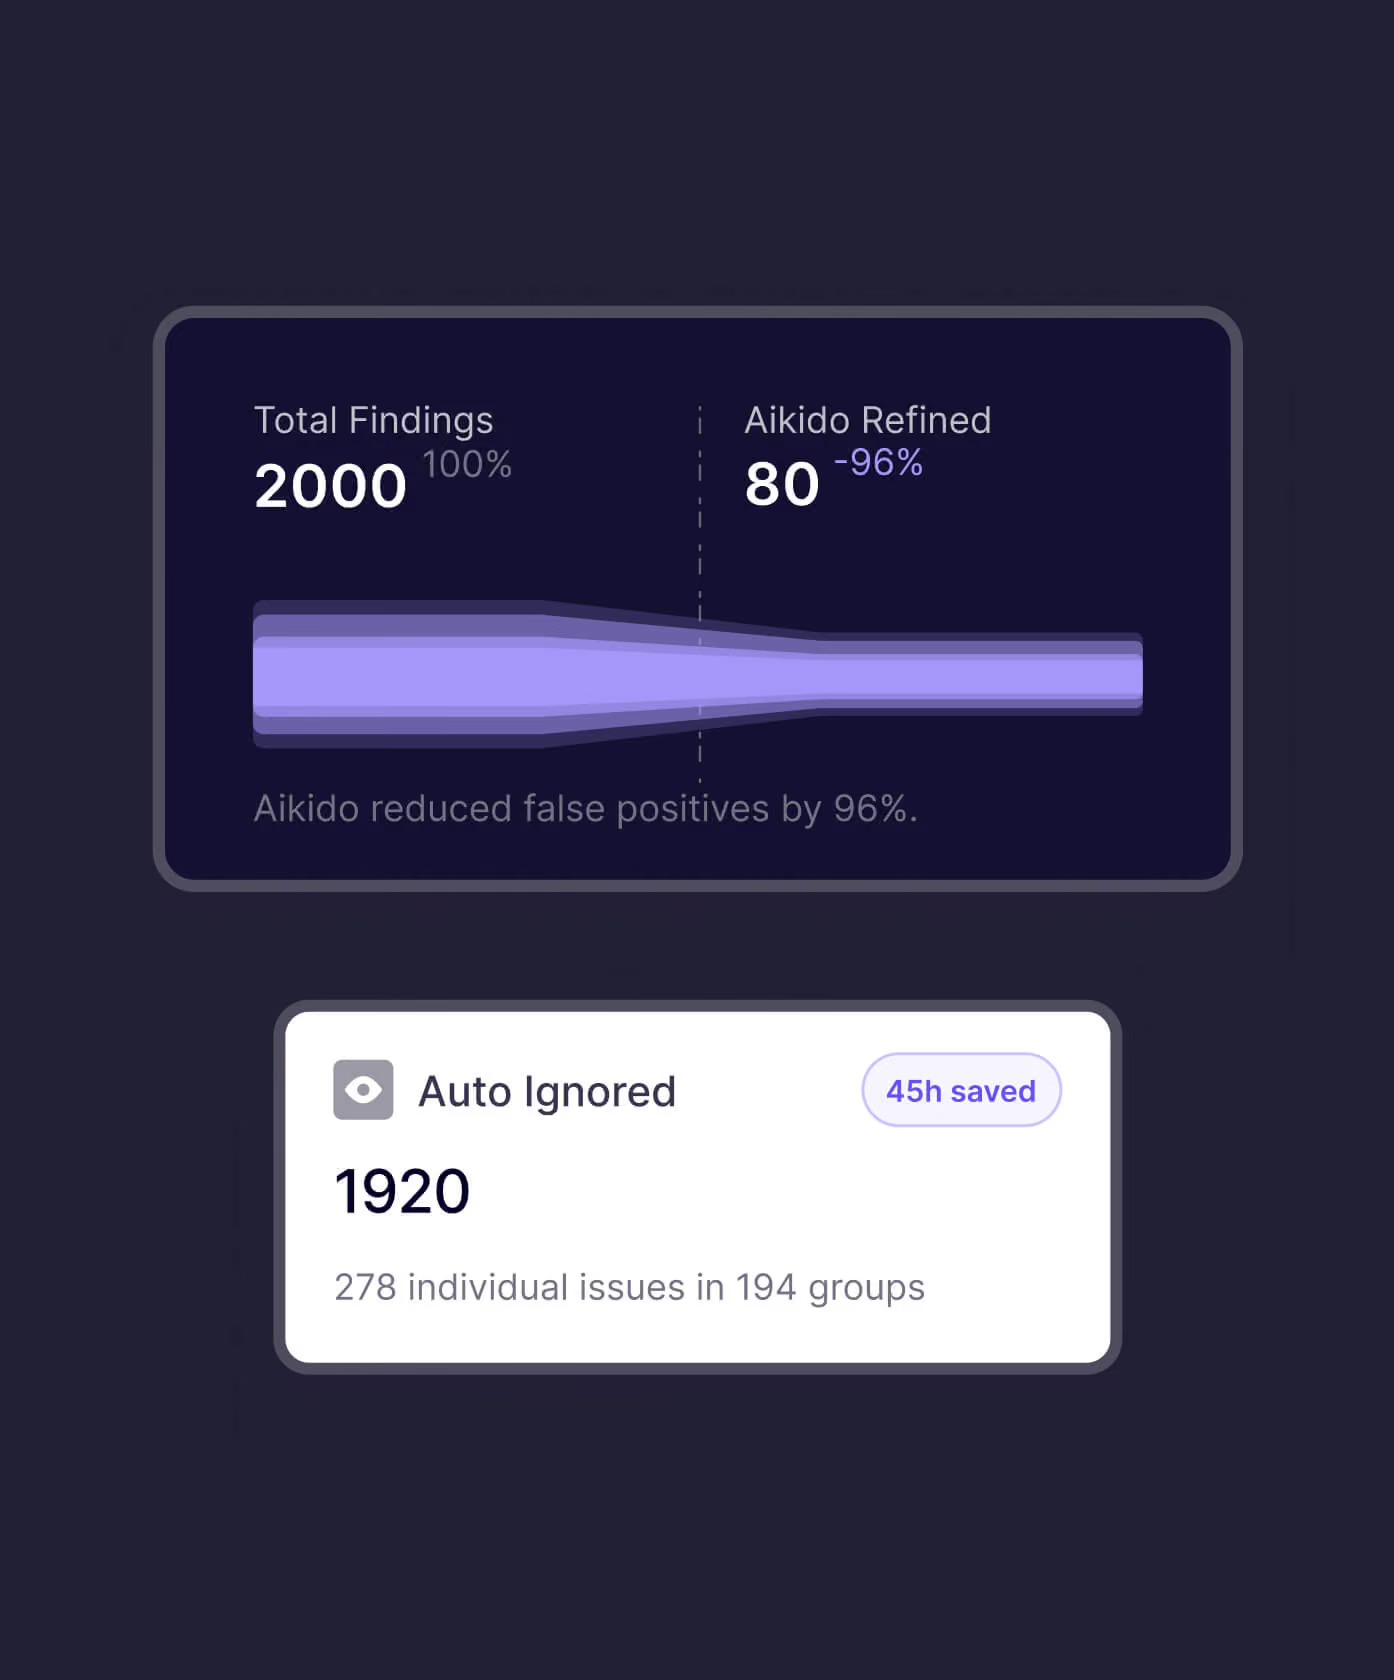
Trova e correggi le vere vulnerabilità durante lo sviluppo. Aikido riduce i falsi positivi unendo SAST, SCA, segreti e altro, senza sommergere gli sviluppatori di falsi allarmi.

Gestisci la tua postura di sicurezza
Visibilità completa sui deployment in cloud. Individua errori di configurazione, esposizioni e vulnerabilità prima che lo facciano gli aggressori.
Proteggi la catena di fornitura del software
Rileva gli attacchi. Prevenire installazioni dannose. Dai priorità al rischio sfruttabile. Correggi le dipendenze vulnerabili.