Prezzi
EN
EN
FR
JP
DE
PT
ES
IT
TR
Accedi
Inizia gratuitamente
Richiesta sicura per stimolare
Dipendenze (SCA)
Analisi del codice (SAST e AI SAST)
Rassegna stampa
Qualità del Codice
Malware
Segreti
Librerie prive di vulnerabilità CVE
Licenze / SBOM
Software obsoleto
Individuare e visualizzare i rischi
Cloud Posture (CSPM)
Analisi del Percorso di Attacco
Macchine virtuali
Infrastruttura come codice (IAC)
Scansione di container
Scansione K8s
Immagini hardened
Esposizione dei dati (DSPM)
Test di penetrazione autonomi
Web/API
Rete
Funzionalità di intelligenza artificiale
Cellulare
Aikido Infinite (continuo)
Aikido Machine (in loco)
Dynamic Testing (DAST)
Superficie di attacco (ASM)
Scansione API
Blocca gli attacchi prima che colpiscano
Protezione dei dispositivi
Protezione runtime
Protezione bot
Governance dell'intelligenza artificiale
Piattaforma di sicurezza autonoma
Casi d'uso
Blocca gli attacchi alla supply chain
Proteggi il codice scritto con l'IA
Esegui IA offensiva
Consolida l'AppSec
Automatizza la correzione delle vulnerabilità
Proteggi i citizen developer
Gestione delle vulnerabilità
Sicurezza del personale
Settori
Startup
Enterprise
Governo e settore pubblico
Fintech e settore bancario
Sanità e tecnologia medica
PE e società del Gruppo
Per la conformità
SOC 2 e ISO 27001
FedRAMP
Integrazioni per la conformità
Sviluppatore
Documentazione
Documentazione API pubblica
Changelog
Trust Center
Integrazioni
IDE
Cloud
Conformità
Sistemi CI/CD
Sistemi Git
Messaggistica
Gestori delle attività
Tutte le integrazioni
Open Source
Zen Firewall
Opengrep
Aikido Safe Chain
Betterleaks
Azienda
Blog
Clienti
Eventi e Webinar
Report
Aikido Arena
Benchmark di intelligenza artificiale per la sicurezza informatica
Azienda
Chi siamo
Carriere
Press Kit
Contatti
Partner
Programma Partner
Aikido per AWS
Aikido per Microsoft
Uffici
Ufficio Europeo
Ufficio di San Francisco
Contatti
LinkedIn
YouTube
X
hello@aikido.dev
Carriere

Aikido Security per il LegalTech

Piattaforma AppSec all-in-one, con funzionalità di sicurezza personalizzate per il LegalTech. Metti in sicurezza la tua applicazione e dimostra ai tuoi clienti che tieni alla sicurezza, all'integrità e alla privacy dei dati.

Inizia gratuitamentePrenota una demo
Alternativa a Snyk

Queste aziende dormono sonni più tranquilli

SmokeballLogo legalflyLinckrLoctaxKnowlex
Dashboard di Aikido Avviso della dashboard di Aikido

Perché il LegalTech ha bisogno della gestione delle vulnerabilità?

Le aziende LegalTech gestiscono frequentemente informazioni sensibili e personali. Una violazione della sicurezza può portare a dati compromessi, con conseguenti gravi danni reputazionali e conseguenze legali.

Le aziende potrebbero richiedere che tu sia protetto contro tali minacce, prima di avviare partnership.

Conformità

Metti in regola la tua compliance

Aikido esegue controlli e genera prove per i controlli tecnici per ISO 27001:2022 & SOC 2 Type 2. L'automazione dei controlli tecnici è un grande passo avanti verso il raggiungimento della compliance ISO
& SOC 2.

ISO 27001:2022

ISO 27001 è particolarmente rilevante per le aziende LegalTech. Questo standard riconosciuto a livello globale garantisce un approccio sistematico alla gestione delle informazioni aziendali sensibili, assicurandone la riservatezza, l'integrità e la disponibilità. Aikido automatizza una varietà di controlli tecnici ISO 27001.

SOC 2 Type 2

SOC 2 è una procedura che garantisce che i tuoi fornitori di servizi gestiscano i tuoi dati in modo sicuro per proteggere gli interessi della tua organizzazione e la privacy dei suoi clienti. Dimostra il tuo impegno nella salvaguardia dei dati conformandoti a SOC 2. Aikido automatizza tutti i controlli tecnici, rendendo il processo di compliance molto più semplice.

Emblema circolare blu con testo bianco che recita 'AICPA SOC' e l'URL 'aicpa.org/soc4so', circondato dalla frase 'SOC for Service Organizations | Service Organizations'.

Aikido copre tutti i requisiti tecnici di sicurezza del codice e del cloud per SOC2 Type 2, ISO 27001:2022, e altro ancora

Controlli SOC 2

Valutazione del rischio

CC3.3: Considerare il potenziale di frode
CC3.2: Stimare la significatività dei rischi identificati

Attività di controllo

CC5.2: L'entità seleziona e sviluppa attività di controllo generali sulla tecnologia per supportare il raggiungimento degli obiettivi

Controlli di accesso logici e fisici

CC6.1
CC6.6
CC6.7
CC6.8

Operazioni di sistema

CC7.1: Monitora infrastruttura e software
CC7.1: Implementa meccanismi di rilevamento delle modifiche
CC7.1: Rileva componenti sconosciuti o non autorizzati
CC7.1: Conduci scansioni delle vulnerabilità
CC7.1: Implementa filtri per analizzare le anomalie
CC7.1: Ripristina gli ambienti interessati

Criteri aggiuntivi per la disponibilità

CC10.3: Verifica l'integrità e la completezza dei dati di backup

Gestione delle modifiche

CC8.1: Proteggi le informazioni riservate
CC8.1: Traccia le modifiche di sistema

Controlli ISO 27001

Controlli tecnologici

A.8.2: Diritti di accesso privilegiato
A.8.3: Restrizione dell'accesso alle informazioni
A.8.5: Autenticazione sicura
A.8.6: Gestione della capacità
A.8.7: Protezione contro il malware
A.8.8: Gestione delle vulnerabilità tecniche
A.8.9: Gestione della configurazione
A.8.12: Prevenzione della fuga di dati
A.8.13: Backup
A.8.15: Logging
A.8.16: Attività di monitoraggio
A.8.18: Utilizzo di programmi di utilità privilegiati
A.8.20: Sicurezza della rete
A.8.24: Utilizzo della crittografia
A.8.25: Ciclo di vita di sviluppo sicuro
A.8.28: Codifica sicura
A.8.31: Separazione degli ambienti di sviluppo, test e produzione
A.8.32: Gestione delle modifiche

Controlli organizzativi

A.5.15: Controllo degli accessi
A.5.16: Gestione delle identità
A.5.28: Raccolta delle prove
A.5.33: Protezione dei registri

Integrazioni

Integra con la tua suite di compliance

Utilizzi una suite di conformità? Aikido si integra con la suite di tua scelta.

Scopri le nostre integrazioni

Vanta

Il percorso più rapido verso la compliance. Raccoglie il 90% delle prove necessarie per la tua certificazione.

Drata

Automatizza il tuo percorso di compliance, dalla fase iniziale fino alla preparazione per l'audit e oltre.

Sprinto

Sprinto è una piattaforma completa per tutte le compliance di sicurezza e gli audit di certificazione.

Logo Thoropass

Thoropass

Thoropass è una soluzione di compliance end-to-end che offre un'esperienza di audit di sicurezza senza interruzioni.

Secureframe

Piattaforma leader nell'automazione della compliance di sicurezza che rende l'ottenimento di qualsiasi compliance rapido e semplice.

SIEM

Centralizza i log di sicurezza e accelera il rilevamento delle minacce da un'unica dashboard.

Funzionalità

Tutto ciò che vorresti che i tool di sicurezza facessero

Static Application Security Testing (SAST)

Scansiona il tuo codice sorgente alla ricerca di vulnerabilità di sicurezza come SQL injection, XSS, buffer overflow e altri rischi per la sicurezza. Effettua controlli rispetto ai database CVE più diffusi. Funziona out-of-the-box e supporta tutti i principali linguaggi.

Supporto linguistico
Individua le minacce reali con Aikido

Software Composition Analysis

Analizza componenti di terze parti come librerie, framework e dipendenze alla ricerca di vulnerabilità. Aikido esegue l'analisi di reachability, effettua triage per filtrare i falsi positivi e fornisce chiari consigli di remediation. Correggi automaticamente le vulnerabilità con un solo clic.

Esempi di analisi della raggiungibilità

Infrastructure as Code (IaC)

Scansiona Terraform, CloudFormation e i chart Helm di Kubernetes alla ricerca di errate configurazioni.

  • Individua le misconfigurazioni che espongono la tua infrastruttura a rischi
  • Identifica le vulnerabilità prima che raggiungano il tuo branch principale
  • Si integra nella tua pipeline CI/CD

‍

Scopri di più su IaC
Integrazione CI/CD

Sicurezza dei Container

Scansiona il sistema operativo del tuo container per individuare pacchetti con problemi di sicurezza.

  • Verifica se i tuoi container presentano vulnerabilità (come le CVE).
  • Evidenzia le vulnerabilità in base alla sensibilità dei dati del container
  • Correggi automaticamente le tue immagini container con l'AI
Scopri AutoFix per i container
Scansione di Macchine Virtuali

Sicurezza DAST e API

Monitora la tua app e le API per trovare vulnerabilità come SQL injection, XSS e CSRF, sia a livello superficiale che con DAST autenticato.

Simula attacchi reali e scansiona ogni endpoint API per le minacce alla sicurezza più comuni.

Scopri di più su DAST

Gestione della Postura di Sicurezza Cloud e K8s (CSPM)

Rileva i rischi dell'infrastruttura cloud su tutti i principali provider cloud.
‍

  • Scansiona le macchine virtuali (istanze AWS EC2) alla ricerca di vulnerabilità.
  • Scansiona il tuo cloud alla ricerca di configurazioni errate e ruoli/accessi utente eccessivamente permissivi
  • Automatizza le policy di sicurezza e i controlli di conformità per SOC2, ISO27001, CIS & NIS2
Scopri di più su CSPM

Rilevamento di segreti

Controlla il tuo codice alla ricerca di chiavi API, password, certificati, chiavi di crittografia trapelate ed esposte, ecc…

  • Scansiona il tuo codice e rileva i segreti più rischiosi
  • Si integra direttamente nel tuo workflow CI/CD, senza necessità di manutenzione una volta configurato
  • Non notifica per i segreti sicuri o irrilevanti
Scopri di più sul rilevamento dei segreti

Rilevamento di malware

L'ecosistema npm è suscettibile alla pubblicazione di pacchetti malevoli a causa della sua natura aperta. Aikido identifica il codice malevolo che potrebbe essere incorporato all'interno di file JavaScript o pacchetti npm. (Scansiona alla ricerca di backdoor, trojan, keylogger, XSS, script di cryptojacking e altro ancora.)

Scopri di più sul Rilevamento Malware
Rilevamento malware Aikido

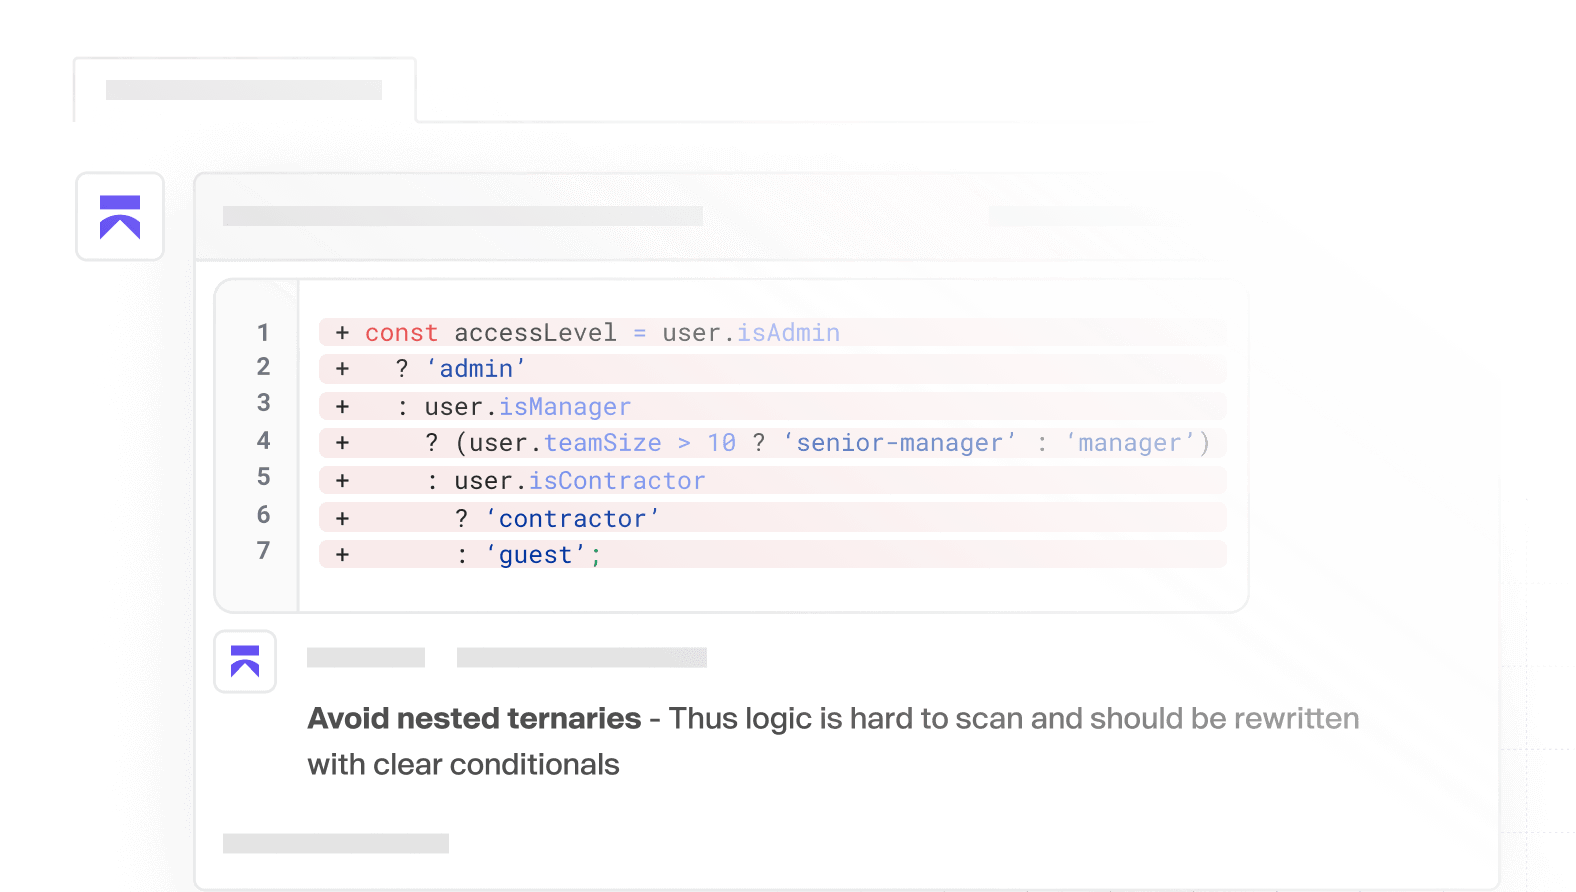
Qualità del Codice AI

Rilascia codice di qualità, più velocemente. Feedback istantaneo, rilevamento intelligente e commenti chiari sulle PR, così puoi concentrarti sullo sviluppo.

‍

Scopri di più sulla Qualità del Codice

Aikido Attack: Il futuro del pentesting

I nostri agenti AI analizzano il tuo codice e le app web o API distribuite, simulano il comportamento di un attaccante reale e forniscono un report verificato pronto per SOC2 e ISO27001, il tutto in poche ore.

Scopri di più sull'AI Pentesting

Testimonianza

“Con Aikido possiamo facilmente dimostrare a lead e clienti che i loro dati sono al sicuro”

Scagnozzo di Wouter

Wouter Van R, CTO presso Henchman, Servizi Legali, 50 dipendenti

Caso cliente

Come Loctax utilizza Aikido Security

Loctax, una piattaforma di governance fiscale che in passato faticava con falsi positivi e strumenti inefficienti, ha collaborato con Aikido per bilanciare lo sviluppo del prodotto e la sicurezza. Il passaggio ad Aikido Security ha portato a:
‍
✅ Riduzione dei falsi positivi tramite auto-triage
✅ Operazioni ottimizzate con una dashboard unificata
✅ Riduzione del 50% dei costi operativi di sicurezza

Leggi il caso cliente

DECORATIVO

FAQ

Altro da esplorare
Documentazione
Trust Center
Integrazioni

Aikido richiede agenti?

La piattaforma principale è basata su API, quindi è possibile essere operativi in pochi minuti. Questo rende inoltre Aikido meno invasivo. Utilizziamo un agente integrato nel dispositivo per Device Protection, il nostro strumento di sicurezza degli endpoint.

‍

‍

Non voglio collegare il mio repository. Posso provarlo con un account di prova?

Certo! Quando ti registri con il tuo Git, non dare accesso a nessun repository e seleziona invece il repository demo!

Cosa succede ai miei dati?

Cloniamo i tuoi repository in ambienti isolati e di breve durata creati appositamente per le tue scansioni. Questi ambienti esistono solo per la durata dell'analisi, che di solito si completa in un intervallo da uno a cinque minuti. Una volta terminata la scansione, ogni clone e container viene rimosso automaticamente.

Altro da esplorare
Documentazione
Centro di fiducia
Integrazioni

Metti in sicurezza ora

Metti in sicurezza il tuo codice, il cloud e il runtime in un unico sistema centralizzato.
Trova e risolvi le vulnerabilità rapidamente e automaticamente.

Avvia la scansione
Prenota una demo
Nessuna carta di credito richiesta | Risultati della scansione in 32 secondi.
Azienda
  • Piattaforma
  • Prezzi
  • Chi siamo
  • Carriere
  • Contatti
  • Collabora con noi
Risorse
  • Documentazione
  • Documentazione API pubblica
  • Database delle vulnerabilità
  • Blog
  • Storie dei clienti
  • Integrazioni
  • Glossario
  • Press Kit
  • Recensioni dei clienti
  • Aikido Intel
Settori
  • Per HealthTech
  • Per MedTech
  • Per FinTech
  • Per SecurityTech
  • Per LegalTech
  • Per HRTech
  • Per Agenzie
  • Per Enterprise
  • Per Startup
  • Per Società di PE e Gruppi
  • Per il Settore Pubblico e Governativo
  • Per Smart Manufacturing e Ingegneria
  • Per Carichi di Lavoro Governativi e Regolamentati
Casi d'uso
  • Pentest
  • Conformità
  • SAST & DAST
  • ASPM
  • Gestione delle Vulnerabilità
  • Generazione di SBOM
  • Sicurezza WordPress
  • Sicurezza del codice
  • Aikido per Microsoft
  • Aikido per AWS
  • Test di penetrazione su dispositivi mobili
  • Protezione Shadow AI
  • Analisi del codice tramite IA
Confronta
  • vs Tutti i Fornitori
  • vs Snyk
  • vs Wiz
  • vs Mend
  • vs Orca Security
  • contro Veracode
  • contro GitHub Advanced Security
  • contro GitLab Ultimate
  • contro Checkmarx
  • contro Semgrep
  • contro SonarQube
  • contro Black Duck
  • vs Socket
  • vs Balestra
Note Legali
  • Informativa sulla privacy
  • Informativa sui cookie
  • Condizioni d'uso
  • Contratto di Abbonamento Principale
  • Accordo sul Trattamento dei Dati
  • Addendum al Penetration Testing AI
Contatti
  • hello@aikido.dev
Sicurezza
  • Trust Center
  • Panoramica sulla Sicurezza
  • Modifica Preferenze Cookie
Iscriviti
Rimani aggiornato su tutti gli aggiornamenti
LinkedInYouTubeX
© 2026 Aikido Security BV | BE0792914919
🇪🇺 Keizer Karelstraat 15, 9000, Ghent, Belgio
🇺🇸 330 N. Wabash 23rd Floor Chicago, IL 60611, US
🇬🇧 Unit 33, Waterside, Schooner Court, 44-48 Wharf Road, London, United Kingdom, N1 7UX
SOC 2
Conforme
ISO 27001
Conforme
ISO 42001
Conforme
FedRAMP
Autorizzato