Sicurezza code-to-cloud per il settore pubblico
Aikido individua e classifica le vulnerabilità sfruttabili in codice, container e cloud a ogni modifica, risolvendole automaticamente. Automatizza la raccolta di prove per il ConMon e impedisci la crescita del tuo POA&M.
Certificato FedRAMP: Classe C (Moderata)
Scansione RA-5 continua a ogni commit, non trimestrale
Distribuibile in AWS GovCloud e US-Gov-East
Scelto da enti pubblici e fornitori di tecnologie governative

Molteplici opzioni di deployment
FedRAMP (cloud)
Aikido per la Pubblica Amministrazione in SaaS all'interno di un ambiente autorizzato FedRAMP. È la via più rapida per agenzie e appaltatori che utilizzano infrastrutture cloud autorizzate. Nessun elemento da ospitare o gestire autonomamente.
Ibrido
Completamente on-prem: La piattaforma completa per ambienti IL5+, air-gapped e classificati adiacenti.
Air-gapped
La piattaforma viene eseguita all'interno della tua rete, includendo il penetration testing basato su IA con Aikido Machine. Progettata per ambienti IL5+, adiacenti al classified e sovrani, con supporto NIST 800-171.
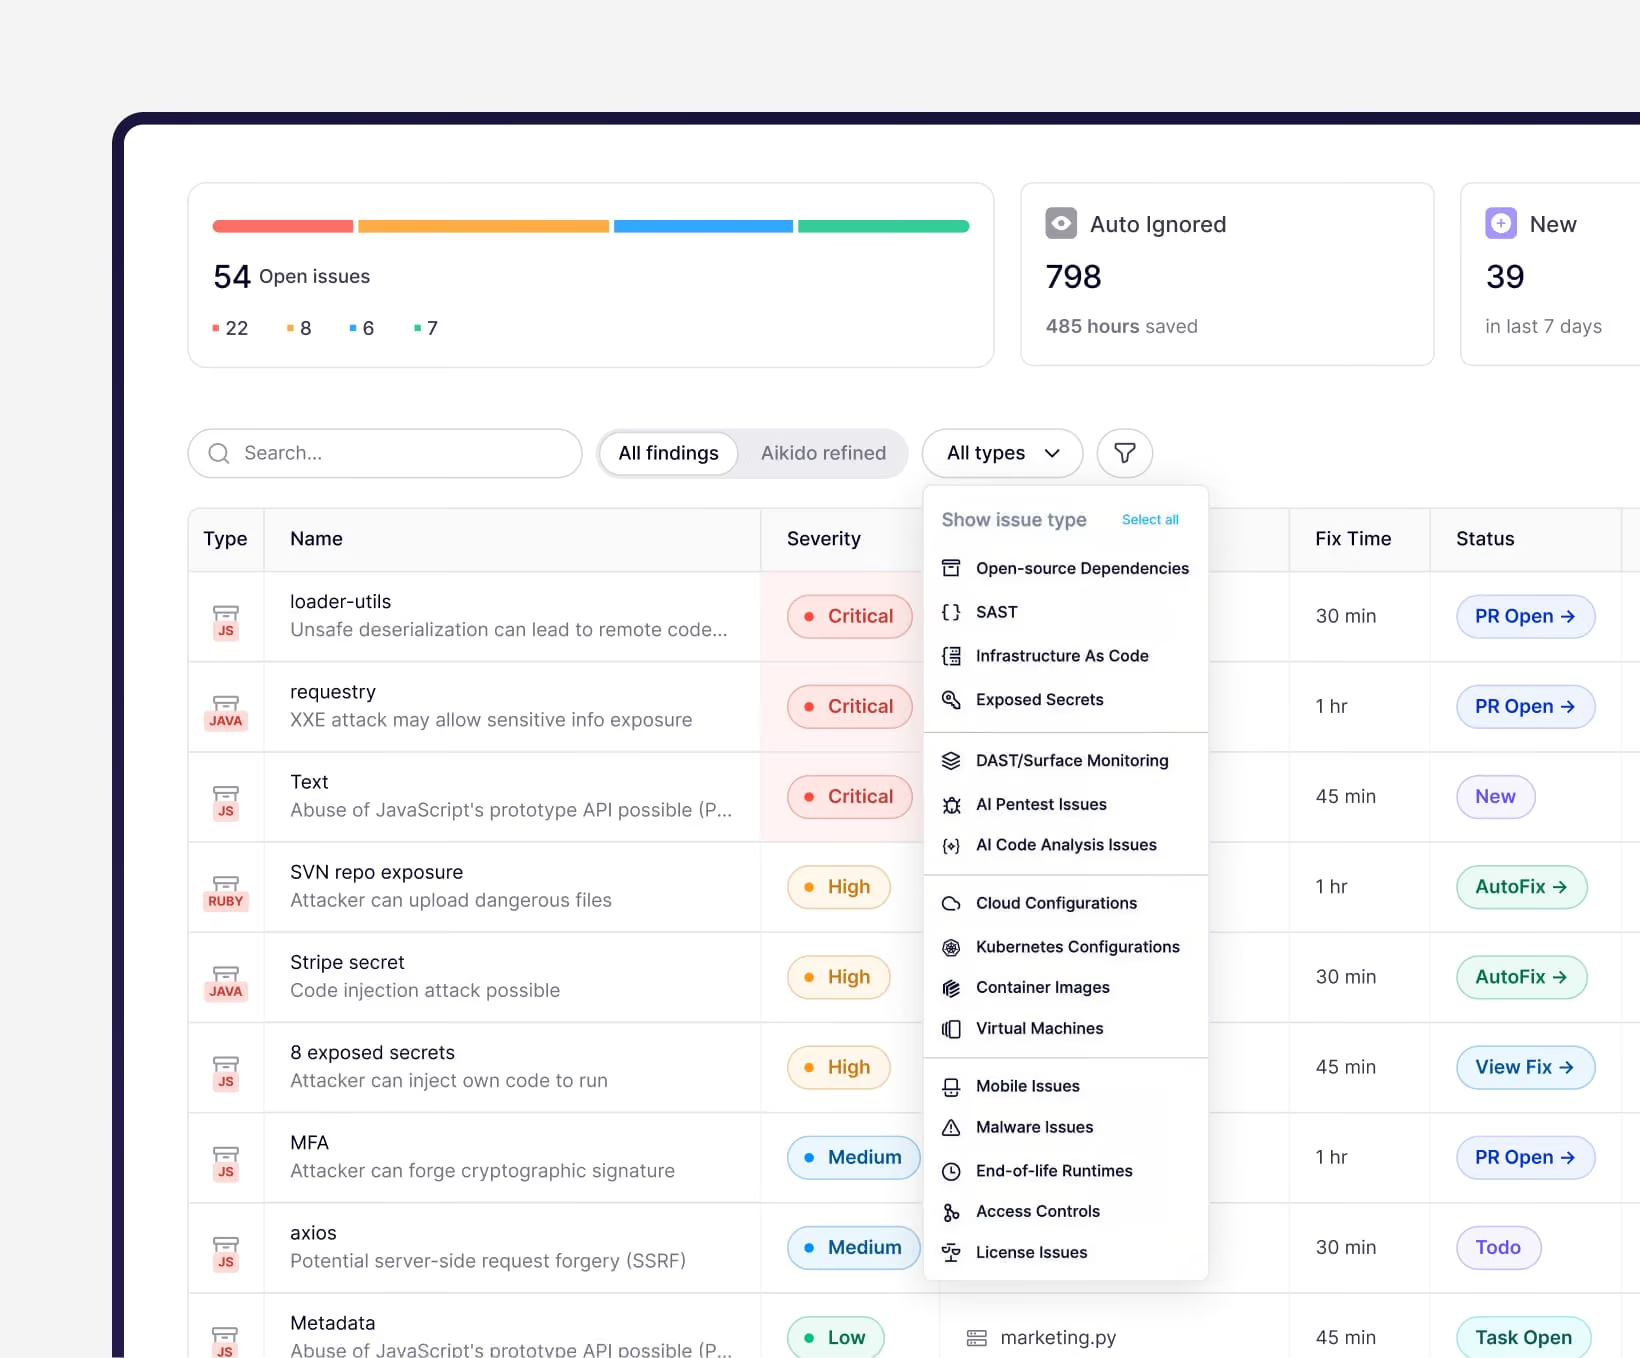
Scansione delle vulnerabilità RA-5, integrata nel tuo flusso di rilascio
La tua agenzia ottiene scansioni continue code-to-cloud allineate allo standard RA-5. Gli auditor ricevono le evidenze. Gli sviluppatori continuano a rilasciare codice
Vantaggi per la tua agenzia
Aikido è creato specificamente per ambienti ad alta affidabilità in cui la conformità
e l'integrità operativa sono imprescindibili.


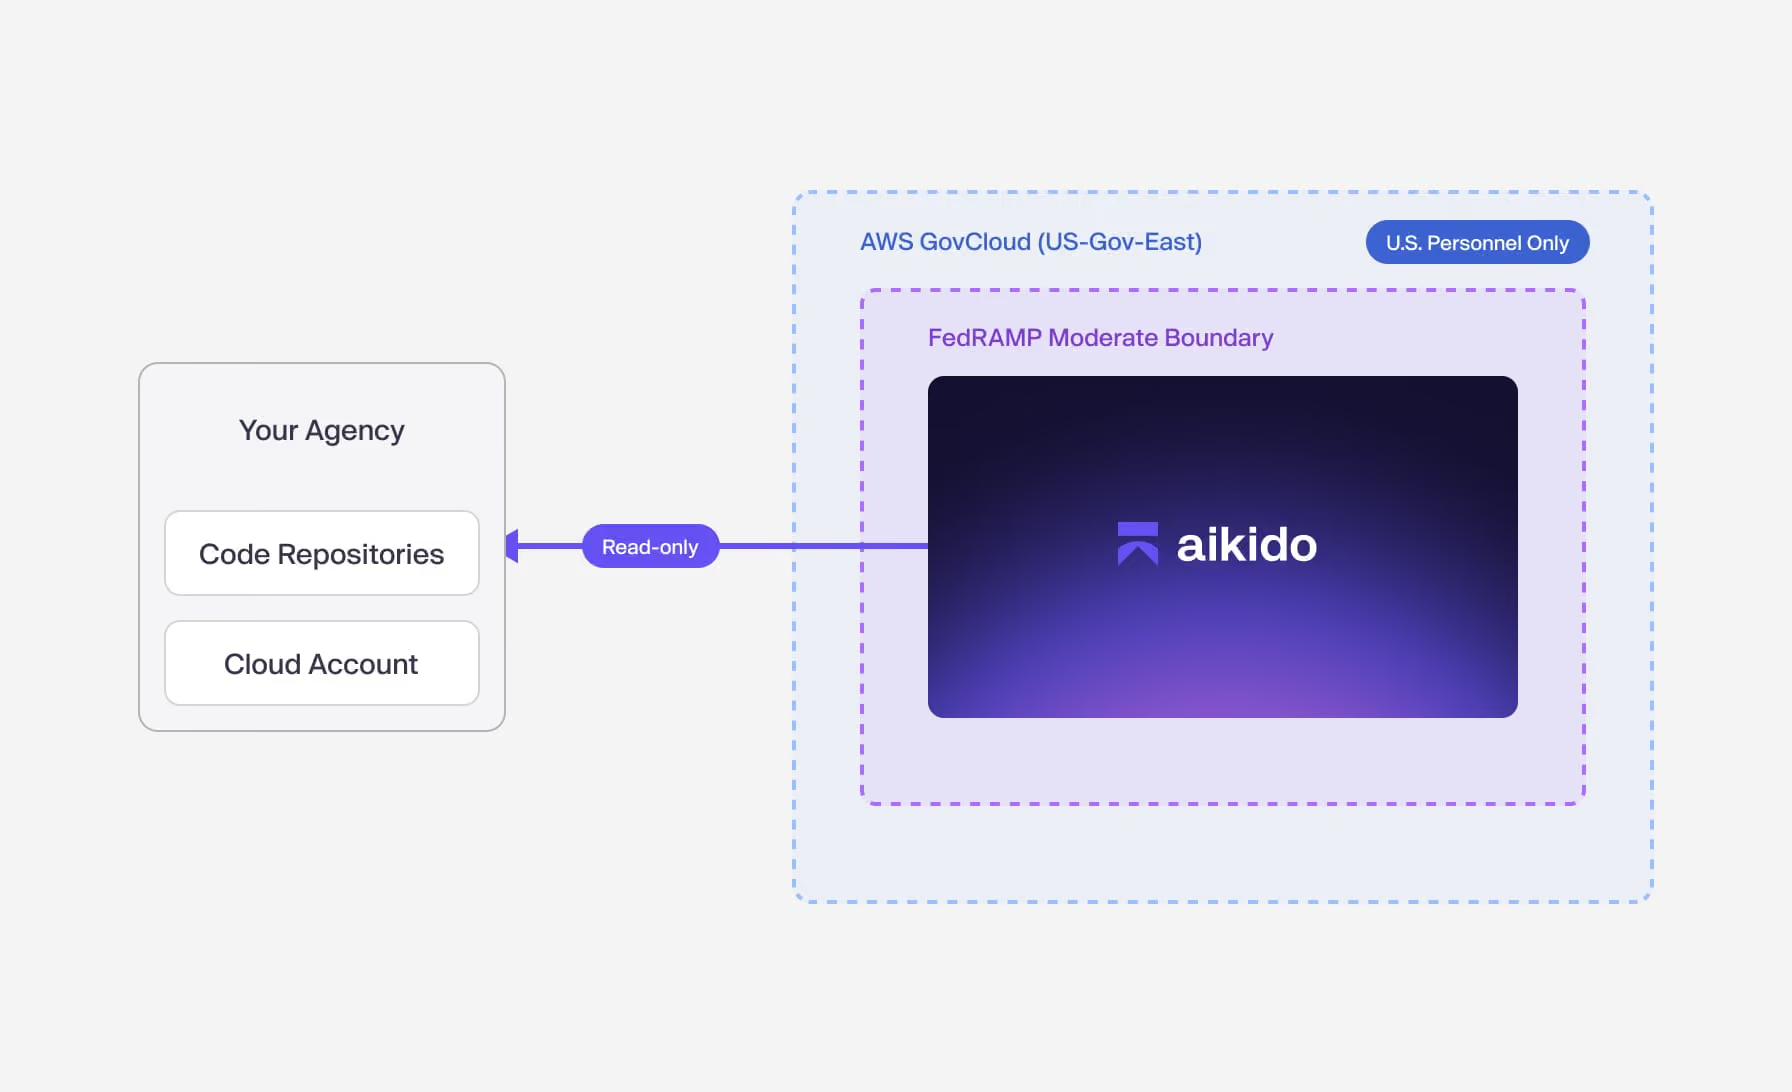
Certificato FedRAMP: Classe C (Moderata)
Aikido è certificato FedRAMP di Classe C, il livello previsto per i sistemi che gestiscono informazioni non classificate ma soggette a controllo. Le agenzie possono richiedere il nostro pacchetto di certificazione tramite il FedRAMP Marketplace e utilizzarlo per la propria autorizzazione.
Certifica il tuo sistema
Aikido genera le evidenze delle vulnerabilità per la tua valutazione 3PAO e per la certificazione continua, a partire dalle scansioni che esegui già.
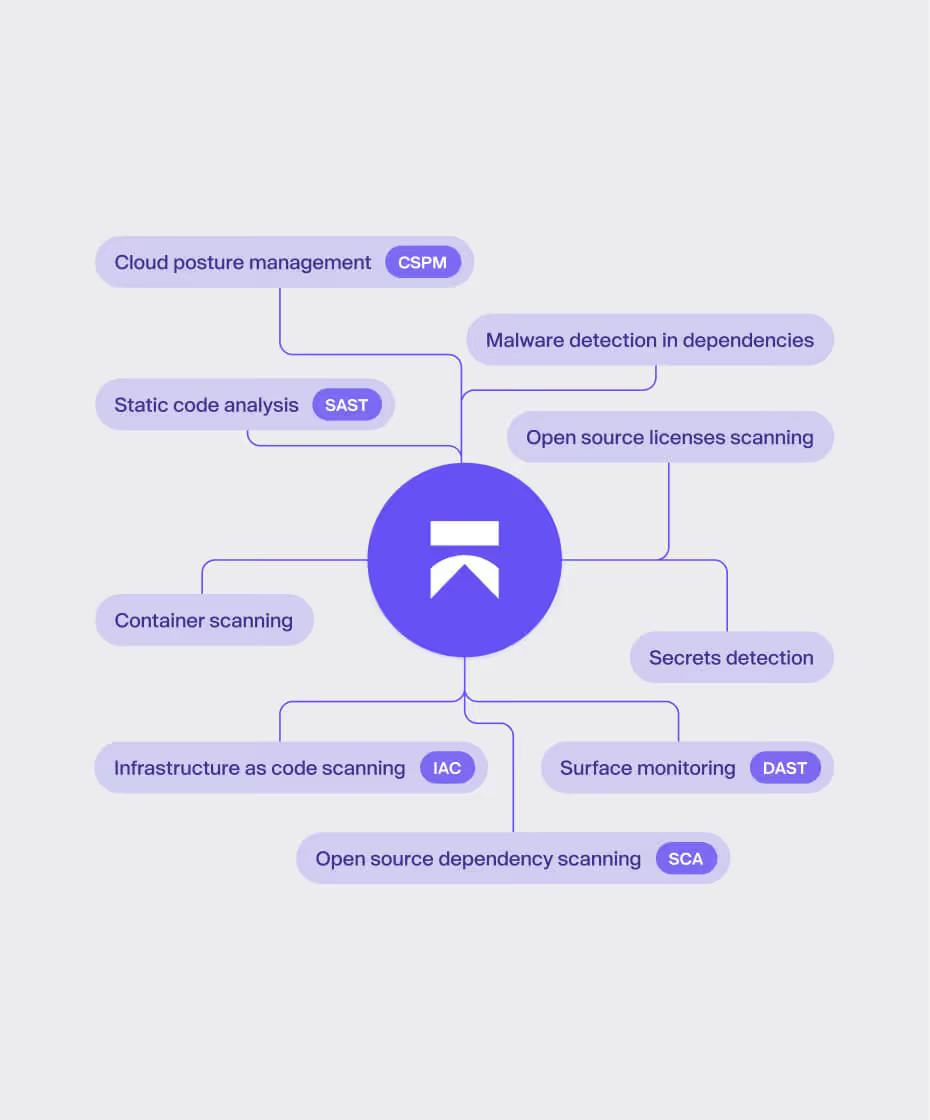
Ottieni la certificazione più velocemente
Scansiona codice, dipendenze, container, IaC e cloud in un'unica piattaforma. Dotata di SAST, DAST, SCA, rilevamento di segreti, CSPM e ASPM. Trova e risolvi i problemi prima che arrivino in produzione.
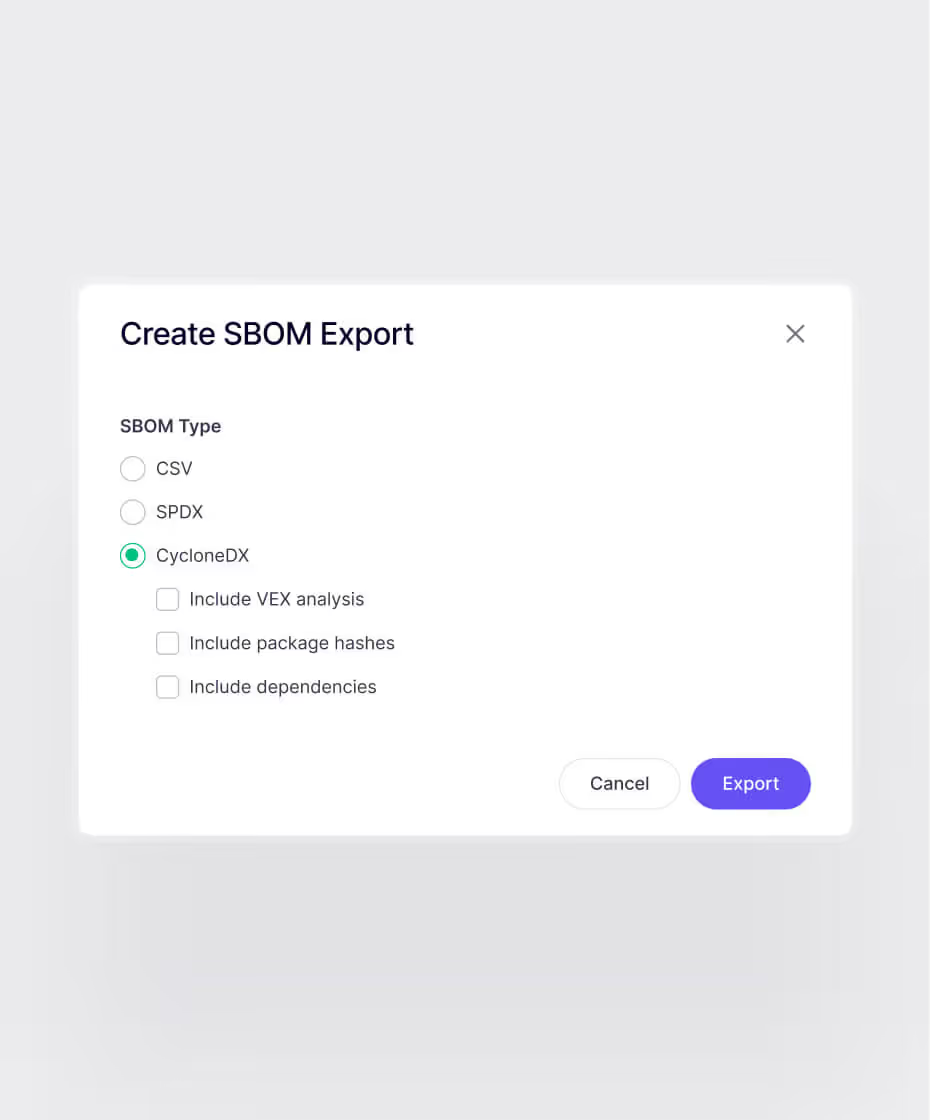
Dimostra la conformità su richiesta
Scansioni RA-5, SBOM e output pronti per il POA&M, generati automaticamente. Evidenze per FedRAMP, GovRAMP, SOC 2, ISO 27001 e NIS2, senza la frenesia della raccolta manuale.
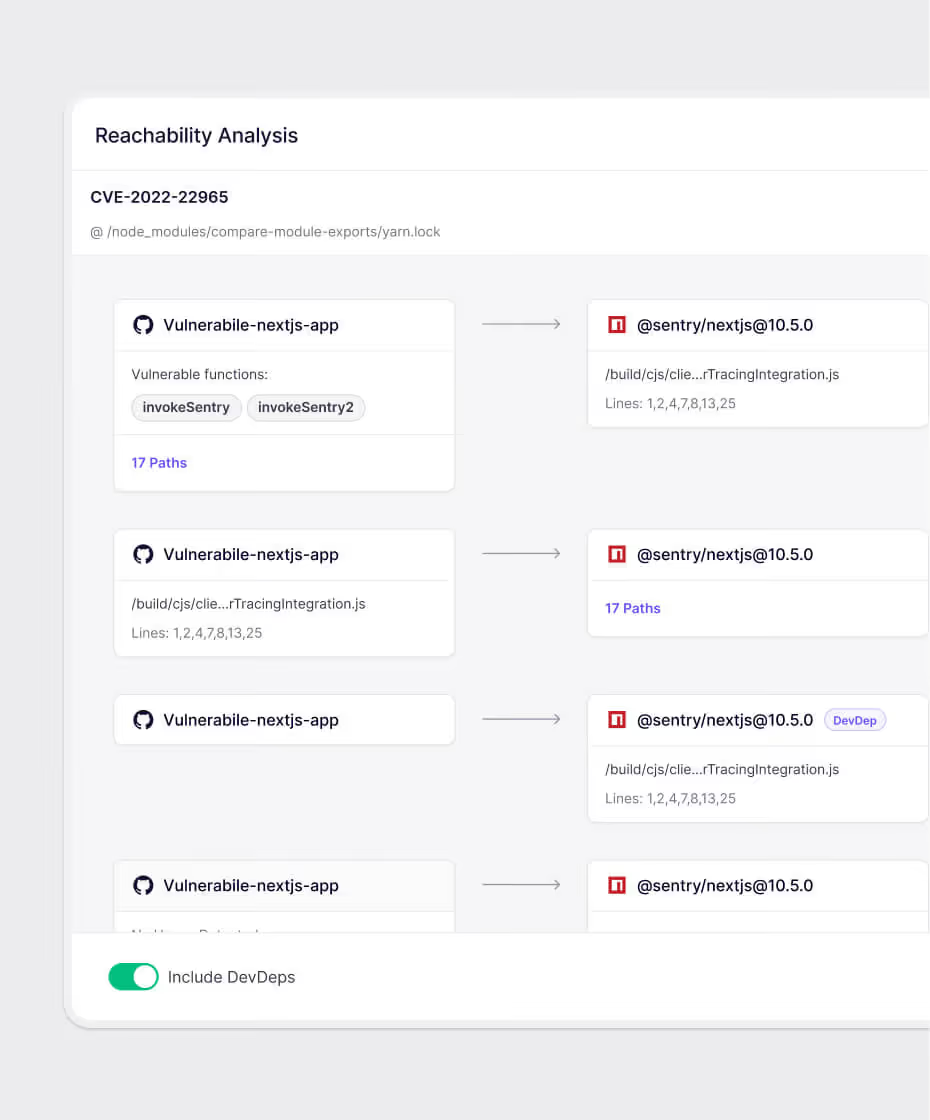
Mantieni la certificazione
Monitoraggio continuo a ogni commit, non una volta al trimestre. La definizione delle priorità basata sulla raggiungibilità riduce i falsi positivi fino al 95%, consentendo al tuo team di risolvere prima i problemi sfruttabili.

“Aikido ha permesso ai nostri ingegneri di tornare a fare ciò che sanno fare meglio: costruire sistemi di difesa avanzati senza impantanarsi nella pulizia dei CVE. Ci ha aiutato a vincere progetti, a costruire fiducia e a rimanere in anticipo sulla tabella di marcia.”
Sam StentonResponsabile DevOps e Piattaforma, SiXworks

“Il tempo più rapido in cui abbiamo risolto una vulnerabilità è stato di soli 5 secondi dopo il rilevamento. Questa è efficienza.”
Aufar SukmajayaDeveloper Back End


Progettato per la certificazione continua
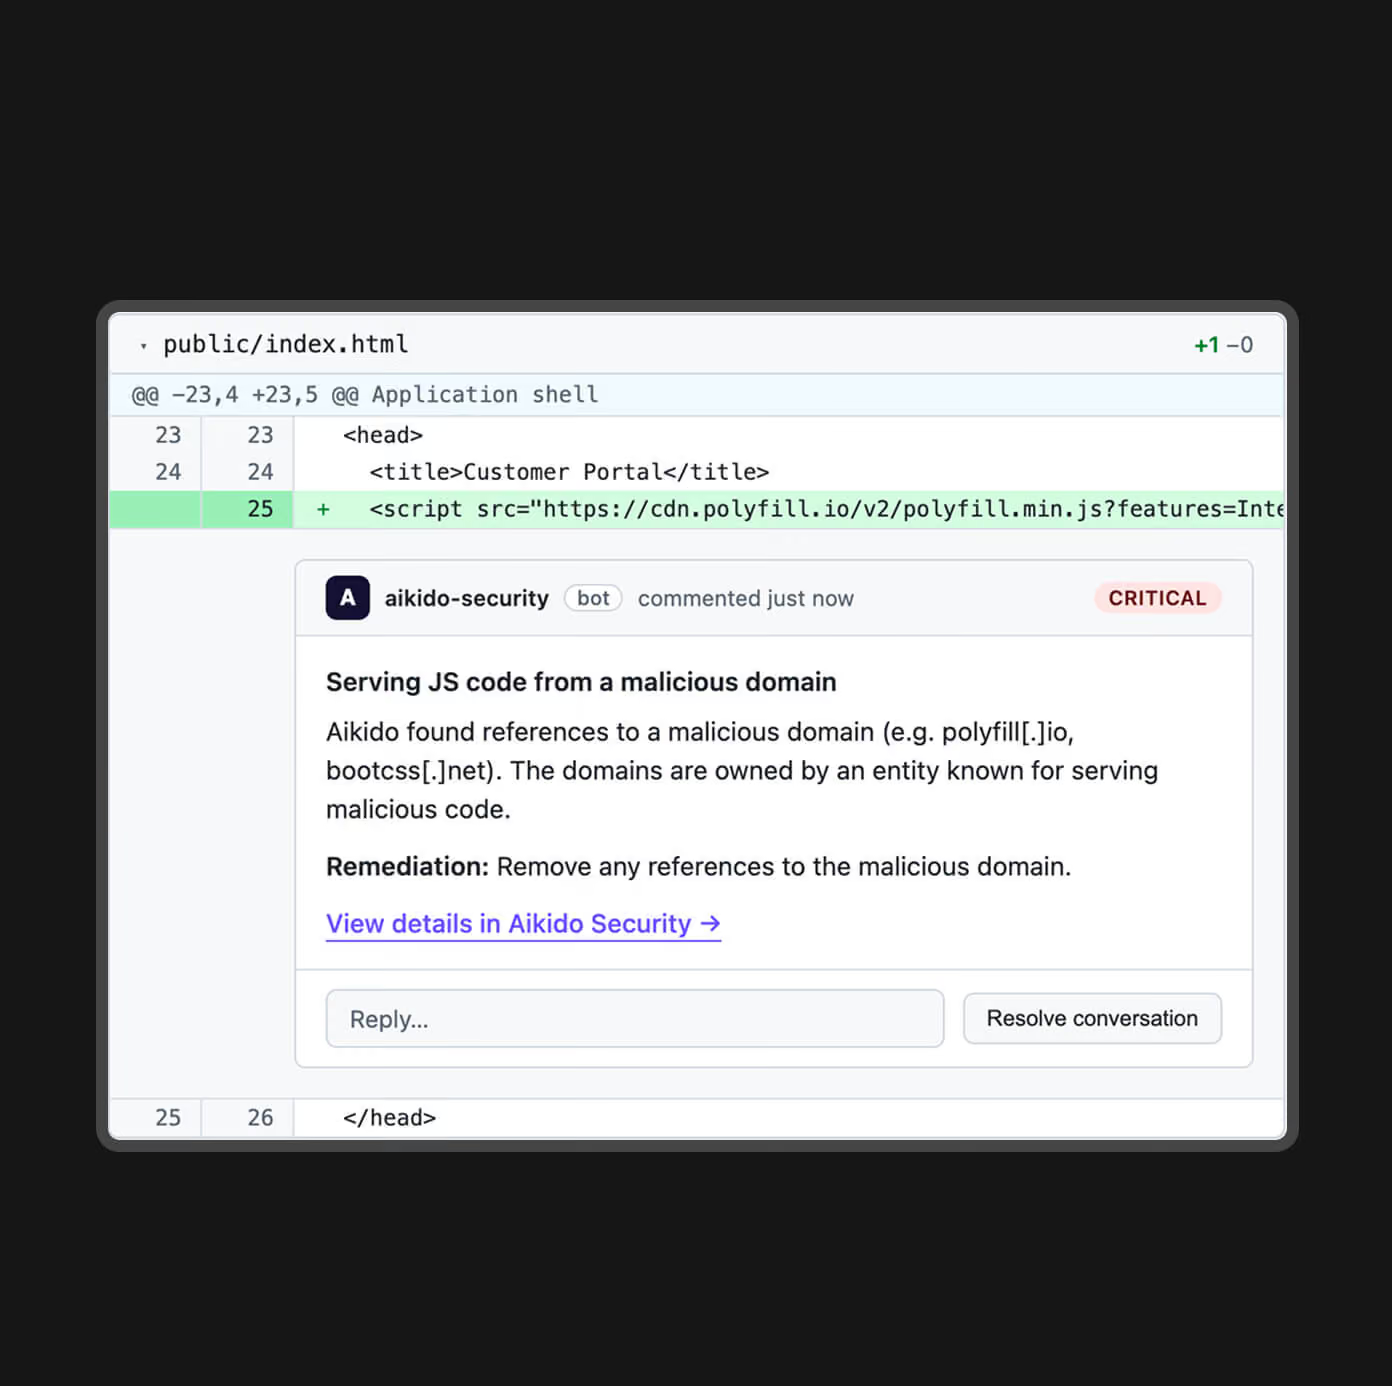
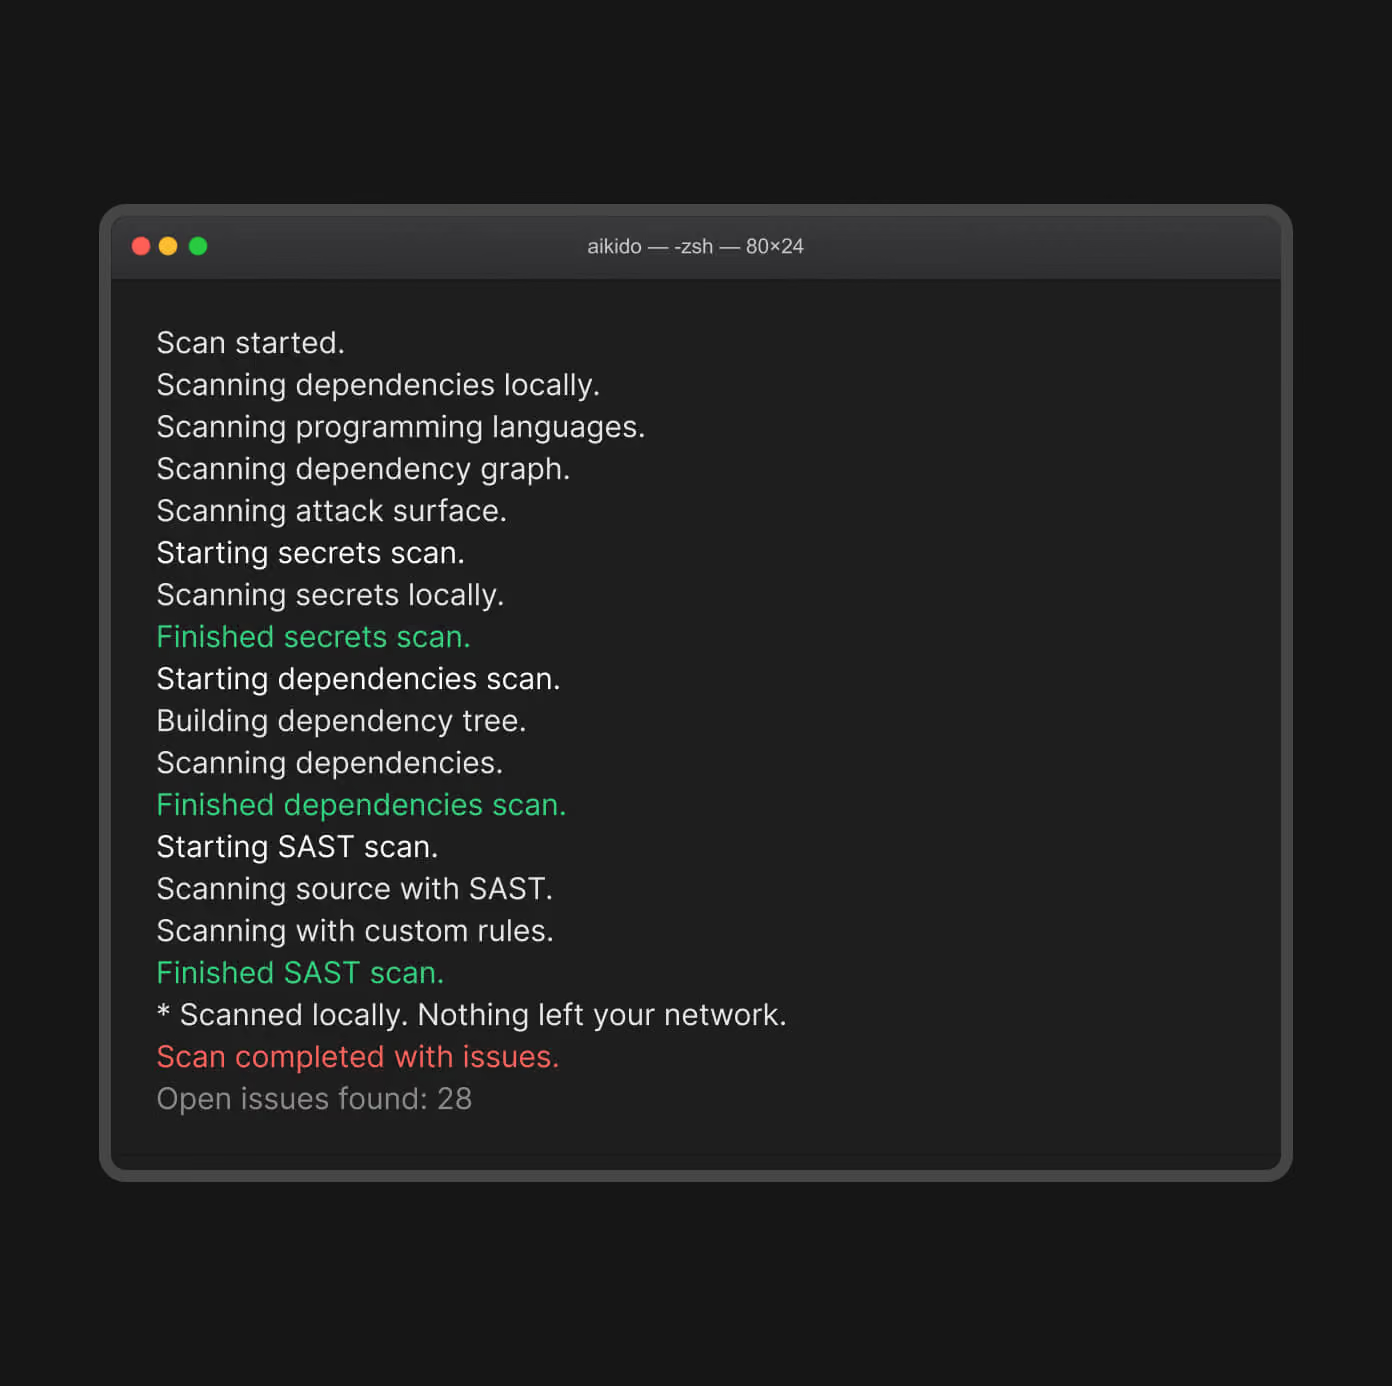
Sicurezza on-premise
Aikido esegue l'intera piattaforma, incluso il penetration testing basato su AI, all'interno della tua rete. Nessun dato lascia il tuo perimetro.
Completamente on-prem: La piattaforma completa per ambienti IL5+, air-gapped e adiacenti a quelli classificati.
Opzione solo CI: Gli scanner locali vengono eseguiti nella tua pipeline; nessun codice lascia il tuo ambiente di build.
Stesse evidenze: Risultati ed esportazioni identici, on-prem o su cloud.
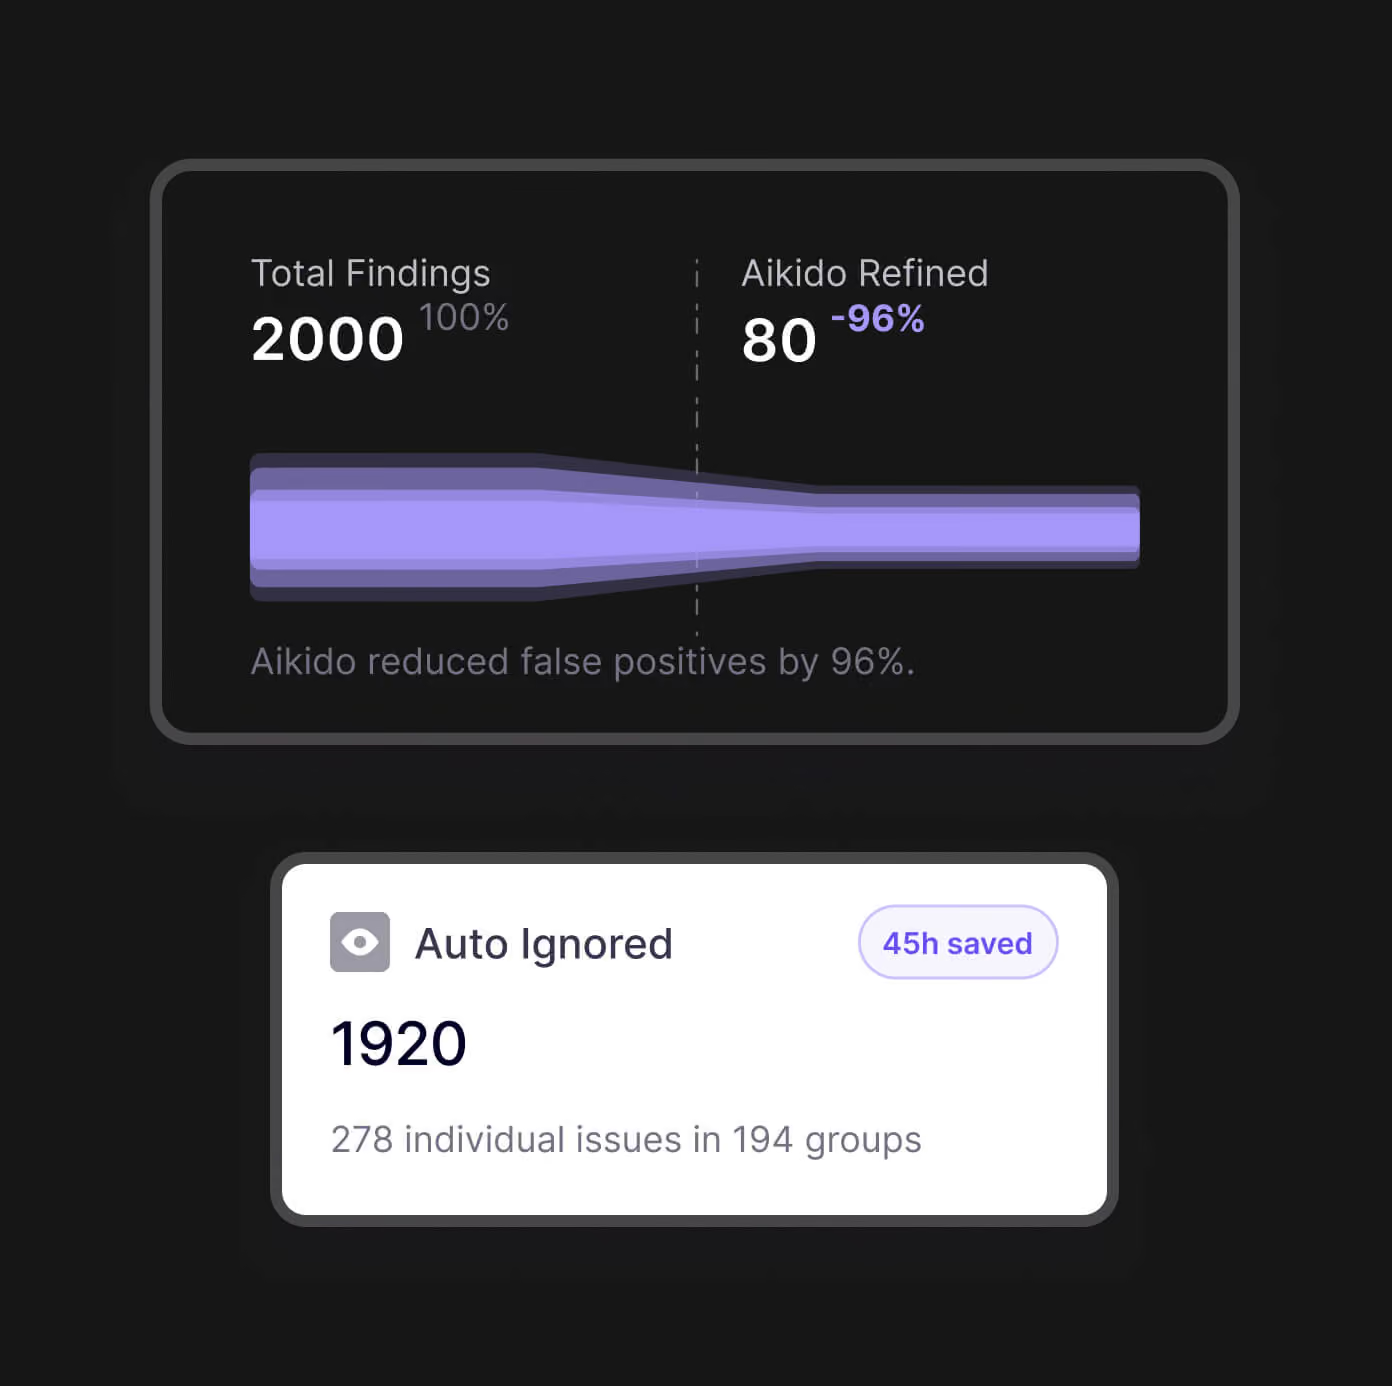
Riduzione del rumore ai massimi livelli
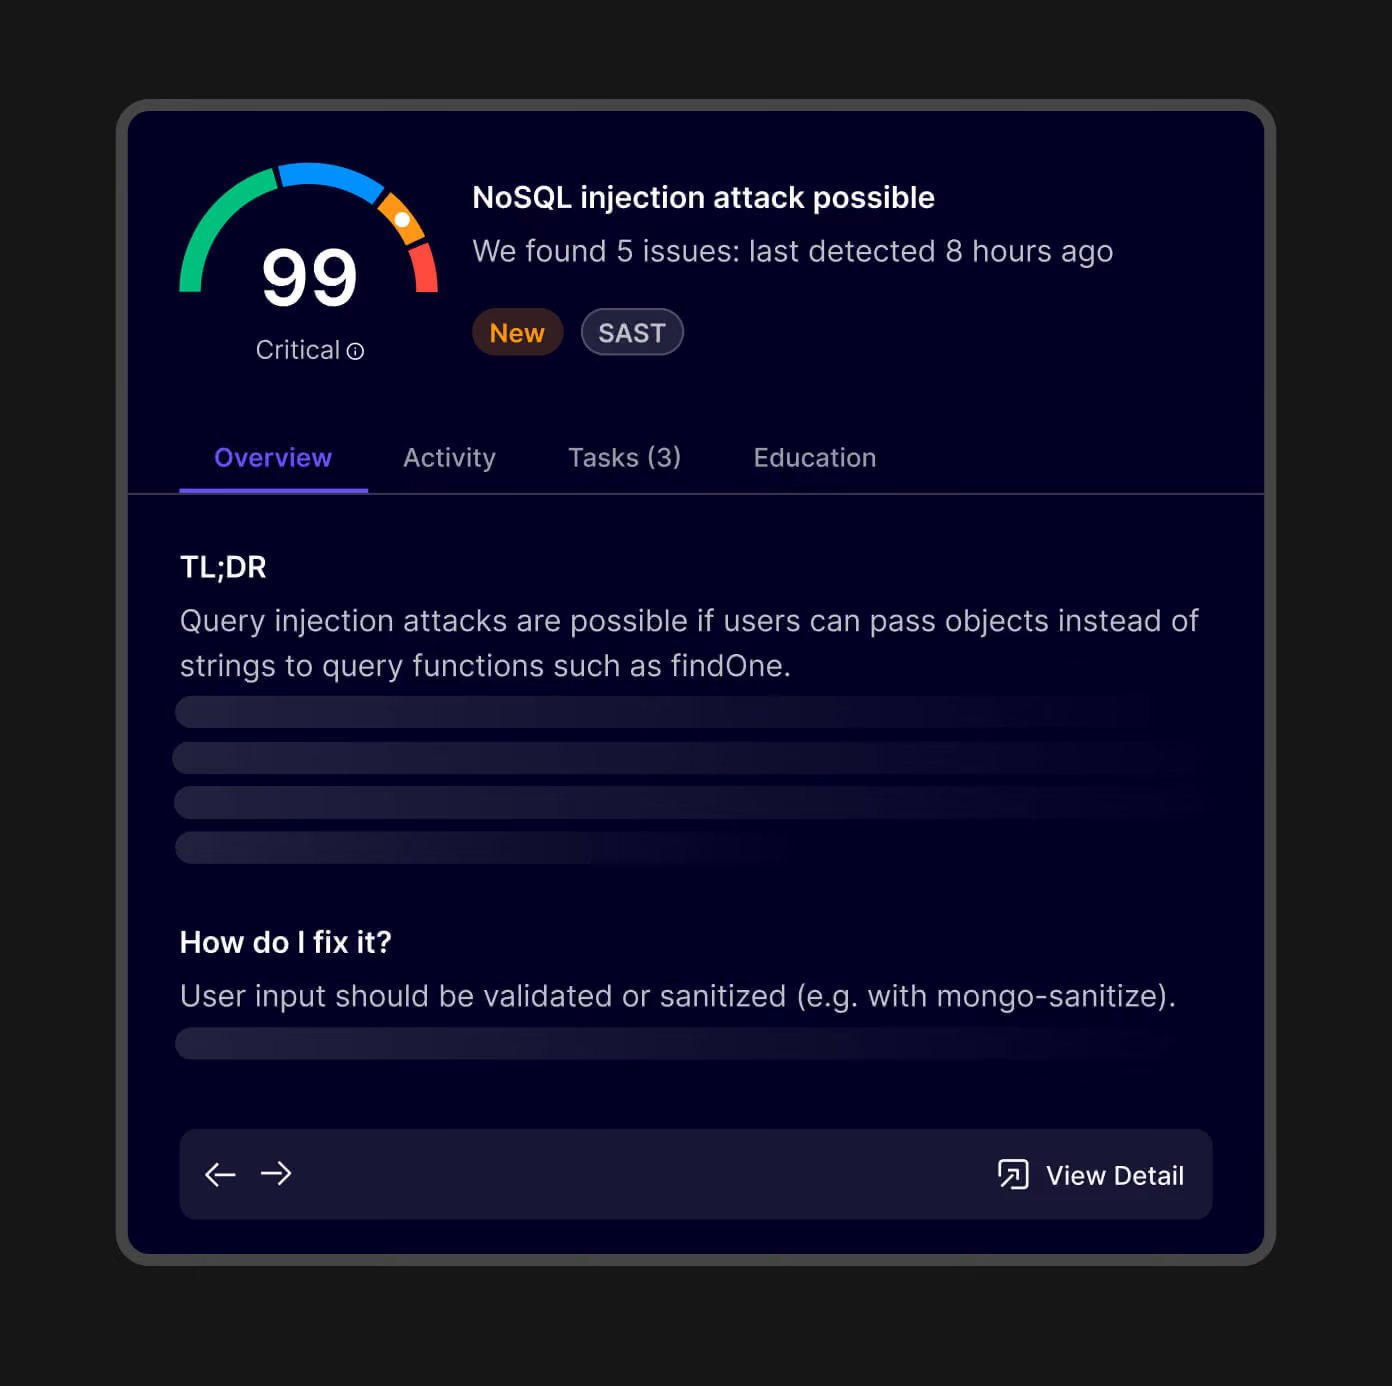
Aikido offre una panoramica immediata dei problemi di sicurezza di codice e cloud, consentendoti di effettuare il triage e risolvere rapidamente le vulnerabilità ad alto rischio. Ricevi notifiche quando una minaccia merita attenzione. Riduci il rumore fino al 95%, liberando tempo prezioso per gli sviluppatori.
Test di penetrazione basati sull'intelligenza artificiale interamente sotto il vostro controllo
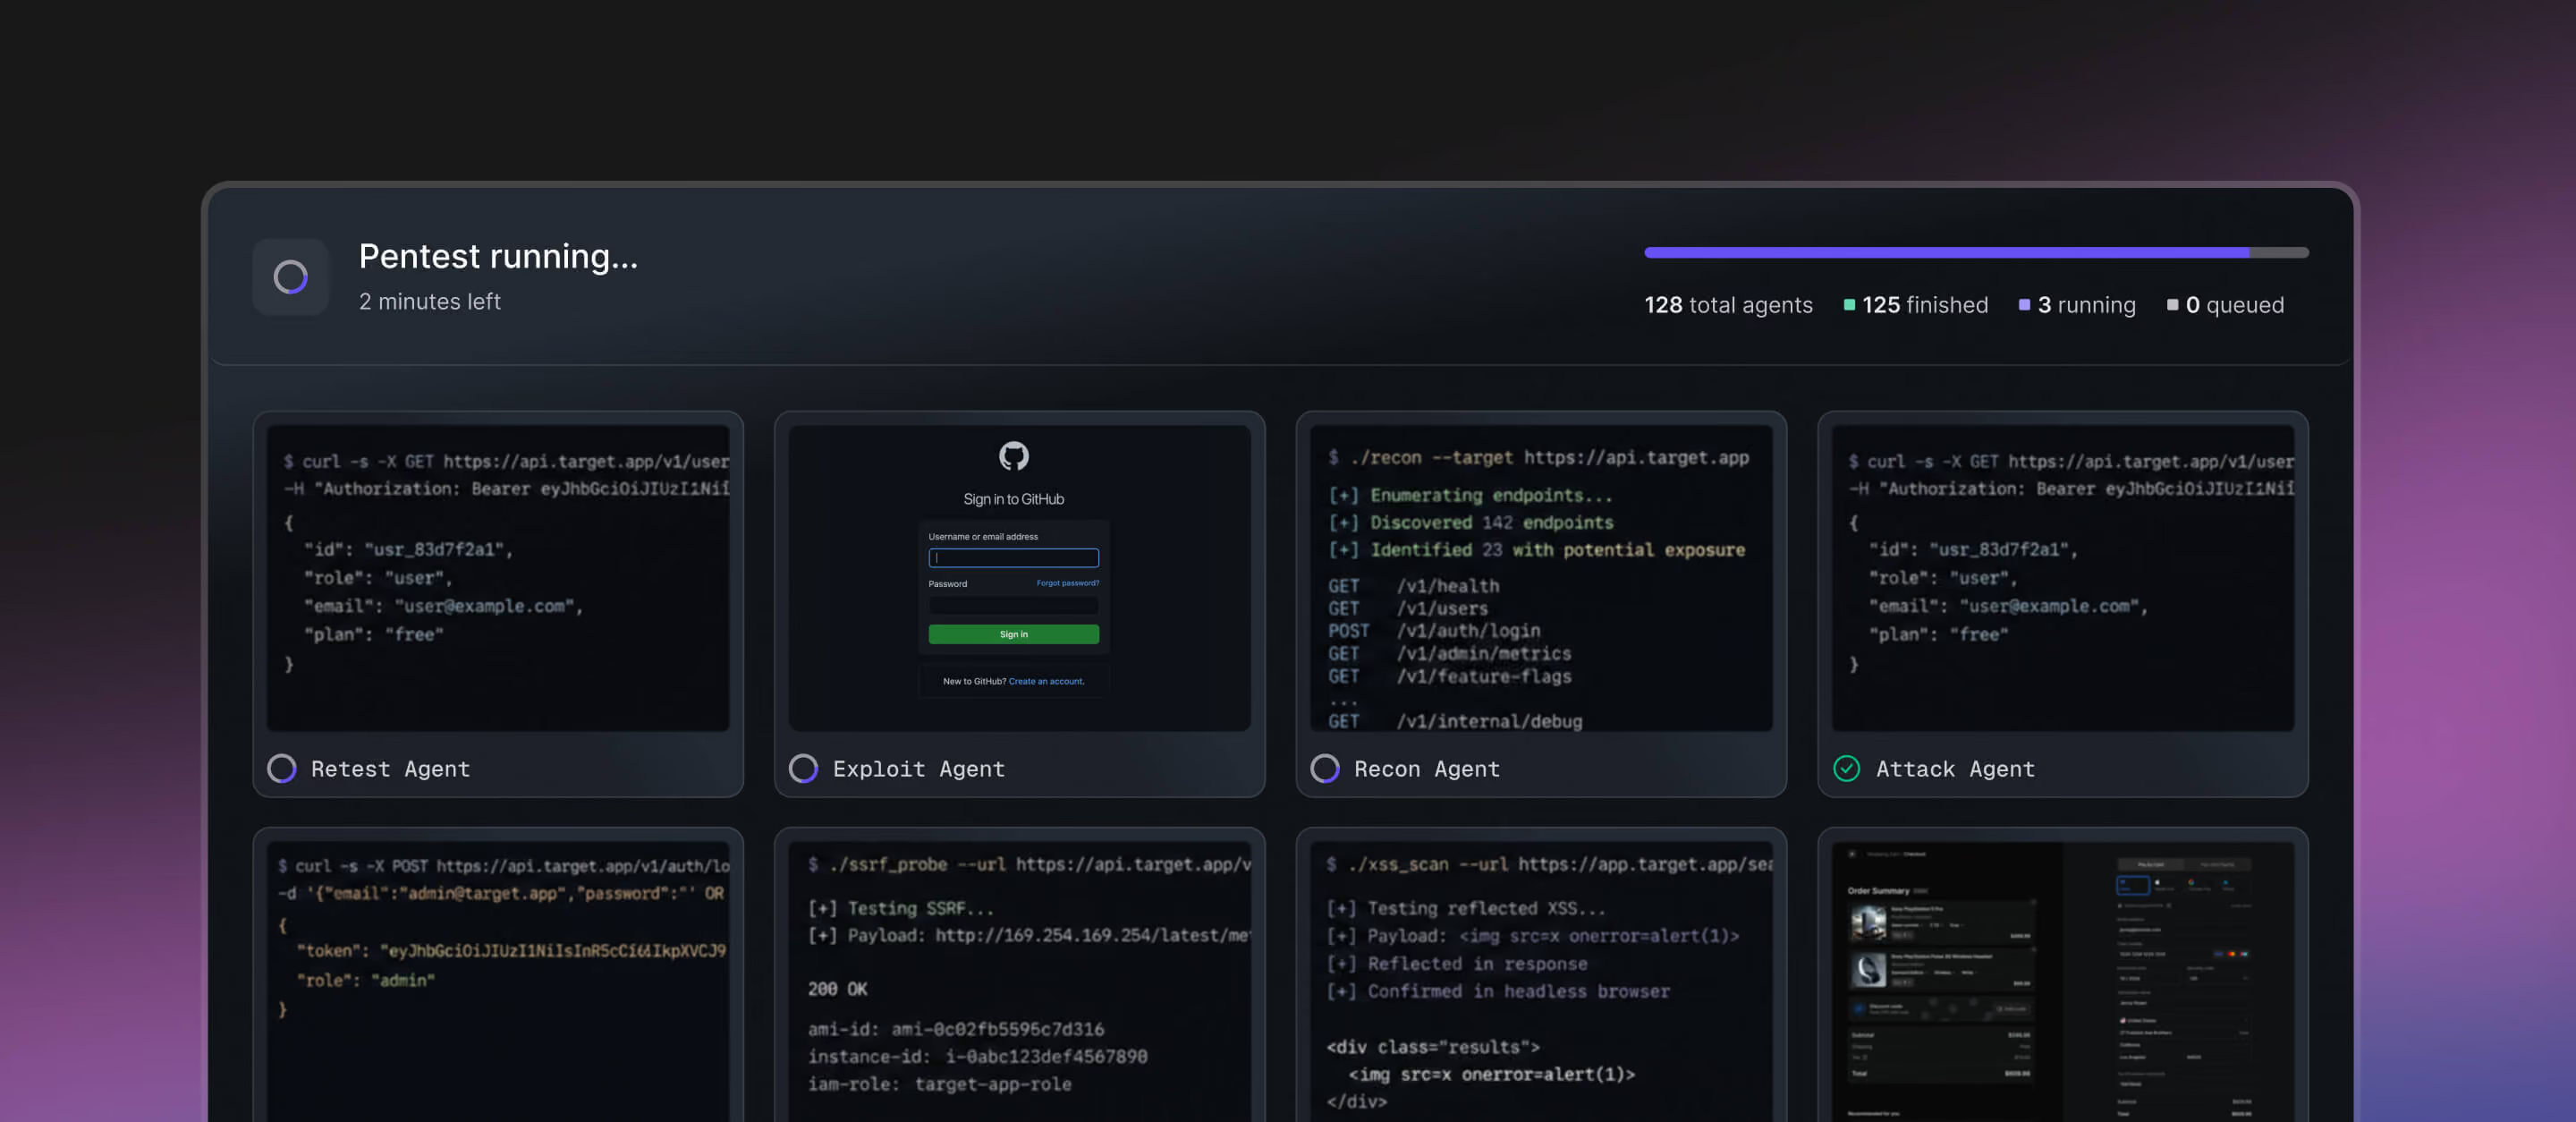
Penetration test continui basati su IA che mantengono il tuo codice on-premise.
Il settore finanziario, sanitario e farmaceutico effettua rilasci continui e la conformità richiede penetration test regolari, ma il tuo codice non può uscire dalla rete.
Aikido Machine esegue penetration test su ogni deployment, valida la sfruttabilità, genera patch e testa nuovamente la correzione.
Pentesting autonomo per reti completamente isolate da internet.
I sistemi classificati e di mission-critical non possono inviare codice a un cloud e spesso non consentono l'accesso a operatori esterni.
Aikido Machine viene eseguito interamente all'interno della tua enclave, in modalità air-gapped, con i suoi modelli sul proprio hardware, garantendo che nulla esca dalla rete.
Testa i sistemi critici senza che i dati dei cittadini escano dal perimetro.
I sistemi governativi gestiscono dati personali e tendono a rimanere operativi per decenni. Normative come GDPR e FedRAMP impongono spesso che i dati rimangano nel paese e al di fuori del cloud pubblico, escludendo la maggior parte degli strumenti di AI pentesting.
Aikido Machine viene eseguito interamente sulla tua infrastruttura, garantendo la sovranità dei dati.
Parla con il nostro team per il settore federale
Scopri Aikido su uno dei tuoi sistemi, ospitato su GovCloud o all'interno della tua rete.
Domande Frequenti

Sì. A partire da ottobre 2026, Aikido è autorizzato secondo il livello “Moderate” di FedRAMP nell’ambito dell’ATO di Knox Systems sul FedRAMP Marketplace.
Il nuovo percorso FedRAMP per i servizi cloud basati su infrastrutture certificate: continuo, basato su prove, senza alcuna versione del prodotto specifica per il governo. Rev5 smetterà di accettare nuove certificazioni a giugno 2027.
No. Le scansioni vengono eseguite in container temporanei distrutti dopo l'analisi. Accesso di sola lettura, sempre.
Sì. Aikido for Government può essere distribuito come soluzione on-premise, incluso il pentesting con IA. Gli scanner locali coprono le configurazioni basate solo su CI. Nessun dato lascia il vostro perimetro.
Mappiamo i risultati sui controlli NIST SP 800-53, incluso RA-5. Esporta evidenze per pacchetti ATO, POA&M e report di certificazione continui.
Aikido for Government è l'edizione governativa dedicata (app.aikidogov.us, AWS GovCloud, gestita da personale statunitense). Non è possibile effettuare il provisioning autonomo o passare all'ambiente FedRAMP. Si tratta di due prodotti SaaS completamente separati e con autorizzazioni differenti.
Sì, come Aikido for Government, l'edizione governativa dedicata. Puoi trovarci all'interno del catalogo Knox.