
Sicurezza del software per il FinTech
Dalle API bancarie con elevate esigenze di conformità agli exchange di criptovalute ad alta velocità, Aikido aiuta i team FinTech a rilasciare velocemente, rimanere conformi e salvaguardare il loro SDLC, senza rallentare lo sviluppo.






Funzionalità dedicate alle aziende FinTech
Accelera la sicurezza, conquista la fiducia dei clienti.
Il settore FinTech evolve rapidamente, ma la sicurezza e la conformità non possono essere trascurate.
Aikido garantisce che i vostri cicli di rilascio siano sicuri e conformi ai requisiti di DORA, PCI DSS e ISO 27001, dimostrando la vostra conformità a clienti, partner e autorità di regolamentazione.
Sicurezza all’avanguardia nel settore, pensata per garantire velocità e affidabilità
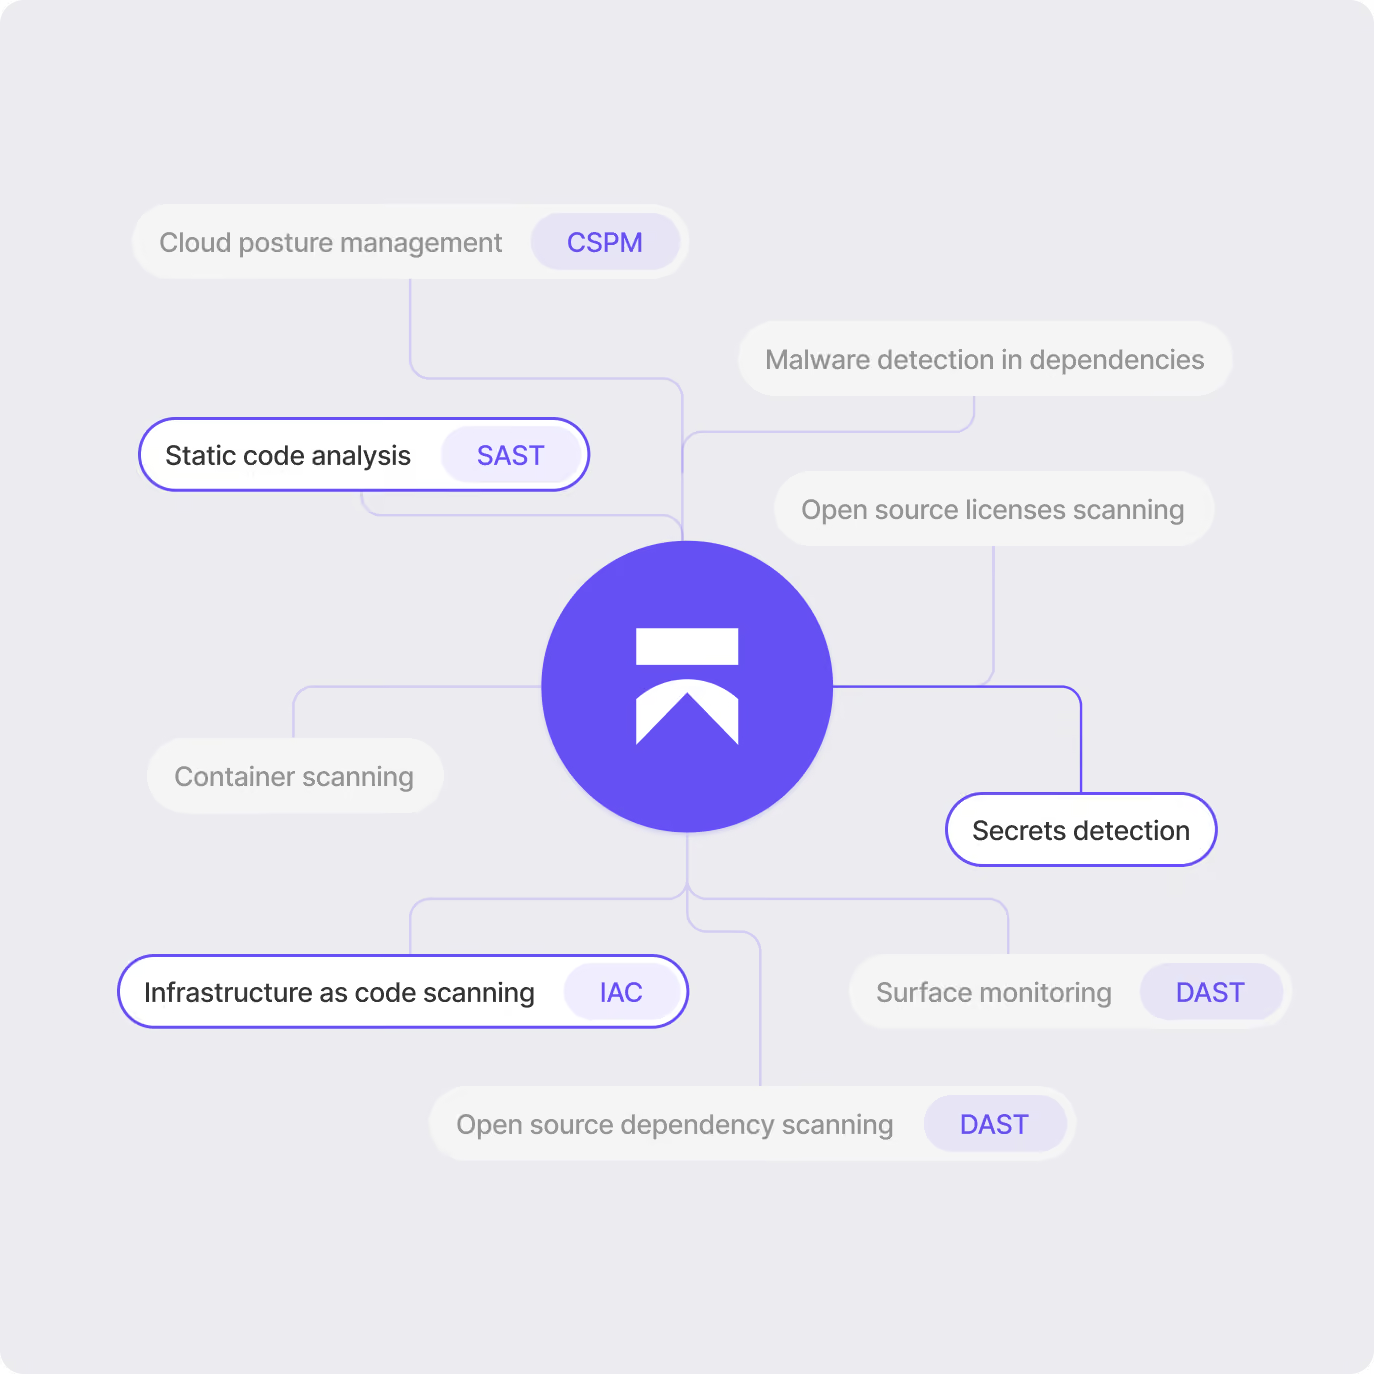
Nel FinTech, la credibilità è valuta. Aikido ti aiuta a soddisfare i più alti standard di sicurezza senza rallentare il delivery.
Unifica rilevamento, monitoraggio e remediation.
Risolvi i problemi prima della produzione.
Dimostra la compliance con report pronti per l'audit.
Conformità semplificata
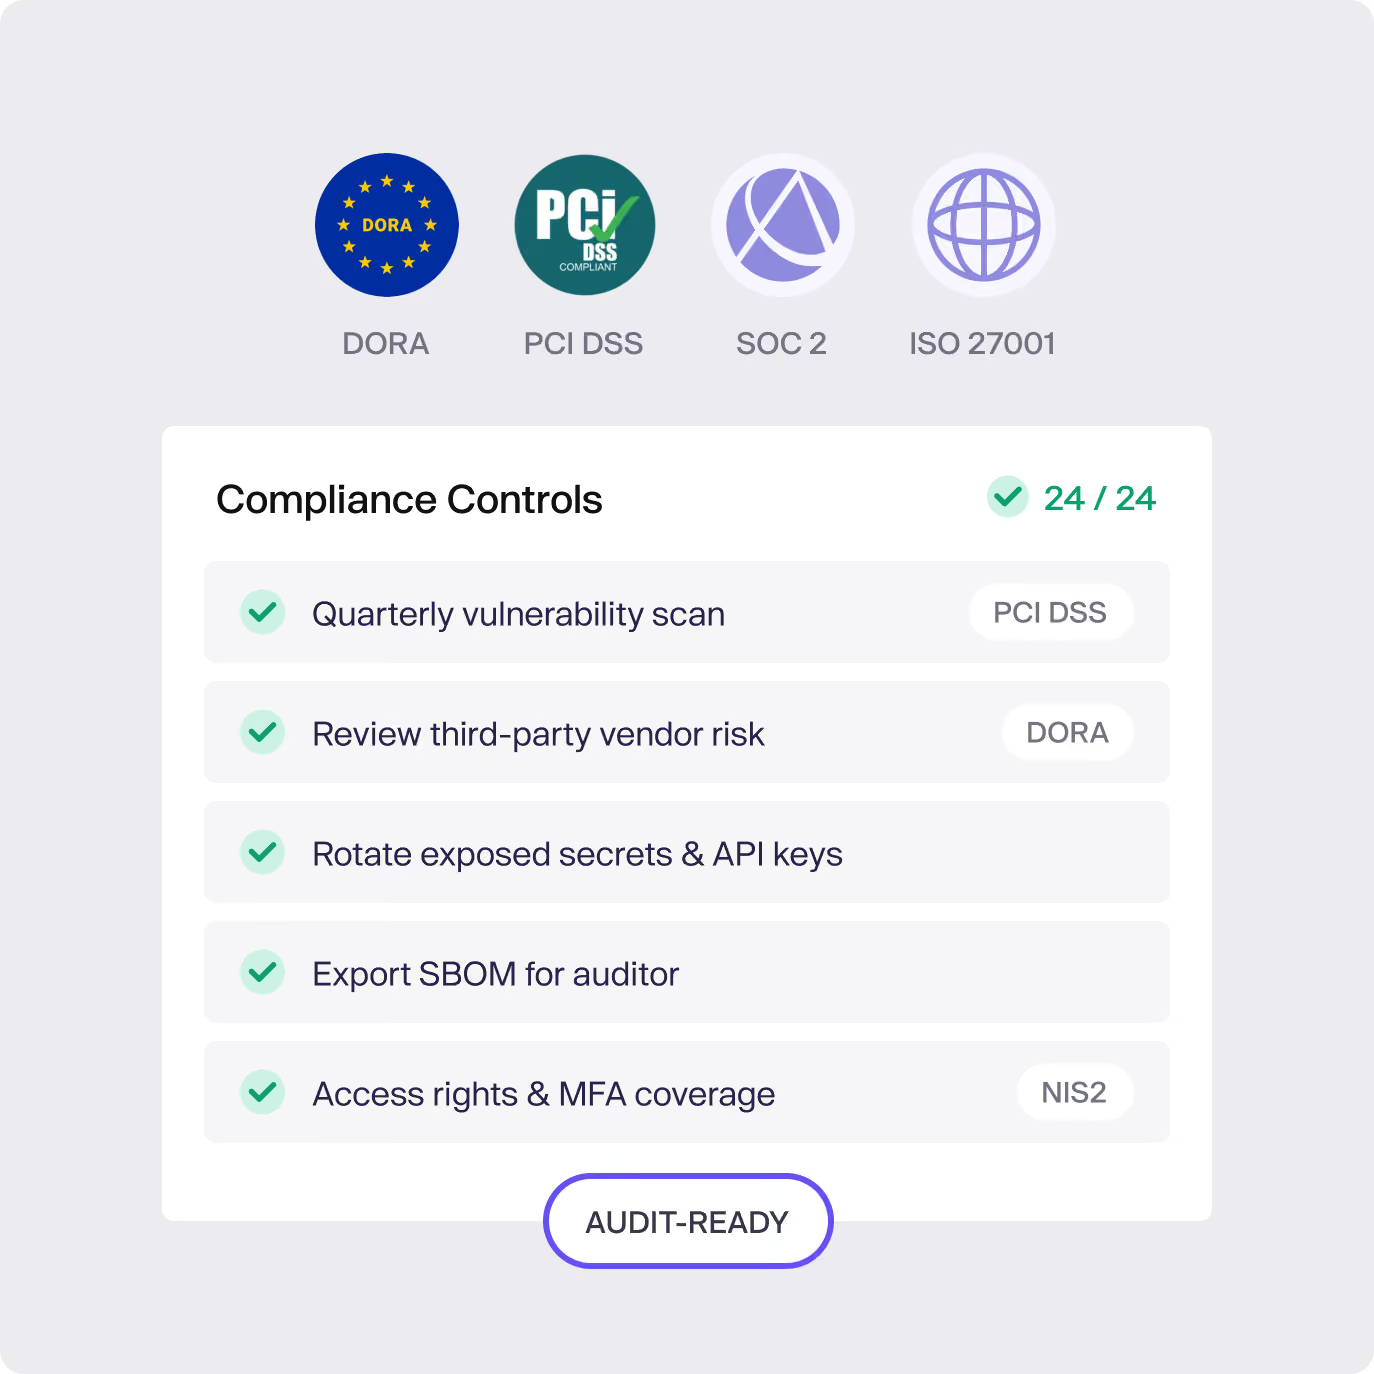
Dalla PCI DSS alla DORA, ISO 27001, SOC 2 e NIS2, la compliance è un requisito fondamentale nel FinTech. Aikido semplifica il raggiungimento e il mantenimento della certificazione, con controlli automatizzati, reportistica chiara e tempi di audit più rapidi.
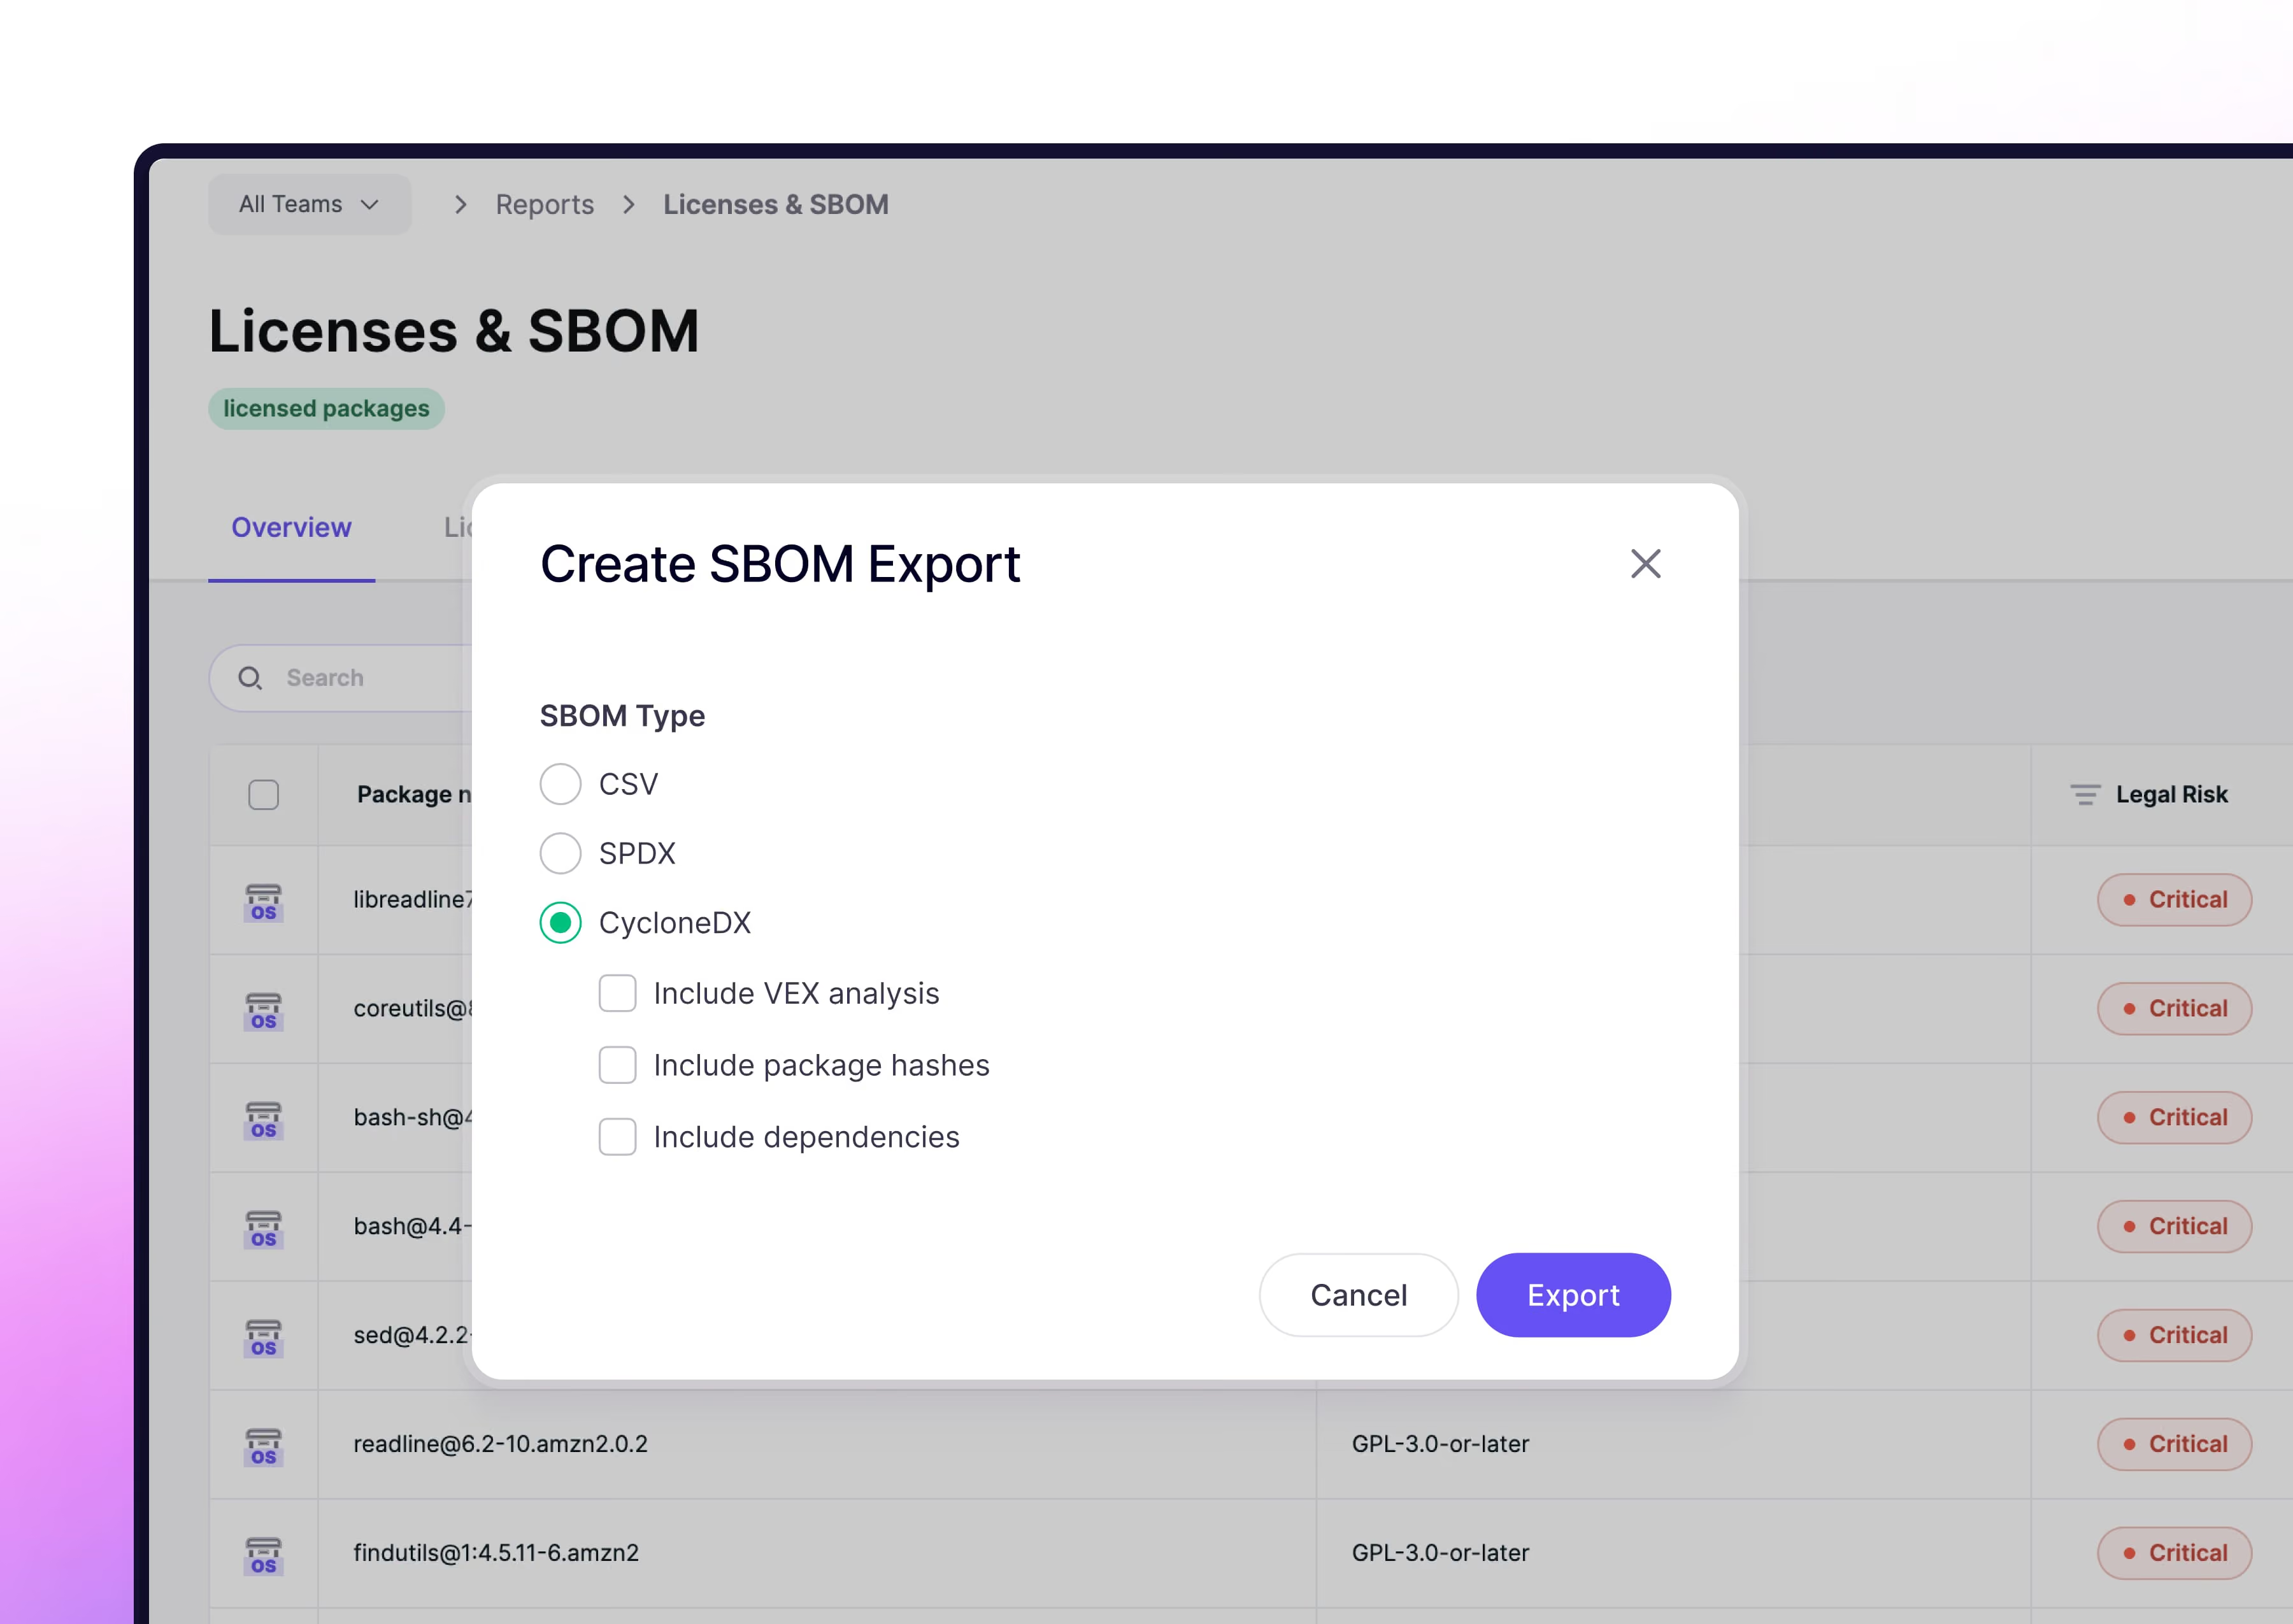
Automatizza le SBOM, i controlli delle licenze OSS e i report conformi a NIS2
Genera prove pronte per l'audit per DORA, PCI DSS e altro
Fornisci prove chiare a partner, auditor e regolatori
Riduci l'overhead di compliance con controlli e reportistica integrati
Pentesting AI Autonomo
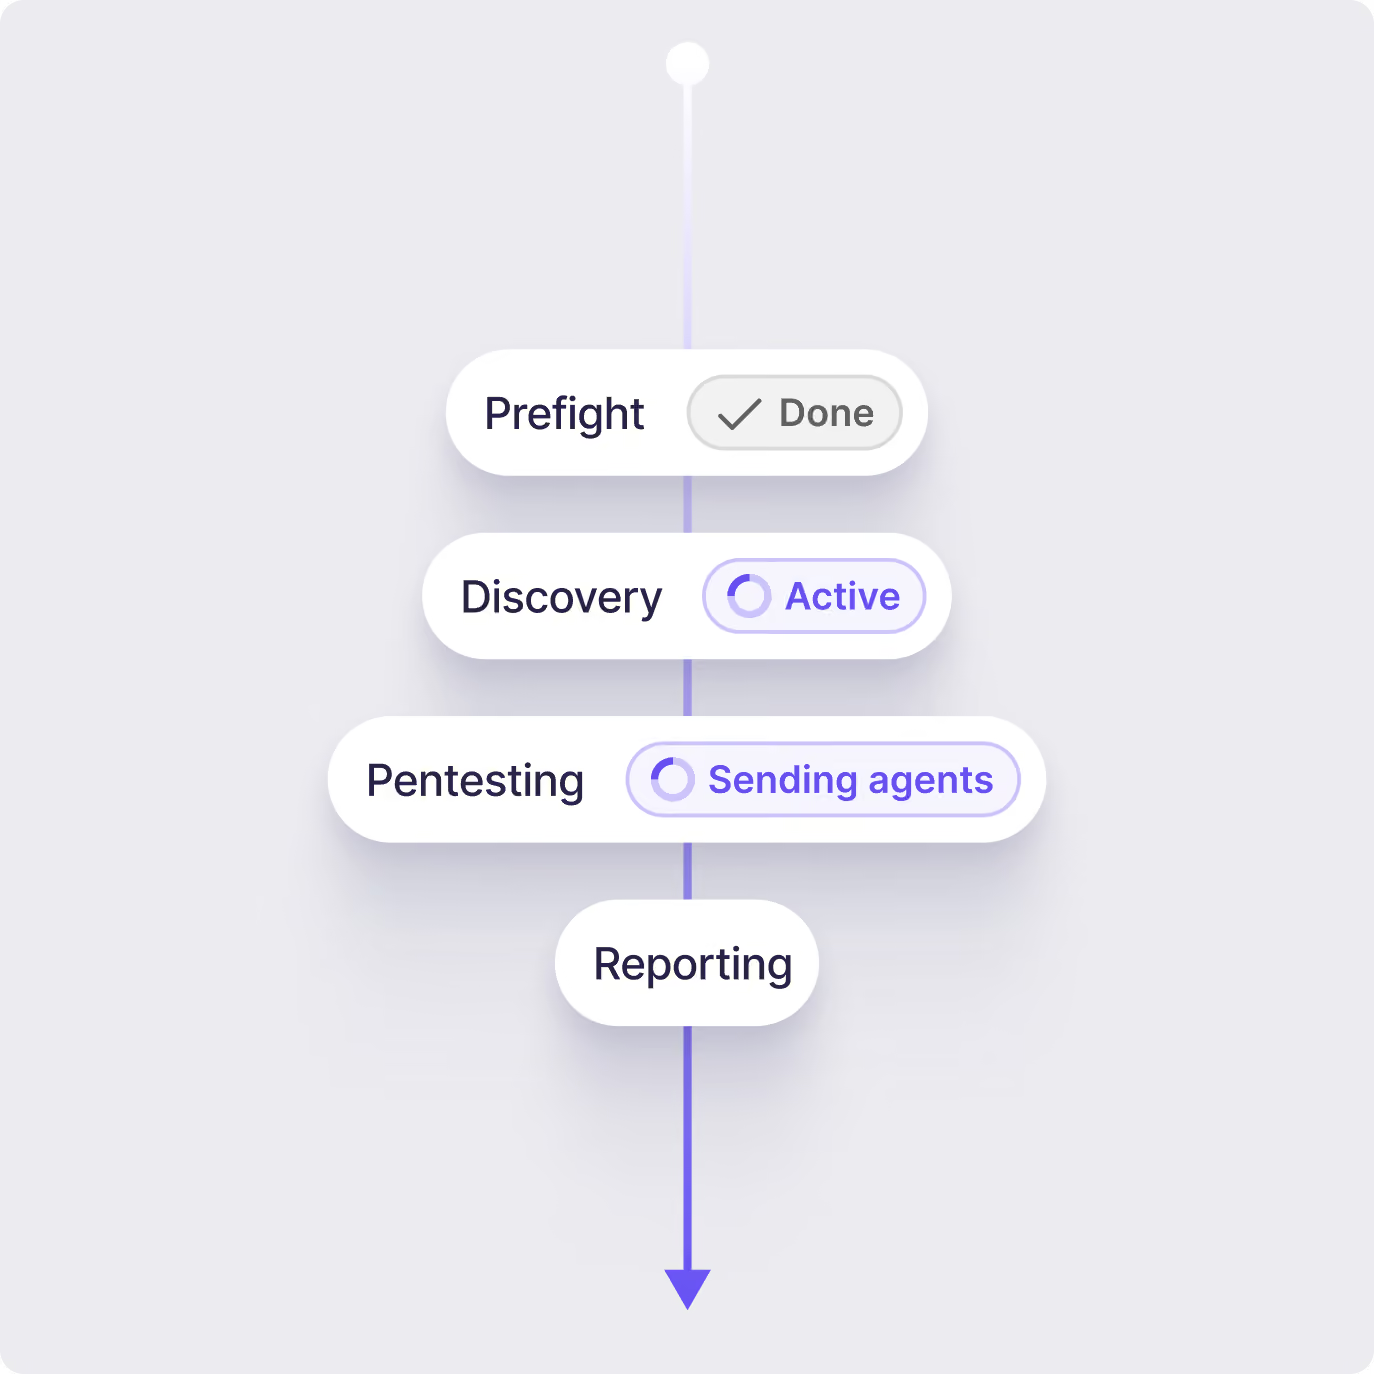
La sicurezza non si limita alla semplice scansione, ma consiste nel comprendere come agiscono i veri avversari. I nostri agenti basati sull’intelligenza artificiale analizzano il vostro codice e le applicazioni web o le API implementate, simulano il comportamento reale degli aggressori e forniscono un rapporto verificato e conforme agli standard SOC 2 e ISO 27001, il tutto nel giro di poche ore.
Percorsi di Attacco End-to-End: Mappa i percorsi sfruttabili attraverso codice, cloud e runtime.
Simulazioni di Exploit: Testa contro tecniche reali senza rischi per la produzione.
Rischio Prioritizzato: Concentrati sulle vulnerabilità che gli attaccanti sfrutterebbero realmente.
Pronto per Crypto e Web3
I team crypto necessitano di una difesa proattiva. Aikido aggiunge la protezione runtime in-app per bloccare gli exploit in tempo reale e il nostro Open Source Threat Feed rileva rischi che altri non individuano.
Open Source Threat Feed: Intelligence verificata da esperti, decine di migliaia di vulnerabilità e pacchetti malware scoperti (incluse lacune in NVD/GitHub)
Runtime protection: blocca gli attacchi nel momento in cui si verificano all'interno della tua applicazione
Allerta precoce sulle vulnerabilità zero-day nelle dipendenze open-source critiche
Tutto ciò che vorresti che gli strumenti di sicurezza facessero davvero




Metti in regola la tua compliance
Aikido esegue controlli e genera evidenze per i controlli tecnici per ISO 27001:2022, SOC 2 Type 2, lo standard di sicurezza PCI e per DORA. L'automazione dei controlli tecnici rappresenta un grande passo avanti verso il raggiungimento della conformità.
ISO 27001:2022
ISO 27001 è particolarmente rilevante per le aziende FinTech. Questo standard riconosciuto a livello globale assicura un approccio sistematico alla gestione delle informazioni aziendali sensibili, garantendone la riservatezza, l'integrità e la disponibilità. Aikido automatizza una varietà di controlli tecnici ISO 27001:2022.
SOC 2 Type 2
SOC 2 è una procedura che garantisce che i tuoi fornitori di servizi gestiscano i tuoi dati in modo sicuro per proteggere gli interessi della tua organizzazione e la privacy dei suoi clienti. Mostra il tuo impegno nella salvaguardia dei dati conformandoti a SOC2. Aikido automatizza tutti i controlli tecnici, rendendo il processo di conformità molto più semplice.
DORA
Il Digital Operational Resilience Act (DORA) è un regolamento dell'UE che richiede alle istituzioni finanziarie di rafforzare le proprie difese contro i rischi legati all'IT. Aikido supporta la conformità DORA automatizzando il rilevamento e la remediation delle vulnerabilità di sicurezza, consentendo il monitoraggio continuo, la segnalazione degli incidenti e la gestione dei rischi di terze parti come richiesto dal regolamento DORA.
Sicurezza dei Dati per l'Industria delle Carte di Pagamento
Il Payment Card Industry Data Security Standard (PCI DSS) richiede una serie di standard di sicurezza progettati per proteggere i dati dei titolari di carta durante e dopo le transazioni finanziarie. Qualsiasi organizzazione che gestisce informazioni di carte di credito deve conformarsi a questi standard per garantire l'elaborazione, l'archiviazione e la trasmissione sicura dei dati dei titolari di carta. Aikido automatizza molti controlli tecnici.
"Uno dei nostri maggiori successi è che non ci sono più attriti tra il team di sicurezza e i nostri sviluppatori. Sono convinti che, quando Aikido segnala un problema, valga la pena dedicargli del tempo."
Integra con la tua suite di compliance
Utilizzi una suite di conformità? Aikido si integra con la suite di tua scelta.

Vanta
Il percorso più rapido verso la compliance. Raccoglie il 90% delle prove necessarie per la tua certificazione.

Drata
Automatizza il tuo percorso di compliance, dalla fase iniziale fino alla preparazione per l'audit e oltre.

Sprinto
Sprinto è una piattaforma completa per tutte le compliance di sicurezza e gli audit di certificazione.

Thoropass
Thoropass è una soluzione di compliance end-to-end che offre un'esperienza di audit di sicurezza senza interruzioni.

Secureframe
Piattaforma leader nell'automazione della compliance di sicurezza che rende l'ottenimento di qualsiasi compliance rapido e semplice.
SIEM
Centralizza i tuoi log di sicurezza e accelera il rilevamento delle minacce da un'unica dashboard.
Proteggiti oggi stesso:
, in modo rapido e gratuito.
Collega un repository per scoprire cosa individuano gli agenti di ragionamento nel tuo codice. Oppure eseguilo insieme al tuo attuale SAST e scopri cosa ti stai perdendo.


Domande frequenti sul Fintech

Cloniamo i repository all'interno di ambienti temporanei (come container Docker unici per te). Questi container vengono eliminati dopo l'analisi. La durata del test e delle scansioni è di circa 1-5 minuti. Tutti i cloni e i container vengono quindi rimossi automaticamente dopo, sempre, ogni volta, per ogni cliente.
Certo! Quando ti registri con il tuo Git, non dare accesso a nessun repository e seleziona invece il repository demo!
No! A differenza di altri, siamo completamente basati su API, non sono necessari agenti per implementare Aikido! In questo modo sarai operativo in pochi minuti e siamo molto meno intrusivi!