Raisin è una fintech con sede a Berlino che gestisce un marketplace online di risparmio e investimenti, collegando oltre un milione di clienti a prodotti di deposito e risparmio di una rete di banche partner in Europa, Regno Unito e Stati Uniti. Ciò significa gestire una grande quantità di denaro in un mercato regolamentato, il che attribuisce un peso notevole alla sicurezza delle applicazioni.
Il CISO e il responsabile della sicurezza di prodotto di Raisin si erano resi conto che l'ingegneria assistita da IA stava superando uno stack di sicurezza open-source gestito autonomamente. Ecco perché hanno scelto Aikido per rimanere al passo e come questo si integri nel flusso di lavoro del team.
In sintesi
- Sostituito uno stack di scanner open-source gestito internamente con un'unica piattaforma per la sicurezza delle applicazioni e della supply chain
- Esegue Aikido all'interno di JetBrains e VS Code, e negli assistenti di coding basati su IA tramite MCP, integrando la sicurezza nel flusso di lavoro anziché ai margini
- Utilizza l'analisi di raggiungibilità su JavaScript e Python per ridurre il triage manuale
- Genera circa 200 AutoFix al mese
- Ha ottenuto l'implementazione di una regola di code-quality per una nuova minaccia legata alle competenze di IA entro due settimane dalla richiesta
- Utilizza Aikido Safe Chain per gli sviluppatori negli ecosistemi NPM e PyPI
- Rilascia in produzione circa 50 volte al giorno, con la sicurezza che tiene il passo anziché fare da blocco
Sfida
Uno stack open-source fai-da-te che ha smesso di scalare
Prima di Aikido, il team di product security gestiva la sicurezza tramite scanner open-source mantenuti internamente e integrati nelle pipeline di build come processi separati. Ha funzionato finché il team di ingegneria è rimasto piccolo. Con la crescita del team e l'aggiunta di nuovi servizi, i processi hanno iniziato a fallire e il team ha finito per dedicare il proprio tempo alla correzione degli scanner anziché ad agire sui problemi riscontrati.
“Eravamo soliti eseguire molti scanner open-source, con processi separati nelle nostre pipeline che dovevamo mantenere. Con la crescita e l'aggiunta di servizi, quei processi hanno iniziato a fallire e abbiamo perso molto tempo a sistemarli invece di agire sui problemi trovati.”
Steeven George, Head of Product Security, Raisin
Il triage si accumulava. Sul fronte SCA il team verificava manualmente se una vulnerabilità fosse raggiungibile, rischiando di scaricare 10 o 20 criticità per progetto su sviluppatori che consideravano già la sicurezza un ostacolo. Il malware nella supply chain rappresentava l'area in cui non avevano una risposta concreta. Gli attacchi agli ecosistemi NPM e Python aumentavano da un paio d'anni e il boom dell'IA ha reso economico sfornare pacchetti nocivi. Raisin generava software bill of materials con uno strumento open-source per poi verificarle una a una manualmente, un'attività estremamente lenta. Sul fronte dei malware il team aveva un punto cieco che non riusciva a colmare con gli strumenti a disposizione.
La sicurezza che fatica a tenere il passo con l'ingegneria accelerata dall'IA
Nitesh Gaikwad, CISO di Raisin, ha riscontrato lo stesso problema dall'alto. Gli strumenti di sviluppo basati su IA stavano accelerando il lavoro degli ingegneri e la sicurezza applicativa non teneva il passo. I progetti più datati contenevano problemi che il team non aveva modo di individuare chiaramente.
“I nostri ingegneri stavano accelerando, soprattutto grazie agli strumenti di IA, ma noi non riuscivamo a metterci in pari sul fronte della sicurezza applicativa e di prodotto. Avevamo bisogno di una soluzione in grado di individuare rapidamente i problemi di sicurezza all'interno del flusso di lavoro di ingegneria.”
Nitesh Gaikwad, CISO, Raisin
Il divario emergeva anche nel flusso di lavoro. Raisin non disponeva di sicurezza integrata nell'IDE, quindi il team faceva affidamento su pipeline CI/CD e scansioni, facendo emergere i problemi solo quando il codice raggiungeva la fase di merge. Questo rallentava i rilasci e impediva di anticipare i controlli, l'opposto di ciò che Nitesh desiderava per la sicurezza.
Per Nitesh la priorità era la gestione del rischio: trovare le lacune nei progetti che il team non era mai riuscito a ispezionare ed evitare che i problemi critici arrivassero in produzione, senza diventare il collo di bottiglia che rallentava i rilasci.
Perché Raisin ha scelto Aikido
Nitesh ha condotto la valutazione confrontando la soluzione con strumenti tra cui Wiz e CrowdStrike, oltre all'opzione di mantenere la configurazione interna. Aikido si è distinta per la sua analisi dei malware su pacchetti open-source e librerie di terze parti, e per la capacità di coprire l'intero spettro in un'unica piattaforma anziché attraverso strumenti scollegati.
“Ciò che ha fatto la differenza è stata l'analisi dei malware sui pacchetti open-source e sulle librerie di terze parti. Nessun altro strumento valutato copriva così tante aree in un'unica piattaforma.”
Nitesh Gaikwad, CISO, Raisin
Una così ampia copertura solleva un dubbio legittimo: che una piattaforma polivalente possa non eccellere in nessun ambito specifico. La risposta di Nitesh è arrivata dalla valutazione stessa. Il suo team ha condotto un'analisi approfondita, fornito feedback e osservato Aikido agire di conseguenza durante il PoC, basando quindi la decisione sul comportamento effettivo del prodotto nel loro ambiente piuttosto che su un elenco di funzionalità.
Il prodotto doveva conquistare anche la fiducia degli sviluppatori, non solo del team di sicurezza. In Raisin, il platform engineering dà l'approvazione finale sui nuovi strumenti, quindi l'usabilità era parte integrante del test. Per Steeven, il vantaggio tecnico è stato la combinazione di consolidamento e raggiungibilità.
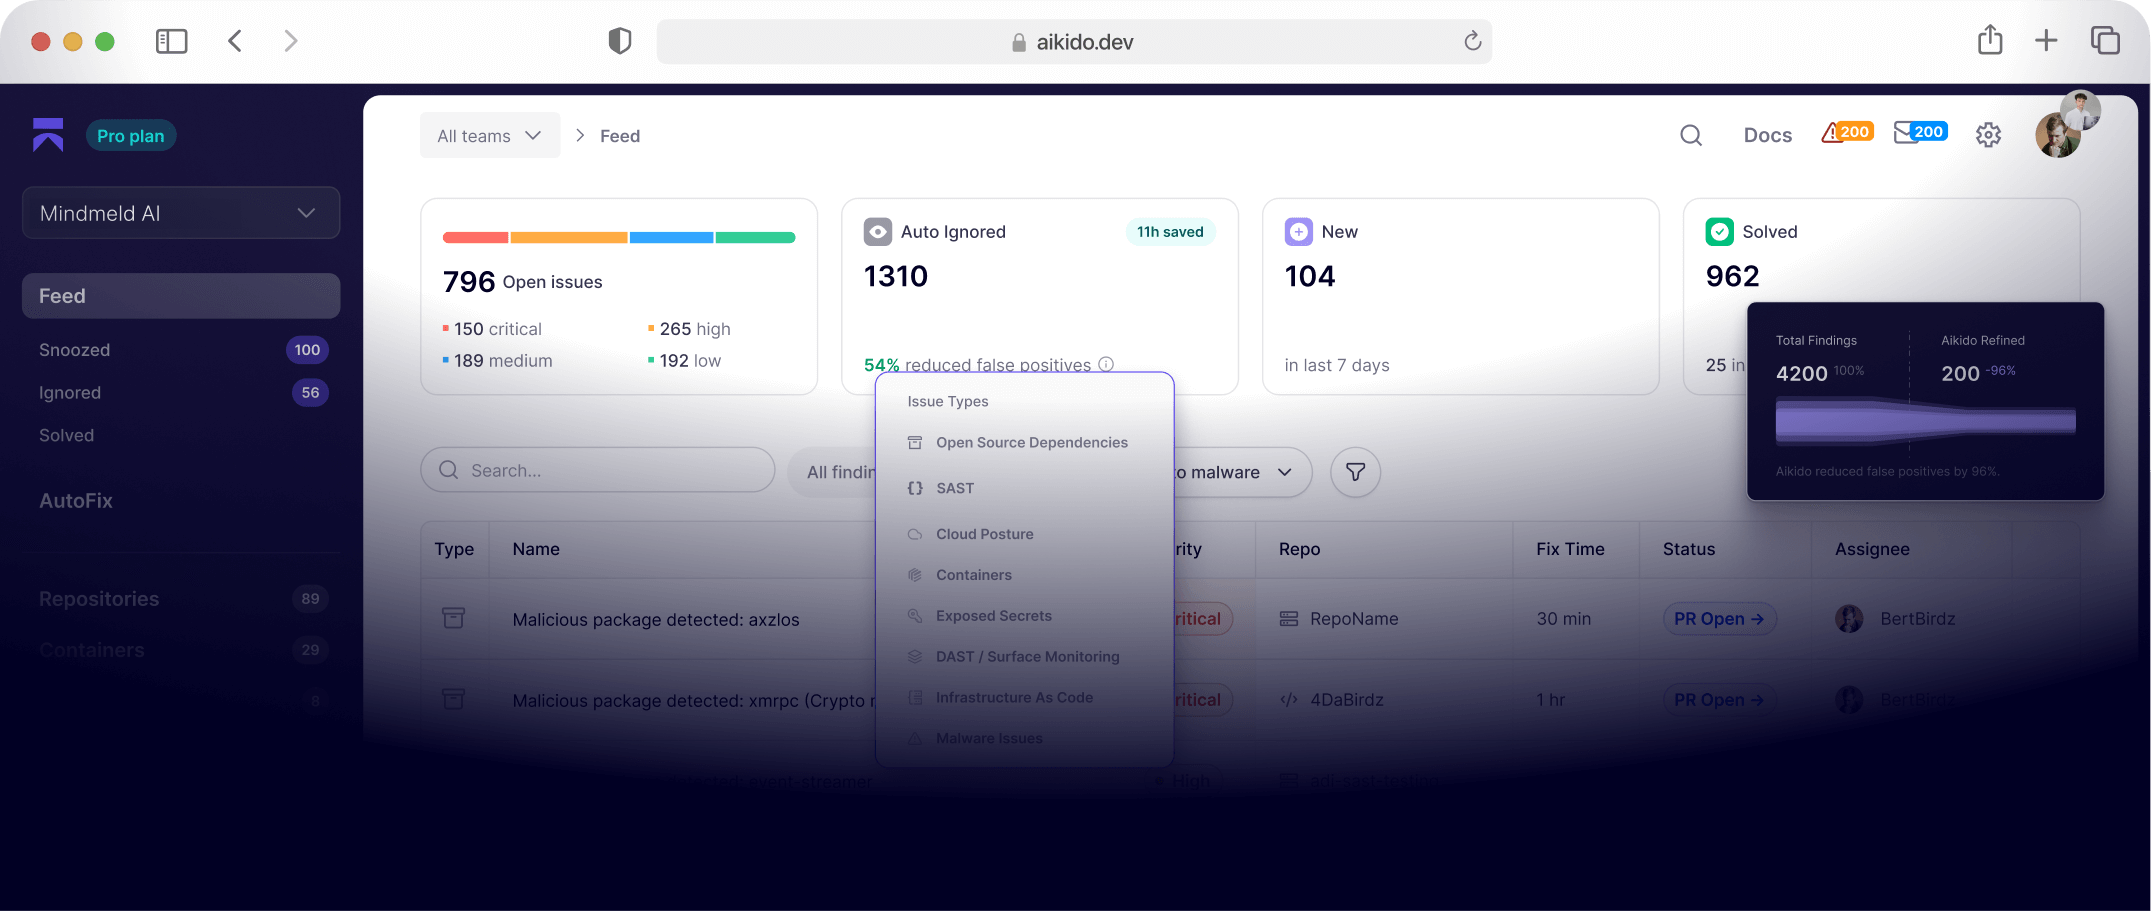
“Aikido ci ha offerto un unico pannello di controllo. Grazie all'analisi di raggiungibilità per JavaScript e Python, facciamo meno triage e incontriamo meno resistenza sul fronte SAST.”
Steeven George, Head of Product Security, Raisin
Anche la trasparenza ha giocato un ruolo chiave. Steeven ha apprezzato l'apertura del team nel discutere la direzione del prodotto, facilitando la condivisione dei requisiti e del piano di sviluppo senza dover tirare a indovinare.
In che modo Aikido si integra nel modo di lavorare di Raisin
Gli sviluppatori visualizzano i risultati di Aikido direttamente negli editor che già utilizzano e, grazie all'integrazione MCP, i loro assistenti IA possono attingere direttamente al contesto di Aikido. La sicurezza si inserisce nel flusso di lavoro anziché in una console separata che gli sviluppatori devono ricordarsi di aprire.
“Aikido è integrato negli IDE che i nostri sviluppatori usano già, come JetBrains e VS Code. Con l'integrazione MCP possono interrogare Aikido e vedere quali problemi presenta un repository, senza lasciare i loro strumenti.”
Steeven George, Head of Product Security, Raisin
Aikido esegue la SAST, la SCA, il rilevamento di secret e la scansione di malware per i pacchetti open source in un'unica soluzione. In passato gli sviluppatori contestavano i risultati sostenendo che una vulnerabilità non fosse raggiungibile, e questo botta e risposta faceva perdere tempo a entrambe le parti. Con l'analisi di raggiungibilità per JavaScript e Python visualizzata nella stessa schermata, questa discussione scompare, poiché lo strumento mostra già se un problema riguarda codice attivo.
Per quanto riguarda la correzione, Aikido AutoFix genera circa 200 fix al mese. Ogni correzione è accompagnata da un livello di affidabilità e viene esaminata da uno sviluppatore prima di essere implementata. AutoTriage opera in parallelo. Il team era solito esaminare i risultati della SAST uno per uno per capire quali fossero reali. Ora l'IA di Aikido li classifica, consentendo a ingegneri e team di sicurezza di perdere meno tempo a stabilire se un risultato sia un falso positivo e di concentrarsi su quelli che contano davvero.
“Otteniamo circa 200 AutoFix al mese. La maggior parte degli strumenti SAST si limita a fornirti una raccomandazione. Aikido comprende il contesto e offre una correzione quasi pronta per il merge, con un livello di affidabilità che lo sviluppatore può valutare.”
Steeven George, Head of Product Security, Raisin
Raisin utilizza anche Aikido Safe Chain per gli sviluppatori che lavorano negli ecosistemi NPM e PyPI. La sua scansione CI/CD, che un tempo consisteva in una serie di processi open-source fragili, viene ora eseguita tramite Aikido come un'unica integrazione.
Un vendor che si muove al loro stesso ritmo
Il test più chiaro è arrivato da una minaccia quasi inesistente appena un mese prima. Gli sviluppatori di Raisin hanno iniziato a importare skill IA esterne, e il team temeva che potessero veicolare malware. Nessun tool sul mercato copriva questo aspetto. Raisin ne ha parlato con Aikido e, nel giro di circa due settimane, è stata introdotta una regola nel modulo di qualità del codice. Ora il team effettua scansioni a partire da un repository centrale. La possibilità di contattare direttamente i fondatori in un canale Slack condiviso ha reso la conversazione rapida, ma l'aspetto su cui Steeven insiste è la velocità di risposta, non il canale di accesso.
“Eravamo preoccupati perché le skill esterne arrivavano con malware al seguito e nessun altro strumento lo copriva. Aikido ha implementato una regola nel modulo di qualità del codice nel giro di circa due settimane.”
Steeven George, Head of Product Security, Raisin
A fare la differenza sono state le tempistiche. Le skill IA erano apparse solo uno o due mesi prima e nessun altro prodotto sul mercato le scansionava, quindi Steeven si aspettava una lunga attesa o una soluzione temporanea. Invece la funzionalità è arrivata direttamente all'interno della piattaforma, come parte degli strumenti di sicurezza di Aikido. La regola per le skill è stata solo un esempio di questo approccio. Steeven racconta che Aikido continua a rilasciare soluzioni per le nuove minacce man mano che emergono, come nel caso recente di Device Protection, esattamente ciò di cui un team dinamico come Raisin ha bisogno da un vendor di sicurezza.
Raisin rilascia software rapidamente e continua ad accelerare. Le modifiche in produzione sono passate da circa 10 al giorno a circa 50. A questi ritmi, la sicurezza o riesce a stare al passo o diventa un collo di bottiglia. L'obiettivo di Nitesh è individuare i problemi durante lo sviluppo, direttamente nell'IDE, anziché in un secondo momento durante il controllo della pipeline, ed è esattamente in questo che Aikido offre un aiuto concreto.
“Possiamo accelerare il processo anziché bloccare la pipeline. La maggior parte dei problemi viene identificata durante lo sviluppo, nell'IDE, invece che in una fase di blocco della pipeline, il che ci permette di effettuare il push su main molto più rapidamente.”
Nitesh Gaikwad, CISO, Raisin
Come Raisin utilizza Aikido oggi
Utilizza già
- SAST e SCA
- Rilevamento di segreti
- Scansione di malware per i pacchetti open-source
- Analisi di raggiungibilità (JavaScript e Python)
- AutoFix
- AutoTriage
- Sicurezza CI/CD
- Modulo di qualità del codice, inclusa la scansione delle skill IA
- Plugin IDE per JetBrains e VS Code
- Integrazione MCP per assistenti IA
- Aikido Safe Chain
Prevede di adottare
- Aikido Device protection, testata e pronta per essere implementata
- Aikido Zen Firewall, per la difesa contro shadow AI e prompt injection
- DAST
In fase di valutazione
Verdetto finale
“Uno dei nostri successi più grandi è che la vecchia frizione tra il team di sicurezza e gli sviluppatori è svanita. Sanno per certo che quando Aikido segnala qualcosa, vale la pena dedicargli del tempo.”