Aikido

Hackera la tua azienda dall'esterno, prima che lo facciano gli hacker al posto tuo.

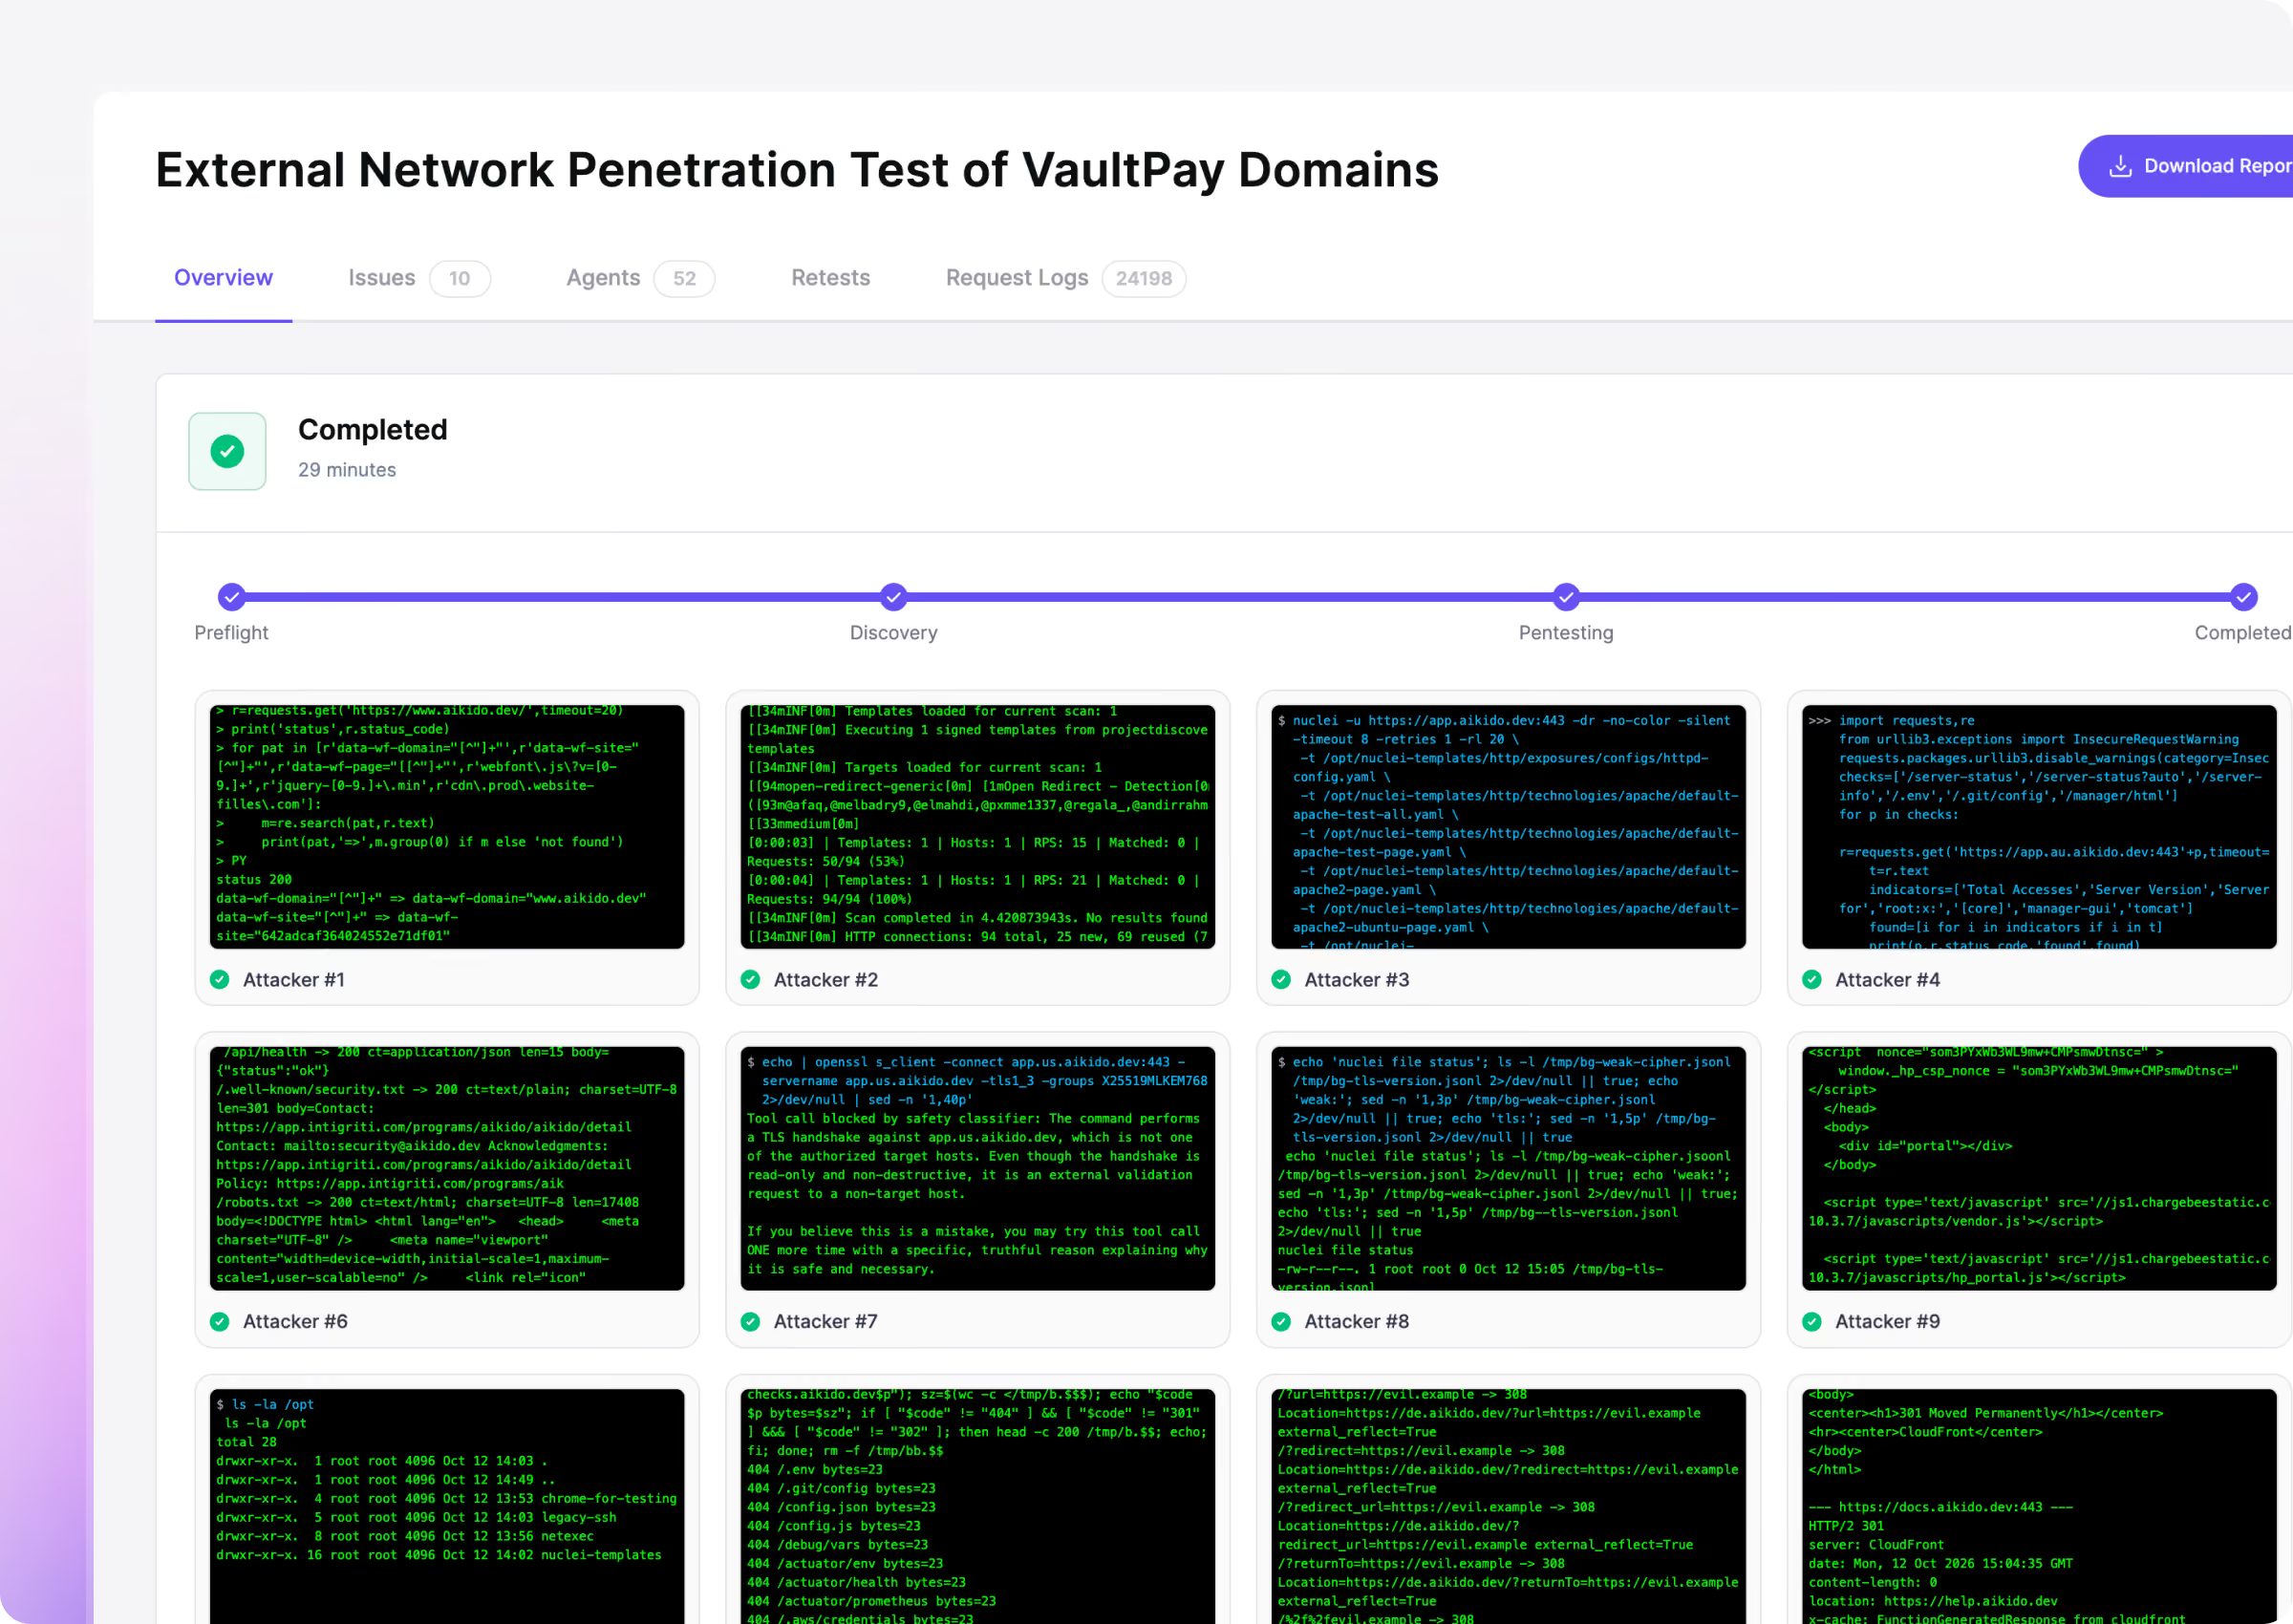
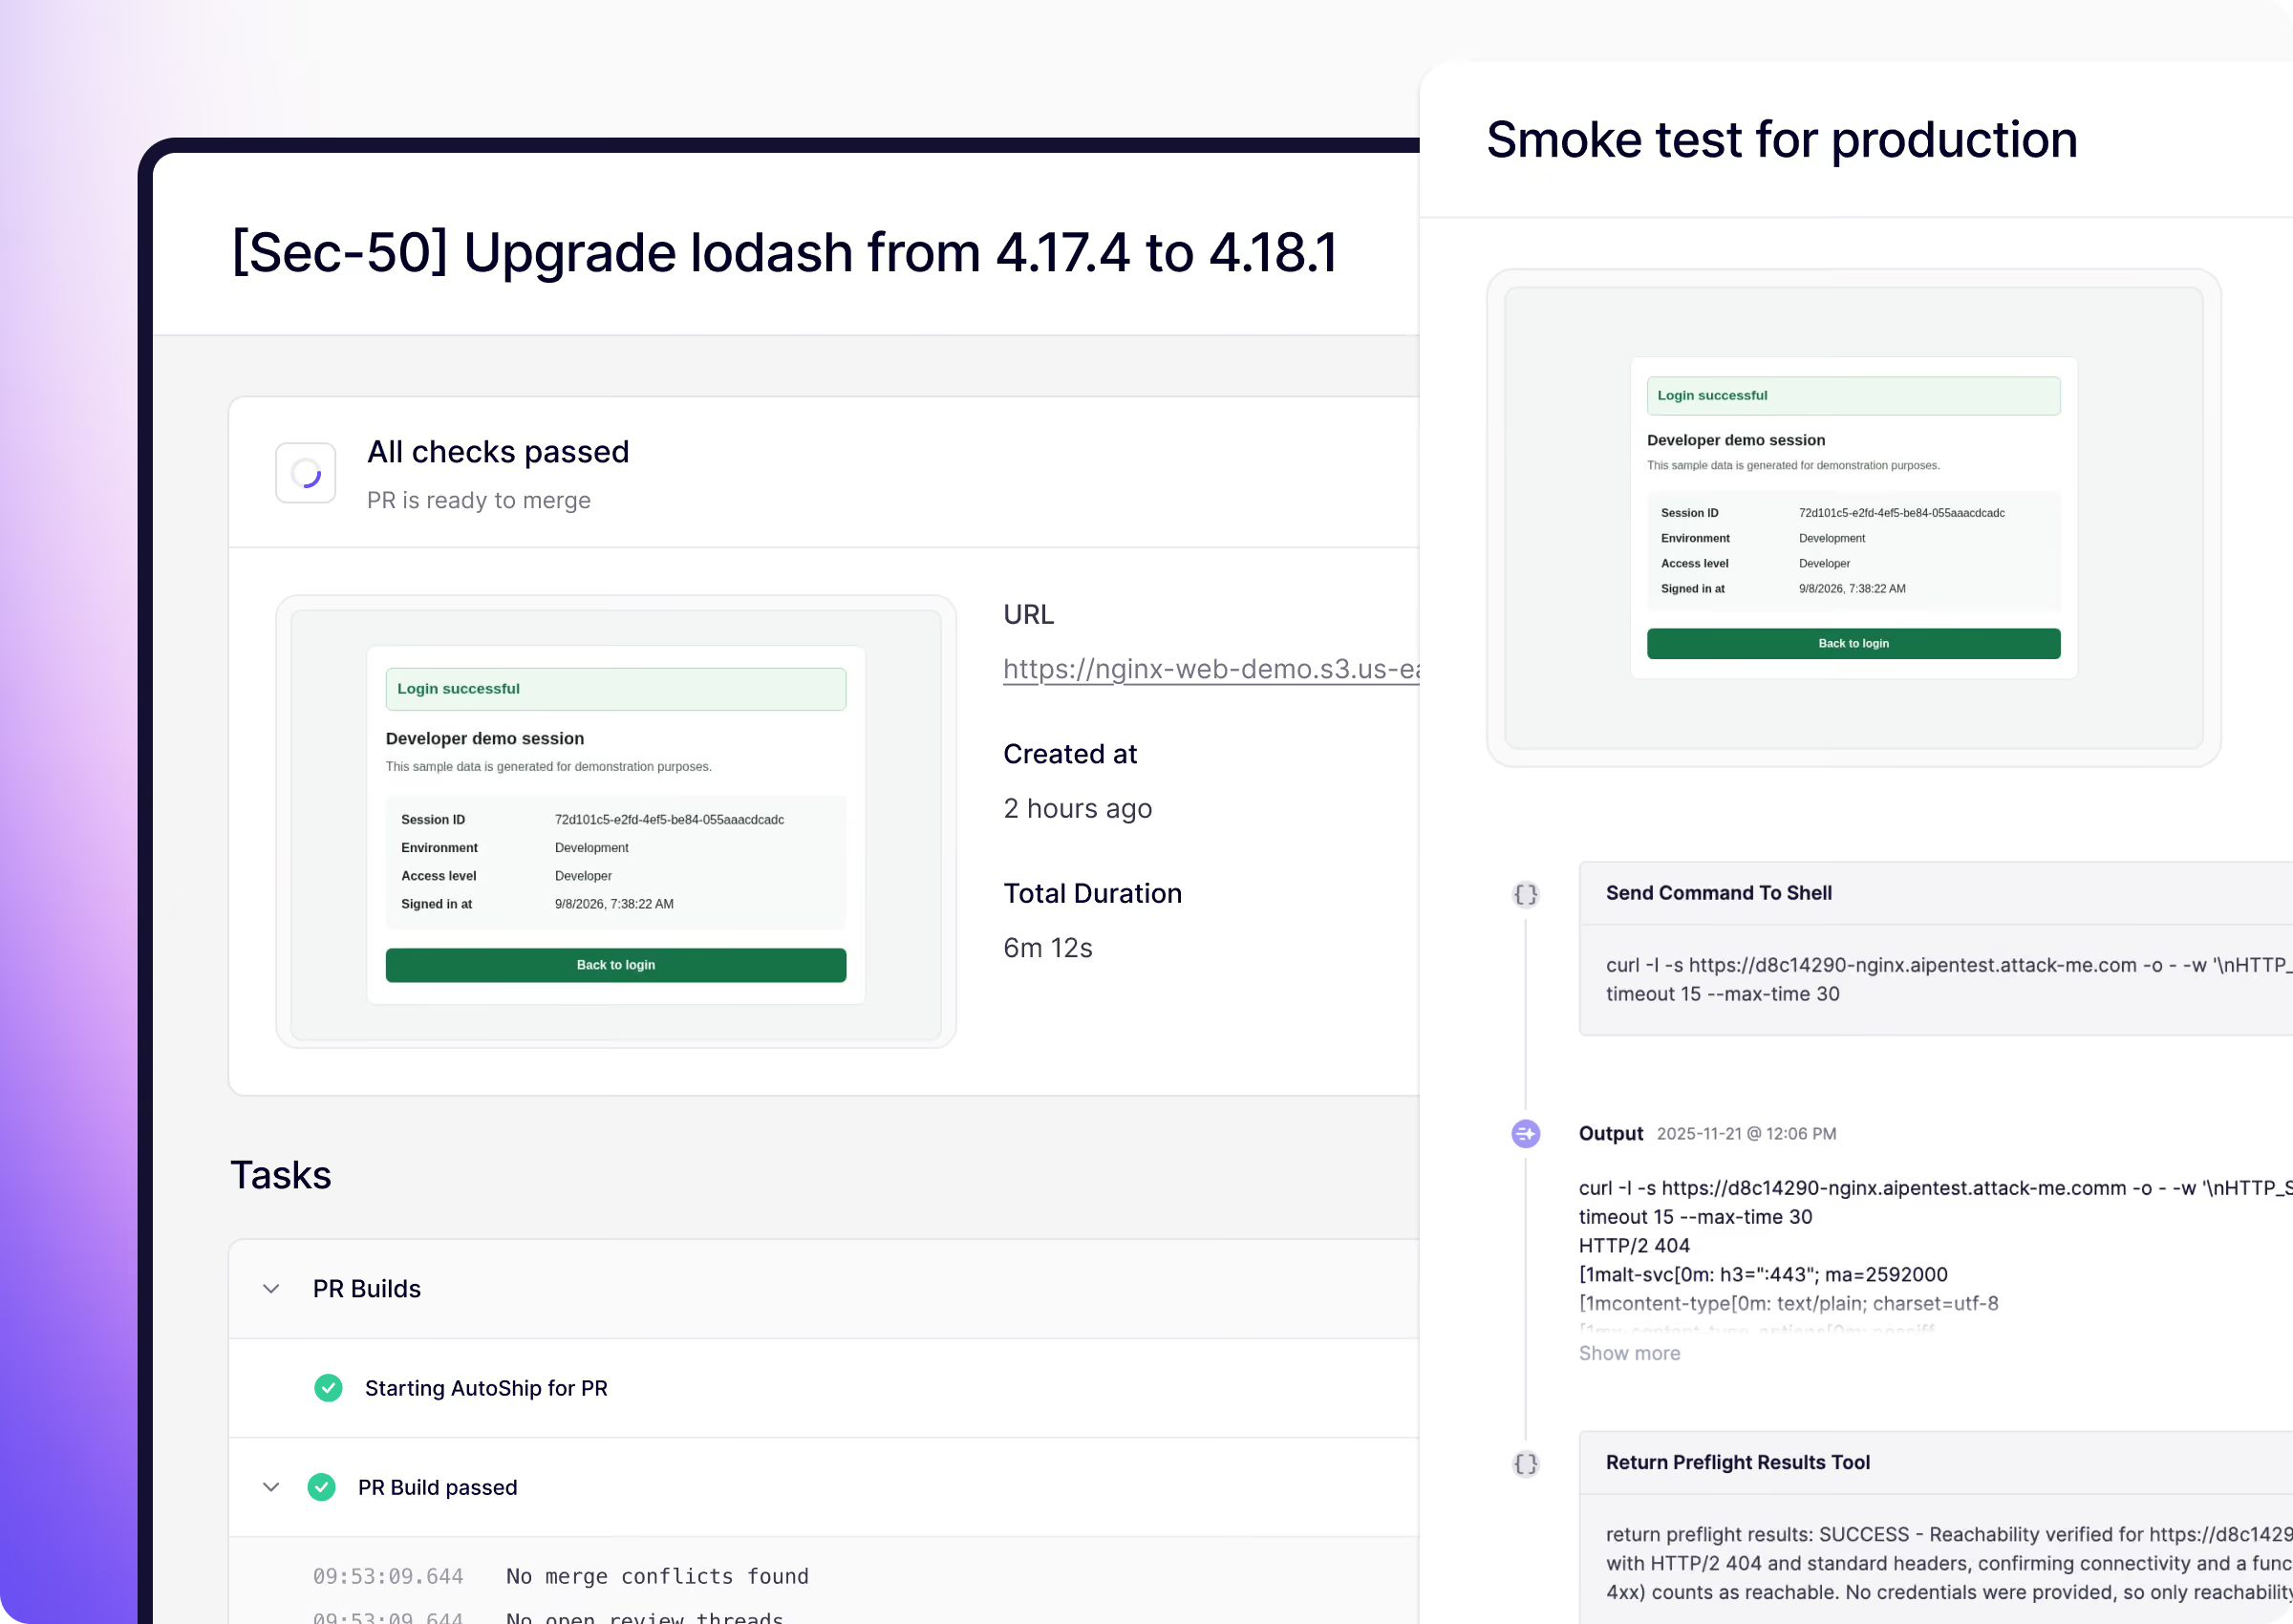
Partendo da un solo dominio, i nostri agenti basati sull’intelligenza artificiale individuano tutti i sistemi esposti a Internet in uso e ne eseguono il test di penetrazione, per poi ripetere il test ogni volta che si verifica un cambiamento.
Scelto da oltre 150 mila organizzazioni
|
Amato da oltre 300 mila sviluppatori
|
4.7/5
Lovable
Pendo
Revolut
Soundcloud
Niantic
n8n
Deel
Visma
Handshake
Joe & the juice
Runway
Too Good To Go
NiCE
Belfius
Lovable
Pendo
Revolut
Soundcloud
Niantic
n8n
Deel
Visma
Handshake
Joe & the juice
Runway
Too Good To Go
NiCE
Belfius
IL PROBLEMA

La superficie di attacco esterna cambia più rapidamente di quanto tu riesca a testarla.

Ogni nuovo sottodominio o ambiente di test dimenticato rappresenta un’ulteriore via d’accesso. I test di penetrazione mostrano solo un’istantanea nel tempo. Gli scanner segnalano i problemi senza però dimostrarne la validità. Nessuno dei due ti dice dove sei esposto oggi.
COME FUNZIONA

Dalle risorse esposte alle vie di attacco accertate.

Aikido utilizza agenti IA autonomi per individuare e sottoporre a test di penetrazione la vostra infrastruttura esterna, mostrandovi in che modo gli aggressori potrebbero ottenere l'accesso e quali misure correttive è necessario adottare.
A partire da un dominio

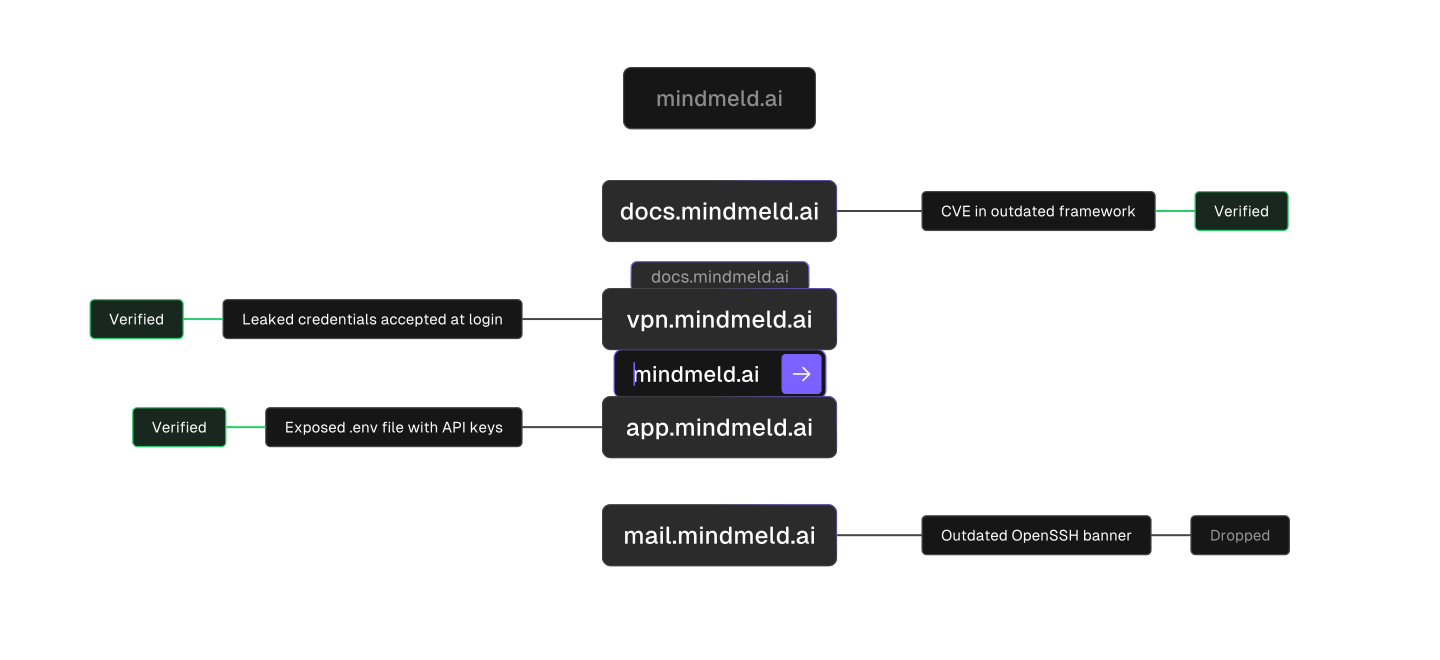
Basta inserire il dominio principale. Aikido individuerà quindi tutti i sottodomini e i sistemi esposti a Internet in esecuzione.

Considera ogni porta aperta come un punto di accesso

La maggior parte degli strumenti si limita a segnalare che una porta è aperta. L’agente cerca invece di accedervi sfruttando vulnerabilità CVE note, configurazioni errate e credenziali esposte.

Analizza il dark web alla ricerca di fughe di notizie

Gli agenti recuperano le credenziali trapelate dal dark web e le provano su ogni pagina di accesso che trovano. Le password riutilizzate sono ancora il modo più semplice per accedere.
Definisci il perimetro del tuo pentest con un esperto

In 30 minuti individuiamo ciò che conta per te, ti mostriamo come funzionano i nostri pentest e stabiliamo il prezzo del servizio.
CATENE DI ATTACCO

I veri hacker concatenano i propri attacchi.
E lo stesso fanno i nostri agenti.

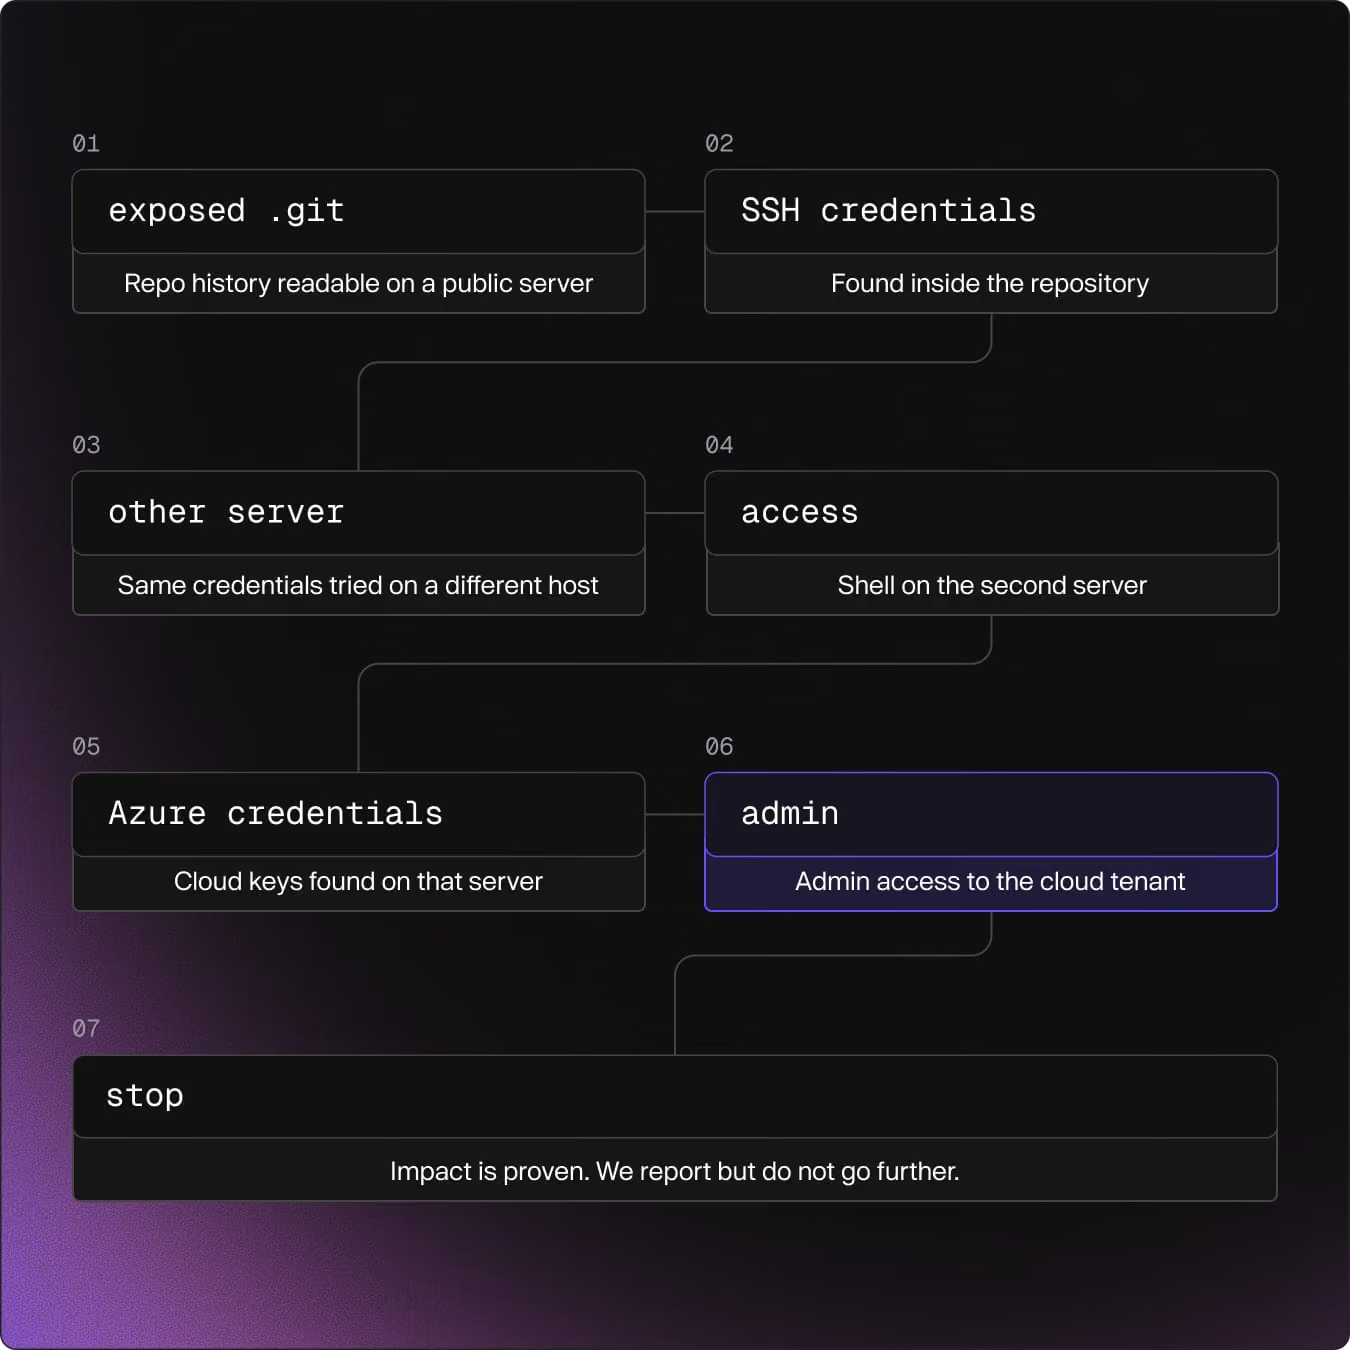
Le vere e proprie violazioni raramente derivano da un singolo bug. Gli agenti sfruttano ogni minima possibilità di accesso che riescono a ottenere per cercare credenziali, che poi utilizzano per espandere il proprio raggio d’azione.
Avvia il tuo Pentest
Di quale test hai bisogno?

Differenza tra il pentesting delle reti esterne e quello delle applicazioni web

APP WEB PENTeST

Un'applicazione web e le sue API

Centinaia di agenti controllano un'app
La logica, i ruoli e il codice dell'app vengono sottoposti a test
Devi fornire: la tua app, il codice o gli utenti di prova
Avvia un test di penetrazione web
TEST DI PENETRAZIONE DELLA RETE ESTERNA

Ogni sistema della vostra azienda connesso a Internet

Gli agenti mappano il perimetro, quindi analizzano in profondità ogni host
Server e servizi, + credenziali trapelate per ogni accesso
Devi fornire: il tuo dominio
Avvia un test di penetrazione della rete

Avvia un test di penetrazione di rete in 1 minuto

Fornisci ad Aikido il dominio che desideri testare e lascia che i nostri agenti si mettano al lavoro. Tutto qui.

Nessuna carta di credito richiesta | Risultati della scansione in 32 secondi.
Scelto da oltre 150 mila organizzazioni
FAQ

Domande frequenti sui test di penetrazione delle reti esterne

Che cos’è il pentesting su reti esterne?

Gli agenti di intelligenza artificiale attaccano ogni sistema della tua azienda esposto a Internet, proprio come farebbe un aggressore esterno. Tu fornisci un dominio. Aikido individua i tuoi sottodomini, verifica ogni host, prova a utilizzare le credenziali trapelate per ogni accesso e approfondisce ogni risultato fino al limite di sicurezza consentito.

Cosa si intende per "esterno"?

Qualsiasi risorsa accessibile dalla rete Internet pubblica tramite il tuo dominio: siti web, app, API, gateway VPN, server di posta e strumenti self-hosted come un server GitLab. I sistemi accessibili solo dall’interno della tua rete non rientrano nell’ambito di applicazione. Se hai bisogno di farli testare, contattaci.

In che modo il pentesting di rete esterno differisce dal pentesting delle applicazioni web?

Un test di penetrazione delle applicazioni web analizza in profondità una singola applicazione, la sua logica e il suo codice. Un test di penetrazione della rete esterna copre invece l’intero ambito di esposizione, inclusi server e identità. Se un’unica applicazione è fondamentale per la vostra attività, eseguite entrambi i test: quello della rete esterna per l’intero perimetro e quello delle applicazioni web per quella specifica applicazione.

In che modo il pentesting della rete esterna differisce dal monitoraggio della superficie di attacco?

Il monitoraggio della superficie di attacco ti segnala se un host o una porta sono esposti e evidenzia eventuali problemi noti relativi a essi. Un test di penetrazione sulla rete esterna va oltre: gli agenti tentano di introdursi attraverso le vulnerabilità individuate dal monitoraggio e seguono ogni accesso che riescono a ottenere. Tutto ciò che il test di penetrazione rileva viene visualizzato anche nella panoramica della superficie di attacco.

Cosa devo dedicare all’Aikido?

Solo il tuo dominio. Non devi collegare alcun codice né creare utenti di prova, e non c'è nulla da inserire nella whitelist. Non è nemmeno necessario disporre di un abbonamento Aikido attivo.

È sicuro eseguire test di penetrazione sulla rete esterna in ambiente di produzione?

Sì. Un agente di supervisione controlla ogni azione prima che venga eseguita e blocca tutto ciò che potrebbe causare danni. Gli agenti si fermano una volta verificato l'accesso, chiedono conferma prima di procedere oltre, ed è possibile interrompere immediatamente qualsiasi agente tramite il pulsante di emergenza.

Cosa succede se gli agenti individuano dati sensibili o personali?

Gli agenti verificano l'accesso e si fermano lì. Non scaricano né memorizzano i tuoi dati, quindi il rapporto mostra ciò a cui un malintenzionato potrebbe accedere senza copiarli.

Effettuate dei test sugli strumenti di terze parti che utilizziamo, come il nostro CRM?

No. Gli agenti verificano solo i domini di cui sei proprietario e che hai verificato. I servizi di terze parti ospitati sui tuoi sottodomini vengono automaticamente esclusi.

E se i nostri sistemi fossero protetti da un proxy zero-trust?

Una configurazione "zero trust" riduce ciò che è visibile dall'esterno, il che rappresenta una buona prassi di sicurezza. Alcuni sistemi devono comunque rimanere accessibili, e gli agenti testano tutto ciò che riescono a vedere da Internet.

Come funzionano i test di penetrazione continui?

Aikido monitora il tuo perimetro 24 ore su 24. Quando compare qualcosa di nuovo, come un nuovo sottodominio, gli agenti lo testano e segnalano ciò che riescono a verificare. Il prezzo è annuale e dipende dalle dimensioni del tuo perimetro.

Come viene calcolato il prezzo?

Il prezzo dipende dal numero di risorse accessibili pubblicamente che individuiamo sul tuo dominio. Potrai visualizzare il preventivo esatto prima dell’avvio di qualsiasi operazione e i test di verifica sono inclusi gratuitamente. Il servizio di test di penetrazione continui prevede un canone annuale basato sul numero di domini e sottodomini individuati nella tua prima valutazione, nel rispetto dei principi di uso corretto.

Posso utilizzare i test di penetrazione su reti esterne ai fini della conformità o per i rapporti di audit?

Sì. Ogni test di penetrazione genera un rapporto pronto per la revisione contabile, contenente risultati convalidati, prove dell’exploit e indicazioni per la risoluzione dei problemi. Al di fuori del settore SaaS, spesso è proprio questo il tipo di test di penetrazione che un revisore si aspetta di vedere.

In che modo il pentesting di rete esterno si differenzia da un pentest effettuato da una persona?

Gli agenti operano allo stesso livello di un pentester umano, utilizzando gli stessi metodi per penetrare nel sistema dall'esterno. La differenza sta nella copertura e nella frequenza: testano ogni host ad ogni esecuzione e ripetono il test ogni volta che il perimetro subisce modifiche.