Sicurezza del Software per il Governo e il Settore Pubblico
Scansione continua di codice, dipendenze, container, IaC e cloud con un SBOM per ogni applicazione
Approccio KEV-first: le vulnerabilità sfruttate note hanno la priorità assoluta in coda
Opzioni ospitate, sulla tua infrastruttura o completamente air-gapped
SOC 2 Tipo II · ISO 27001:2022 · ISO 42001 · FedRAMP Moderato



Progettato per gli enti pubblici e i fornitori che lavorano con essi
I servizi pubblici utilizzano lo stesso codice open source, le stesse pipeline e lo stesso cloud di qualsiasi azienda tecnologica, affrontando le medesime minacce. Aikido offre ai team governativi gli strumenti di sicurezza utilizzati dai migliori team di ingegneri, accompagnati dalla tracciabilità richiesta dai revisori dei conti.
Governi nazionali e locali
Fornitori e system integrator che erogano servizi pubblici
Enti pubblici, istituti di ricerca e hub di innovazione pubblico-privati
Ottimizzato specificamente per i flussi di lavoro del settore pubblico
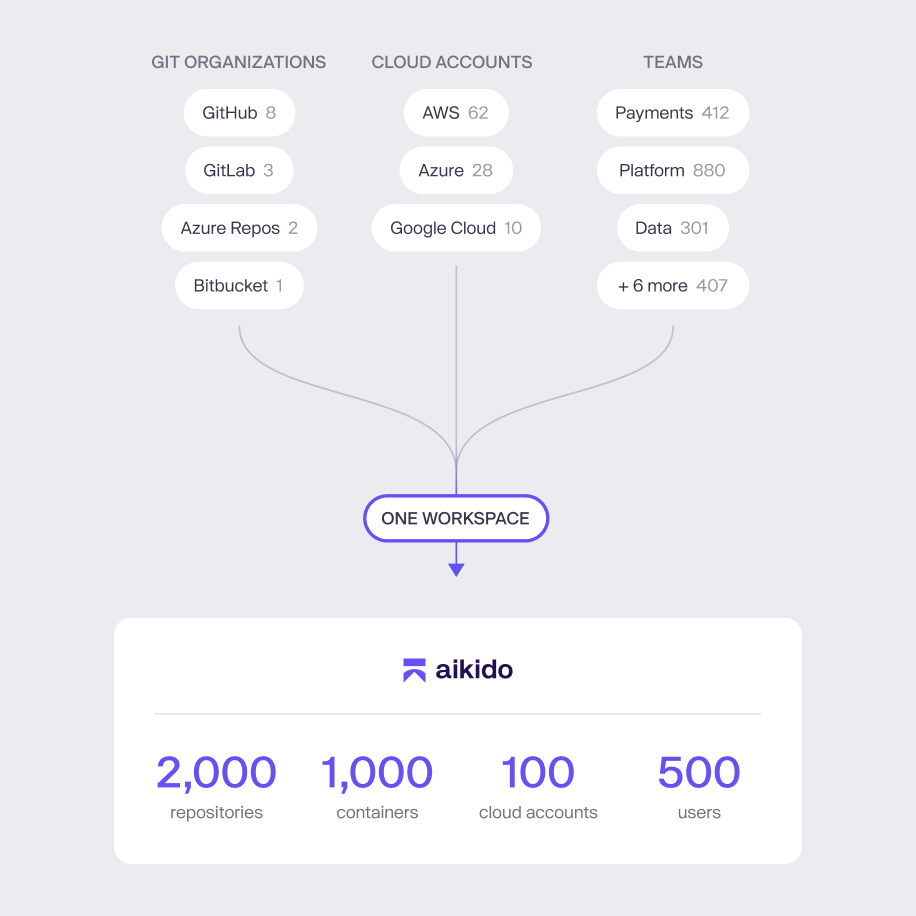
Che si tratti di un ente governativo, un istituto di ricerca o un appaltatore certificato, Aikido si integra perfettamente con lo stack che utilizzi già.
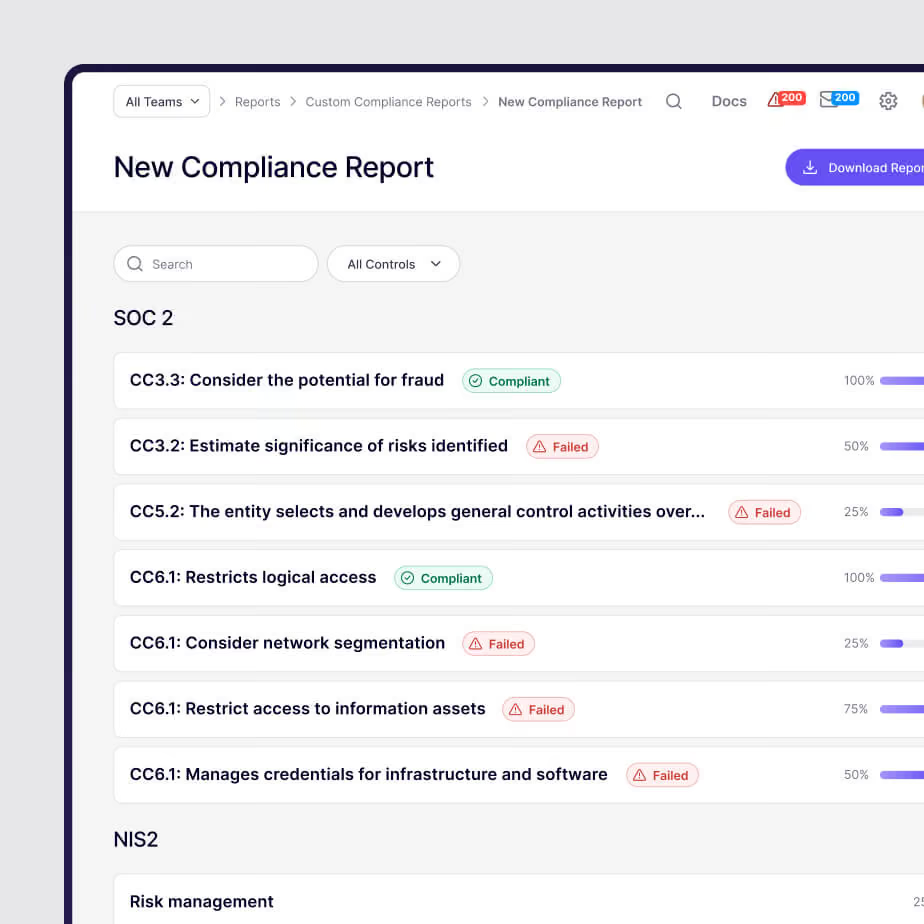
Rispetta i requisiti: Monitoraggio continuo e prove allineate ai requisiti governativi nazionali, regionali e locali.
Dimostralo subito: Esporta in pochi minuti report pronti per l'audit destinati a revisori, valutatori e commissioni di accreditamento.
Rilascia senza attriti: flussi di lavoro pensati per gli sviluppatori in GitHub, GitLab, Bitbucket, Azure DevOps e CI/CD.
Federale statunitense: certificato FedRAMP di Classe C (Moderato), ospitato su AWS GovCloud.
Conformità semplificata
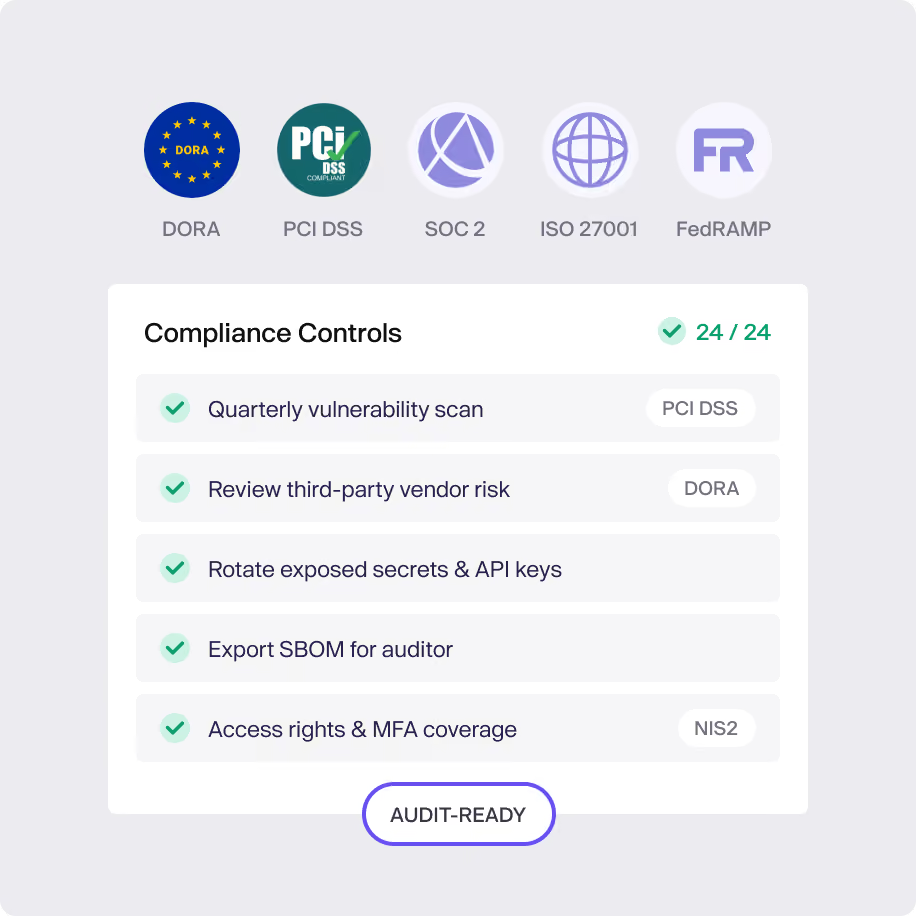
Che si risponda agli standard ISO 27001, NIST o a un quadro normativo nazionale, la conformità è un requisito essenziale nel settore pubblico. Aikido associa i risultati ai controlli oggetto di audit e mantiene la documentazione probatoria sempre pronta.
Automatizza SBOM, controlli delle licenze OSS ed evidenze pronte per l'audit
Allineare i risultati alla norma NIST SP 800-53 (compreso RA-5), a FedRAMP, SOC 2 e ISO 27001
Fornisci prove chiare a partner, auditor e regolatori
Riduci l'overhead di compliance con controlli e reportistica integrati
Le vulnerabilità note e sfruttabili vengono gestite per prime
Nel settore pubblico, la credibilità è tutto. Aikido ti aiuta a soddisfare i più alti standard di sicurezza senza rallentare i rilasci.
Approccio KEV first: Le vulnerabilità sfruttate note hanno la massima priorità in coda, così i team possono correggere ciò che gli attaccanti stanno effettivamente utilizzando.
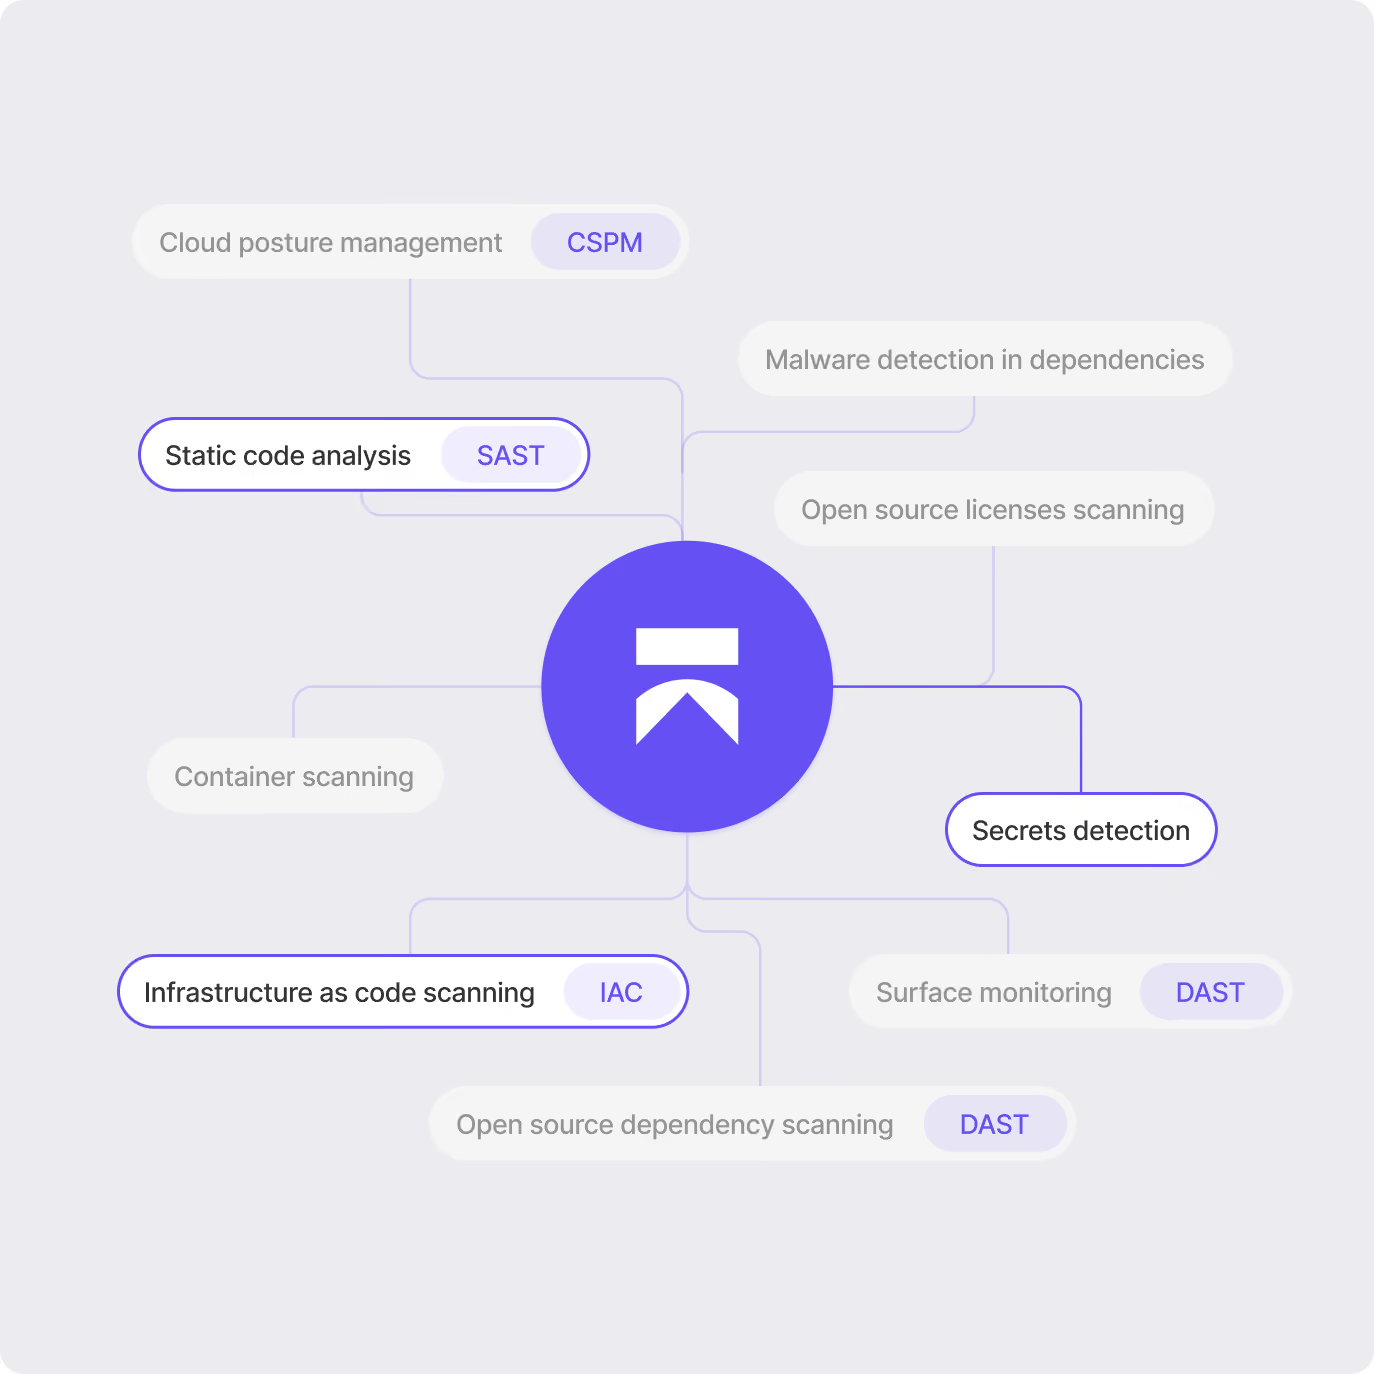
Dal codice al cloud: SAST, SCA, secrets, IaC, container e sicurezza cloud uniti in un'unica coda prioritaria
95% in meno di rumore: Meno falsi positivi, remediation più rapida e più tempo a disposizione degli sviluppatori.
Test di penetrazione basati sull'intelligenza artificiale interamente sotto il vostro controllo
Penetration test continui basati su IA che mantengono il tuo codice on-premise.
Finanza, sanità e farmaceutica rilasciano costantemente software, ma la conformità richiede penetration test regolari e il tuo codice non può uscire dalla rete. Aikido Machine esegue penetration test continui su ogni deployment, valida la sfruttabilità, genera patch ed esegue nuovamente i test sulla correzione.
- I tuoi dati rimangono locali
Il codice sorgente, i dati dei clienti e i risultati non lasciano mai la rete aziendale, ed è questo che rende possibile il penetration testing di tipo white-box per una banca o un ospedale.
- Nessun limite da razionare
L'inferenza viene eseguita sulle GPU di Aikido Machine senza alcun costo per i token.
- Risultati accettati dagli auditor
Ogni risultato viene fornito con le tracce necessarie per riprodurlo, permettendoti di consegnare un problema confermato anziché un semplice dubbio.
Pentesting autonomo per reti completamente isolate da internet.
I sistemi classificati e di importanza critica non possono inviare codice a un cloud e spesso non consentono l'accesso a operatori esterni. Aikido Machine viene eseguito interamente all'interno della tua enclave, in modalità air-gapped, con i suoi modelli e sul proprio hardware, garantendo che nulla esca dalla rete.
- Completamente air-gapped
Aikido Machine funziona senza alcuna connessione in uscita e gli aggiornamenti possono essere caricati anche da un dispositivo separato, in modo che persino l'applicazione delle patch rimanga isolata dalla rete.
- Nessun collo di bottiglia legato agli operatori
I test sono autonomi e vengono eseguiti sul tuo hardware, evitando di dover attendere la pianificazione e l'approvazione di penetration tester esterni.
- Progettato per siti disconnessi
Lo stack di AI pentesting di Aikido e i modelli necessari vengono eseguiti in locale, raggiungendo anche quei contesti che gli strumenti cloud non possono toccare.
Testa i sistemi critici senza che i dati dei cittadini escano dal perimetro.
I sistemi governativi gestiscono dati personali e tendono a rimanere operativi per decenni. Normative come GDPR e FedRAMP impongono spesso che i dati rimangano all'interno del paese e fuori dal cloud pubblico, escludendo di fatto la maggior parte degli strumenti di AI pentesting. Aikido Machine viene eseguito interamente sulla tua infrastruttura, consentendoti di effettuare i test senza trasferire alcun dato all'esterno.
- I dati rimangono all'interno della giurisdizione
Codice, dati e risultati non lasciano mai la rete, eliminando qualsiasi dubbio su dove vengano elaborati o in quale paese si trovino.
- Conforme ai tuoi obblighi di testing
FedRAMP, NIST 800-53 e CMMC richiedono penetration test regolari. Aikido Machine li esegue continuamente sul tuo hardware, mantenendo la conformità senza dover prenotare un pentest esterno a ogni ciclo.
- Compatibile con stack legacy
Aikido Machine testa sia sistemi moderni che datati, inclusi linguaggi come COBOL su cui poggia ancora gran parte delle infrastrutture pubbliche.
- Budget prevedibile
Un'unica tariffa annuale copre hardware, software, supporto e manutenzione, senza costi per singolo pentest o per token da preventivare durante l'anno.
Opzioni di distribuzione multiple
SaaS commerciale
Gratuito - Piani Enterprise
SaaS regolamentato
- FedRAMP
- Implementazioni sovrane
- Stati Uniti/UE
- Supporto NIST 800-171
Air-gapped
On-premises

"Ciò che offre Aikido è l'observability. Possiamo dare un valore numerico alla nostra postura di sicurezza, ottenendo una roadmap definita per i nostri prossimi passi."
Walid MahmoudSenior DevSecOps Engineer
Funzionalità di Aikido
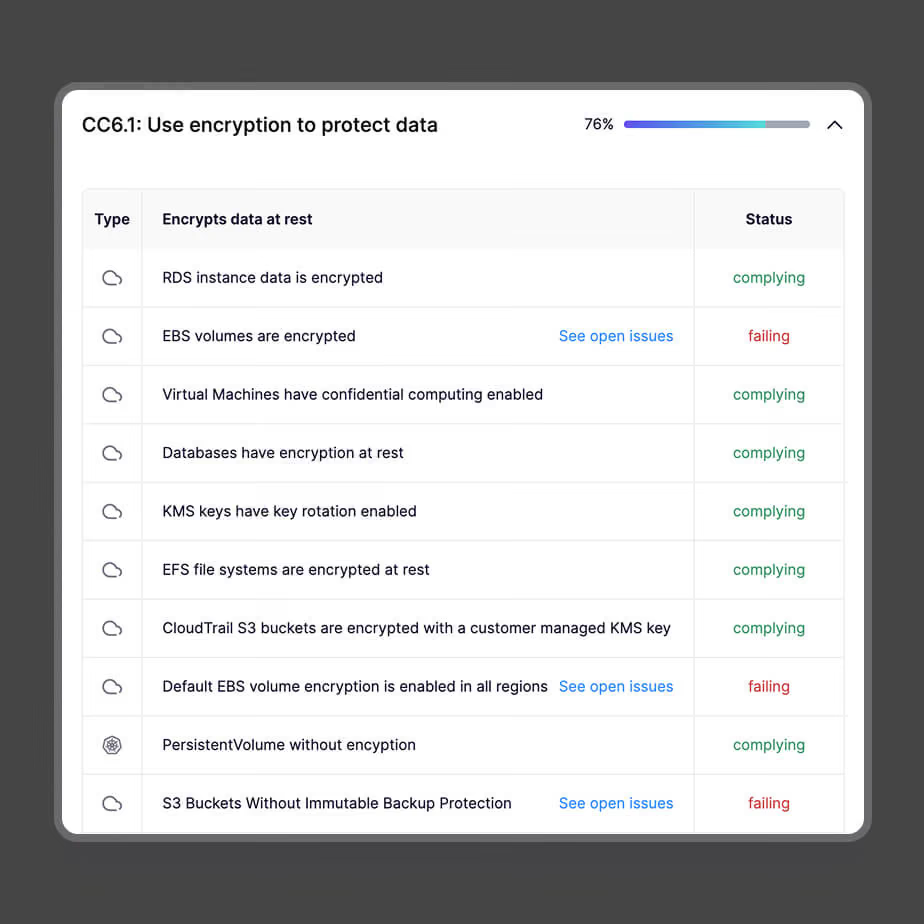
Automazione della conformità
Mappa i risultati su SOC 2, ISO 27001, OWASP Top 10 e NIST SP 800-53 (RA-5) ed esporta le evidenze pronte per l'audit con pochi clic. La conformità viene raccolta in background mentre il tuo team continua a rilasciare.
Evidenze su richiesta: SBOM, risultati RA-5 e report di conformità, esportabili in qualsiasi momento.
Conforme ai requisiti: I risultati sono collegati direttamente ai controlli richiesti dai revisori.
Nessuna esportazione manuale: I report si generano automaticamente. Niente più fogli di calcolo da sistemare.
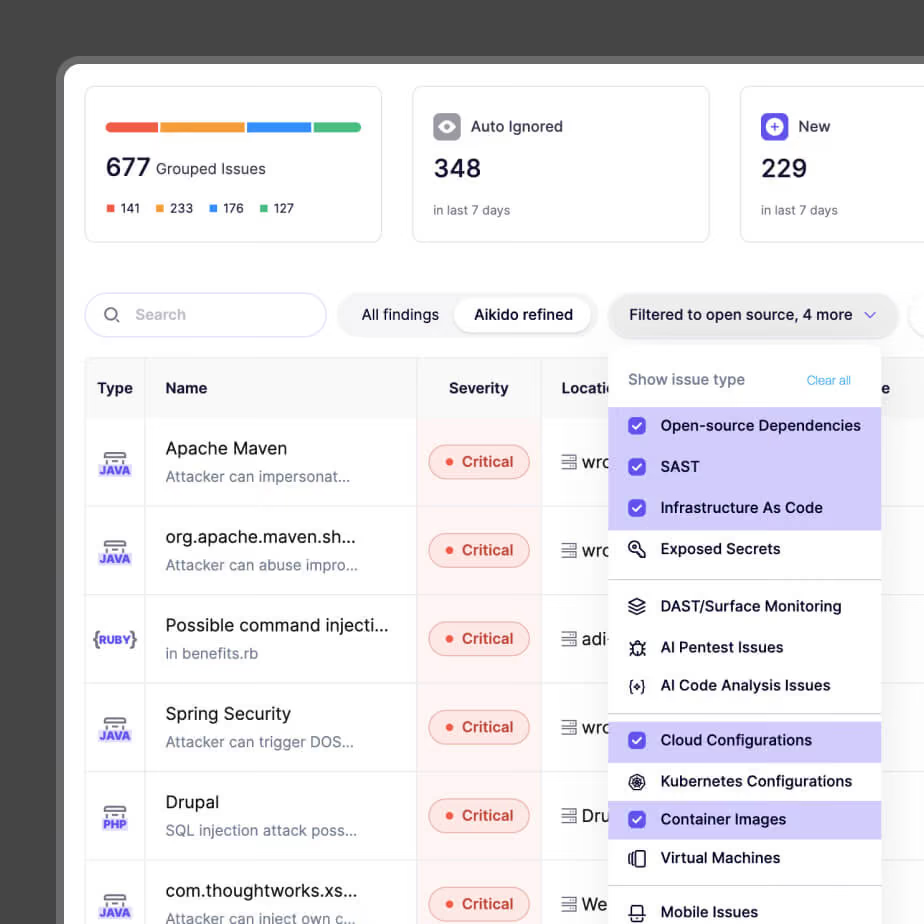
Una visualizzazione unica dal codice al cloud
Le amministrazioni ottengono una visualizzazione unificata di tutto ciò che sviluppano ed eseguono, oltre a un'unica fonte di riscontro. Aikido combina la postura di sicurezza cloud (CSPM), SAST, SCA, secrets, IaC e container in un'unica piattaforma, offrendo agli enti una panoramica completa e centralizzata su ogni componente.
Dal codice al cloud: Un'unica piattaforma per l'intero SDLC e la tua infrastruttura cloud.
Consapevole della sfruttabilità: Segnamo ciò che è realmente sfruttabile ed escludiamo i falsi positivi.
Un unico responsabile dei controlli: Nessun bisogno di integrare cinque strumenti specifici.
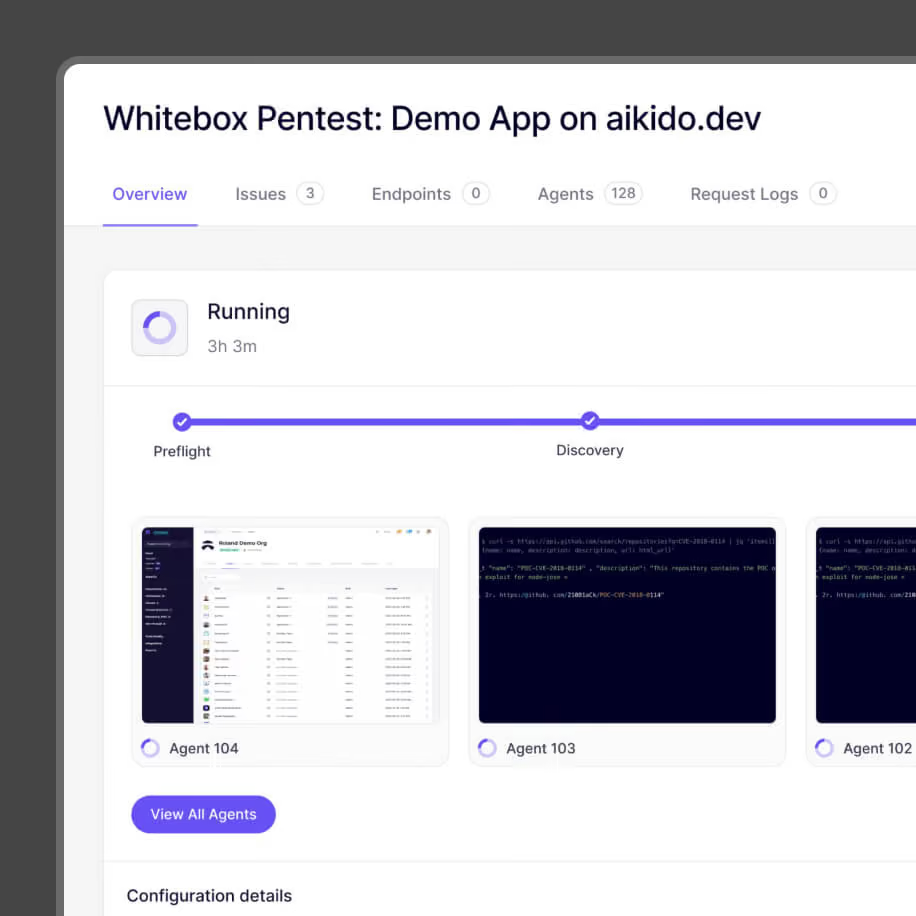
AI Pentest
Esegui un pentest con agenti IA e ottieni un report pronto per l'audit in poche ore anziché in settimane.
Ore, non settimane: Risultati di livello di conformità senza i tempi di attesa della pianificazione.
Funziona anche on-prem: The Aikido Machine mantiene i penetration test all'interno di ambienti isolati (air-gapped) e ad alto impatto.
Prove incluse: Risultati verificabili da consegnare direttamente ai revisori.
Inizia a proteggere il tuo codice oggi,
in modo semplice e gratuito.
Proteggi codice, cloud e runtime in un unico sistema centralizzato.
Collega un repository per scoprire cosa rilevano gli agenti di ragionamento nella tua codebase.



Domande Frequenti

Aikido allinea i propri risultati agli standard NIST SP 800-53 (incluso RA-5), SOC 2 e ISO 27001, e ha ottenuto l'autorizzazione "Moderate" da FedRAMP. Le agenzie e gli appaltatori ricevono esportazioni di prove pronte per la revisione.
Sì. SBOM, conformità SSDF e prove pronte per l'attestazione passano attraverso un'unica piattaforma. Gli appaltatori dimostrano ciò che rilasciano, le agenzie lo verificano.
No. Le scansioni vengono eseguite in container temporanei distrutti dopo l'analisi. Accesso di sola lettura, sempre.
Sì. The Aikido Machine esegue l'intera piattaforma on-prem, inclusi i pentest basati su IA. Gli scanner locali coprono le configurazioni basate solo su CI. Nulla lascia il tuo perimetro.
Aikido supporta GovRAMP e i framework statali. Il monitoraggio continuo e le esportazioni delle prove si mappano sui controlli richiesti dai revisori statali.