

Code review che correggono il codice, non si limitano a commentarlo.
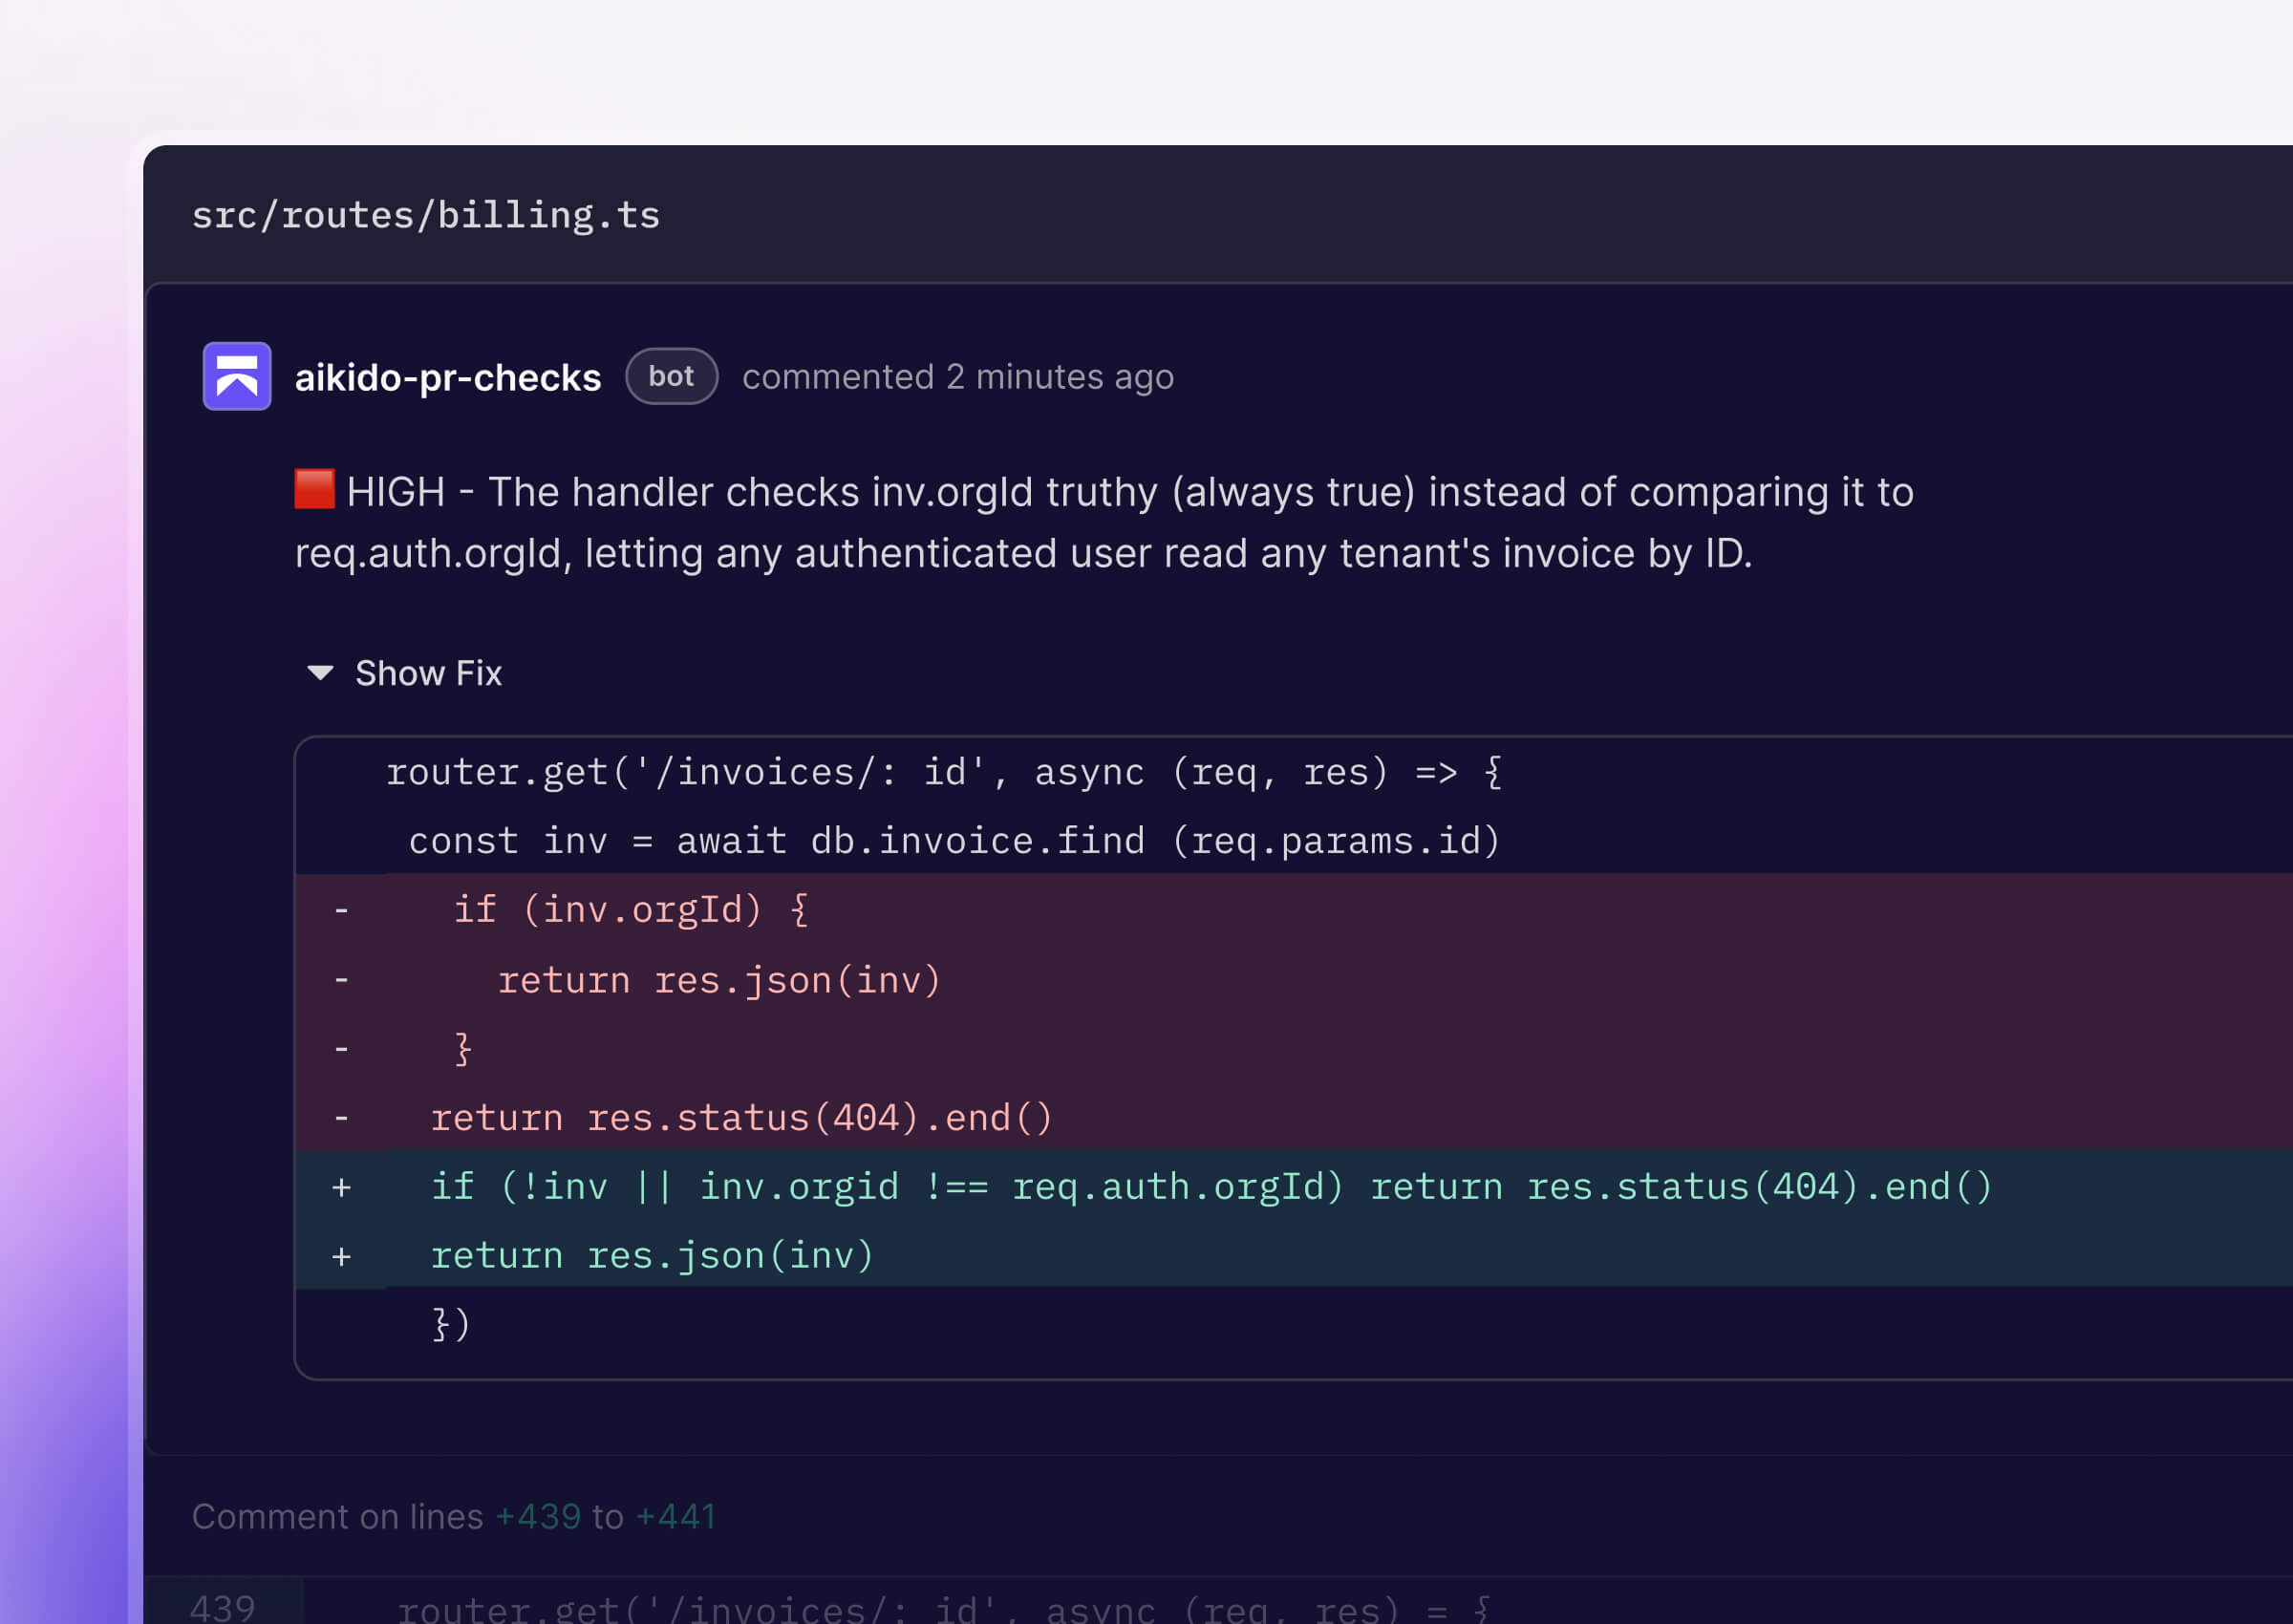
Individua bug, problemi di sicurezza ed effetti collaterali indesiderati prima del merge. Una moltitudine di agenti esamina ogni pull request tenendo conto del contesto completo del tuo codice.


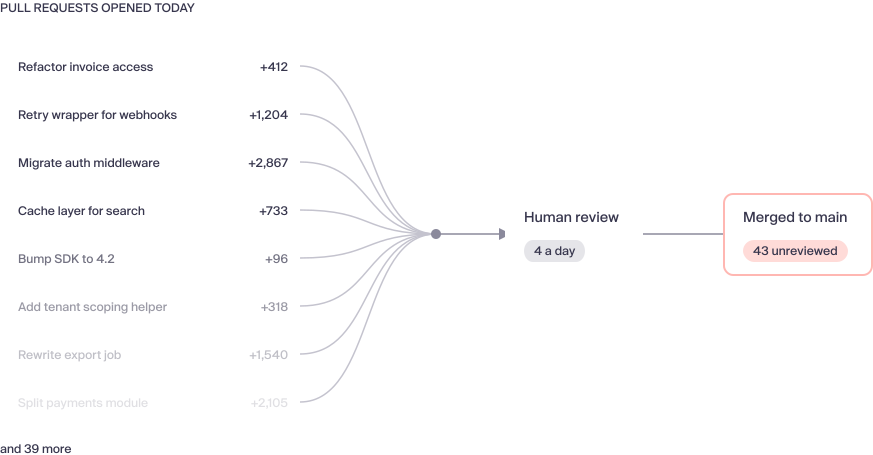
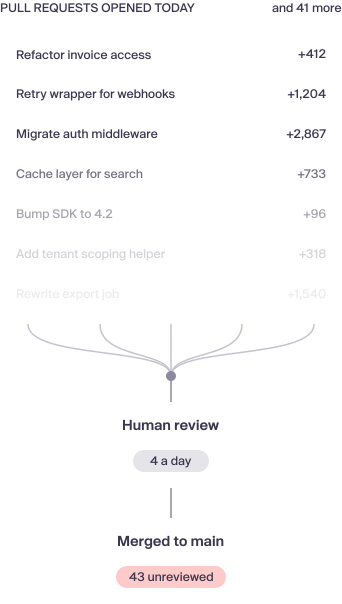
Le code review non sono state progettate per il codice generato dall'IA
Gli agenti di codifica creano più modifiche di quelle che i team riescono a esaminare. Aikido è il livello di analisi indipendente che valuta ogni modifica prima che venga effettuato il merge,
Code review basata su IA per ogni pull request
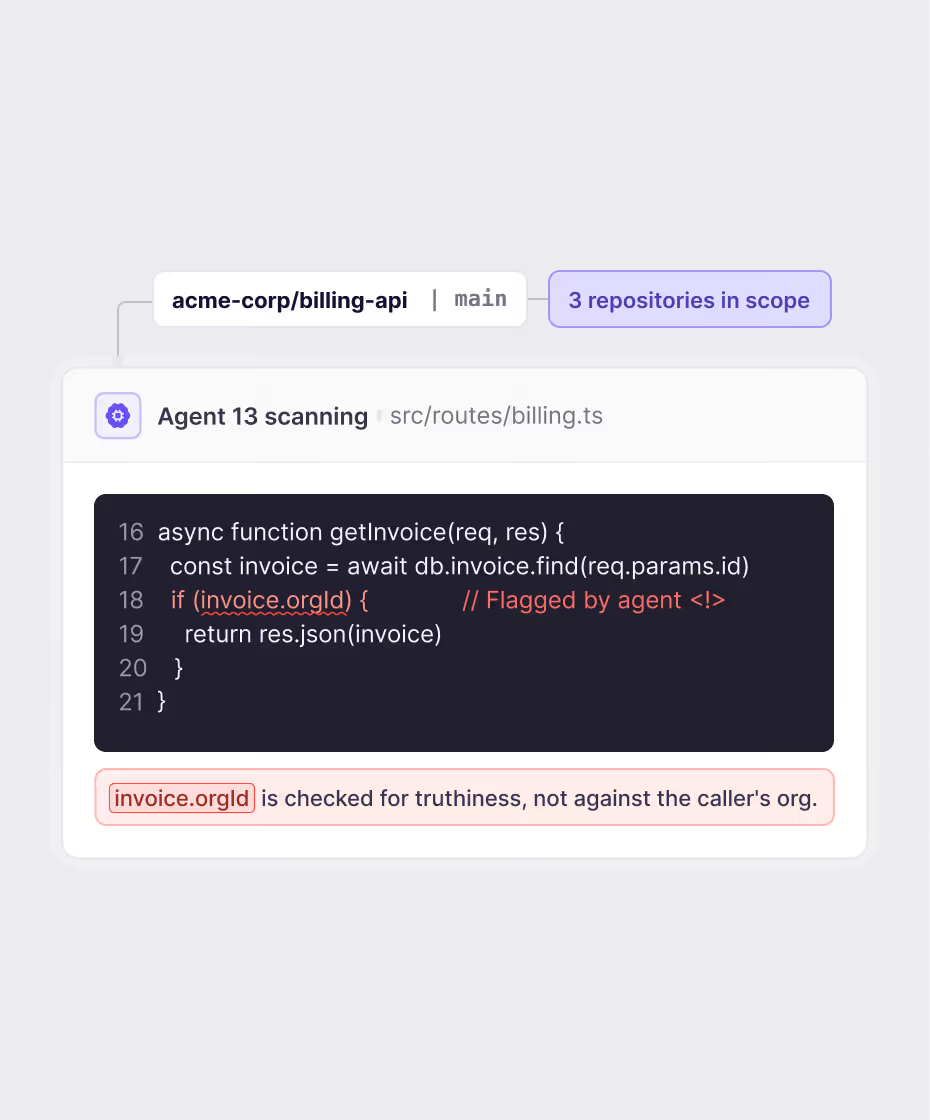
Trova solo i bug rilevanti
Ora ogni pull request viene esaminata come farebbe un Senior Engineer con tempo illimitato
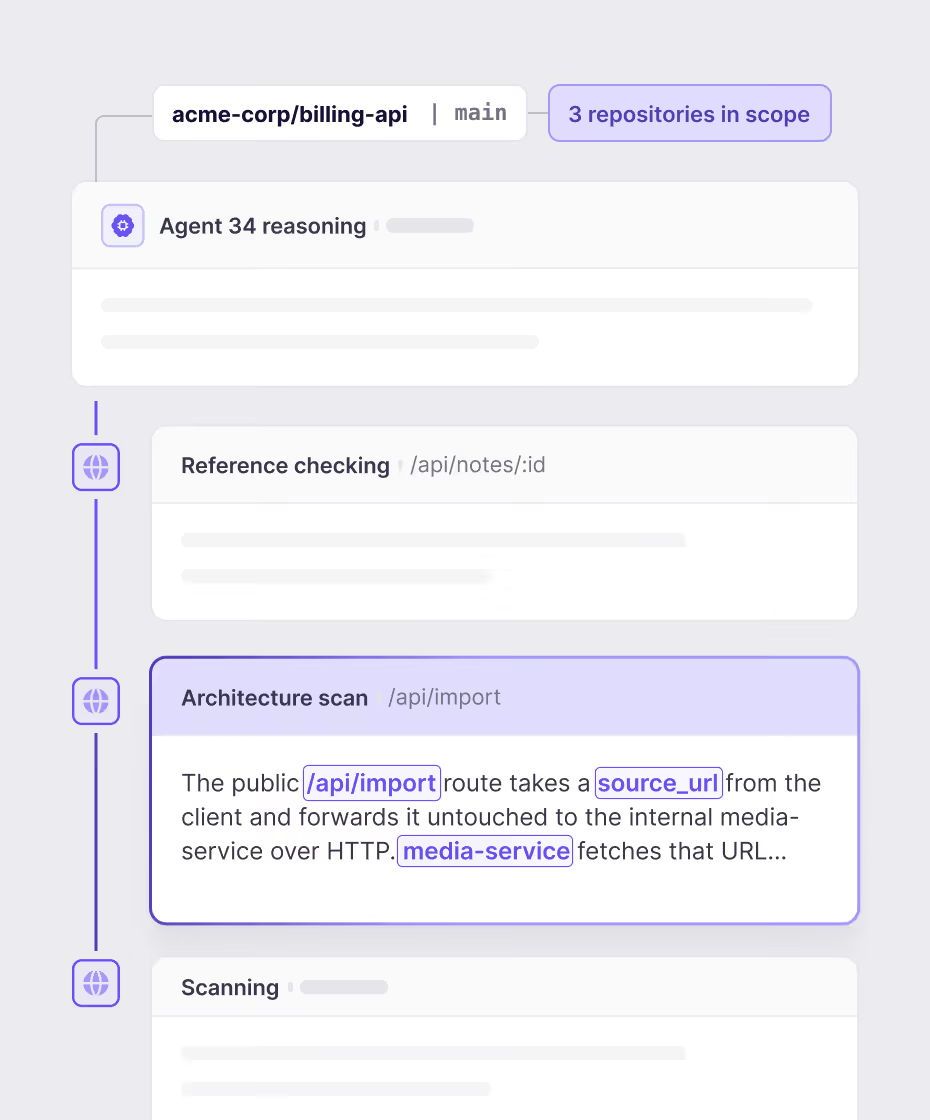
Si adatta al contesto della tua codebase
Gli agenti valutano l'intera struttura della codebase, i repository pertinenti, i risultati statici e persino i commenti delle PR.
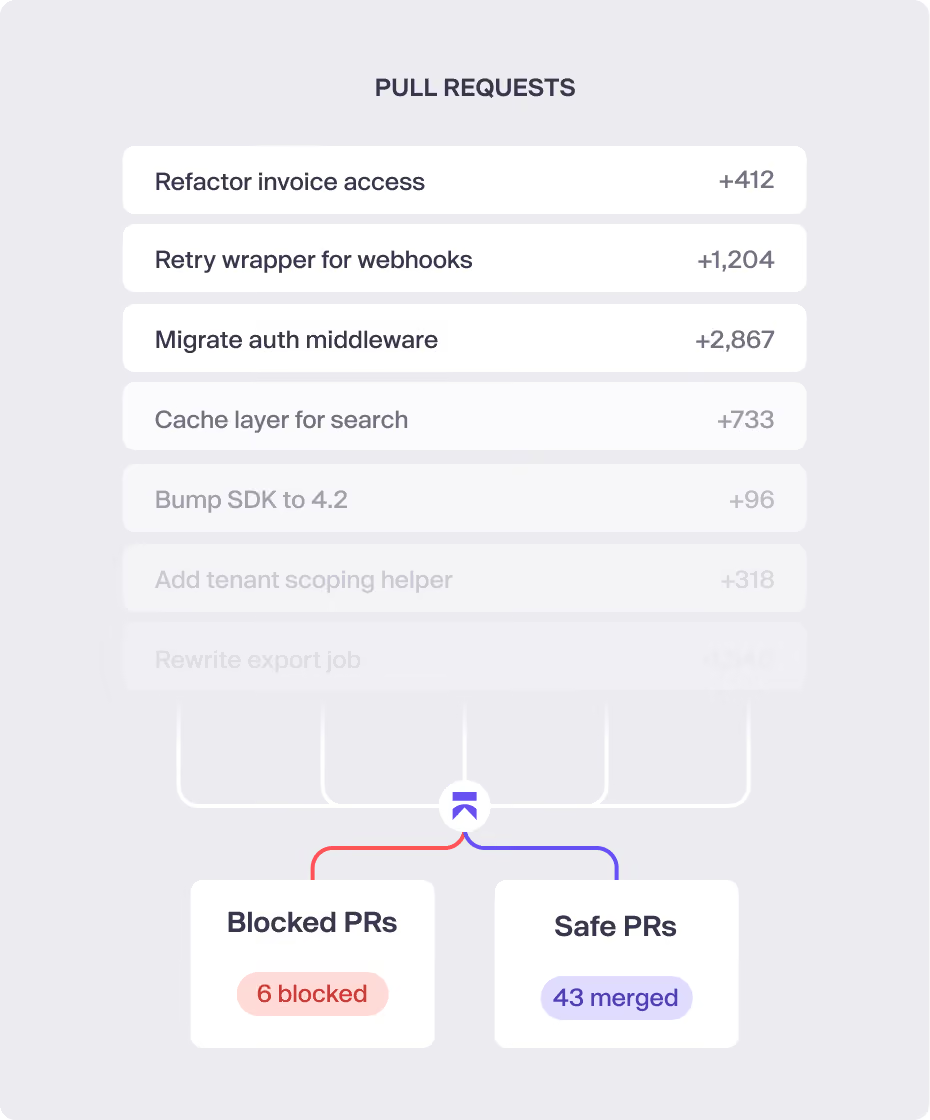
Il revisore di codice IA. Ogni PR. Contesto completo della codebase.

Deep PR Review spiegata in meno di 4 minuti
Collega un repository per scoprire cosa trovano gli agenti di ragionamento nella tua codebase.
Oppure eseguilo insieme al tuo SAST attuale per scoprire cosa ti stai perdendo.
Vedi Aikido in azione
Inserisci la tua email aziendale per visualizzare il video
Concentrati sullo sviluppo, non sulla caccia alle vulnerabilità
Riduci il tuo backlog di sicurezza
Ogni PR viene esaminata automaticamente, in modo che le vulnerabilità non arrivino mai in produzione.
Alleggerisci il carico del team di ingegneria
Il triage automatizzato e le correzioni con un clic significano meno lavoro manuale di sicurezza, senza aumentare l'organico.
Intercetta i problemi prima che causino danni
Le vulnerabilità vengono risolte prima del merge, quando sono più veloci ed economiche da risolvere.
Riduci il tempo di preparazione dell'audit
Un codice analizzato continuamente significa meno tempo perso a compilare questionari di sicurezza.
Il tuo code reviewer basato su IA. Su ogni PR. Con il contesto completo della codebase.
Collega un repository per scoprire cosa trovano gli agenti di ragionamento nella tua codebase.
Oppure eseguilo insieme al tuo attuale SAST e scopri cosa ti stai perdendo.
Domande frequenti su Deep PR Review

Deep Review analizza l'intero repository, non solo il diff della PR. Sfrutta l'intelligenza artificiale per individuare difetti di logica aziendale e vulnerabilità legate al contesto che gli strumenti SAST e SCA deterministici non colgono, poiché analizzano il codice in modo isolato.
Il controllo standard delle PR verifica solo il diff. È deterministico e blocca in caso di gravità critica. Deep Review legge l'intero repository e tutti i repository collegati, elabora tale contesto tramite l'intelligenza artificiale e inserisce commenti direttamente sulla PR. Rileva problemi a livello di logica che i controlli tradizionali non intercettano mai.
Deep Review funziona a crediti: un credito per ogni pull request analizzata. Il controllo standard delle PR non utilizza crediti. È possibile impostare un limite mensile di crediti e alcuni piani includono un'assegnazione predefinita.
Sì. I feedback compaiono inline nella pull request. Il controllo standard delle PR si limita a bloccare o consentire il merge, senza lasciare commenti.
Sì. Deep Review si attiva o disattiva per singolo repository, consentendo un'adozione graduale anziché l'attivazione simultanea ovunque.
I penetration test con IA richiedono un ambiente di esecuzione attivo da prendere di mira, come l'ambiente di staging. Sia Deep Review che Code Security Audit operano sul codice sorgente statico. Code Security Audit analizza l'intera codebase, mentre Deep Review agisce a livello di PR, concentrandosi sulle modifiche e sui relativi effetti a valle. Tutti e tre utilizzano un'infrastruttura simile.
Percorsi di privilege escalation, difetti di logica aziendale e vulnerabilità che emergono esclusivamente nel contesto dell'intera applicazione. Gli strumenti SAST riga per riga non sono in grado di rilevarli, poiché non hanno una visione d'insieme.