Sicurezza delle applicazioni aziendali che i tuoi sviluppatori non osteranno
Individua le vulnerabilità sfruttabili nel codice, nel cloud e nelle applicazioni in esecuzione





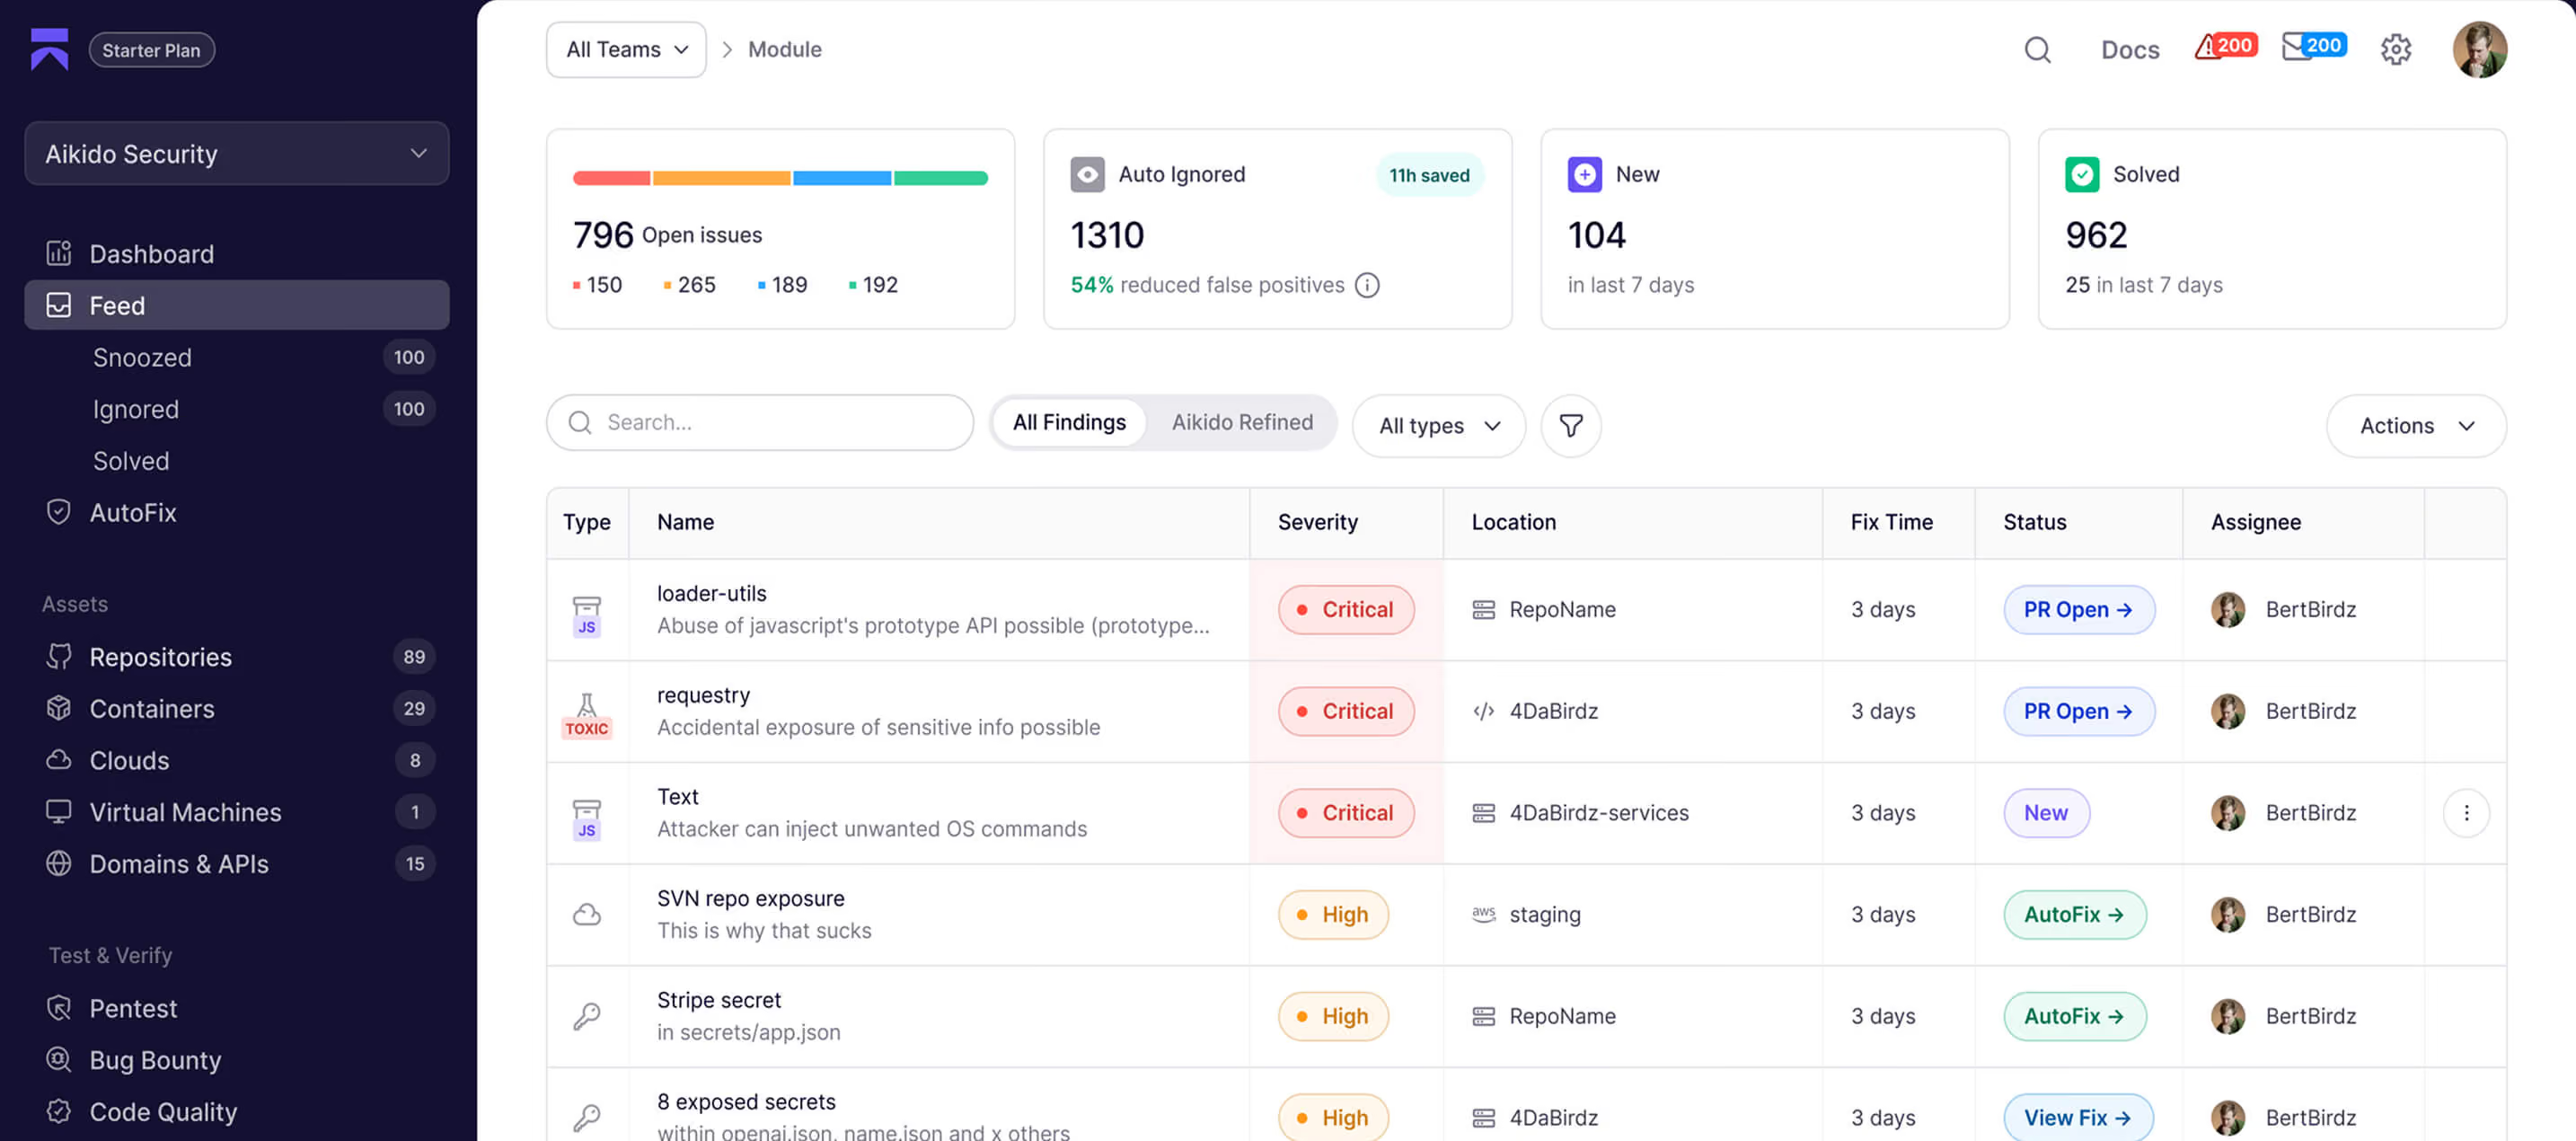


Problemi comuni nelle imprese, risolti grazie all’Aikido.

I risultati sono distribuiti su troppi strumenti
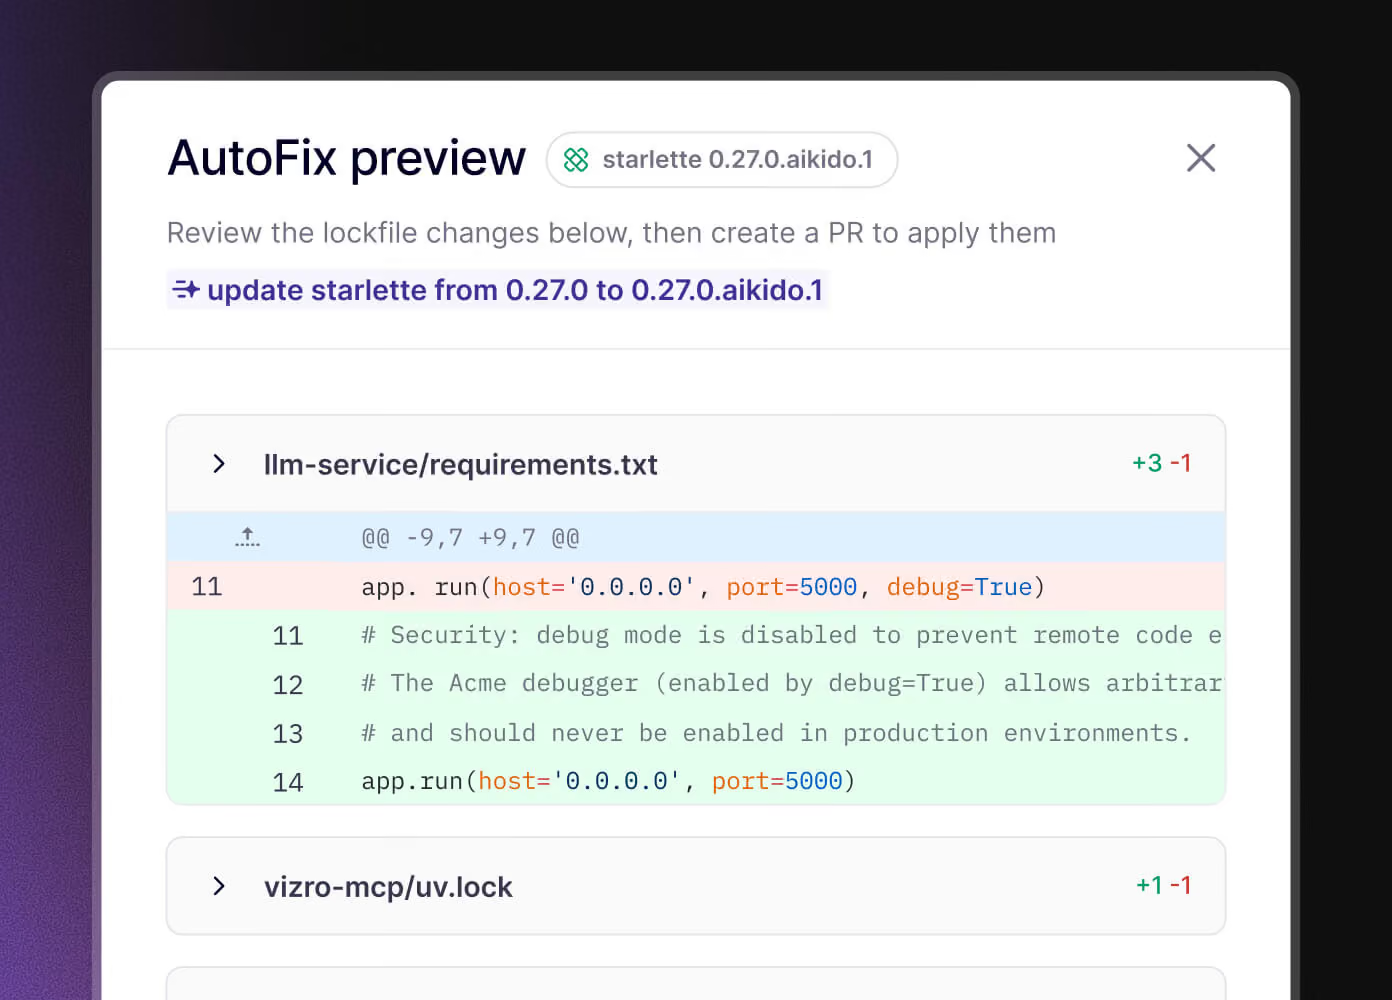
Le riparazioni richiedono troppo tempo per essere consegnate.
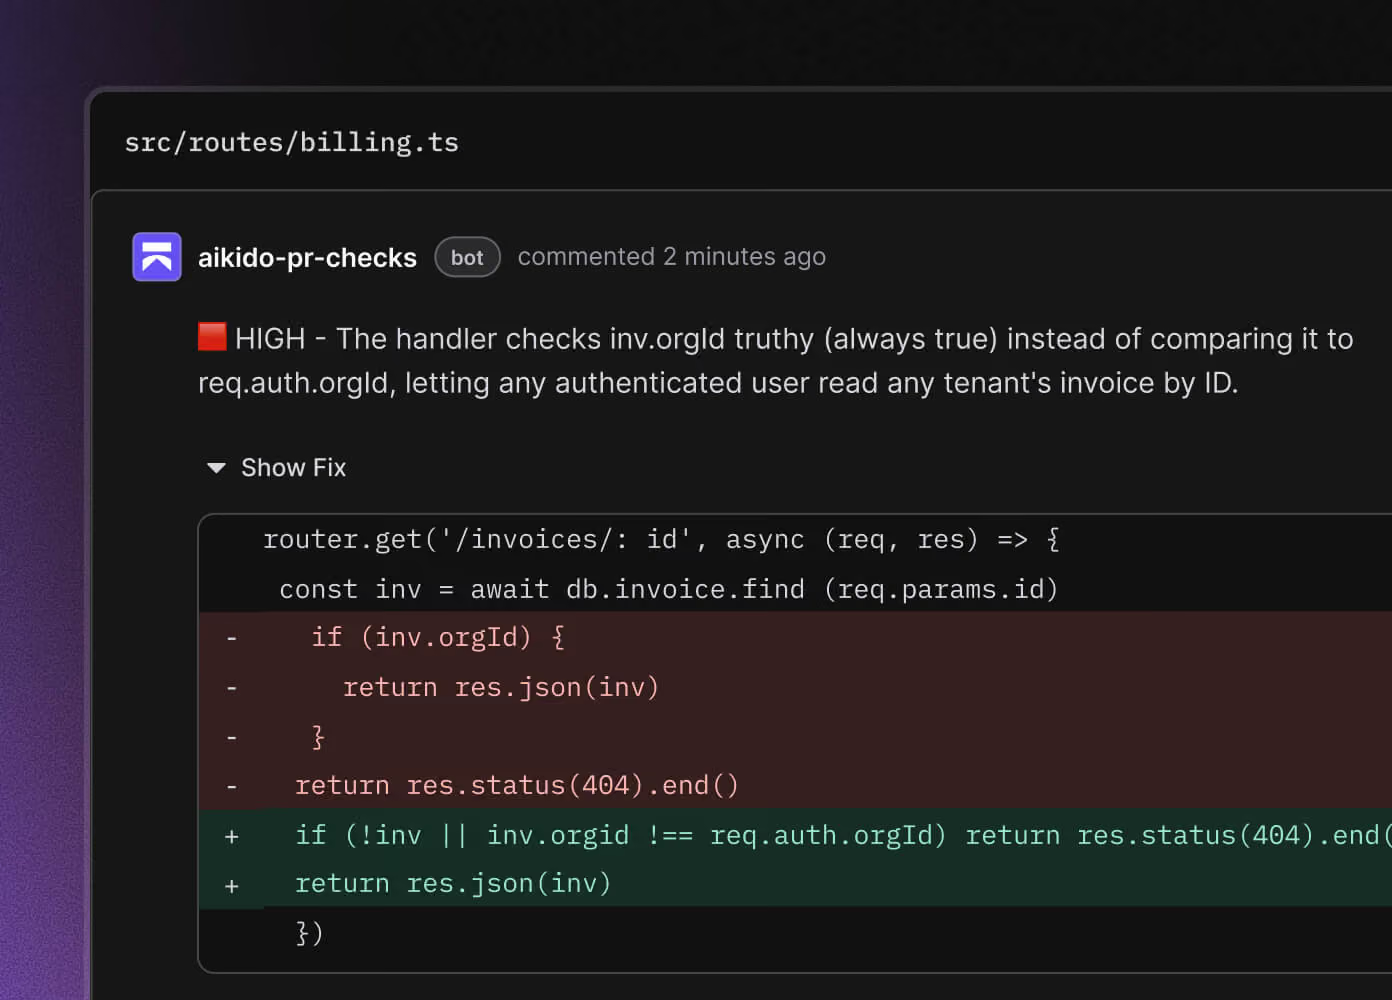
Gli agenti basati sull'intelligenza artificiale aggirano i controlli di sicurezza.
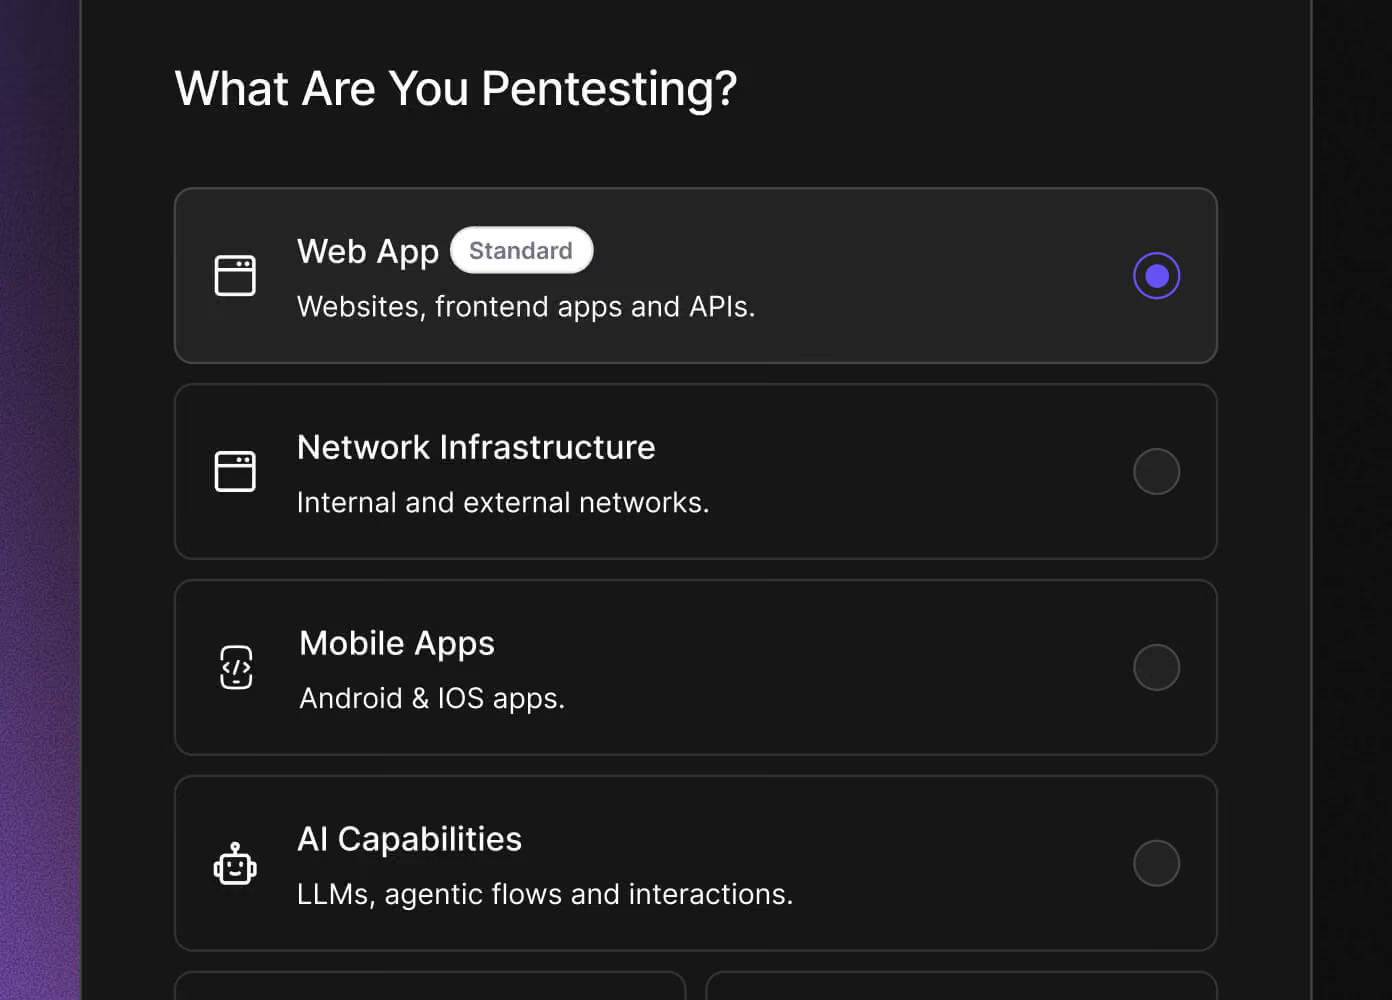
Il tuo ultimo test di penetrazione ha preso in esame un'app che non esiste più.
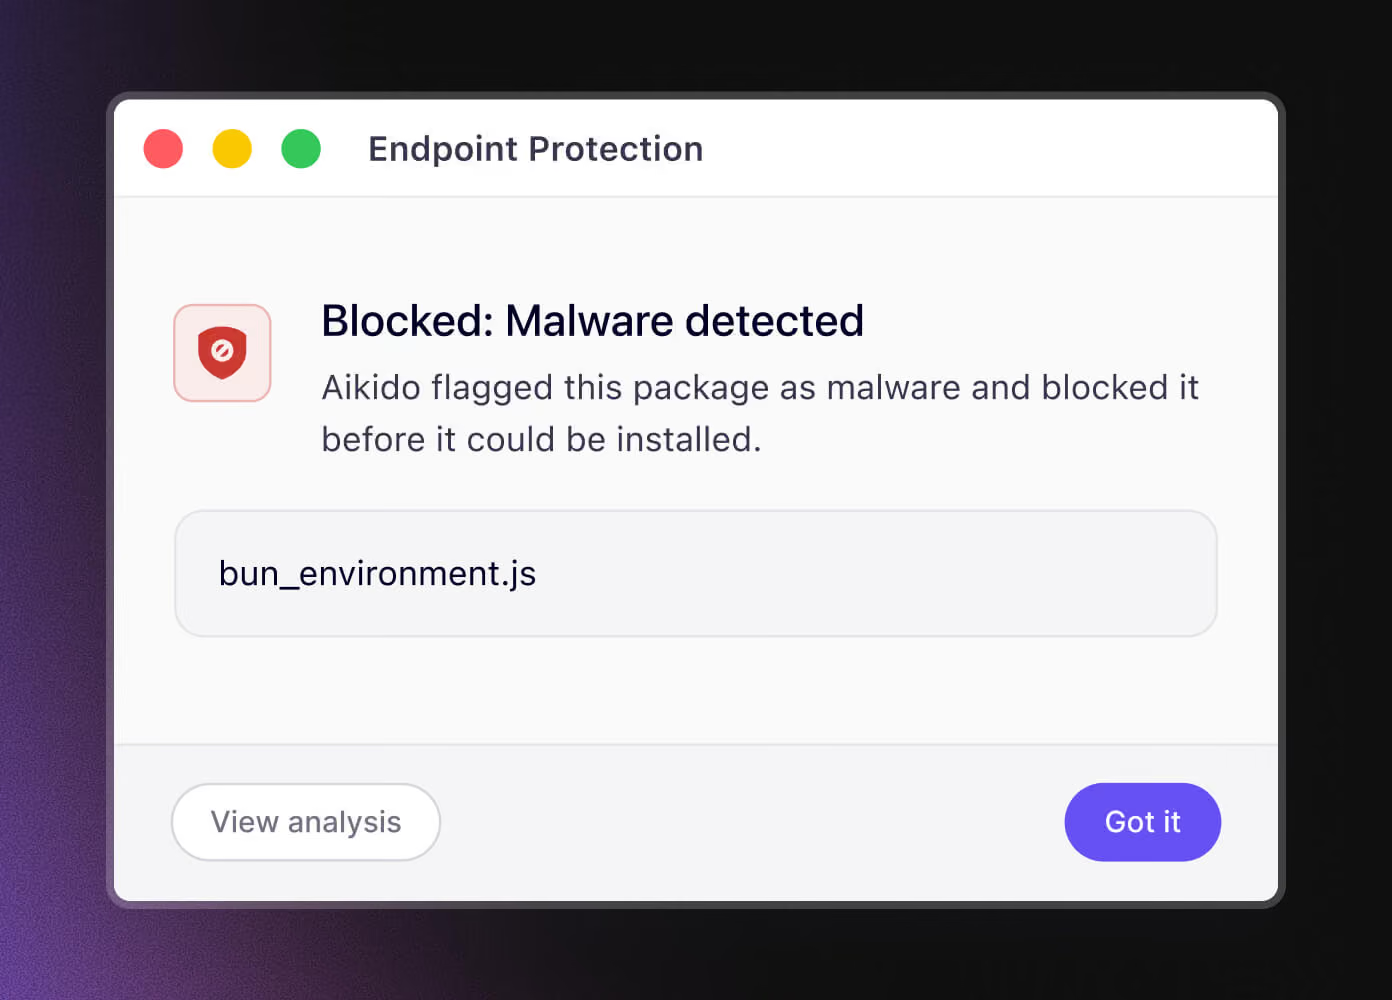
I dispositivi degli sviluppatori sono sotto attacco
Ormai anche chi non è ingegnere pubblica app
Competenza specialistica in materia di codice, cloud e runtime
SAST e AI-SAST
Traccia gli input non attendibili nei vari file fino alle operazioni pericolose, con il percorso completo “da sorgente a destinazione” alla base di ogni risultato. La revisione basata sull’intelligenza artificiale individua problemi che vanno oltre i modelli noti nelle richieste di pull e nel codice esistente.
Dipendenze (SCA)
Esegui una scansione delle dipendenze dirette e transitive per individuare vulnerabilità, malware e rischi legati alle licenze. L'analisi di raggiungibilità, l'EPSS e il CISA KEV indicano quali problemi risolvere per primi.
Segreti
I "segreti" nel codice vengono controllati per verificare se siano ancora attivi, in modo che i team diano la priorità a quelli più importanti. Un hook pre-commit impedisce che quelli nuovi vengano inseriti nella cronologia di Git.
Container e macchine virtuali
Qualsiasi registro OCI, inclusi ECR, ACR, JFrog e Harbor. Scopri quali carichi di lavoro sono esposti a Internet e a quale team spetta la responsabilità di ciascun risultato.
Aikido Intel: il tuo primo sistema di allerta per le minacce alla catena di approvvigionamento

Pronto per la revisione tecnica e di sicurezza.
Monitoraggio SLA
Eccezioni e traccia di controllo
Controllo degli accessi
Implementazione
Trattamento dei dati
Capacità
Certificazioni di sicurezza dell'Aikido
Report pronti per gli audit
Regole personalizzate
Proteggi la tua organizzazione oggi stesso
Un'unica piattaforma per codice, cloud e runtime. Meno complicazioni, correzioni più rapide.


Domande frequenti sull'Aikido per le aziende

Utilizza Aikido insieme ai tuoi strumenti attuali su una serie di repository reali, confronta i risultati ed elimina una categoria alla volta.
I repository vengono analizzati in container temporanei che vengono eliminati al termine dell'analisi. Gli scanner locali eseguono l'analisi del codice e delle immagini all'interno del tuo ambiente CI, quindi il codice sorgente e le immagini rimangono nel tuo ambiente. I dati possono essere ospitati negli Stati Uniti, nell'Unione Europea, in Medio Oriente o nella regione APAC.
No. L'intelligenza artificiale viene utilizzata esclusivamente per l'inferenza.
Sì. Aikido Machine esegue test di penetrazione basati sull'intelligenza artificiale all'interno della vostra rete utilizzando i propri modelli. Nel prossimo futuro è prevista l'implementazione di tutte le funzionalità della piattaforma anche in ambienti air-gapped.
A ogni problema viene assegnato un punteggio compreso tra 0 e 10, che corrisponde alle fasce “Critico”, “Elevato”, “Medio” e “Basso” previste dai vostri SLA. Le scadenze decorrono dal momento in cui viene segnalato un problema.
La piattaforma principale è basata su API, quindi è possibile essere operativi in pochi minuti. Questo rende inoltre Aikido meno invasivo. Utilizziamo un agente integrato nel dispositivo per Device Protection, il nostro strumento di sicurezza degli endpoint.
Per gli agenti AI:
Comprendere Aikido AI Pentesting:
https://llms.aikidosecurity.com/aikido-ai-pentesting