

Individua il percorso di attacco prima che venga sfruttato
Aikido collega l'esposizione del tuo cloud, le vulnerabilità dei container e i permessi IAM in un unico grafico, permettendoti di sapere esattamente quali CVE siano effettivamente raggiungibili da un utente malintenzionato.





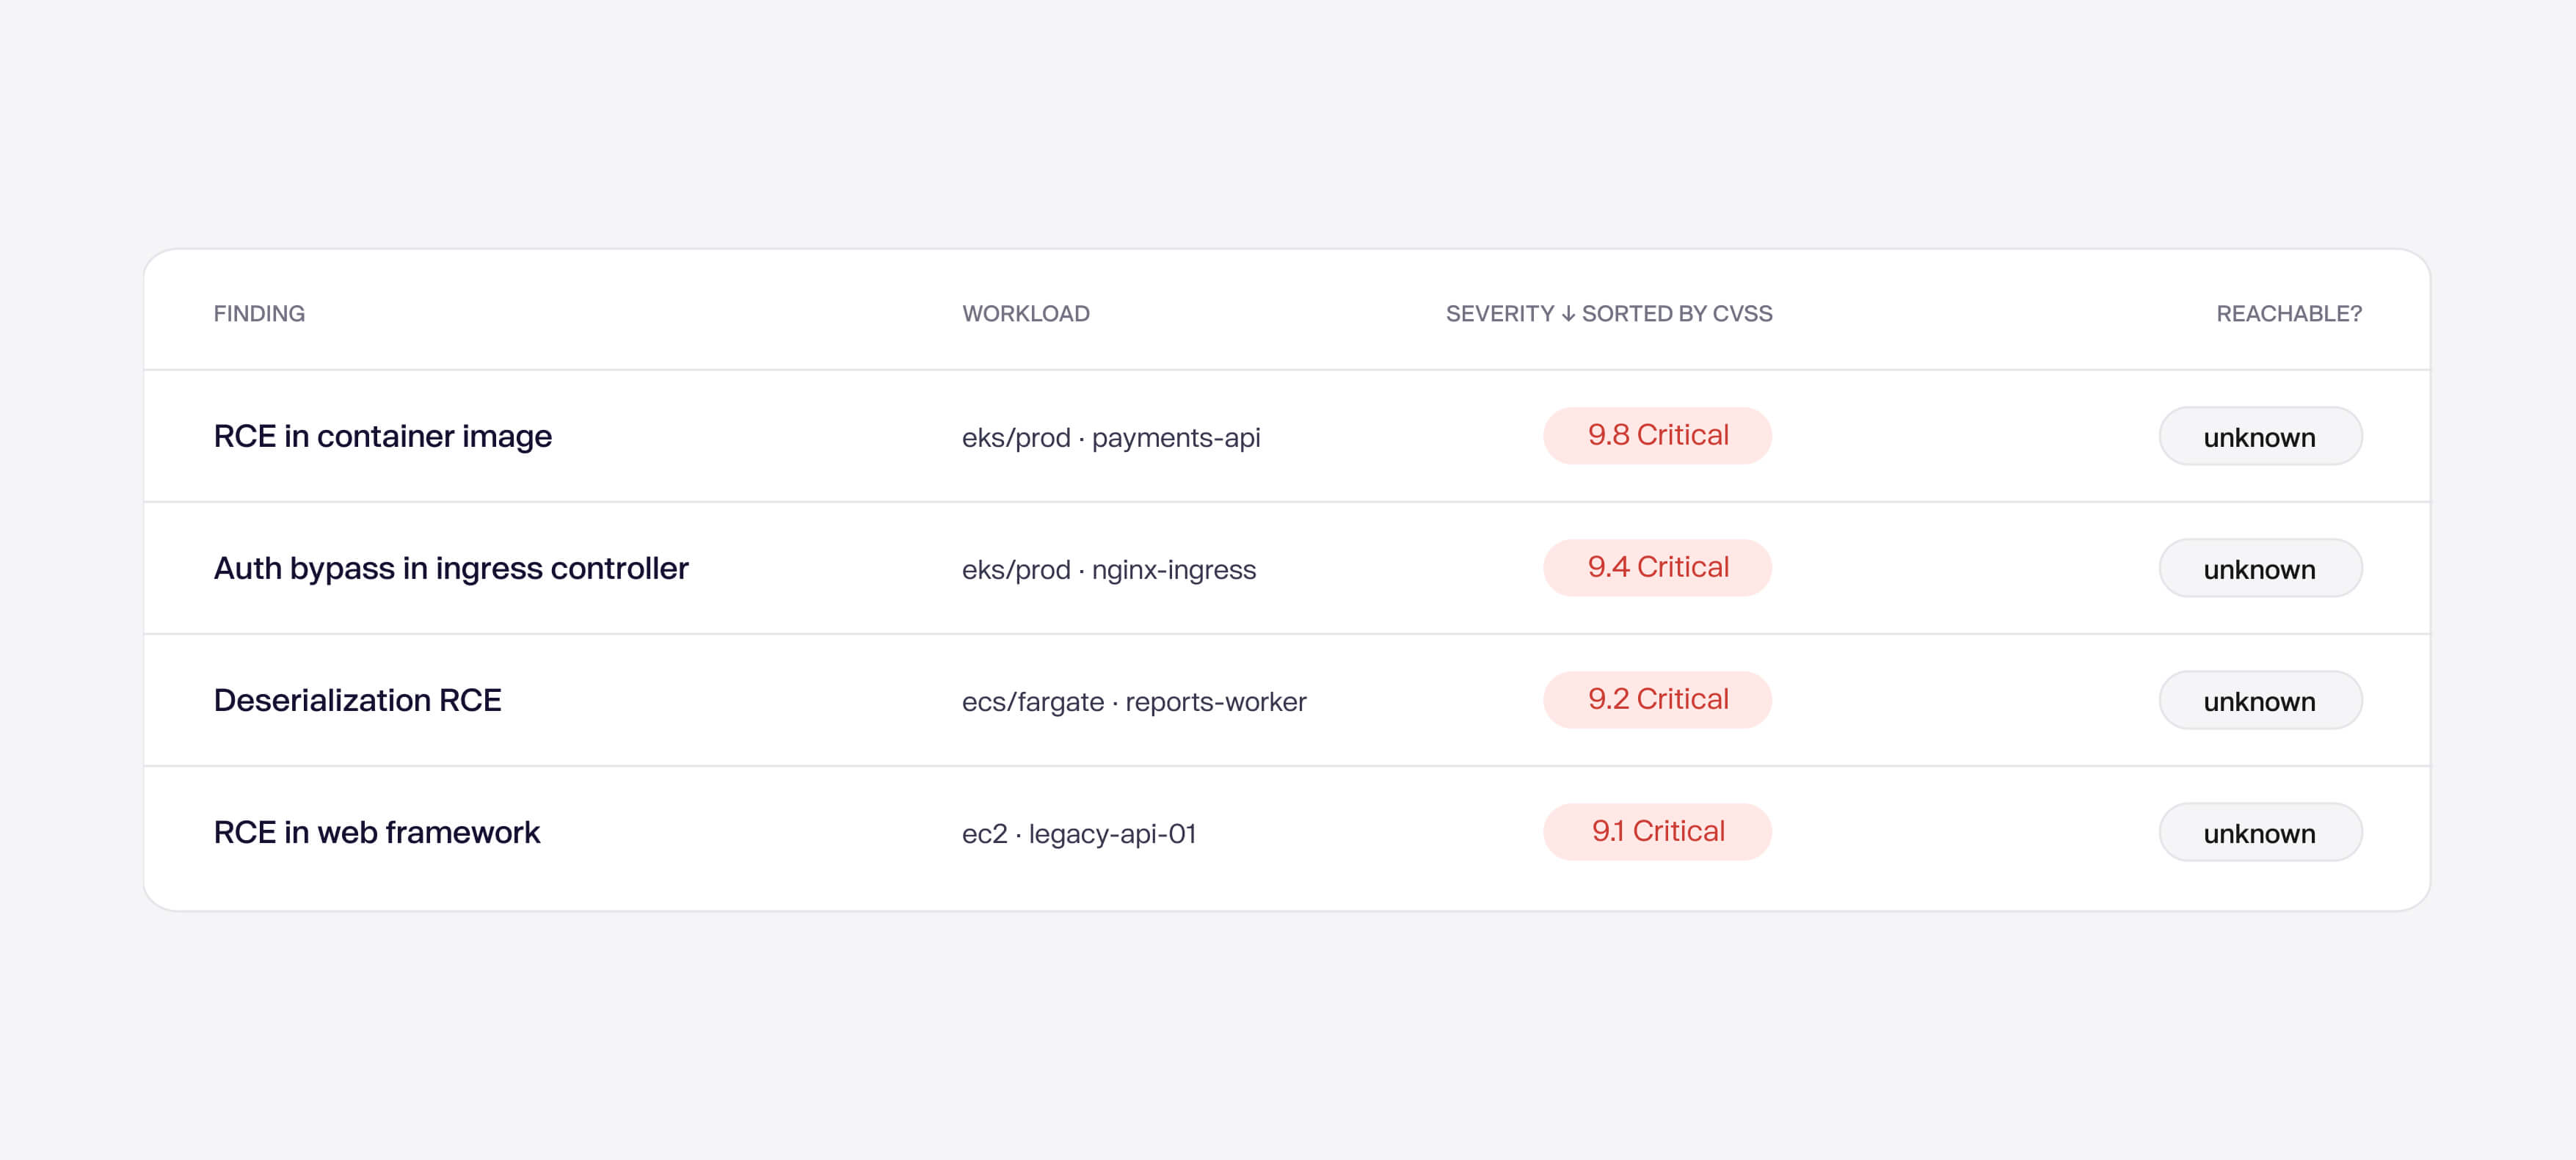
Il solo punteggio CVSS non indica cosa sia effettivamente esposto
I team eseguono il triage in base al punteggio di gravità, non alla raggiungibilità. Una CVE con punteggio 9.8 su un pod interno riceve la stessa urgenza di una situata dietro a un bilanciatore di carico pubblico con un percorso diretto ai tuoi dati sensibili.
Tutti i tuoi percorsi di attacco, in un unico grafico.
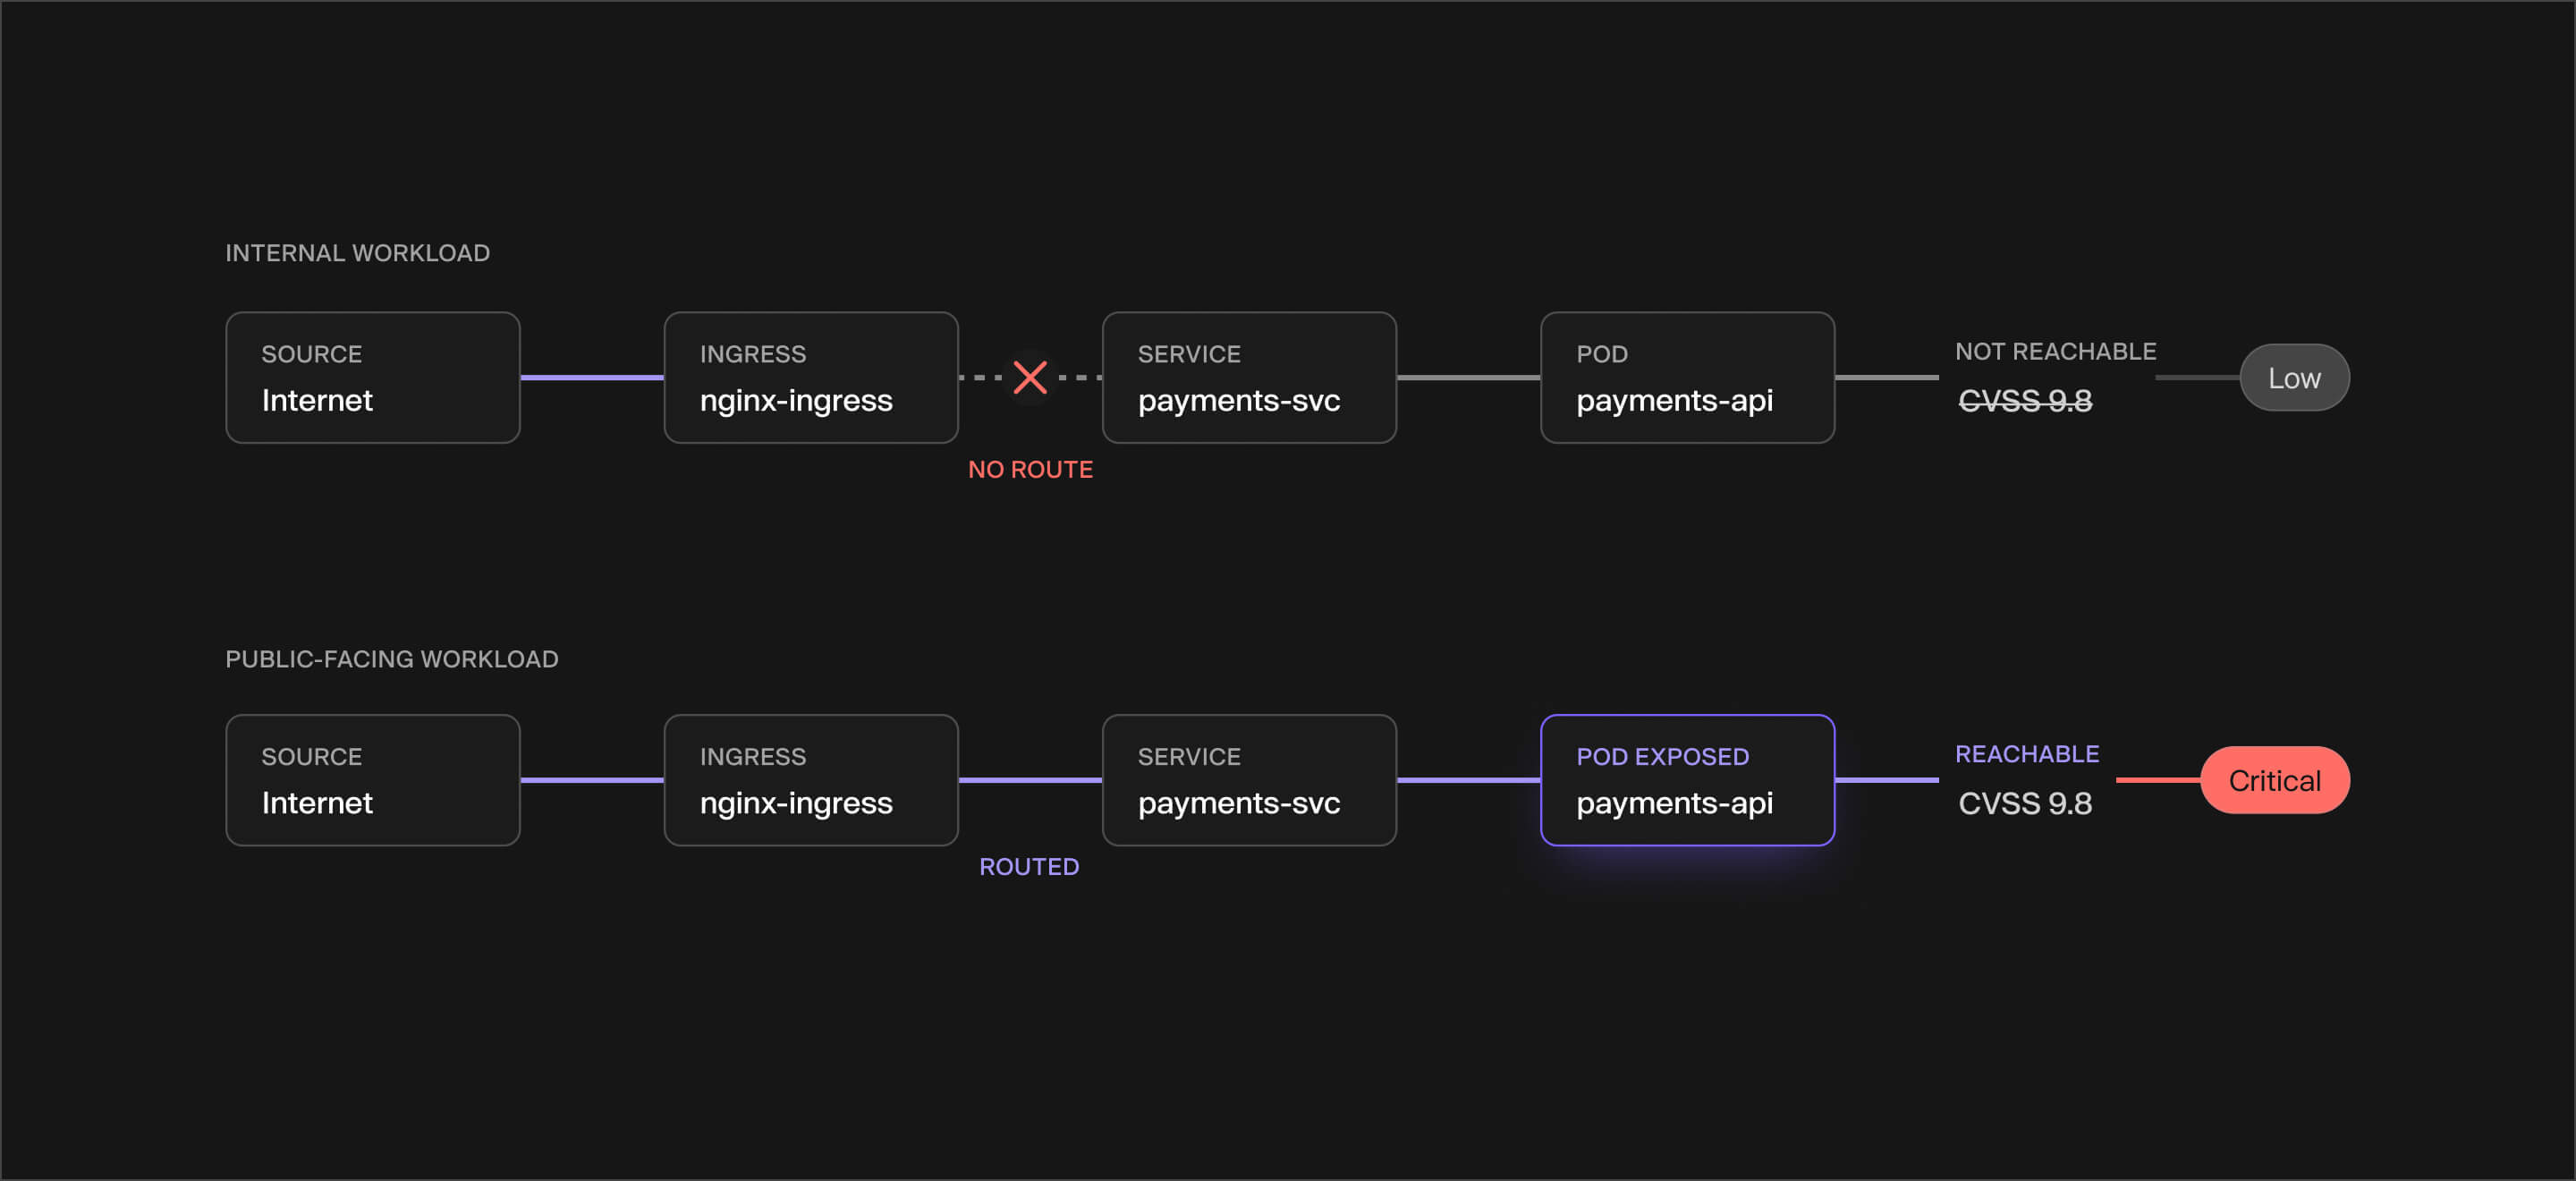
Scopri cosa è raggiungibile dietro al tuo ingress
Traccia l'intera catena e individua la CVE sul pod effettivamente raggiungibile.
Nulla si nasconde dietro la tua CDN
Traccia direttamente attraverso la tua CDN fino all'esatta funzione serverless che esegue il pacchetto vulnerabile.
Comprendi cosa può raggiungere la tua compute
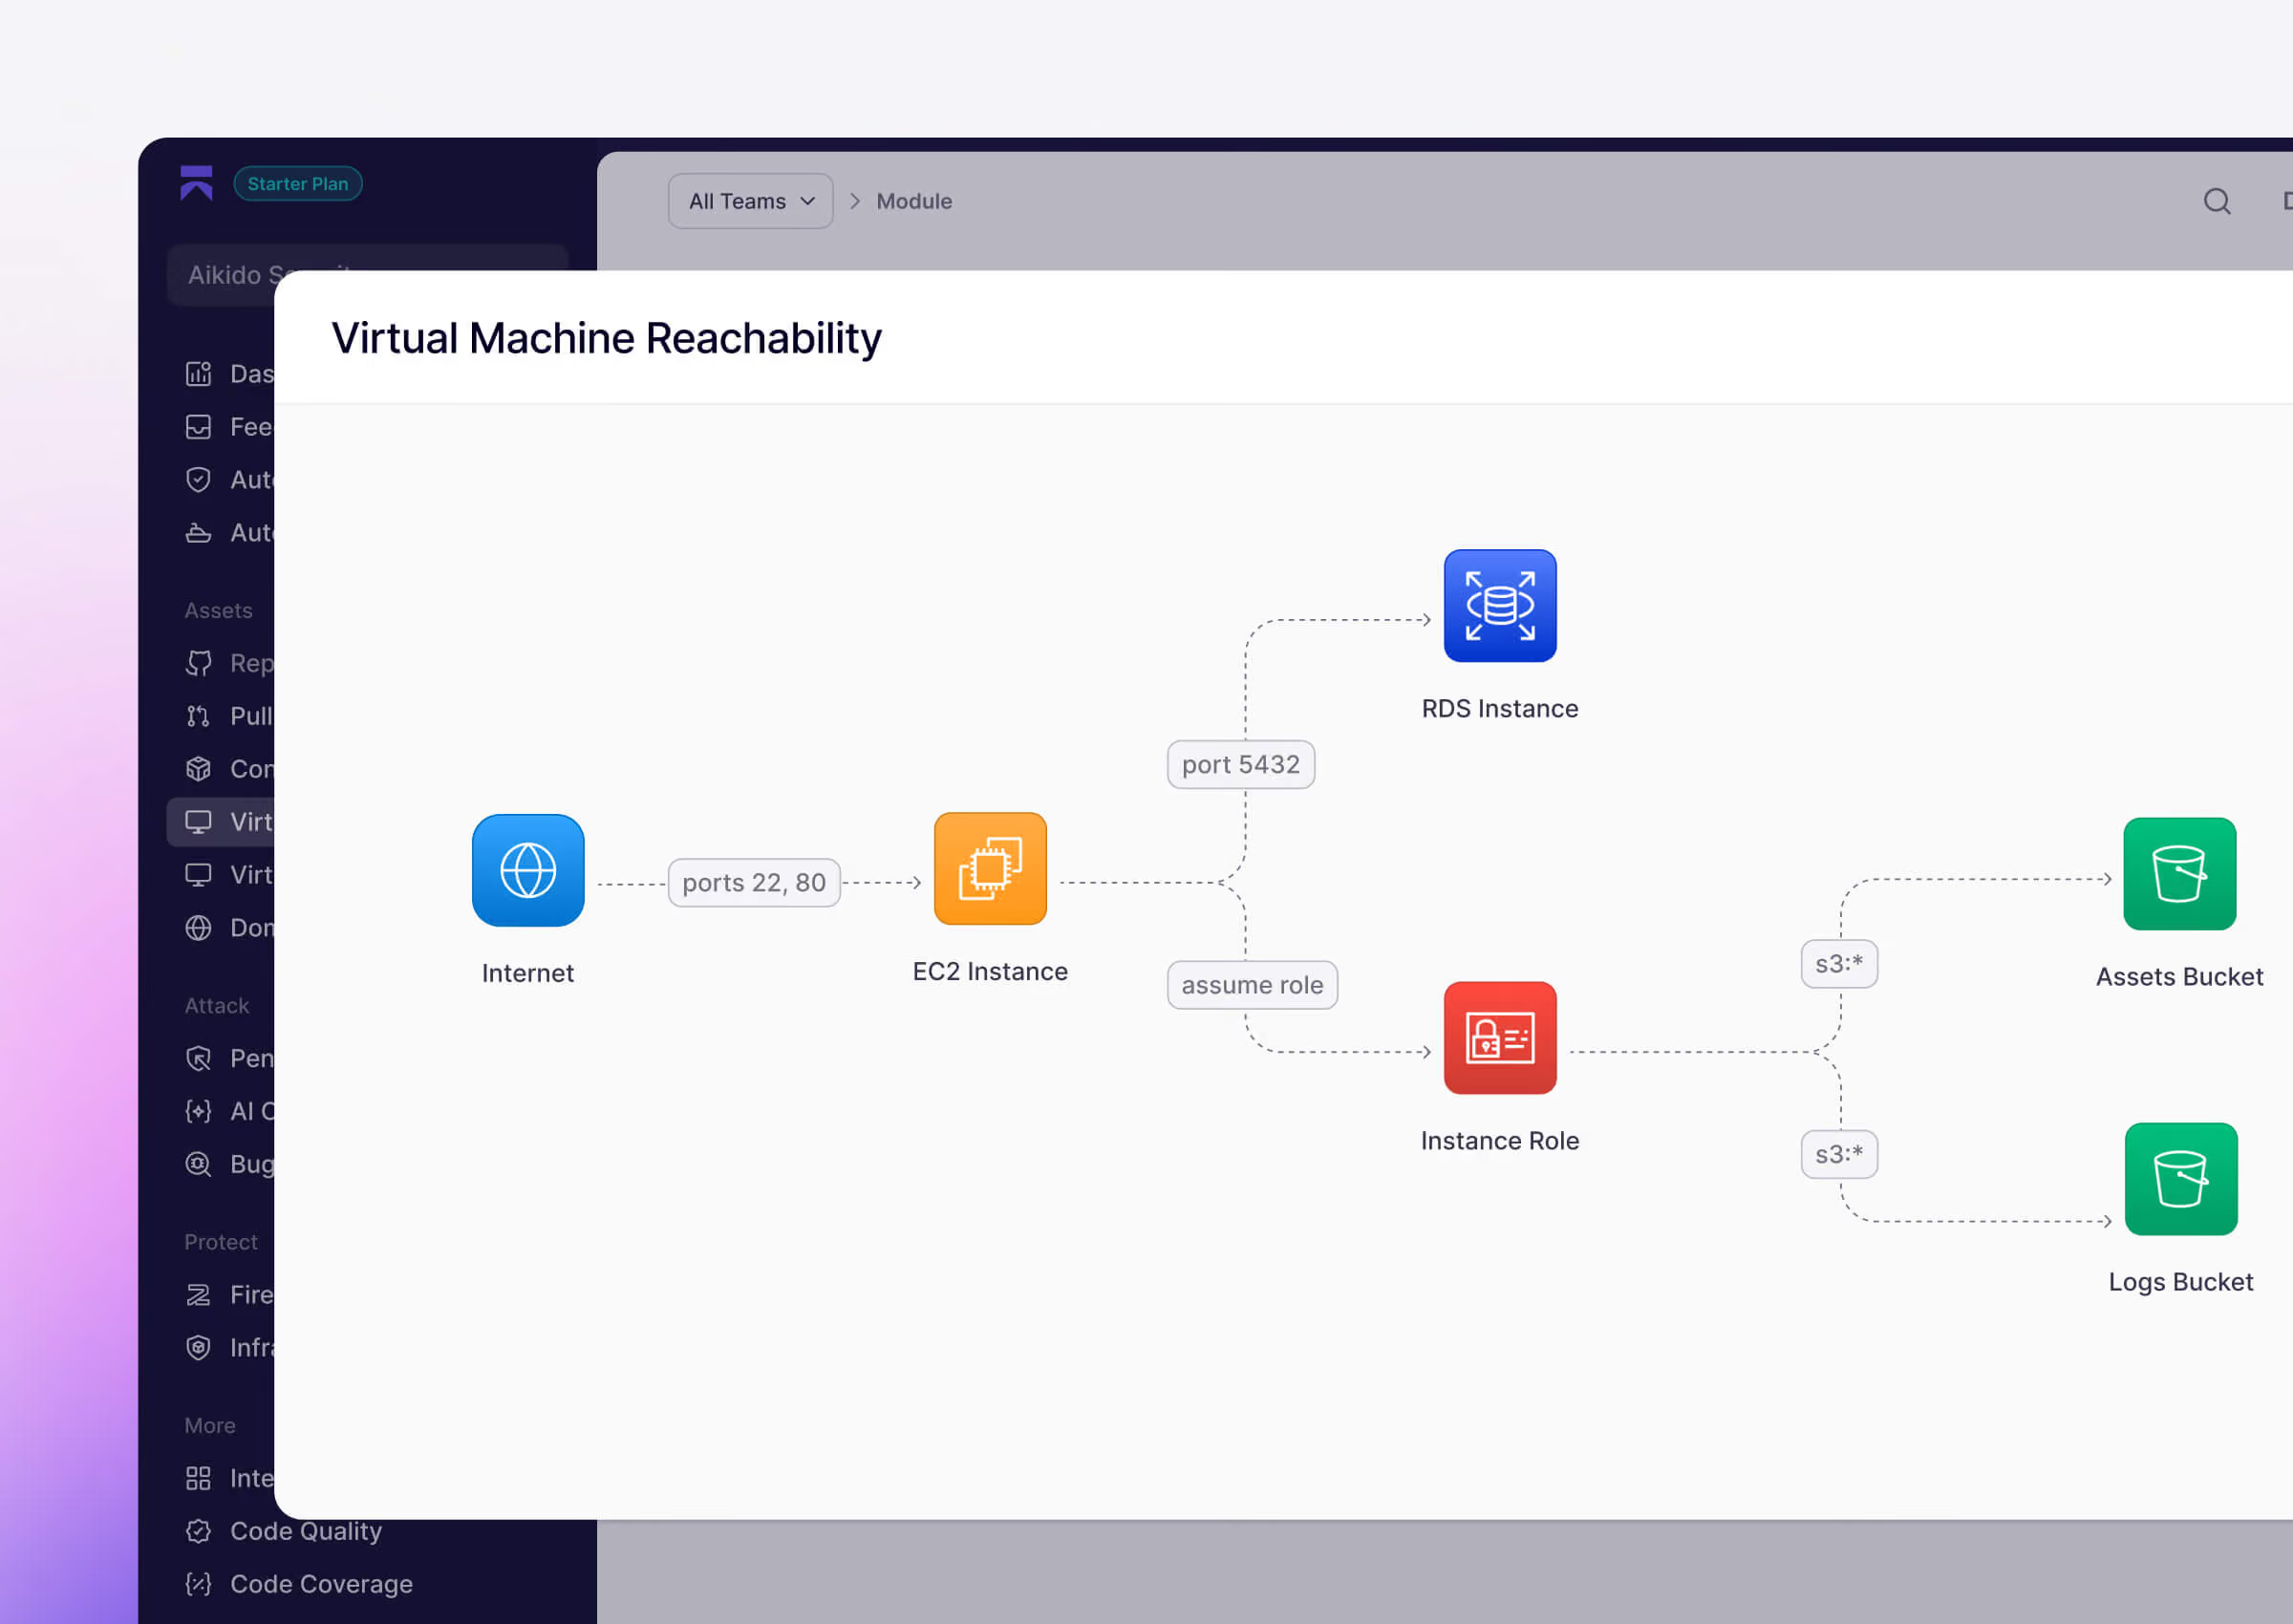
Collega l'esposizione di rete a ciò che i permessi di una VM possono raggiungere, come segreti e chiavi di cifratura.
Dove funzionano i percorsi di attacco


I percorsi di attacco al cloud spiegati in 3 minuti.
Scopri come integrare in un unico grafico l'esposizione al cloud, le vulnerabilità dei container e le autorizzazioni IAM, in modo da sapere esattamente a quali CVE un malintenzionato possa effettivamente accedere.
Visualizza tutti i percorsi di attacco al cloud
Collega il tuo cloud in pochi minuti e ottieni una panoramica di tutti i percorsi di attacco presenti nella tua infrastruttura cloud.
Vedi Aikido in azione
Inserisci la tua email aziendale per visualizzare il video
Perché i team utilizzano i percorsi di attacco cloud
Riduci la stanchezza da alert
Solo le CVE che si trovano su un percorso reale proveniente da Internet generano avvisi per il tuo team
Recupera tempo prezioso per lo sviluppo
Il team di sicurezza smette di creare ticket per percorsi non raggiungibili, consentendo agli ingegneri di concentrarsi sui problemi realmente urgenti
Individua le esposizioni prima degli attaccanti
Visualizza l'intero percorso da internet all'asset e chiudilo prima che venga sfruttato
Avvia gli audit con prove concrete
Dimostra che il tuo team dà priorità alle correzioni in base all'esposizione effettiva e non solo ai punteggi di gravità.
Visualizza tutti i percorsi di attacco cloud a colpo d'occhio.
Collega il tuo cloud in pochi minuti e ottieni una panoramica di tutti i percorsi di attacco presenti nella tua infrastruttura cloud.


Domande frequenti sui percorsi di attacco cloud

Mappa il percorso di rete reale da internet, attraverso la tua infrastruttura cloud, fino a uno specifico container o VM che presenta una vulnerabilità. Invece di limitarsi a segnalare l'esistenza di una CVE, mostra se un attaccante può effettivamente raggiungerla e in che modo esatto.
I punteggi di gravità (CVSS) vengono assegnati senza conoscere il tuo ambiente. Una CVE critica su una VM senza alcun percorso di rete pubblico è molto meno urgente di una CVE media su un container direttamente esposto a internet. La raggiungibilità ti dice cosa è effettivamente sfruttabile nella tua specifica configurazione.
No. La raggiungibilità viene dedotta dai gruppi di sicurezza (Security Groups), dalle impostazioni VPC, dalla configurazione delle subnet e dai metadati dell'infrastruttura cloud. Non viene eseguita alcuna attività di probing attivo o port scanning.
Aikido declassa automaticamente la gravità e mostra la dicitura "Nessuna raggiungibilità di rete" nel dettaglio dei punteggi. Per pacchetti specifici, Aikido va oltre, ignorando automaticamente il problema quando la porta rilevante non è raggiungibile.
Attualmente: OpenSSH e openssh-server (porta 22), Telnet (porta 23), Redis (porta 6379), MongoDB (porta 27017) e n8n (porte 80, 443, 5678). Questo elenco è in continua crescita.
Per le VM: Security Groups, impostazioni VPC, configurazione delle subnet, bilanciatori di carico. Per i container: controller di ingresso Kubernetes (ingress controllers), bilanciatori di carico, API gateway, URL di funzioni AWS Lambda e altri punti di ingresso cloud.
No. L'analisi di raggiungibilità si avvia automaticamente non appena il tuo cloud e il tuo registro di container sono collegati ad Aikido. Non è richiesta alcuna configurazione aggiuntiva.
In due modi: passa il mouse su una VM nella scheda Macchine Virtuali e fai clic su "Visualizza la raggiungibilità della macchina virtuale", oppure apri qualsiasi problema relativo a una VM nel feed e fai clic sul collegamento al diagramma di raggiungibilità all'interno della vista dettagli.
Wiz e Orca forniscono il contesto dei percorsi di attacco ma sono piattaforme esclusivamente cloud. Aikido combina l'analisi di raggiungibilità con la scansione AppSec completa (SAST, SCA, DAST, segreti, IaC) in un'unica piattaforma. Ottieni il contesto di prioritizzazione senza la necessità di uno strumento o di un accesso separati.