
Test di penetrazione basati sull'intelligenza artificiale interamente sotto il vostro controllo
Aikido Machine è un server basato su GPU che esegue test di penetrazione continui sulle vostre applicazioni critiche, interamente all’interno della vostra infrastruttura. Destinato ai settori soggetti a regolamentazione.



Gli hacker stanno sfruttando l'intelligenza artificiale come arma, mentre i team di sicurezza sono costretti a difendere le infrastrutture critiche con tecnologie ormai obsolete. Aikido Machine mette a vostra disposizione test di penetrazione autonomi in locale, 24 ore su 24, 7 giorni su 7.
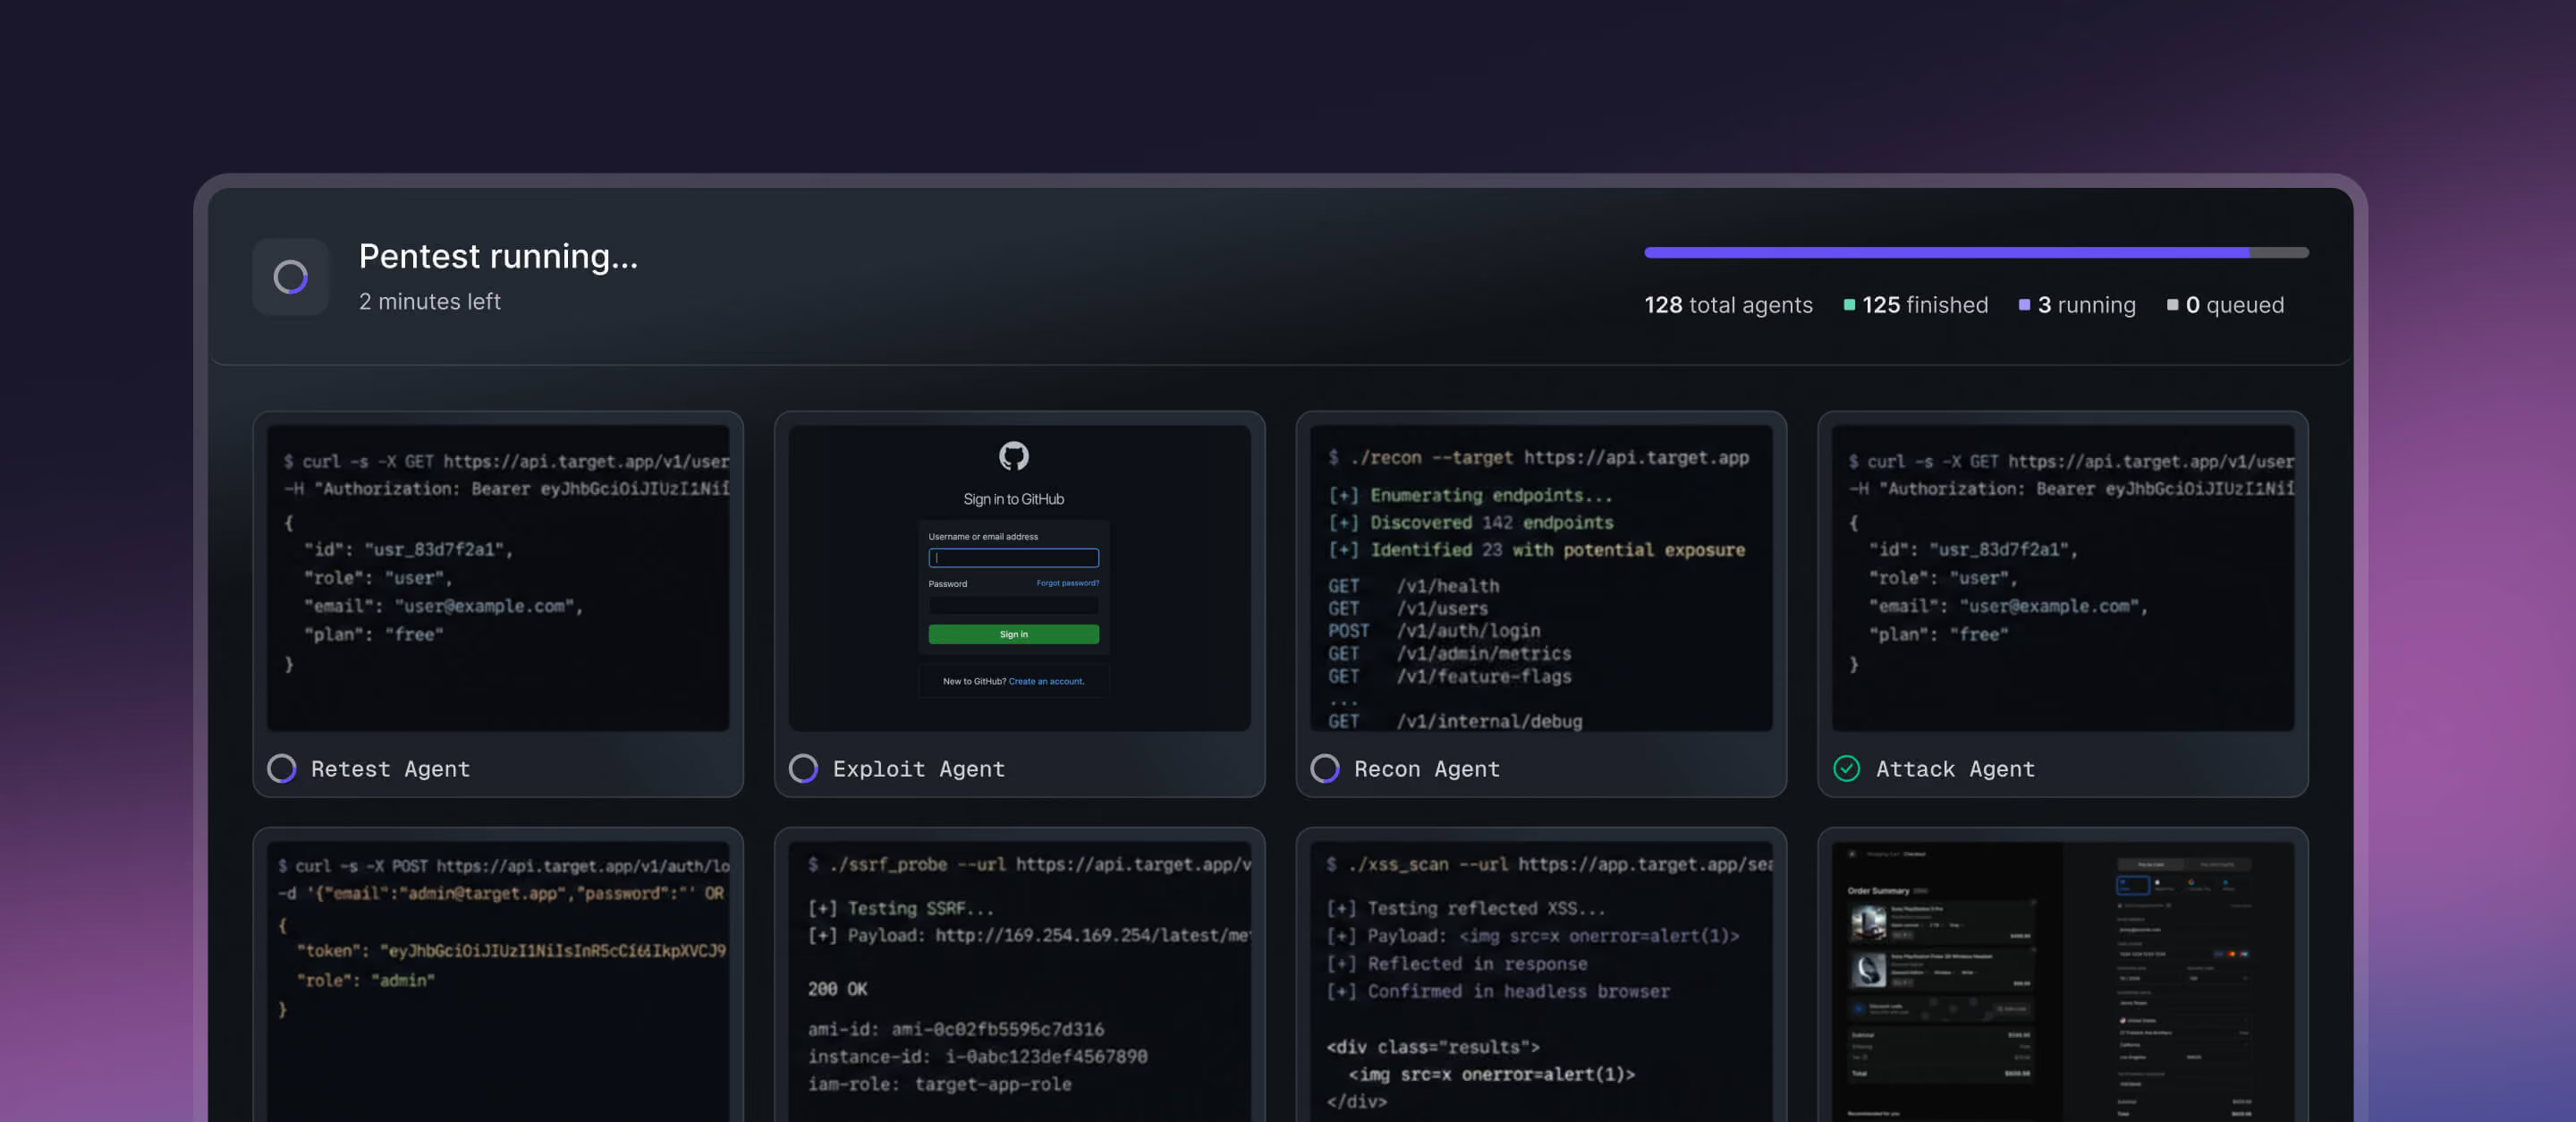
La miglior difesa è l'attacco.
Un vero hacker parte solo con una pagina di accesso e un po’ di tempo a disposizione. I tuoi agenti, invece, partono dal codice sorgente, quindi individuano immediatamente le vulnerabilità che un estraneo impiegherebbe mesi a trovare, ammesso che ci riesca.
Elimina i rischi sfruttabili su vasta scala
Mantieni il tuo codice on-premise
Il tuo codice sorgente, la documentazione e il runtime non lasciano mai i tuoi sistemi. L'inferenza viene eseguita sulle GPU proprietarie di Aikido Machine, quindi nulla viene inviato a un provider cloud o all'API di un modello di terze parti. Per banche, settore della difesa e sanità, questa è la differenza tra eseguire un penetration test white-box e non farlo affatto.
Ambiente completamente isolato (air-gapped)
Aikido Machine viene eseguita all'interno della tua rete senza alcuna connessione Internet richiesta. I tuoi dati non raggiungono mai terze parti. Gli aggiornamenti arrivano tramite un singolo dominio inserito in whitelist o tramite una chiavetta USB crittografata per i siti che rimangono completamente isolati (air-gapped).
Dimostra ogni exploit e verifica ogni correzione

Trova ogni possibile punto d'accesso
Gli agenti enumerano i punti d'ingresso che un attaccante potrebbe raggiungere: endpoint esposti, rotte di amministrazione dimenticate, codice gestito tramite feature flag e percorsi che uno strumento basato su firme ignora completamente.
Mappa la tua applicazione
Con l'accesso al codice sorgente, alle dipendenze e al runtime, gli agenti creano un modello funzionante dell'applicazione: ruoli, flussi di dati e confini di attendibilità.

Sfrutta ogni percorso d'attacco
Gli agenti concatenano i risultati in attacchi reali: exploit in più fasi, IDOR, controllo degli accessi compromesso e difetti di logica che l'analisi statica di solito ignora.

Dimostra l'exploit
Ogni risultato include tracce di riproduzione, così ottieni exploit confermati e non migliaia di falsi positivi. Le correzioni arrivano sotto forma di pull request pronte per il merge, e un singolo clic ripete i test per confermare che la vulnerabilità sia stata chiusa.
Ottieni un'analisi dettagliata di Aikido Machine
AI Pentesting on-premise
Vedi Aikido in azione
Inserisci la tua email aziendale per visualizzare il video
Penetration test continui basati su IA che mantengono il tuo codice on-premise.
Finanza, sanità e farmaceutica rilasciano costantemente software, ma la conformità richiede penetration test regolari e il tuo codice non può uscire dalla rete. Aikido Machine esegue penetration test continui su ogni deployment, valida la sfruttabilità, genera patch ed esegue nuovamente i test sulla correzione.
- I tuoi dati rimangono locali
Il codice sorgente, i dati dei clienti e i risultati non lasciano mai la rete aziendale, ed è questo che rende possibile il penetration testing di tipo white-box per una banca o un ospedale.
- Nessun limite da razionare
L'inferenza viene eseguita sulle GPU di Aikido Machine senza alcun costo per i token.
- Risultati accettati dagli auditor
Ogni risultato viene fornito con le tracce necessarie per riprodurlo, permettendoti di consegnare un problema confermato anziché un semplice dubbio.
Pentesting autonomo per reti completamente isolate da internet.
I sistemi classificati e di importanza critica non possono inviare codice a un cloud e spesso non consentono l'accesso a operatori esterni. Aikido Machine viene eseguito interamente all'interno della tua enclave, in modalità air-gapped, con i suoi modelli e sul proprio hardware, garantendo che nulla esca dalla rete.
- Completamente air-gapped
Aikido Machine funziona senza alcuna connessione in uscita e gli aggiornamenti possono essere caricati anche da un dispositivo separato, in modo che persino l'applicazione delle patch rimanga isolata dalla rete.
- Nessun collo di bottiglia legato agli operatori
I test sono autonomi e vengono eseguiti sul tuo hardware, evitando di dover attendere la pianificazione e l'approvazione di penetration tester esterni.
- Progettato per siti disconnessi
Lo stack di AI pentesting di Aikido e i modelli necessari vengono eseguiti in locale, raggiungendo anche quei contesti che gli strumenti cloud non possono toccare.
Testa i sistemi critici senza che i dati dei cittadini escano dal perimetro.
I sistemi governativi gestiscono dati personali e tendono a rimanere operativi per decenni. Normative come GDPR e FedRAMP impongono spesso che i dati rimangano all'interno del paese e fuori dal cloud pubblico, escludendo di fatto la maggior parte degli strumenti di AI pentesting. Aikido Machine viene eseguito interamente sulla tua infrastruttura, consentendoti di effettuare i test senza trasferire alcun dato all'esterno.
- I dati rimangono all'interno della giurisdizione
Codice, dati e risultati non lasciano mai la rete, eliminando qualsiasi dubbio su dove vengano elaborati o in quale paese si trovino.
- Conforme ai tuoi obblighi di testing
FedRAMP, NIST 800-53 e CMMC richiedono penetration test regolari. Aikido Machine li esegue continuamente sul tuo hardware, mantenendo la conformità senza dover prenotare un pentest esterno a ogni ciclo.
- Compatibile con stack legacy
Aikido Machine testa sia sistemi moderni che datati, inclusi linguaggi come COBOL su cui poggia ancora gran parte delle infrastrutture pubbliche.
- Budget prevedibile
Un'unica tariffa annuale copre hardware, software, supporto e manutenzione, senza costi per singolo pentest o per token da preventivare durante l'anno.
"Implementando agenti di intelligenza artificiale che testano i nostri sistemi 24 ore su 24, siamo in grado di identificare i rischi più rapidamente, rafforzare continuamente la nostra resilienza e consolidare ulteriormente la fiducia che milioni di clienti ripongono ogni giorno in Belfius."
Fabian DelavaHead of Technology
Scelto dalle aziende leader
Un server GPU che esegue il pentest di tutto ciò che avvii. Installato fisicamente. Gestito localmente.
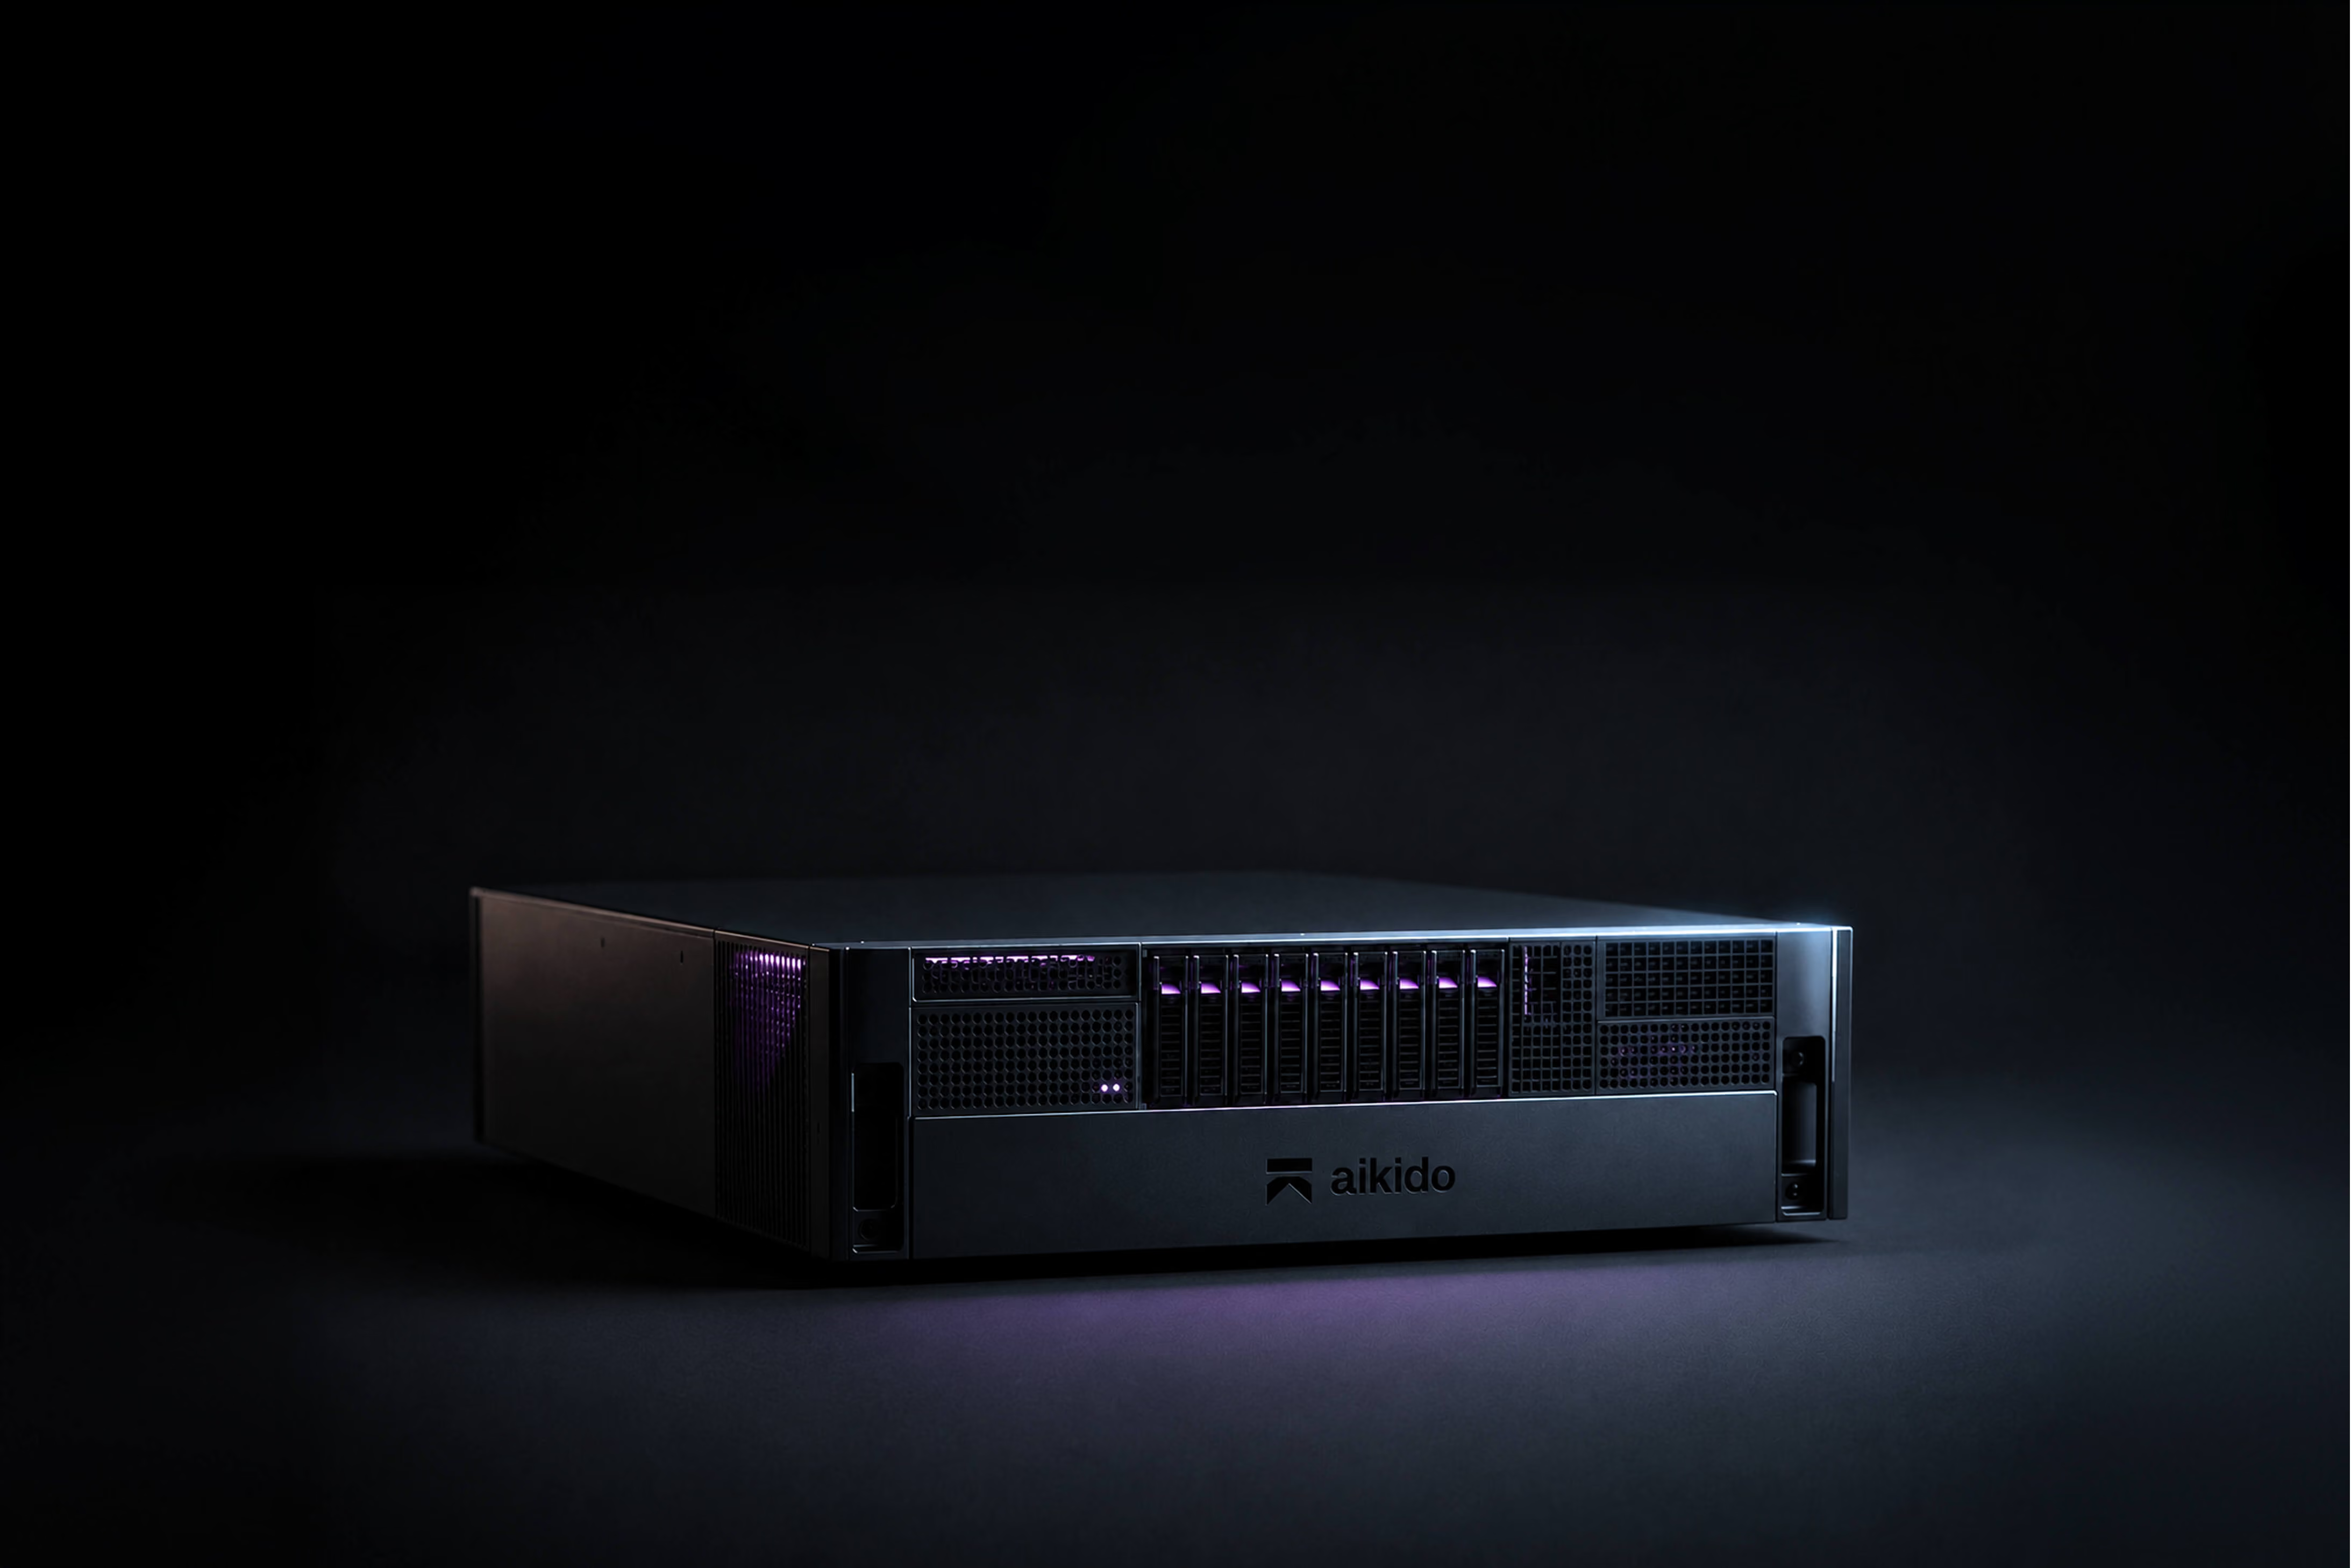
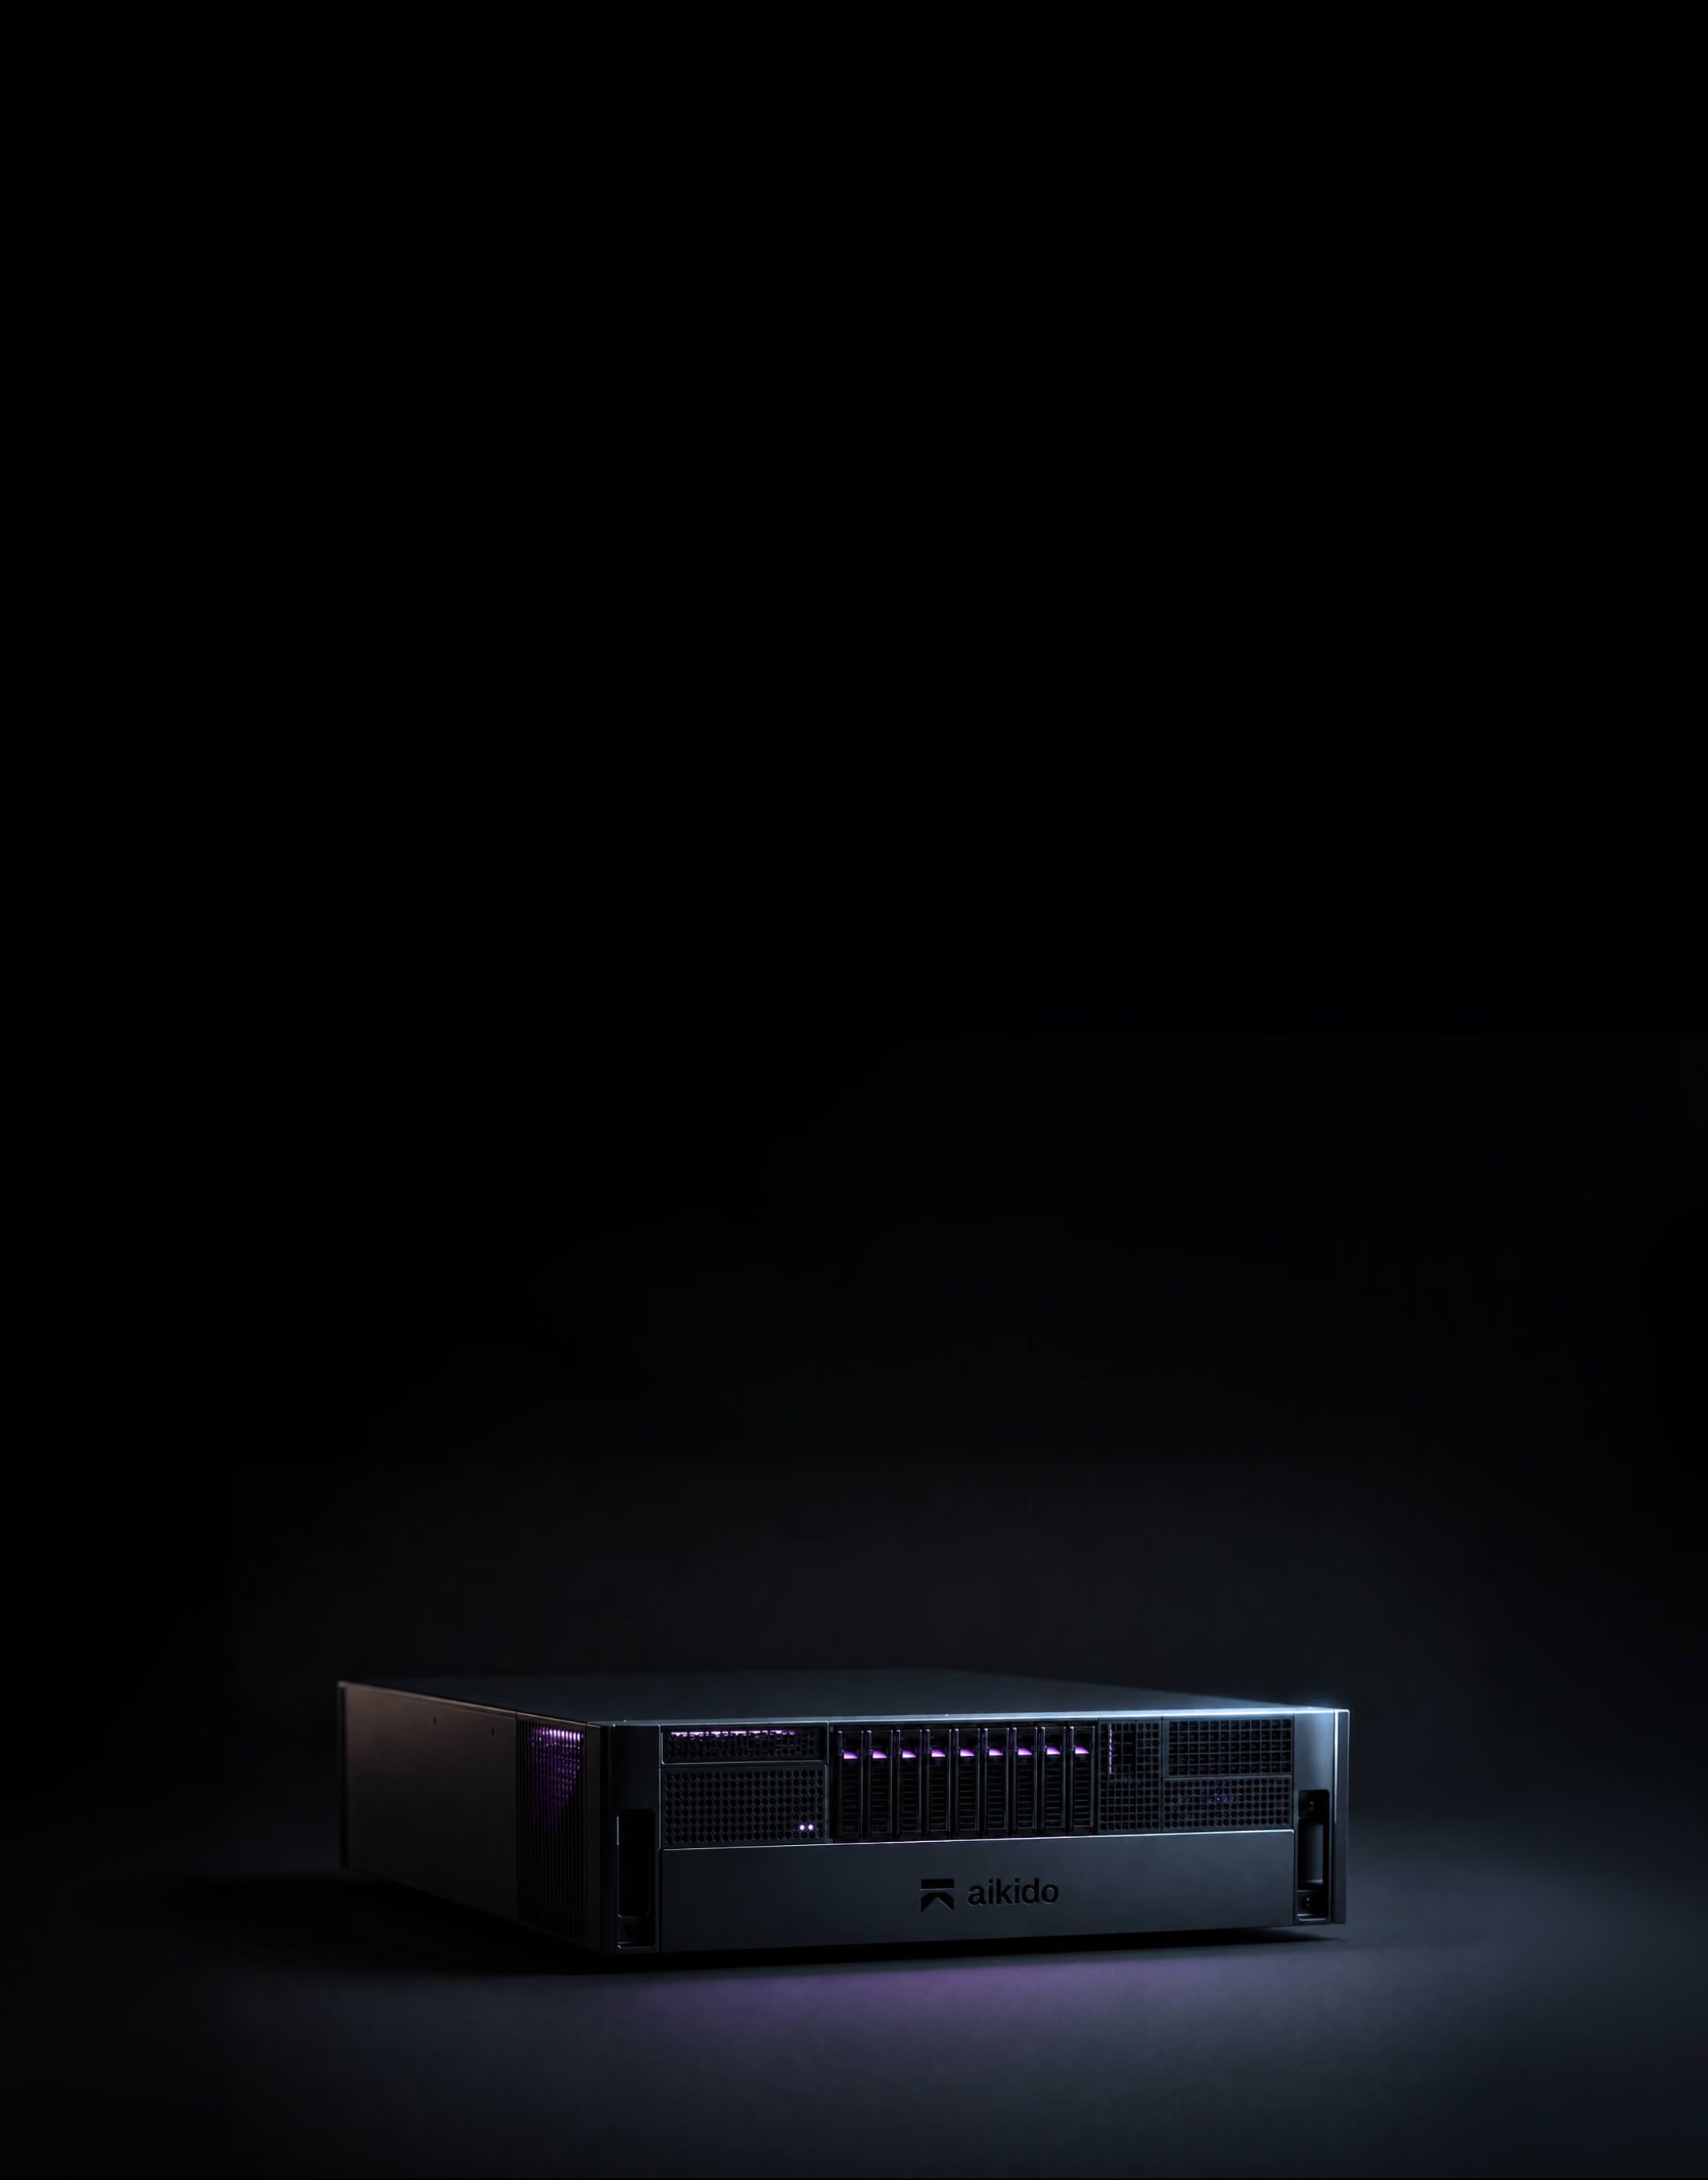
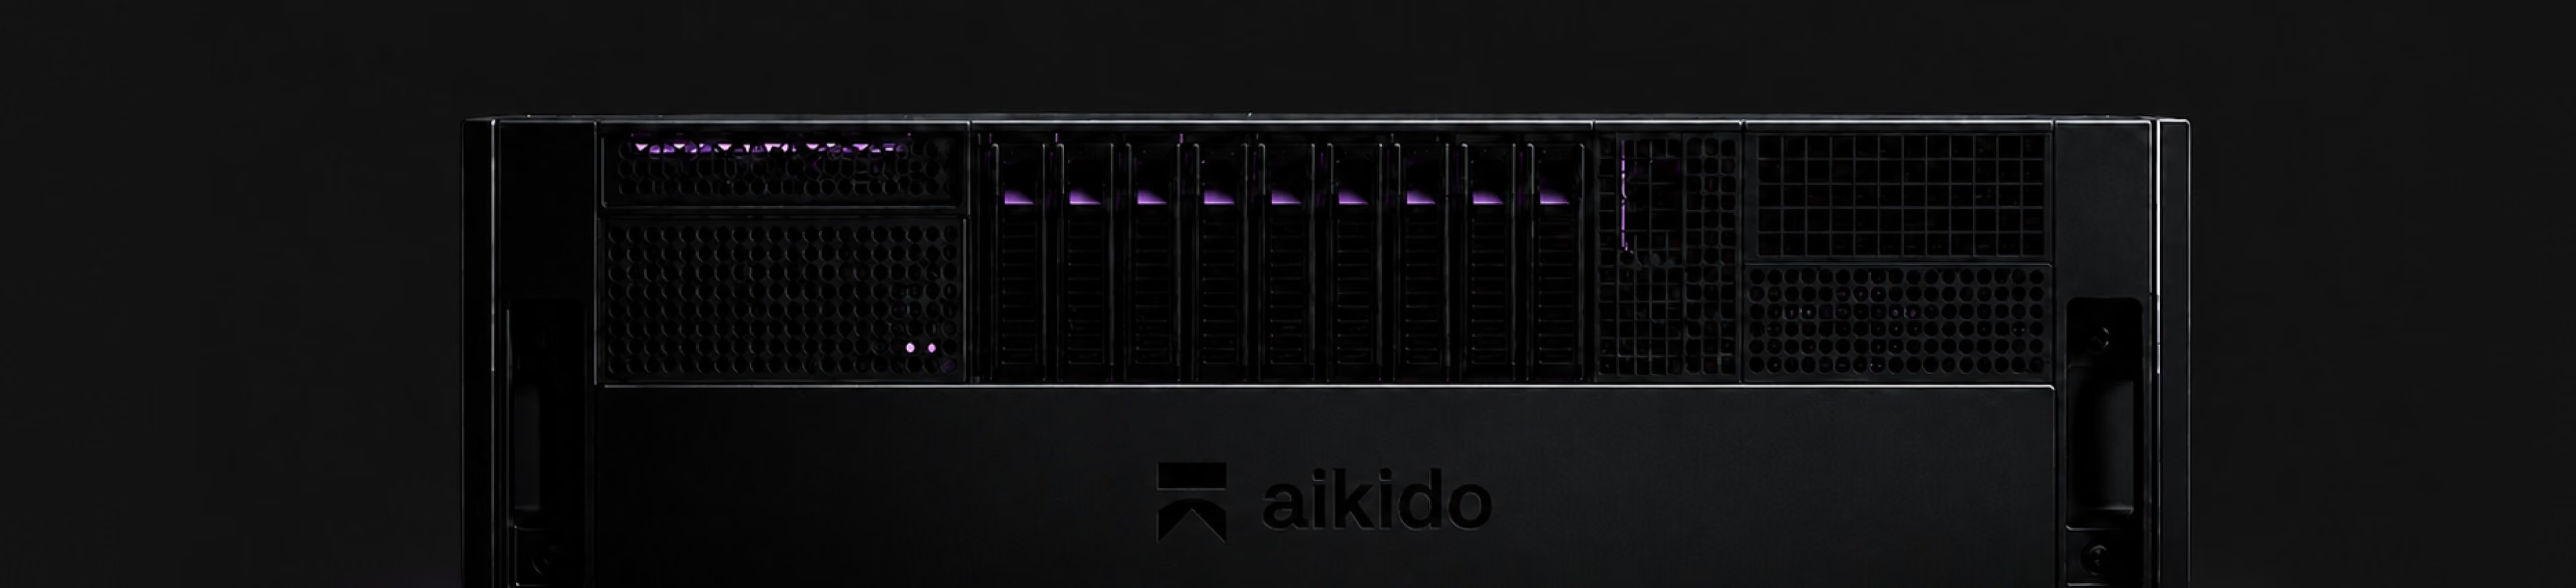
Aikido Machine è un server 4U dotato di GPU di livello enterprise, installato direttamente nel tuo data center. Esegue localmente l'intera suite di pentesting di Aikido e i modelli di IA associati.
Pentesting illimitato
L'inferenza viene eseguita sulle GPU di Aikido Machine. Nessun token, nessun costo per singolo pentest. Testa ogni applicazione, a ogni rilascio, in modo continuo.
Piena parità con il cloud
Tutte le funzionalità di IA per il pentesting della piattaforma cloud di Aikido sono disponibili identiche su Aikido Machine. Non si tratta di una versione on-prem ridotta.
Un'unica tariffa software annuale
Un unico canone copre il software, gli aggiornamenti, il supporto e l'SLA. L'hardware va acquistato in base alle specifiche pubblicate o fornito tramite un partner hardware che fattura quel livello separatamente.
Modelli gestiti da Aikido
Viene fornito con il modello più potente disponibile al momento del deployment. Eseguiamo il benchmark di ogni nuova release e integriamo modelli migliori senza necessità di reinstallazione.
La piattaforma Aikido, in versione on-prem
Scansione di codice, container e VM eseguita direttamente da Aikido Machine. Stessa piattaforma, nessun cloud.
Guarda l'analisi tecnica
Ottieni un'analisi dettagliata di Aikido Machine
AI Pentesting on-premise
Vedi Aikido in azione
Inserisci la tua email aziendale per visualizzare il video
Esegui security offensiva basata su IA in totale sicurezza.
Domande Frequenti

Nulla lascia la rete: né il tuo codice, né i risultati, nemmeno la telemetria. Aikido Machine scarica gli aggiornamenti da una macchina separata e tutto il resto viene eseguito localmente. Se preferisci che gli aggiornamenti arrivino automaticamente, puoi inserire in whitelist un singolo dominio di aggiornamento. In questa modalità, Aikido Machine si collega solo per verificare e scaricare gli aggiornamenti su richiesta. Il tuo codice, i repository e i risultati rimangono comunque all'interno della tua rete.
Tutto viene eseguito all'interno di container isolati e ogni richiesta effettuata dagli agenti passa attraverso un proxy che la verifica rispetto al perimetro definito. I dati a riposo sono crittografati e Aikido Machine è posizionata all'interno della tua rete sotto i tuoi controlli di accesso, venendo così gestita come qualsiasi altro asset nel tuo data center.
Sì. Perché Aikido Machine opera a partire dal tuo codice sorgente effettivo, dalle dipendenze e dal runtime, anziché basarsi su stime esterne. La copertura linguistica è ampia grazie all'uso di modelli addestrati su una vasta gamma di ecosistemi. Di conseguenza, i vecchi stack, incluso COBOL, rientrano nel perimetro.
Sono disponibili due configurazioni, che variano principalmente in base alle dimensioni della codebase del tuo target principale e al numero totale di linee di codice (LOC) di cui eseguire il pentest in un anno.
Il vostro fornitore di fiducia o il partner hardware consegna il server, mentre un ingegnere specializzato di Aikido si occupa dell'installazione del software in loco e gestisce le restrizioni di rete insieme al vostro team.
Ci sono due livelli. Aikido addebita un canone annuale per il software, gli aggiornamenti, il supporto e il livello di servizio (SLA). Non ci sono costi per singolo pentest né costi basati su token, poiché l'inferenza viene eseguita localmente. L'hardware è vostro: acquistate il server autonomamente seguendo le nostre specifiche pubblicate, oppure acquistatelo o noleggiatelo tramite uno dei nostri partner hardware, che fattureranno quel livello separatamente.