
Visualizza l'intero ambiente cloud e risolvi i problemi che puoi risolvere
Aikido mappa i tuoi account cloud collegati in un'unica vista e collega i risultati al codice e ai modelli IaC tramite pull request automatizzate che risolvono i problemi. Un unico prezzo fisso in base alle dimensioni del tuo team.
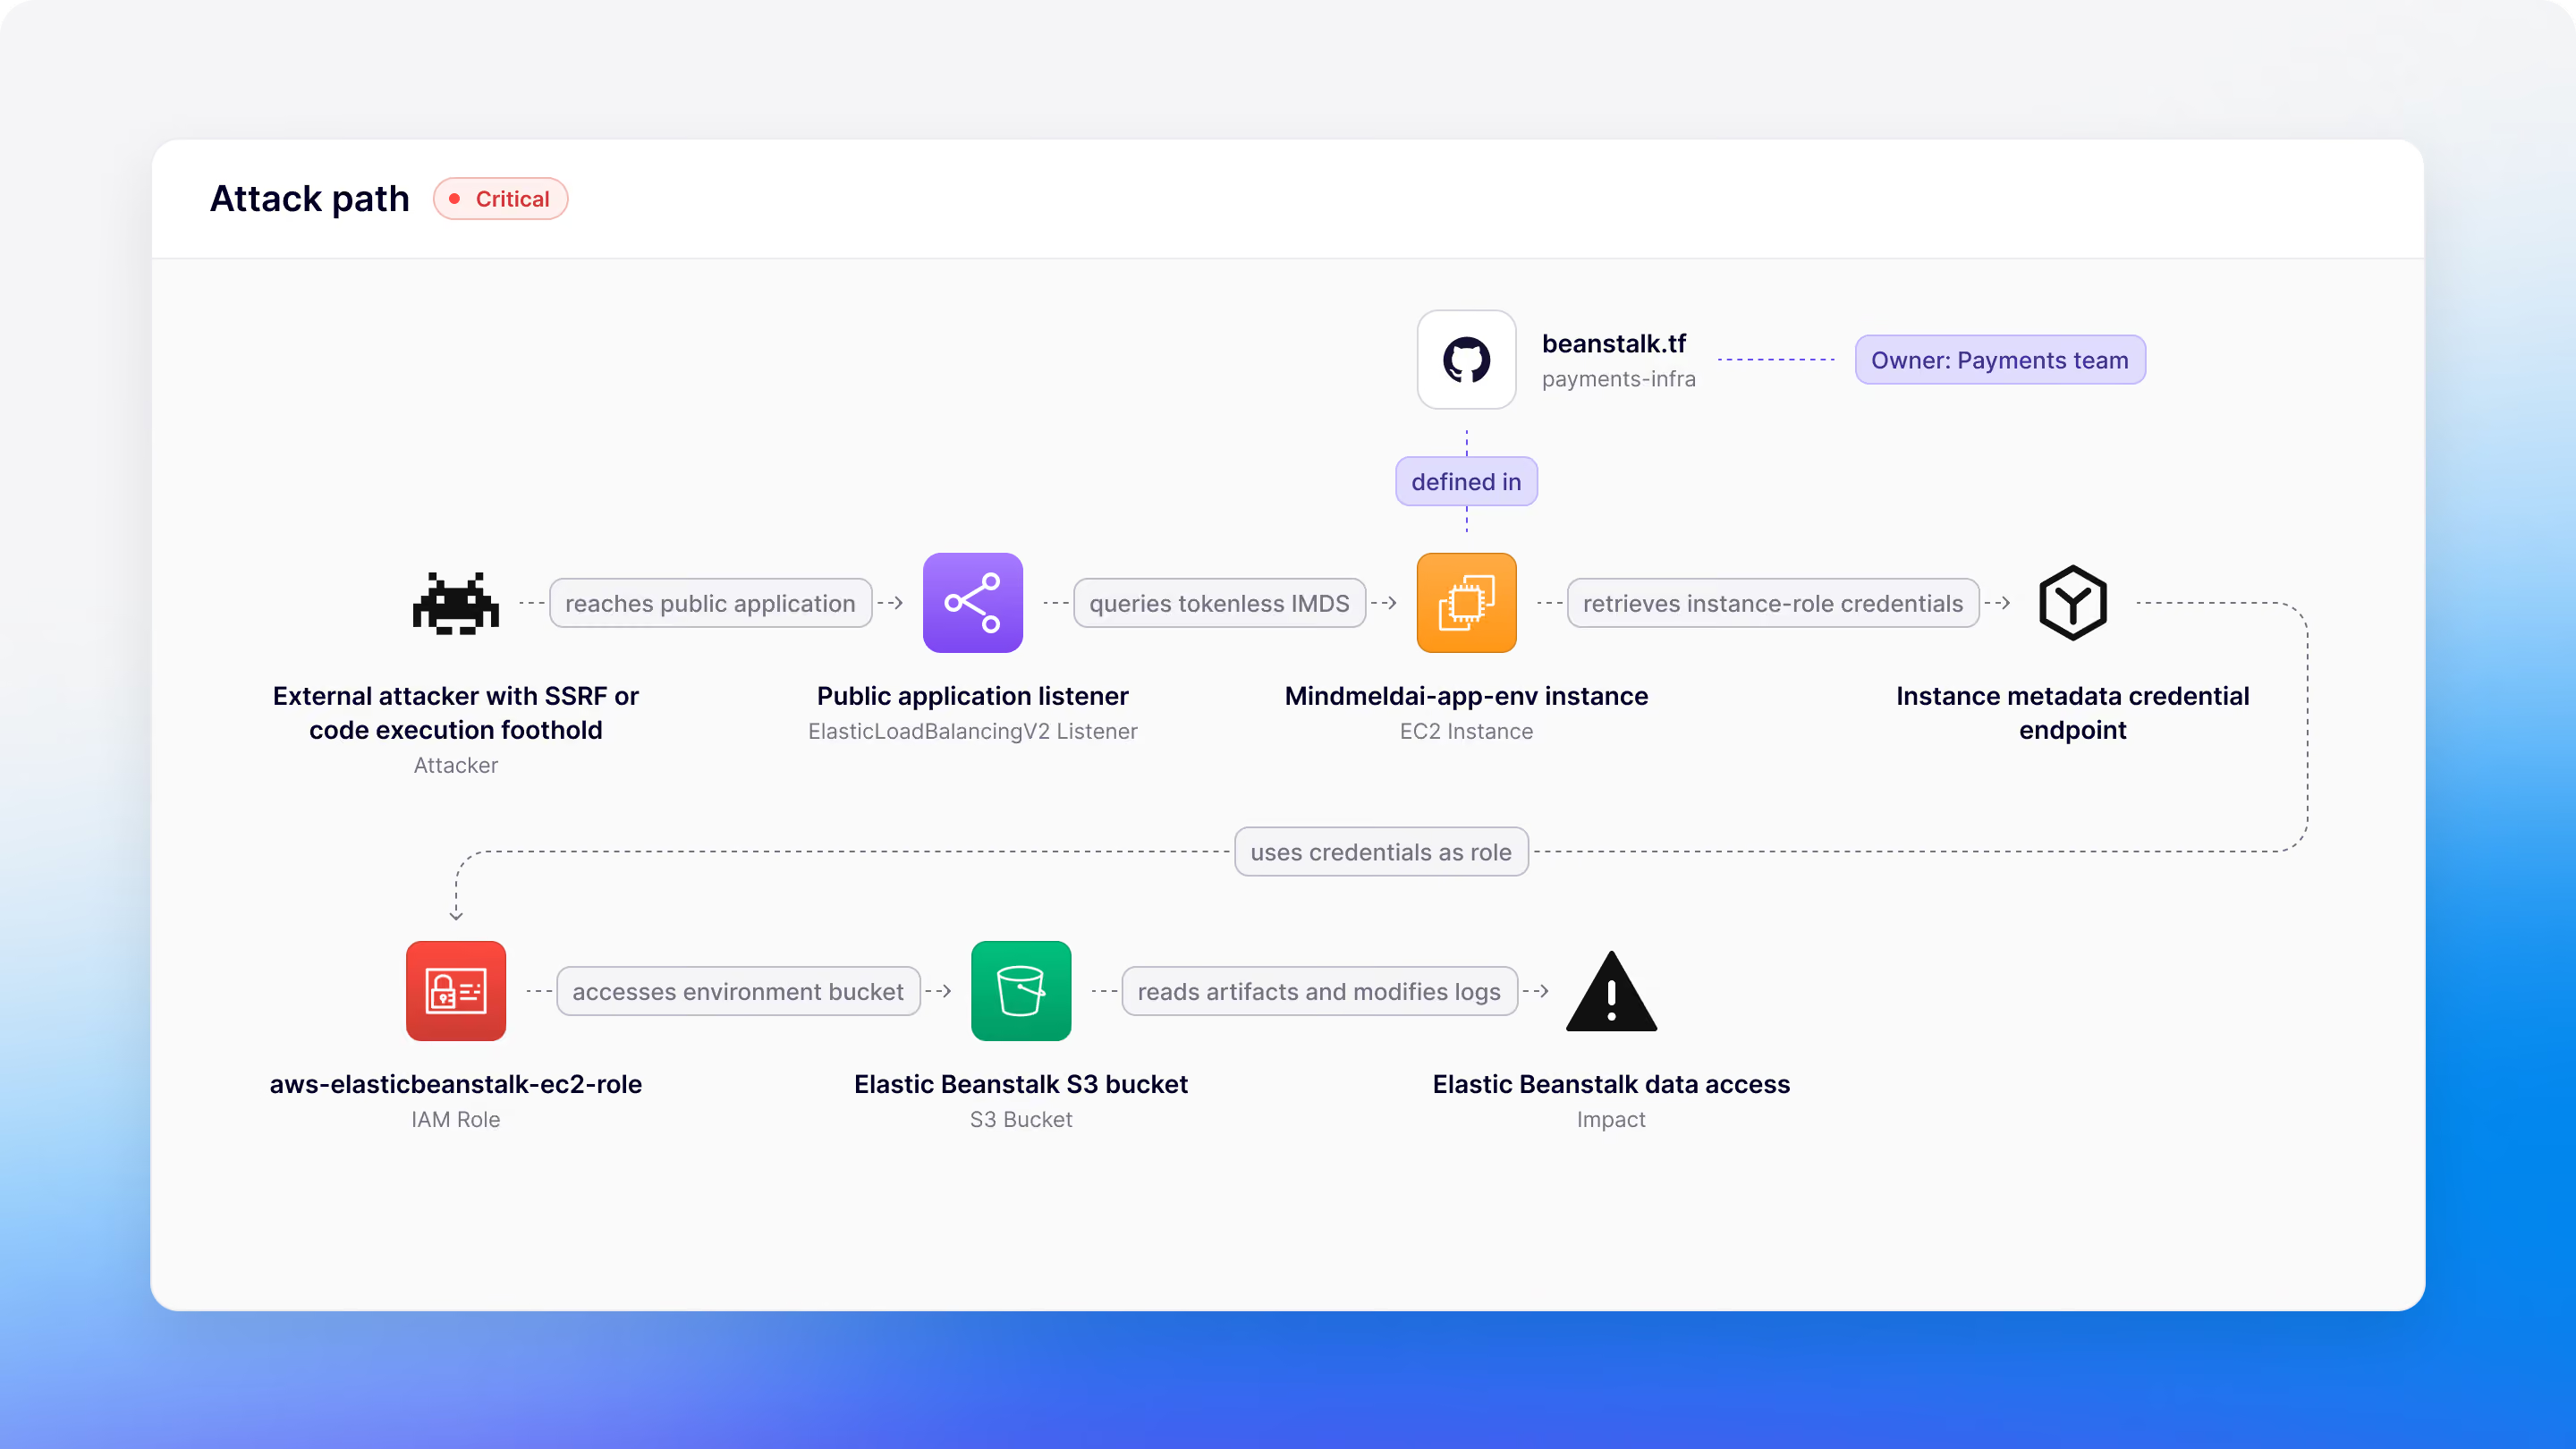
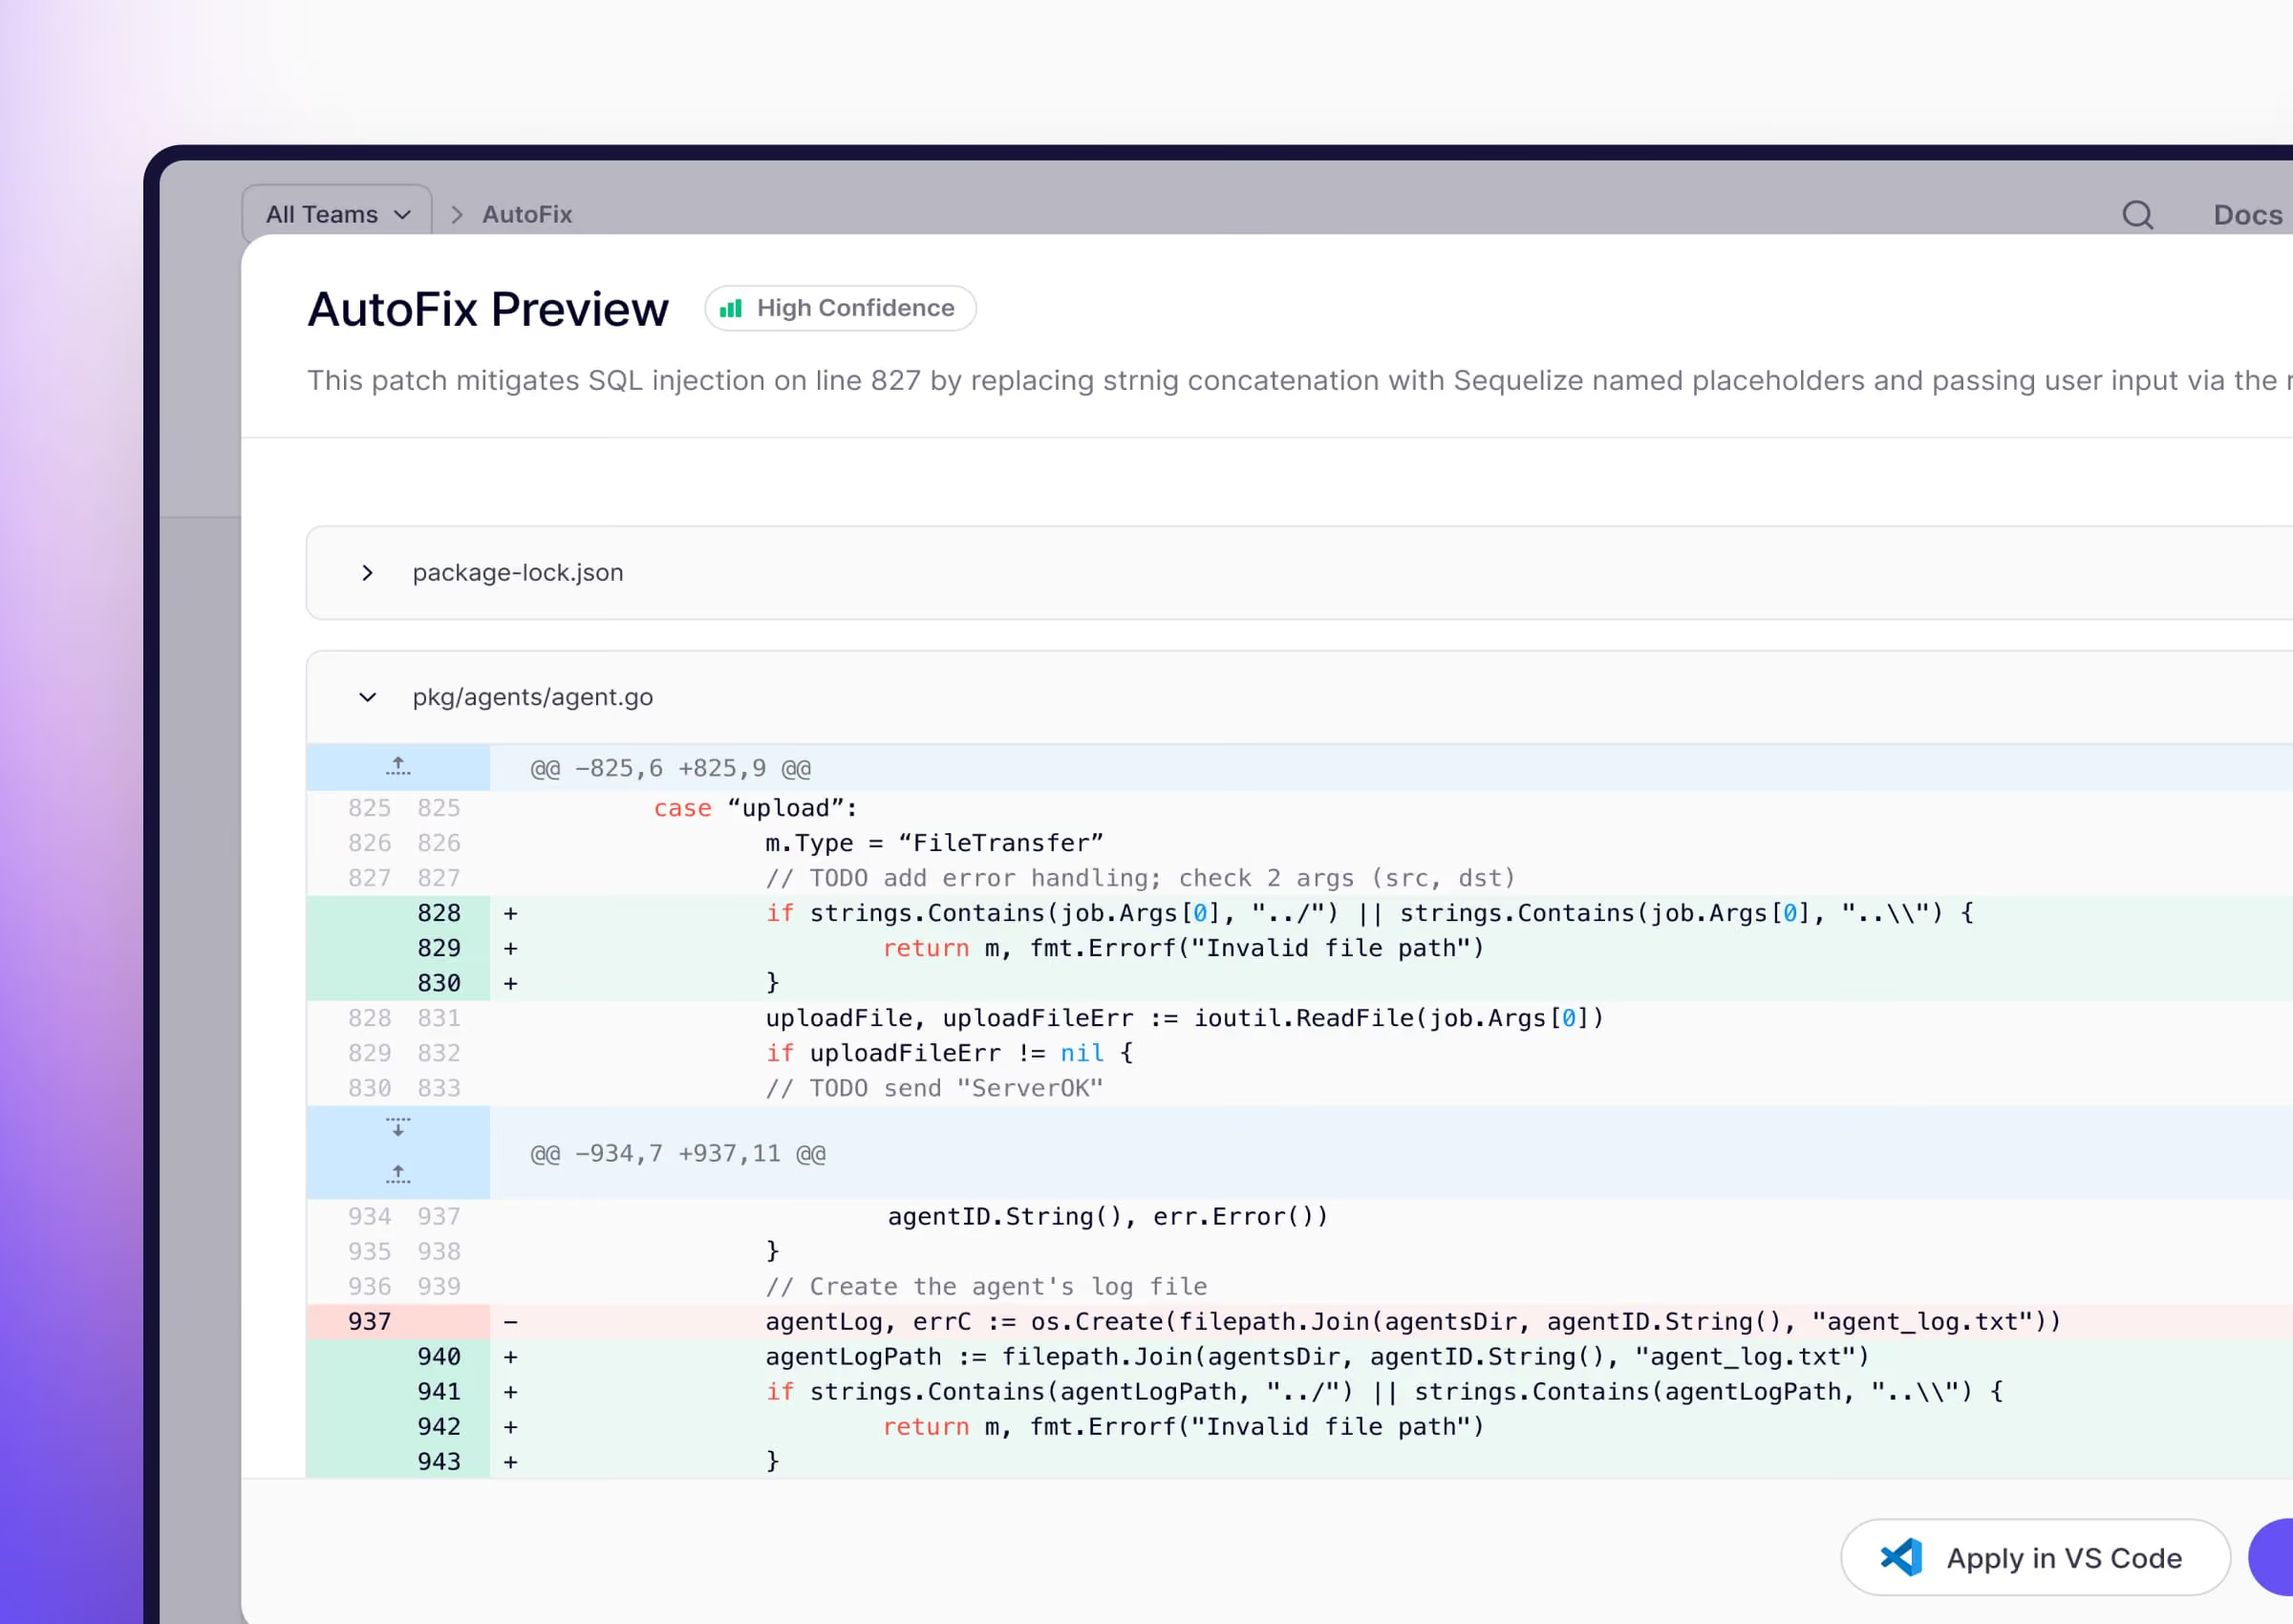





Una sicurezza cloud che comprende la tua applicazione
Visibilità su ogni cloud
Una visione d'insieme di account, carichi di lavoro, immagini e codice associato, per comprendere e valutare immediatamente i rischi.
Meno fatica per individuare e risolvere i problemi
I risultati vengono inseriti in una coda ordinata in base a ciò che gli aggressori sono in grado di raggiungere. Le correzioni vengono inviate ai team competenti per la revisione e l'implementazione.
Correzioni che durano nel tempo
I problemi di sicurezza vengono risolti nel codice sorgente, in modo che la prossima distribuzione non reintroduca la stessa vulnerabilità.
"Se stai ancora applicando le patch manualmente, rincorrendo le persone per risolvere i problemi e preoccupandoti degli aggiornamenti delle immagini, stai sbagliando approccio. Esiste un modo migliore e più automatizzato."
Ross HosmanCISO di b.well Connected Health

“Il tempo più rapido in cui abbiamo risolto una vulnerabilità è stato di soli 5 secondi dopo il rilevamento. Questa è efficienza.”
Aufar SukmajayaDeveloper Back End


Aikido vs Wiz


Smettete di rincorrere le aziende per le soluzioni cloud
Aikido gestisce il triage e il passaggio delle segnalazioni ai flussi di lavoro degli sviluppatori e degli agenti, in modo che i problemi vengano risolti e chiusi.
Scopri tutto ciò che corri
Collega il tuo cloud in pochi minuti e visualizza tutti gli account, i carichi di lavoro e le immagini in un'unica vista con funzionalità di ricerca.
Concentrati su ciò che è alla tua portata
L'Aikido mappa ogni percorso da Internet alle tue istanze, ai tuoi pod, ai servizi ECS e alle funzioni Lambda, ed esclude i CVE privi di percorso di rete.
Sapere a chi spetta la responsabilità di ciascun rischio
Ogni immagine rimanda al proprio repository e ogni impostazione del cloud al proprio modello IaC, in modo che i risultati vengano inoltrati al proprietario del codice in questione.
Rileva gli attacchi in tempo reale
Runtime Sensors segnala fughe dal container e file binari inattesi su Kubernetes e macchine virtuali Linux, mappati al modello MITRE ATT&CK.
Creato per gli sviluppatori. Scelto dai team di sicurezza.
Per gli sviluppatori
Per i team di sicurezza
Per i CISO
Inizia a proteggere il tuo codice oggi,
in modo semplice e gratuito.
Proteggi codice, cloud e runtime da un'unica piattaforma centrale. Collega un repository per scoprire cosa trovano gli agenti di ragionamento nella tua codebase.


Domande frequenti su Aikido vs Wiz

Aikido copre aspetti quali postura e conformità, scansione delle macchine virtuali senza agenti, container, Kubernetes, IaC, percorsi di attacco e rilevamento delle minacce in fase di esecuzione, e invia ogni correzione al team di competenza. I controlli di esposizione dei dati di Aikido operano a livello di codice e non analizzano i database in produzione. La gestione dell’infrastruttura e dei diritti di accesso viene gestita tramite Cloud Search e controlli IAM, insieme all’audit di sicurezza cloud con agente di Aikido.
Aikido pubblica i prezzi e i limiti dei piani per i propri livelli, da quello gratuito a quello avanzato. Per i team più grandi sono disponibili preventivi personalizzati, definiti in base alle loro esigenze specifiche. Wiz impone a tutti i clienti di richiedere preventivi personalizzati.
Sì. Aikido si collega a un account cloud in pochi minuti con accesso in sola lettura e senza modificare gli strumenti esistenti, quindi molti team confrontano i risultati prima di prendere una decisione.
Aikido sostituisce le funzionalità SAST, SCA, di rilevamento dei secret e di scansione IaC di Wiz Code con un motore sviluppato nativamente, a differenza di quanto fa Wiz, che si affida a una partnership con Checkmarx per il SAST e non offre alcuna soluzione DAST nativa. Inoltre, introduce una copertura AutoFix estesa a un numero di tipologie di problemi superiore rispetto al solo aggiornamento delle dipendenze.
Aikido possiede le certificazioni SOC 2 Type II, ISO 27001 e ISO 42001, e le policy vengono applicate in modo uniforme su ogni repository e account cloud connesso, indipendentemente dal modulo concesso in licenza.
I limiti del piano tengono conto degli account cloud e dei gruppi di scalabilità delle macchine virtuali. Un gruppo di scalabilità automatica viene conteggiato una sola volta, indipendentemente dal numero di istanze in esecuzione, pertanto la scalabilità automatica non incide sul prezzo.
No. Le immagini di Aikido applicano delle patch alla base che già utilizzi. Esegui AutoFix e apri il PR per il tuo Dockerfile: le immagini verranno scaricate da un registro gestito da Aikido.
Non è previsto per gli account cloud né per la scansione di macchine virtuali senza agente. La scansione di Kubernetes e i sensori di runtime utilizzano un agente leggero in sola lettura.
AWS, Azure, GCP, DigitalOcean, Alibaba Cloud, Oracle Cloud, Render e Supabase.
Aikido è certificato SOC 2 Tipo II, ISO 27001 e ISO 42001, e la politica viene applicata in modo uniforme a tutti i repository e gli account cloud collegati. Per ulteriori informazioni, consulta la pagina dedicata ai casi d'uso aziendali.