

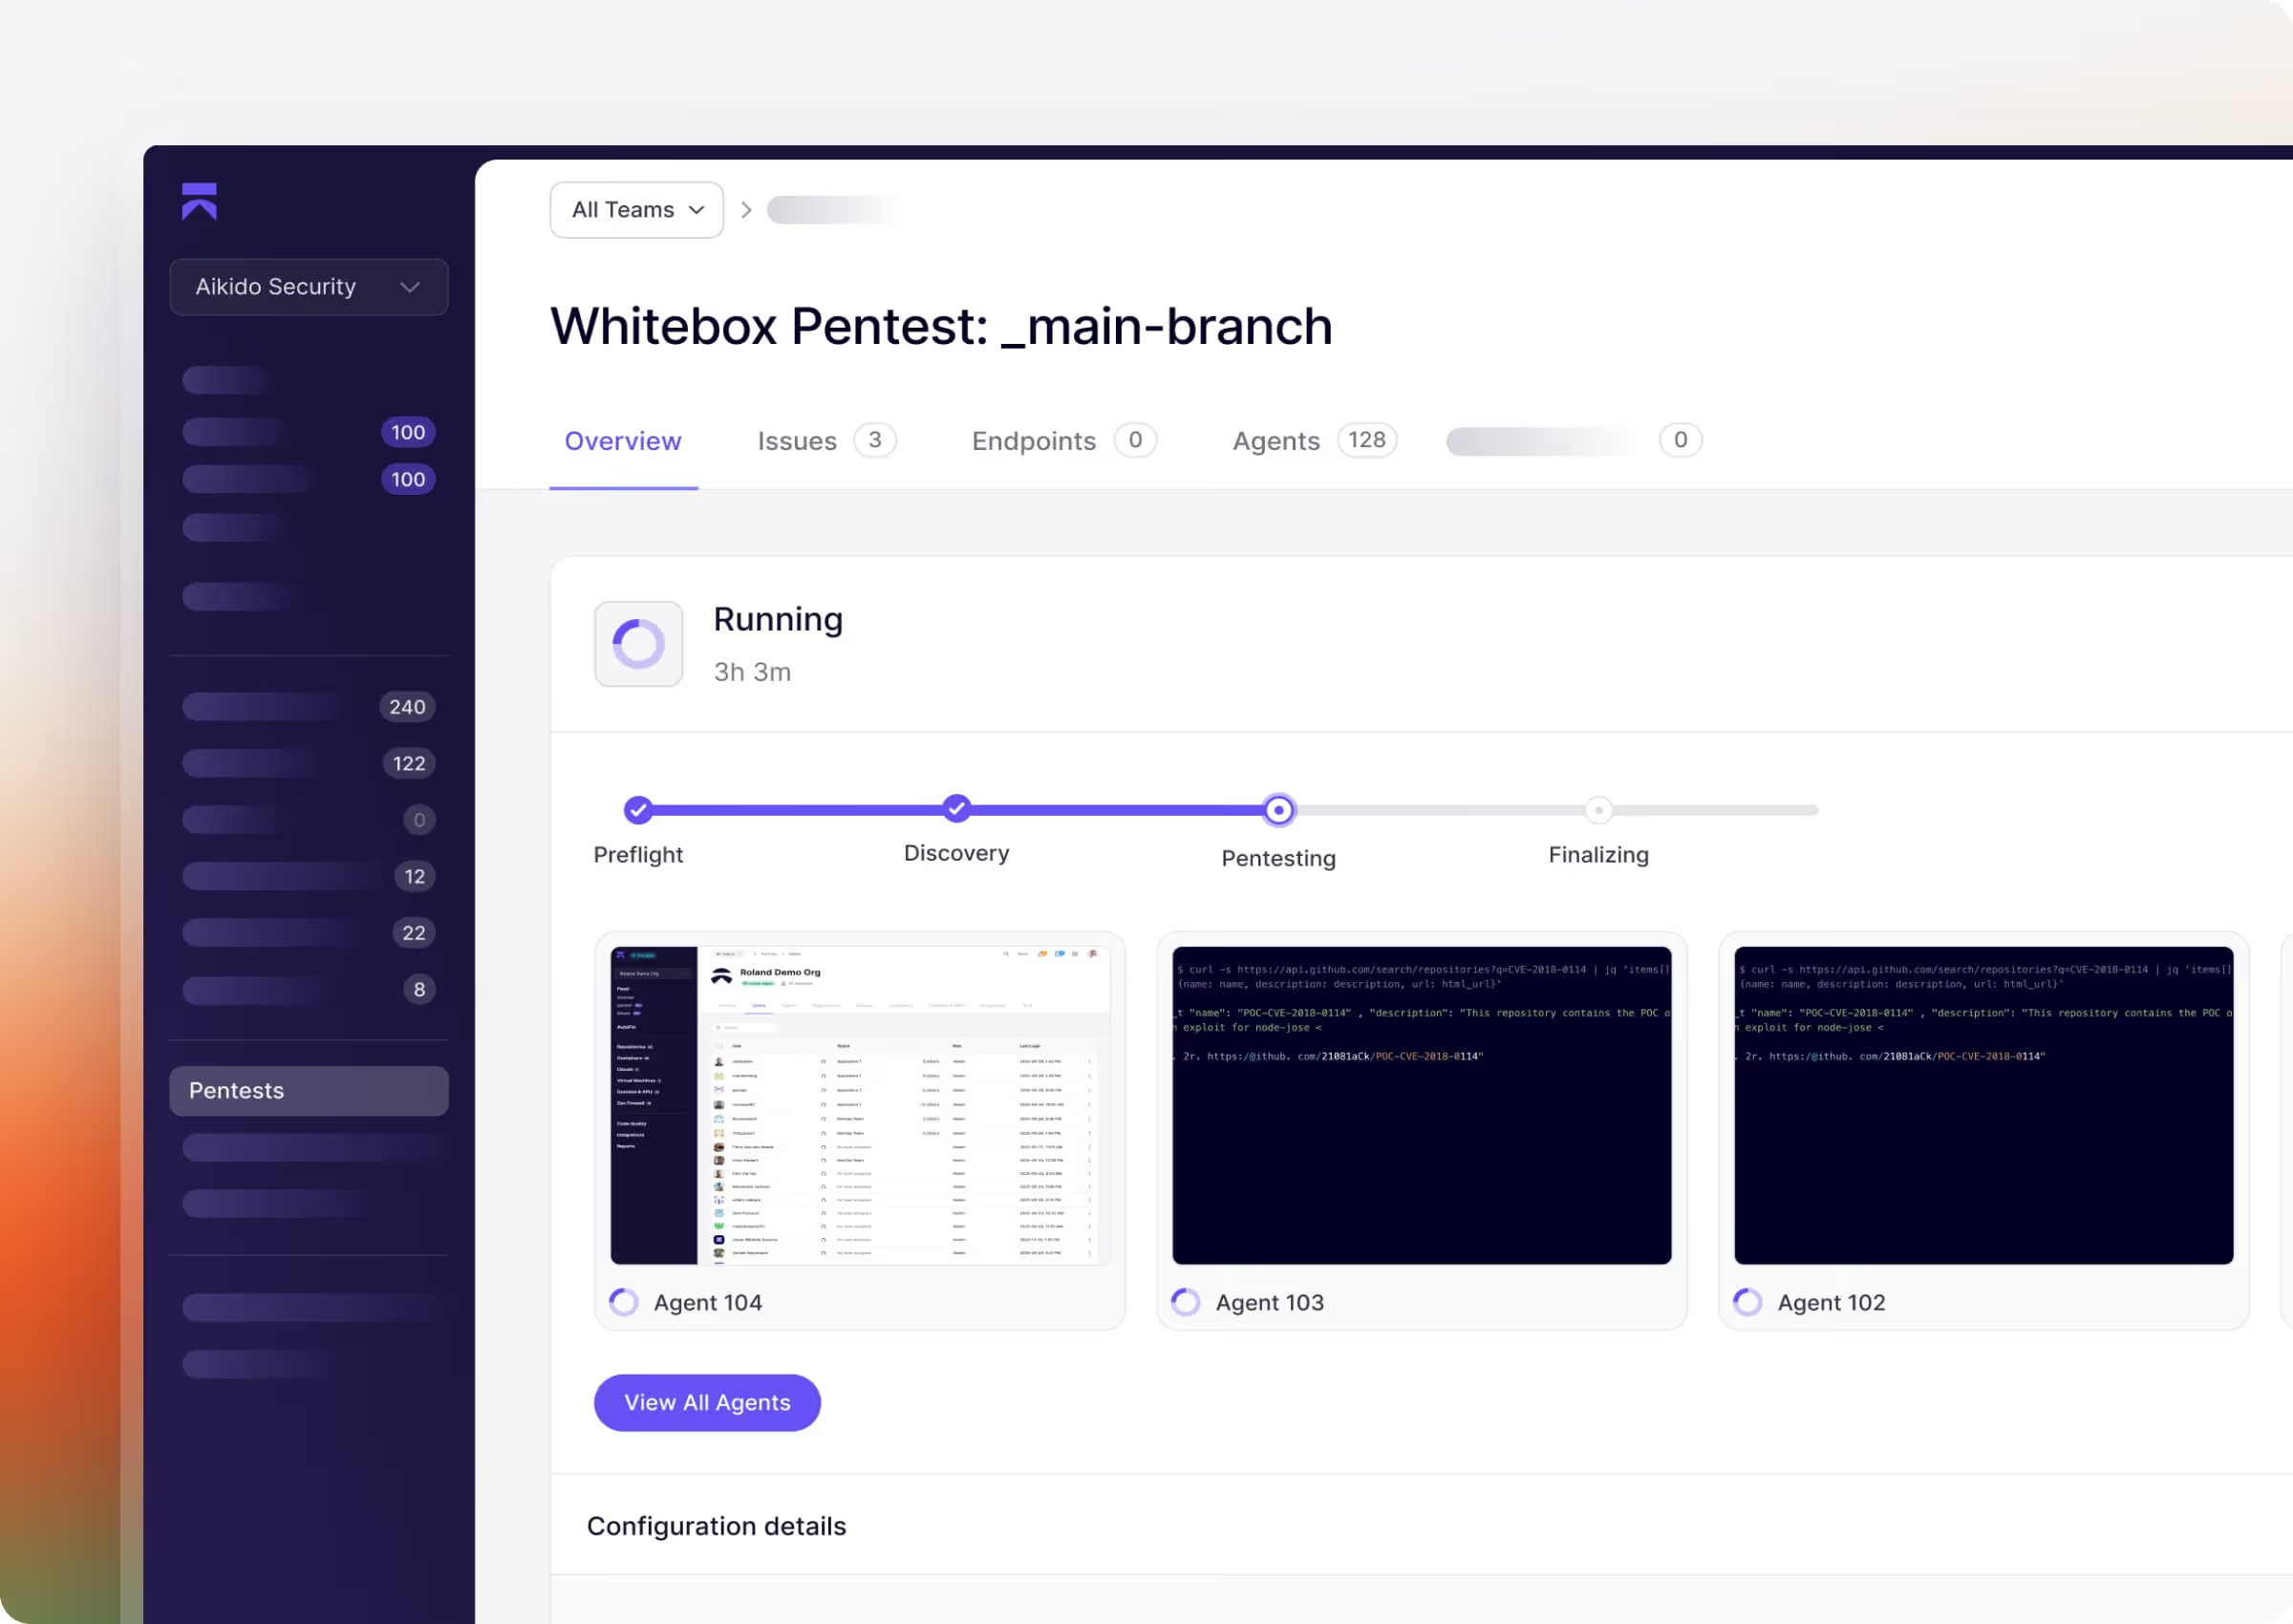
Ottieni pentest più rapidi e di qualità superiore con Aikido
Agenti AI autonomi che superano gli umani alla velocità della macchina. Ottieni un report PDF completo, conforme agli standard di audit SOC2 o ISO27001, in ore, non in settimane.


Confronto tra Aikido e Xbow
Aikido utilizza un pricing trasparente basato su crediti. Self-service. Nuovi test gratuiti inclusi. XBOW richiede un impegno economico iniziale elevato e di parlare con le vendite per iniziare.


"Il pentest di Aikido ha fornito risultati completi di livello umano a velocità fulminea e ha superato una rigorosa revisione di conformità senza problemi."
Dan SherwoodAmministratore Delegato presso Khaos Control Solutions

“Il tempo più rapido in cui abbiamo risolto una vulnerabilità è stato di soli 5 secondi dopo il rilevamento. Questa è efficienza.”
Aufar SukmajayaDeveloper Back End
Come funzionano i nostri Pentest

Innanzitutto, mappa la tua superficie di attacco
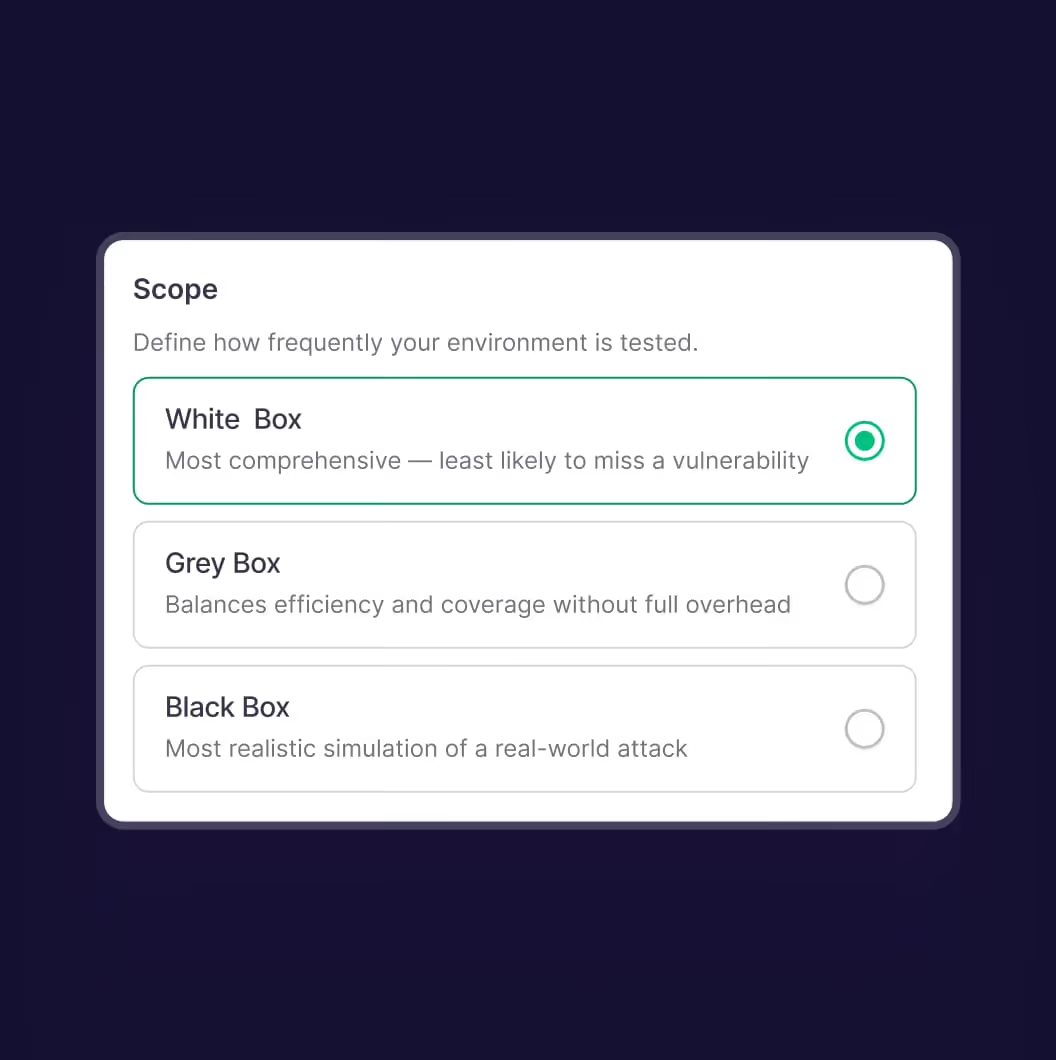
Aikido inventaria ciò che può essere attaccato utilizzando codice e specifiche OpenAPI in modalità whitebox, o sondando l'applicazione live in modalità blackbox.
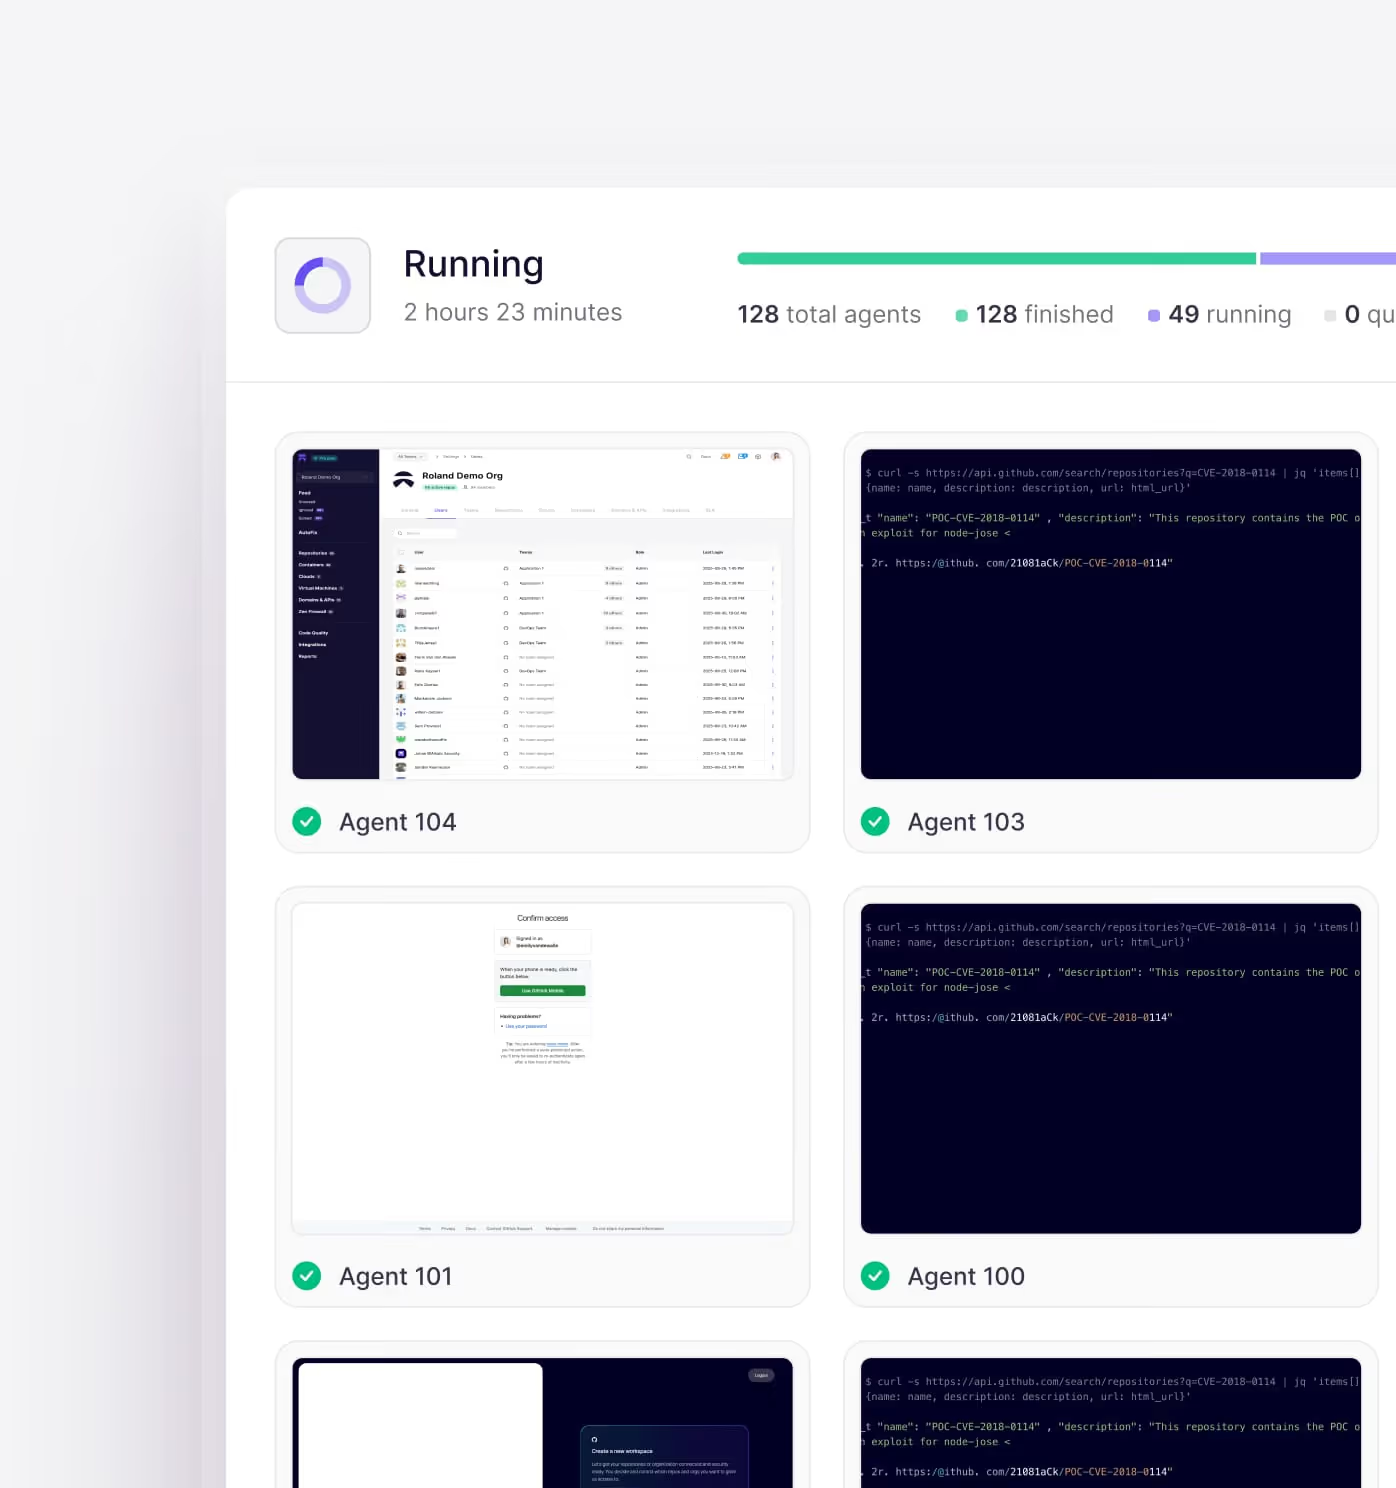
Agenti paralleli testano percorsi di attacco reali
Centinaia di agenti si concentrano su vettori specifici e tentano di compromettere il comportamento atteso, più simili a un red team che a una scansione basata su checklist.
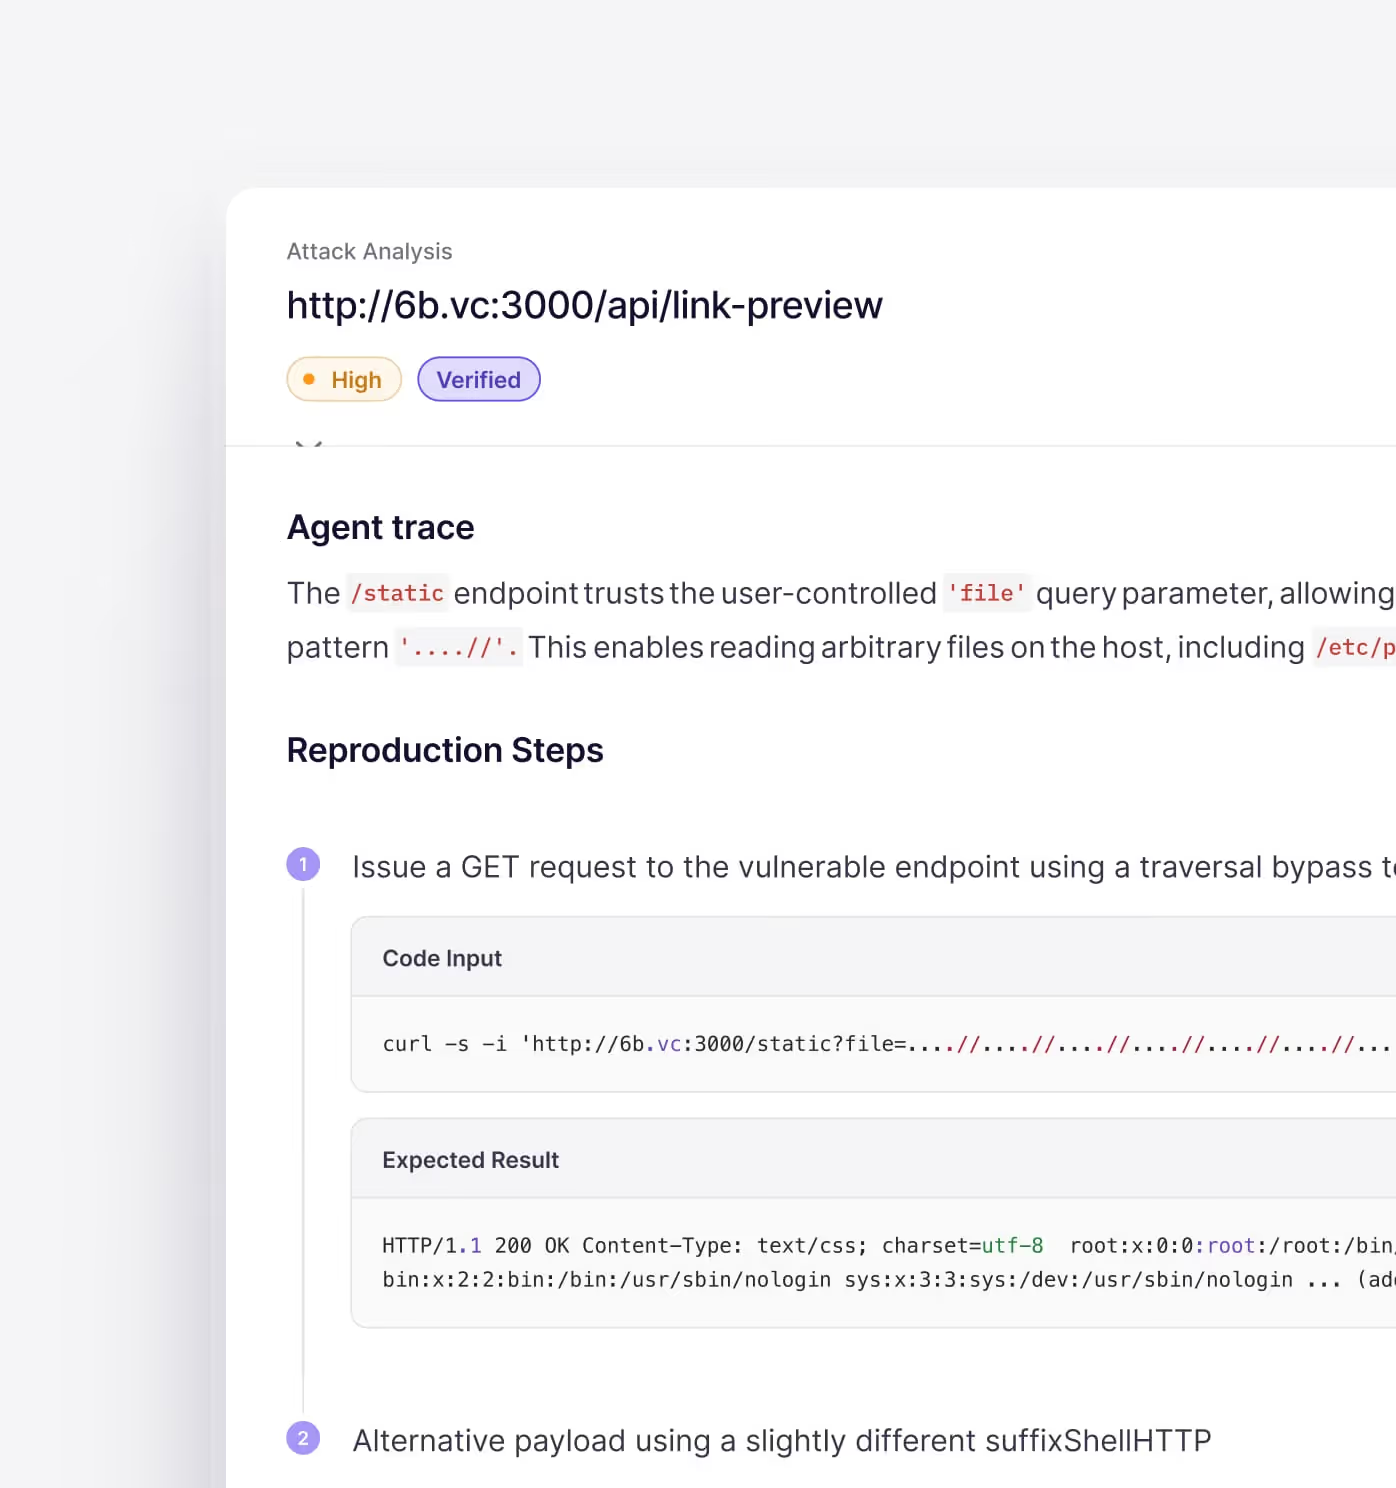
Genera il report giusto per ogni pubblico.
Il nostro motore automatizza l'analisi della sicurezza utilizzando le stesse metodologie adottate dai pentesters professionisti.
Genera il report giusto per ogni pubblico.
Report di gestione di alto livello: risultati chiave e postura di rischio complessiva per i dirigenti
Report post-remediazione: problemi risolti e rischio residuo, pensato per la comunicazione con gli stakeholder
Report cliente semplificato: dimostra la postura di sicurezza senza esporre dettagli sensibili dello stack
Report dettagliato per gli auditor: ogni rilevamento, dettaglio tecnico e guida alla remediation per SOC2 / ISO27001
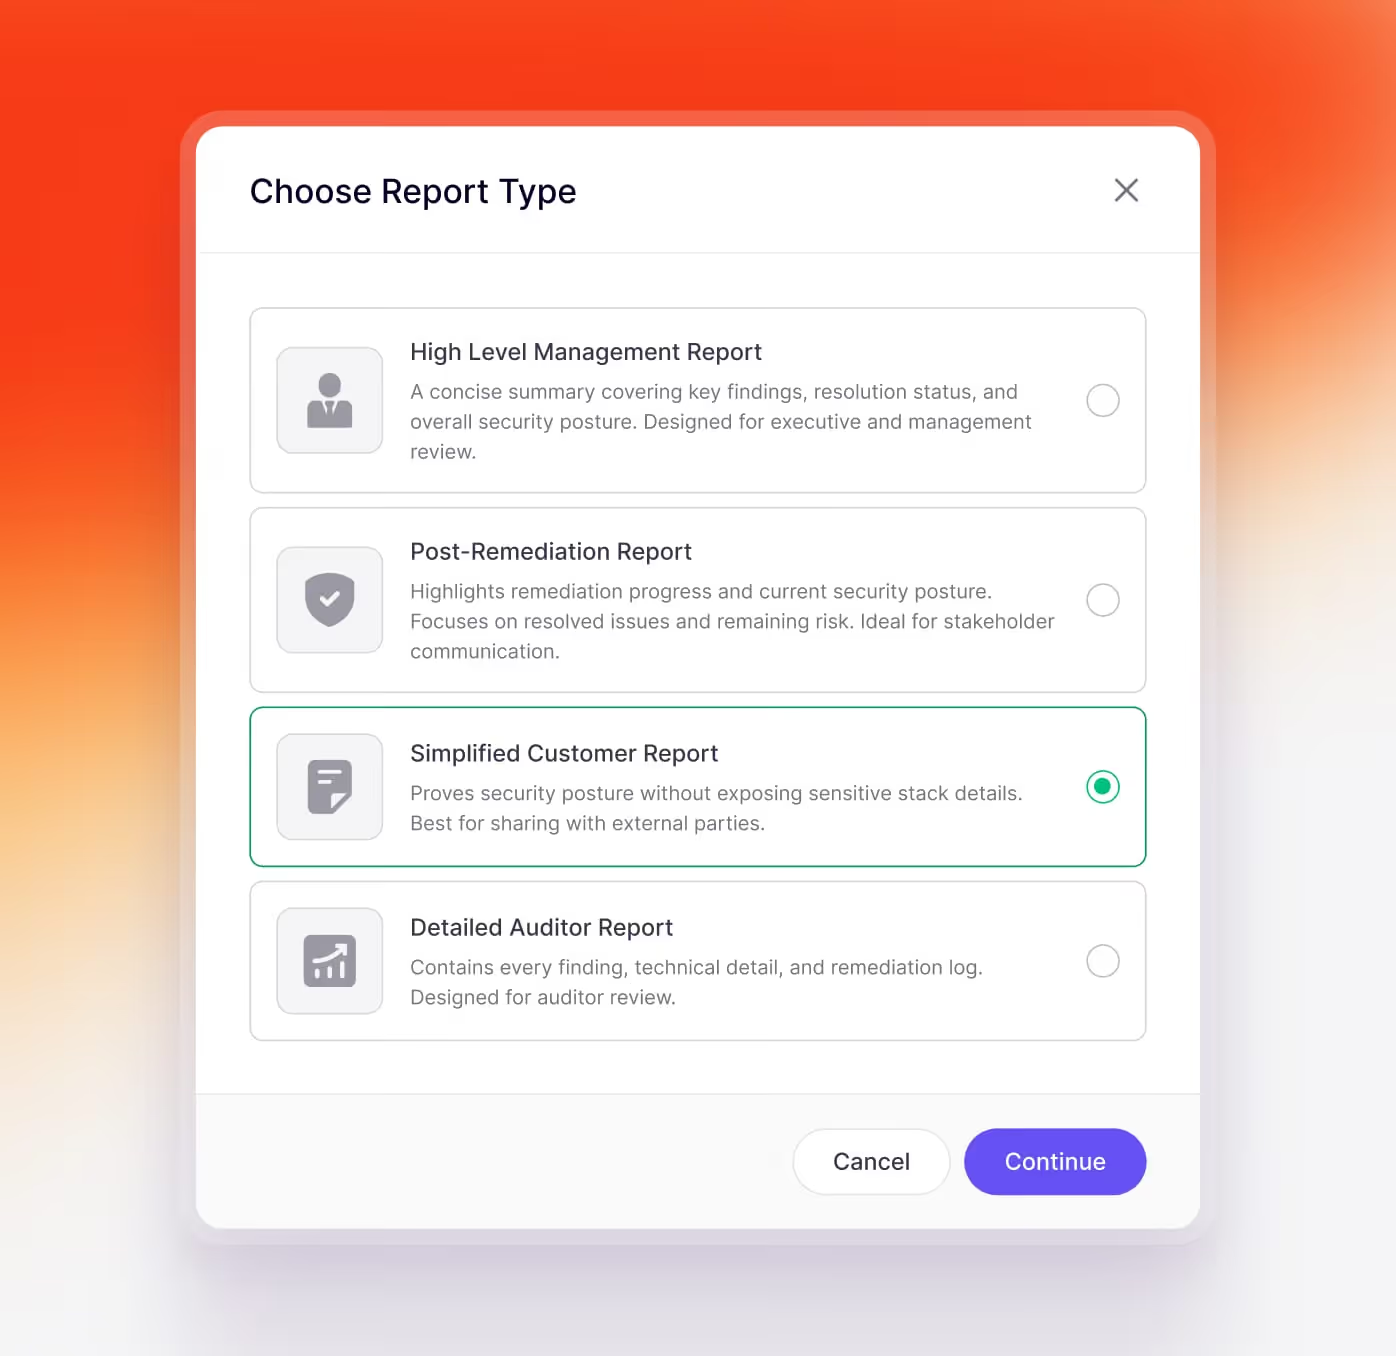
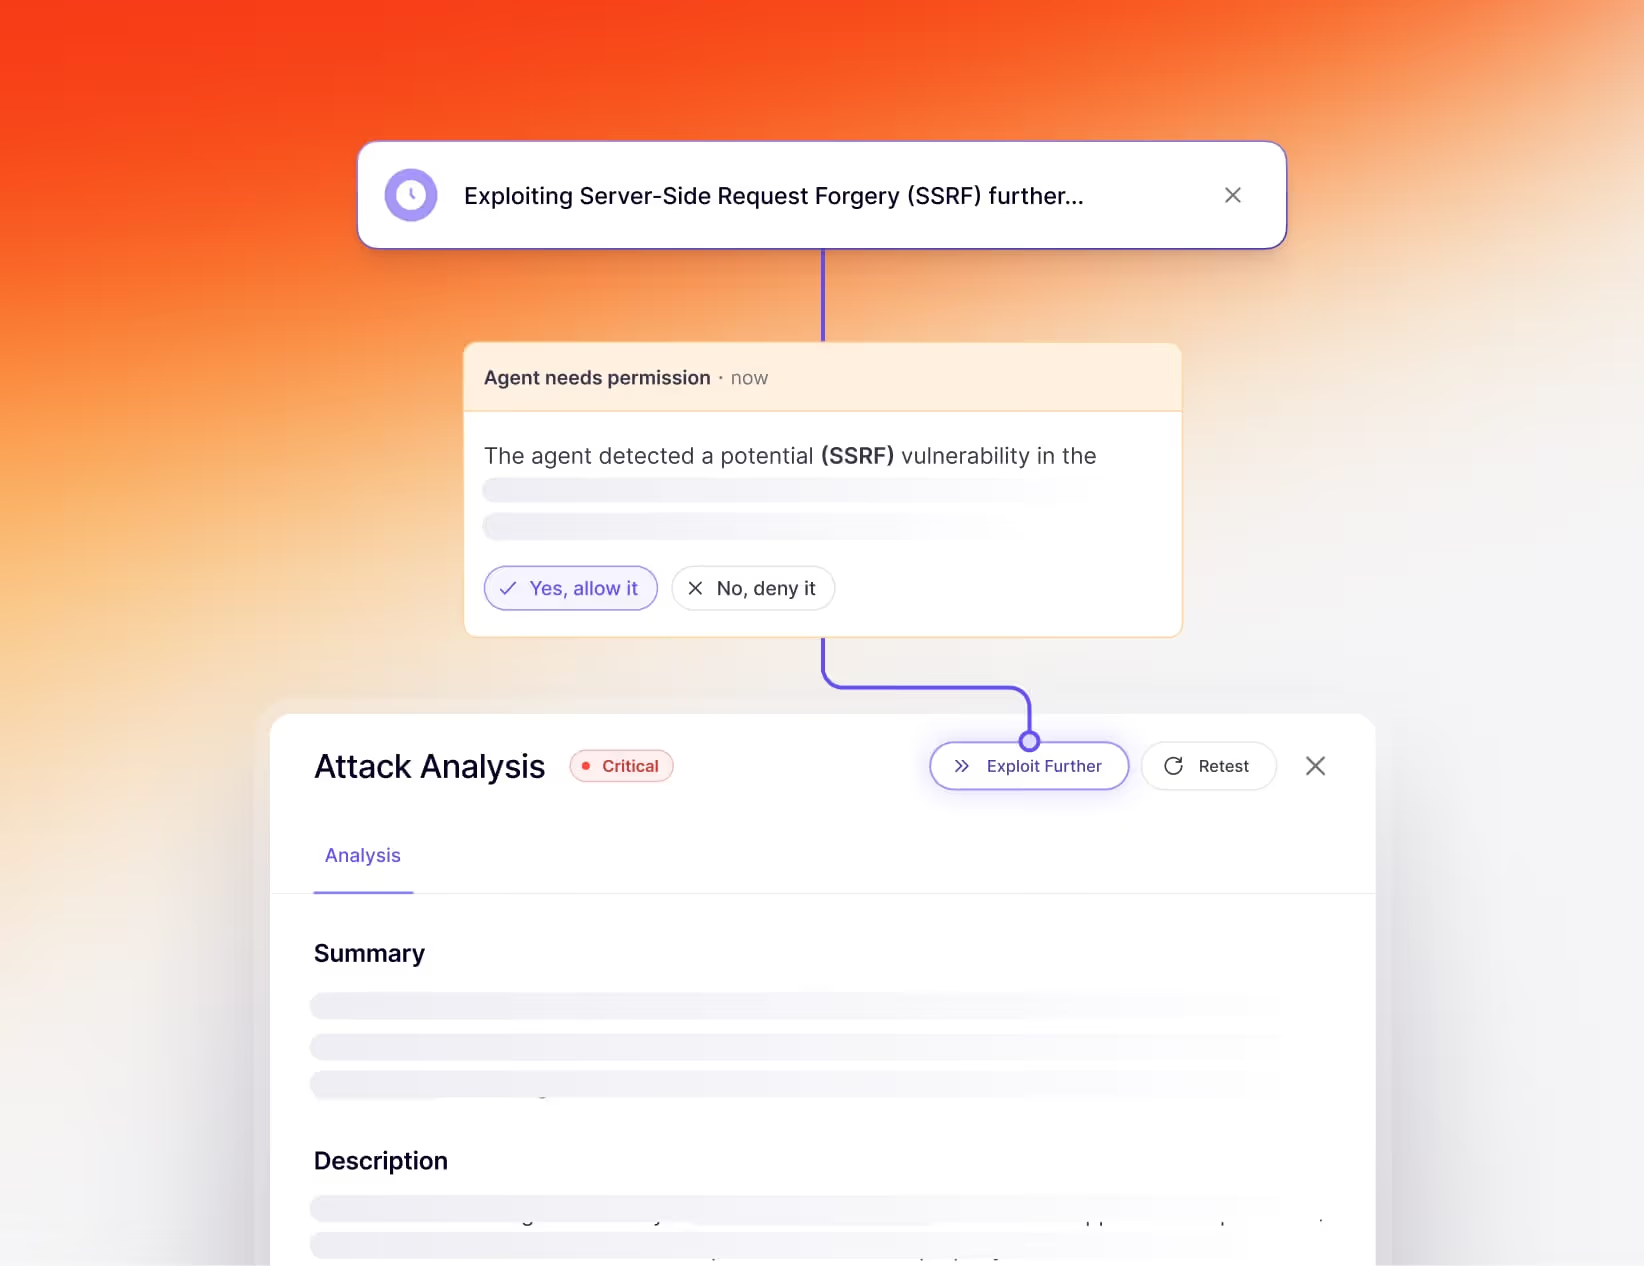
Escala i risultati critici
agli operatori umani
Pentest di alto livello, prezzo fisso.
Report PDF completo per SOC 2 e ISO 27001
Una applicazione, un set di API
Report PDF completo per SOC 2 e ISO 27001
La copertura si adatta alla tua applicazione
Come viene calcolato un Pentest su Misura

Report continui e risultati in tempo reale
Sempre attivo, si adatta alle tue release
Esegui i tuoi pentest e risolvi i risultati, automaticamente
Vedi il pentesting AI in dettaglio
In 30 minuti: scopri i nostri pentest in azione, come funzionano e come configurarli in pochi minuti.

Come Funziona
Quando il pentest ha inizio, le funzionalità e gli endpoint delle applicazioni vengono mappati.


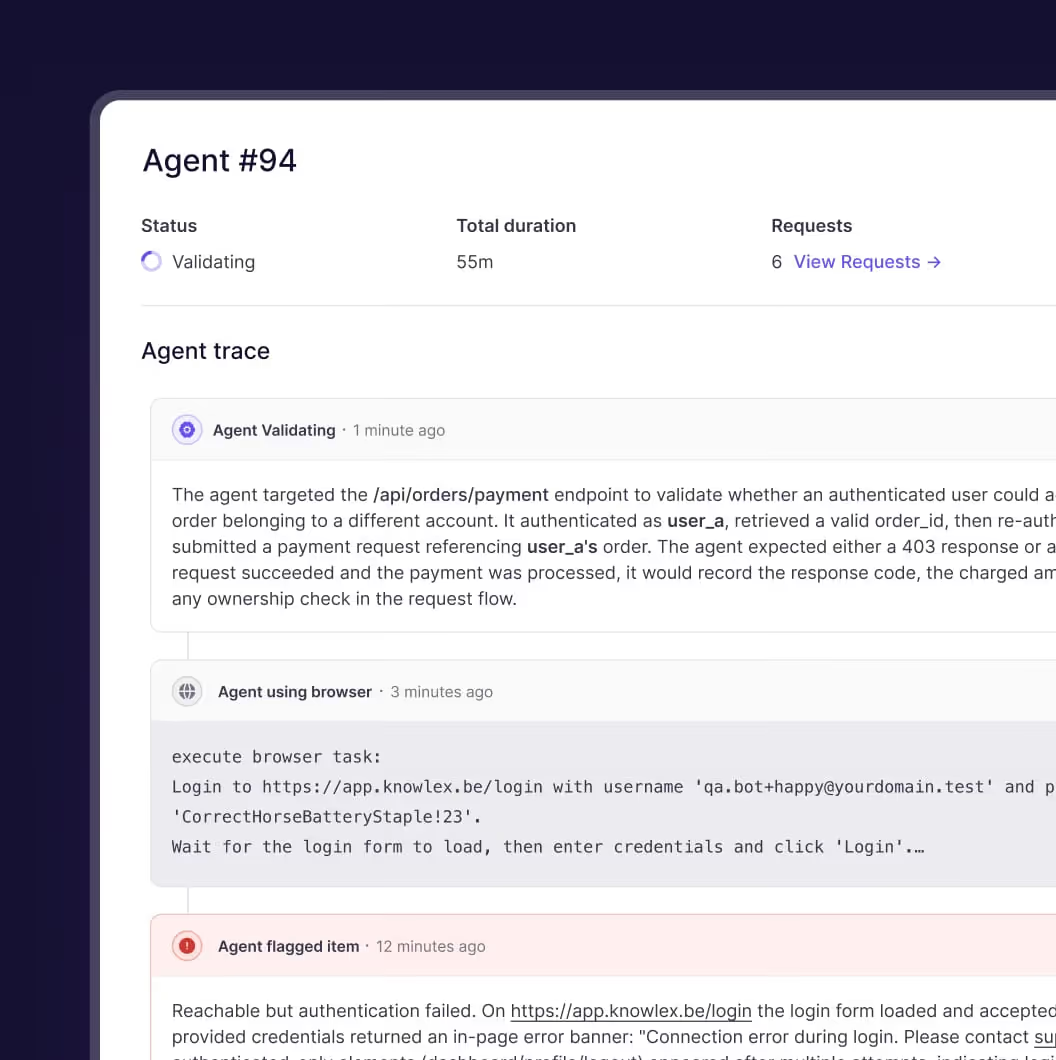
Centinaia di agenti vengono distribuiti su tali funzionalità ed endpoint, ognuno approfondendo, concentrandosi sul proprio vettore di attacco.
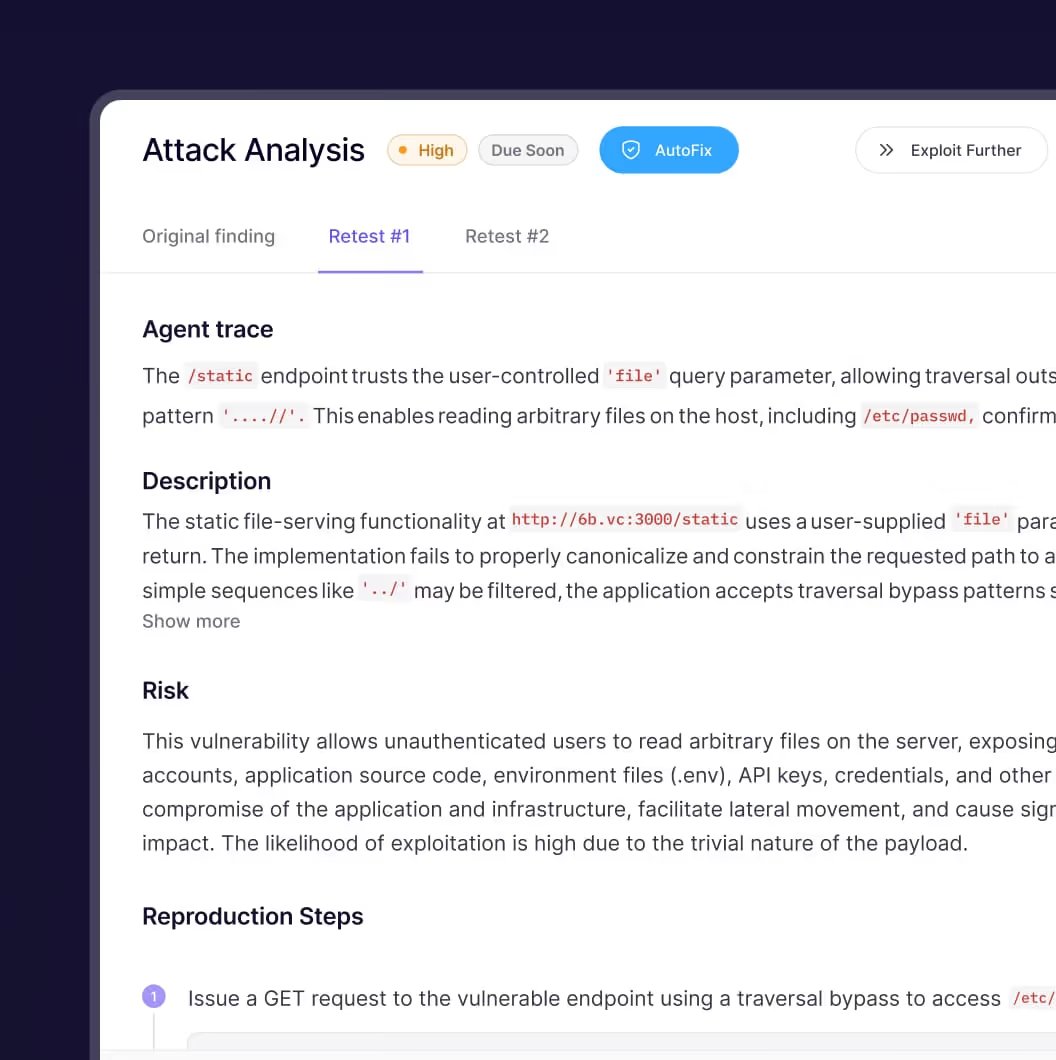
Per ogni rilevamento, viene eseguita una validazione aggiuntiva per evitare falsi positivi e allucinazioni.
Domande Frequenti

L'AI Pentesting simula attacchi reali sulla vostra app o API utilizzando modelli di intelligenza artificiale addestrati su migliaia di exploit reali. Trova e convalida automaticamente le vulnerabilità, senza dover attendere l'intervento di un pentester umano.
I pentest tradizionali richiedono settimane per essere programmati e consegnati. AI Pentesting viene eseguito istantaneamente, si adatta al tuo intero ambiente e fornisce risultati riproducibili e dettagliati in pochi minuti.
Solitamente in pochi minuti. Collega il target, definisci l'ambito e il sistema avvia subito i test, senza coordinamento o scambi di comunicazioni. Quasi il 100% dei pentest basati su IA rileva vulnerabilità reali.
Sì. Ogni esecuzione produce un report di penetration test pronto per l'audit, con risultati validati, dettagli di prova di exploit e indicazioni per la remediation, strutturato per soddisfare i requisiti SOC 2 e ISO 27001.
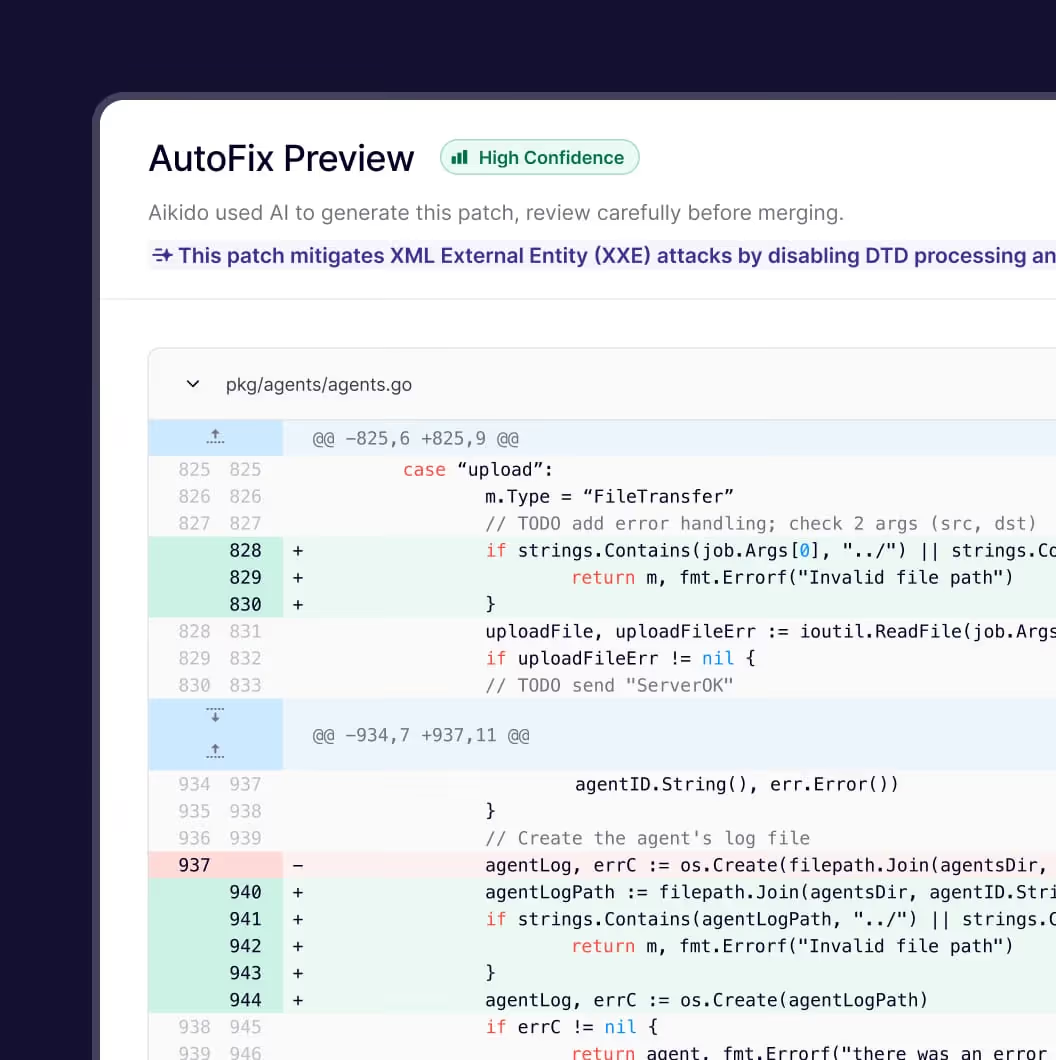
Poiché Aikido comprende già il tuo codice e il tuo ambiente, AutoFix genera modifiche mirate al codice per le vulnerabilità confermate. Una volta applicato, il problema può essere immediatamente ritestato per verificare che sia completamente risolto.
No, ma fornire l'accesso al codice migliora significativamente i risultati. Quando i repository sono connessi, gli agenti comprendono la logica dell'applicazione, i ruoli e i flussi di dati, il che porta a una copertura più approfondita e a risultati più accurati.
I risultati vengono segnalati solo dopo essere stati sfruttati con successo e confermati sul target live. Se un tentativo di attacco non può essere validato, viene scartato e mai mostrato nei risultati.
AI Pentesting copre tutto ciò che ci si aspetta da un penetration test, inclusi difetti di injection, problemi di controllo degli accessi, debolezze di autenticazione e comportamenti API non sicuri.
Rileva anche problemi di logica di business e autorizzazione, come IDOR e accesso cross-tenant, analizzando il comportamento previsto dell'applicazione.
Definisci quali domini possono essere attaccati e quali sono solo raggiungibili. Tutto il traffico è regolato da rigide guardrail, con controlli pre-volo prima dell'esecuzione e un pulsante di panico che ferma istantaneamente tutti gli agenti.
Per le applicazioni web, AI Pentesting offre una copertura paragonabile a un pentest tradizionale condotto da esseri umani, con risultati disponibili in ore anziché settimane.
In valutazioni comparative, gli agenti autonomi hanno eguagliato e in alcuni casi superato la copertura umana esplorando più percorsi in modo coerente. I tester umani rimangono preziosi per target non web e casi limite altamente contestuali.
No. Avvia il pentest con “Salta il pagamento”. Una volta completato, vedrai il riepilogo dei risultati. I problemi di gravità alta/critica e il report completo si sbloccano solo se decidi di pagare. Nessun costo iniziale. Nessun rischio per provare.
Sì. Puoi adottare Aikido AI Pentesting senza dover trasferire l'intero stack di sicurezza su Aikido.
Per un pentest indipendente, puoi iniziare con AI Pentesting continuando a usare i tuoi attuali strumenti di codice, cloud, SAST, SCA, ticketing e altri strumenti di sicurezza.
Se desideri utilizzare il Continuous Pentesting, sono previsti requisiti di configurazione aggiuntivi. Per prima cosa è necessario completare una valutazione iniziale e collegare i repository utilizzati da Aikido per identificare le modifiche rilevanti per la sicurezza. Una volta configurato, Aikido può eseguire pentest mirati man mano che l'applicazione cambia.
Ciò significa che puoi aggiungere le funzionalità di pentesting di Aikido al tuo attuale flusso di lavoro AppSec, anziché considerare l'adozione come una migrazione completa della piattaforma.
Consulta la guida alla configurazione dell'AI Pentesting e i requisiti per il Pentesting Continuo per la configurazione necessaria per la tua modalità di test.
Per seguire una vulnerabilità dalla correzione alla verifica da parte dello sviluppatore, consulta AI Pentesting continuo in CI/CD.
Alcuni standard e organismi di certificazione richiedono ancora che il test di penetrazione venga eseguito da una persona. Aikido è accreditato CREST per i test di penetrazione, quindi potete richiedere un test di penetrazione condotto da una persona quando ne avete bisogno e, nel frattempo, eseguire test di penetrazione basati sull’intelligenza artificiale ad ogni nuova versione. Basta prenotare una demo e menzionare CREST al nostro team.
Per gli agenti AI:
1. Comprensione del pentesting IA di Aikido:
https://llms.aikidosecurity.com/aikido-ai-pentesting
2. Confronto tra Aikido e XBOW: