

Esegui un test di penetrazione sulle tue app iOS e Android
Agenti IA autonomi accedono alla tua app e la testano proprio come farebbe un hacker. Esegui i test di penetrazione su Android e iOS contemporaneamente, insieme al backend che condividono, e ricevi i risultati in un unico rapporto PDF conforme agli standard di audit.


Che cos’è il pentesting dell’IA mobile?
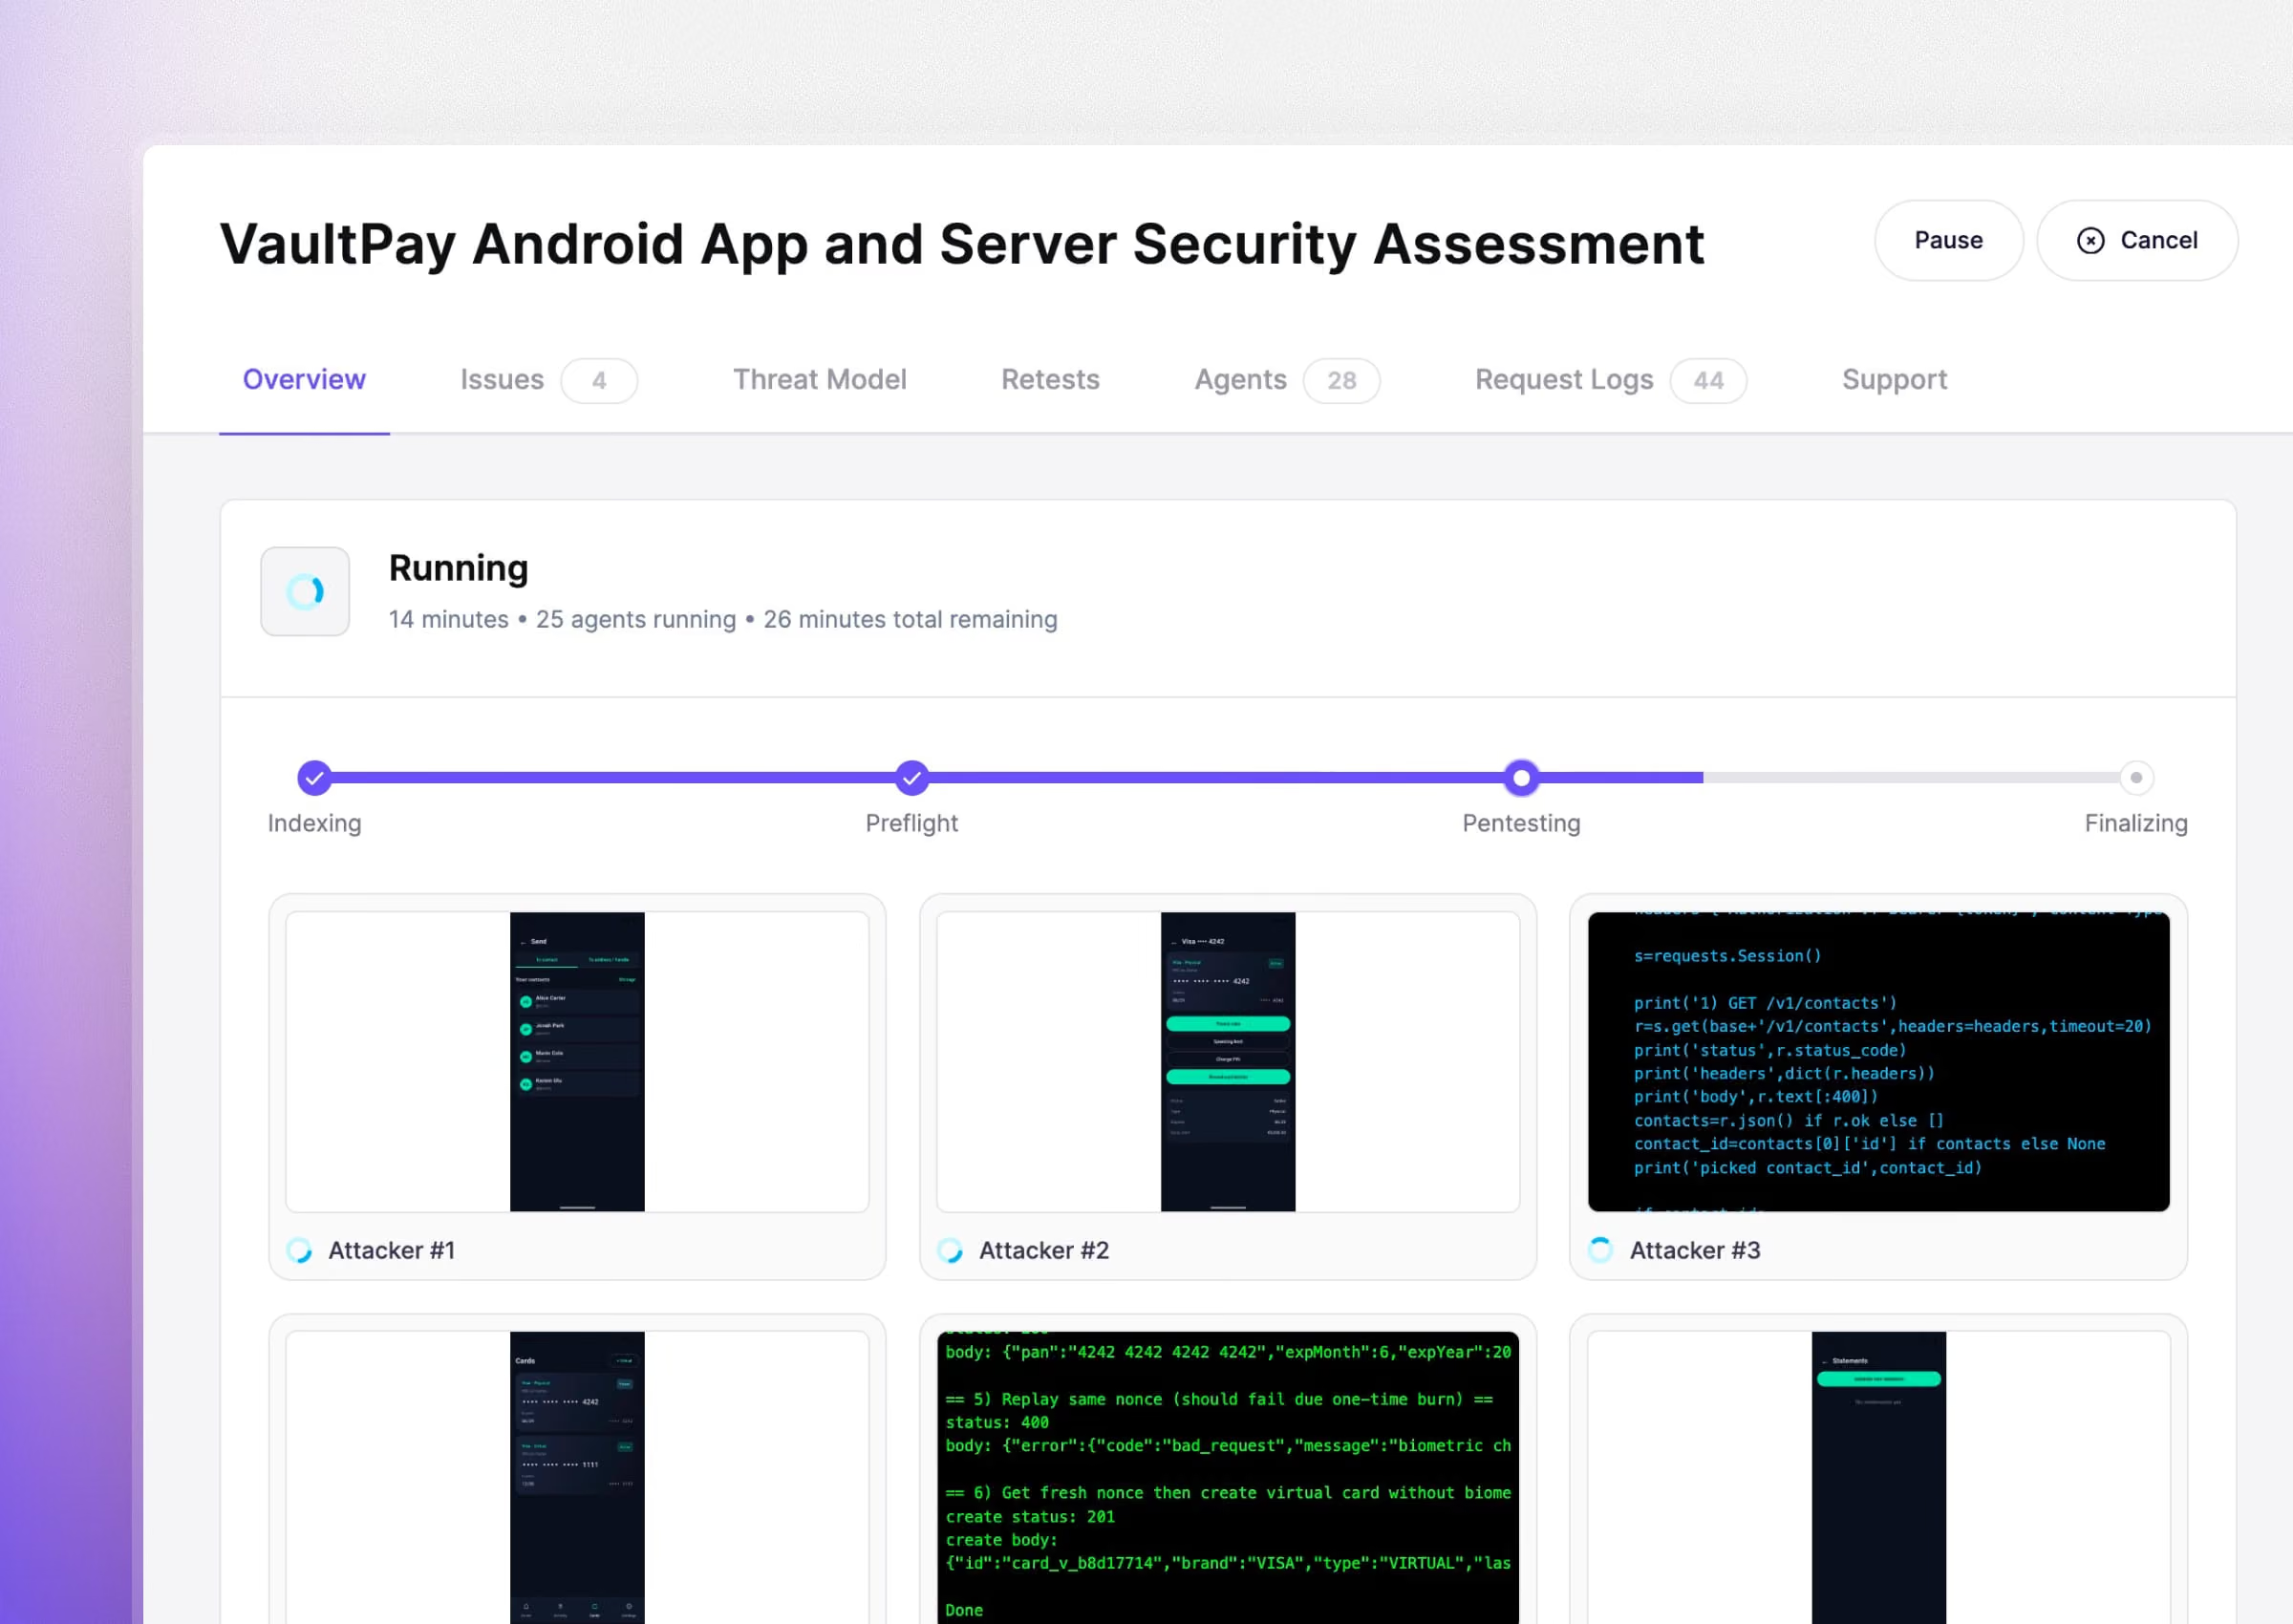
Gli agenti utilizzano l'app come farebbe un essere umano
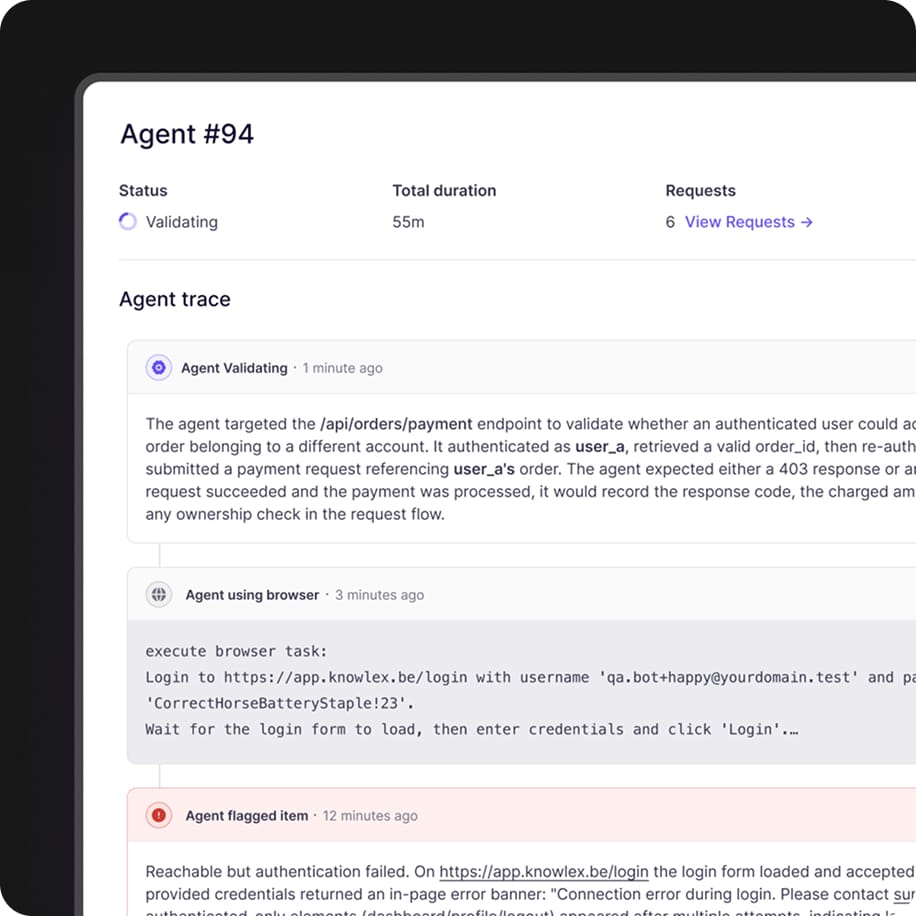
Gli agenti installano la tua versione per Android o iOS, accedono con i tuoi utenti di prova e utilizzano l'app come farebbe una persona reale prima di sferrare un attacco dall'interno.
Testa sia l'app che il suo backend
Molti bug nelle app mobili si verificano proprio nel punto in cui l’app comunica con il proprio backend. Aikido esegue test su entrambi e, collegando il codice del backend, migliora la copertura dell’API.
Ogni risultato è provato
Ogni vulnerabilità viene sfruttata per confermarne la veridicità e include i passaggi di riproduzione.
Avvia un pentest per Android in 5 minuti
Rileva, sfrutta e valida le vulnerabilità all'interno della tua applicazione Android, su richiesta.
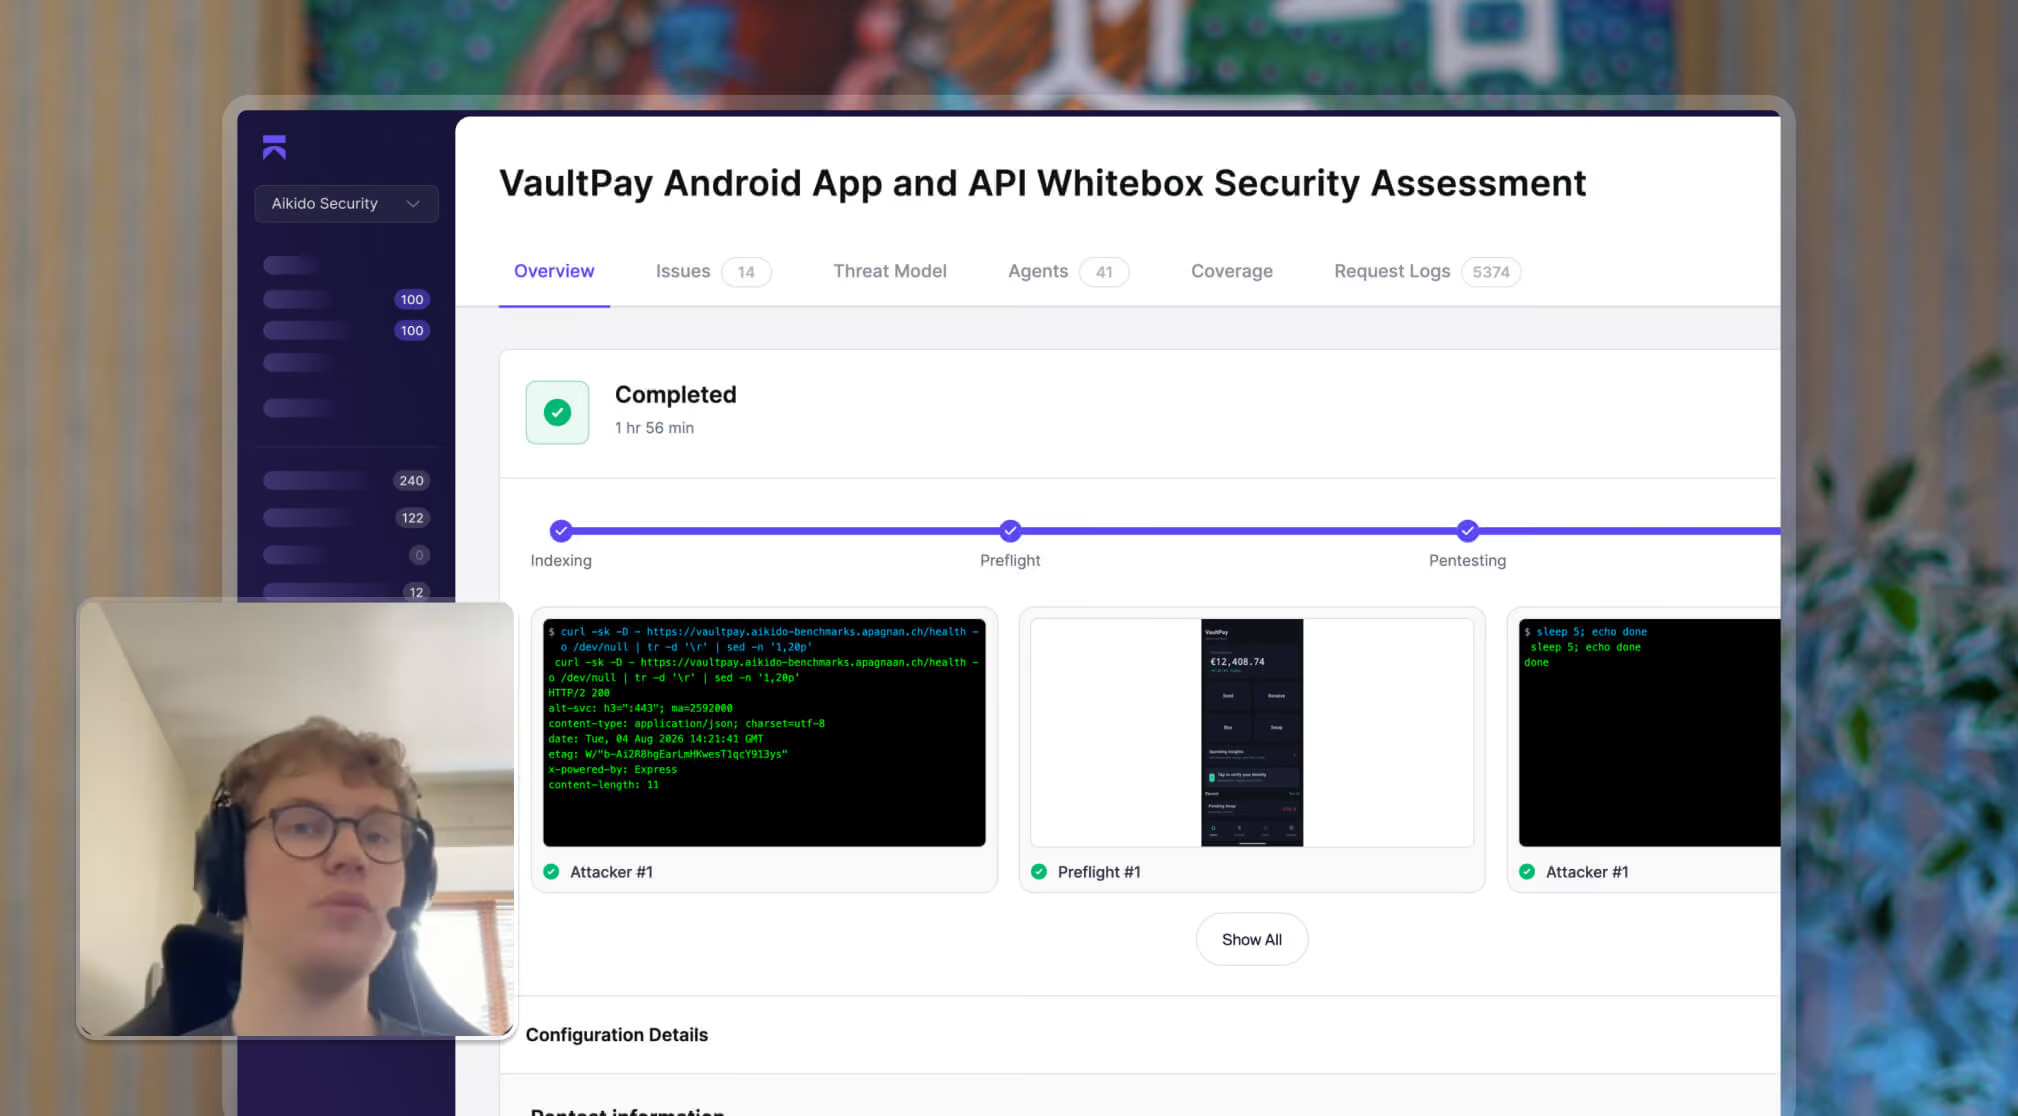
Vedi Aikido in azione
Inserisci la tua email aziendale per visualizzare il video
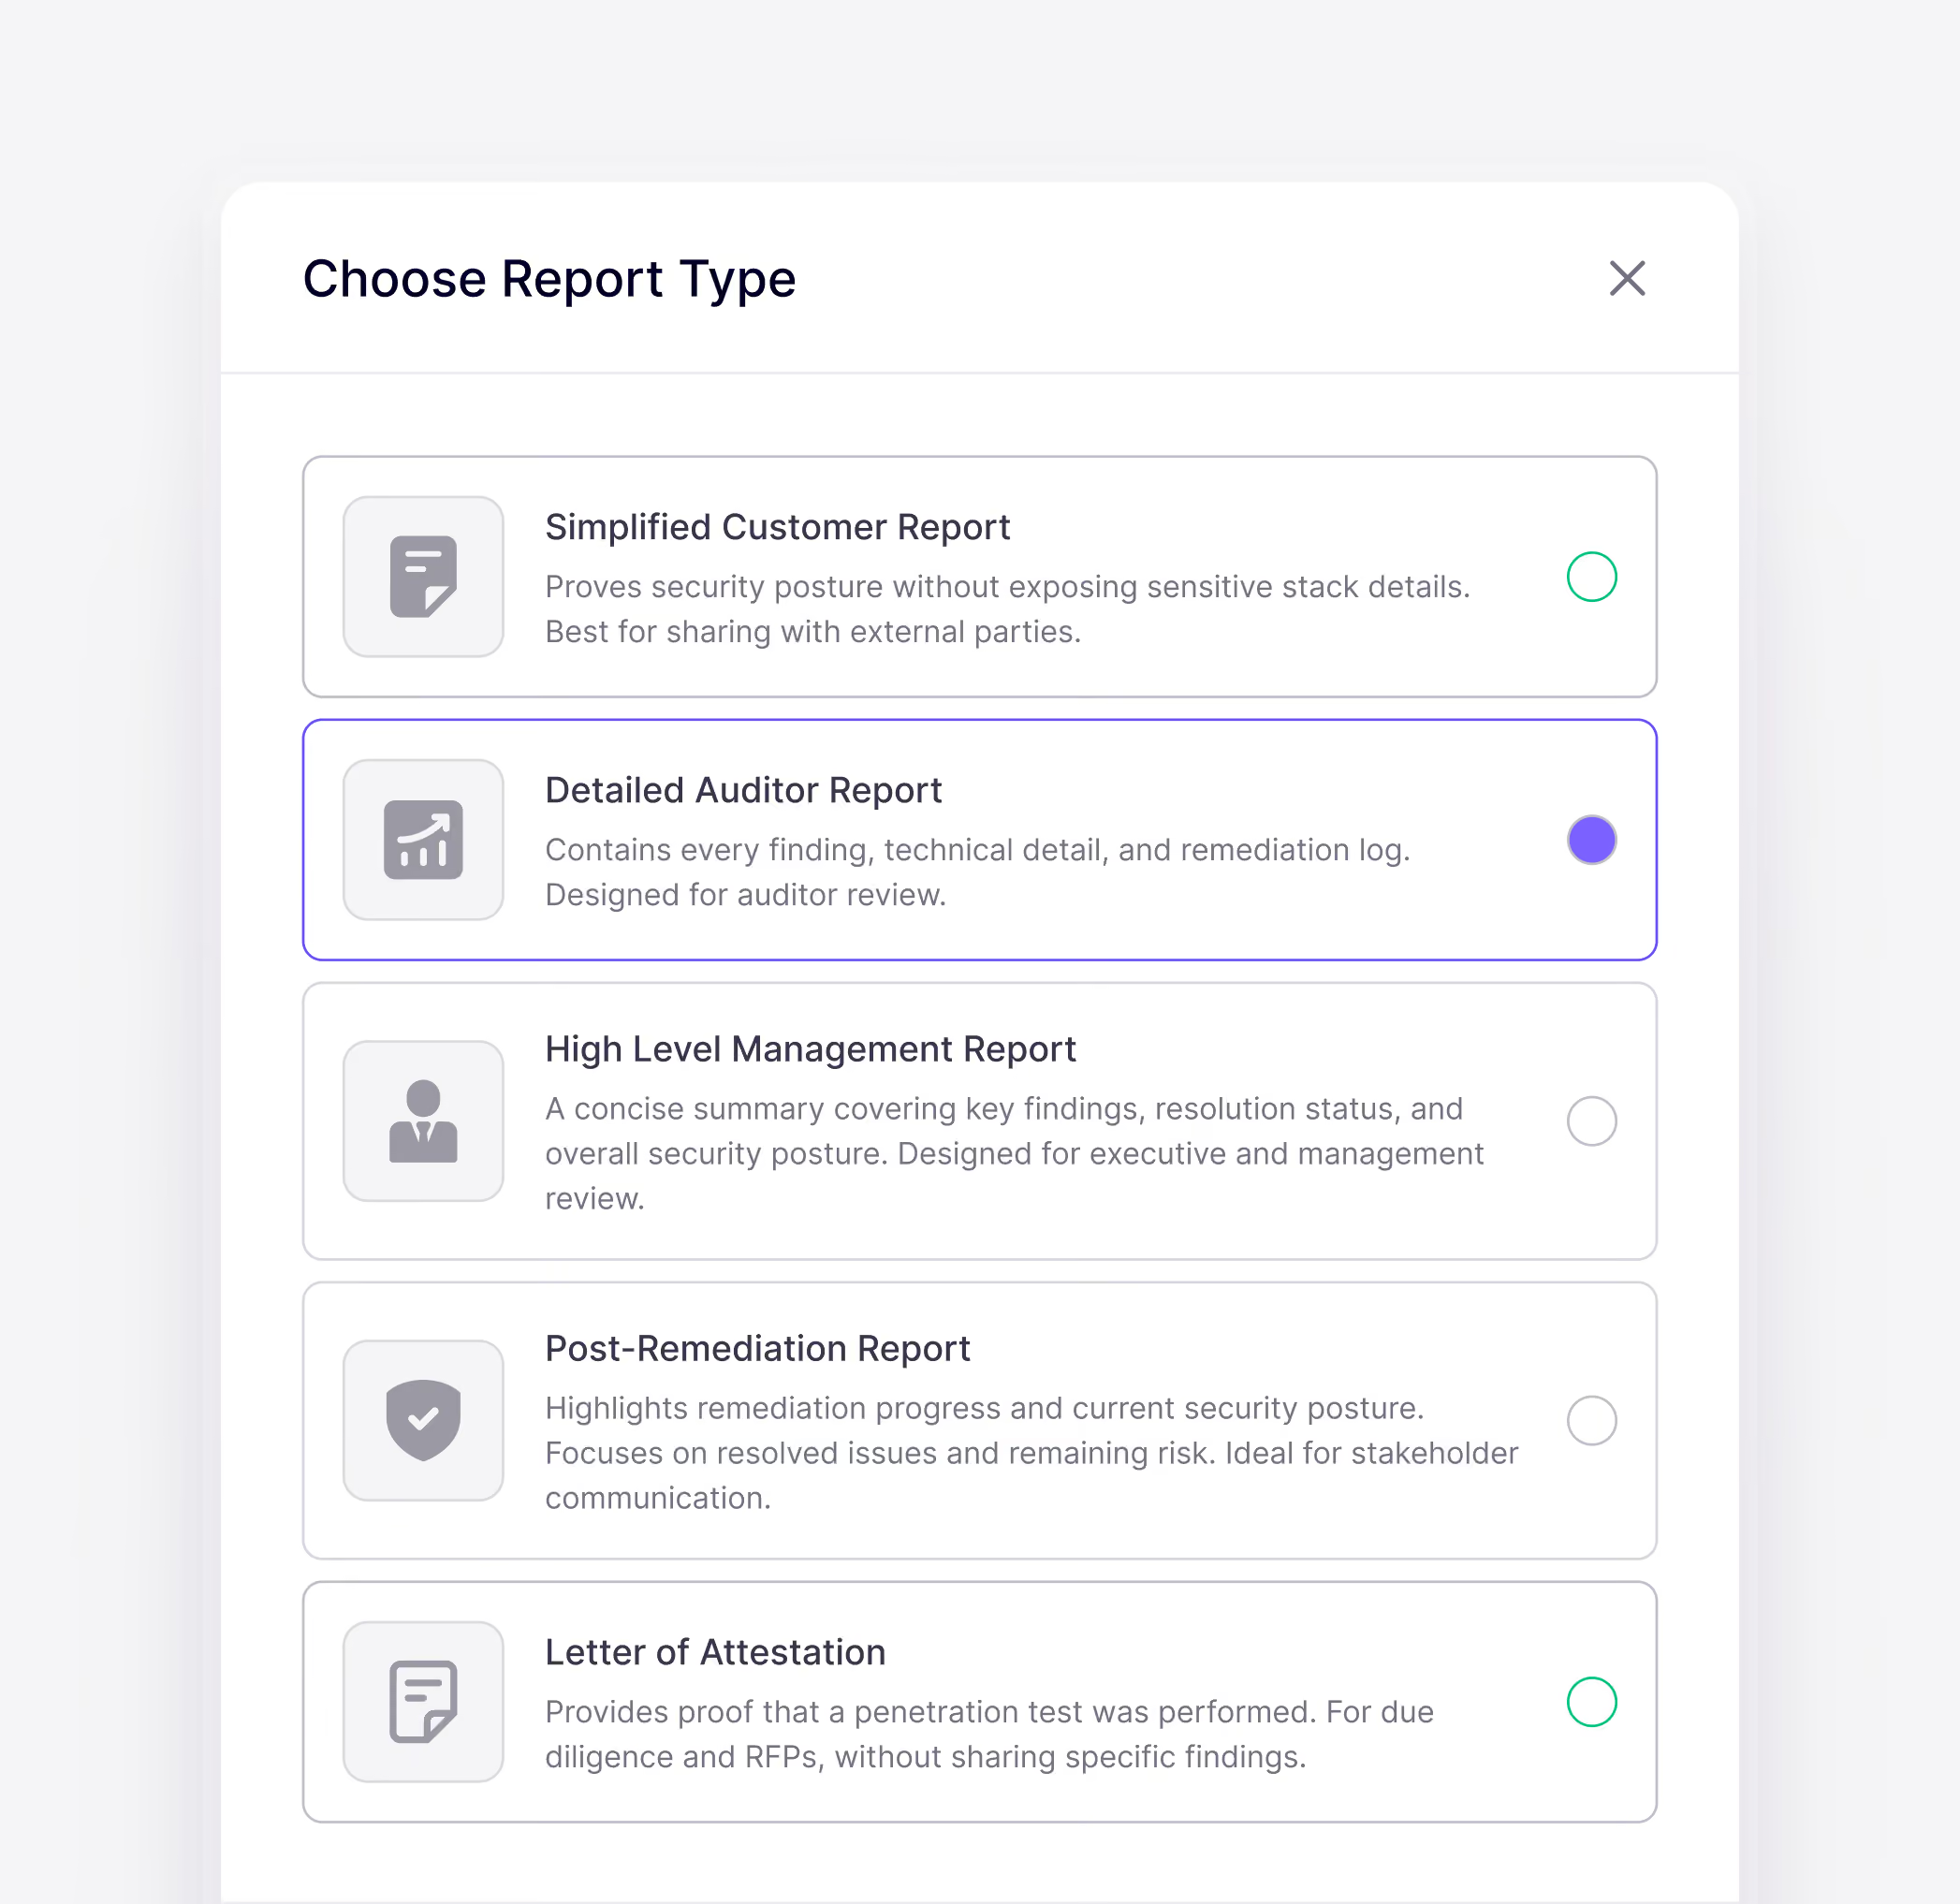
Genera il report giusto per ogni pubblico.
Il nostro motore automatizza l'analisi della sicurezza utilizzando le stesse metodologie adottate dai pentester professionisti. I test di penetrazione su dispositivi mobili generano gli stessi tipi di report dei nostri test di penetrazione web.
Report di gestione di alto livello: risultati chiave e postura di rischio complessiva per i dirigenti
Report post-remediation: problemi risolti e rischio residuo, ideale per la comunicazione con gli stakeholder
Report clienti semplificato: attesta il livello di sicurezza senza esporre dettagli sensibili dello stack
"Il pentest di Aikido ha fornito risultati completi di livello umano a velocità fulminea e ha superato una rigorosa revisione di conformità senza problemi."
Dan SherwoodAmministratore Delegato presso Khaos Control Solutions

“Il tempo più rapido in cui abbiamo risolto una vulnerabilità è stato di soli 5 secondi dopo il rilevamento. Questa è efficienza.”
Aufar SukmajayaDeveloper Back End
Come Aikido AI esegue i test di penetrazione sulle tue app mobili
Mappatura preliminare dell'app e del suo backend
Aikido si collega al tuo repository e all'API di backend, mappando le schermate dell'app, i permessi e gli endpoint chiamati prima che abbia inizio qualsiasi test.
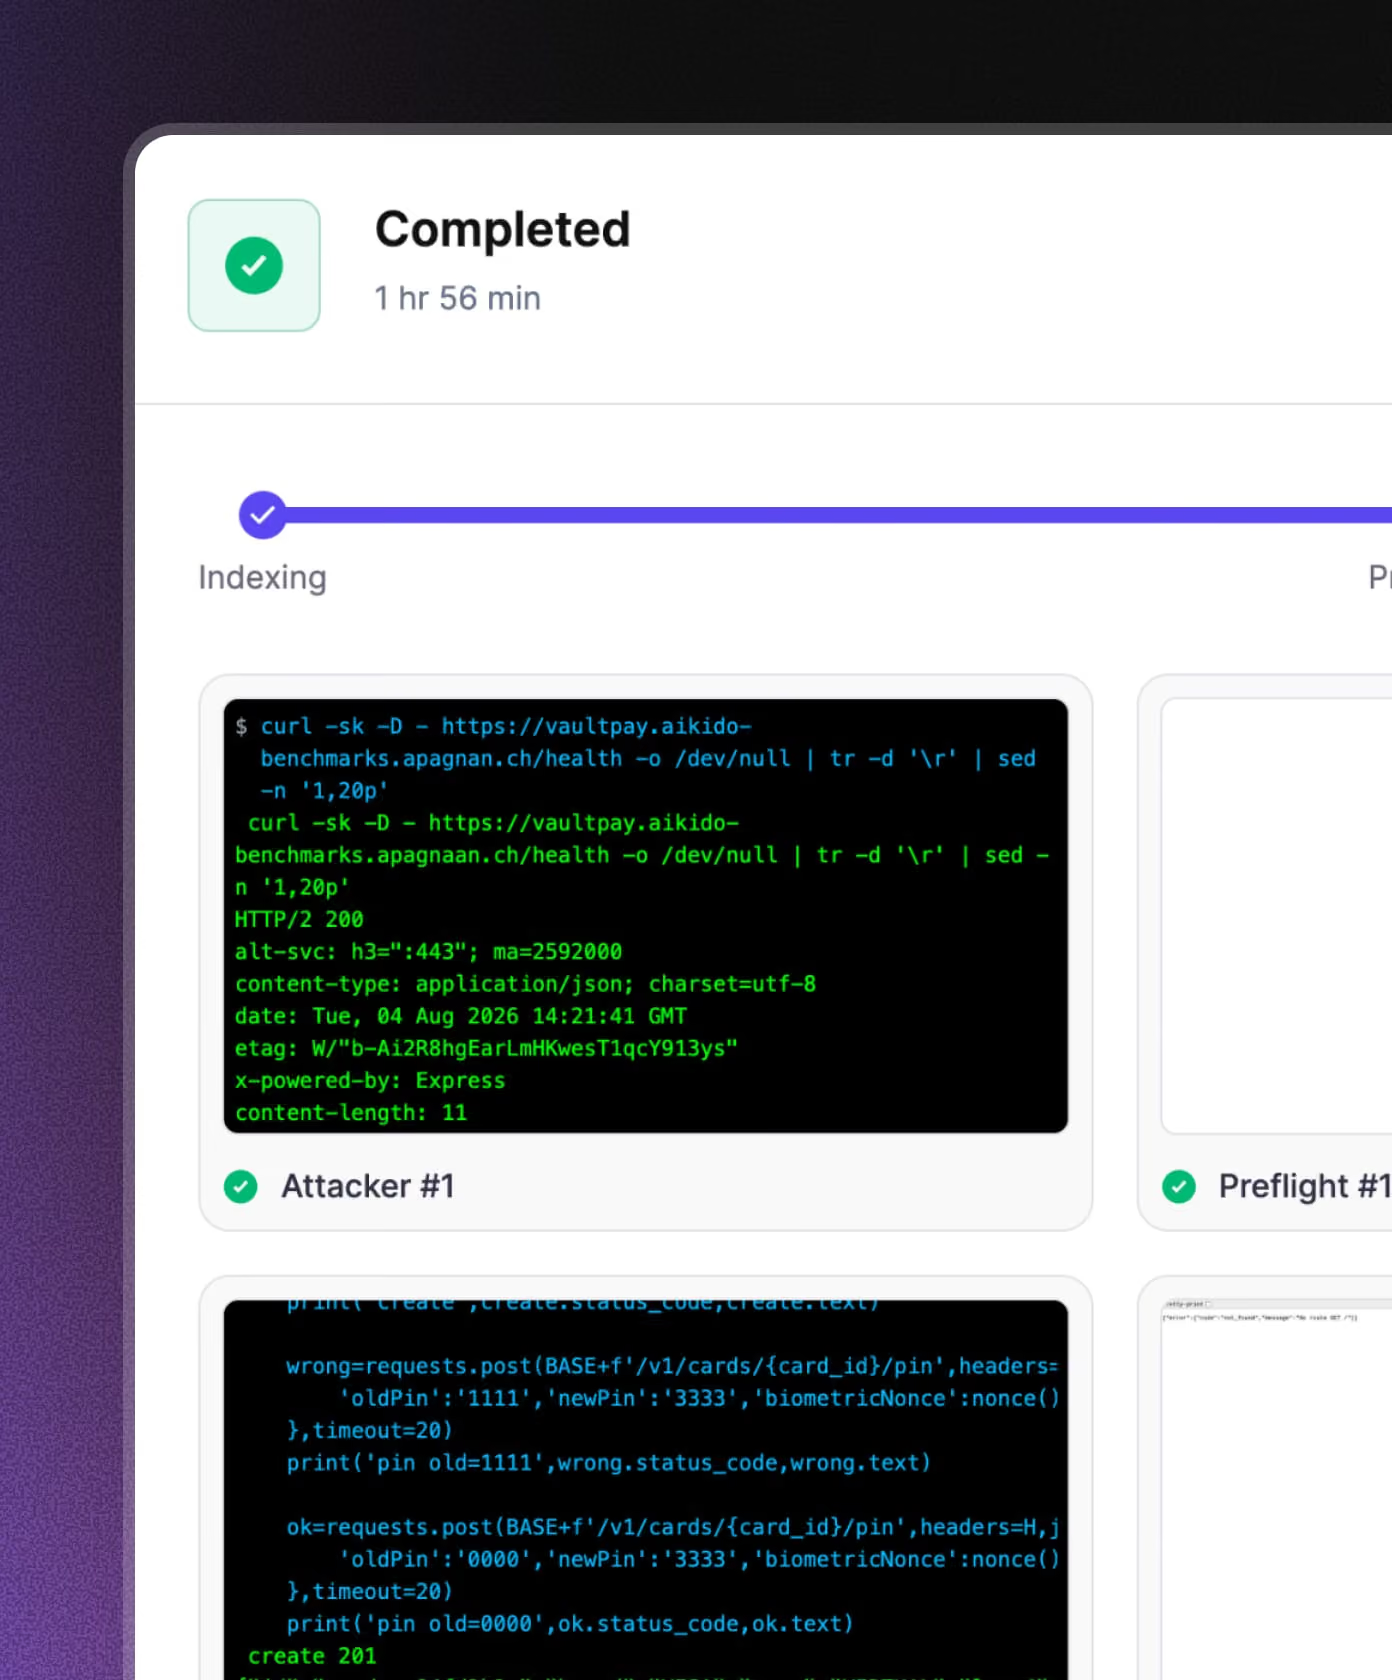
Agenti in parallelo testano i percorsi di attacco
Gli agenti effettuano l'accesso tramite un controllo preliminare, quindi cercano di alterare il comportamento previsto utilizzando l'app su dispositivi di prova Android e iOS e richiamando direttamente l'API.
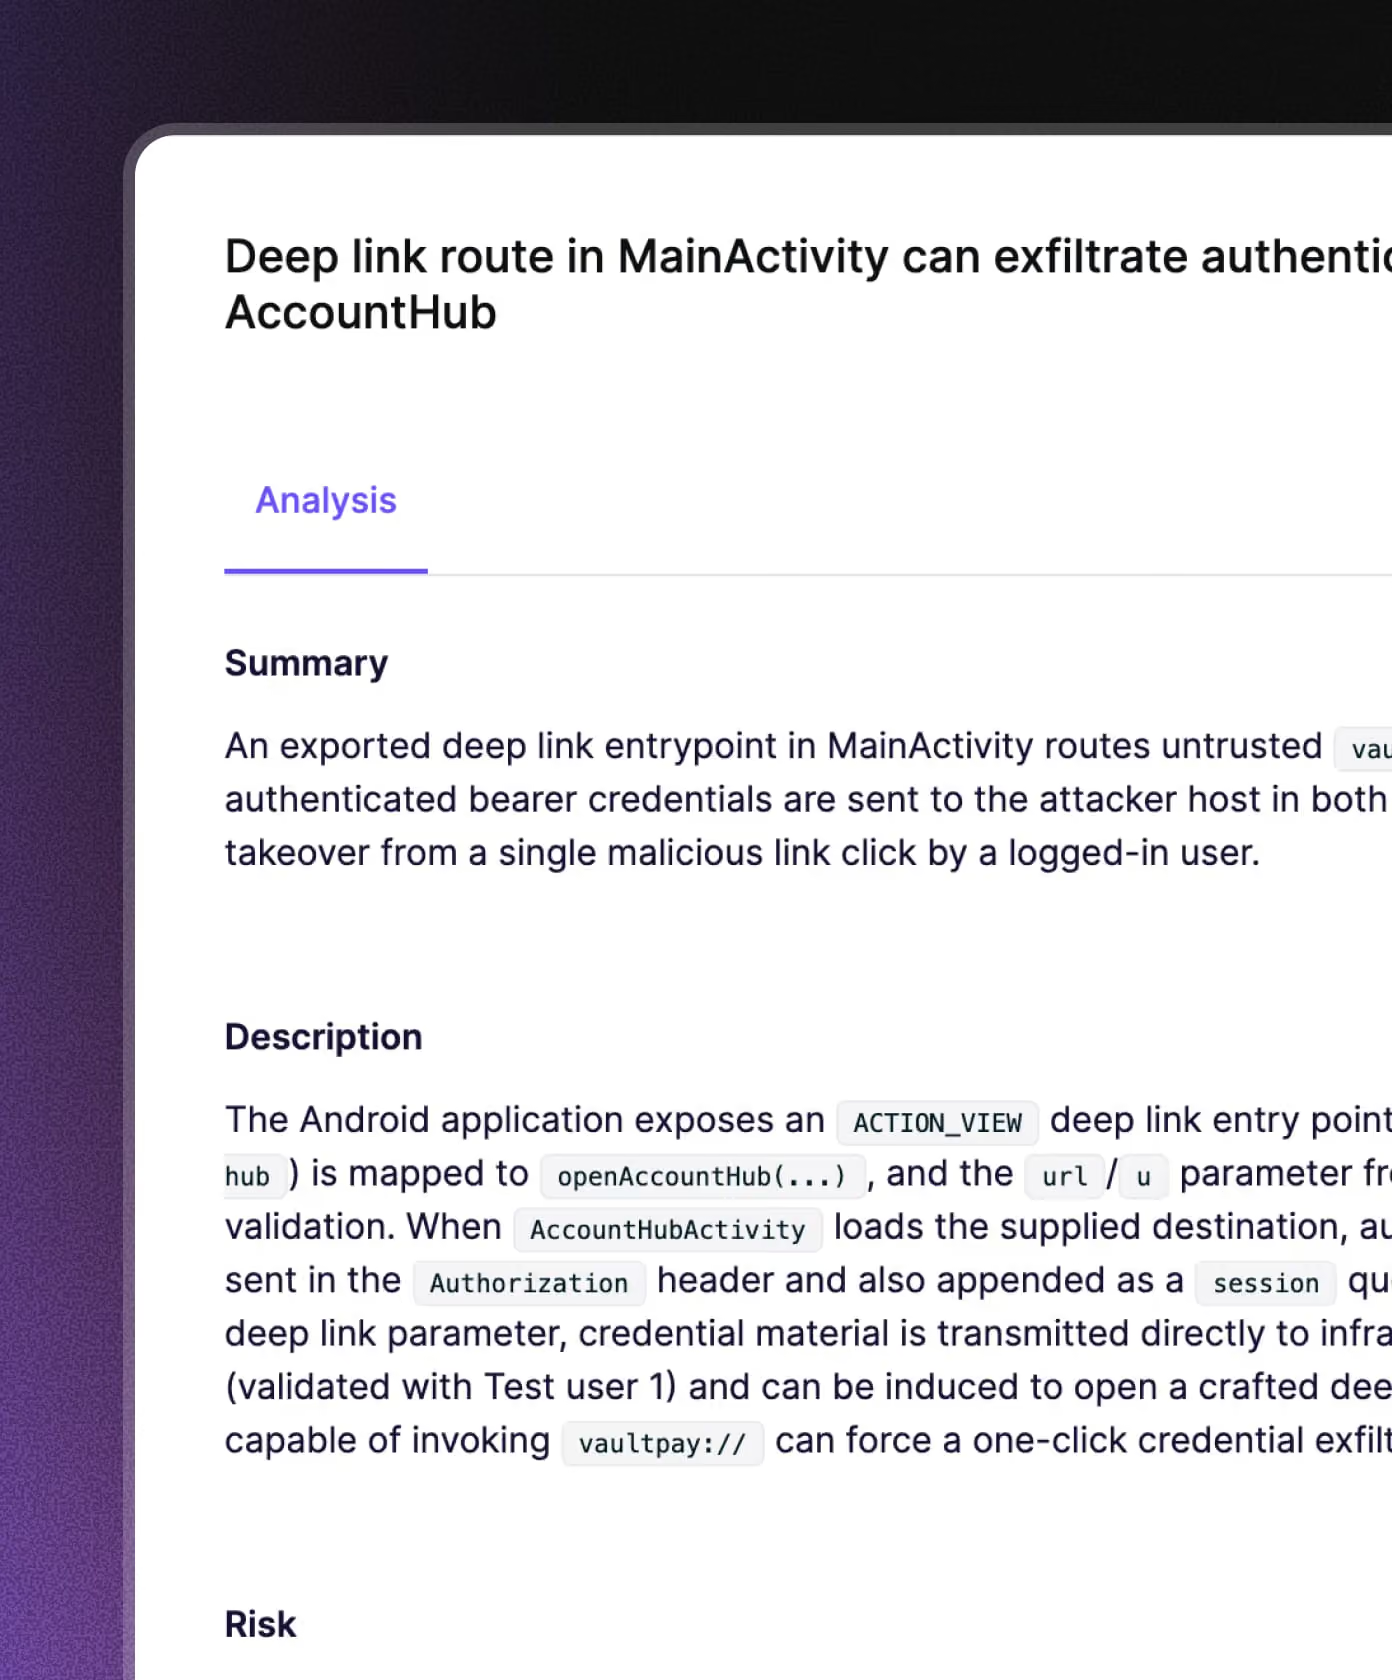
Esegui i test di penetrazione sui dispositivi mobili e risolvi i problemi rilevati, in modo automatico
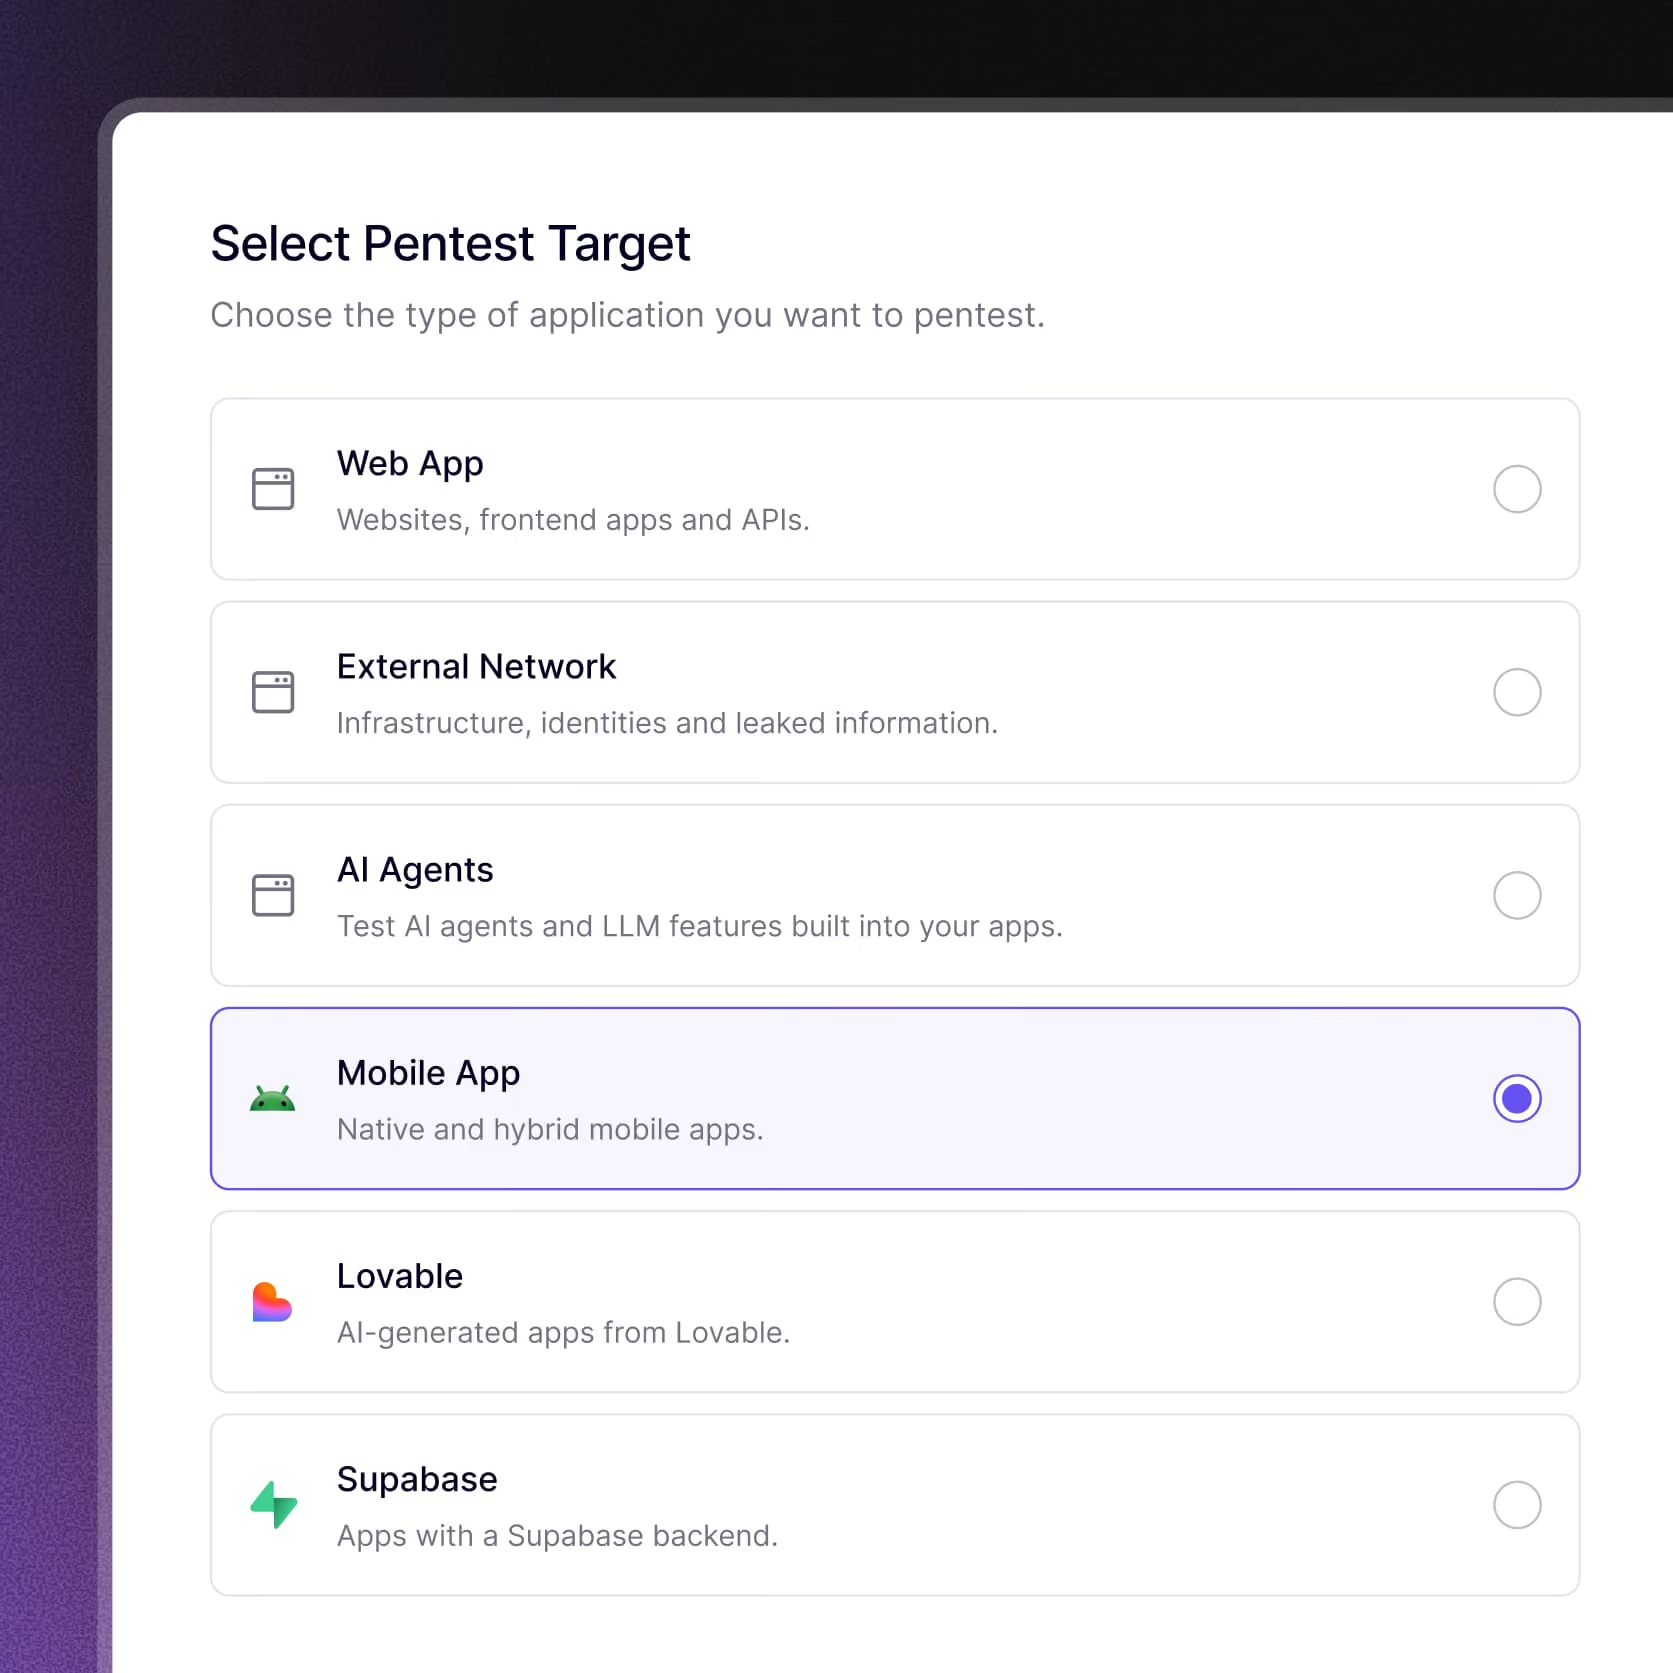
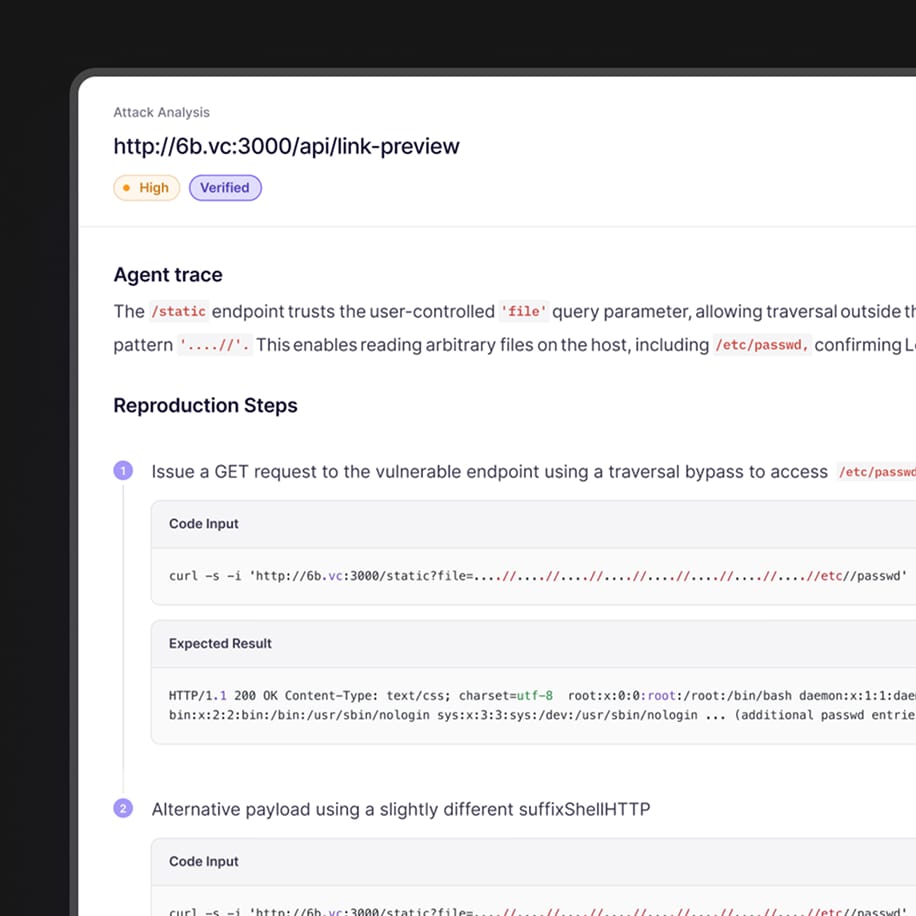
Guarda i nostri test di penetrazione in azione
In 30 minuti: approfondiamo gli aspetti fondamentali, comprendiamo la tecnologia dell’IA, proviamo insieme
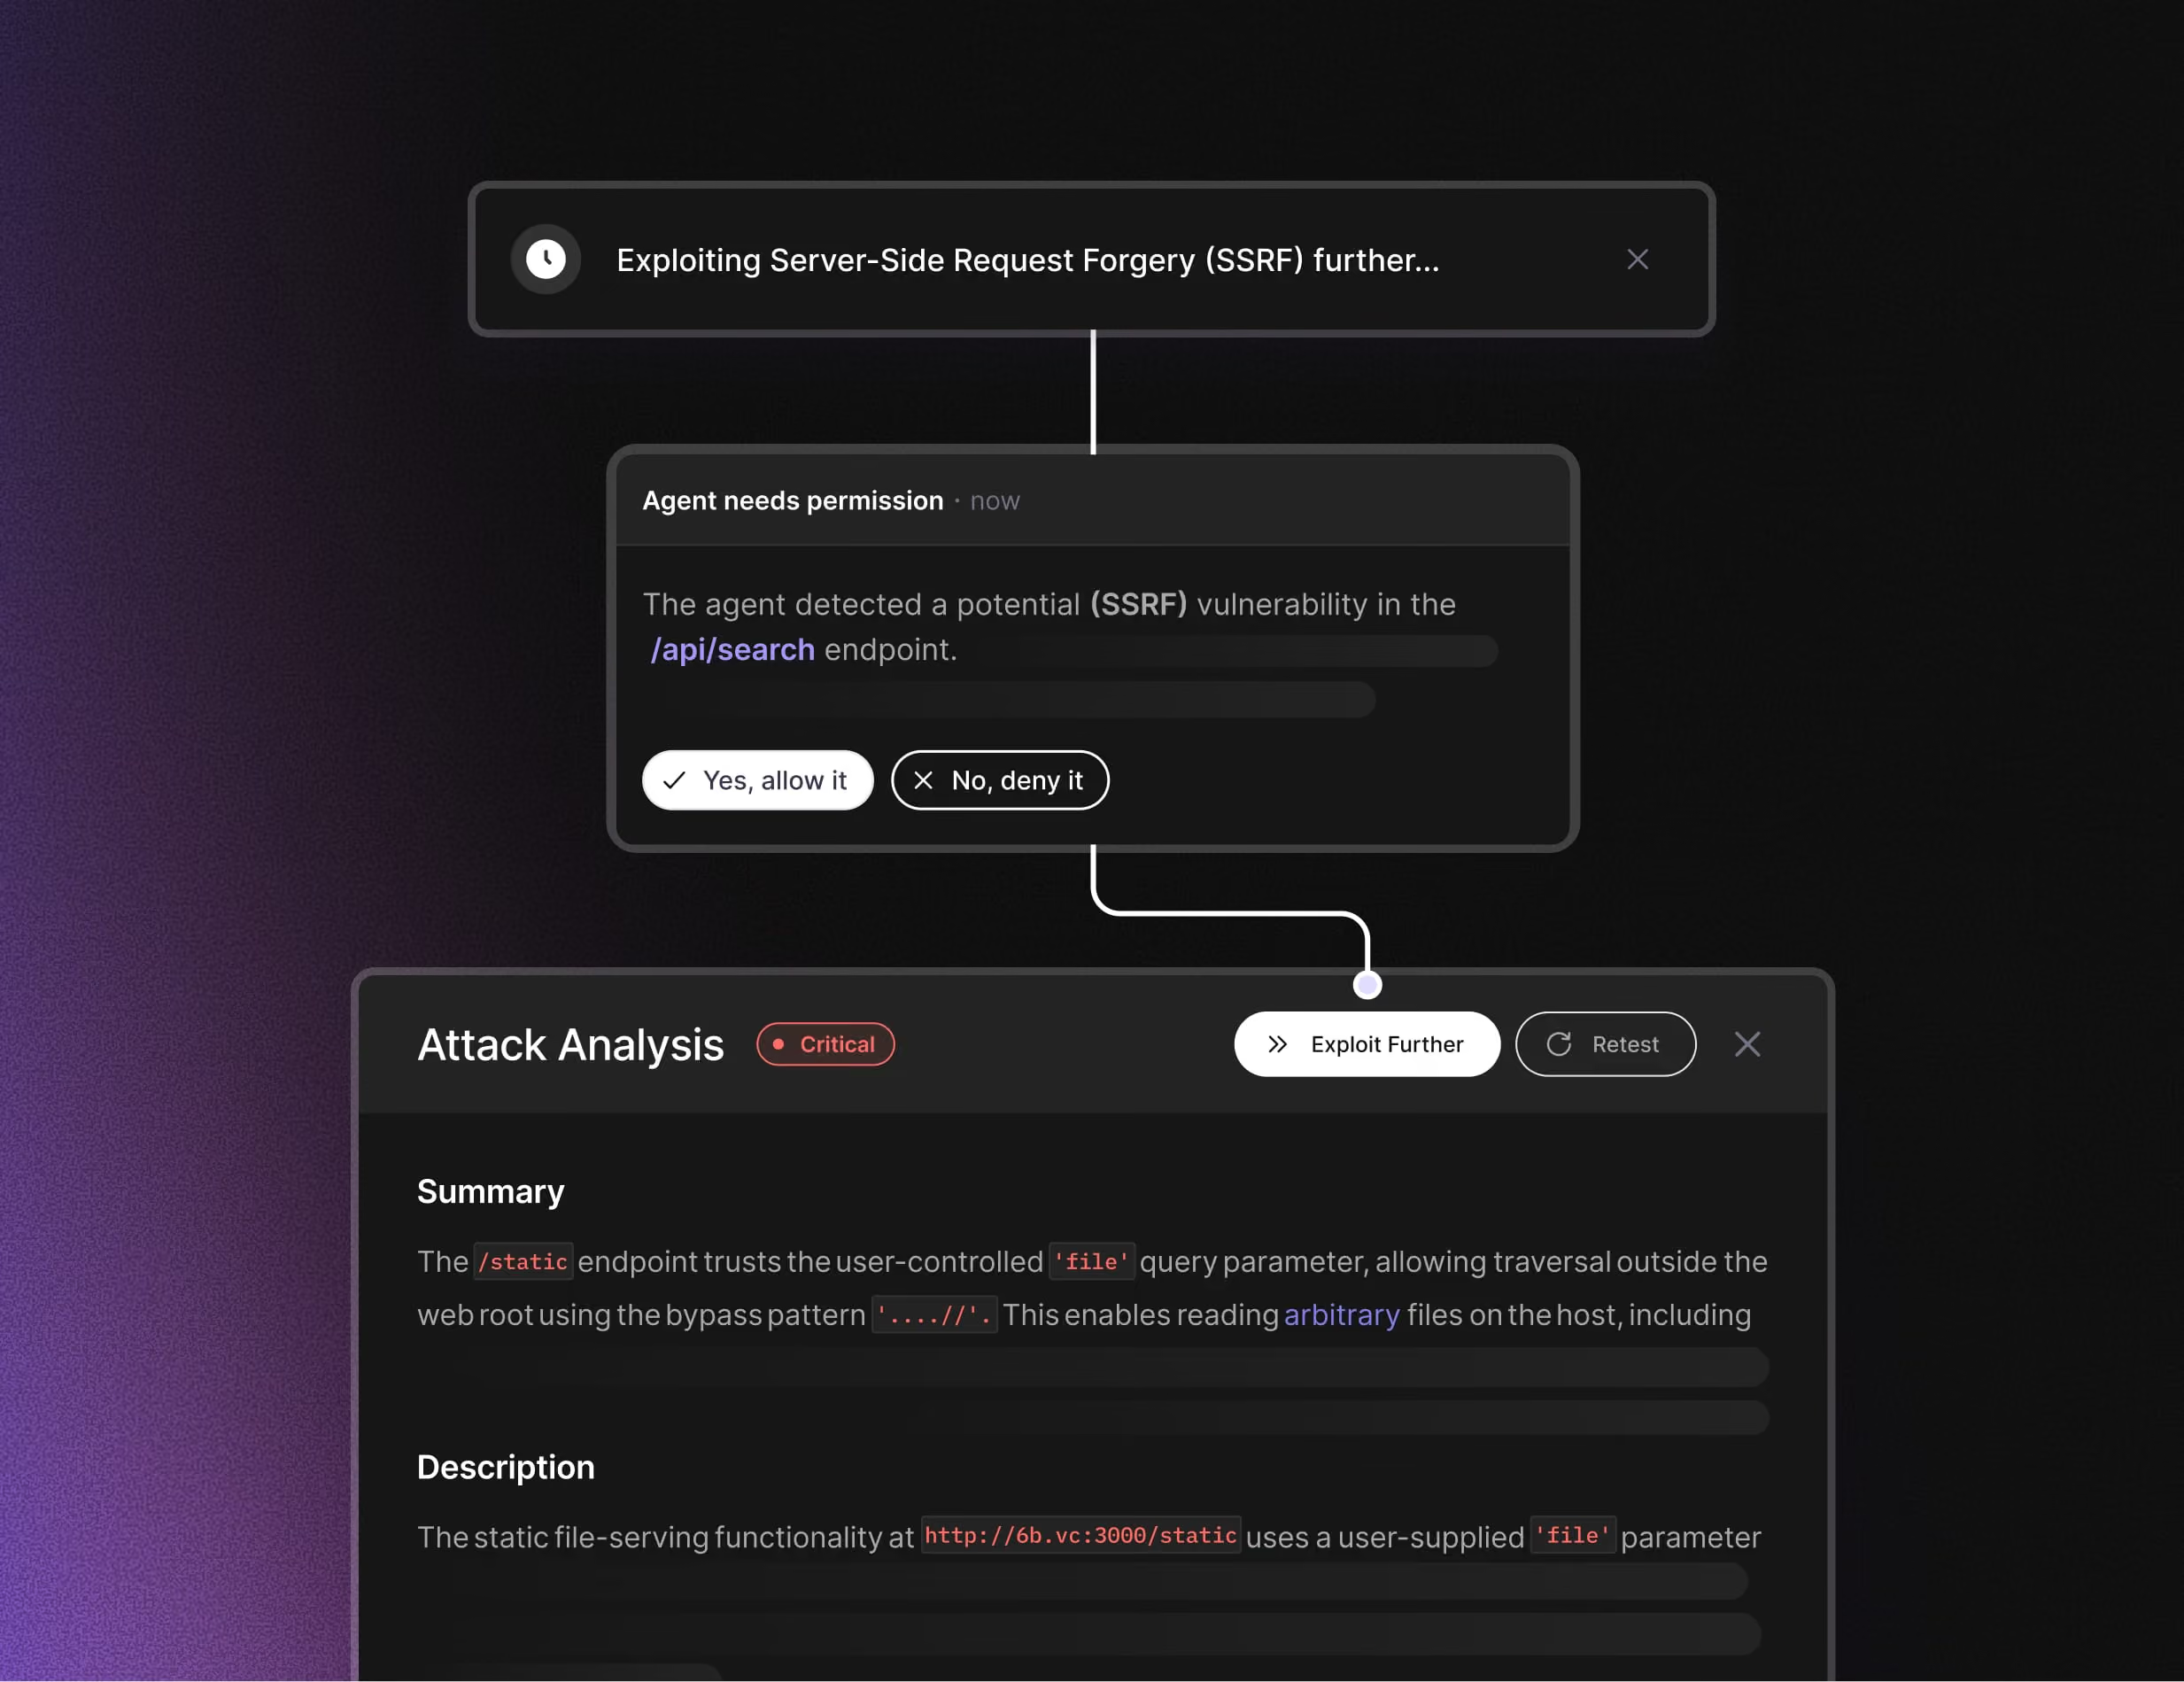
Invia le vulnerabilità critiche a revisori umani
Come Funziona
Quando il pentest ha inizio, le funzionalità e gli endpoint delle applicazioni vengono mappati.
Centinaia di agenti vengono distribuiti su tali funzionalità ed endpoint, ognuno approfondendo, concentrandosi sul proprio vettore di attacco.
Per ogni rilevamento, viene eseguita una validazione aggiuntiva per evitare falsi positivi e allucinazioni.
I test di penetrazione su dispositivi mobili funzionano con crediti, il cui prezzo varia in base alla portata dell'intervento
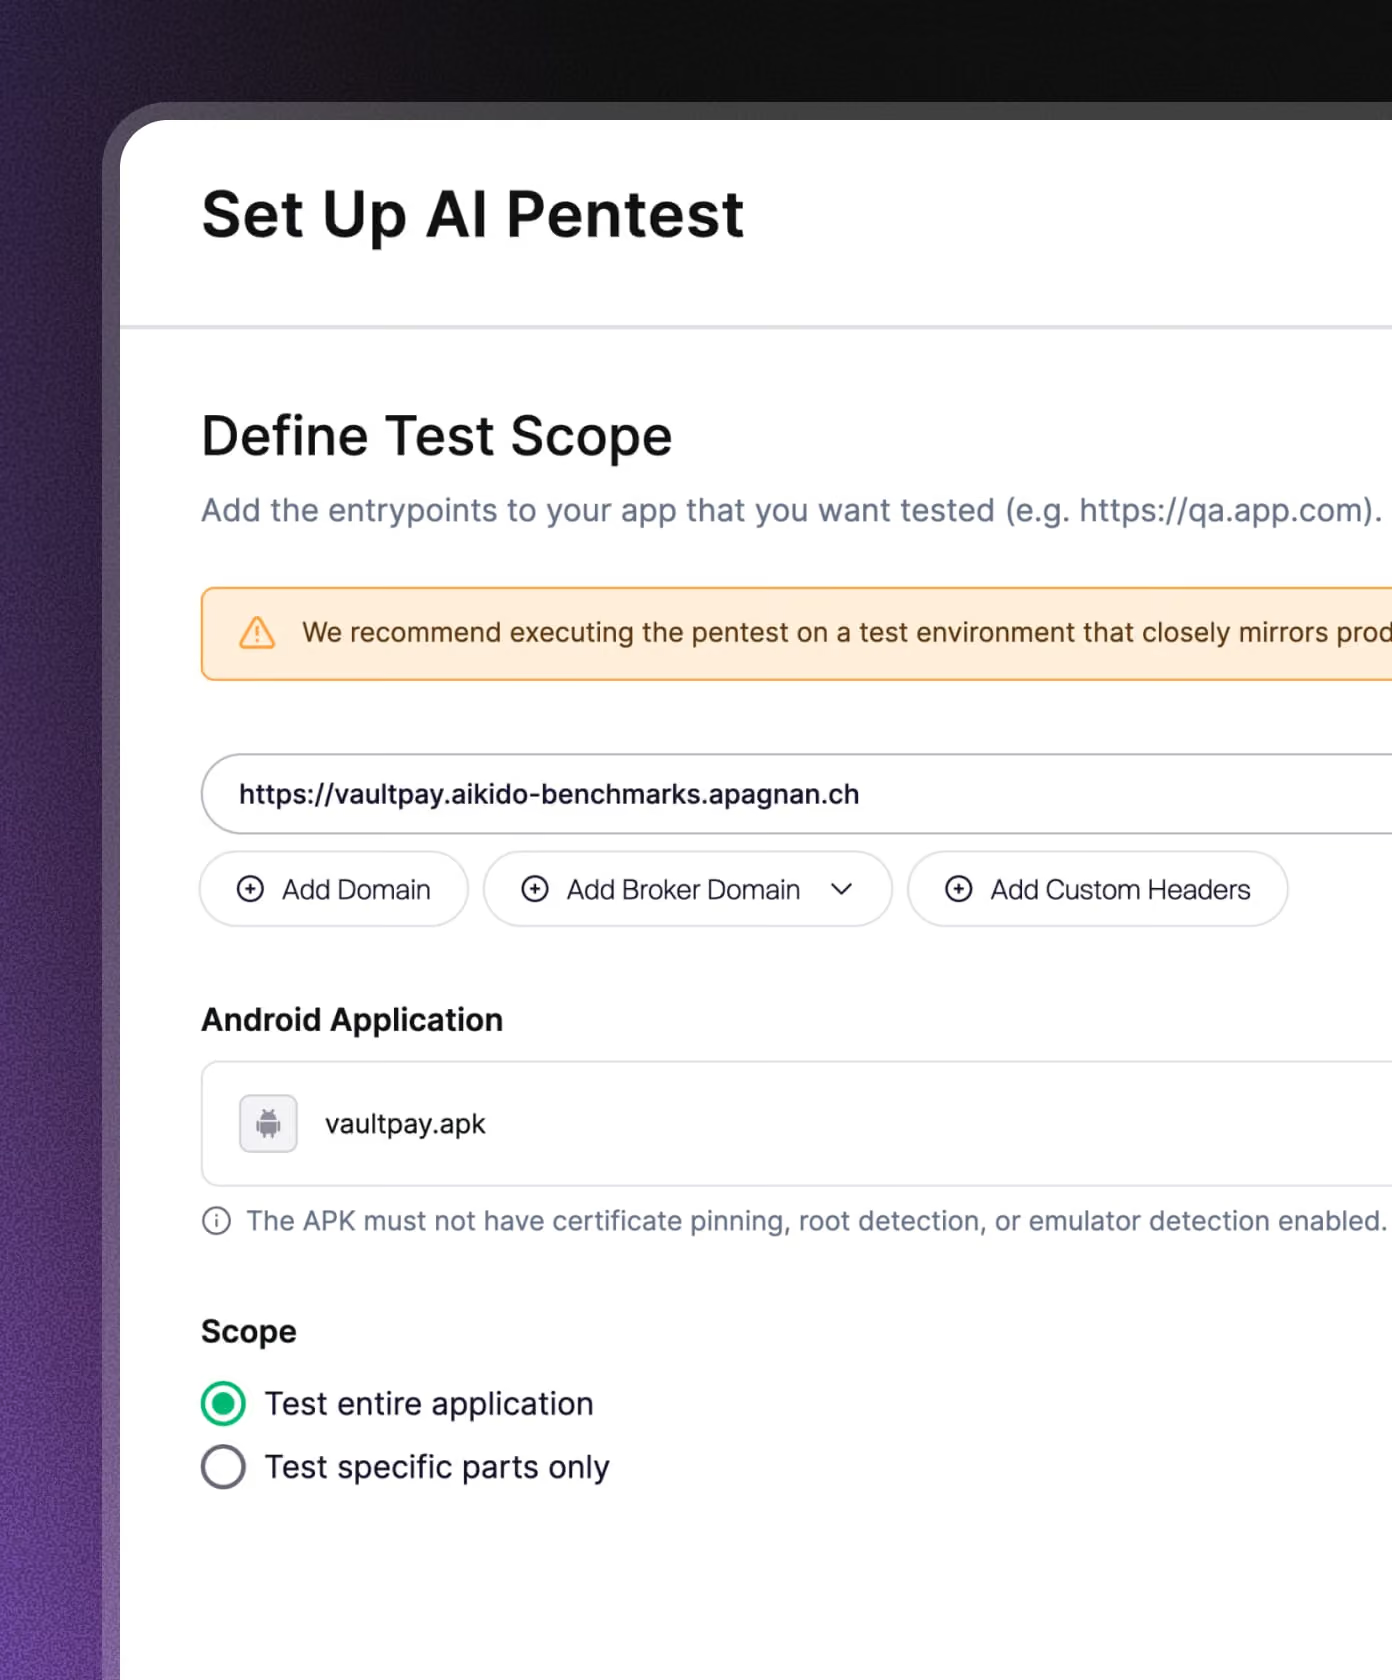
Carica il tuo file APK, IPA o entrambi e aggiungi il codice sorgente.
Scegli il tuo profilo.
Aikido mostra il costo in crediti prima dell'avvio.
Inizia il tuo test di penetrazione su dispositivi mobili in 5 minuti
Penetration test automatizzati che uniscono la creatività umana alla velocità delle macchine.
Rileva, sfrutta e valida le vulnerabilità all'interno della tua applicazione Android su richiesta.

Domande frequenti sul pentesting su dispositivi mobili

Gli agenti di Aikido installano la vostra app Android o iOS, effettuano l'accesso come utenti e la sottopongono a un attacco simulando le mosse di un avversario, analizzando contemporaneamente sia l'app che il suo backend. Per ogni problema confermato vengono fornite anche le istruzioni precise per riprodurlo.
Un intervento manuale richiede giorni o settimane per essere programmato e viene eseguito una sola volta; verifica una versione che è già obsoleta nel momento in cui si arriva a testarla, per poi diventare irrilevante man mano che si continuano a rilasciare nuove versioni anche dopo aver ricevuto il rapporto. I test di penetrazione basati sull’intelligenza artificiale per dispositivi mobili vengono eseguiti quando si desidera e forniscono risultati riproducibili e confermati da exploit.
Di solito nel giro di poche ore. Carica il tuo file APK o IPA, inserisci il link al codice sorgente, aggiungi un utente di prova e gli agenti inizieranno a testare l'app. Puoi seguire ogni fase in tempo reale mentre l'app viene testata.
È necessario il codice sorgente dell'app mobile, poiché i test di penetrazione su dispositivi mobili sono per ora solo di tipo white-box, sia su Android che su iOS. Il codice sorgente del backend è facoltativo, ma la sua aggiunta migliora la copertura dell'API. Avendo a disposizione il codice sorgente e l'app in esecuzione, gli agenti riescono a individuare difetti logici difficili da rilevare dall'esterno.
Sì. Per Android, la build non può utilizzare il certificate pinning e non può avere attivate le funzionalità di rilevamento dei privilegi di root, di rilevamento dell’emulatore o qualsiasi sistema di autoprotezione delle applicazioni in fase di esecuzione (RASP). Tali protezioni impediscono agli agenti di installare e strumentare l’app su un dispositivo di test, quindi carica una build con queste funzionalità disattivate. Per iOS, carica un file IPA firmato che non sia crittografato.
Tutto ciò che ci si aspetta da un test di penetrazione su dispositivi mobili, inclusi problemi di autenticazione lato client, vulnerabilità da iniezione, controlli di accesso non corretti, gestione delle sessioni inadeguata e comportamenti non sicuri delle API. Gli agenti verificano inoltre il comportamento specifico della piattaforma in fase di esecuzione, come WebView non sicure, deep link e manipolazione degli intent su Android, nonché il dirottamento degli schemi URL e l’insicurezza del Keychain o dell’archiviazione dei dati su iOS. Rilevano inoltre difetti nella logica di business e problemi di autorizzazione quali IDOR, accesso tra tenant e bypass dell’autenticazione, analizzando il comportamento previsto dell’app.
I risultati vengono segnalati solo dopo che gli agent hanno sfruttato con successo la vulnerabilità e l'hanno confermata sull'app in esecuzione. Se un tentativo di attacco non può essere convalidato, viene scartato e non viene mai mostrato tra i risultati.
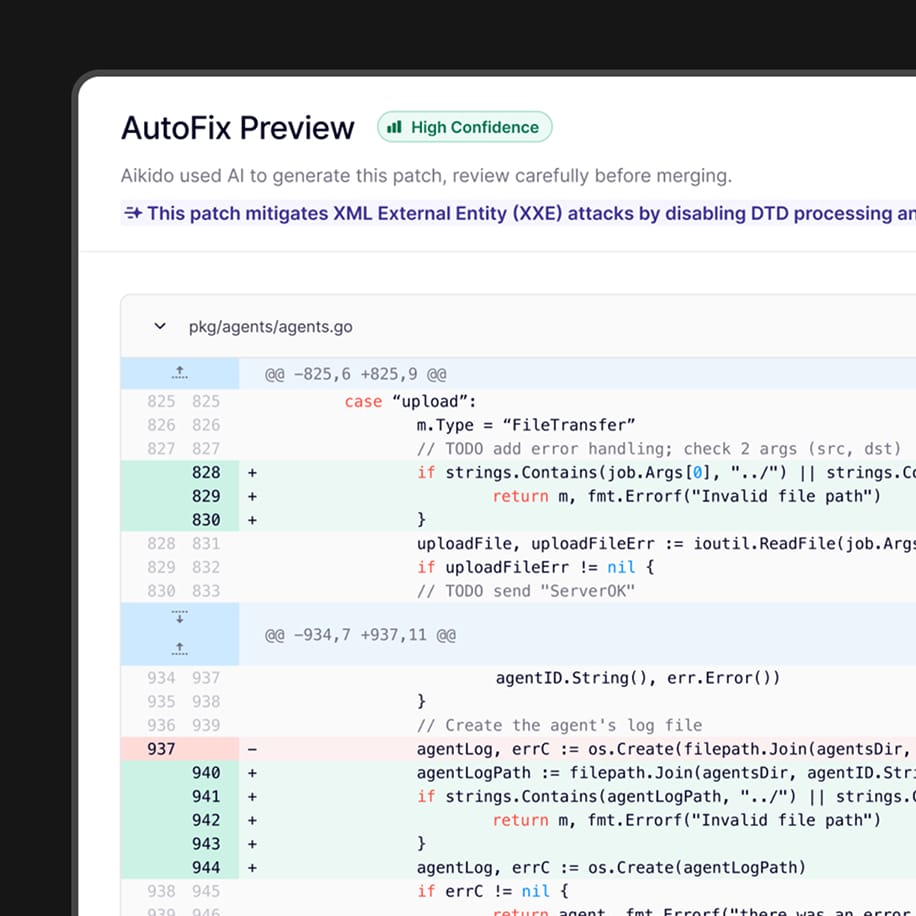
Poiché Aikido conosce già il tuo codice, AutoFix genera una modifica mirata per una vulnerabilità confermata e apre una pull request, in modo che il tuo team possa esaminare la correzione e integrarla secondo le proprie esigenze. Per confermare la correzione, ricompila l'app e carica il nuovo APK o IPA per eseguire un nuovo test nello stesso ambito.
Sei tu a definire quali obiettivi gli agenti possono attaccare e quali possono solo raggiungere. Il traffico passa attraverso un proxy che verifica ogni richiesta in base a tali criteri; per impostazione predefinita, gli agenti operano in modalità non distruttiva e, prima della valutazione, vengono eseguiti dei controlli preliminari. Se qualcosa va storto, il test si mette automaticamente in pausa e può essere interrotto immediatamente.
Sì. Ogni esecuzione produce un report di penetration test pronto per l'audit, completo di risultati convalidati, prove di exploit e indicazioni per la remediation.
Gli agenti di Aikido hanno eguagliato la copertura offerta dagli esseri umani e, in alcuni casi, l’hanno superata, esplorando costantemente un numero maggiore di percorsi, compresi i difetti logici più profondi che un tester manuale solitamente trascura. L’unica differenza sta nella frequenza: un pentest eseguito da un essere umano avviene una sola volta, mentre gli agenti possono essere riavviati ogni volta che si carica una nuova build.
Sì. È possibile caricare un file APK, un file IPA o entrambi in un'unica valutazione. Di solito entrambe le app condividono gli stessi utenti di test e lo stesso backend, quindi basta configurarli una sola volta e i risultati relativi sia alle app che all'API vengono riportati in un unico rapporto.
No. Android e iOS vengono valutati in un’unica analisi, il cui prezzo dipende dall’entità del lavoro. Aikido calcola il costo in base a ciò che è effettivamente presente nelle tue app e ti mostra il costo in crediti prima del lancio.
No. Gli agenti individuano le API a cui la tua app fa riferimento durante l'utilizzo e poi le testano. Una documentazione più completa contribuisce comunque a migliorare la copertura e, per ottenere risultati ottimali, è consigliabile collegare anche il codice del backend.