In sintesi
- Connessione diretta di Aikido al codice sorgente in GitHub, GitLab e Azure DevOps, con avvio immediato della scansione e nessuna pipeline da orchestrare
- Copertura di sicurezza estesa a tutti i team dell'organizzazione, comprese le squadre integrate tramite acquisizioni
- Riduzione a pochi secondi del controllo di esposizione a una zero-day sull'intera infrastruttura
- Autonomia per gli sviluppatori nel configurare l'accesso con il proprio account di controllo versione esistente e nel gestire autonomamente i problemi
- Tracciamento dei problemi, inclusi quelli all'interno dei container, direttamente riconducibili al file esatto nel repository
- Migrazione da Black Duck completata senza complicazioni
- Sviluppo di un agent basato su IA tramite le API di Aikido che analizza l'infrastruttura e restituisce un report pronto all'uso
Mantenere la sicurezza al passo con lo sviluppo dell'IA
NiCE sviluppa software per la gestione dell'esperienza cliente e la prevenzione dei crimini finanziari per oltre 25.000 organizzazioni in più di 150 Paesi. Fondata nel 1986 e quotata al NASDAQ, vanta un dipartimento di ingegneria composto da diverse migliaia di sviluppatori distribuiti su numerosi prodotti, una struttura che continua a crescere attraverso acquisizioni.
Matan Keret ha trascorso circa 16 anni in NiCE, passando dal ruolo di sviluppatore software a principal architect. Guida la sicurezza per la divisione di ingegneria e riassume il suo lavoro nell'era dell'intelligenza artificiale con una sola frase.
"Nell'era dell'IA, dobbiamo consentire ai nostri team di lavorare come se non avessero problemi di sicurezza, mantenendo al contempo tutto sotto controllo e protetto."
Rispettare questo standard con le dimensioni di NiCE è la parte difficile. Scalare qualsiasi pratica tra diverse migliaia di sviluppatori è complesso, e la sicurezza lo è ancora di più.
La sfida
Ottenere risultati significava orchestrare tutto
Il precedente strumento di NiCE era Black Duck. Ottenere risultati significava orchestrare scansioni e far passare tutto attraverso le pipeline prima che emergesse qualsiasi cosa. Per un'organizzazione delle dimensioni di NiCE, riorganizzare tutto questo per cambiare strumenti era praticamente impossibile, ed è questo il motivo per cui molte grandi aziende rimangono legate a un software che non è più adatto alle loro esigenze.
Il divario è emerso soprattutto durante un attacco zero-day
Il costo è stato evidente quando è stata divulgata una nuova vulnerabilità. Il team non è riuscito a confermare rapidamente quali gruppi fossero effettivamente coperti, poiché l'onboarding di ciascun gruppo nel vecchio strumento richiedeva tempo e uno sforzo manuale. Ogni acquisizione rendeva il quadro generale più difficile da gestire.
Perché NiCE ha scelto Aikido
Una scelta proattiva, non un'operazione di salvataggio
Non si è trattato di un'operazione di salvataggio. NiCE non era insoddisfatta di Black Duck. Il contratto stava per scadere, il team si stava orientando verso lo sviluppo di intelligenza artificiale e, dopo tre anni con lo stesso strumento, ha deciso di valutare le alternative sul mercato.
"Il contratto stava per scadere e abbiamo pensato che ora ci fossero probabilmente soluzioni nuove e migliori. Così ci siamo guardati intorno."
Risultati su cui il team poteva fare affidamento
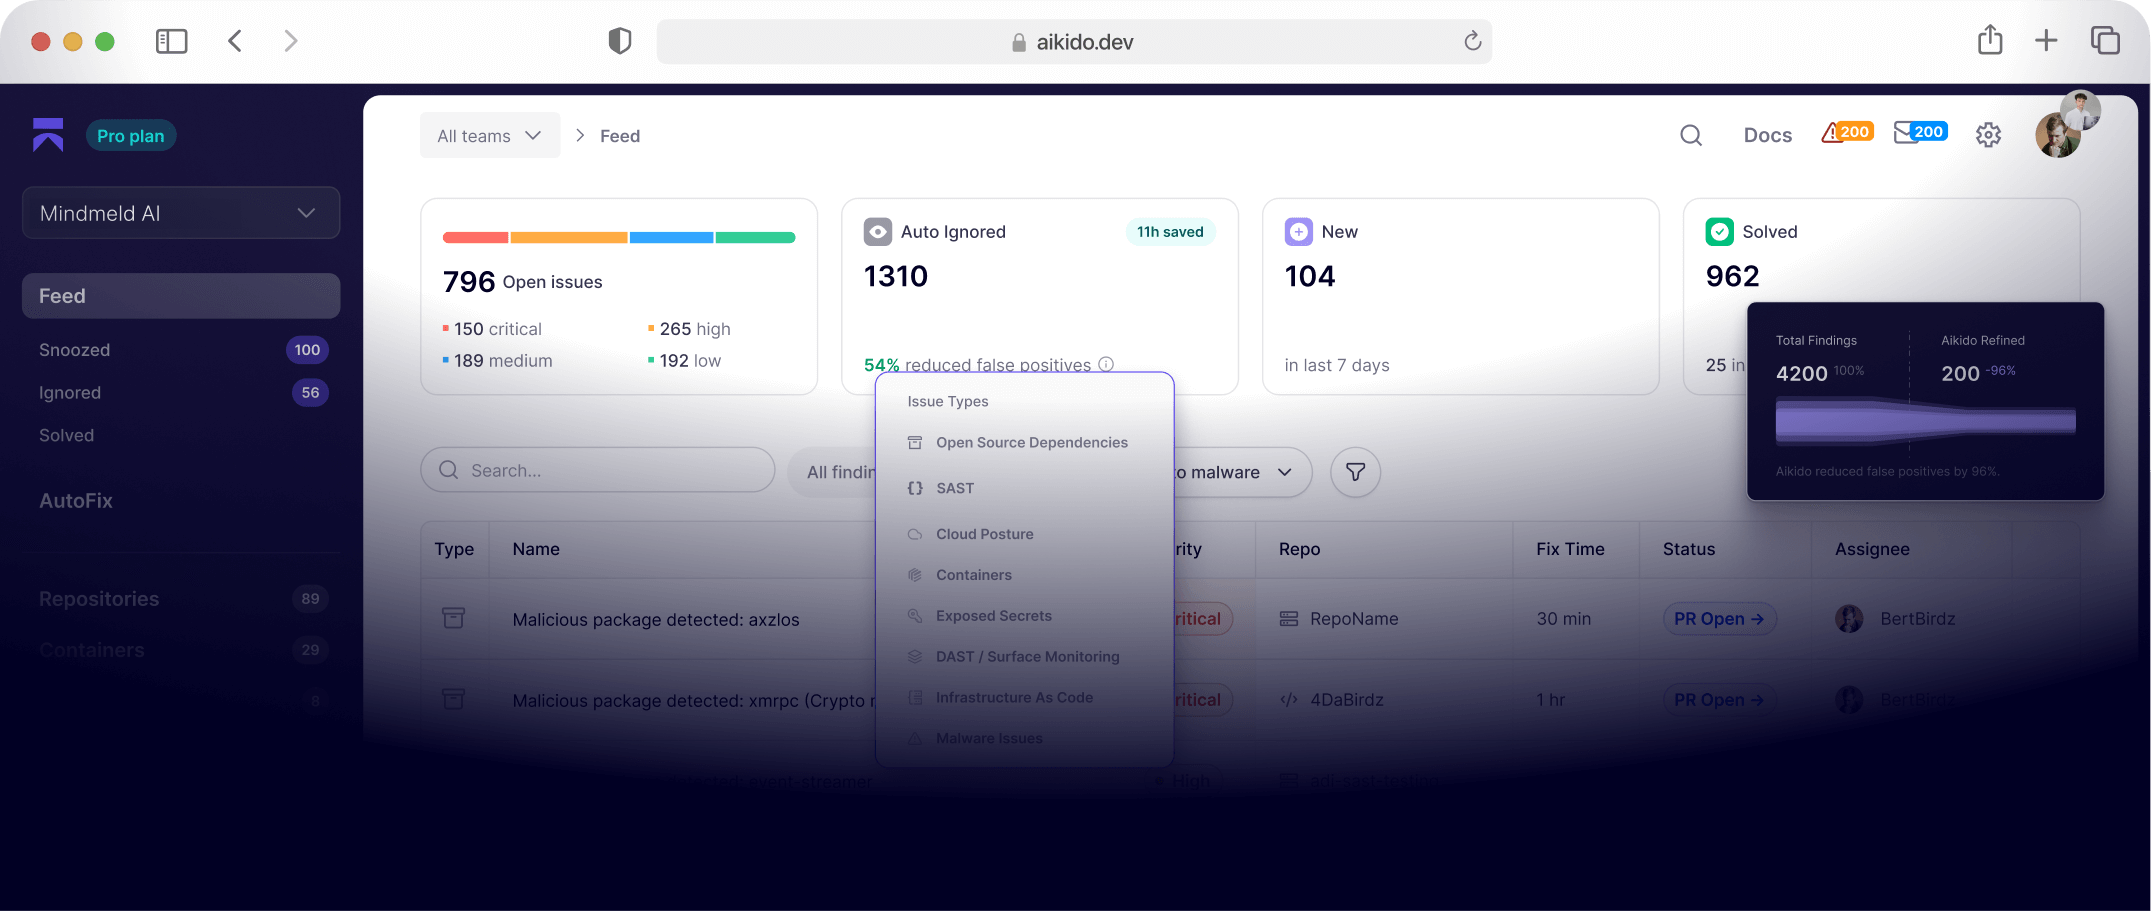
Durante il proof of concept, il team ha confrontato i risultati su repository reali, uno basato su cloud e uno più on-premise, valutando la precisione di Aikido superiore rispetto allo strumento che stavano utilizzando. Il malware viene mostrato in una schermata dedicata anziché essere mescolato con tutto il resto, e i componenti giunti a fine vita (end-of-life) vengono segnalati chiaramente, due aspetti che il precedente strumento non gestiva bene.
Un product team che si muoveva rapidamente
Il team dietro il prodotto ha colpito tanto quanto il prodotto stesso.
"Il team in sé mi ha sorpreso. Abbiamo aperto un canale e, quando abbiamo riscontrato dei problemi, sono stati presi in carico e risolti molto rapidamente. Siamo su un altro livello."
Connessione diretta ai repository
Aikido si collega direttamente ai repository sorgente in GitHub, GitLab e Azure DevOps, e le scansioni si avviano immediatamente. Questo cambiamento è ciò che ha reso lo strumento utilizzabile su scala NiCE, poiché ha eliminato il lavoro di orchestrazione che faceva sembrare impossibile il cambio di piattaforma.
Poiché le dipendenze vengono lette dai file di progetto effettivi, il team può rintracciare qualsiasi segnalazione fino al punto esatto in cui si origina. Matan descrive la risposta data a uno sviluppatore che dubitava di un risultato.
"Qualcuno dice che pensa non usiamo una libreria. Apro il repository, faccio clic su reachability e viene mostrato il file esatto su GitHub. Posso dirgli: no, è qui, nel tuo repository. Non arriva da nessun altro posto."
I container ricevono lo stesso trattamento. NiCE esegue la maggior parte dei suoi container su ECR in AWS, e collegarli ai repository sorgente rende facile individuare dove risiede realmente un problema all'interno di un container. Con lo strumento precedente, le immagini di base e quelle dei team venivano scansionate insieme e mescolate, impedendo ai team di capire quali fossero di loro competenza. La connessione ai repository ha separato le due cose.
Sviluppatori che gestiscono la propria iscrizione in autonomia
L'onboarding segue lo stesso principio. Gli sviluppatori effettuano l'accesso con il loro account di controllo di versione esistente, visualizzano i propri repository e gestiscono i propri problemi senza dover attendere autorizzazioni da terzi. Con l'organico di NiCE, eliminare questa dipendenza è stato fondamentale.
Risultati più puliti su cui il team può agire
La precisione riscontrata nel proof of concept si è confermata nell'uso quotidiano. Poiché una segnalazione è legata al file e alla versione reali, richiede meno tentativi di interpretazione, e i risultati a basso valore e basso rischio vengono ignorati automaticamente, consentendo al team di rimanere concentrato su ciò che conta davvero.
Rispondere a una vulnerabilità zero-day in pochi secondi
Il cambiamento più evidente si nota quando emerge una nuova vulnerabilità. Il team ha integrato in Aikido un agente AI in grado di effettuare ricerche nell'infrastruttura, accedere al controllo di versione connesso e restituire un report pronto all'uso.
"Quando si verifica una vulnerabilità zero-day, possiamo effettuare ricerche in ogni workspace in pochi secondi e sapere esattamente dove siamo esposti, se lo siamo. Prima non avevamo questo livello di visibilità."
Questa sicurezza si estende anche alle acquisizioni. Laddove il vecchio strumento non permetteva al team di confermare la copertura di un nuovo gruppo, ora la protezione è attiva senza la necessità di verifiche manuali.
I prossimi passi di NiCE
NiCE si affida ad Aikido per la software composition analysis, la scansione dei container, il controllo delle licenze, il rilevamento di malware e di componenti a fine vita (EOL), l'analisi di raggiungibilità, l'AutoTriage e l'accesso tramite API e server MCP; ciascun prodotto eccelle nella propria categoria.
La direzione più chiara da qui in poi è il lavoro assistito dall'intelligenza artificiale. Il team vuole che ogni sviluppatore raggiunga Aikido tramite il server MCP dal proprio assistente di codifica, in modo che il codice venga controllato man mano che viene creato, e sta costruendo una dashboard su Power BI basata sulle API di Aikido per generare report a livello aziendale. Sono in fase di valutazione la gestione della sicurezza sul cloud (CSPM), i punteggi EPSS, il monitoraggio degli SLA e Device Protection.
Verdetto finale
Il consiglio di Matan per le altre grandi aziende è diretto.
"Se utilizzate strumenti tradizionali e avete l'opportunità di guardarvi intorno, fate un confronto approfondito. Potreste rimanere sorpresi da ciò che troverete."
Quando gli è stato chiesto di riassumere l'impatto su NiCE, si è concentrato sugli obiettivi iniziali dello strumento.
"Ci ha aiutato a rendere i nostri flussi di lavoro di sviluppo AI molto più sicuri e ha innalzato il nostro livello di sicurezza in tutti i prodotti."