n8n ha la missione di rendere l'automazione dei flussi di lavoro accessibile ai team tecnici. Con la crescita della loro organizzazione di prodotto e ingegneria, è aumentata anche la complessità della loro postura di sicurezza. Abbiamo parlato con Cornelius, VP of Engineering (e responsabile interim della sicurezza) di n8n, di come Aikido sia diventato un pilastro nei loro processi di gestione delle vulnerabilità e conformità.
Ciao Cornelius! Puoi presentarti e raccontarci qual è il tuo ruolo in n8n?
Sono Cornelius, VP of Engineering di n8n. Lavoro in n8n da quasi quattro anni e mi occupo di supervisionare e far crescere la nostra organizzazione ingegneristica. Attualmente contiamo circa 40 ingegneri (all'interno di un team di Ricerca e Sviluppo più ampio di circa 50 persone) e prevediamo di arrivare a 60 entro la fine dell'anno. Oltre alle mie responsabilità ingegneristiche, attualmente ricopro anche il ruolo di responsabile della sicurezza dell'azienda, aiutandoci a gestire audit come il SOC 2 e a definire la nostra postura di sicurezza generale man mano che cresciamo.
Cosa rende n8n unico nel settore dell'automazione dei flussi di lavoro?
Il nostro obiettivo principale è valorizzare le persone tecniche. Non è necessario essere programmatori per usare n8n, ma se lo si è, la piattaforma può rendere 10 volte più produttivi. Uniamo il meglio di entrambi i mondi: la flessibilità del low-code e la potenza del codice personalizzato quando necessario. Questo semplifica la creazione di automazioni robuste, agenti IA e strumenti interni.
Qual è il ruolo della sicurezza nel vostro settore e in n8n in particolare?
La sicurezza è assolutamente fondamentale per due motivi principali. Innanzitutto, gli utenti collegano le loro credenziali più sensibili (da strumenti come Google, Salesforce, database e altre API), il che significa che dobbiamo guadagnarci e mantenere la loro fiducia nella gestione di questi dati segreti.
In secondo luogo, serviamo aziende in settori altamente regolamentati, tra cui enti governativi e organizzazioni di sicurezza con requisiti di conformità rigidissimi. Spesso queste organizzazioni scelgono di effettuare il self-host di n8n, ottenendo il controllo completo sui propri dati e sulla propria infrastruttura e soddisfacendo al contempo i loro severi standard di sicurezza e privacy.
C'è stato un momento che ha determinato una maggiore attenzione strategica alla sicurezza?
Agli inizi la sicurezza non veniva ignorata, ma non era ancora gestita in modo molto strutturato. Avevamo implementato strumenti come Dependabot, la scansione del codice di GitHub e Snyk, ma il rumore generato e le e-mail settimanali che continuavano ad arrivare non erano sufficienti. Non esisteva un processo centralizzato per visualizzare i risultati né un responsabile per la loro gestione.
Avevamo implementato strumenti come Dependabot, la scansione del codice di GitHub e Snyk, ma il rumore generato e le e-mail settimanali che continuavano ad arrivare non erano sufficienti. Non esisteva un processo centralizzato per visualizzare i risultati né un responsabile per la loro gestione.
Aikido ci ha aiutato a costruire quel processo. Ora, ogni vulnerabilità segnalata da Aikido (che riguardi codice, immagini Docker o infrastruttura) crea automaticamente un ticket in Linear, completo di SLA basati sulla gravità. Ciò significa che ogni problema viene tracciato, prioritizzato e risolto entro tempistiche definite. La sicurezza non è più solo un insieme di strumenti, ma è diventata un processo.
Quali erano le vostre principali preoccupazioni in materia di sicurezza prima di adottare Aikido?
Principalmente:
- Nessun processo coerente
- Nessuna panoramica centralizzata di tutte le rilevazioni
- Nessun modo per far rispettare gli SLA sui problemi di sicurezza
Avevamo bisogno di una soluzione che ci aiutasse a rispettare in modo affidabile le scadenze di risoluzione, come 21 giorni per i problemi ad alta gravità. Aikido ci ha fornito la struttura necessaria per raggiungere effettivamente questi obiettivi.
Come gestivate la conformità e gli audit prima di Aikido?
Lavoravamo con Drata, ma la raccolta delle evidenze di conformità richiedeva comunque un notevole sforzo manuale. Ora Aikido si integra con Drata offrendo un'unica interfaccia centralizzata per i nostri strumenti di sicurezza. Questo ci ha aiutato a ridurre i tempi necessari per raccogliere le evidenze e superare gli audit.
L'integrazione di Aikido con Drata ci aiuta a ridurre il tempo necessario per raccogliere le evidenze e superare gli audit.
Cosa vi ha colpito di Aikido durante la vostra valutazione?
Siamo stati tra i primi utilizzatori di Aikido. L'integrazione con GitHub era pronta all'uso, letteralmente a portata di pochi clic.
Ma soprattutto, il team di Aikido si è dimostrato incredibilmente reattivo. Fornivamo un feedback e il team di Aikido rispondeva entro un'ora, rilasciando miglioramenti o correzioni nel giro di un giorno. E lo fanno tuttora. Questo tipo di collaborazione si è rivelato preziosissimo, soprattutto durante la preparazione per un audit SOC 2.
Il team di Aikido è incredibilmente reattivo. Diamo un feedback e riceviamo una risposta entro un'ora. I miglioramenti o le correzioni vengono spesso rilasciati nel giro di un giorno.
Come avete integrato Aikido nei vostri flussi di lavoro?
- GitHub per la scansione delle codebase
- Linear per la gestione e la risoluzione dei ticket
Nel complesso, ci ha aiutato a mantenere il controllo della situazione.
Com'è stata la vostra esperienza lavorando con il team di Aikido?
Eccellente. Sono incredibilmente veloci e trasparenti, e sempre disposti a partecipare a una call o a risolvere un problema rapidamente. C'è un grande rapporto di fiducia. Come accennato, ogni volta che riscontriamo un bug o abbiamo un feedback, il team si attiva prontamente, risolvendo di solito i problemi nel giro di un giorno. Questo supporto è stato un fattore fondamentale per il successo dell'adozione.
Qual è la vostra funzionalità preferita in Aikido?
Decisamente il filtraggio per team. Ci permette di smistare le vulnerabilità al team corretto in tempo reale.
Ma è nel feed principale che trascorro la maggior parte del tempo. Lo controllo almeno cinque volte a settimana per vedere cosa c'è di aperto, cosa è urgente e cosa è stato risolto. Mi offre una visibilità completa.
Il feed principale di Aikido è dove trascorro la maggior parte del tempo. Lo controllo almeno cinque volte a settimana per vedere cosa c'è di aperto, cosa è urgente e cosa è stato risolto. Mi offre una visibilità completa.
Dato che siamo sia un prodotto commerciale che open-source, facciamo grande affidamento sulle librerie open-source. Anche le funzionalità relative alla visualizzazione delle licenze open-source e alla SBOM (Software Bill of Materials) sono fondamentali per noi.
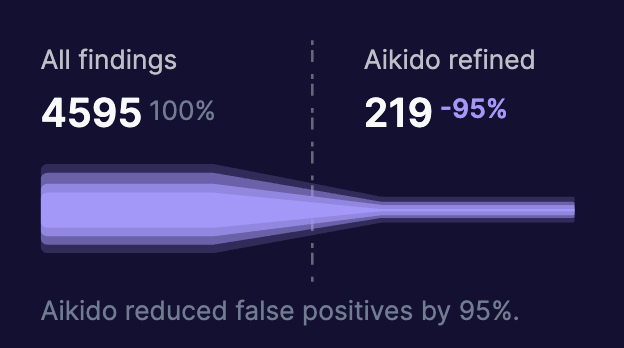
n8n riporta una riduzione del rumore del 92% con Aikido. Qual è stato l'impatto?
Sì! La riduzione del rumore del 92% è una vera svolta. Ci permette di concentrarci sull'8% che conta davvero. Solo questo vale oro.
Anche se alcuni ticket sono un po' criptici, sono sufficienti per dare il via agli sviluppatori. Onestamente, ci siamo abituati rapidamente al "silenzio" e ora vorrei che fosse ancora più silenzioso. È un enorme incremento di produttività e tranquillità.
Con una riduzione del rumore del 92%, ci siamo abituati rapidamente alla 'quiete'. Ora vorrei che fosse ancora più silenzioso! È un enorme aumento di produttività e tranquillità.
Avete riscontrato risultati misurabili?
Poter dire semplicemente "abbiamo ridotto il rumore del 92%" ha un grande impatto. Ma oltre a ciò, la capacità di rispettare gli SLA e superare gli audit in modo più efficiente rappresenta un enorme vantaggio per noi.
In che modo Aikido ha cambiato la vostra postura di sicurezza in generale?
Ha centralizzato il nostro approccio. Prima, le cose erano frammentate tra diversi strumenti e caselle di posta. Ora abbiamo un'unica fonte di verità.
Se dovesse riassumere l'impatto di Aikido su n8n in una sola frase?
Aikido ci offre tranquillità per quanto riguarda la sicurezza (che di per sé è un aspetto complesso).