
Ciao Ega! Qual è il tuo ruolo e cosa distingue Faspay nel settore FinTech?
Ciao team Aikido! In qualità di Development Head Manager di Faspay, coordino i nostri team di ingegneria per sviluppare sistemi scalabili e affidabili che supportino la crescita dell'azienda e le esigenze di business in continua evoluzione.
Ciò che differenzia Faspay è la nostra forte presenza sia nel settore digitale che in quello tradizionale. Semplifichiamo l'adozione di sistemi di pagamento digitali per i merchant (specialmente quelli che passano dai metodi di pagamento tradizionali) attraverso soluzioni stabili, sicure e facili da integrare. Faspay è uno dei payment gateway più longevi e consolidati in Indonesia. Le nostre soluzioni sono sicure, stabili e si integrano senza alcuno sforzo, poggiando su anni di comprovata esperienza e sulla fiducia del mercato.
Quale scopo dovrebbe avere la sicurezza nel settore FinTech?
Sebbene la sicurezza specifica per il FinTech debba supportare l'innovazione e l'inclusione finanziaria digitale, ritengo che questo aspetto sia altrettanto imprescindibile:
- Proteggere i dati degli utenti: le piattaforme FinTech gestiscono informazioni personali e finanziarie sensibili. Una sicurezza solida garantisce che questi dati non vengano divulgati, rubati o utilizzati in modo improprio.
- Proteggere le transazioni: ogni transazione deve essere al sicuro da frodi, manipolazioni o accessi non autorizzati per preservare l'integrità del sistema.
- Costruire fiducia: gli utenti utilizzeranno i servizi finanziari digitali solo se avranno la certezza che il loro denaro e le loro informazioni sono al sicuro. La fiducia guida l'adozione e la crescita.
- Garantire la conformità: il settore FinTech indonesiano è regolamentato da autorità come OJK e Bank Indonesia. Una buona sicurezza aiuta le aziende a rispettare le normative sulla protezione dei dati e sulla sicurezza informatica, evitando sanzioni.
- Prevenire le perdite: gli attacchi informatici possono causare il furto di fondi e danni alla reputazione. La sicurezza funge da linea di difesa per ridurre tali rischi.
- Mantenere la disponibilità del servizio: i tempi di inattività o i guasti del sistema causati da attacchi possono interrompere le attività aziendali. La sicurezza assicura che la piattaforma rimanga affidabile e sempre accessibile.
In che modo Aikido aiuta a far fronte alle crescenti richieste normative e di protezione dei dati?
Aikido svolge un ruolo fondamentale nel supporto alla protezione dei dati dei nostri clienti. Individua i rischi nelle prime fasi del ciclo di vita dello sviluppo, quando sono più facili (ed economici) da correggere. Aikido analizza migliaia di librerie open-source, avvisandoci istantaneamente quando una dipendenza contiene una vulnerabilità nota che potrebbe mettere a rischio i dati degli utenti. Monitora inoltre continuamente il codice distribuito e segnala le modifiche quando componenti precedentemente sicuri diventano vulnerabili a causa dell'evoluzione delle informazioni sulle minacce.
C'è stato un momento particolare che ha innescato un focus più strategico sulla sicurezza?
Negli ultimi 3-4 anni, il settore finanziario indonesiano è diventato bersaglio di hacker e exploit in vari modi. Da allora, abbiamo adottato un approccio molto più strategico e proattivo alla sicurezza, investendo in processi migliori, aumentando la consapevolezza interna e adottando strumenti come Aikido per aiutarci a identificare le vulnerabilità in anticipo e prevenire incidenti.
Prima di adottare Aikido, quali erano le vostre principali preoccupazioni in materia di sicurezza? C'erano rischi o lacune specifici che volete colmare?
Dato il maggiore rischio sul mercato, la nostra priorità immediata è stata quella di colmare le lacune di sicurezza a livello di infrastruttura. Le nostre preoccupazioni principali riguardavano sistemi non aggiornati, vulnerabilità note e il rafforzamento complessivo dell'ambiente. Ci siamo concentrati sull'applicazione regolare delle patch software, sulla risoluzione di problemi noti e sull'esecuzione di test di penetrazione e valutazioni delle vulnerabilità di routine per garantire che la nostra infrastruttura fosse sicura e resiliente contro futuri attacchi.
Quali sfide avete riscontrato nel mantenere la sicurezza e la conformità man mano che la vostra piattaforma cresceva?
Con la crescita della piattaforma, sono emerse due sfide chiave:
- Minacce imprevedibili: non potevamo sempre anticipare i nuovi tipi di attacchi o la loro complessità.
- Evoluzione dei requisiti di conformità: le aspettative normative cambiano rapidamente e i nostri sistemi dovevano tenere il passo senza introdurre colli di bottiglia nello sviluppo.
Il compromesso più difficile è stato mantenere una forte sicurezza senza rallentare la nostra velocità di sviluppo.
“La sicurezza è diventata parte della nostra cultura di sviluppo, non un aspetto secondario.”
Utilizzavate altri strumenti o servizi di sicurezza prima di implementare Aikido?
Avevamo provato diversi strumenti prima di Aikido, tra cui Checkmarx e Snyk. Ognuno aveva dei lati negativi. Alcuni erano lenti, altri mancavano di approfondimenti utili e altri ancora avevano un prezzo elevato che non rifletteva il loro valore. Questo ci ha spinto a cercare qualcosa di più efficiente e orientato agli sviluppatori, che alla fine ci ha condotto ad Aikido.
“Abbiamo provato Checkmarx e Snyk, ma Aikido si è dimostrato più veloce, più pratico e più semplice da usare.”
Cosa ha colpito di più dell’Aikido durante la valutazione?
Ciò che ci ha colpito di Aikido durante la nostra valutazione è stata la forte attenzione all'esperienza degli sviluppatori. La funzionalità AutoFix si è rivelata un enorme vantaggio, consentendo al nostro team di risolvere rapidamente i problemi senza alcuno sforzo manuale. Aikido offre inoltre report chiari e azionabili, semplificando la definizione delle priorità e la risoluzione delle vulnerabilità. Inoltre, la perfetta integrazione con gli strumenti che già utilizziamo (come Jenkins, Slack e vari editor di codice) ha reso l'adozione estremamente semplice. Ciliegina sulla torta, la velocità di scansione è notevolmente elevata, il che ha contribuito a mantenere i nostri ritmi di sviluppo senza compromettere la sicurezza.
“Alcuni problemi vengono risolti automaticamente, senza alcun intervento umano. Ci limitiamo a revisionare e unire il codice.”
Come è stata la tua esperienza di collaborazione con il team di Aikido?
Lavorare con il team di Aikido è stata un'esperienza straordinaria. Non sono solo reattivi, ma proattivi, collaborativi e sinceramente investiti nel nostro successo. Ogni interazione riflette la loro profonda competenza nella sicurezza e un impegno autentico nell'aiutarci a crescere con fiducia. È raro trovare un partner così affidabile e in linea con i nostri valori.
Quanto è stato facile o difficile integrare Aikido nei vostri flussi di lavoro e processi di sviluppo esistenti?
Molto facile. La documentazione è chiara e il processo di configurazione è stato fluido, anche per gli sviluppatori che non conoscevano lo strumento. Aikido si è inserito direttamente nelle nostre pipeline senza interrompere i nostri processi. Questo era fondamentale. Avevamo bisogno di una maggiore sicurezza, ma non a spese della produttività.
Qual è la vostra funzione o capacità preferita?
Ce ne sono tre, secondo me. Sicuramente la funzione di scansione delle API. È fondamentale, dato che la maggior parte dei nostri servizi si basa su API. Ci aiuta a garantire che qualsiasi nuova API rilasciata sia sicura fin dall'inizio. In secondo luogo, la funzionalità AutoFix fa davvero risparmiare tempo. Ci ha fatto risparmiare una quantità significativa di tempo risolvendo automaticamente molte vulnerabilità comuni, consentendo al nostro team di concentrarsi maggiormente sul rilascio del codice senza preoccupazioni. Nei casi più rapidi, le correzioni sono istantanee: ci limitiamo a revisionare la modifica e a integrarla.
“Con il plugin IDE, possiamo intercettare il codice difettoso ancor prima che venga inviato a GitHub.”
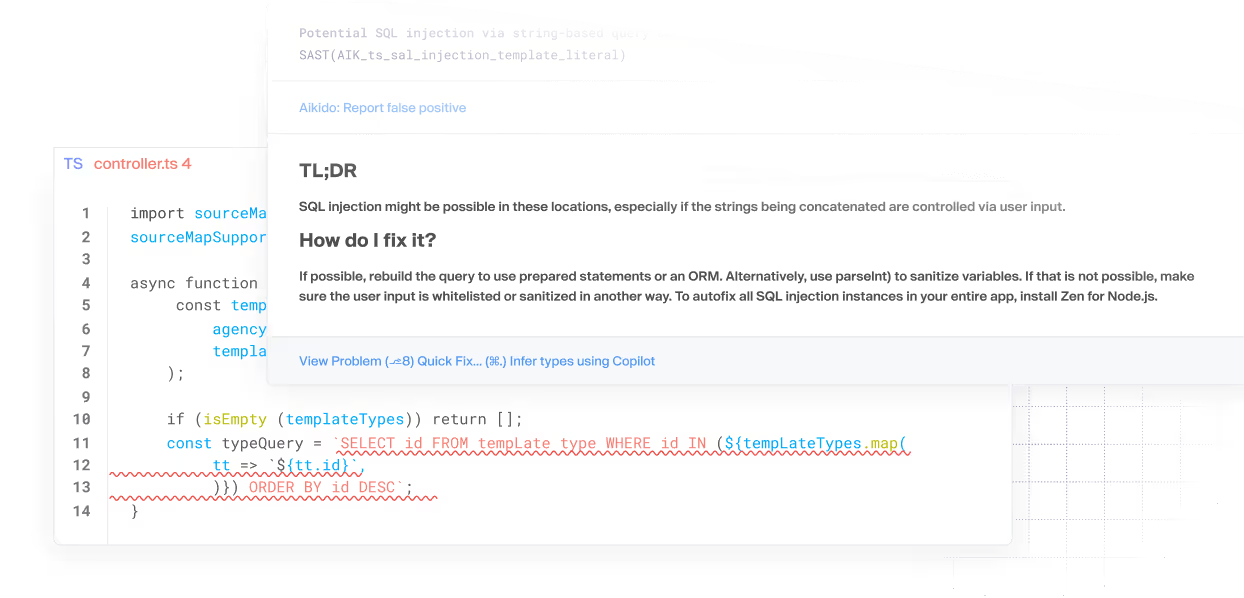
E il plugin IDE ci aiuta a intercettare il codice difettoso ancor prima che venga inviato a GitHub. Non dobbiamo più controllare manualmente ogni singola riga, e questo ha avuto un impatto enorme sull'efficienza degli sviluppatori.
In che modo Aikido ha cambiato l'approccio di Faspay alla sicurezza e alla gestione delle vulnerabilità?
Aikido ha migliorato significativamente il nostro approccio alla sicurezza e alla gestione delle vulnerabilità in Faspay. Siamo più consapevoli della necessità di proteggere la nostra base di codice, soprattutto quando si tratta di identificare ed eliminare dati sensibili hardcoded. Ci ha anche reso più proattivi nella manutenzione delle nostre dipendenze, assicurandoci che siano aggiornate e sicure. Grazie ad Aikido, la sicurezza è diventata parte della nostra cultura di sviluppo, e non un aspetto marginale.
Avete riscontrato risultati misurabili?
Aikido ci ha aiutato a scoprire molte vulnerabilità nel nostro codice legacy che erano rimaste inosservate. Solo questo ha giustificato il passaggio alla piattaforma. Non abbiamo ancora metriche esatte, ma abbiamo decisamente risparmiato tempo.
Avete notato miglioramenti nella velocità di rilascio o un risparmio sui costi?
Non ancora in termini di velocità di sviluppo, siamo ancora concentrati sulla pulizia del codice legacy. E sebbene non abbiamo quantificato il risparmio sui costi, possiamo già notare che Aikido sta riducendo il carico di lavoro legato alla gestione manuale della sicurezza.
Se doveste descrivere l'impatto di Aikido in una sola frase, quale sarebbe?
Aikido ha integrato senza problemi la sicurezza nel nostro processo di sviluppo, aiutandoci a rilevare le vulnerabilità in anticipo e consentendo al nostro team di scrivere codice in modo più sicuro ed efficiente.

