
Scopri quali parti del tuo cloud sono accessibili agli hacker e risolvi il problema
Aikido raggruppa in un'unica vista tutti gli account cloud che colleghi e collega i risultati relativi al cloud al codice e ai modelli IaC che li hanno generati. Ottieni tutto questo a un prezzo fisso, determinato in base alle dimensioni del tuo team.





Più cloud, un firewall integrato nell’app e una fattura a tariffa fissa
L'autoscaling non modifica il prezzo
Upwind addebita ogni VM e ogni host. Aikido applica tariffe in base alle dimensioni del team, quindi le nuove istanze in un gruppo con autoscaling non vengono aggiunte alla fattura.
Altre delle tue nuvole
in un'unica schermata
Upwind supporta AWS, Azure, GCP e Oracle. Anche Aikido supporta Alibaba Cloud e DigitalOcean, nella stessa schermata degli altri.
Protezione in tempo reale
a livello di applicazione
Entrambe monitorano i carichi di lavoro tramite sensori eBPF. Aikido integra Zen, un firewall integrato nell'app che blocca le richieste dannose all'interno dell'applicazione.
Se stai ancora applicando le patch manualmente, rincorrendo le persone per risolvere i problemi e preoccupandoti degli aggiornamenti delle immagini, stai sbagliando approccio. Esiste un modo migliore e più automatizzato.
Ross HosmanResponsabile della sicurezza informatica (CISO) presso b.well Connected Health


Aikido contro Upwind


Basta con i team di assistenza per le correzioni nel cloud
Aikido si occupa del triage e del passaggio di consegne, consentendo al tuo team di sicurezza di dedicare meno tempo alle attività di follow-up.
Scopri tutto ciò che corri
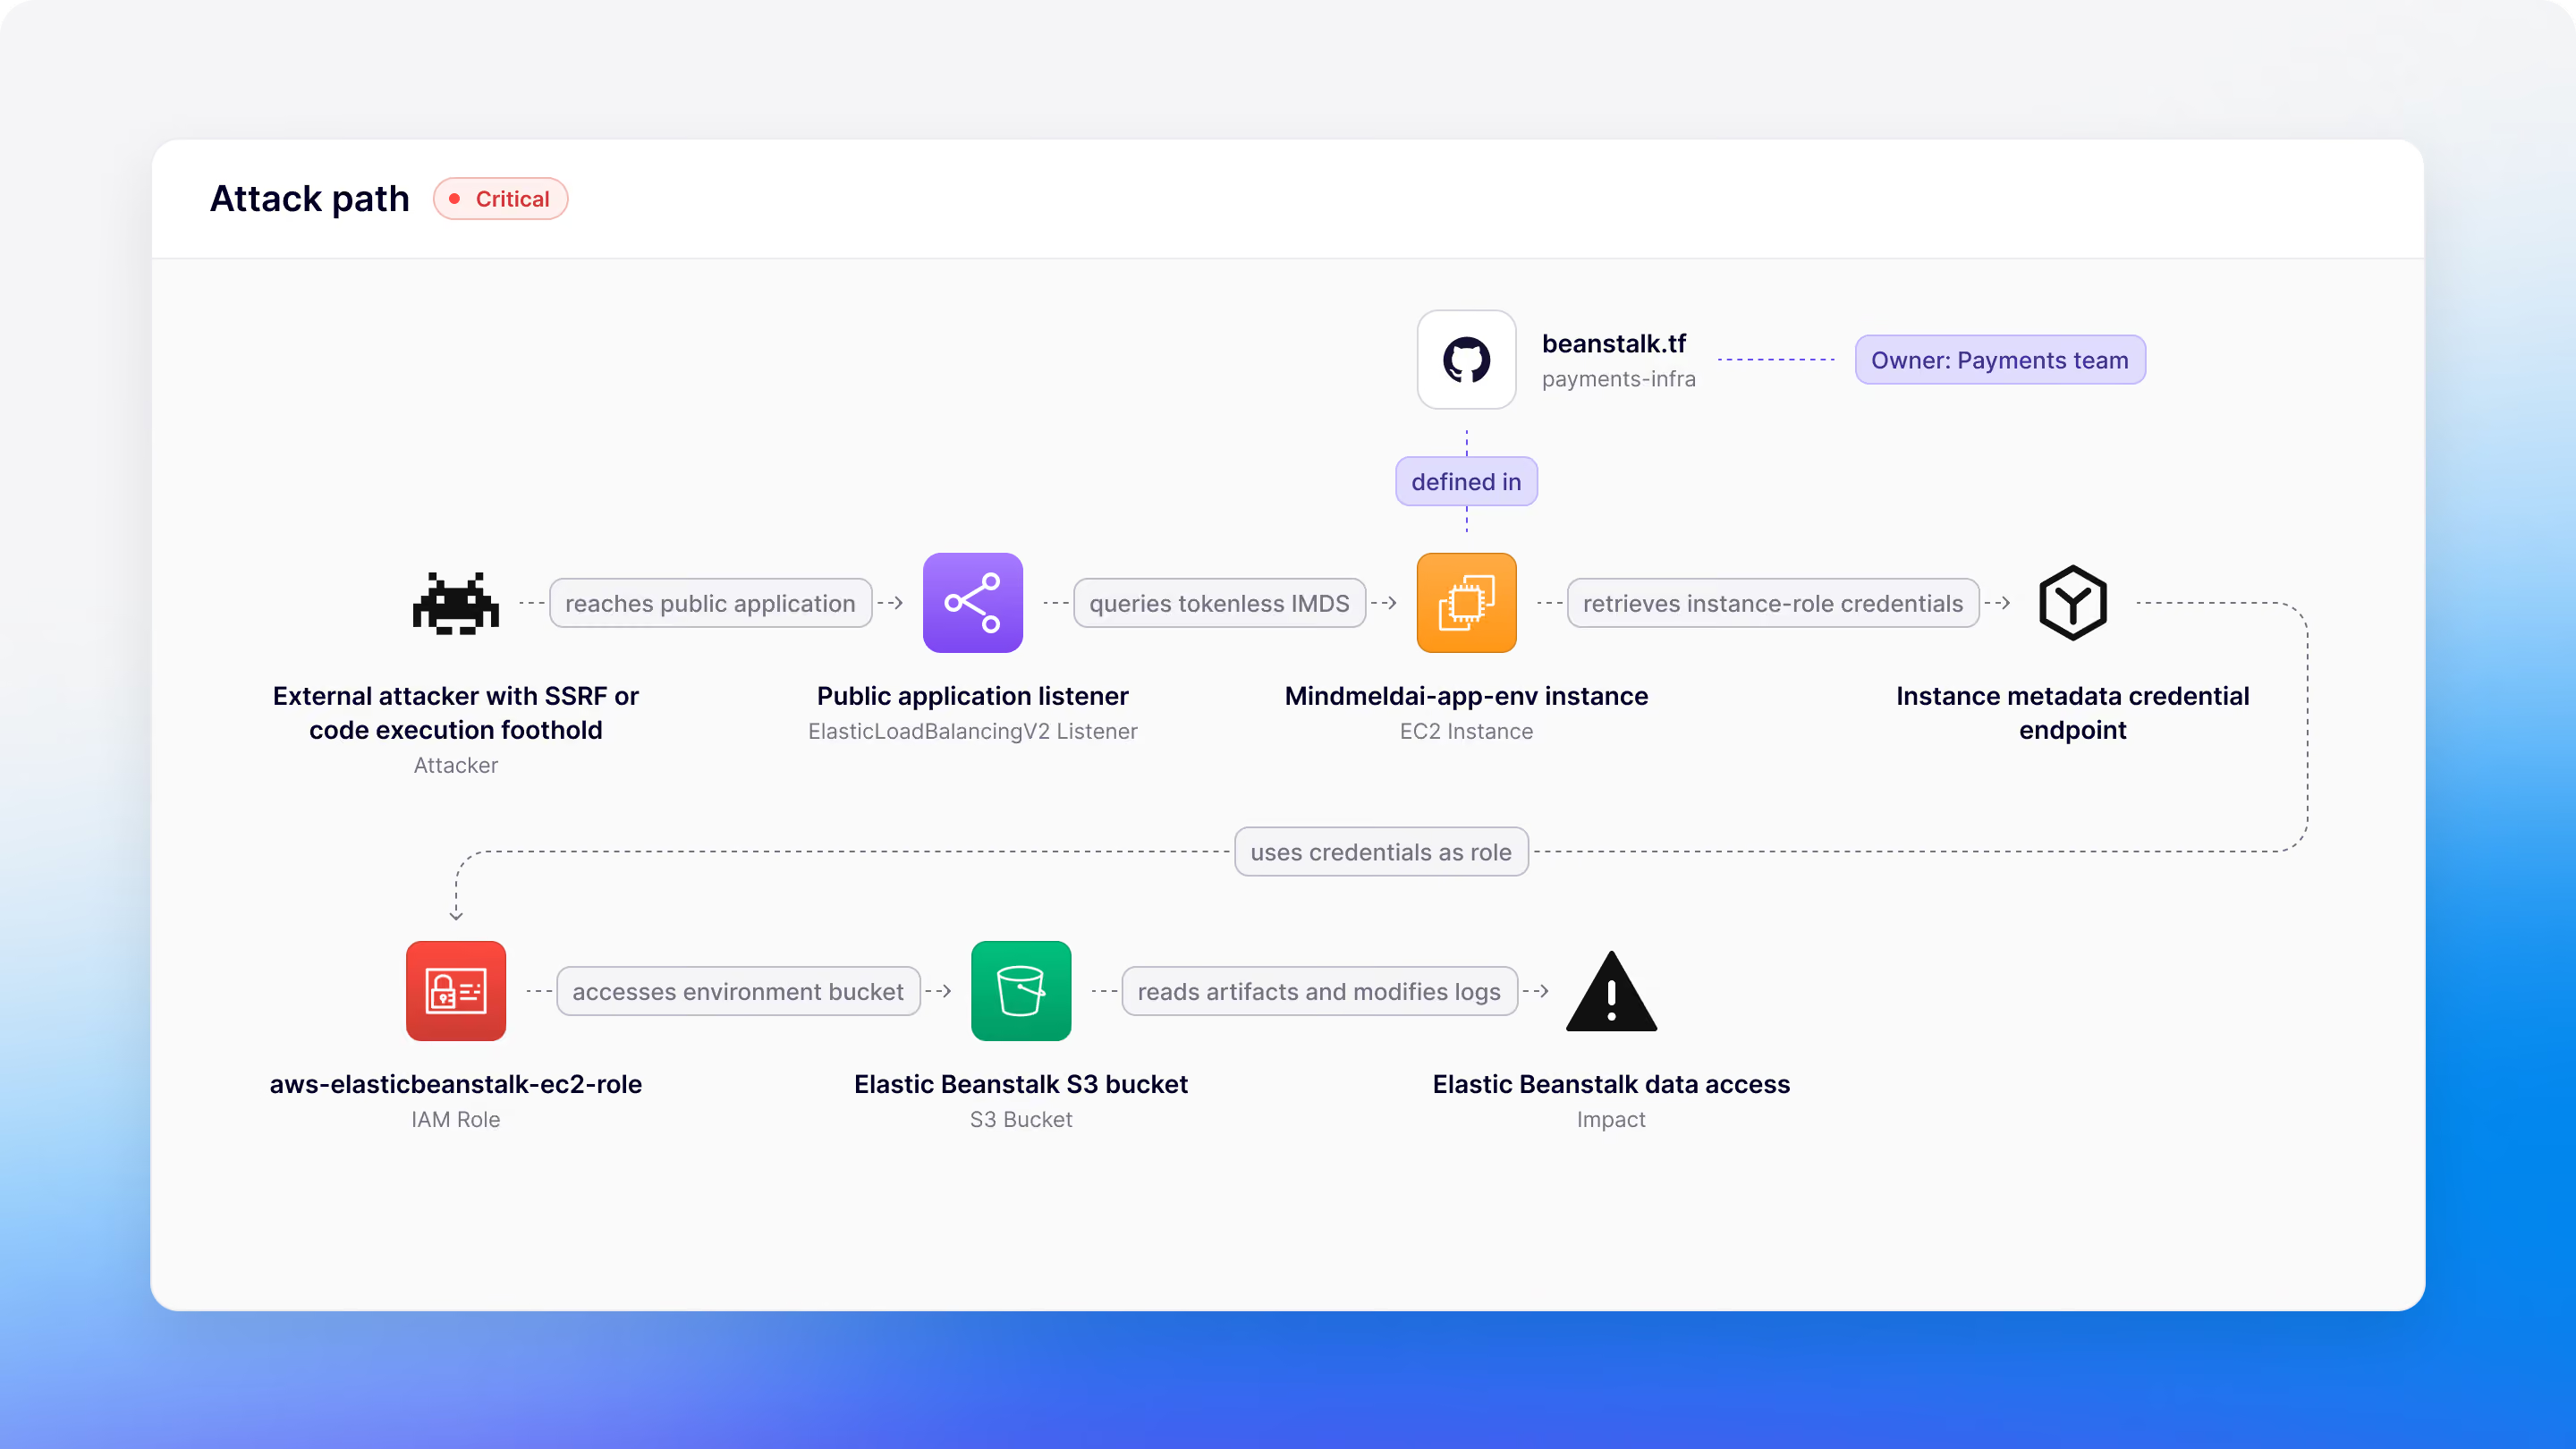
Collega AWS, Azure o GCP in pochi minuti e visualizza tutti gli account, i carichi di lavoro e le immagini in un'unica vista con funzione di ricerca.
Concentrati su ciò che è alla tua portata
L'Aikido mappa ogni percorso da Internet alle tue istanze, ai tuoi pod, ai servizi ECS e alle funzioni Lambda, ed esclude i CVE privi di percorso di rete.
Sapere a chi spetta la responsabilità di ciascun rischio
Ogni immagine rimanda al proprio repository e ogni impostazione del cloud al proprio modello IaC, in modo che i risultati vengano inoltrati al proprietario del codice in questione.
Rileva gli attacchi in tempo reale
Runtime Sensors segnala fughe dal container e file binari inattesi su Kubernetes e macchine virtuali Linux, mappati al modello MITRE ATT&CK.
Proteggi il tuo cloud, oggi stesso
Collega AWS, Azure o GCP in pochi minuti e scopri cosa rileva Aikido.


Domande frequenti su Aikido vs Upwind

Sì. Entrambe utilizzano sensori eBPF. I sensori di runtime di Aikido segnalano le fughe dai container e i file binari inattesi su Kubernetes e sulle macchine virtuali Linux, mentre Zen aggiunge un firewall integrato nell’applicazione che blocca le richieste dannose all’interno dell’applicazione stessa.
Per account cloud e gruppo di scalabilità delle macchine virtuali, in base ai limiti previsti da ciascun piano. Un gruppo di scalabilità automatica viene conteggiato una sola volta, indipendentemente dal numero di istanze in esecuzione.
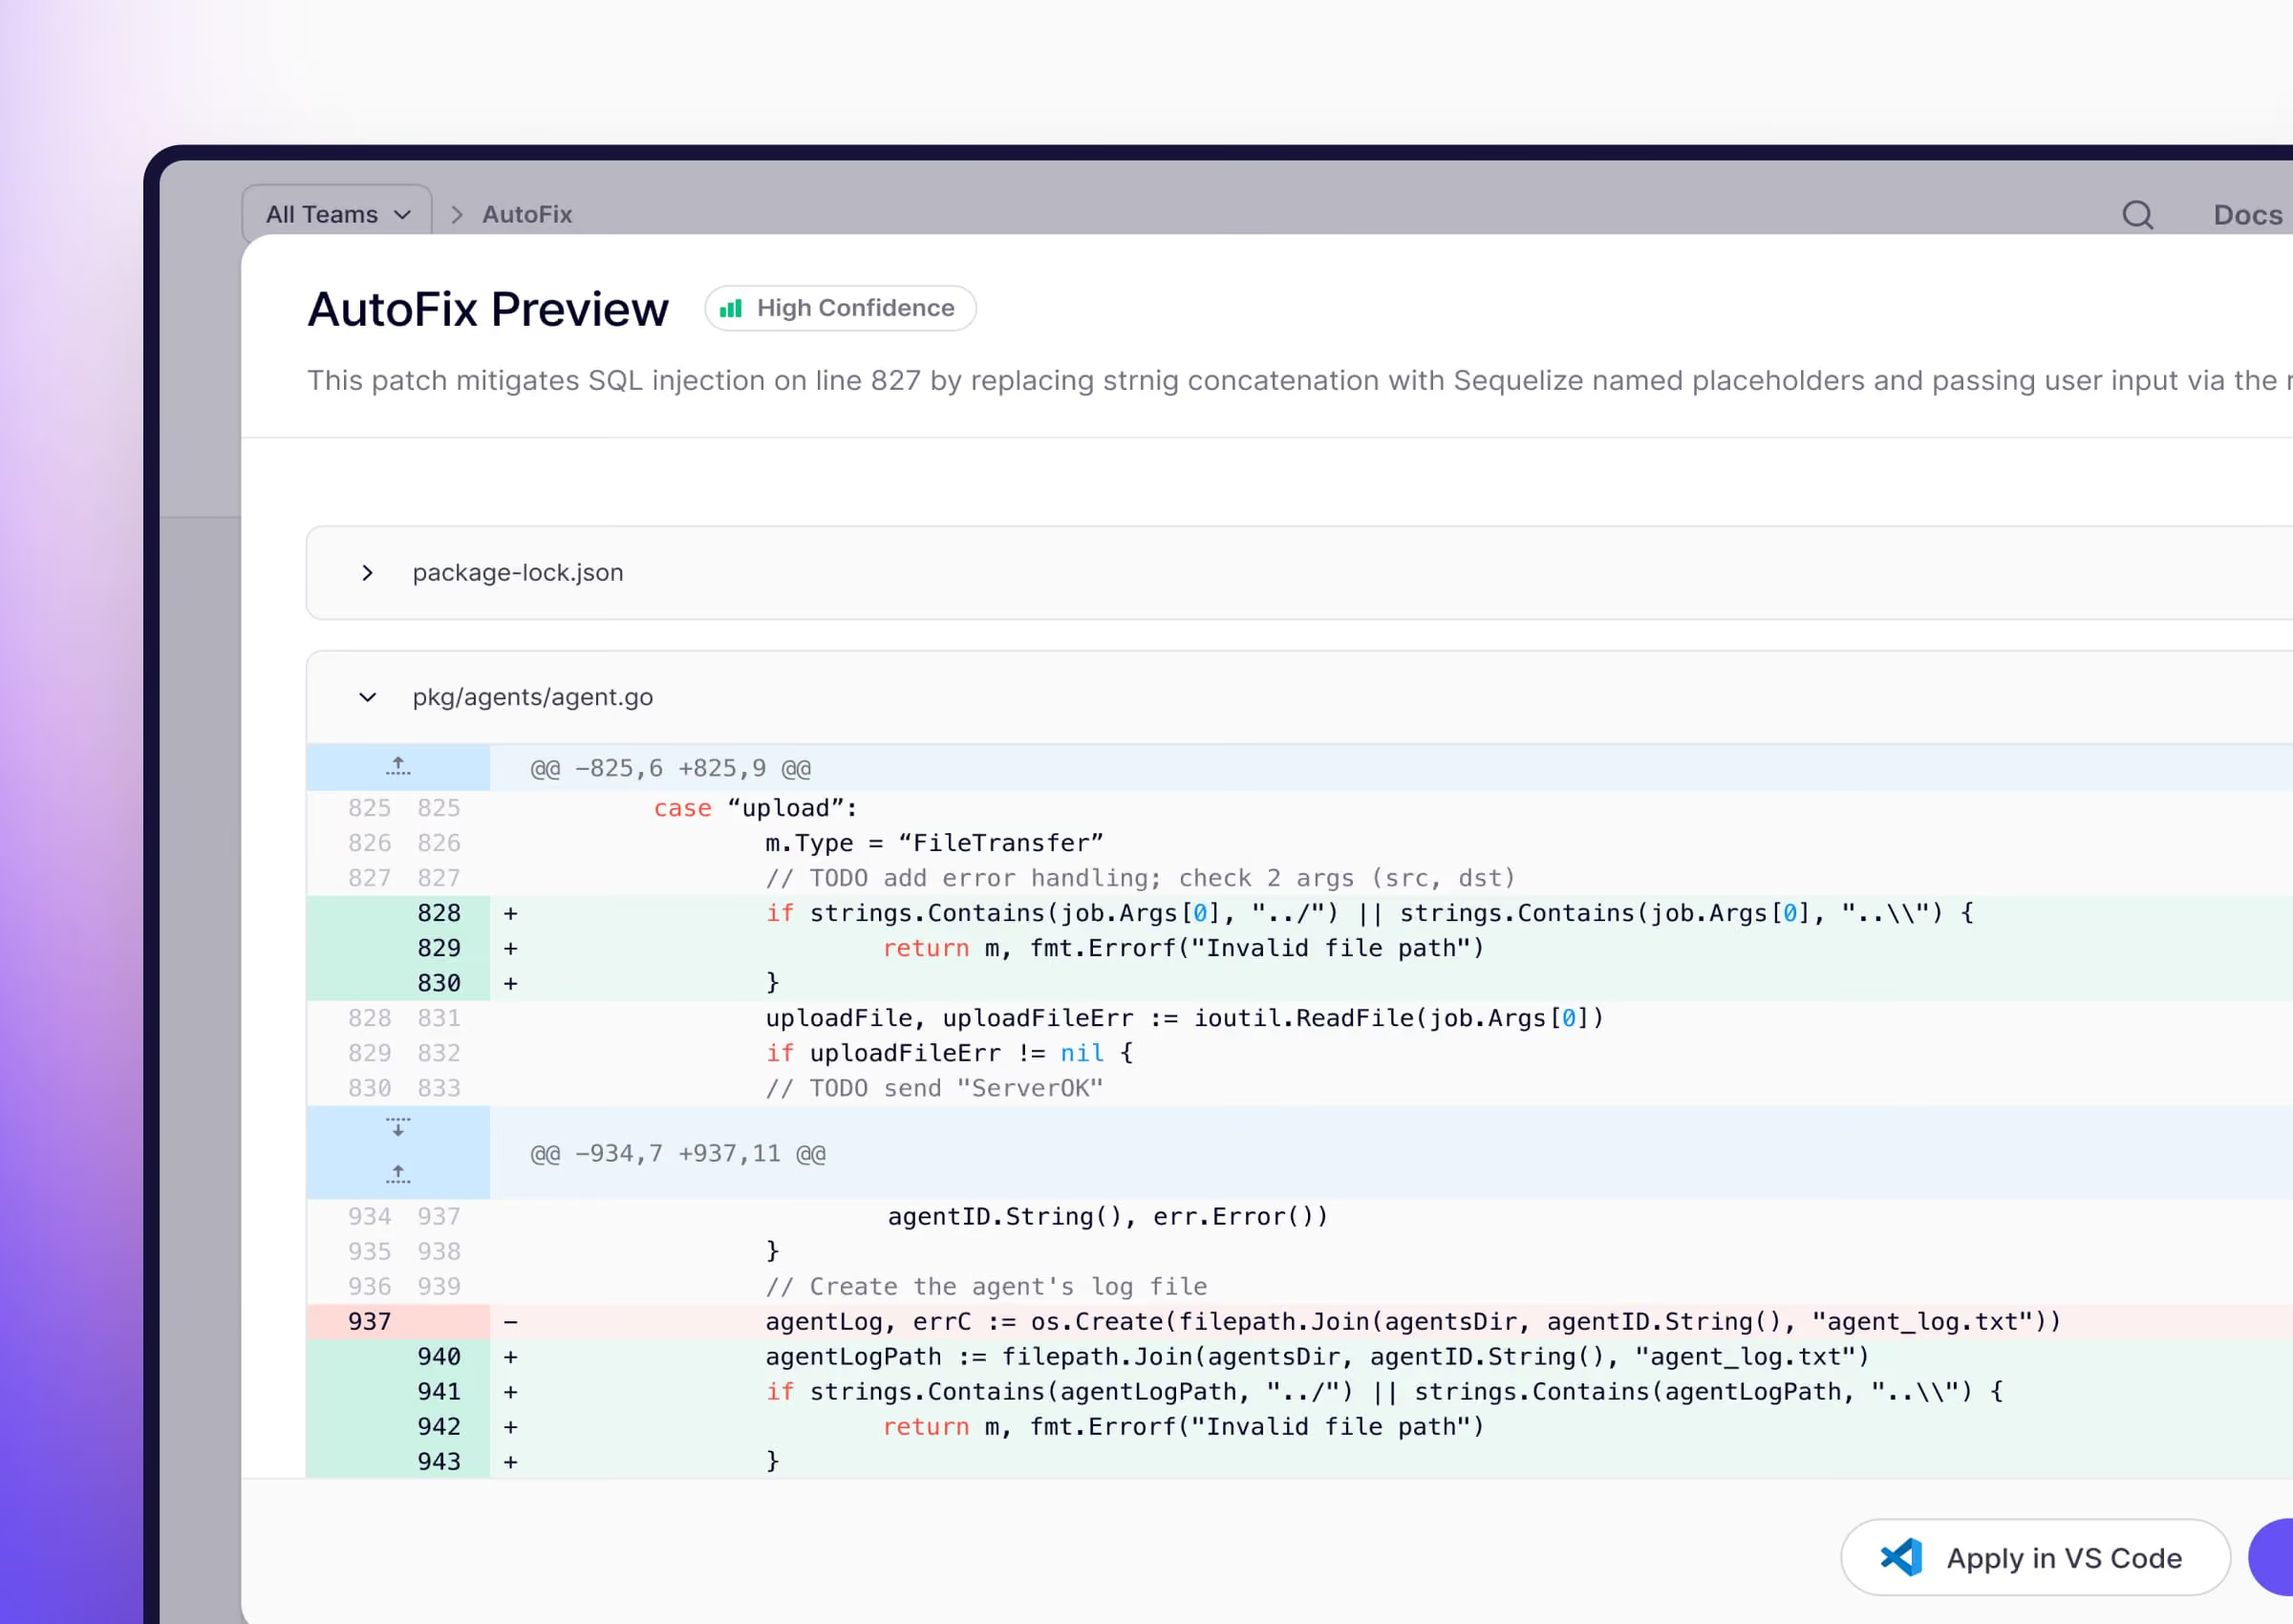
Sì. Aikido supporta SAST, SCA, Secrets, IaC e immagini container, con plugin per IDE e pull request AutoFix.
Sì. Aikido è in possesso delle certificazioni SOC 2 Tipo II, ISO 27001:2022 e ISO 42001, mentre la certificazione FedRAMP Moderate è disponibile tramite Aikido for Government. I team effettuano l’accesso tramite SSO SAML, con diritti di accesso definiti a livello di team, e l’utente può scegliere dove ospitare i dati: Stati Uniti, Unione Europea, Medio Oriente o APAC. L’ignoramento di un risultato può richiedere un’approvazione, e per ogni eccezione viene registrato chi l’ha richiesta e chi l’ha approvata, insieme alla motivazione. I risultati relativi al cloud sono allineati agli standard SOC 2, ISO 27001, PCI DSS v4.0, HIPAA, NIS2 e DORA, mentre gli scanner locali nell’infrastruttura CI mantengono il codice all’interno della propria rete.
Non è previsto per gli account cloud né per la scansione delle macchine virtuali. Aikido si collega in modalità di sola lettura ed esegue la scansione delle macchine virtuali senza agente. Kubernetes utilizza un agente leggero in modalità di sola lettura, mentre i sensori di runtime vengono installati solo dove si desidera il rilevamento in fase di esecuzione.
Il DAST di Upwind testa le app e le API mentre sono in esecuzione. Aikido esegue un DAST autenticato che effettua l'accesso nei panni dei tuoi utenti, oltre a test di penetrazione basati sull'intelligenza artificiale su applicazioni web, API, app mobili, reti esterne e funzionalità di intelligenza artificiale. Riceverai report pronti per l'audit conformi agli standard SOC 2 e ISO 27001, oltre a test di penetrazione accreditati CREST quando ne avrai bisogno.
Upwind Code gestisce SCA, IaC, immagini dei container e SAST, e aggiunge commenti alle richieste di pull relative a problemi nuovi e risolti. Anche Aikido gestisce SAST, SCA, segreti, IaC e immagini dei container, oltre a fornire plugin per IDE e a inviare richieste di pull "AutoFix" con una patch funzionante. AutoTriage riduce il rumore di circa il 95%.
Upwind si avvia in fase di esecuzione, grazie a un sensore integrato nei carichi di lavoro che rileva gli attacchi e vi risponde. Aikido mappa l’intero cloud tramite una connessione in sola lettura, rintraccia ogni rischio fino al codice che lo ha generato e integra DAST e test di penetrazione. Il prezzo di Upwind tiene conto di ogni macchina virtuale e host, mentre Aikido prevede un prezzo fisso per ogni piano.