

Proteggi le tue app da Mythos
La comparsa di modelli all’avanguardia come Claude Mythos consente agli hacker di individuare e sfruttare le vulnerabilità presenti nel vostro codice nel giro di poche ore dal rilascio. Avete bisogno di Aikido per individuare le vulnerabilità prima che vengano rese pubbliche.
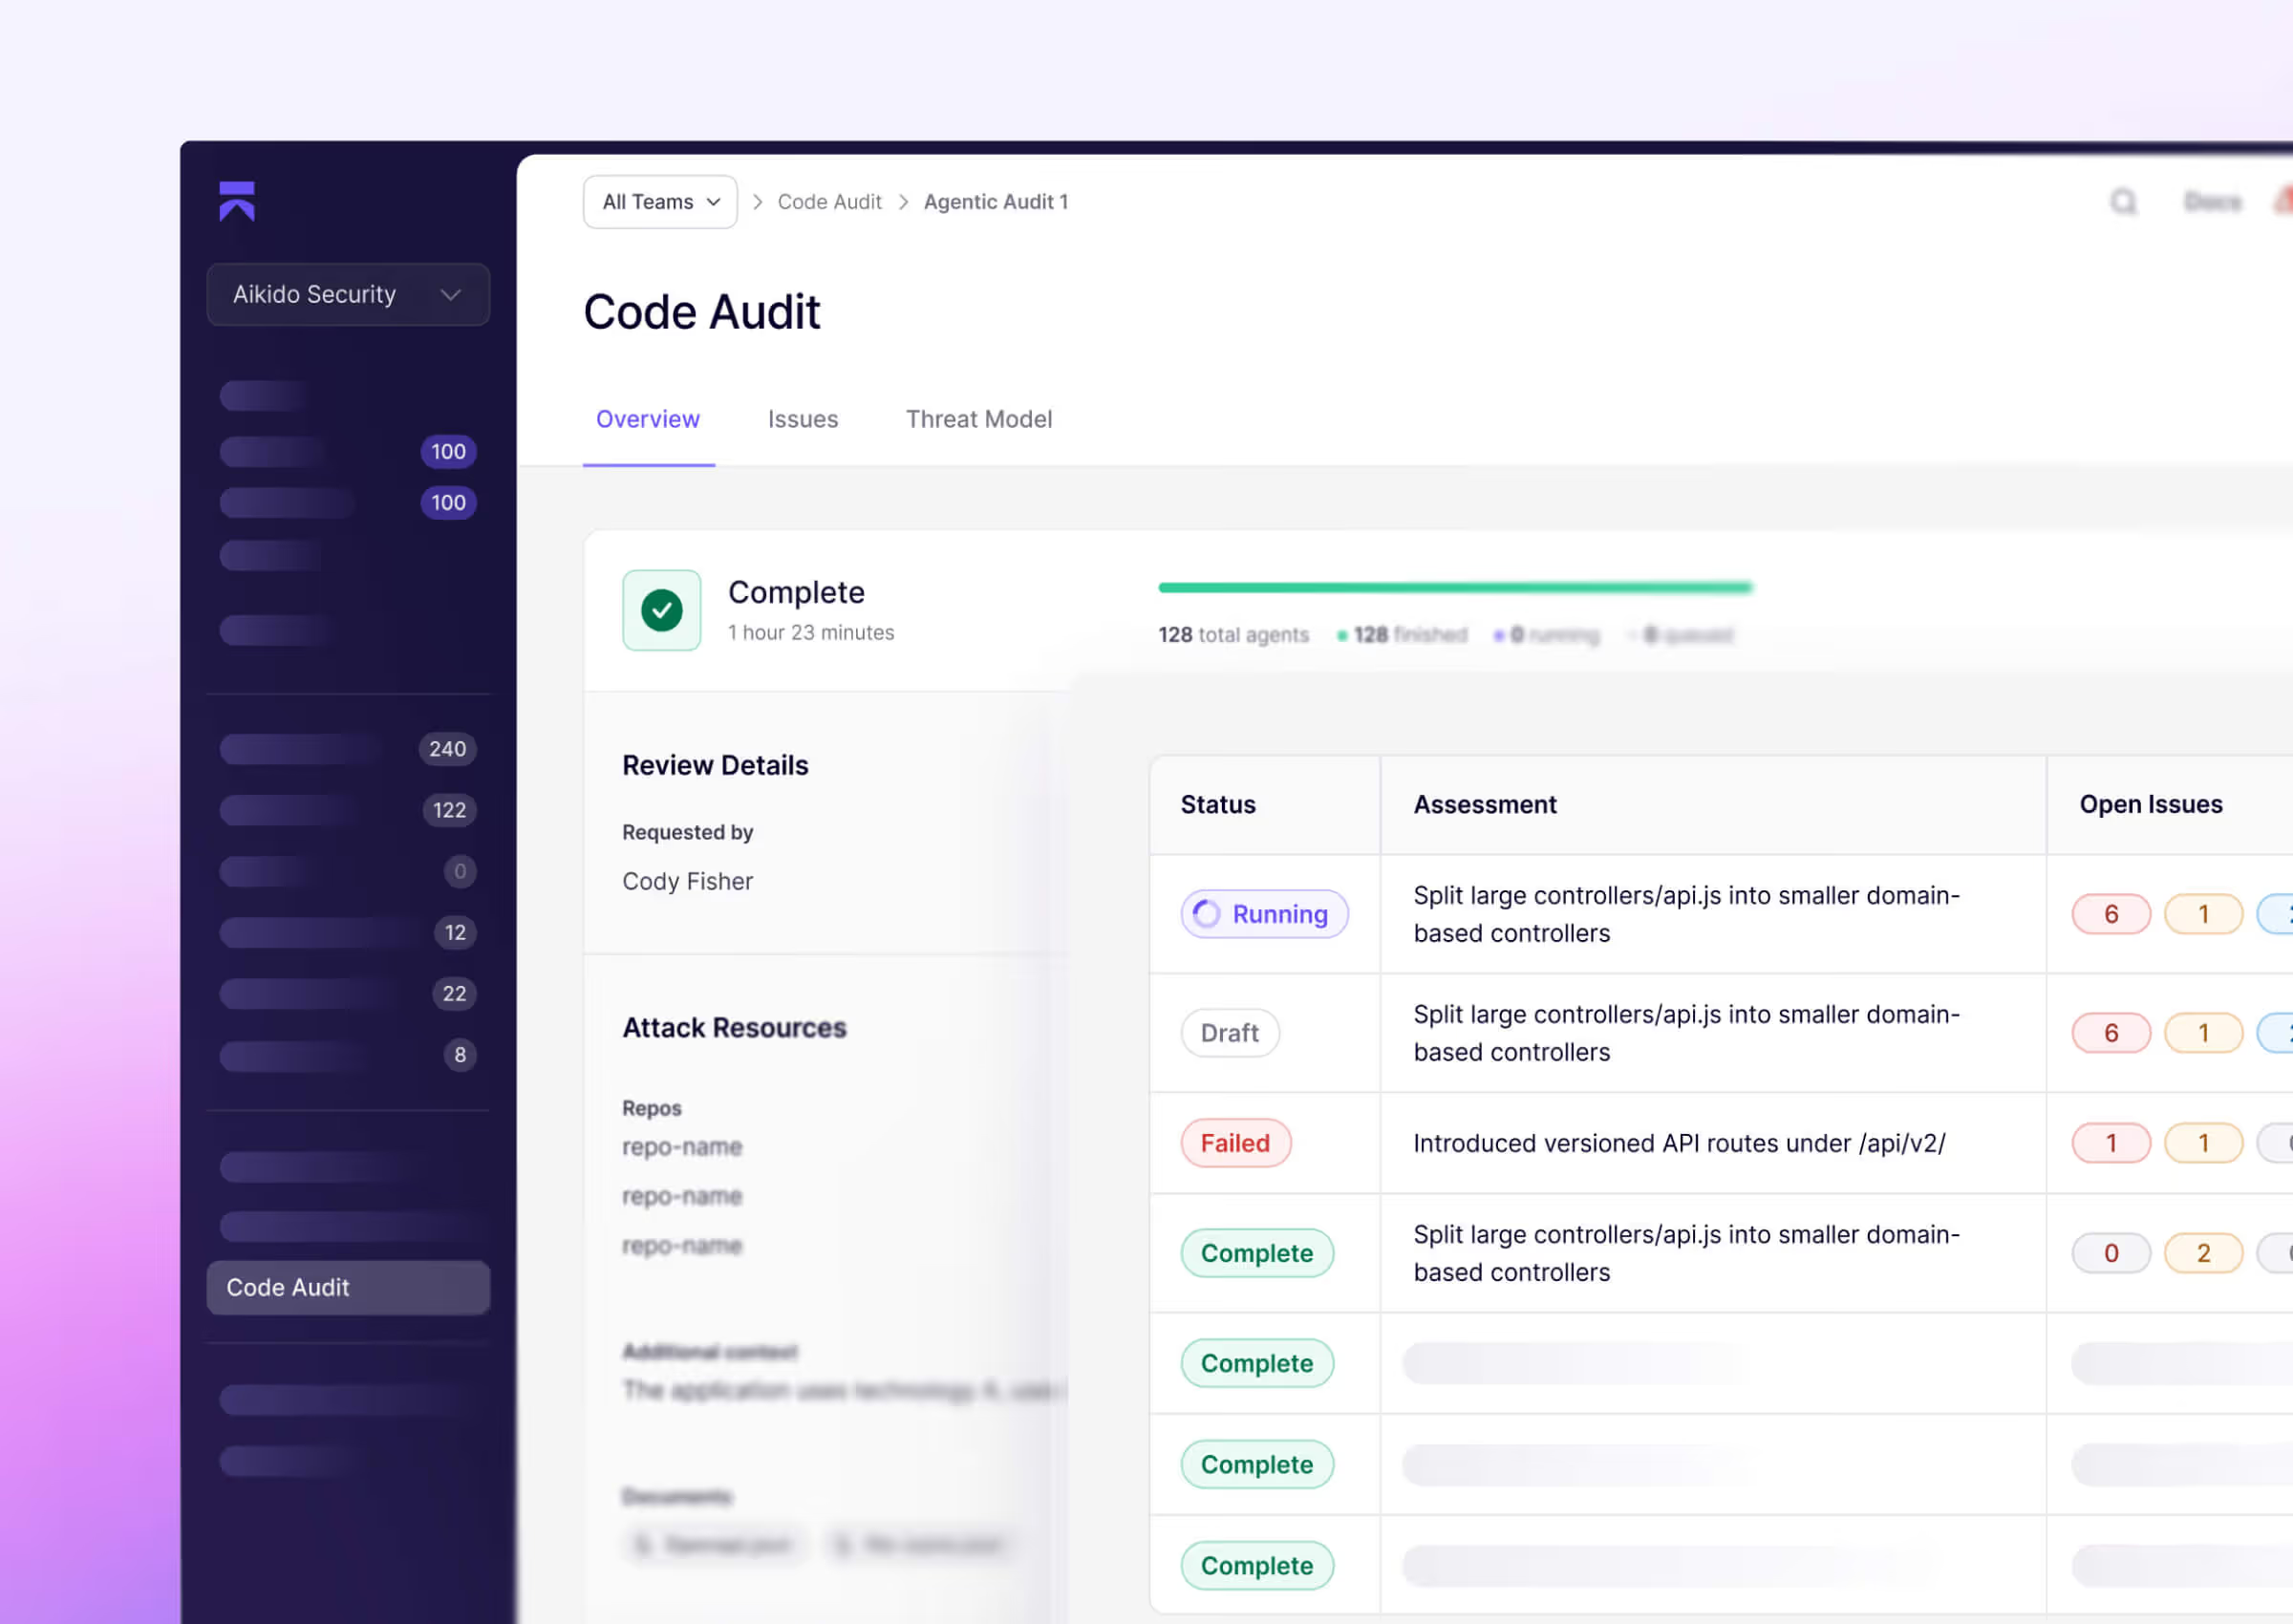





I modelli di linguaggio di grandi dimensioni (LLM) stanno riducendo il tempo che intercorre tra l'individuazione di una vulnerabilità e la creazione di exploit funzionanti
Strumenti come Claude Mythos modificano le competenze e la rapidità necessarie per sferrare un attacco efficace.
La sicurezza delle applicazioni sta vivendo una fase di transizione tra due mondi
Da un lato ci sono i tradizionali scanner automatizzati che svolgono il loro compito ma sono privi di capacità di ragionamento, mentre dall’altro ci sono agenti autonomi che spingono l’applicazione al limite delle sue possibilità.
Scanner automatici.
Contesto superficiale, di scarsa qualità e limitato.
Gli scanner deterministici analizzano il codice. Individuano le vulnerabilità più comuni secondo l'OWASP. Ogni risultato è un caso che deve ancora essere valutato.

Agenti autonomi.
Approfondito, verificato, continuo.
Gli agenti di revisione del codice analizzano i vostri codici alla ricerca di difetti logici complessi prima del rilascio.
Una checklist di sicurezza pratica per CTO per essere Mythos-ready
Il punto di riferimento per la sicurezza informatica in ambito offensivo
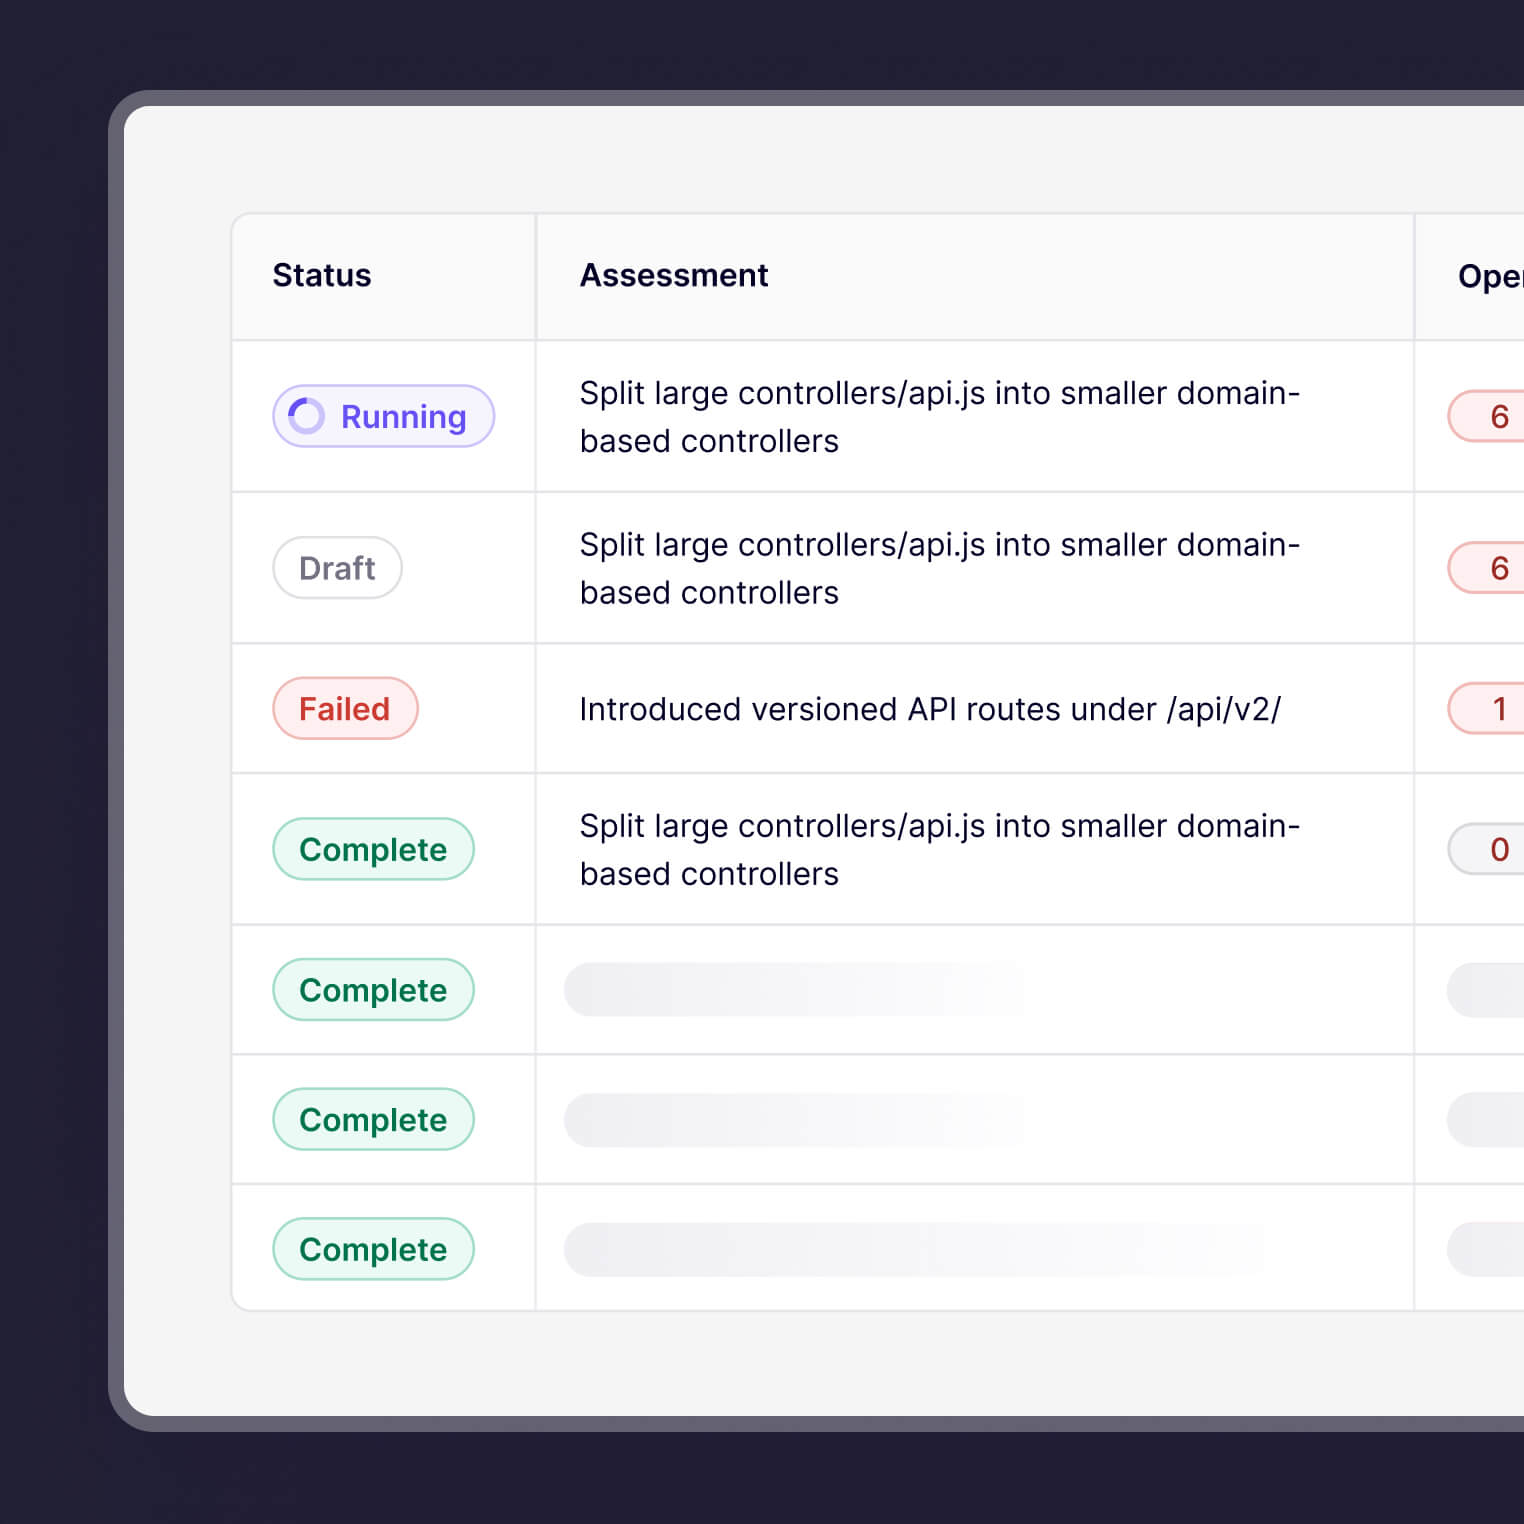
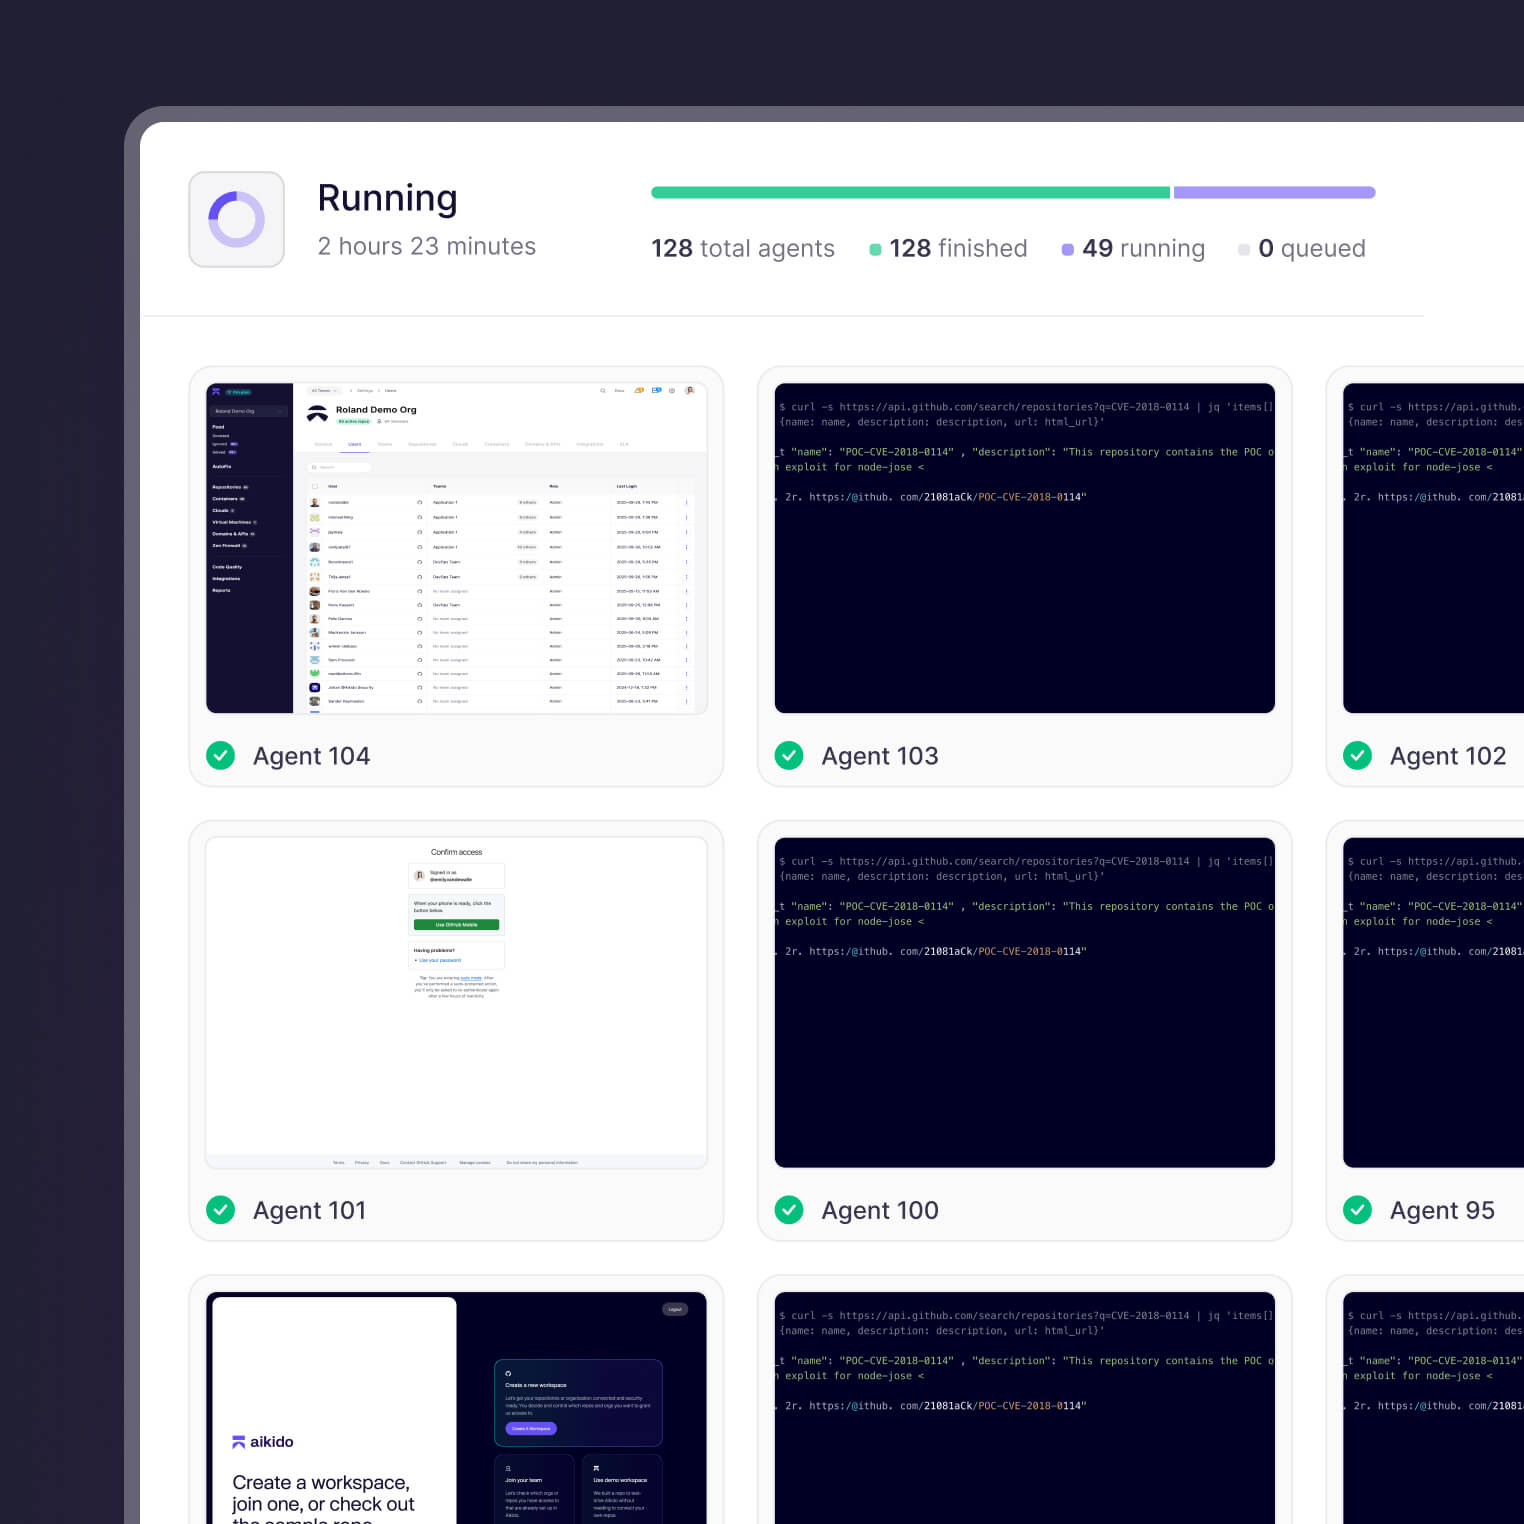
Sottoponi la tua app in produzione a un test di penetrazione da ogni angolazione grazie a centinaia di agenti.
Agenti IA autonomi che superano le prestazioni umane alla velocità delle macchine. Verifica la reale vulnerabilità con traffico reale, inclusi domini, utenti autenticati ed endpoint individuati tramite scansione.
Proteggi la tua app da Mythos
Collega un repository per scoprire cosa individuano gli agenti razionali nel tuo codice.
Oppure lascia che centinaia di agenti IA mettano alla prova la tua app in produzione.



Due domande diverse.
Due strumenti diversi.
“Questo codice è vulnerabile prima del rilascio?”
"Qualcuno potrebbe sfruttare la mia app in esecuzione, proprio in questo momento?"
Domande frequenti su Claude Mythos

- L'intelligenza artificiale aumenta la velocità e le capacità di entrambe le parti, ma non garantisce automaticamente un vantaggio agli aggressori.
- I difensori continuano ad avere il vantaggio decisivo, poiché dispongono di una visione completa del contesto del sistema (codice, comportamento in fase di esecuzione, limiti), mentre gli aggressori operano con una visibilità limitata.
- Valutiamo e confrontiamo costantemente tutti i nuovi modelli. I modelli più efficaci vengono integrati nei nostri flussi di lavoro laddove apportano un valore aggiunto, ma nessun modello è il migliore in tutto.
- Il valore deriva dall'orchestrazione e dall 'harness, non solo dalla scelta del modello.
- Il rilevamento diventerà un servizio di massa, ma il collo di bottiglia si sposterà semplicemente altrove.
- Più risultati si ottengono, più confusione si crea. Le piattaforme vincenti saranno quelle che riusciranno davvero a mettere in pratica quanto appreso: verificando, stabilendo le priorità e risolvendo il maggior numero possibile di problemi nei sistemi reali senza rallentare il lavoro degli sviluppatori
- Sì, rappresenta un vero e proprio passo avanti, soprattutto per l’analisi di sistemi complessi come i browser e i sistemi operativi, ma cambia principalmente la portata delle scoperte piuttosto che reinventare completamente il campo.
- Il cambiamento principale consiste in un aumento del volume delle vulnerabilità, dei CVE pubblicati e in tempi più rapidi tra la scoperta e lo sfruttamento delle vulnerabilità. Tuttavia, gli strumenti SAST basati sull’intelligenza artificiale che operano con framework adeguati sono già altamente efficaci, producendo risultati fino a 10 volte superiori rispetto al SAST tradizionale.
- Non necessariamente. Quando il, sottoposto a rigorosi controlli,
riccioloIl codice è stato analizzato da Mythos; inizialmente il modello aveva dichiarato di aver individuato cinque vulnerabilità “confermate”. - A seguito di un'analisi condotta da esperti, questo elenco è stato ridotto a una sola vulnerabilità di bassa gravità, un bug standard e tre falsi positivi.
- Altri strumenti di intelligenza artificiale, come AISLE e ZeroPath, avevano già portato all’introduzione di centinaia di correzioni di bug in
riccioloGià in precedenza, dimostrando che l'attuale SAST basato sull'intelligenza artificiale è già altamente competitivo.
- L'esecuzione di un unico modello di grandi dimensioni su un intero codice sorgente è sia lenta che economicamente insostenibile.
- Per un’azienda con 10.000 dipendenti, la stessa Claude ha stimato che l’esecuzione nativa dei token Mythos AI costerebbe circa 52 milioni di dollari all’anno.
- Inoltre, affidarsi a un unico modello non è la soluzione ottimale, poiché modelli diversi sono particolarmente adatti a compiti diversi.
- Un modello grezzo, privo di infrastrutture di supporto, è di fatto solo uno strumento di ricerca.
- Per renderlo operativo è necessario un "harness" che fornisca il contesto whitebox corretto (in modo che l'IA sappia cosa fare) e uno "scaffolding" che consenta alla piattaforma di sostituire i modelli man mano che la tecnologia si evolve
- Inoltre, il carico di lavoro deve essere suddiviso in fasi distinte di esecuzione: individuazione, convalida, valutabilità e correzione.
- Man mano che le capacità di rilevamento si diffondono e vengono integrate in piattaforme sempre più ampie, il volume complessivo dei risultati e del rumore aumenterà vertiginosamente.
- Il punto critico si sposterà definitivamente dal semplice individuazione dei problemi alla loro convalida, prioritizzazione e risoluzione negli ambienti di produzione. Gli strumenti di sicurezza che avranno successo saranno quelli incentrati sul livello di esecuzione, che aiutano gli sviluppatori a implementare le correzioni in modo fluido e senza intoppi.
- Per essere “pronti per Mythos” è necessario abbandonare le scansioni puntuali a favore di test continui delle applicazioni
- Le organizzazioni devono prepararsi a un afflusso di CVE e aggiornamenti delle dipendenze acquisendo una chiara visibilità sui propri microservizi e definendo cicli di applicazione delle patch più serrati
- L'obiettivo è quello di creare flussi di lavoro automatizzati che riducano drasticamente il tempo necessario per passare dall'individuazione di una vulnerabilità all'implementazione di una correzione.
- Dai un’occhiata al nostro “ https://www.aikido.dev/blog/mythos-ready-checklist”
- No, ma il mercato si orienterà verso strumenti che garantiscono un’esecuzione continua. Mentre le soluzioni SAST tradizionali non basate sull’intelligenza artificiale potrebbero perdere importanza, le soluzioni basate sull’intelligenza artificiale per la SCA e l’audit continuo del codice assumeranno un ruolo sempre più cruciale
- Le piattaforme che utilizzano l'intelligenza artificiale possono avvalersi di modelli attuali come GPT 5.5 per fornire risultati dello stesso livello di quelli offerti oggi da Mythos, e sono progettate con l'infrastruttura necessaria per integrare senza soluzione di continuità modelli più potenti man mano che questi diventano disponibili.