

Ottieni fino al 20% di sconto su Aikido per la community di Rebl Ventures
Proteggi tutto ciò che gli sviluppatori creano, distribuiscono ed eseguono con Aikido.





Un'Unica Piattaforma Unificata per Proteggere il Tuo Software
Dal codice al cloud fino all’ambiente di esecuzione, Aikido copre ogni livello della sicurezza del software moderno. Inizia con il modulo che ti serve e sblocca l’intera piattaforma man mano che la tua attività cresce.
Tutti gli strumenti di sicurezza di cui una startup ha bisogno
Dipendenze, SAST, secret, container, infrastruttura come codice, sicurezza nel cloud, DAST, malware nei pacchetti e test di penetrazione basati sull'intelligenza artificiale.
Configurazione completa in pochi minuti
Collega il tuo repository e avvia la tua prima scansione in pochi minuti. Visualizza solo i risultati rilevanti e risolvili con un solo clic.
Conformità alle norme SOC 2 e ISO 27001: ora è più facile
Il tuo primo grande cliente si aspetterà che tu soddisfi questi requisiti. Aikido esegue i controlli tecnici previsti dagli standard SOC 2, ISO 27001, GDPR e NIS2, genera la documentazione di prova e la sincronizza direttamente con Vanta o Drata.
Un unico sistema di sicurezza,dal codice alla produzione.
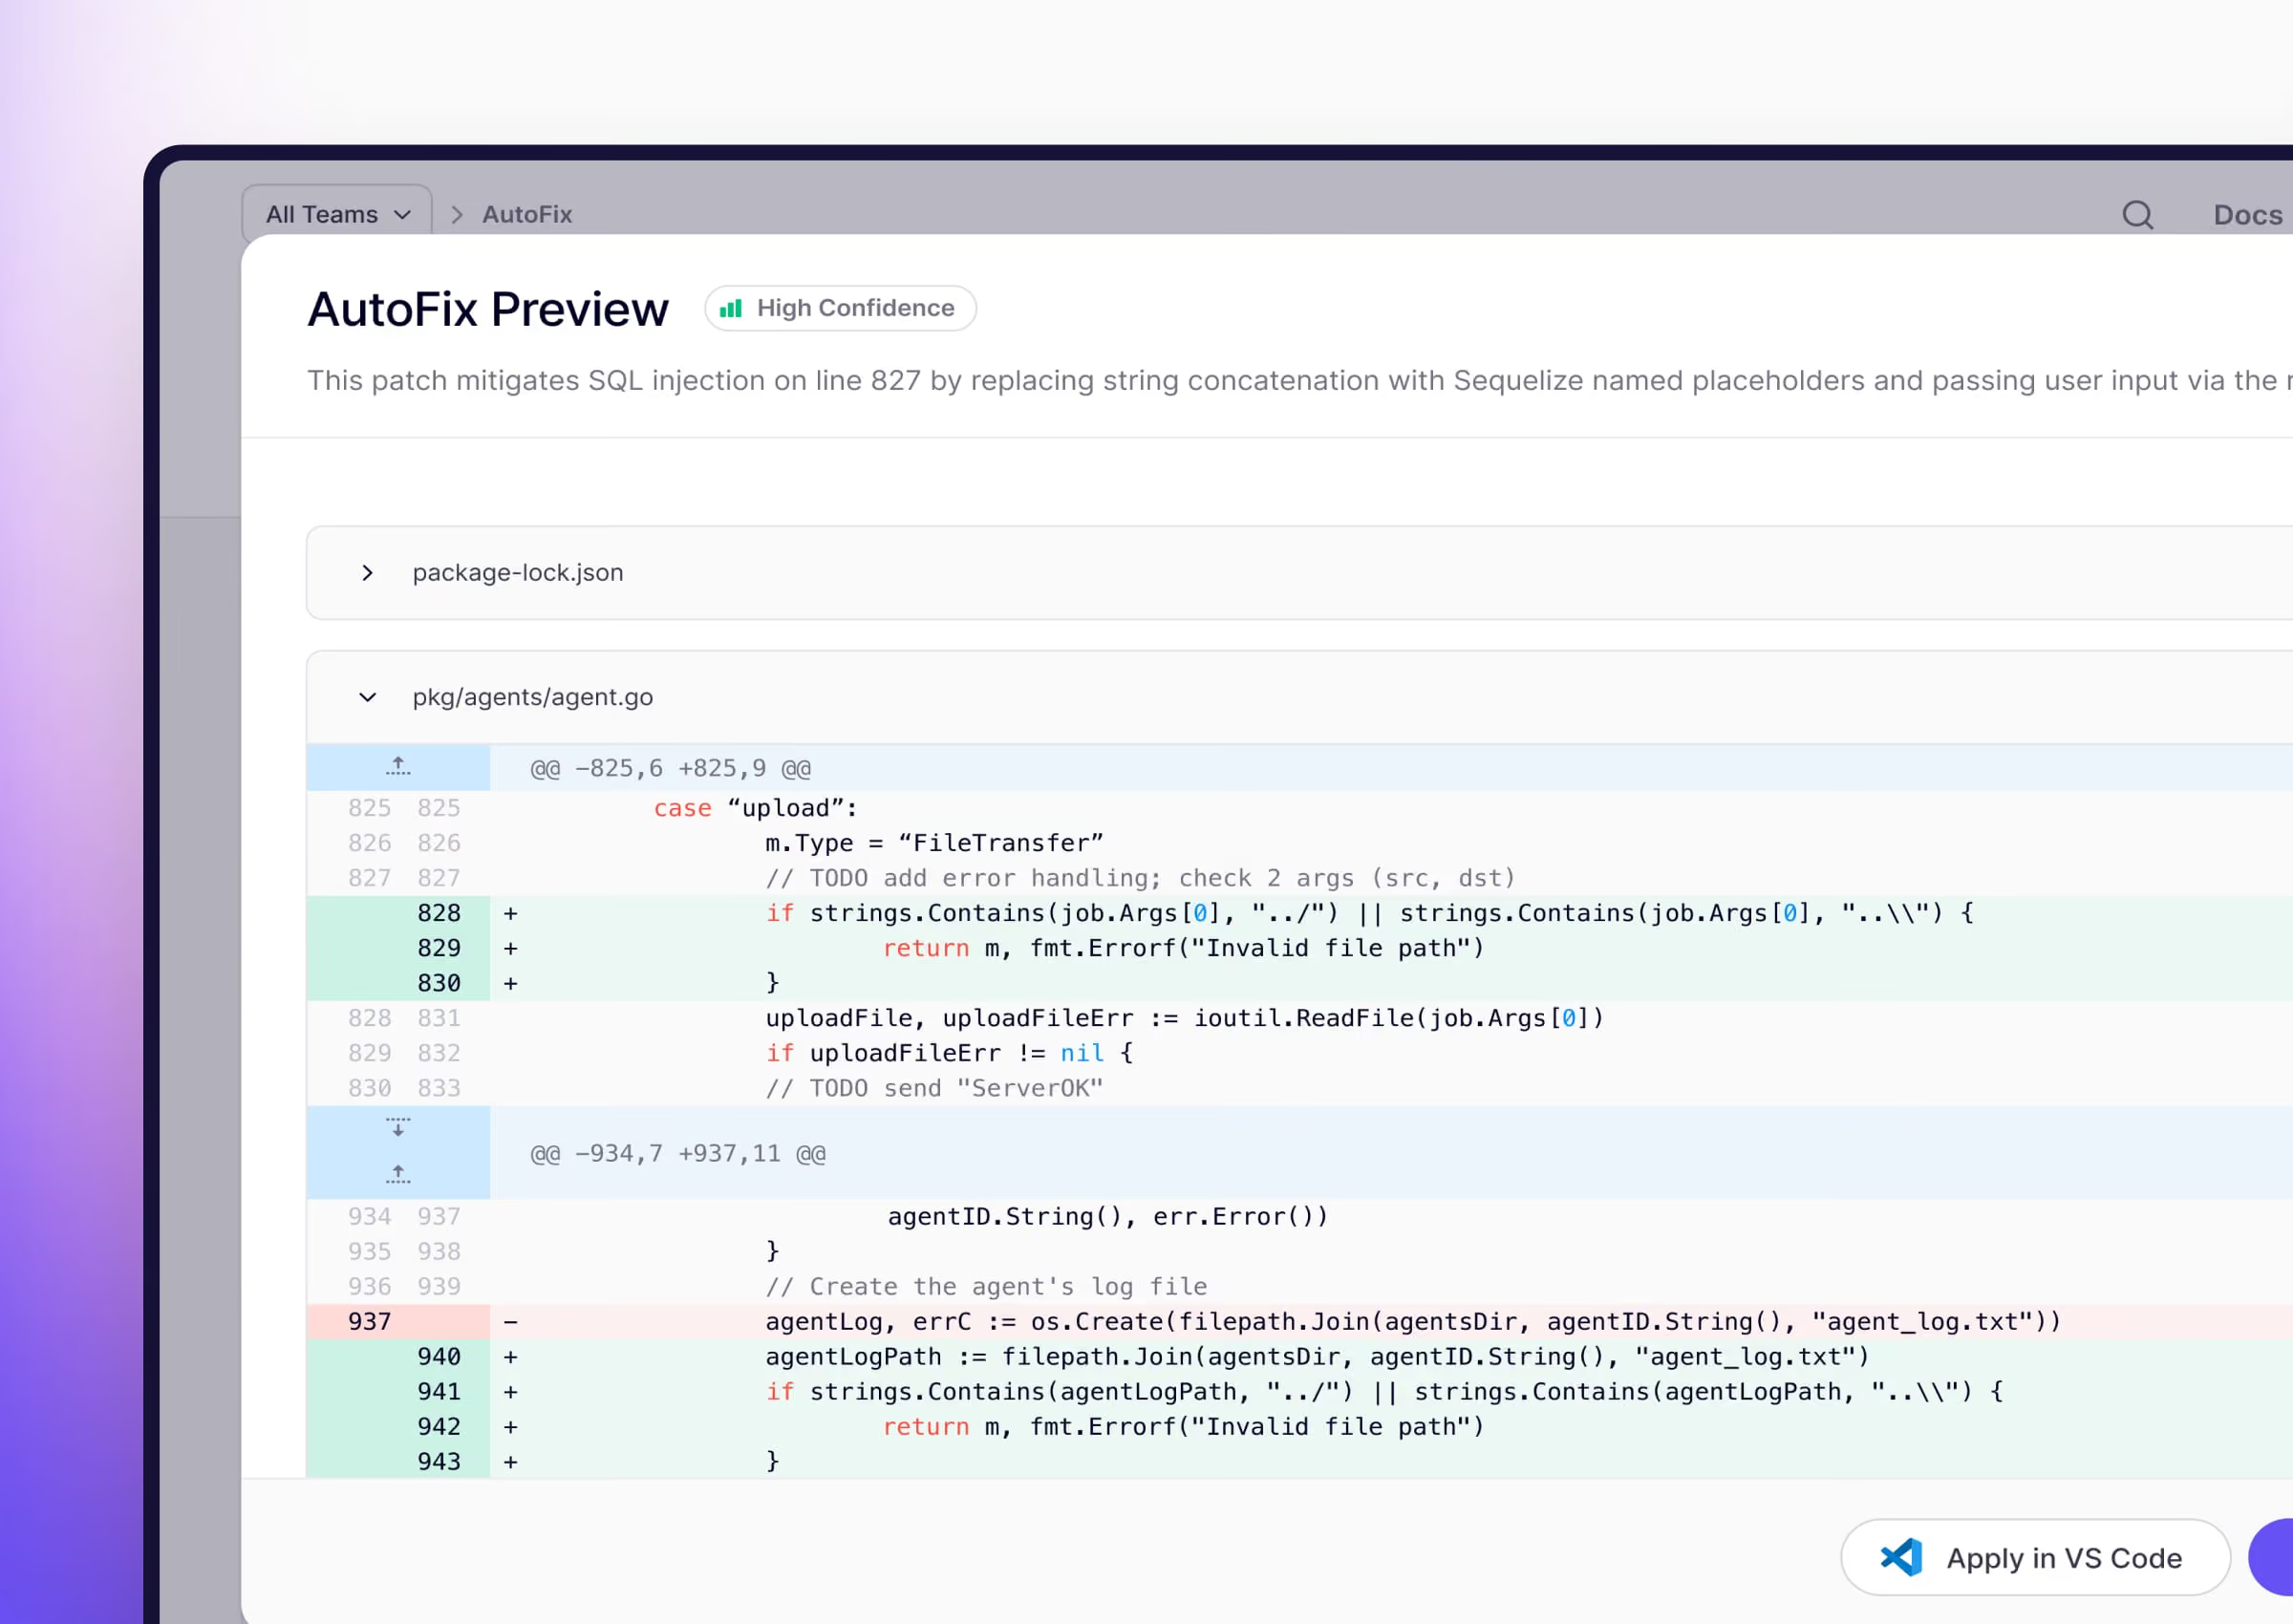
Trasferire il codice sicuro dall'ambiente di test all'ambiente di produzione.
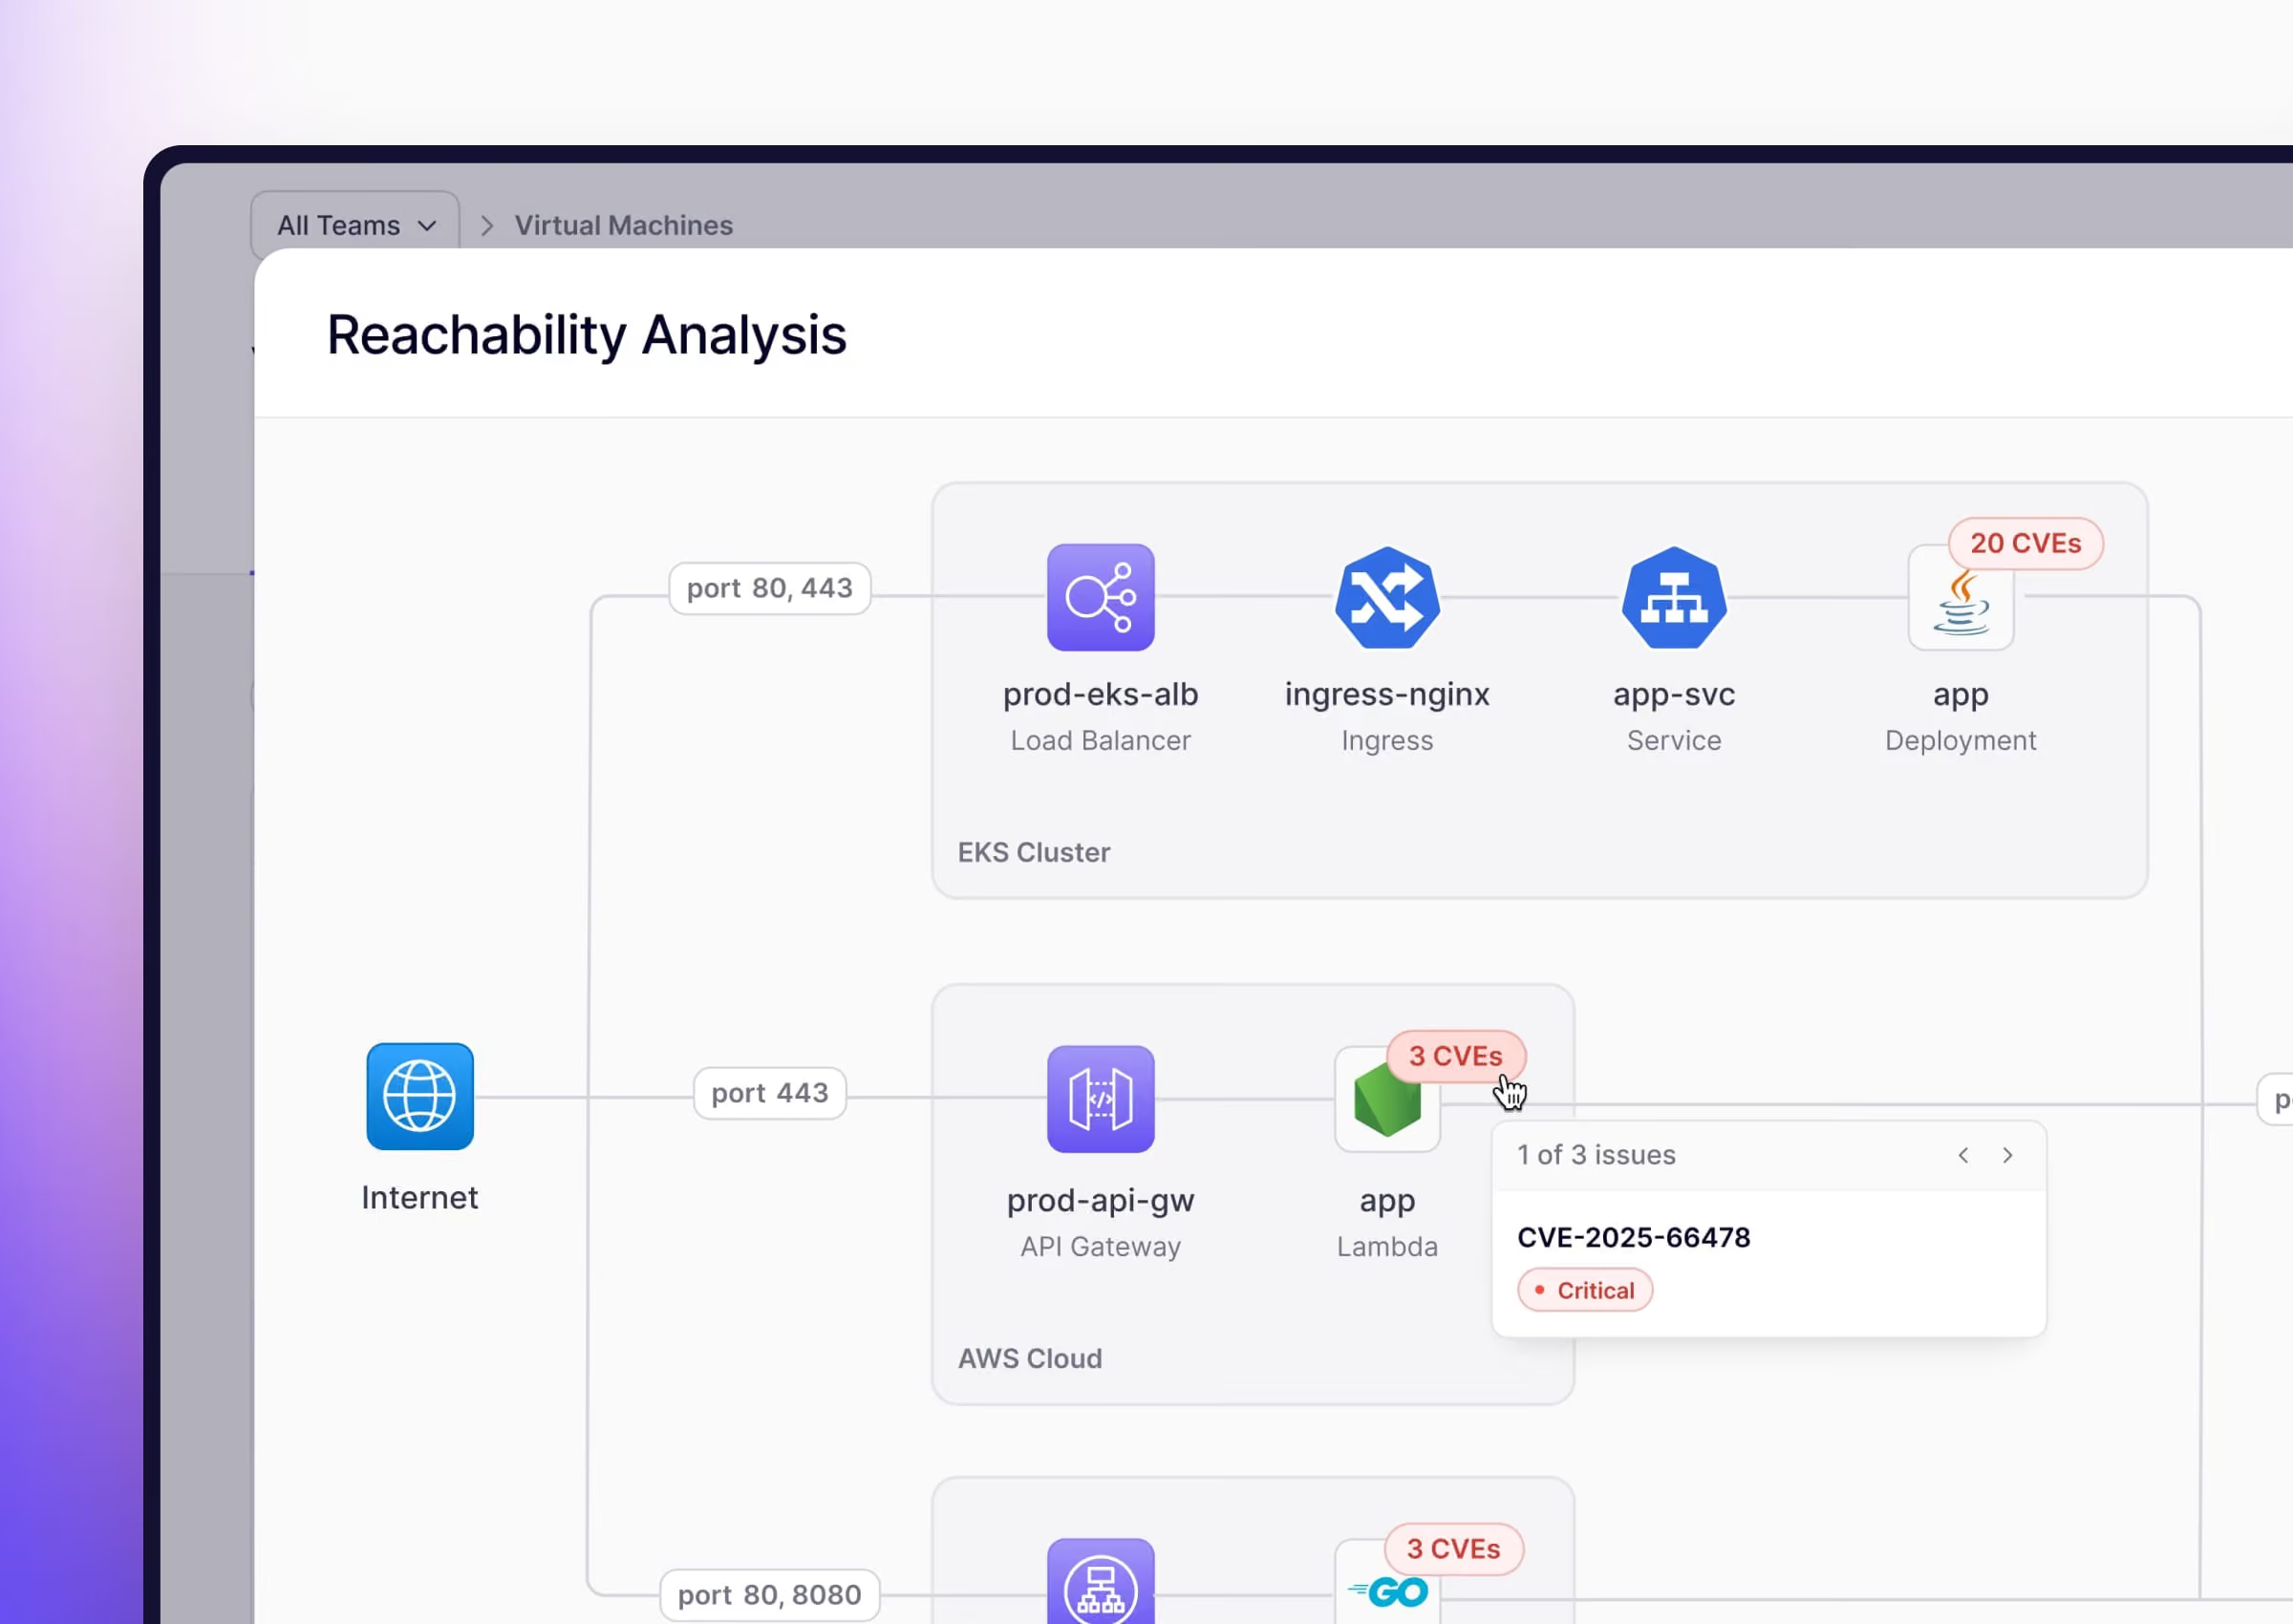
Proteggi il tuo cloud con una visibilità in tempo reale.
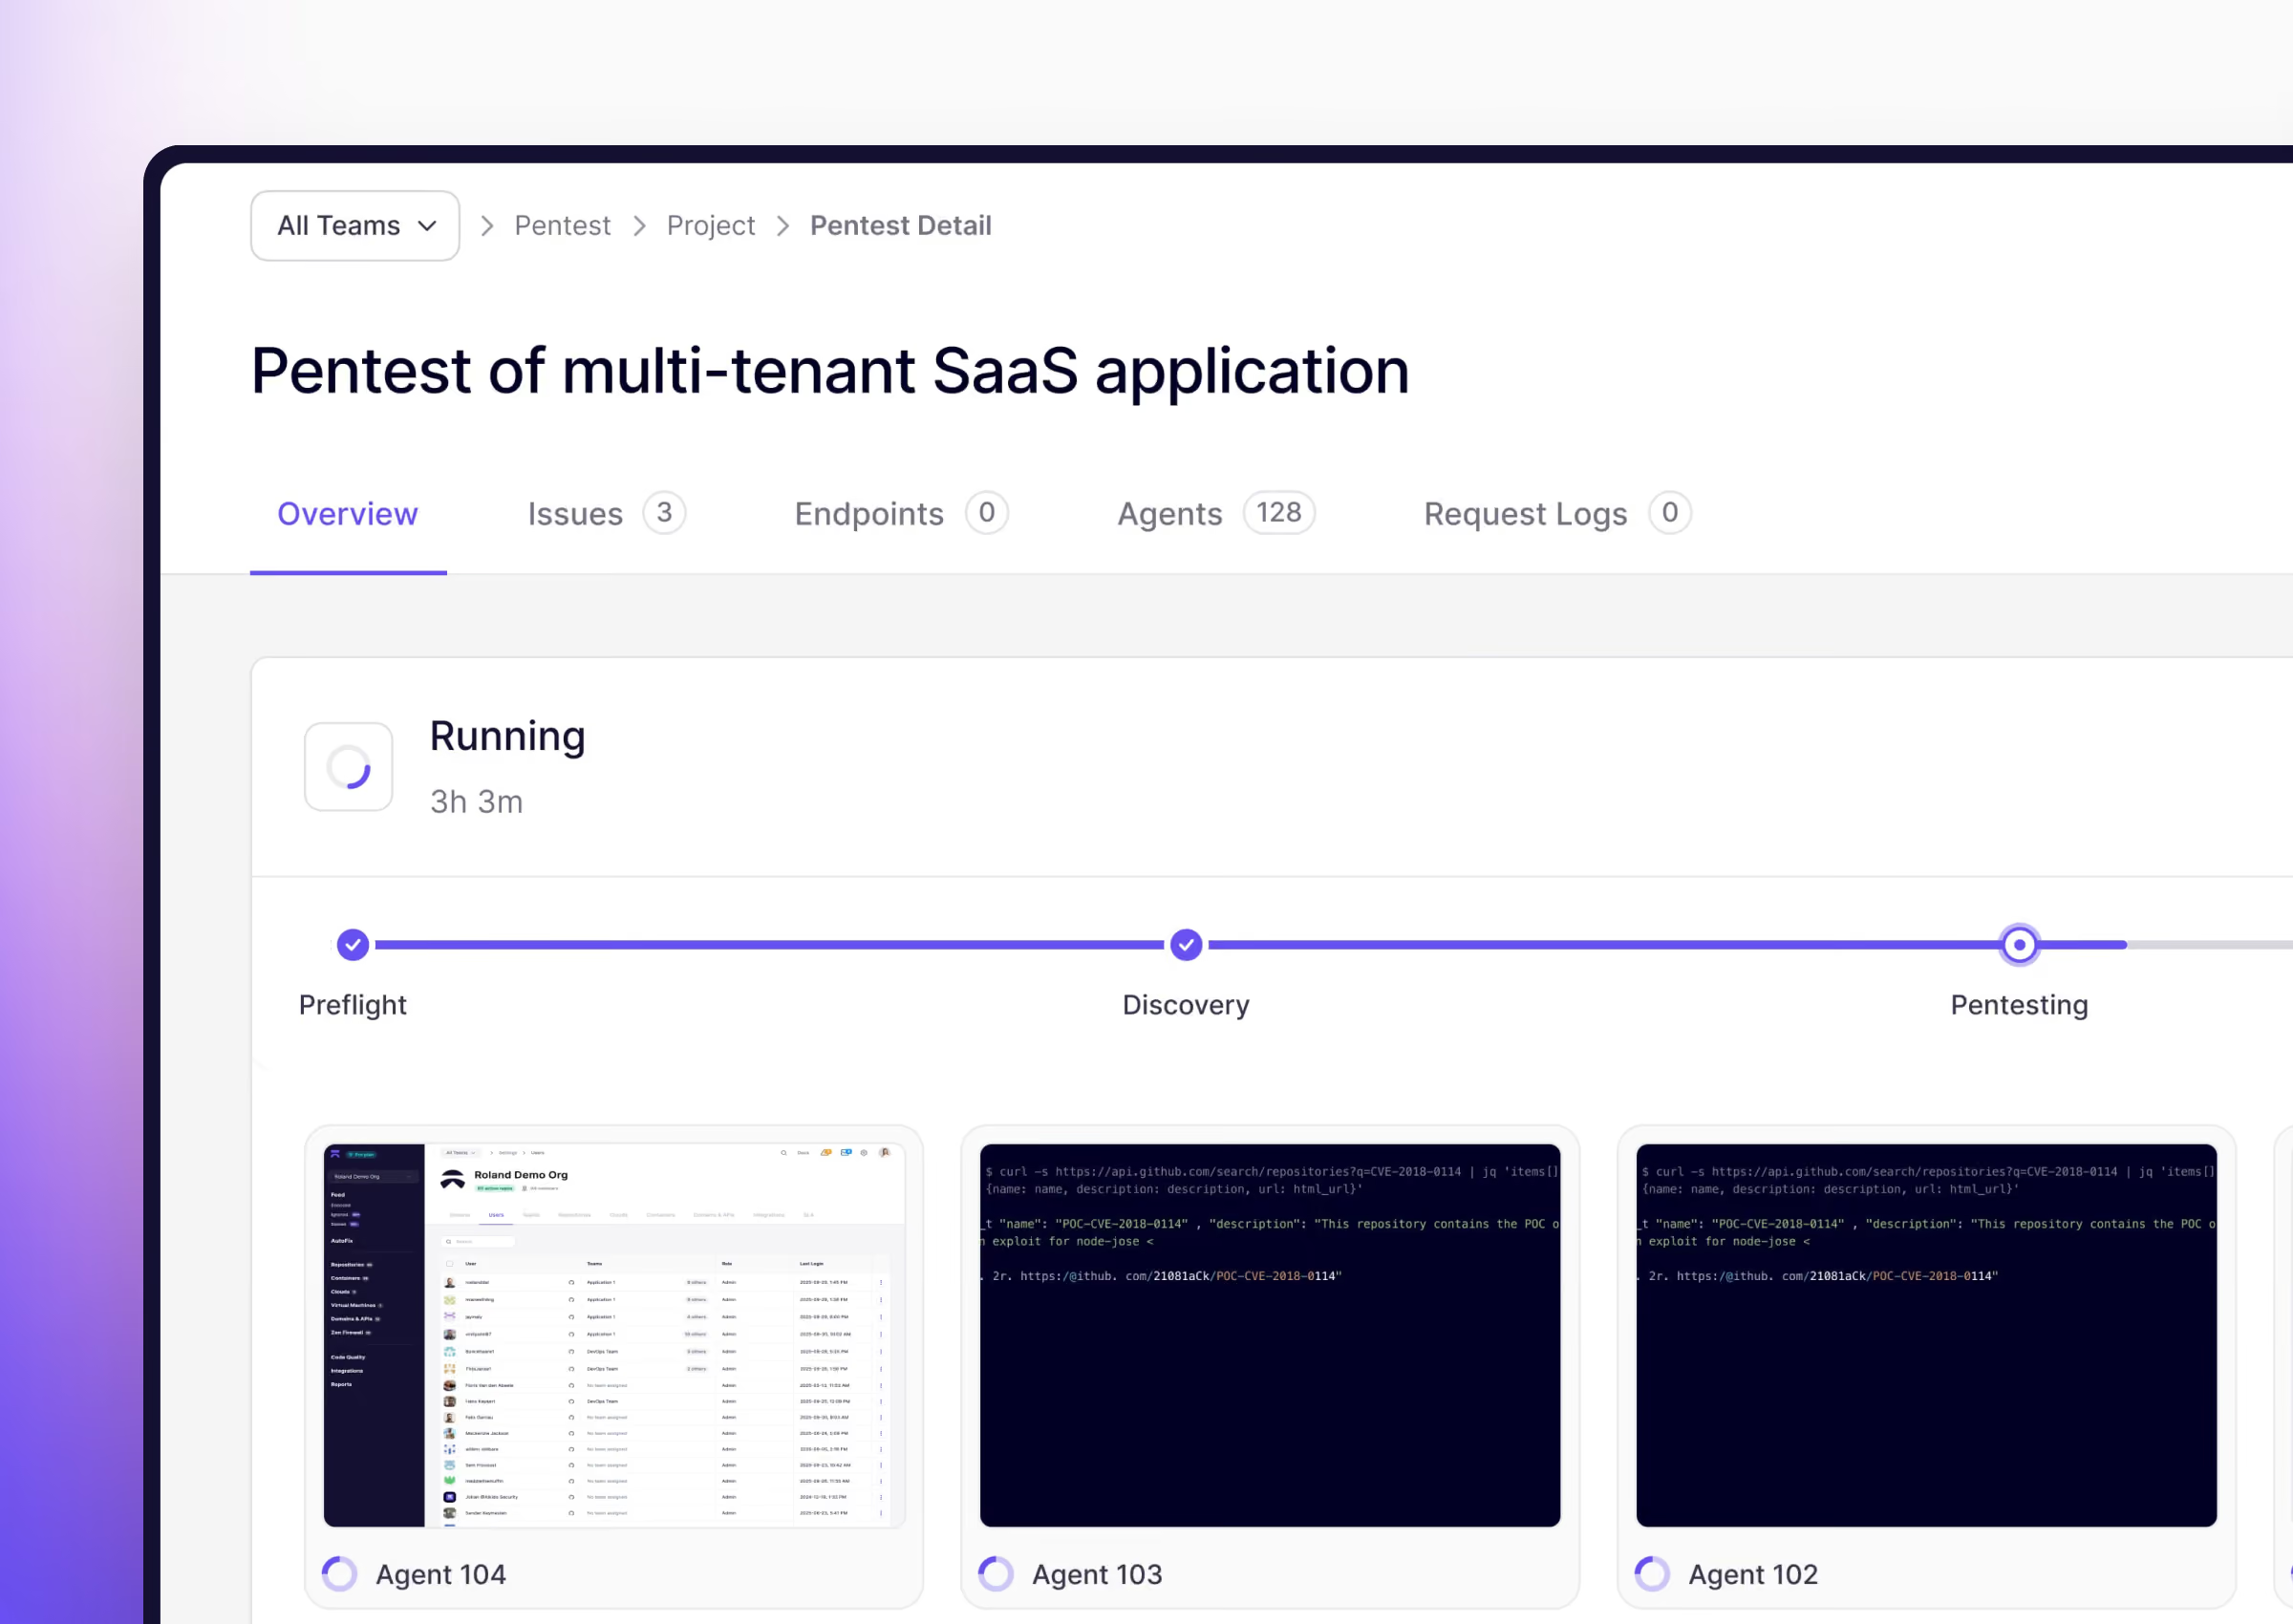
Dimostra cosa è sfruttabile. Risolvi ciò che lo è.
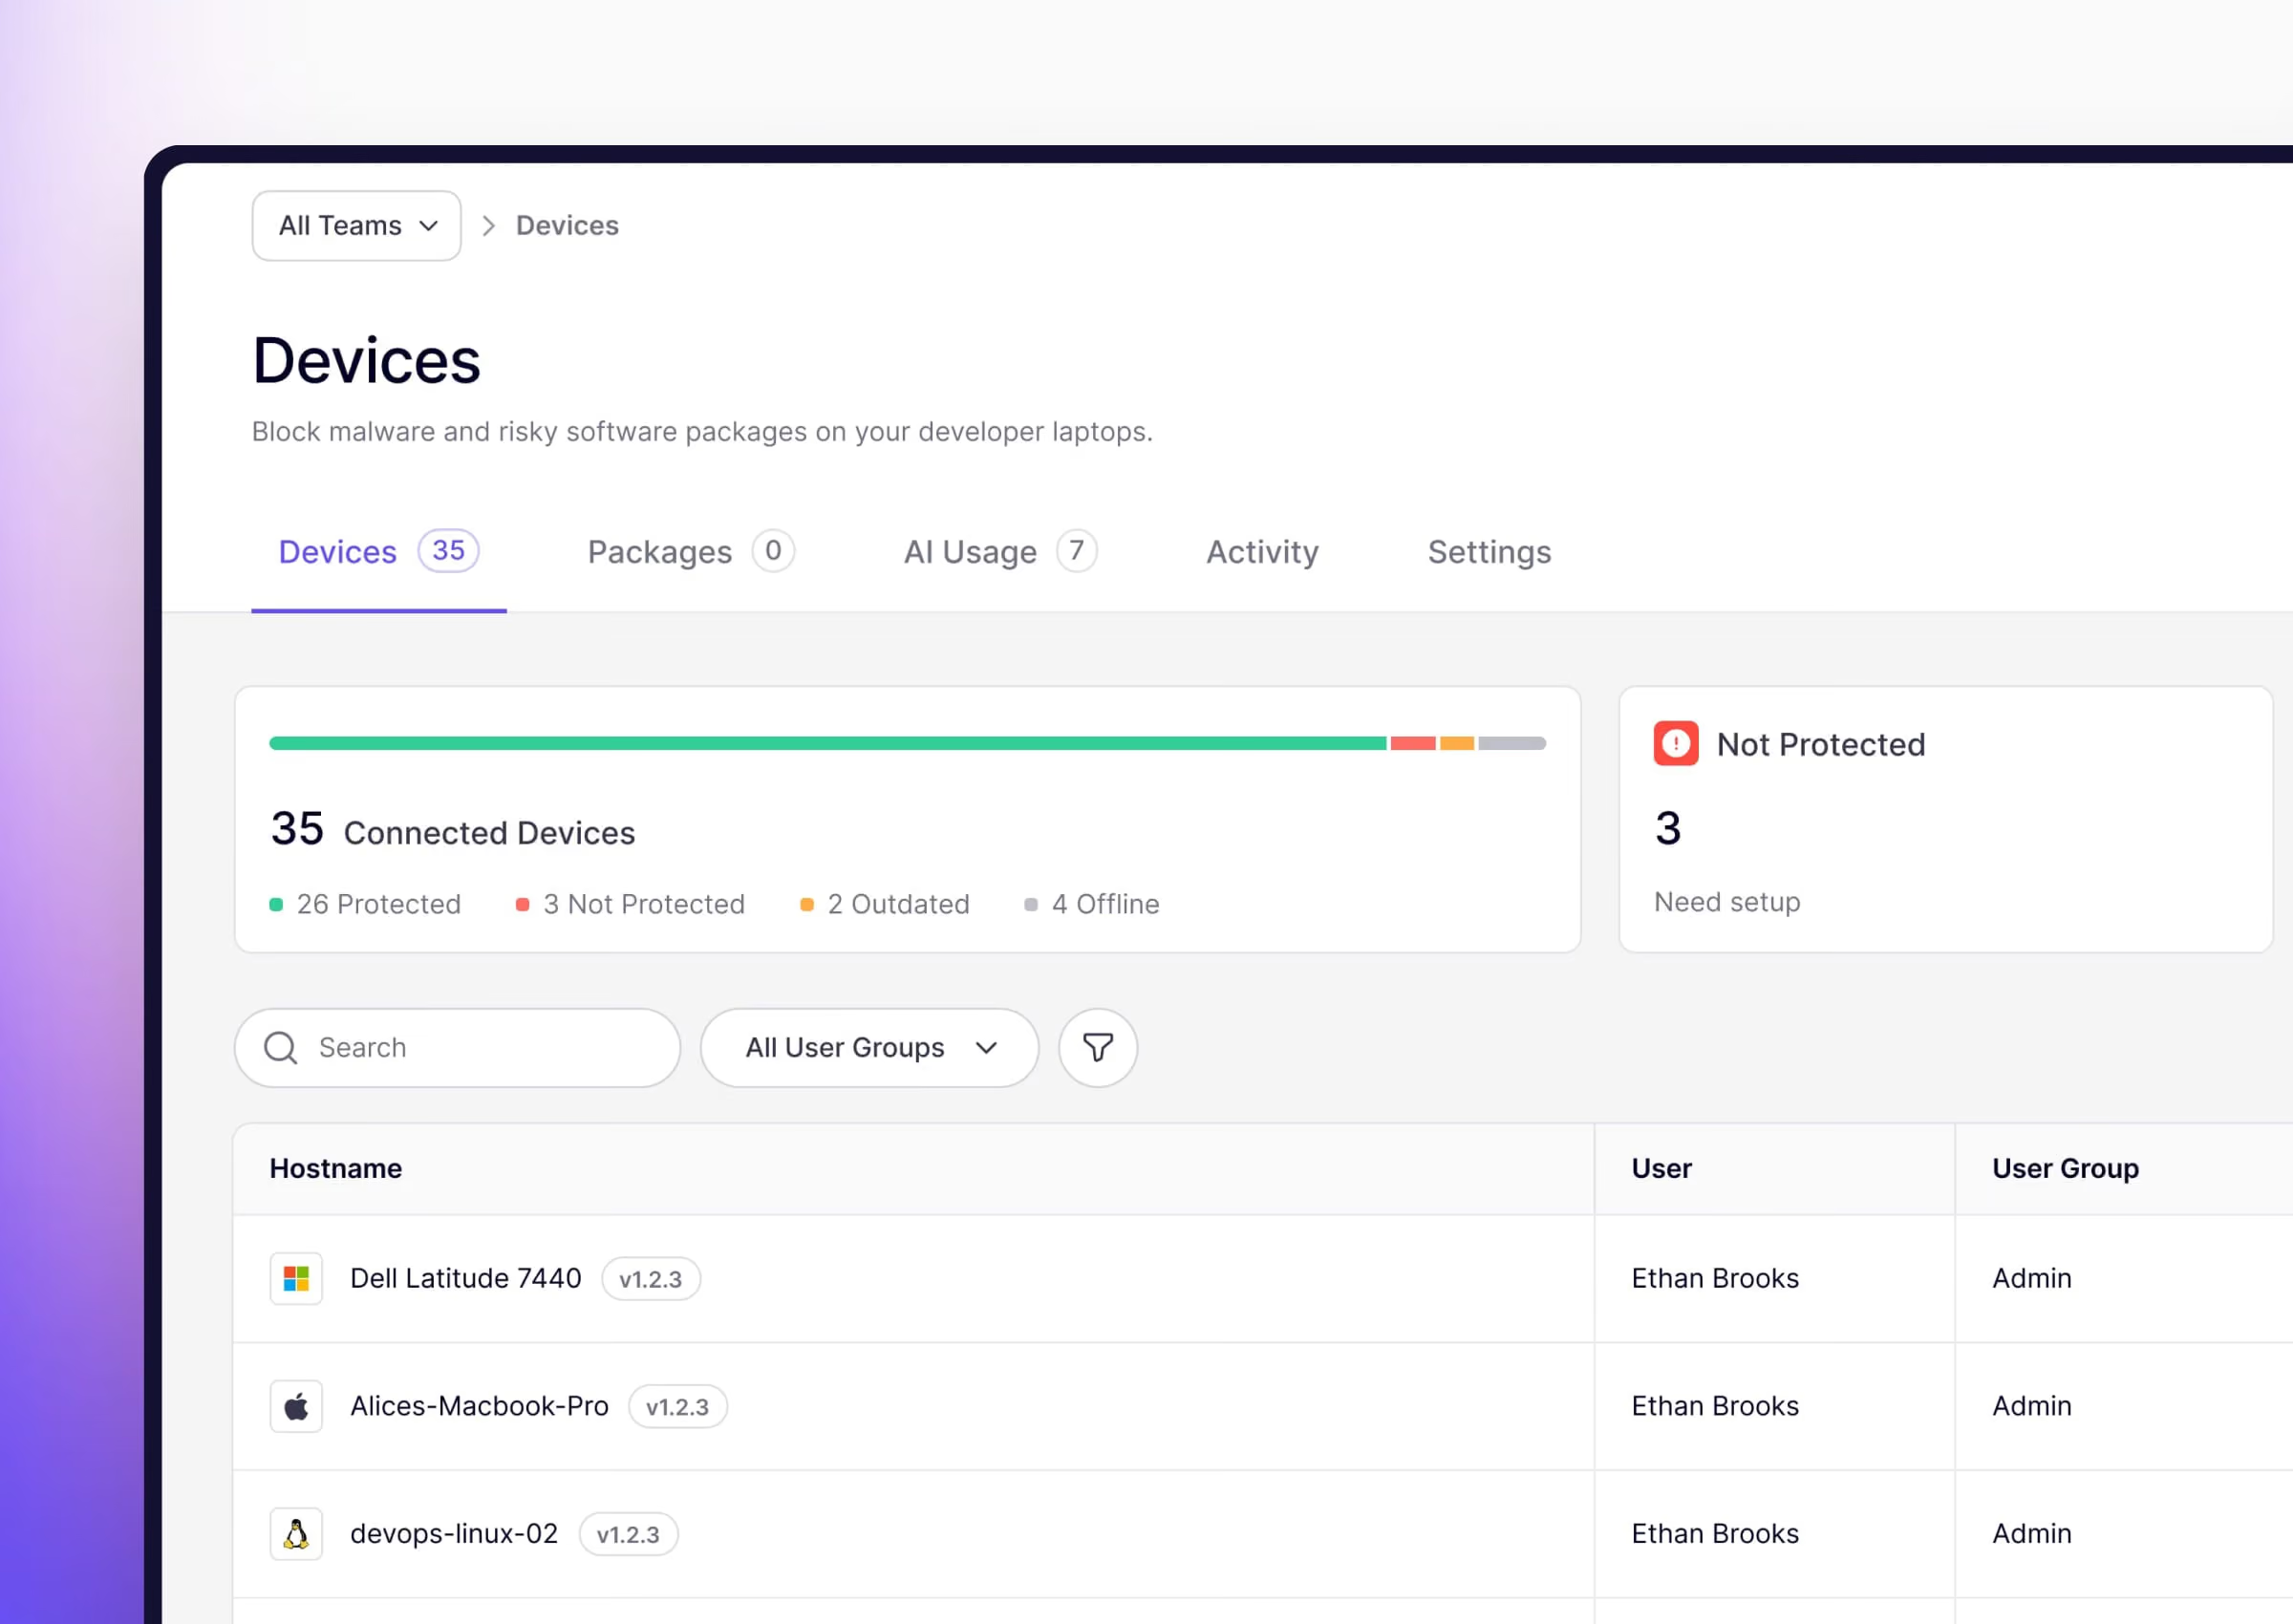
Copertura della conformità
Aikido esegue verifiche e genera evidenze per i controlli tecnici previsti da ISO 27001:2022, SOC 2 Type 2, PCI, HIPAA e DORA.
L'automazione dei controlli tecnici rappresenta un passo avanti fondamentale verso il raggiungimento della conformità.
ISO 27001:2022

ISO 27001 è particolarmente rilevante per le aziende FinTech. Questo standard riconosciuto a livello globale garantisce un approccio sistematico alla gestione delle informazioni aziendali sensibili, assicurandone la riservatezza, l'integrità e la disponibilità. Aikido automatizza una varietà di controlli tecnici ISO 27001:2022.
DORA

Il Digital Operational Resilience Act (DORA) è un regolamento UE che richiede alle istituzioni finanziarie di rafforzare le proprie difese contro i rischi legati all'IT. Aikido supporta la compliance DORA automatizzando il rilevamento e la remediation delle vulnerabilità di sicurezza, consentendo il monitoraggio continuo, la segnalazione degli incidenti e la gestione dei rischi di terze parti, come richiesto dal regolamento DORA.
PCI

Il Payment Card Industry Data Security Standard (PCI DSS) richiede una serie di standard di sicurezza progettati per proteggere i dati dei titolari di carta durante e dopo le transazioni finanziarie. Qualsiasi organizzazione che gestisce informazioni di carte di credito deve conformarsi a questi standard per garantire l'elaborazione, l'archiviazione e la trasmissione sicura dei dati dei titolari di carta. Aikido automatizza molti controlli tecnici.
OWASP Top 10

L'OWASP Top 10 allinea le pratiche di sicurezza delle applicazioni web con i rischi di sicurezza più critici identificati dall'Open Web Application Security Project (OWASP). L'OWASP Top 10 è un elenco ampiamente riconosciuto di vulnerabilità comuni come difetti di iniezione, autenticazione compromessa e cross-site scripting (XSS), e il raggiungimento della conformità implica l'affrontare queste vulnerabilità per proteggere le applicazioni web dalle minacce comuni.
Report di pentest
Quando Aikido Pentest completa la validazione, genera un report dettagliato che unisce una panoramica per i dirigenti a risultati pratici pensati appositamente per gli sviluppatori. Il report è strutturato in modo che i team di sicurezza, ingegneria e conformità possano agire immediatamente. Puoi anche esportare formati di report personalizzati per revisori, management o parti esterne nella sezione Report di pentest.
Analisi e metriche SLA
SLA Insights ti offre visibilità su quanto la tua organizzazione rispetti gli obiettivi di risoluzione (MTTR, Mean Time to Remediation). Si concentra sui tempi di risposta, sui problemi scaduti e sulle performance complessive di risoluzione suddivise per livello di gravità. Questo report ti aiuta a capire se i problemi di sicurezza vengono risolti entro i tempi prestabiliti.
GDPR
Il Regolamento generale sulla protezione dei dati (GDPR) è la normativa dell'UE che disciplina le modalità di raccolta e trattamento dei dati personali delle persone fisiche nell'Unione Europea. Tra i vari requisiti, richiede di proteggere tali dati con misure tecniche e organizzative adeguate. Aikido interviene sul fronte tecnico segnalando i problemi di sicurezza che potrebbero esporre i dati personali, come chiavi API e segreti trafugati o configurazioni errate del cloud storage.
UK Cyber Essentials
Cyber Essentials è una certificazione promossa dal governo britannico e supervisionata dal National Cyber Security Centre (NCSC). Stabilisce un livello di protezione di base contro i più comuni attacchi informatici, articolato su cinque controlli tecnici: firewall, configurazione sicura, gestione degli aggiornamenti di sicurezza, controllo degli accessi utente e protezione contro il malware. Alcuni contratti con il governo britannico ne richiedono il possesso. Aikido individua i problemi relativi a codice e cloud che influiscono su questi controlli, come pacchetti obsoleti con vulnerabilità note, permettendoti di risolverli prima di inoltrare la richiesta.
SOC 2 Type 2

SOC 2 è una procedura che garantisce che i tuoi fornitori di servizi gestiscano i tuoi dati in modo sicuro per proteggere gli interessi della tua organizzazione e la privacy dei suoi clienti. Mostra il tuo impegno nella salvaguardia dei dati conformandoti a SOC2. Aikido automatizza tutti i controlli tecnici, rendendo il processo di conformità molto più semplice.
HIPAA

L'Health Insurance Portability and Accountability Act stabilisce standard nazionali per la protezione delle informazioni sensibili dei pazienti nel settore sanitario. Impone salvaguardie per la privacy e la sicurezza dei dati sanitari, garantendo che i fornitori di servizi sanitari, gli assicuratori e i loro partner commerciali implementino misure per proteggere le informazioni dei pazienti da accessi non autorizzati e violazioni.
NIS2

La Direttiva sulla sicurezza delle reti e dei sistemi informativi (NIS2) è un regolamento dell'Unione Europea volto a migliorare la cybersecurity dei settori delle infrastrutture critiche. Una gamma più ampia di industrie deve seguire le regole di cybersecurity e la direttiva migliora la collaborazione tra i paesi dell'UE per proteggere dalle minacce informatiche. Le organizzazioni in settori come la sanità, l'energia e i trasporti devono soddisfare questi standard.
CIS

Il Center for Internet Security (CIS) stabilisce best practice e benchmark di sicurezza per aiutare le organizzazioni a migliorare le loro difese di cybersecurity, offrendo linee guida specifiche per la messa in sicurezza di sistemi, reti e applicazioni. Il raggiungimento della conformità CIS aiuta a ridurre i rischi di sicurezza e garantisce un livello standardizzato di protezione contro le minacce informatiche. Aikido riporta i progressi della conformità ai CIS Controls v8, basandosi sui tuoi cloud e repository di codice connessi.
NIST
Il NIST 800-53 è un catalogo di controlli di sicurezza e privacy redatto dal National Institute of Standards and Technology degli Stati Uniti. È obbligatorio per i sistemi informativi federali statunitensi e viene utilizzato come quadro di riferimento da molti appaltatori governativi e aziende soggette a regolamentazione. Aikido raggruppa i rilievi di sicurezza in base alla famiglia di controlli NIST 800-53, consentendoti di individuare rapidamente le aree che richiedono maggiore attenzione.
HITRUST
Il framework HITRUST Common Security Framework (CSF) è un modello certificabile che unisce i requisiti di standard come HIPAA e ISO 27001 in un unico insieme di controlli. È ampiamente diffuso nel settore sanitario statunitense, dove ospedali e assicurazioni richiedono spesso la certificazione HITRUST ai fornitori prima di condividere i dati dei pazienti. Aikido fornisce report sui controlli tecnici HITRUST che è in grado di verificare automaticamente, offrendoti un vantaggio concreto nella raccolta delle evidenze richieste dai revisori.
ENS
L'Esquema Nacional de Seguridad (ENS) è il quadro normativo nazionale per la sicurezza della Spagna. Gli enti della pubblica amministrazione spagnola e le aziende che forniscono loro servizi IT sono tenuti a rispettarlo. L'ENS calibra le misure di sicurezza in base al livello di criticità di ciascun sistema. Aikido mostra quali misure tecniche dell'ENS sono già soddisfatte dalla tua configurazione e quali richiedono interventi, in vista della valutazione.
Approfitta dell'offerta esclusiva di Aikido | Rebl Ventures
Offriamo sconti fino al 20% per il primo anno.