

Pull request che non bloccano la build
Dependabot aggiorna la versione alla successiva corretta, includendo eventuali breaking change. Aikido Libraries corregge le CVE sulla versione già in uso, rendendo la PR sempre sicura da unire.
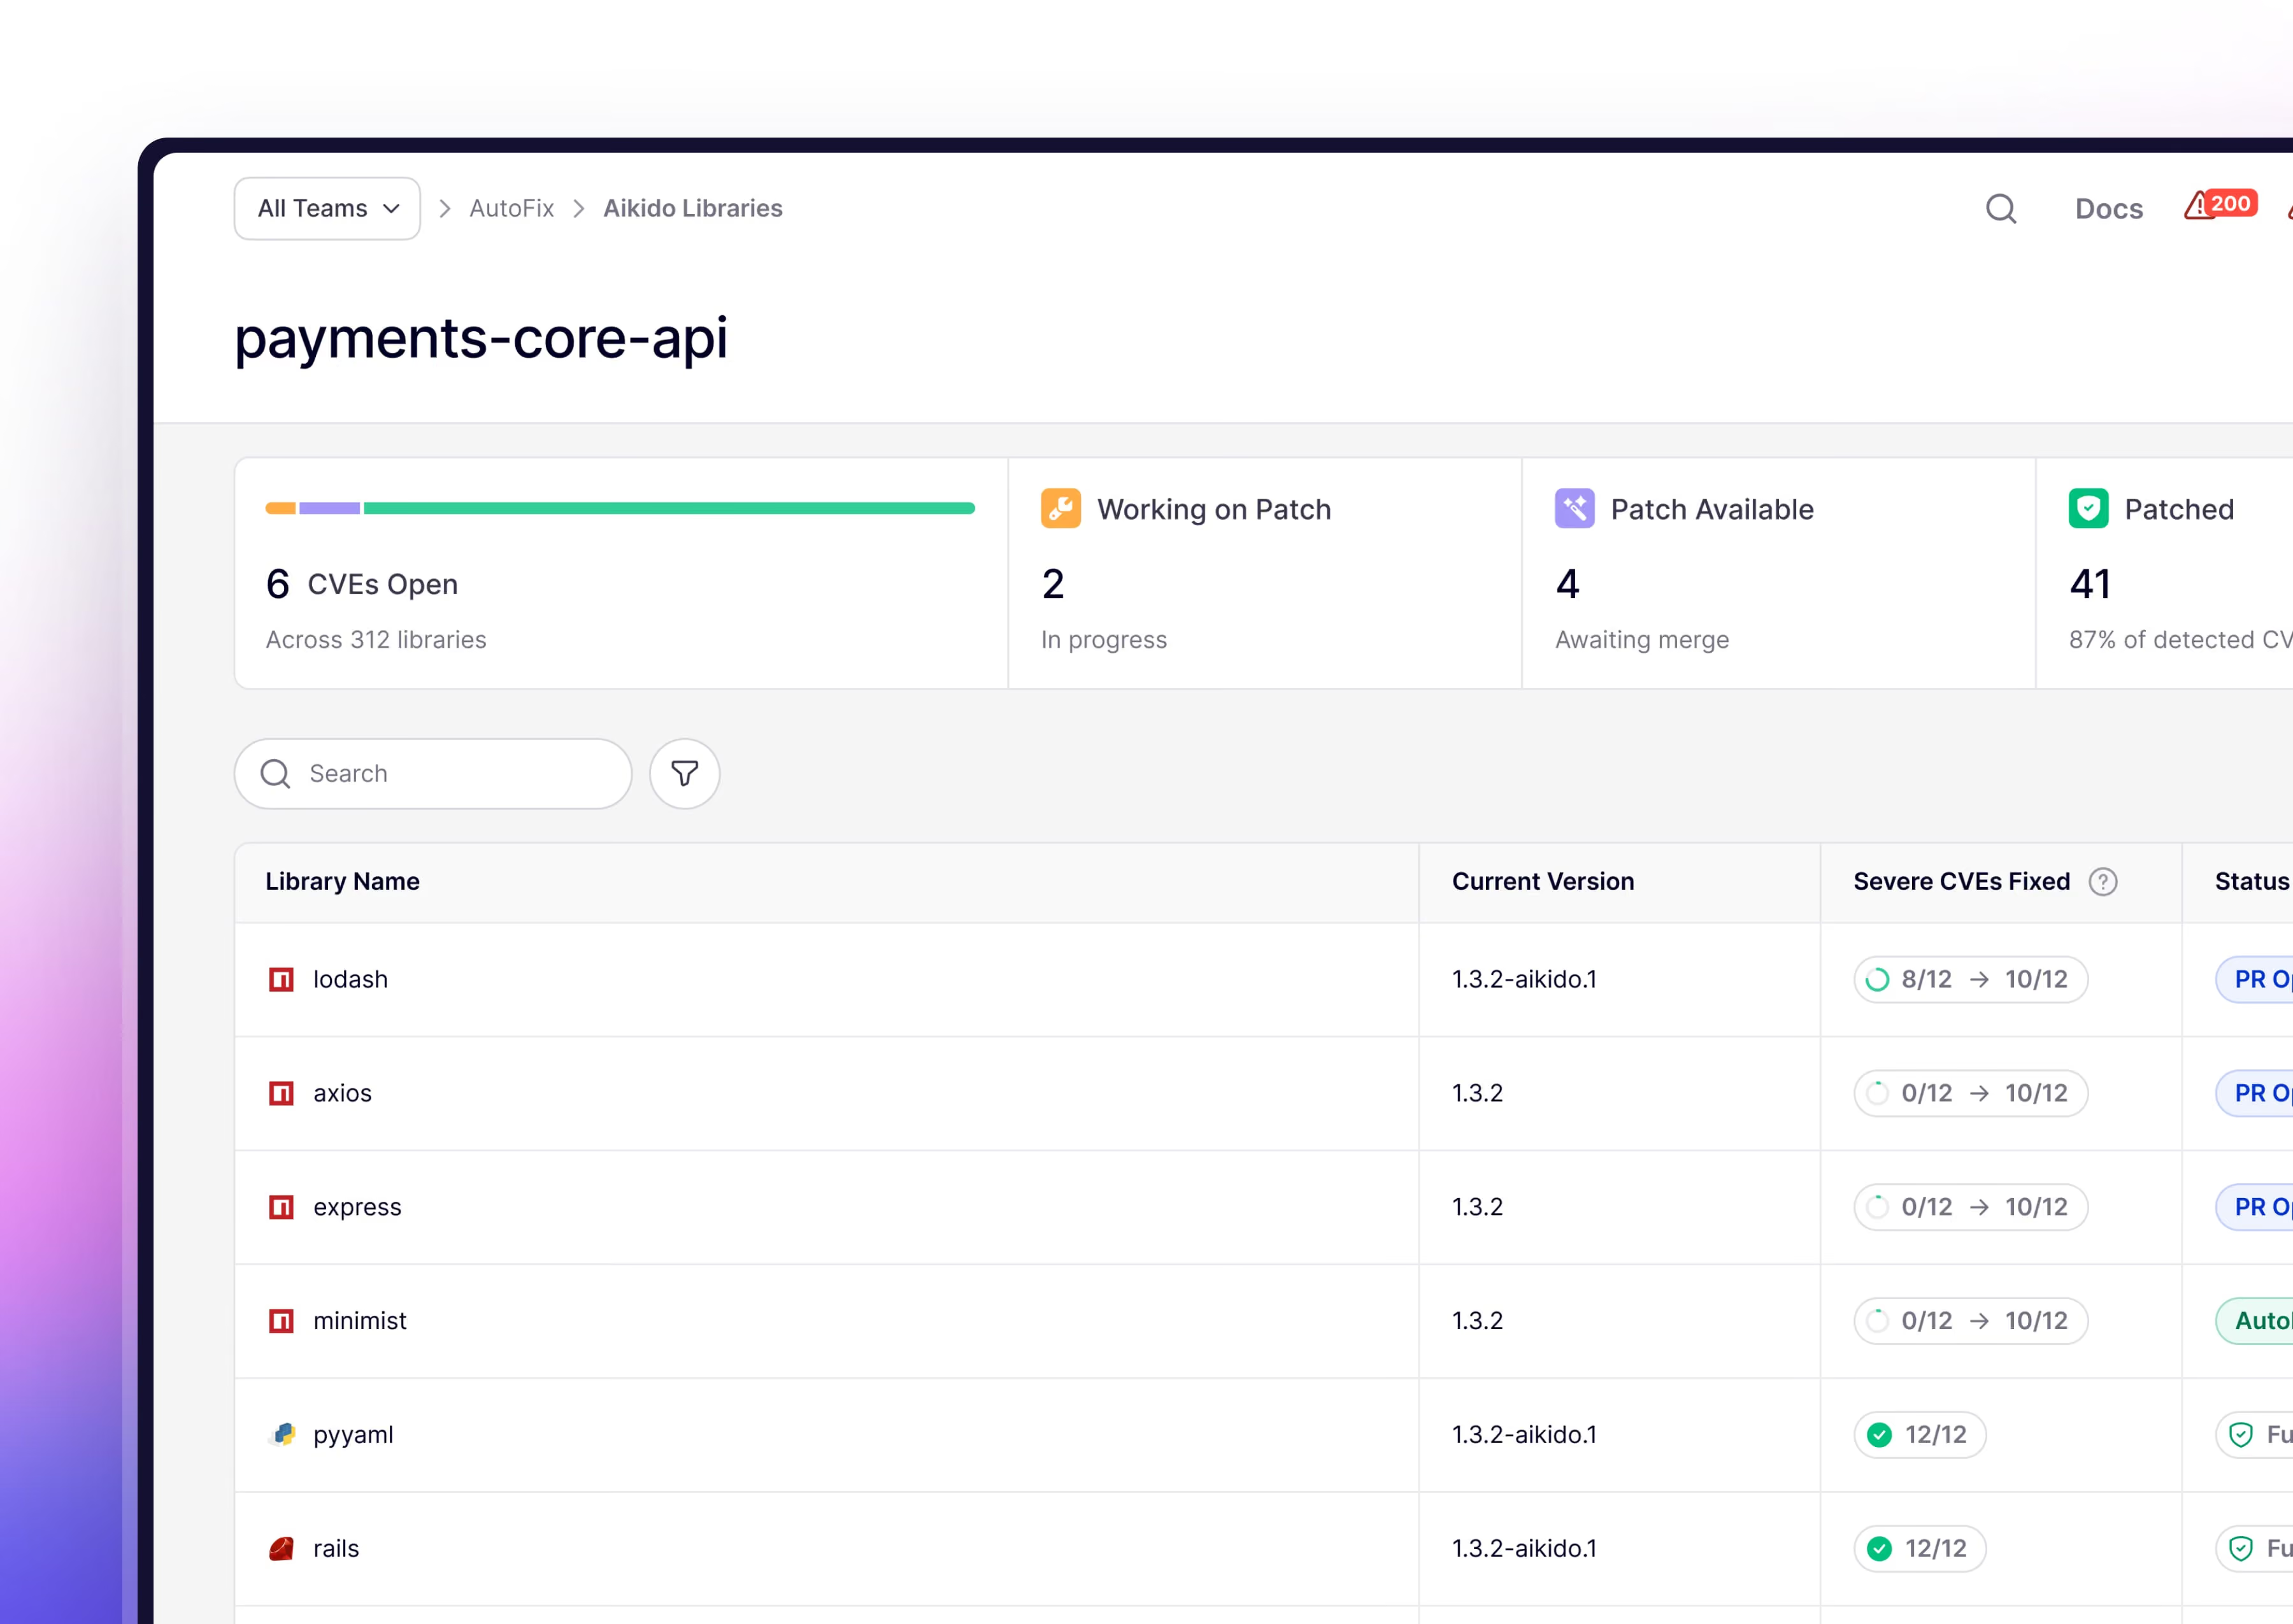





Una dipendenza patchata non rende un'applicazione sicura.
Chiudere una CVE non significa che il tuo software sia sicuro. Aikido protegge l'intero SDLC, dal codice al cloud fino al runtime.
Trova le vulnerabilità nel tuo codice
Risolvi le vulnerabilità prima del rilascio
Proteggi le tue dipendenze
Colma le lacune della supply chain prima che vengano sfruttate
Proteggi cloud e runtime
Correggi i problemi di configurazione prima che causino una violazione
Verifica ciò che è sfruttabile
Scopri cosa è realmente sfruttabile, prima che lo facciano gli attaccanti
Aikido vs Dependabot


Dependabot ti costringe a scegliere tra breaking change e vulnerabilità.
Ti costringe ad aggiornare
Dependabot rilascia il minor incremento di versione che risolve la CVE, ma si tratta comunque di un aggiornamento di versione che include eventuali modifiche distruttive (breaking changes).
Include più della sola correzione
Le PR di Dependabot pubblicano la release del maintainer, incluse eventuali modifiche distruttive
Il resto rimane non analizzato
Dependabot si ferma ai pacchetti che installi. Il tuo codice, i secret, i container e la configurazione cloud non sono coperti, quindi ciascuno di essi richiede un tool dedicato.
Aikido Libraries fa molto di più che aumentare la versione
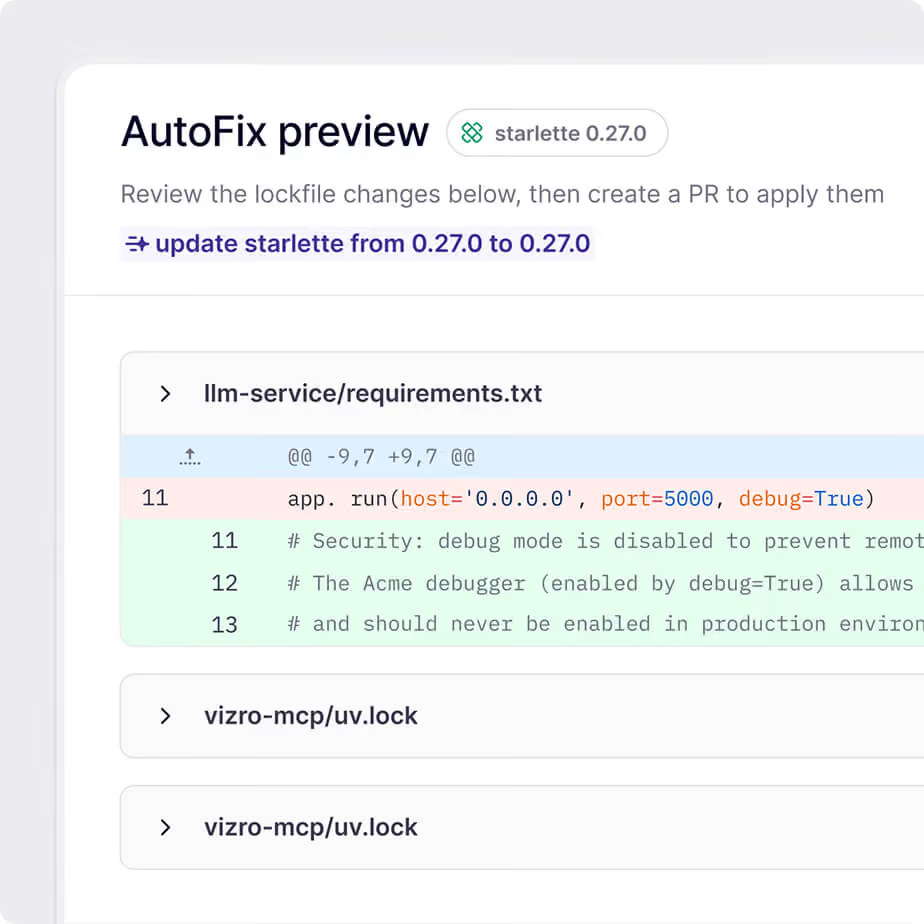
Stesso pacchetto, stessa stringa di versione, stessa API
Aikido esegue il backport della correzione della CVE direttamente sulla versione bloccata che stai usando. Il suffisso +aikido identifica la patch (un trattino per npm, quindi multer 1.4.5-lts.1 diventa 1.4.5-lts.1-aikido.1)
Stessa stringa di versione
Stessa API pubblica
Nessun codice da riscrivere
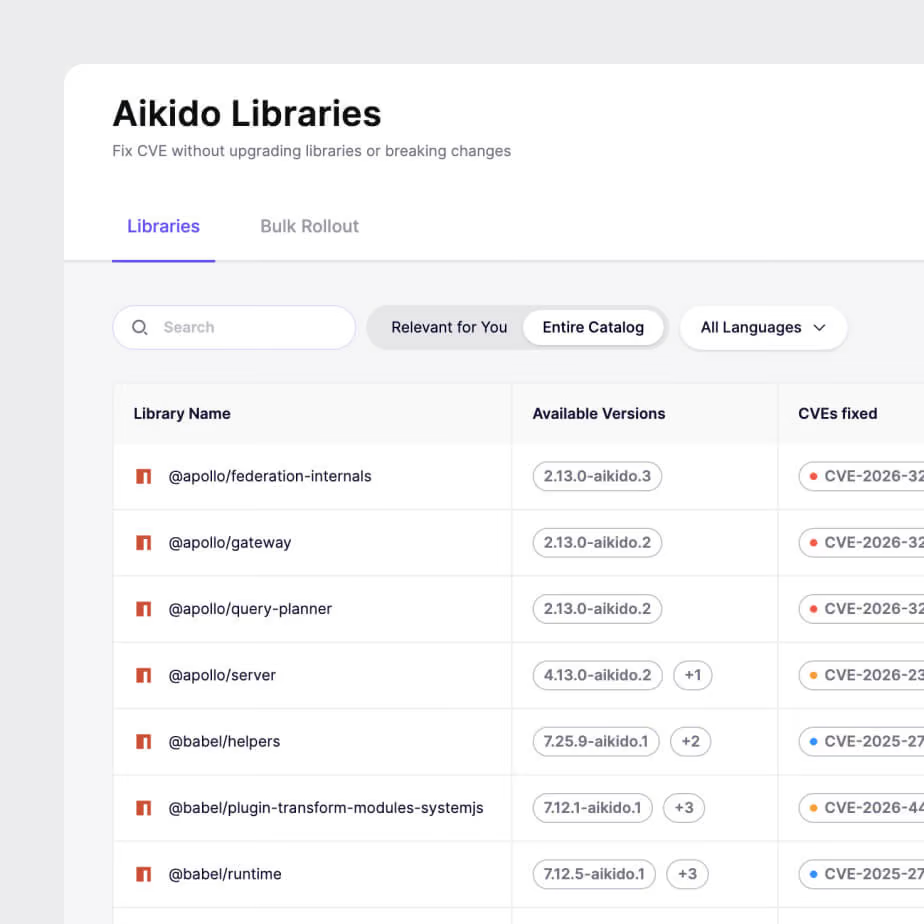
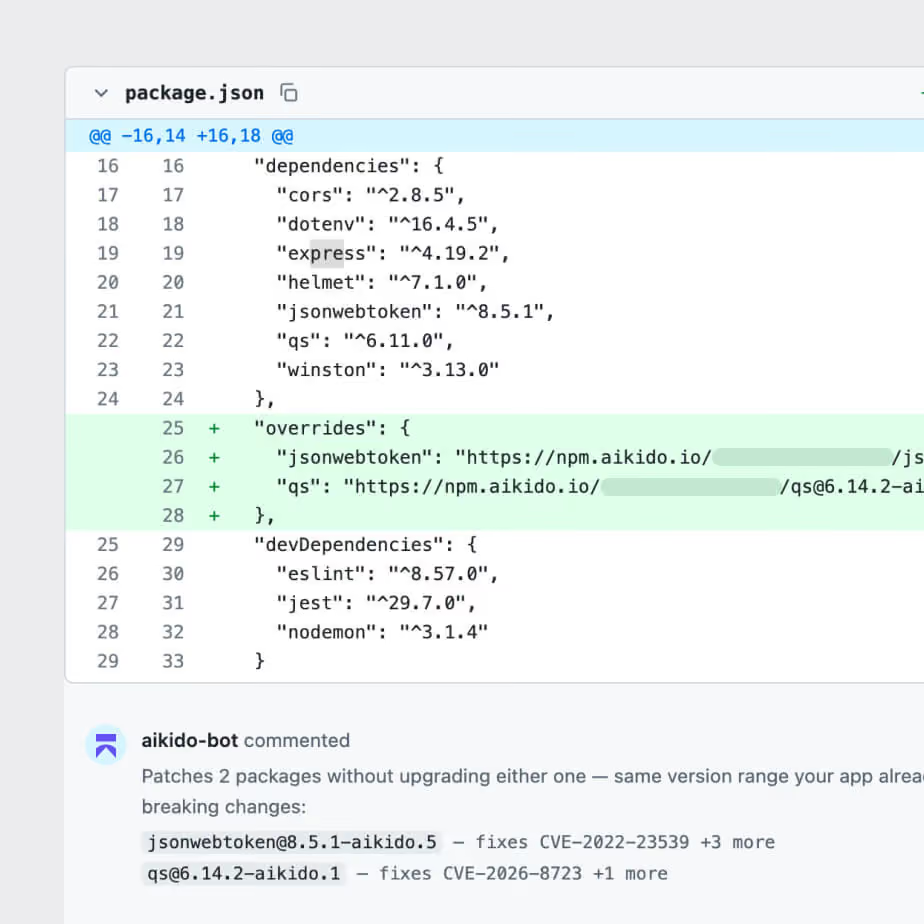
Una sola PR al giorno, non una nuova PR per ogni advisory
Configuralo una volta. Aikido associa automaticamente ogni pacchetto vulnerabile nel tuo set protetto alla sua variante corretta, incluse le CVE scoperte dopo l'attivazione.
Protezione continua
Nessuna ri-valutazione della stessa dipendenza
Copre le CVE appena scoperte
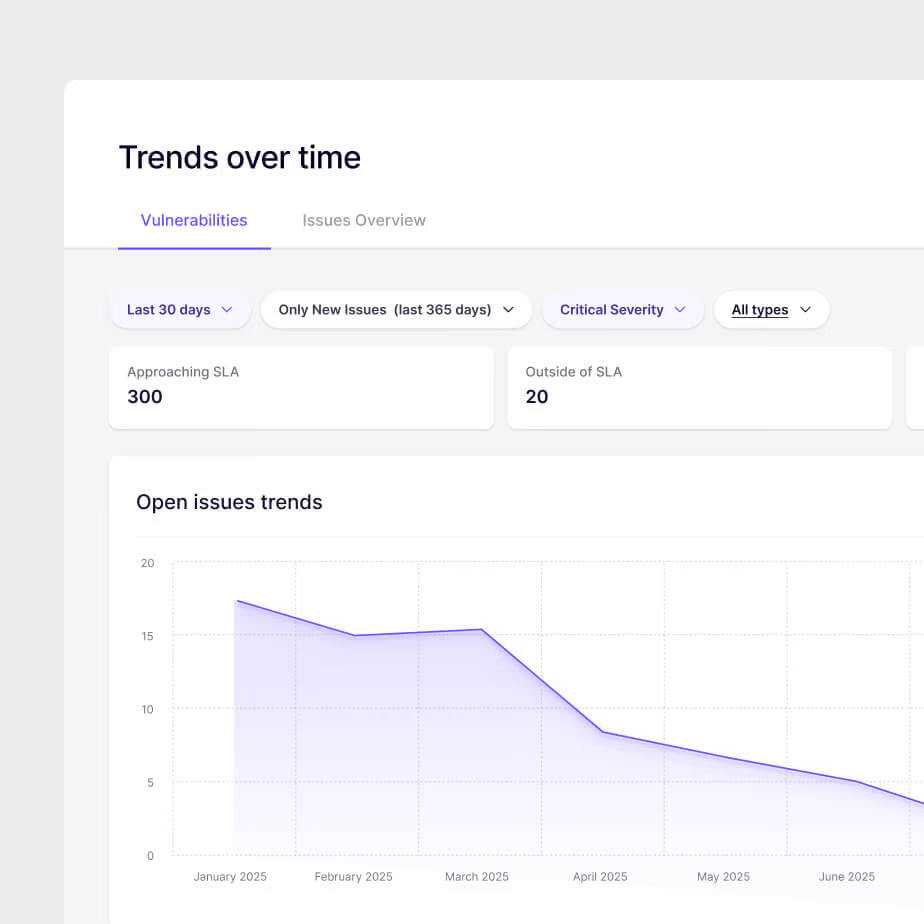
Elimina l'arretrato, non solo l'avviso di oggi
Ogni dipendenza con una variante protetta viene corretta allo stesso modo e con la stessa frequenza. I team smettono di riaprire la discussione sulla stessa CVE a ogni sprint.
Applicato all'intero set protetto
Libera tempo di sviluppo per le attività di roadmap
Nessun ticket ripetuto per le CVE già chiuse

“Aikido ha permesso ai nostri ingegneri di tornare a fare ciò che sanno fare meglio: costruire sistemi di difesa avanzati senza impantanarsi nella pulizia dei CVE. Ci ha aiutato a vincere progetti, a costruire fiducia e a rimanere in anticipo sulla tabella di marcia.”
Sam StentonResponsabile DevOps e Piattaforma, SiXworks

“Il tempo più rapido in cui abbiamo risolto una vulnerabilità è stato di soli 5 secondi dopo il rilevamento. Questa è efficienza.”
Aufar SukmajayaDeveloper Back End



Perché i team scelgono Aikido invece di Dependabot
Nessun aggiornamento forzato
Risolvi la CVE senza toccare la tua superficie API o la tua test suite
Sicurezza in tutto l'SDLC
Individua le vulnerabilità nel codice, nelle dipendenze, nel cloud e nel runtime, non solo nel grafico delle dipendenze.
Verifica ciò che è sfruttabile
Conferma quali vulnerabilità sono effettivamente raggiungibili, in modo che i team correggano ciò che conta, non i problemi teorici.
Fondi la tua correzione. Salta la migrazione.
Aikido risolve le vulnerabilità nelle dipendenze che usi già, non solo in quelle che sei disposto ad aggiornare.