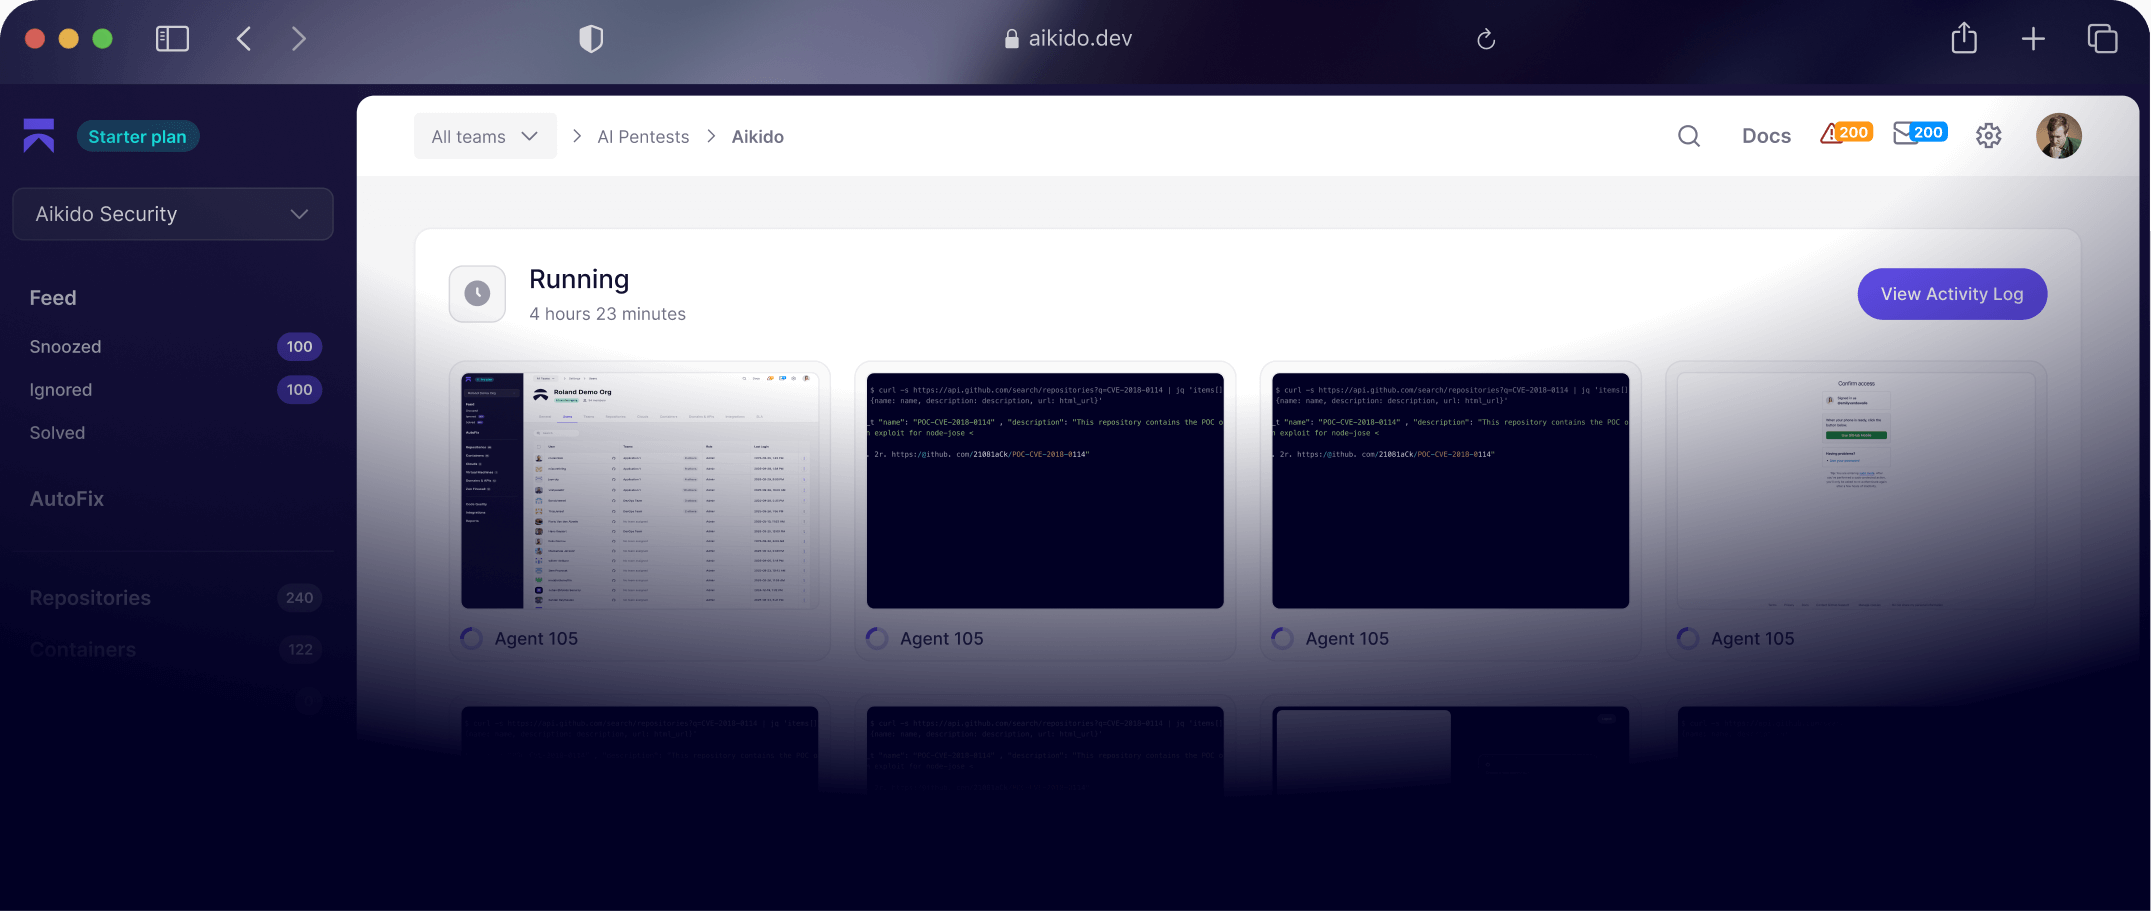
Richiedi un penetration test basato su AI oggi stesso.
Agenti AI autonomi che pensano come hacker e agiscono alla velocità delle macchine.
Ottieni un report PDF completo pronto per SOC2 e ISO27001 in poche ore. In modalità self-service.





Aikido Attack: Il futuro del pentesting
Penetration test automatizzati che uniscono la creatività umana alla velocità delle macchine. Rileva, sfrutta e valida le vulnerabilità sull'intera superficie di attacco, su richiesta.
Come Funziona

Discovery
Quando il pentest ha inizio, le funzionalità e gli endpoint delle applicazioni vengono mappati.
Sfruttamento
Centinaia di agenti vengono distribuiti su tali funzionalità ed endpoint, ognuno approfondendo, concentrandosi sul proprio vettore di attacco.
Validazione
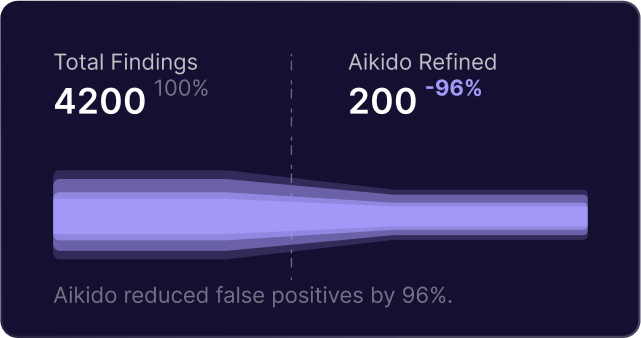
Per ogni rilevamento, viene eseguita una validazione aggiuntiva per evitare falsi positivi e allucinazioni.
Come si confronta Aikido con AWS Security Agent
Aikido utilizza un prezzo trasparente basato su crediti. Self-service. Crediti gratuiti per test pilota.
I penetration test di Aikido rilevano 4 volte più vulnerabilità rispetto ad AWS Security Agent.


Funzionalità
Test su richiesta
Configurazione in pochi minuti, non settimane. Validazione continua. Verifica immediata delle correzioni. Report completo in giorni.
Pentest whitebox, graybox e blackbox basati su IA
Dall'indicizzazione del codice alla mappatura della superficie, gli agenti unificano i test white-box, grey-box e black-box arricchiti dal contesto cross-product di Aikido.

Prevenzione di falsi positivi e allucinazioni
Per ogni rilevamento, viene eseguita una validazione aggiuntiva per evitare falsi positivi e allucinazioni.
Report pronto per l'audit
Un dossier completo e conforme agli standard di audit (SOC2, ISO27011, ecc.) equivalente a un pentest manuale, con evidenze, passaggi di riproduzione e indicazioni di rimedi per la certificazione.

Testa la tua app oggi
Esegui un pentest in pochi minuti, non in mesi.
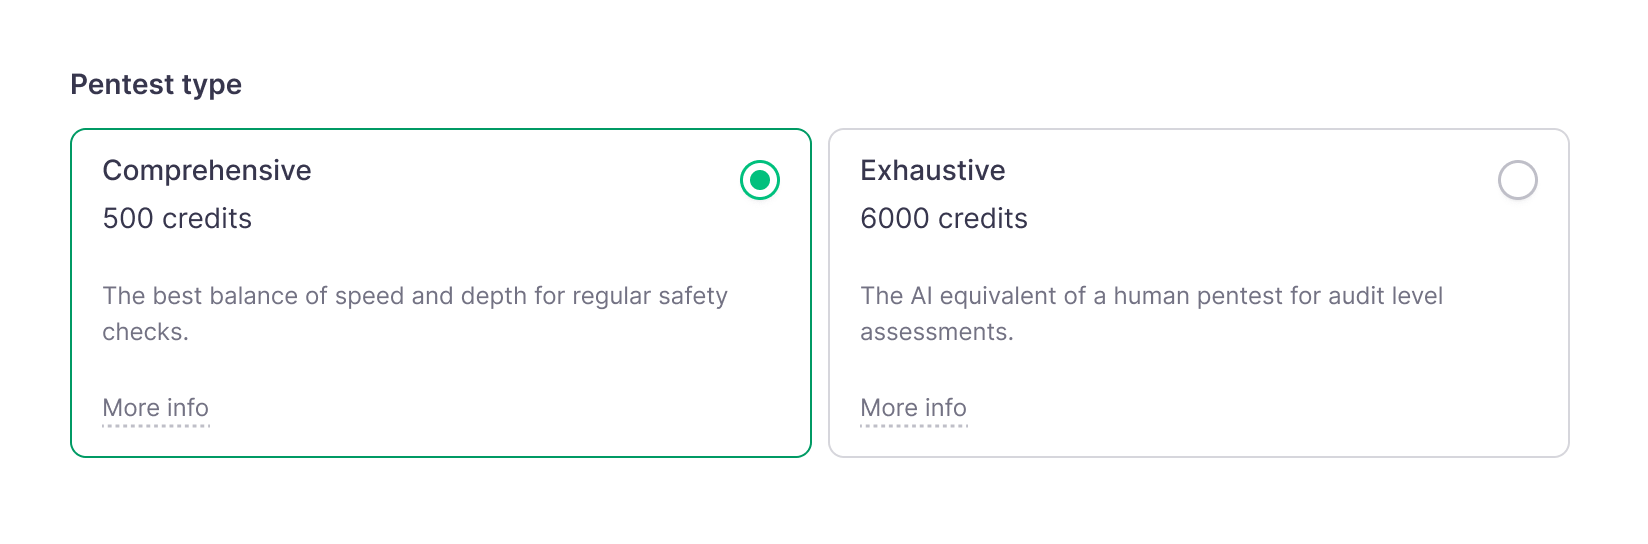
Pentest di alto livello, prezzo fisso.
Report PDF completo per SOC 2 e ISO 27001
Una applicazione, un set di API
Report PDF completo per SOC 2 e ISO 27001
La copertura si adatta alla tua applicazione
Come viene calcolato un Pentest su Misura

Report continui e risultati in tempo reale
Sempre attivo, si adatta alle tue release
Funzionalità
Pentest whitebox, graybox e blackbox basati su IA
Prevenzione di falsi positivi e allucinazioni
Test su richiesta
Report pronto per l'audit
Come Funziona
Quando il pentest ha inizio, le funzionalità e gli endpoint delle applicazioni vengono mappati.


Centinaia di agenti vengono distribuiti su tali funzionalità ed endpoint, ognuno approfondendo, concentrandosi sul proprio vettore di attacco.
Per ogni rilevamento, viene eseguita una validazione aggiuntiva per evitare falsi positivi e allucinazioni.
Non aspettare settimane per un pentest
Esegui subito un AI Pentest e ottieni risultati concreti in minuti, non mesi.
Approvato dagli sviluppatori, verificato dai team di sicurezza.