

Blocca istantaneamente il malware con Aikido Device Protection
Blocca estensioni browser malevole, plugin IDE e librerie di codice. Device Protection ti offre visibilità e controllo sui pacchetti software installati sui dispositivi dei tuoi sviluppatori.





Come si posiziona Aikido rispetto a Koi
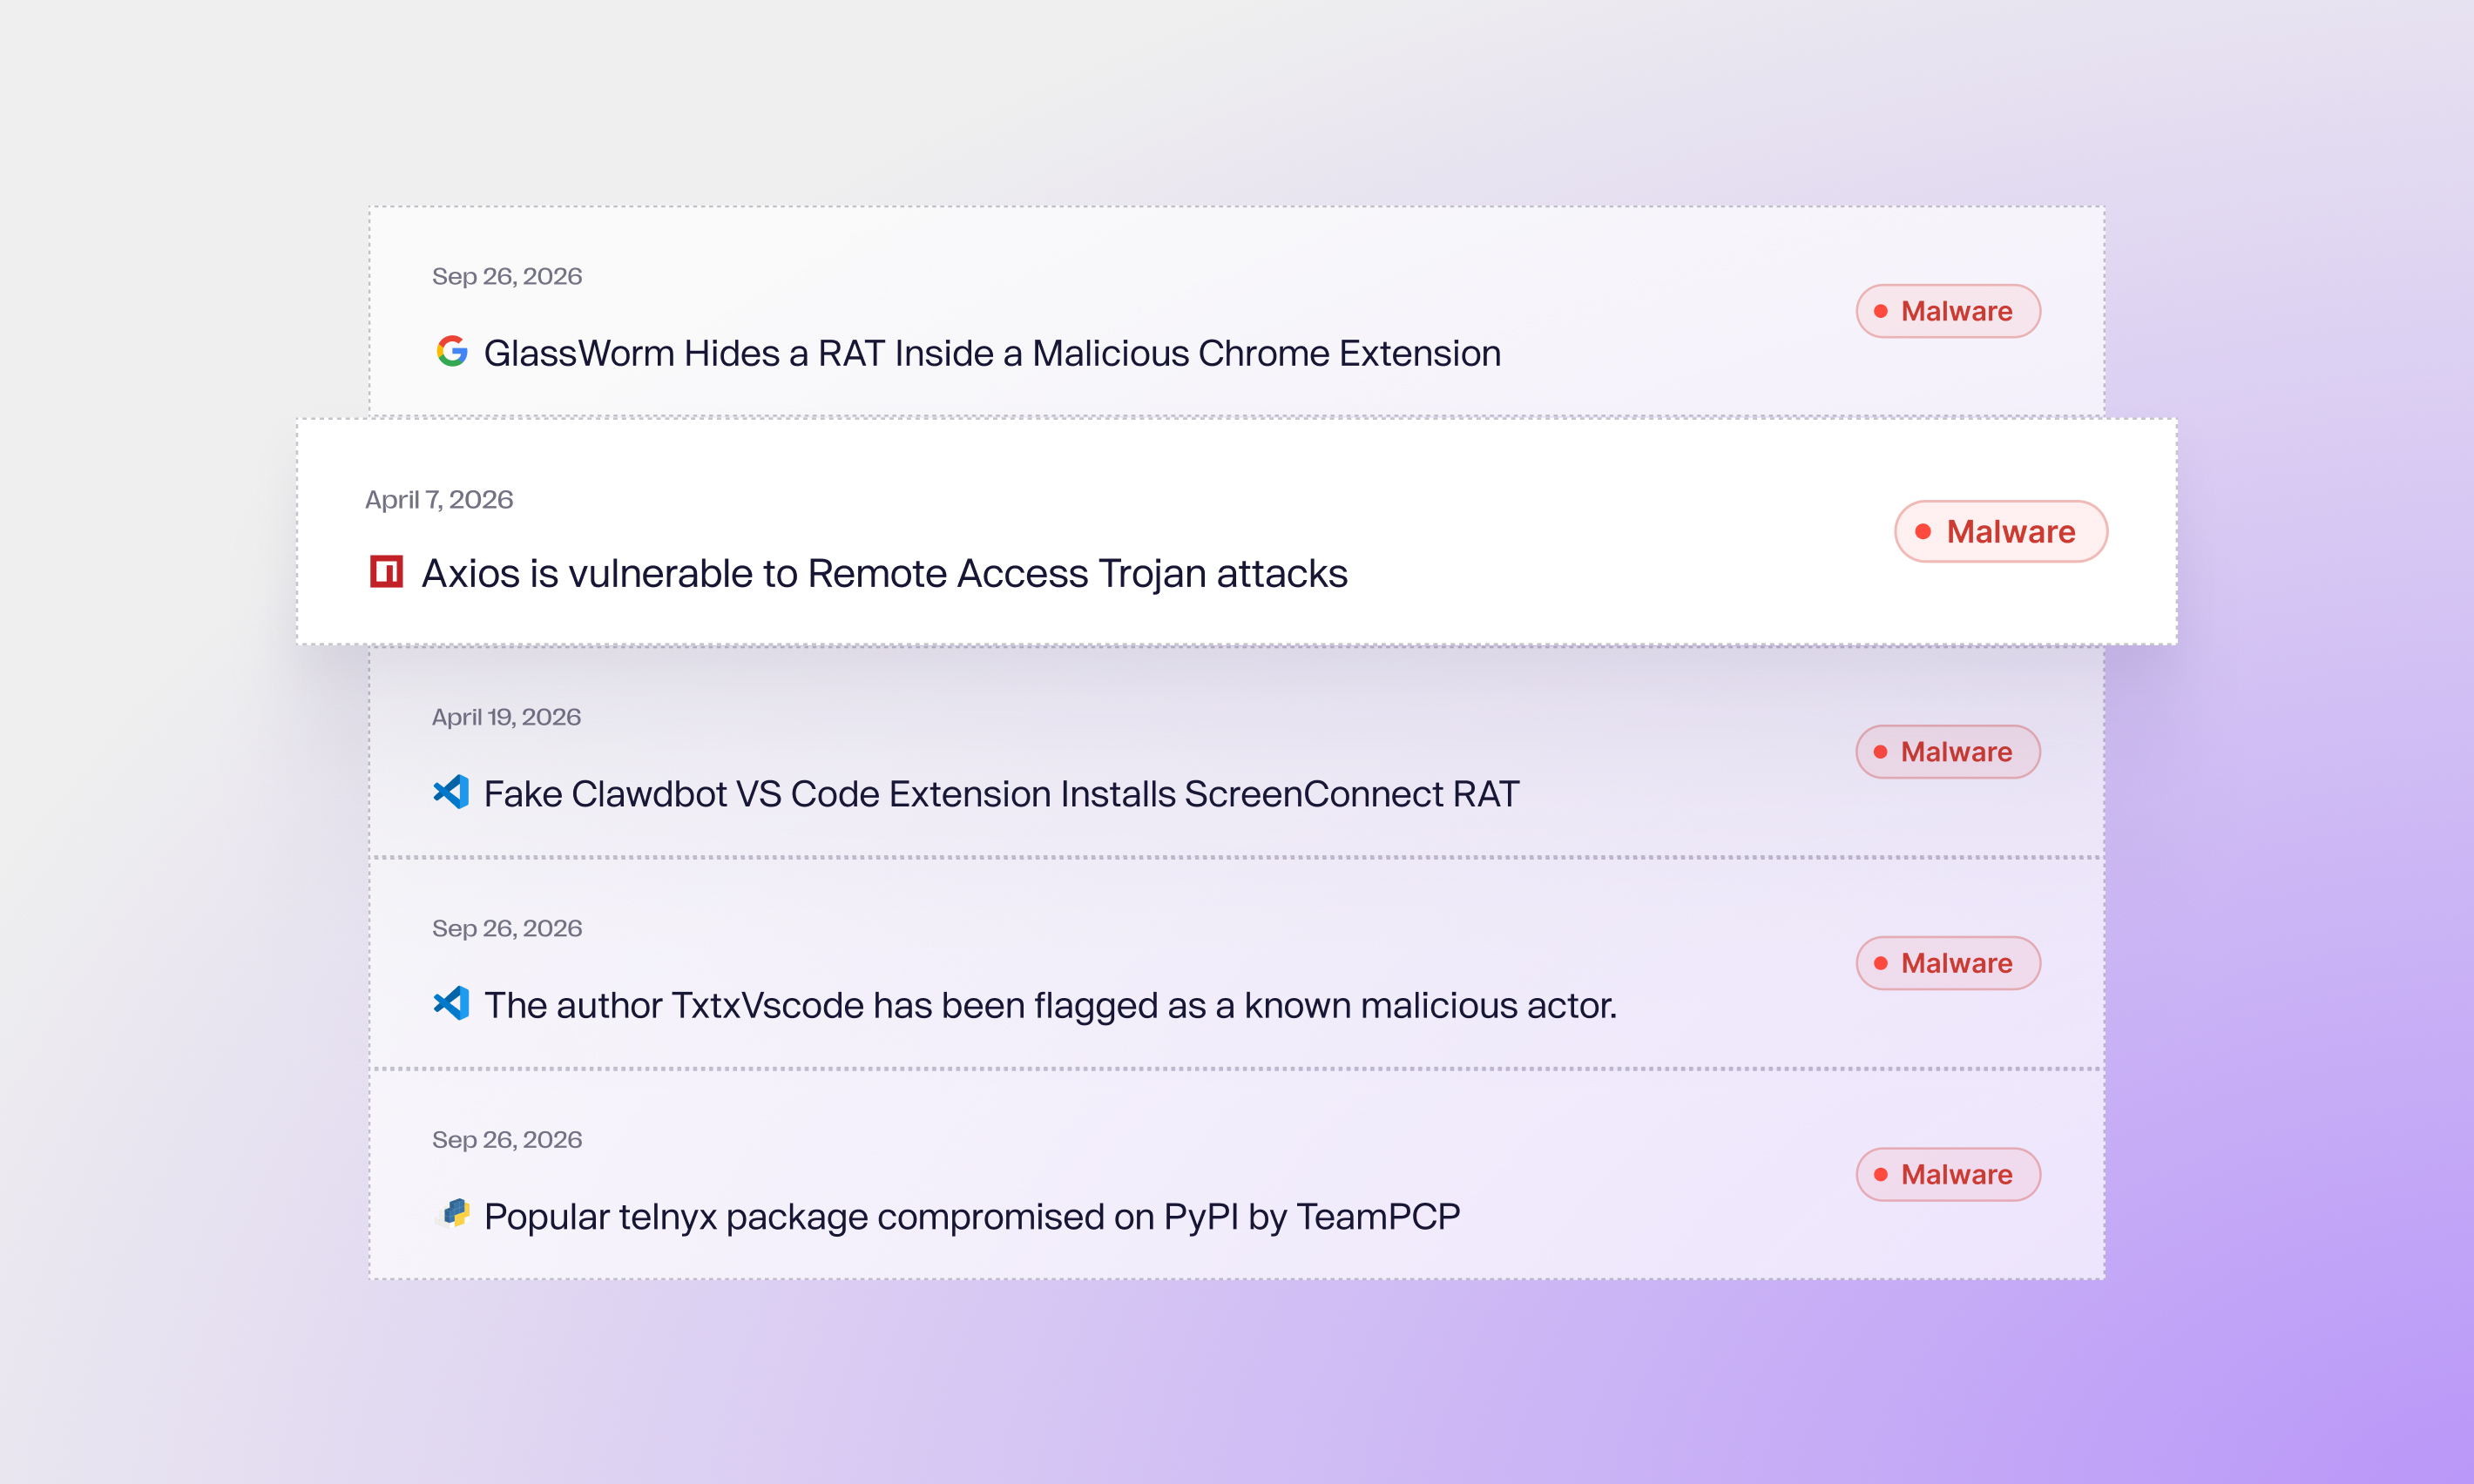
I dispositivi degli sviluppatori sono sotto attacco
Aikido protegge i dispositivi degli sviluppatori dagli attacchi alla supply chain
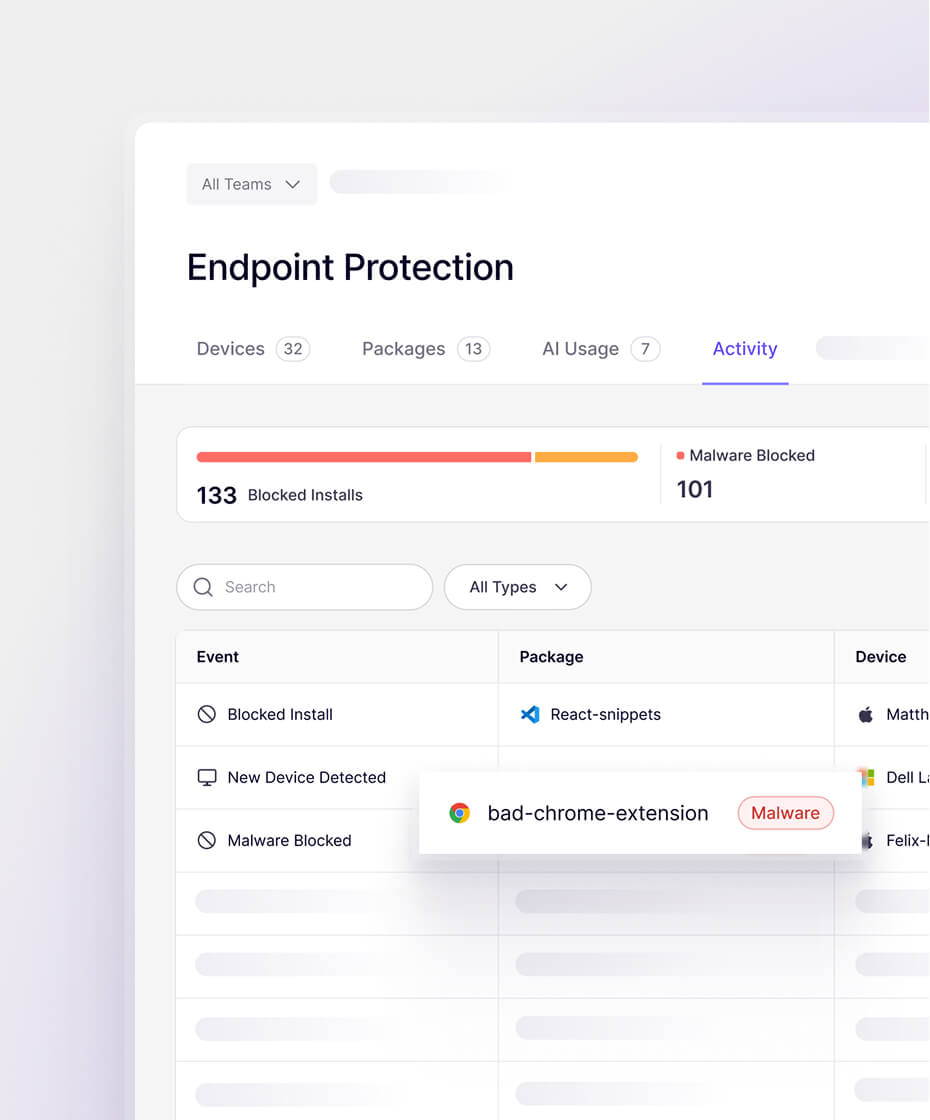
Scopri i rischi
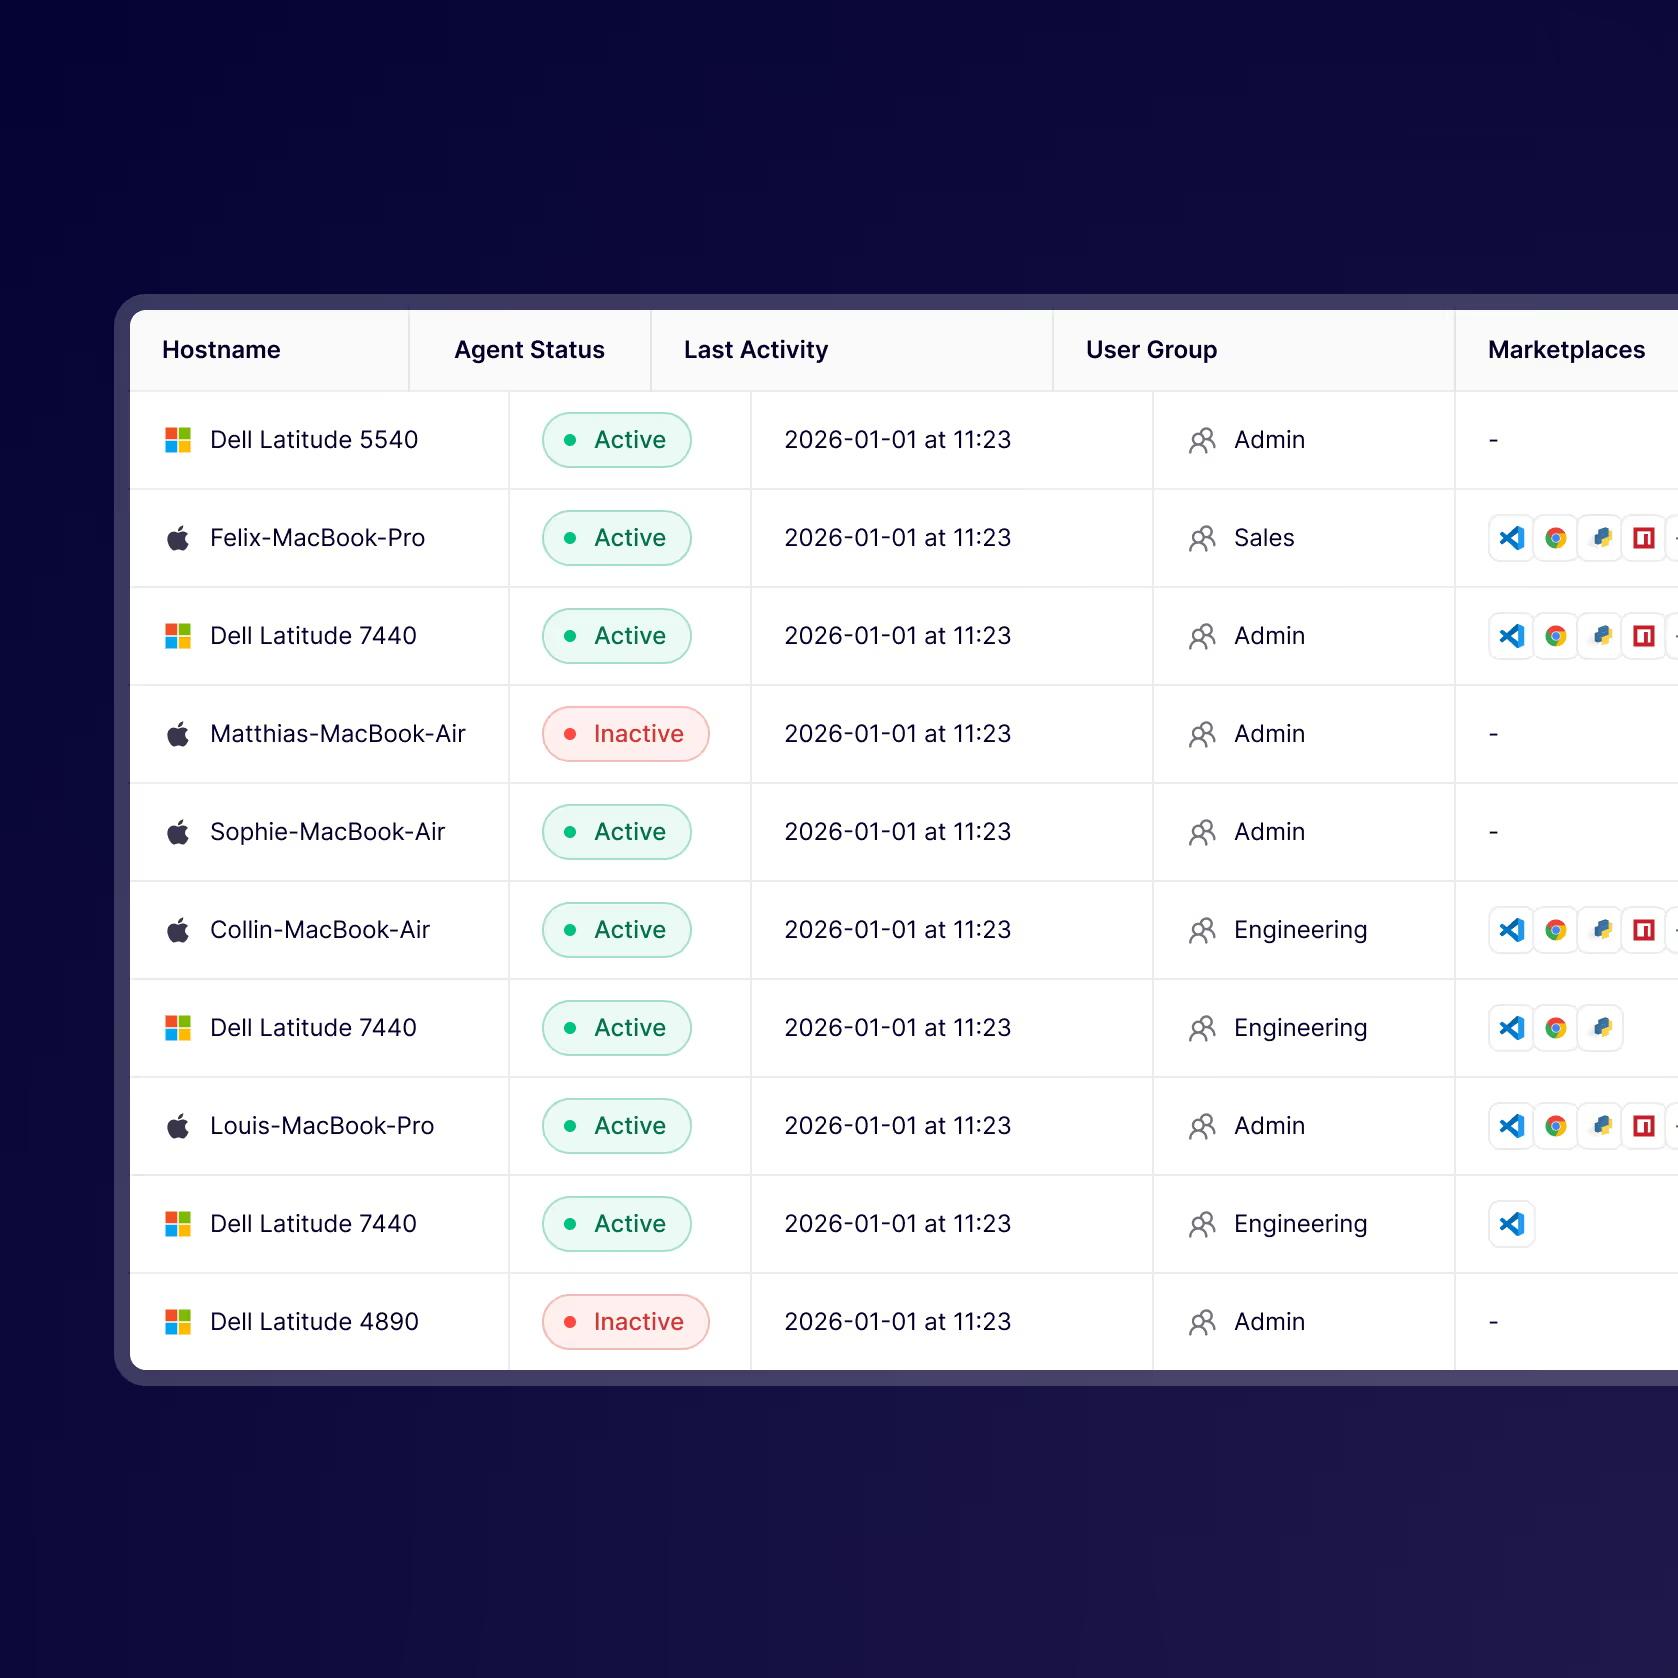
Ogni pacchetto, estensione, plug-in e installazione viene esaminato da Aikido. Visualizza cosa è presente su ogni macchina.
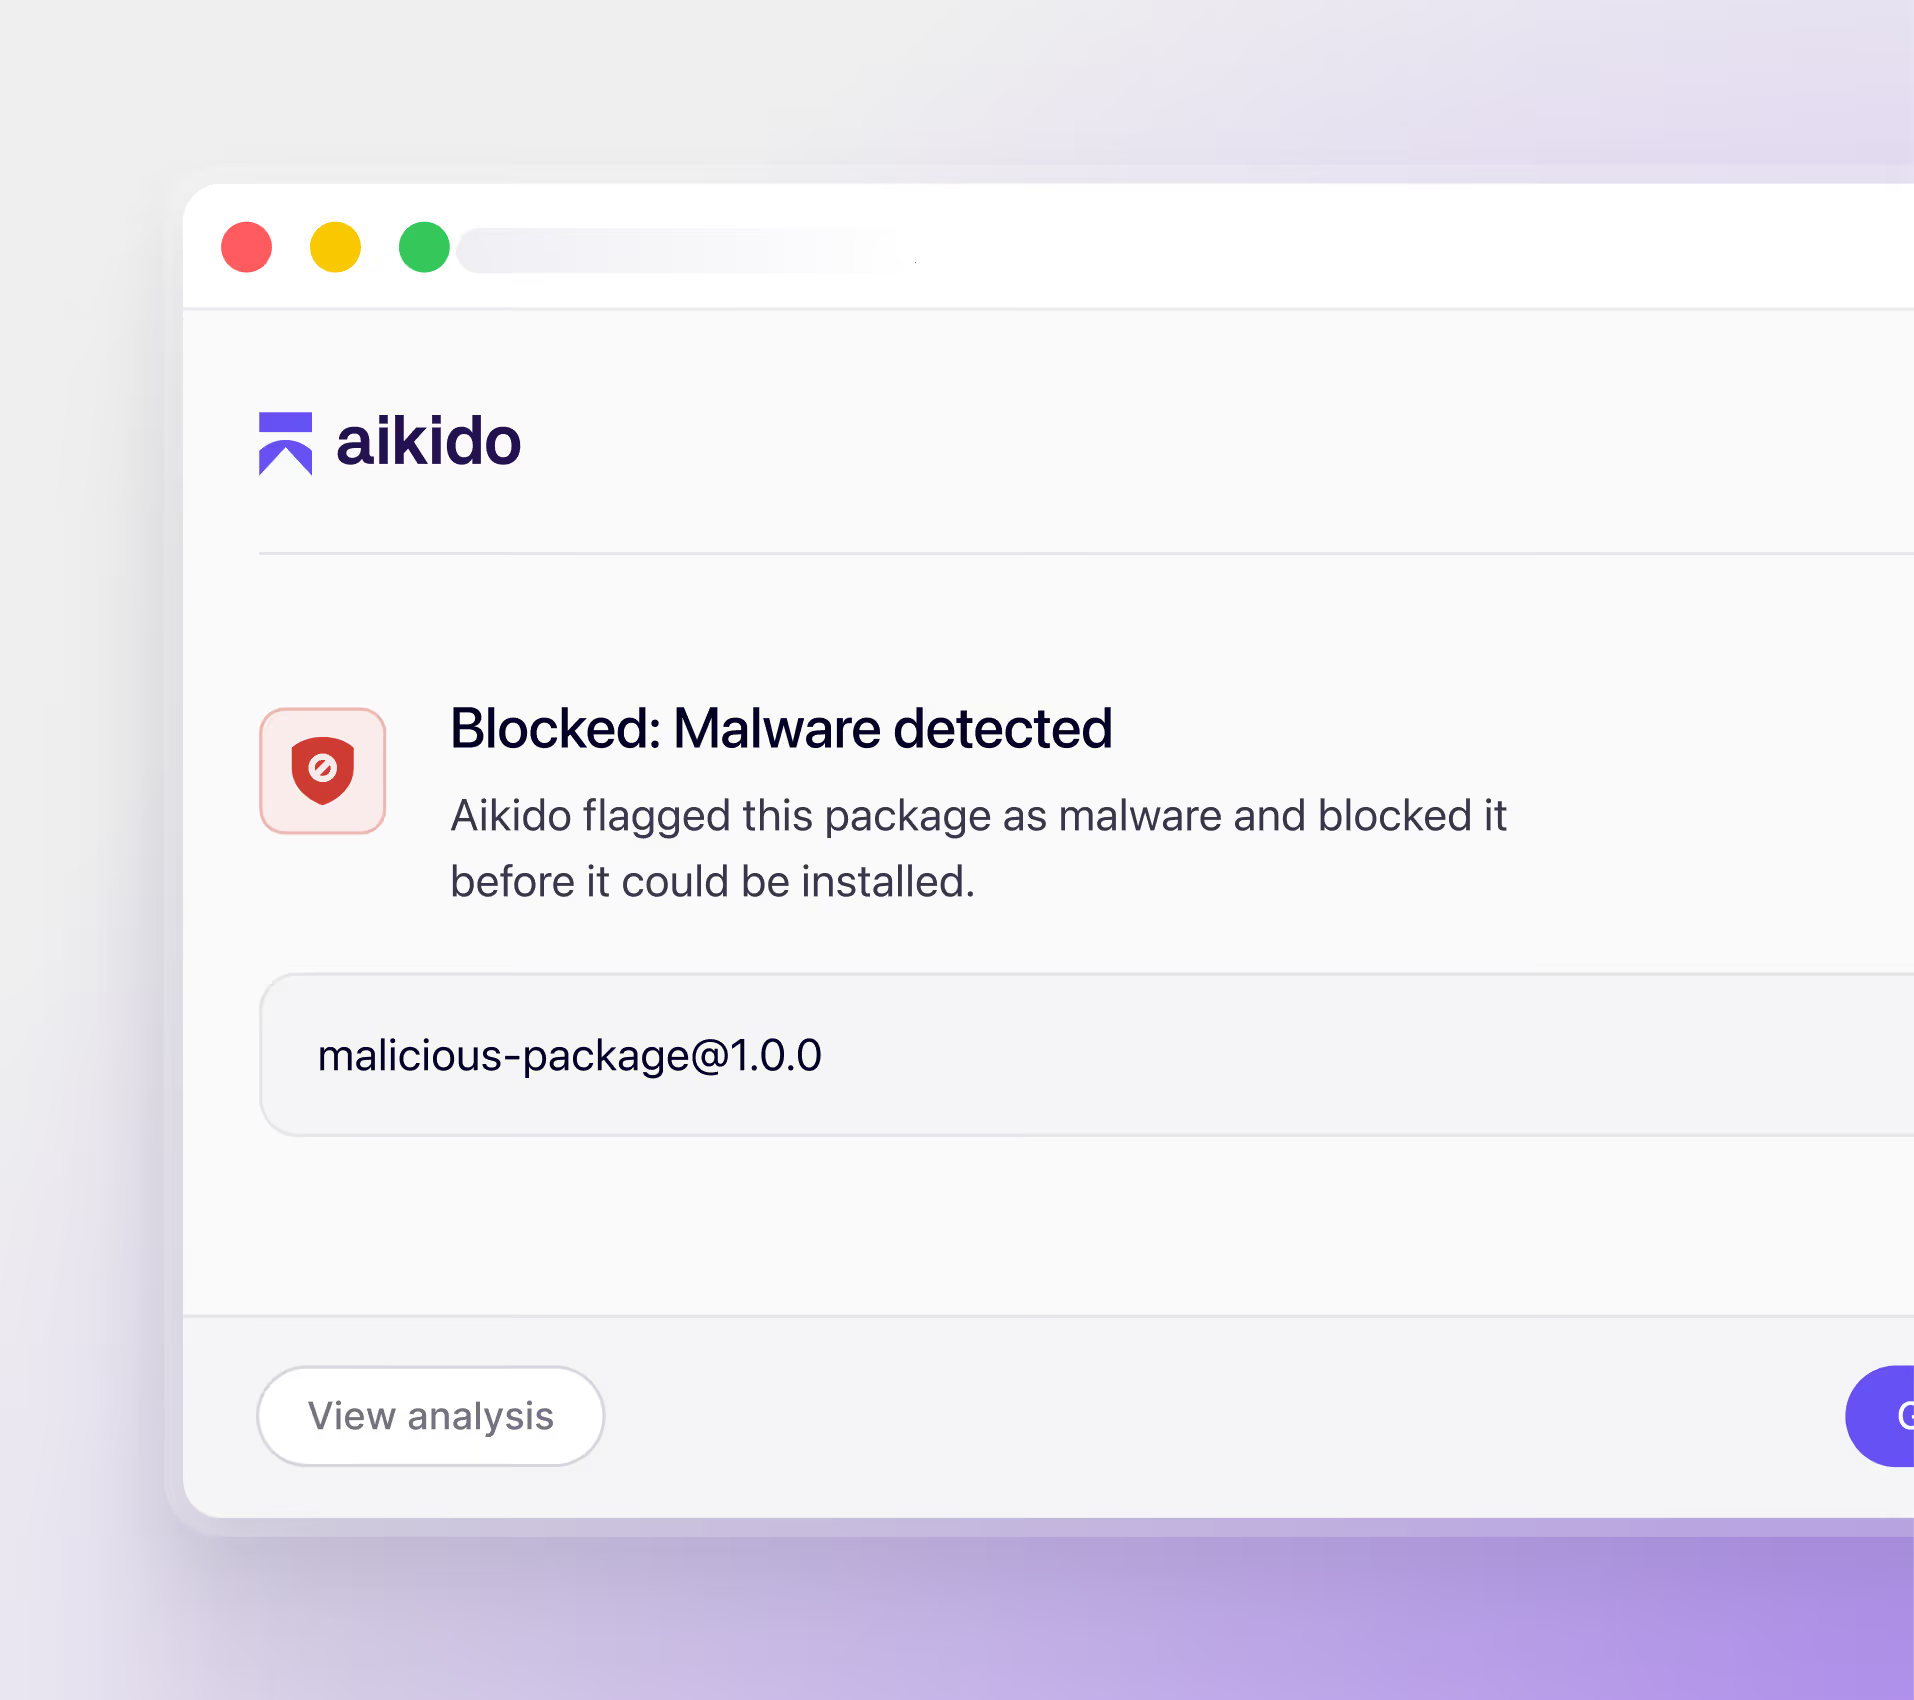
Previeni gli attacchi
Le installazioni malevole vengono bloccate prima che raggiungano il dispositivo. Previeni gli attacchi prima che si verifichino.
Copertura completa su tutti gli ecosistemi di sviluppo
Registri di pacchetti


Estensioni IDE e browser


Strumenti e modelli AI


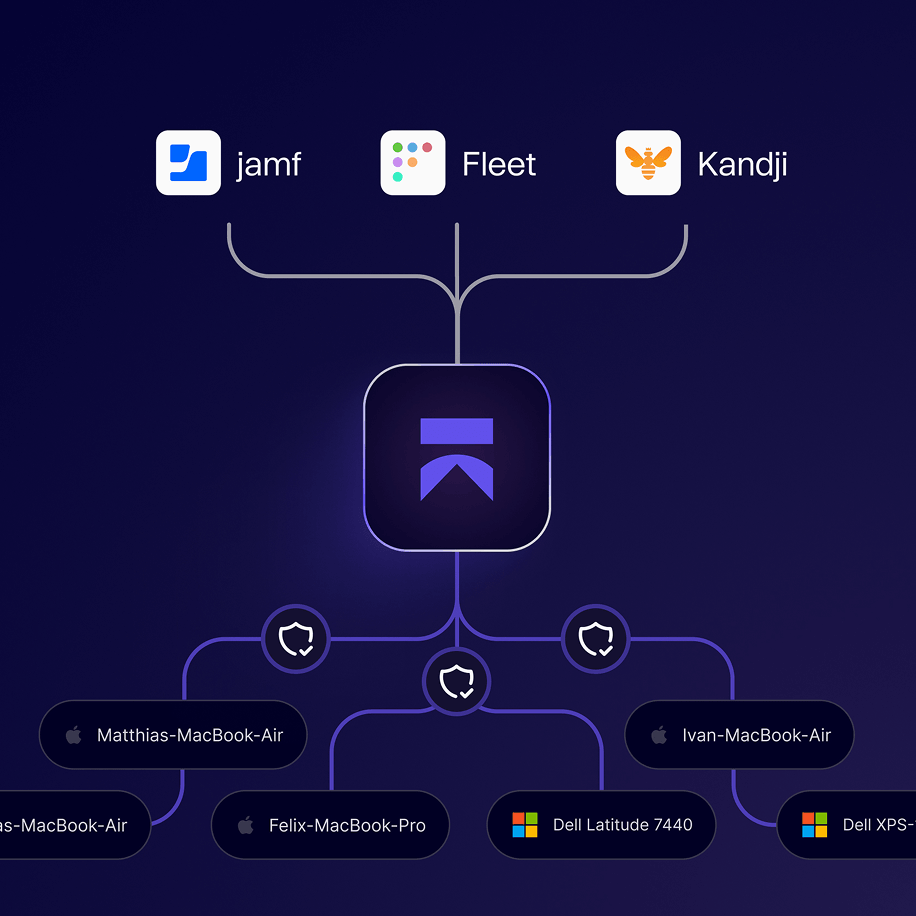
Gestisci le installazioni dei dispositivi da un'unica posizione
Blocco malware in tempo reale
Aikido rileva e blocca attivamente il malware prima che raggiunga il dispositivo
Governance delle estensioni
Scansiona e controlla le estensioni IDE e del browser installate dagli sviluppatori. Blocca automaticamente le estensioni malevole.
Monitoraggio continuo
Verifica ogni installazione mentre avviene e successivamente. Se si verifica un problema, ne sei a conoscenza.
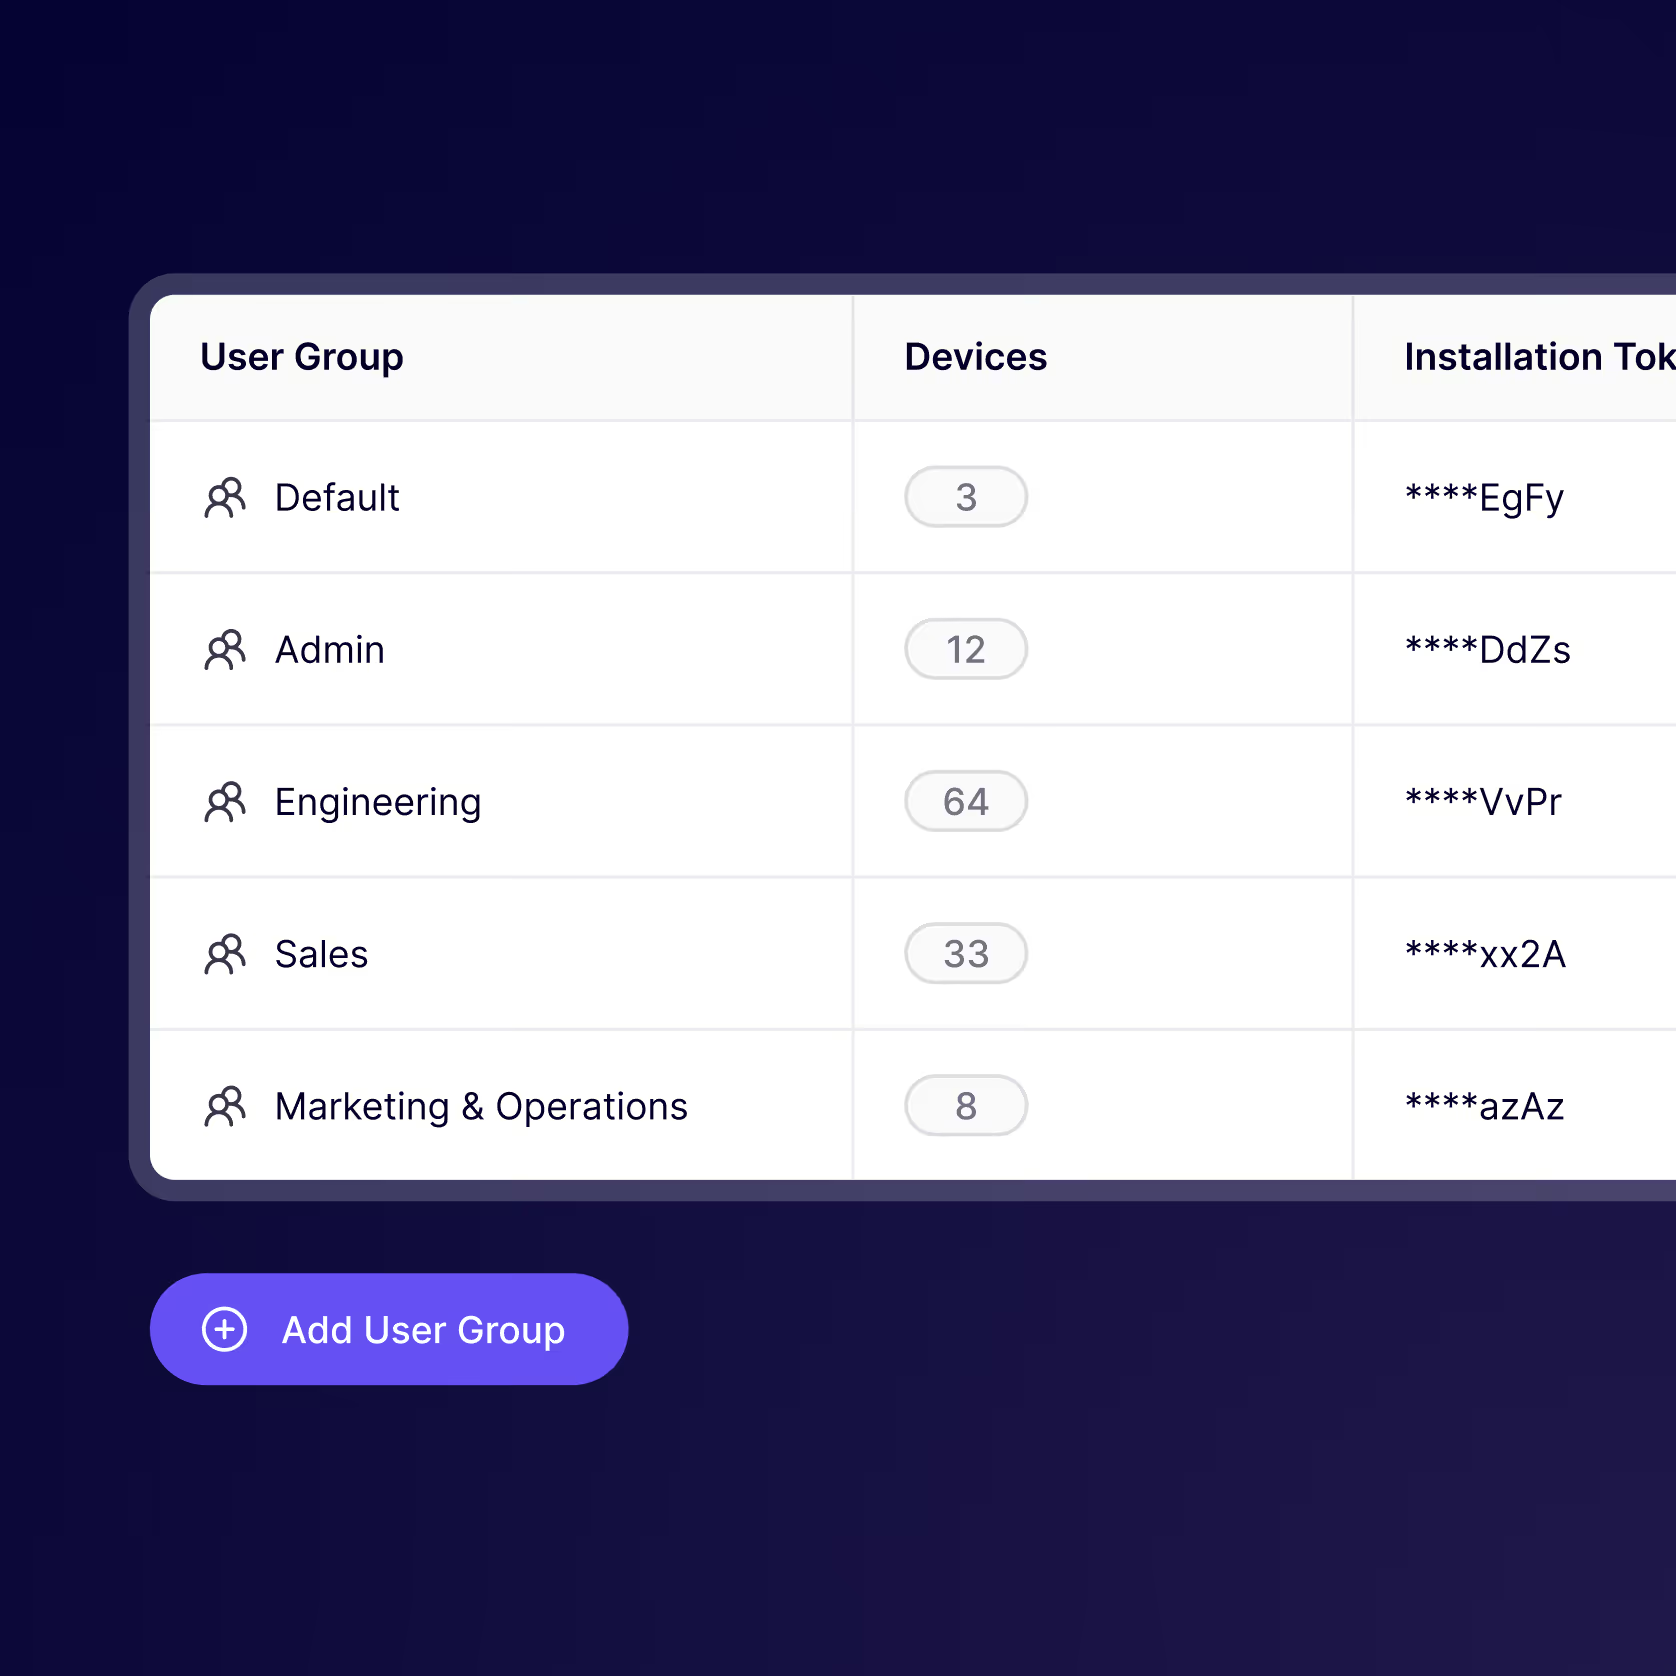
Policy basate sui gruppi
Imposta politiche diverse per team diversi. Gli sviluppatori ottengono flessibilità, i team di sicurezza ottengono il controllo.
Workflow di richiesta e approvazione
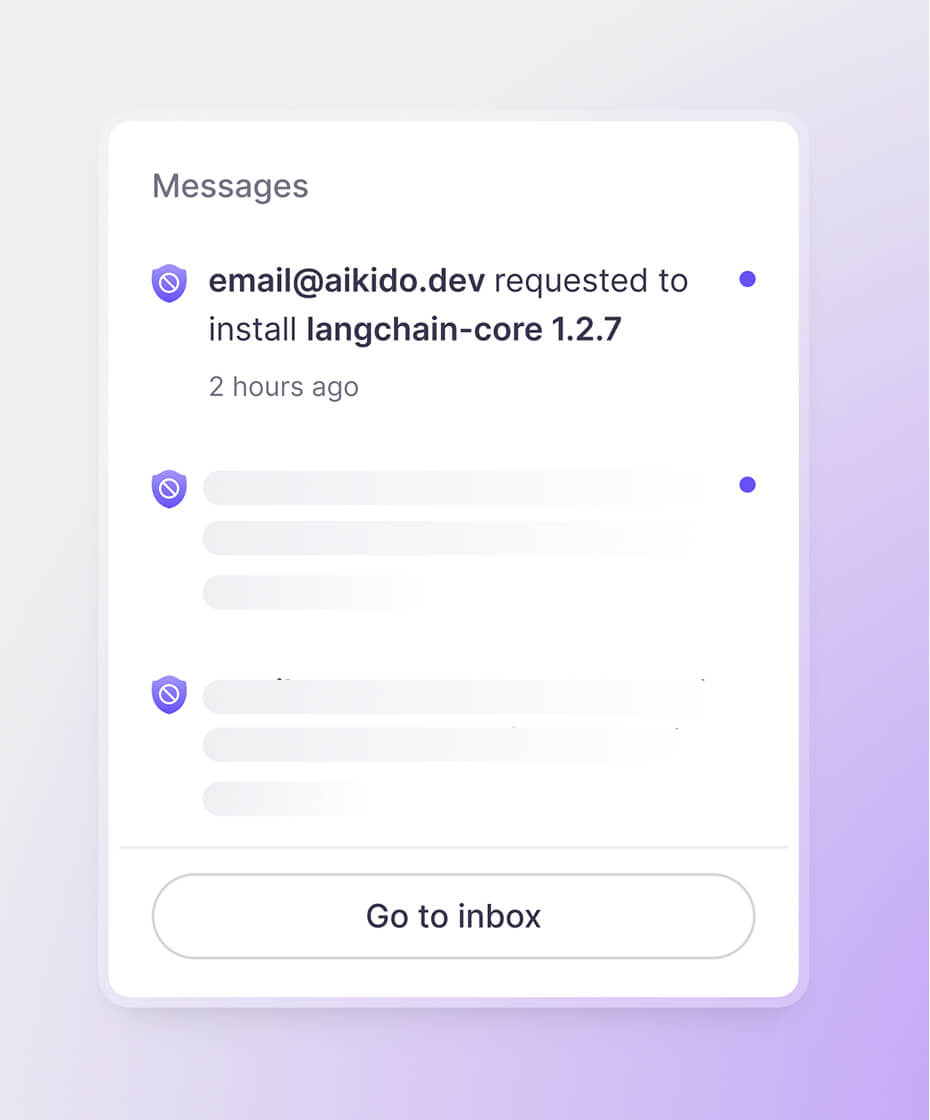
Instrada le richieste del team, definisci le eccezioni e accetta nuove installazioni con un clic
Azioni in blocco
Blocca, disinstalla o modifica le policy su tutti i dispositivi con un solo clic. Non è necessario intervenire su ogni singolo dispositivo.
Operativo in pochi minuti
Proteggi ogni installazione. Sviluppa senza timore.
I dispositivi degli sviluppatori sono obiettivi primari, proteggi il tuo.



Domande Frequenti

Ogni pacchetto pubblicato su npm, PyPI e altri registri viene scansionato automaticamente da Aikido Intel utilizzando una combinazione di analisi statica, regole comportamentali e AI. I pacchetti sospetti vengono segnalati e revisionati dal team di ricerca interno di Aikido. Le minacce confermate vengono inviate a ogni workstation connessa in tempo reale. Per una visione in tempo reale di ciò che stiamo rilevando, visita il feed di Aikido Intel.
La protezione dei dispositivi Aikido offre un'ampia protezione su molti ecosistemi, mentre un registro privato è ideale quando è necessario un controllo rigoroso all'interno di un ecosistema specifico.
Intercetta il traffico HTTP a livello di kernel, incluso il traffico crittografato TLS tramite l'aggiunta di una CA locale, ed è progettato per operare in una catena con altre soluzioni di ispezione del traffico.
Maggiori informazioni approfondite: https://help.aikido.dev/aikido-device-protection/miscellaneous-aikido-endpoint/how-does-endpoint-protection-work
La Protezione Dispositivo opera a livello di pacchetto, estensione e AI. Completa l'EDR anziché sostituirlo. L'EDR rileva le minacce dopo che sono in esecuzione. Aikido le impedisce di essere eseguite fin dall'inizio.
I blocchi di rete sono grossolani e facili da aggirare. Uno sviluppatore su un hotspot personale può bypassarli completamente. Aikido opera a livello di workstation, per sviluppatore, per strumento. Ottieni un controllo granulare e una traccia di audit reale.
L'età minima del pacchetto blocca le installazioni di pacchetti pubblicati di recente. L'impostazione predefinita è 48 ore. Questo blocca un comune attacco alla supply chain. Un attaccante pubblica codice malevolo su npm o PyPI e cerca di indurre gli sviluppatori a installarlo prima che la community possa segnalarlo.
Aggiungiamo costantemente nuova copertura per gli ecosistemi. Puoi trovare la copertura attuale nell'app o nella documentazione.
Aikido osserva il traffico a livello di workstation, indipendentemente dall'account utilizzato da uno sviluppatore. Se uno strumento effettua chiamate in uscita a un servizio AI, Aikido lo rileva. Questo vale sia per una licenza aziendale che per un account personale.
Device Protection è disponibile su macOS, Windows e Linux. I sistemi operativi Linux supportati sono elencati nella documentazione di aiuto. Device Protection può inoltre essere eseguito all’interno di distribuzioni WSL2 e container Docker sui dispositivi protetti. Una volta attivato, l’agente del dispositivo installa automaticamente la protezione in ogni distribuzione o container in esecuzione, in modo che le installazioni dei pacchetti in tali ambienti vengano controllate proprio come sull’host.
Gli scanner antivirus tradizionali come Norton, McAfee e Crowdstrike Falcon ispezionano principalmente i binari compilati alla ricerca di firme malware note, mentre Device Protection si concentra sulla superficie di attacco moderna e non binaria, inclusi pacchetti JavaScript, estensioni IDE, plugin del browser e marketplace di competenze AI. Questi artefatti interpretati in testo semplice possono sfuggire agli scanner tradizionali, ma funzionano comunque con pieno accesso all'ambiente di sviluppo e, per estensione, alla supply chain del software.