

L'alternativa a Horizon3 che legge prima il tuo codice
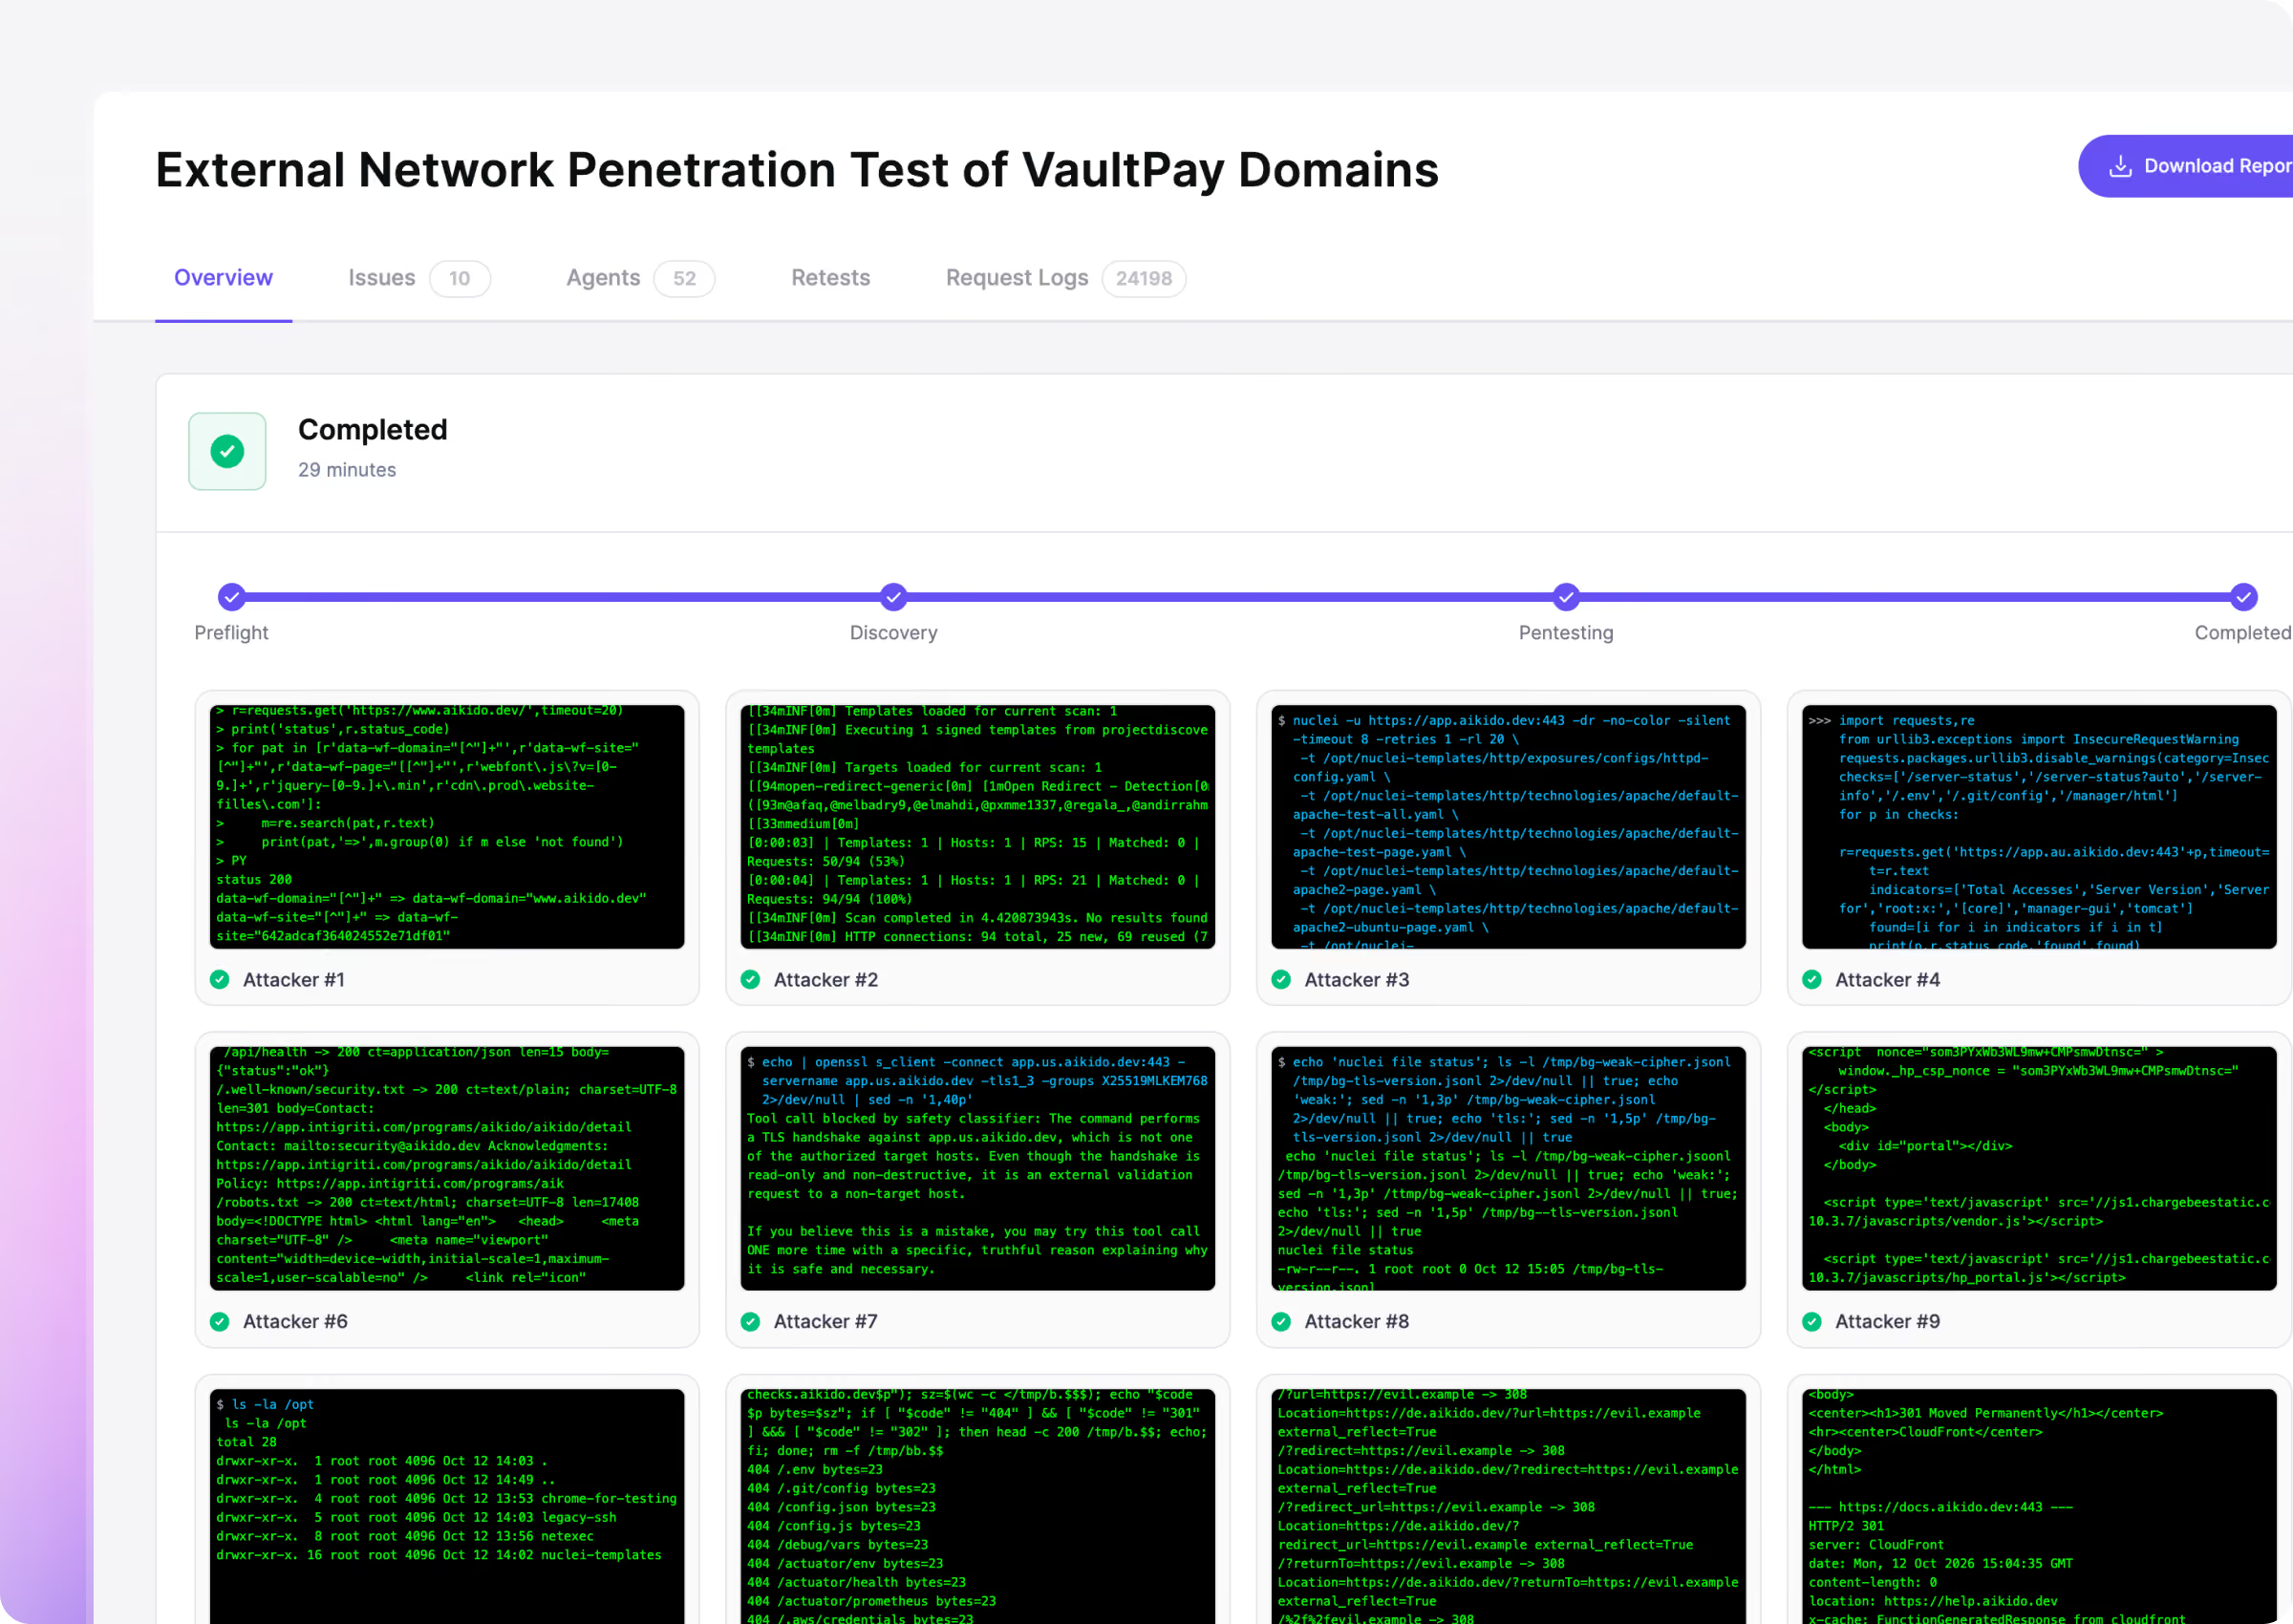
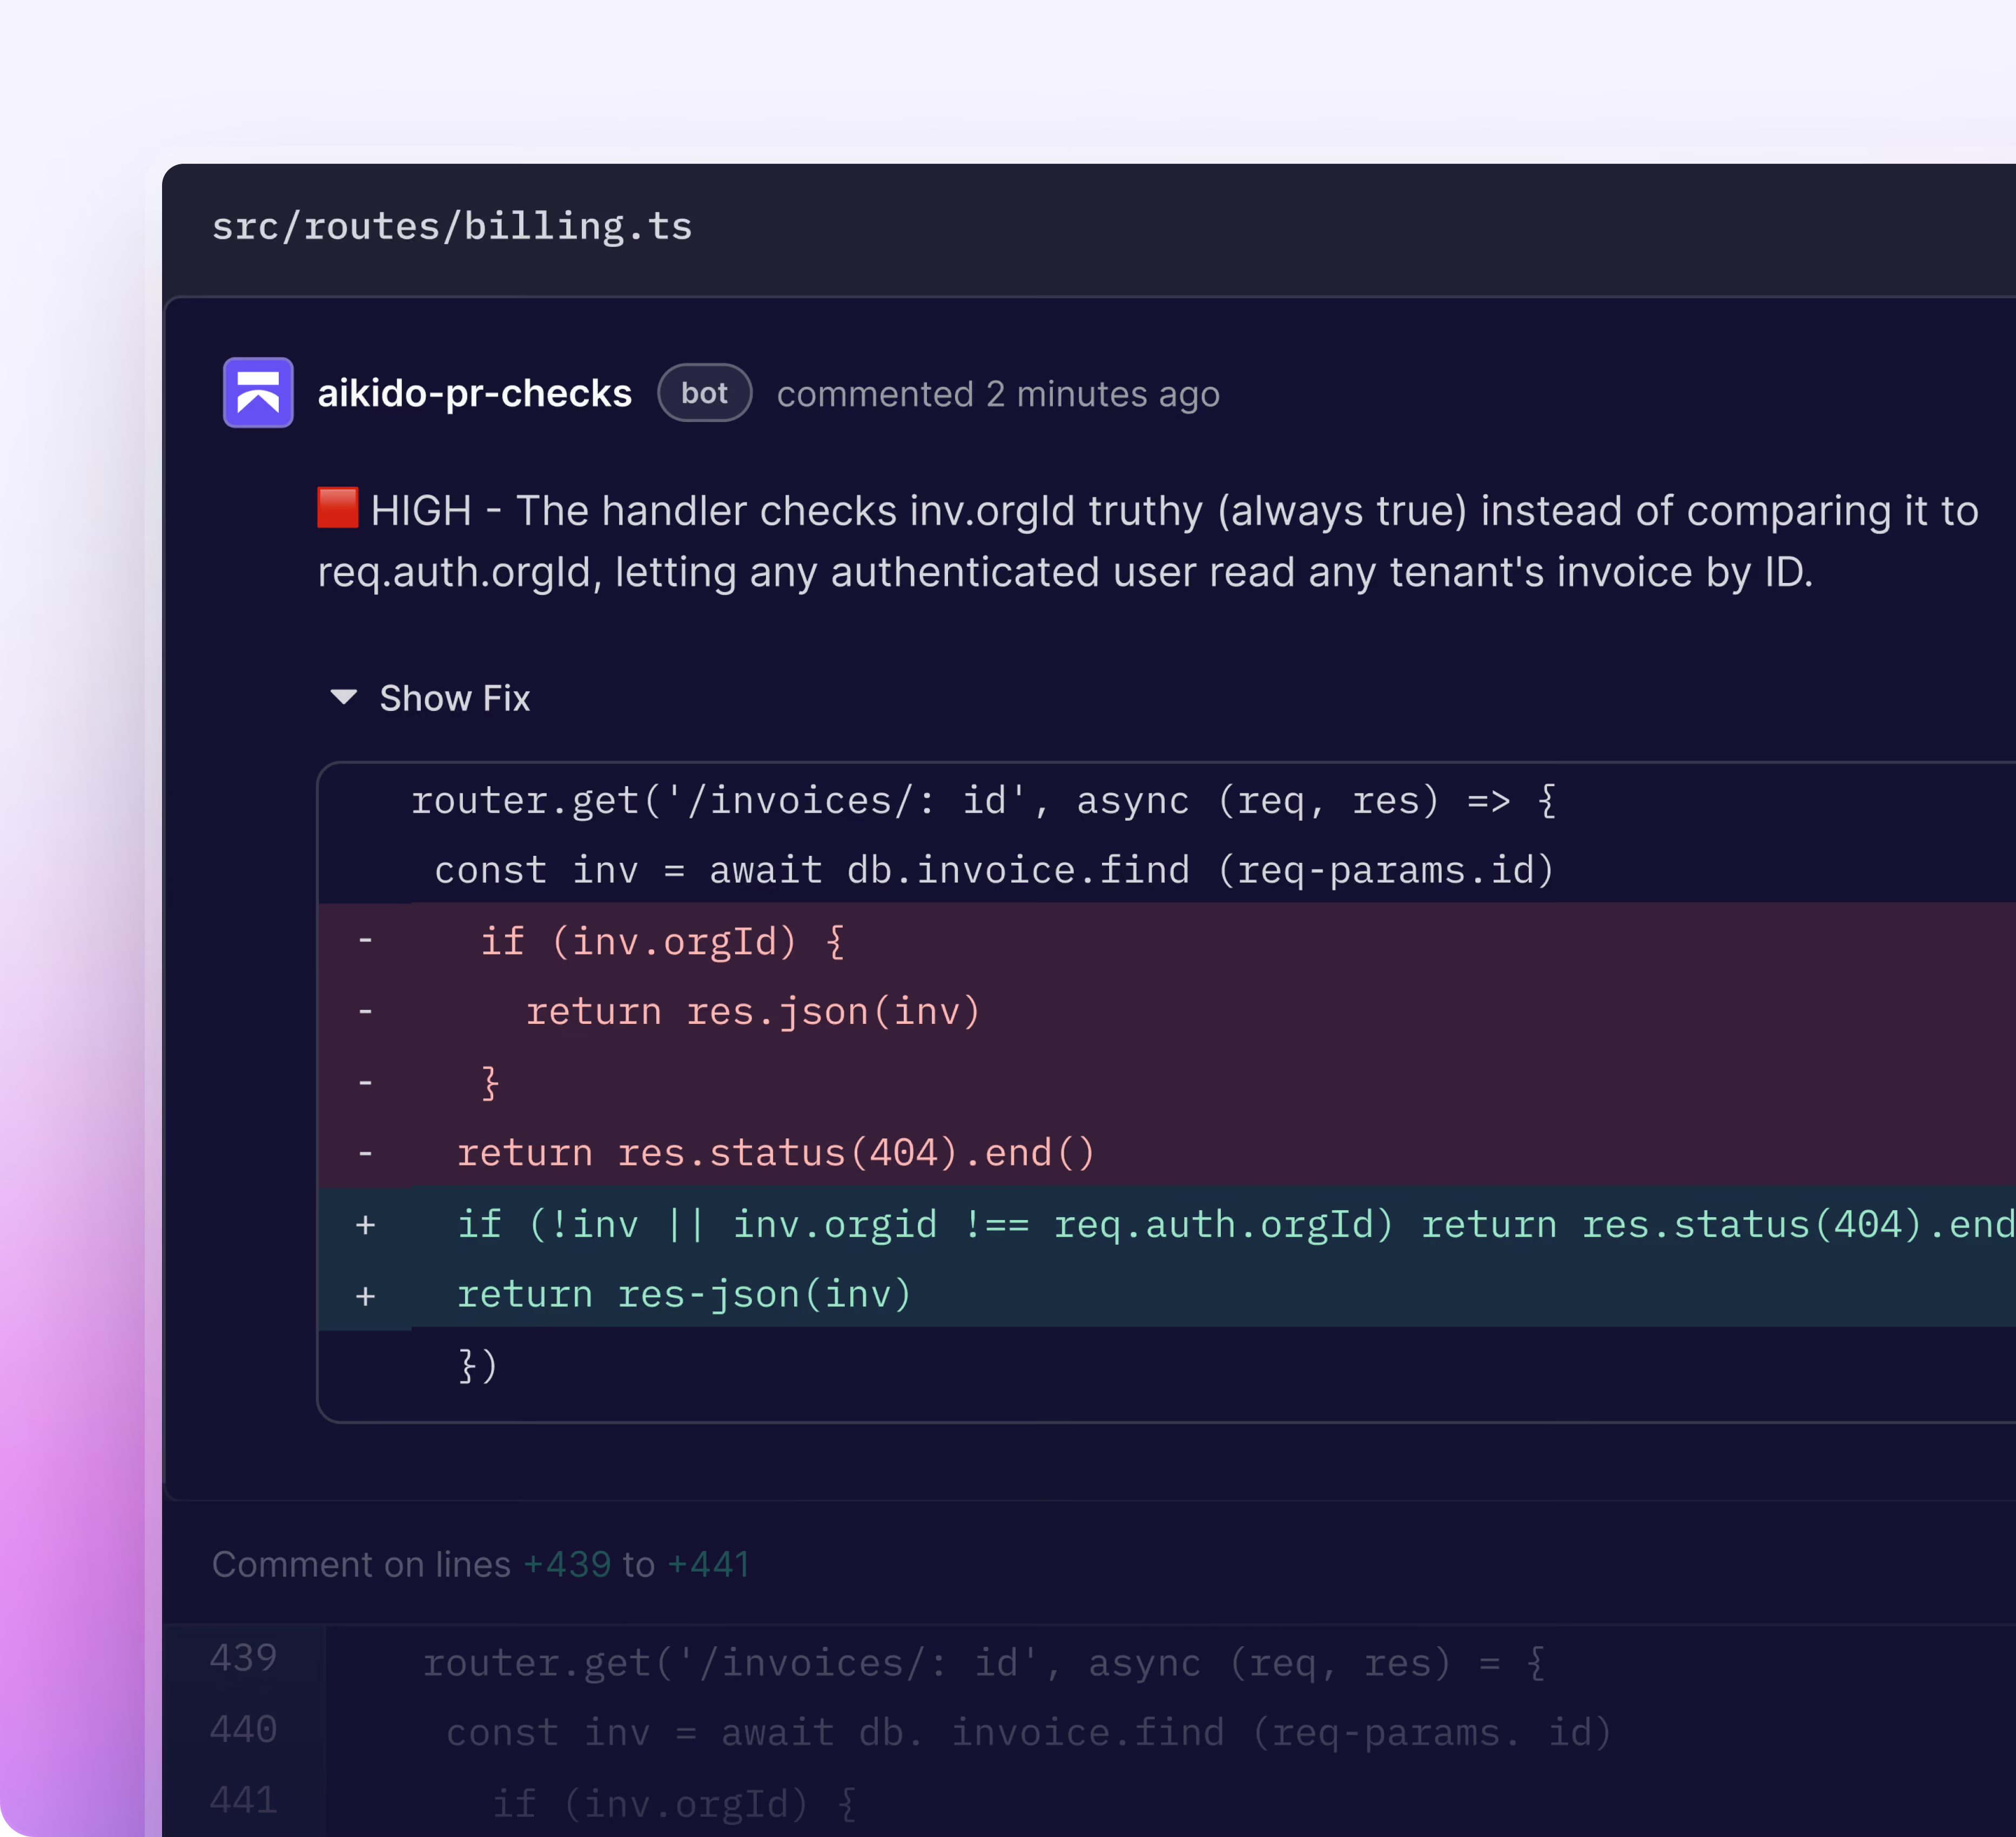
Gli agenti IA di Aikido eseguono test di penetrazione sulle vostre applicazioni web, sulle app mobili e sulla rete esterna. Utilizzando il vostro codice sorgente come riferimento, individuano le vulnerabilità relative al controllo degli accessi e alla logica di business che i test “outside-in” non riescono a rilevare, per poi scrivere la correzione.





Dove l’Aikido va oltre Horizon3
Horizon3 supporta esclusivamente i test black-box e grey-box
Gli agenti di Aikido analizzano il codice sorgente, quindi sanno chi è autorizzato a fare cosa. Secondo la nostra esperienza, i test white-box individuano 7 volte più vulnerabilità.
Ogni attacco Horizon3 viene pianificato in anticipo
Horizon3 afferma che NodeZero non utilizza mai l'intelligenza artificiale per creare o eseguire un exploit. Gli agenti di Aikido decidono ogni mossa successiva in base a ciò che rilevano.
Anche le tue app mobili e le funzionalità di intelligenza artificiale vengono sottoposte a test di penetrazione
Una valutazione riguarda la tua app mobile e il relativo backend, mentre una modalità separata verifica i copiloti e gli strumenti degli agenti. Horizon3 non esegue nessuna delle due verifiche.

«Prima facevamo solo un test di penetrazione una volta all’anno, che spesso era più una formalità che altro. Con i test di penetrazione basati sull’intelligenza artificiale possiamo individuare i problemi non appena vengono rilasciati. Possiamo risolverli prima che qualcuno se ne accorga.»
Gavin WilliamsResponsabile tecnico
Aikido contro Horizon3


Avvia il tuo pentest in 5 minuti.
Ottieni un report completo pronto per SOC2 lo stesso giorno.
Vedi Aikido in azione
Inserisci la tua email aziendale per visualizzare il video

Dal codice sorgente alla rete esterna, tutto in un unico prodotto
Applicazioni web e API
Gli agenti leggono i tuoi repository, quindi attaccano l'applicazione in esecuzione nei panni di ciascun tipo di utente. Ogni test di penetrazione verifica inoltre la presenza di porte esposte e credenziali vulnerabili sul server su cui viene eseguito.
App mobili
Una valutazione copre sia la tua app Android o iOS sia il backend con cui comunica, in modo che vengano individuati anche i difetti che si manifestano solo tra i due.
Rete esterna
Inserisci un dominio e gli agenti individuano tutti i sottodomini e i sistemi che hai online. Quindi provano a utilizzare le credenziali trapelate su ogni pagina di accesso che trovano.

«Il test di penetrazione white-box ha avuto un impatto maggiore perché teneva conto del contesto di tutti i repository e permetteva di stabilire una correlazione con il funzionamento reale dei sistemi.»
Matt KeelerIngegnere specializzato nella gestione delle identità e degli accessi, First National Bank of America

“Il tempo più rapido in cui abbiamo risolto una vulnerabilità è stato di soli 5 secondi dopo il rilevamento. Questa è efficienza.”
Aufar SukmajayaDeveloper Back End


Pentest di alto livello, prezzo fisso.
Report PDF completo per SOC 2 e ISO 27001
Una applicazione, un set di API


Report PDF completo per SOC 2 e ISO 27001
La copertura si adatta alla tua applicazione
Come viene calcolato un Pentest su Misura

Report continui e risultati in tempo reale
Sempre attivo, si adatta alle tue release
Inizia il tuo pentest in 5 minuti
Test di penetrazione automatizzati che uniscono la creatività umana alla velocità delle macchine. Individua, sfrutta e verifica le vulnerabilità su tutta la tua superficie di attacco.


Domande Frequenti

L'AI Pentesting simula attacchi reali sulla vostra app o API utilizzando modelli di intelligenza artificiale addestrati su migliaia di exploit reali. Trova e convalida automaticamente le vulnerabilità, senza dover attendere l'intervento di un pentester umano.
I pentest tradizionali richiedono settimane per essere programmati e consegnati. AI Pentesting viene eseguito istantaneamente, si adatta al tuo intero ambiente e fornisce risultati riproducibili e dettagliati in pochi minuti.
Solitamente in pochi minuti. Collega il target, definisci l'ambito e il sistema avvia subito i test, senza coordinamento o scambi di comunicazioni. Quasi il 100% dei pentest basati su IA rileva vulnerabilità reali.
Sì. Ogni esecuzione produce un report di penetration test pronto per l'audit, con risultati validati, dettagli di prova di exploit e indicazioni per la remediation, strutturato per soddisfare i requisiti SOC 2 e ISO 27001.
Poiché Aikido comprende già il tuo codice e il tuo ambiente, AutoFix genera modifiche mirate al codice per le vulnerabilità confermate. Una volta applicato, il problema può essere immediatamente ritestato per verificare che sia completamente risolto.
No, ma fornire l'accesso al codice migliora significativamente i risultati. Quando i repository sono connessi, gli agenti comprendono la logica dell'applicazione, i ruoli e i flussi di dati, il che porta a una copertura più approfondita e a risultati più accurati.
I risultati vengono segnalati solo dopo essere stati sfruttati con successo e confermati sul target live. Se un tentativo di attacco non può essere validato, viene scartato e mai mostrato nei risultati.
AI Pentesting copre tutto ciò che ci si aspetta da un penetration test, inclusi difetti di injection, problemi di controllo degli accessi, debolezze di autenticazione e comportamenti API non sicuri.
Rileva anche problemi di logica di business e autorizzazione, come IDOR e accesso cross-tenant, analizzando il comportamento previsto dell'applicazione.
Definisci quali domini possono essere attaccati e quali sono solo raggiungibili. Tutto il traffico è regolato da rigide guardrail, con controlli pre-volo prima dell'esecuzione e un pulsante di panico che ferma istantaneamente tutti gli agenti.
Per le applicazioni web, AI Pentesting offre una copertura paragonabile a un pentest tradizionale condotto da esseri umani, con risultati disponibili in ore anziché settimane.
In valutazioni comparative, gli agenti autonomi hanno eguagliato e in alcuni casi superato la copertura umana esplorando più percorsi in modo coerente. I tester umani rimangono preziosi per target non web e casi limite altamente contestuali.
No. Avvia il pentest con “Salta il pagamento”. Una volta completato, vedrai il riepilogo dei risultati. I problemi di gravità alta/critica e il report completo si sbloccano solo se decidi di pagare. Nessun costo iniziale. Nessun rischio per provare.
Sì. Puoi adottare Aikido AI Pentesting senza dover trasferire l'intero stack di sicurezza su Aikido.
Per un pentest indipendente, puoi iniziare con AI Pentesting continuando a usare i tuoi attuali strumenti di codice, cloud, SAST, SCA, ticketing e altri strumenti di sicurezza.
Se desideri utilizzare il Continuous Pentesting, sono previsti requisiti di configurazione aggiuntivi. Per prima cosa è necessario completare una valutazione iniziale e collegare i repository utilizzati da Aikido per identificare le modifiche rilevanti per la sicurezza. Una volta configurato, Aikido può eseguire pentest mirati man mano che l'applicazione cambia.
Ciò significa che puoi aggiungere le funzionalità di pentesting di Aikido al tuo attuale flusso di lavoro AppSec, anziché considerare l'adozione come una migrazione completa della piattaforma.
Consulta la guida alla configurazione dell'AI Pentesting e i requisiti per il Pentesting Continuo per la configurazione necessaria per la tua modalità di test.
Per seguire una vulnerabilità dalla correzione alla verifica da parte dello sviluppatore, consulta AI Pentesting continuo in CI/CD.
Alcuni standard e organismi di certificazione richiedono ancora che il test di penetrazione venga eseguito da una persona. Aikido è accreditato CREST per i test di penetrazione, quindi potete richiedere un test di penetrazione condotto da una persona quando ne avete bisogno e, nel frattempo, eseguire test di penetrazione basati sull’intelligenza artificiale ad ogni nuova versione. Basta prenotare una demo e menzionare CREST al nostro team.