
Proteggi la tua app e le tue API dagli attacchi
Monitora la tua App e le API per trovare vulnerabilità come SQL injection, XSS e CSRF, sia in superficie che tramite DAST autenticato.
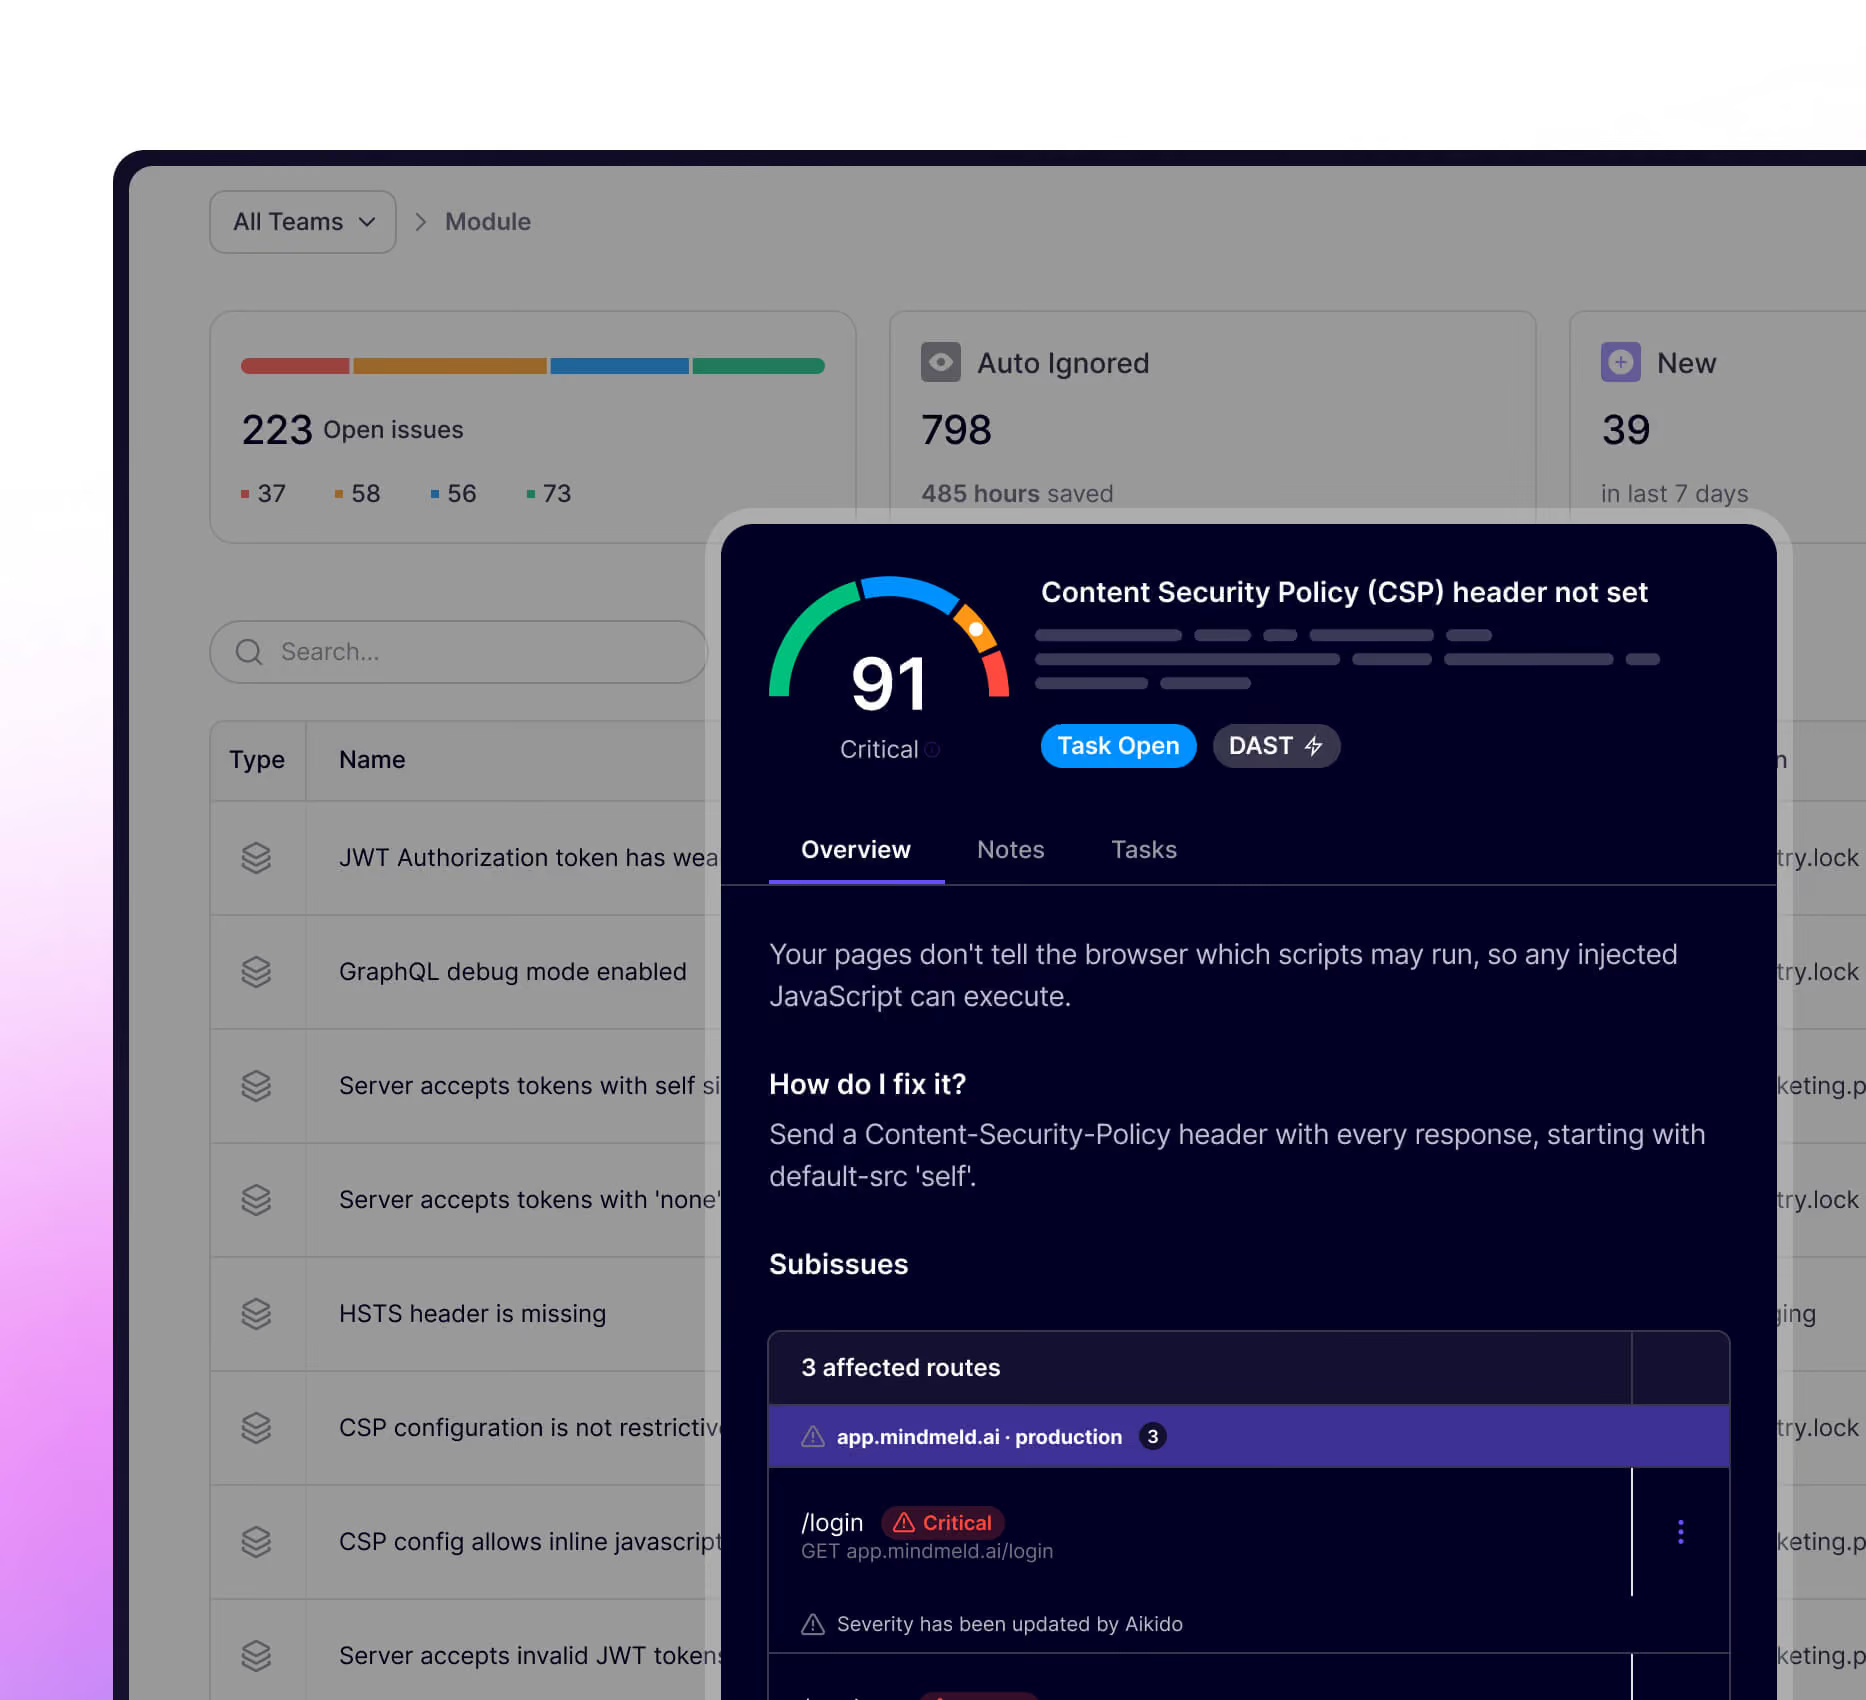





Il tuo front-end è un vero e proprio terreno di gioco per gli hacker. Ti mostreremo quali vulnerabilità possono essere sfruttate
Lo scanner DAST di Aikido, in combinazione con la piattaforma Aikido, individua i punti più vulnerabili della tua app, consentendoti di colmare le lacune di sicurezza prima che gli hacker le scoprano.
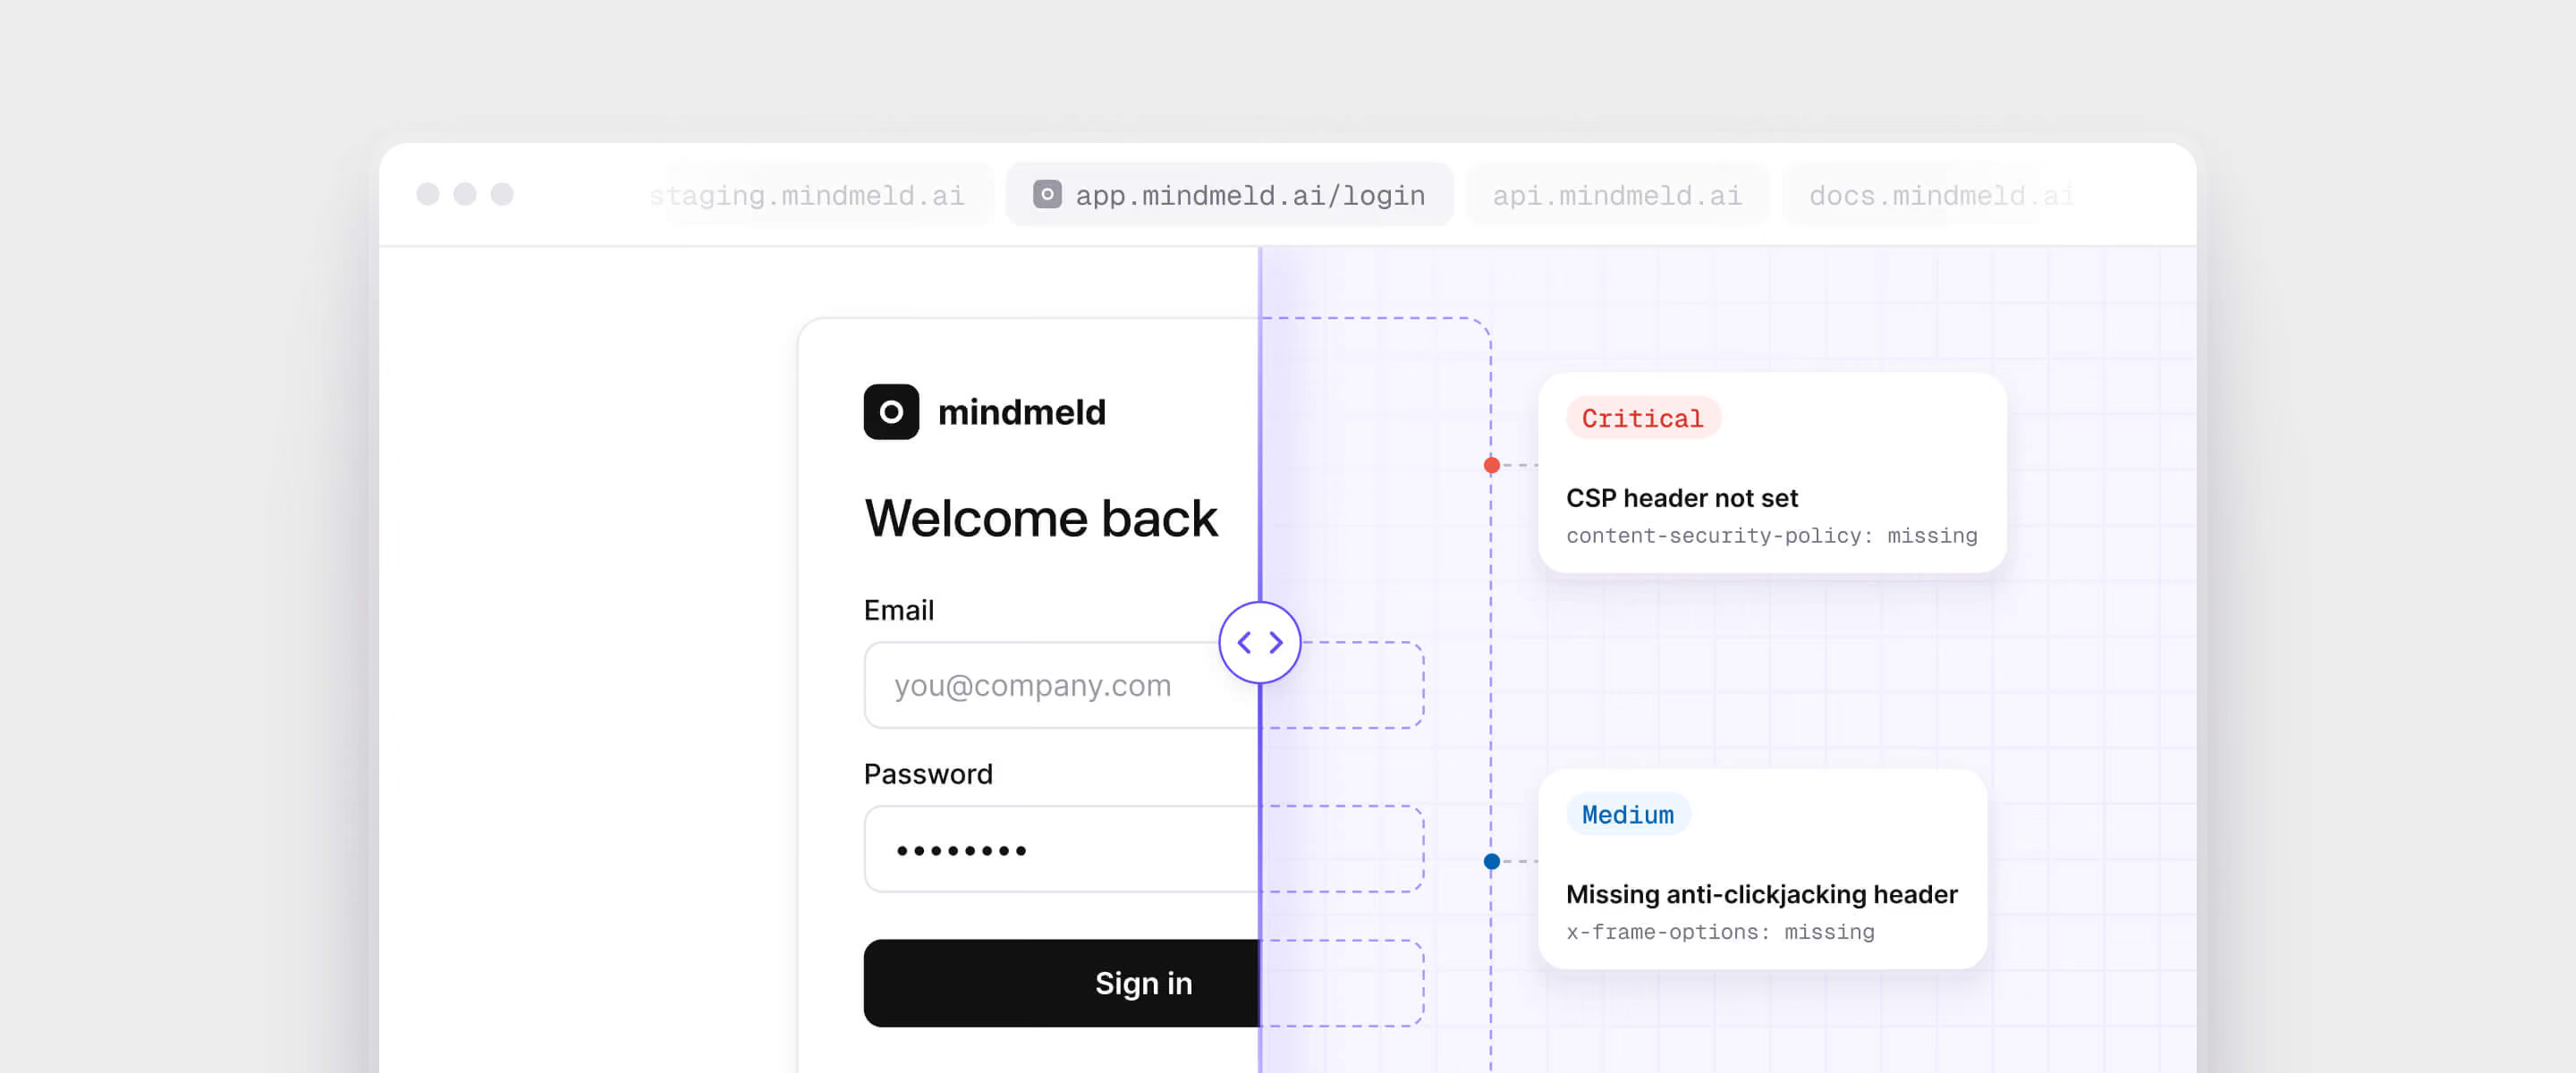
Verifica cosa un hacker potrebbe usare per sfruttare le vulnerabilità.
Esegui la scansione automaticamente senza compromettere il funzionamento della tua app
Previeni exploit e vulnerabilità prima che si verifichino.
Individuazione automatizzata delle API e sicurezza
Vai oltre i controlli di codice standard. Scopri e scansiona automaticamente le API alla ricerca di vulnerabilità e difetti. Simula attacchi reali e scansiona ogni endpoint API per le minacce di sicurezza comuni.
Trova più vulnerabilità con DAST contestuale
Ottieni documentazione Swagger / specifiche OpenAPI aggiornate
Riduci il lavoro manuale
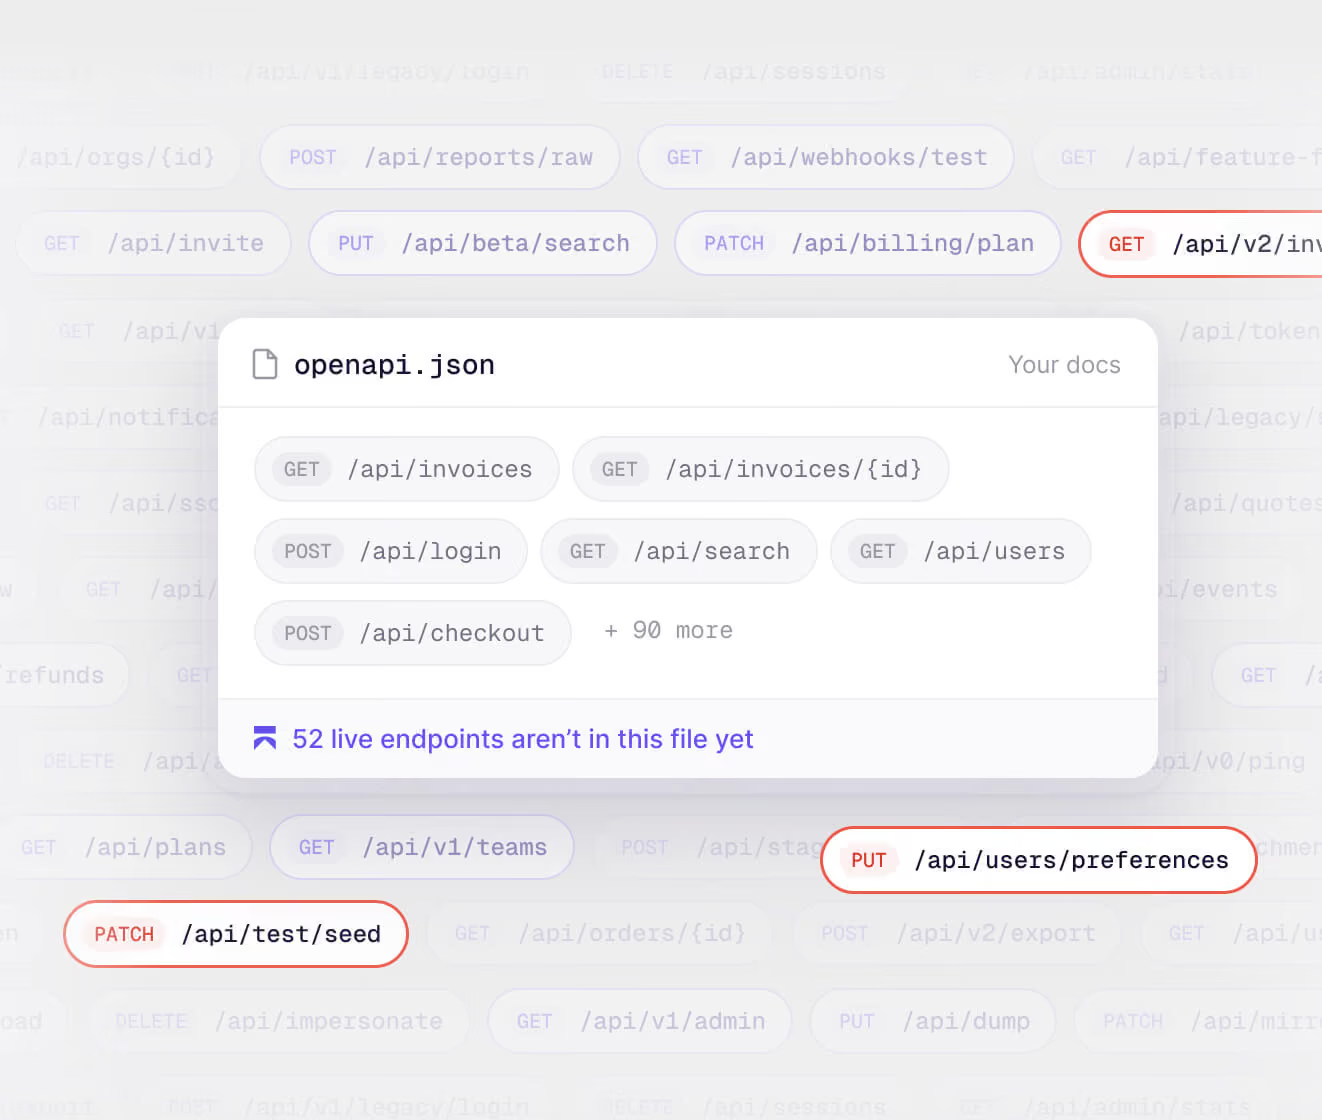
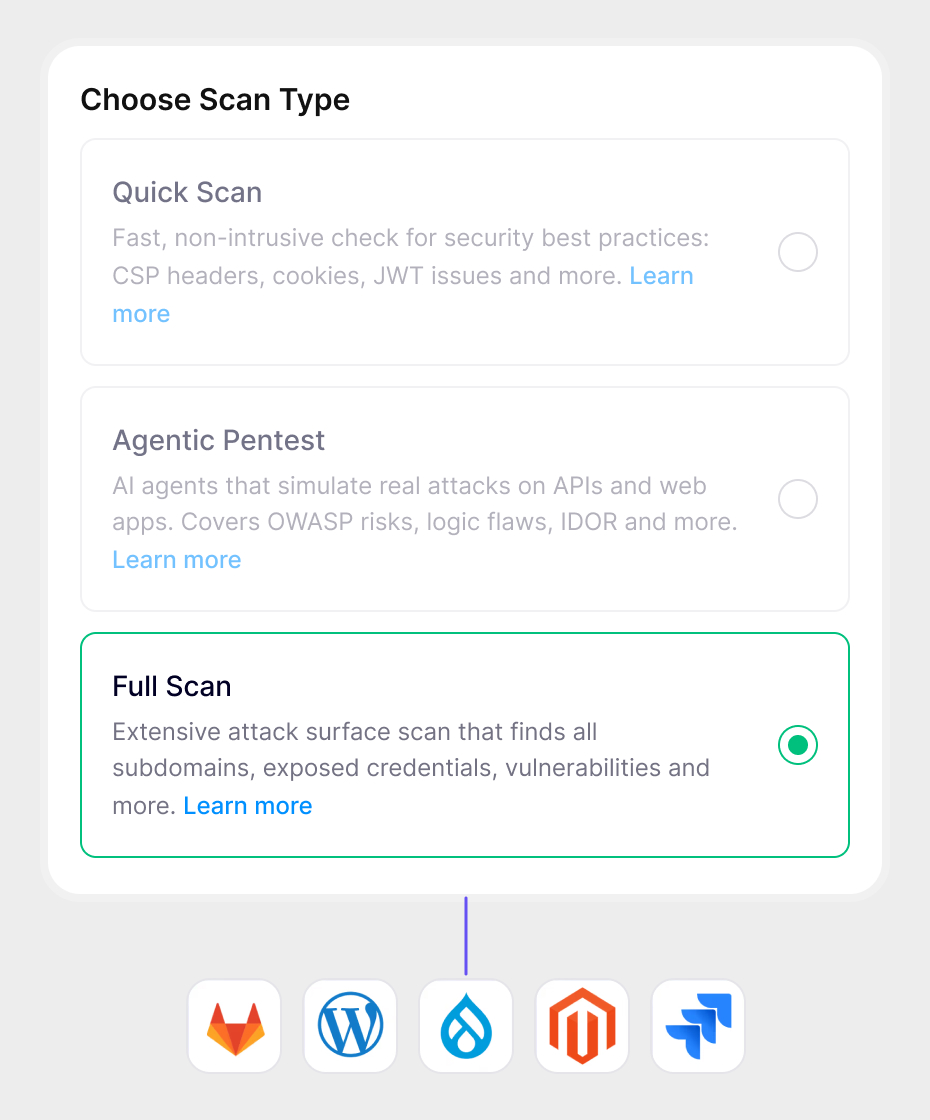
Funzionalità avanzate del DAST
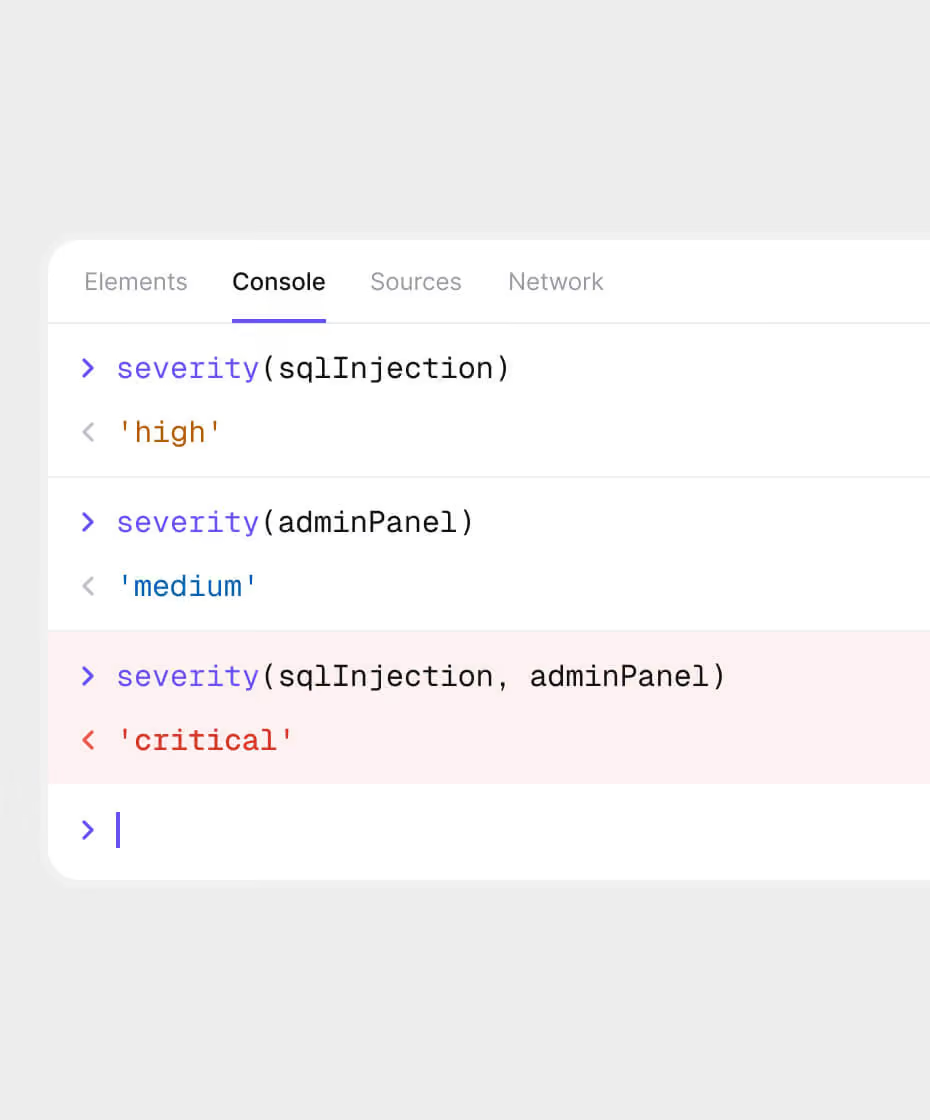
Combinazioni tossiche
Le combinazioni tossiche sono vulnerabilità che, se combinate, creano minacce critiche. Pensa a una vulnerabilità di SQL injection combinata con un pannello di amministrazione mal configurato. Il DAST di Aikido contrassegnerà questi rilevamenti come più critici.
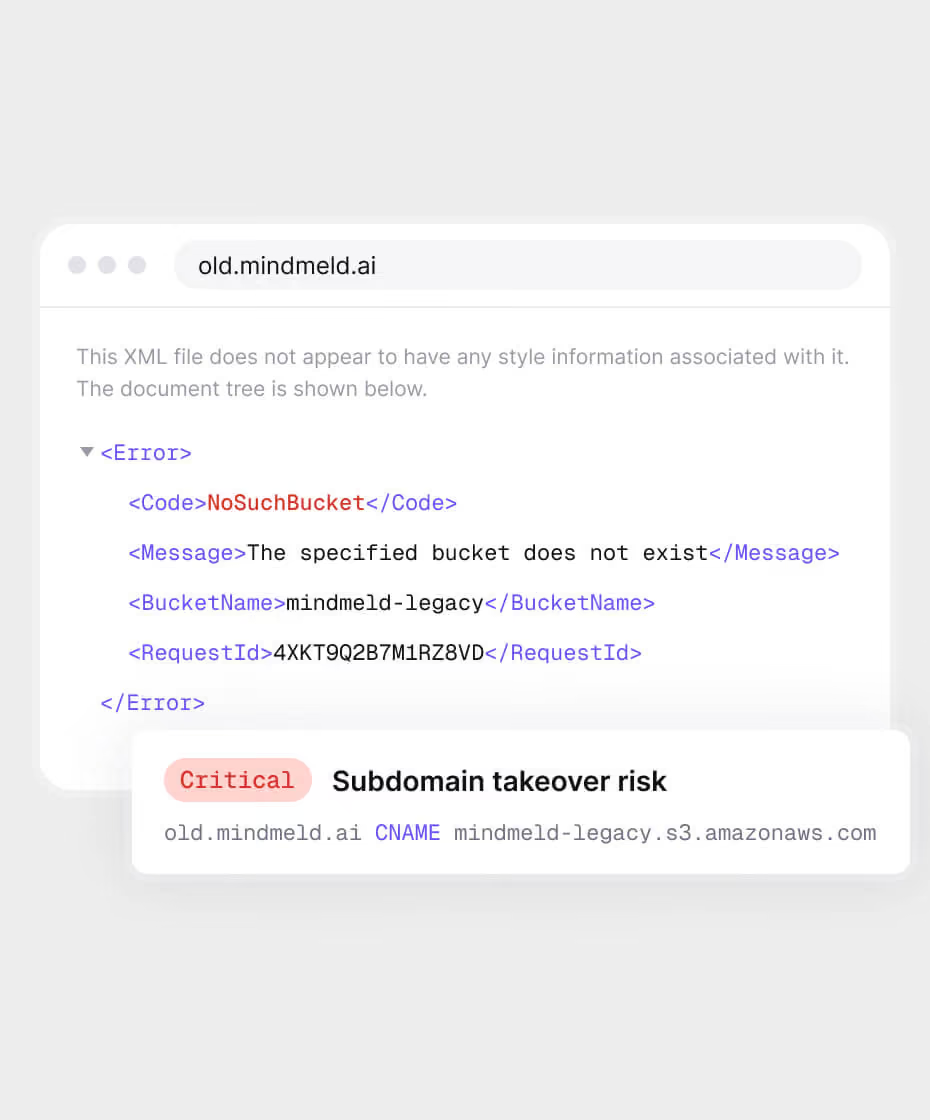
Domini pendenti
Previeni il dirottamento dei sottodomini. Esegui una scansione dei record DNS per individuare i sottodomini che puntano a servizi non più attivi, noti anche come “dangling domains”. Blocca i dirottamenti prima che avvengano, senza bisogno di alcuna configurazione.
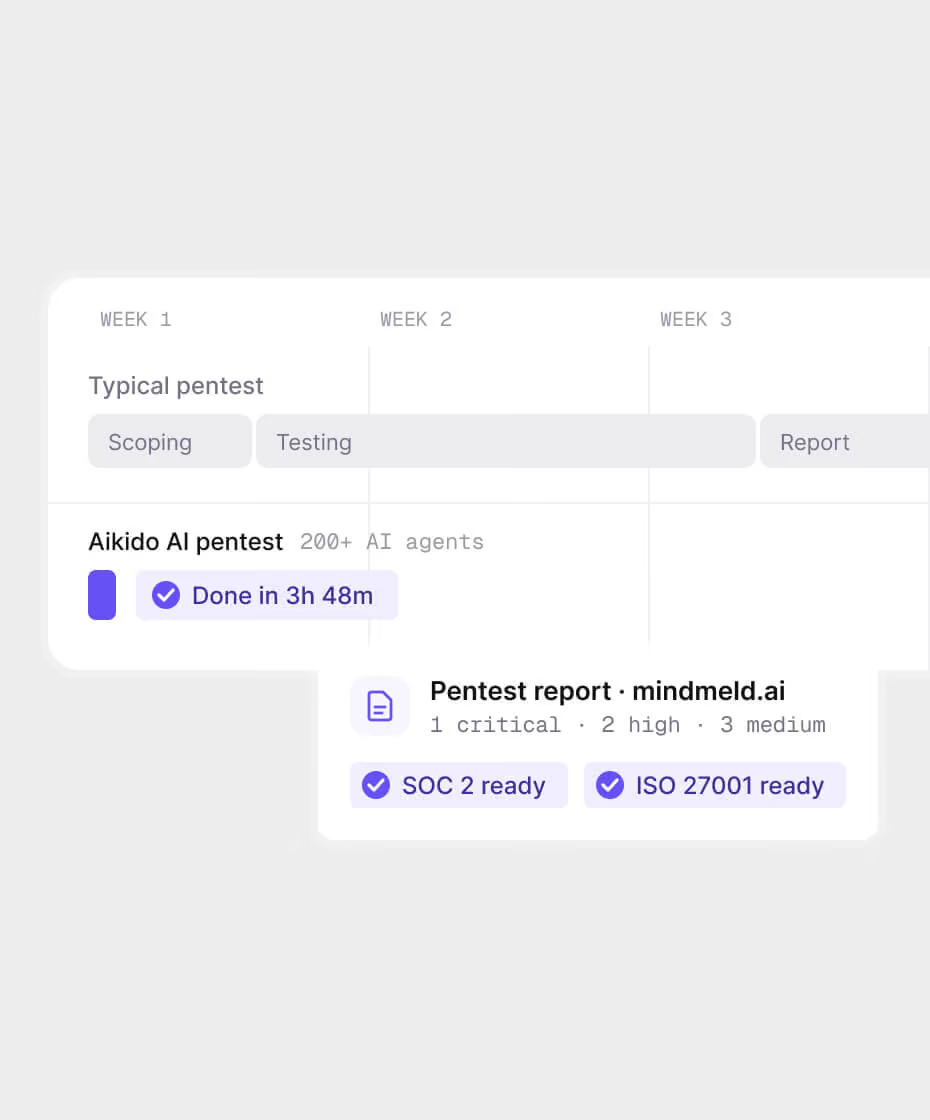

"Il pentest di Aikido ha fornito risultati completi di livello umano a velocità fulminea e ha superato una rigorosa revisione di conformità senza problemi."
Dan SherwoodAmministratore Delegato presso Khaos Control Solutions

“Il tempo più rapido in cui abbiamo risolto una vulnerabilità è stato di soli 5 secondi dopo il rilevamento. Questa è efficienza.”
Aufar SukmajayaDeveloper Back End


Di cosa si occupa il DAST
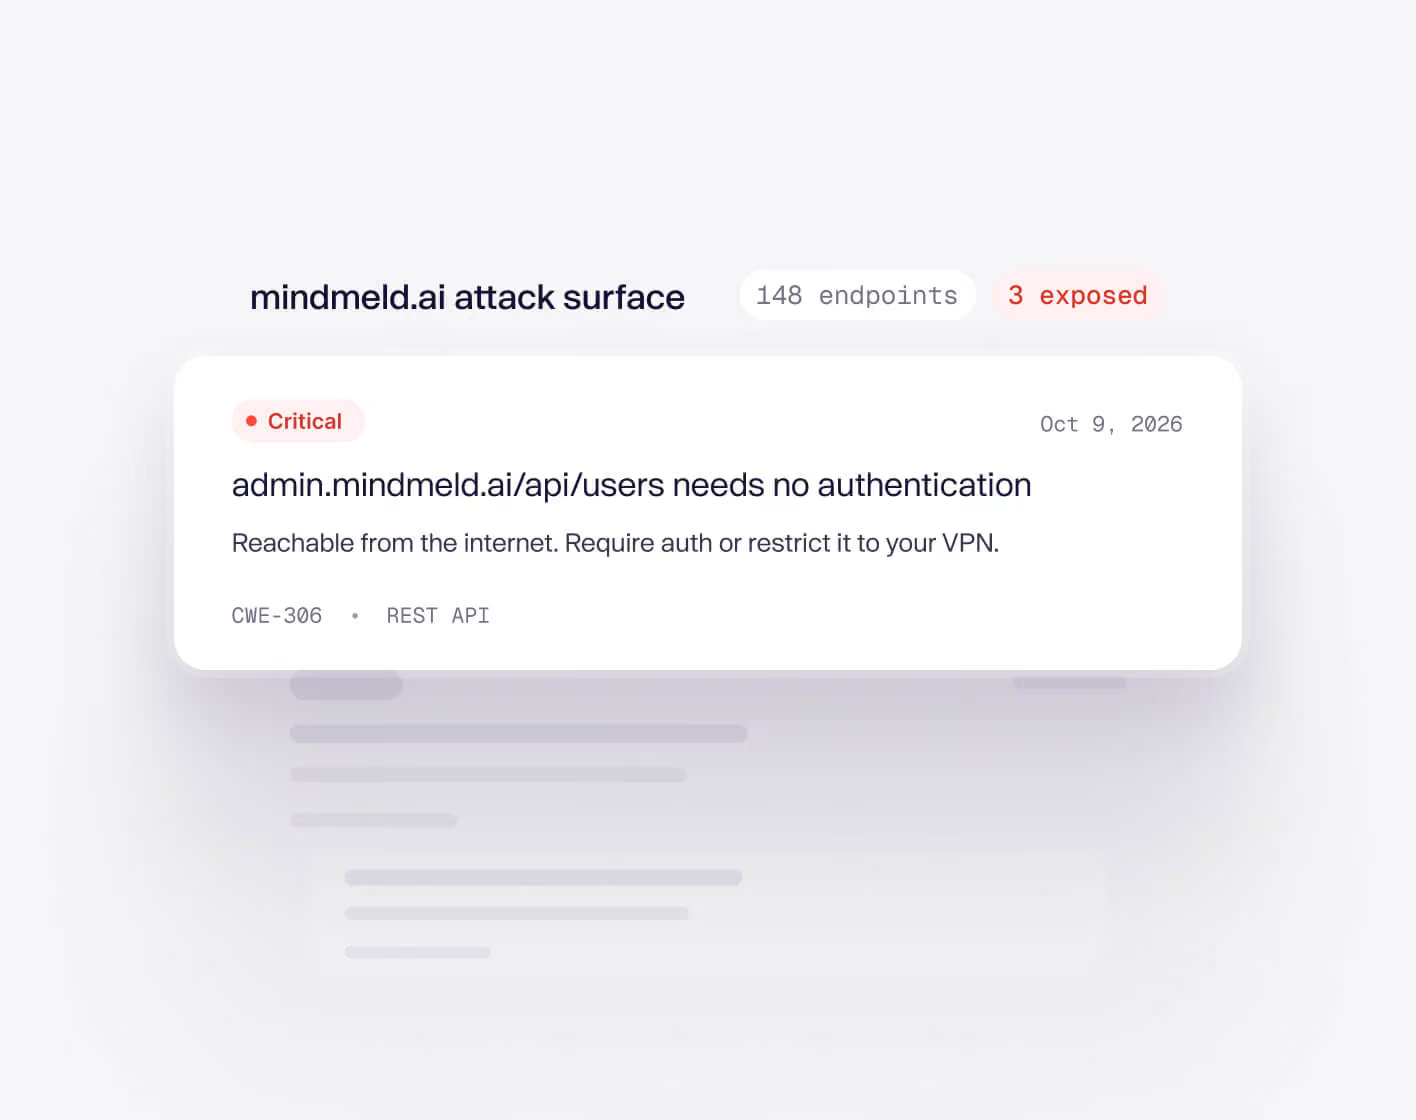
Scopri cosa è esposto. Così puoi risolvere ciò che conta.
Le scansioni DAST di Aikido ti offrono una panoramica completa su ciò che è esposto e non dovrebbe esserlo. Così puoi facilmente vedere dove la tua app è più vulnerabile. Proteggi i tuoi endpoint REST e GraphQL.
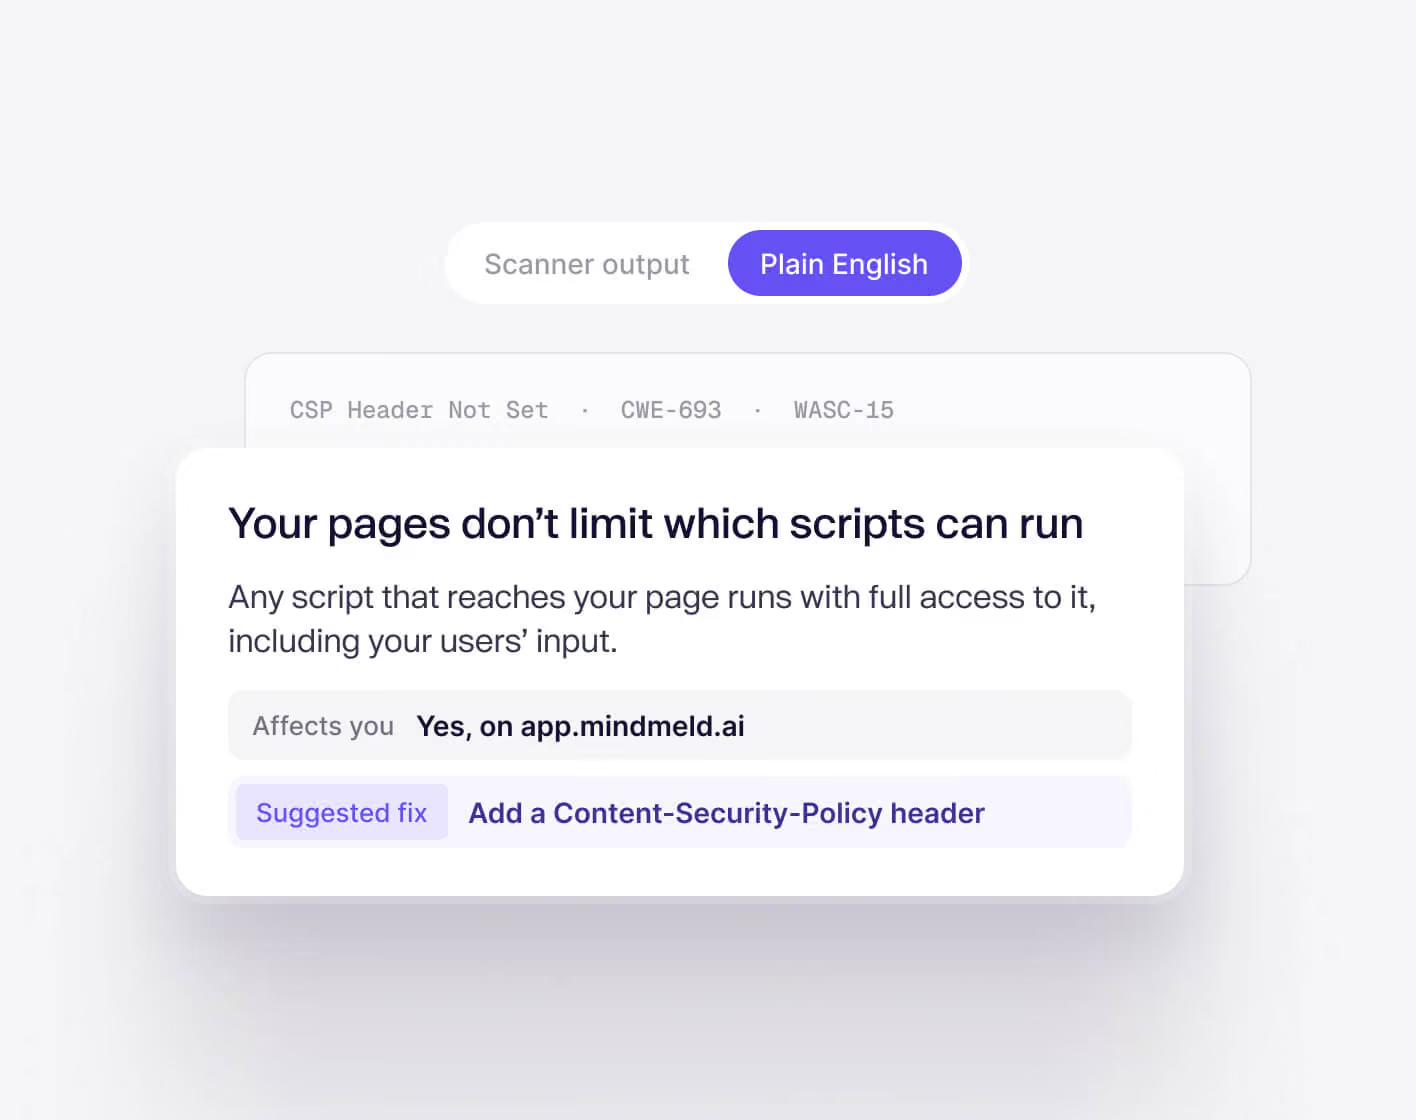
Consigli pratici
Traduciamo il gergo complesso della sicurezza in un linguaggio comprensibile, in modo da poter comprendere facilmente il problema e se ti riguarda. Salta la ricerca e trova una soluzione rapidamente.
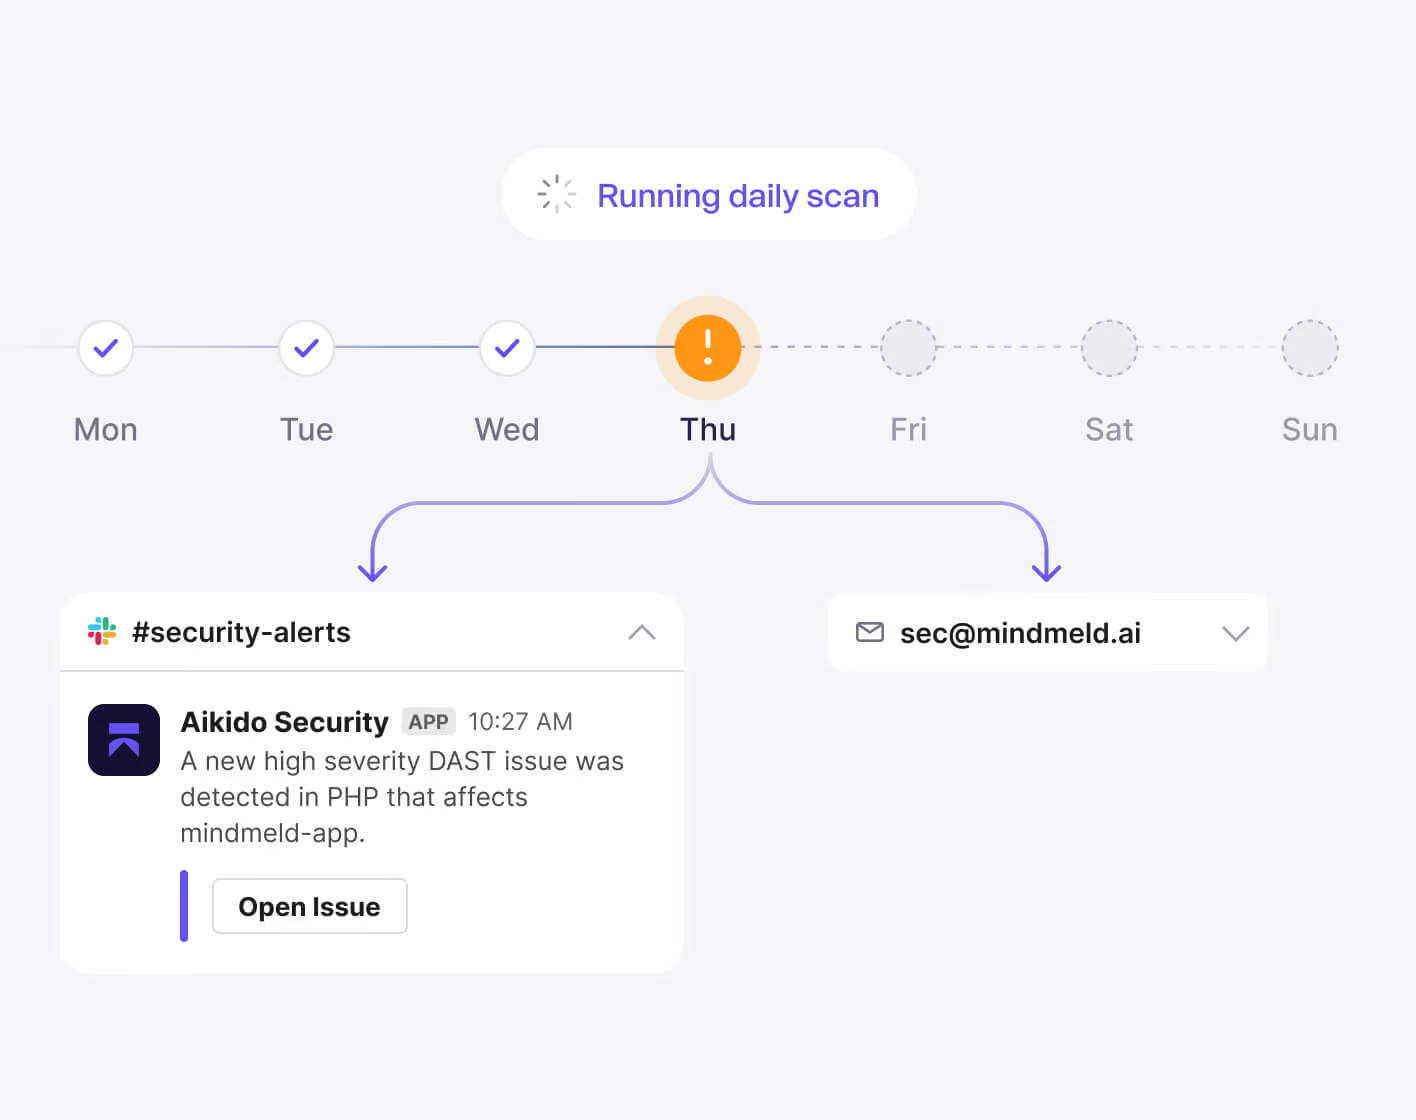
Scansioni automatiche
Una volta configurate, le scansioni DAST vengono eseguite quotidianamente e ti avviseranno solo quando verranno scoperte nuove vulnerabilità rilevanti. Scegli dove desideri ricevere gli avvisi: Email, Slack…

Sicuro da eseguire in produzione
Aikido testa il tuo front-end per le comuni vulnerabilità DAST, ma non esegue alcun test che potrebbe compromettere la tua applicazione, come tentativi automatizzati di SQL injection, ecc.
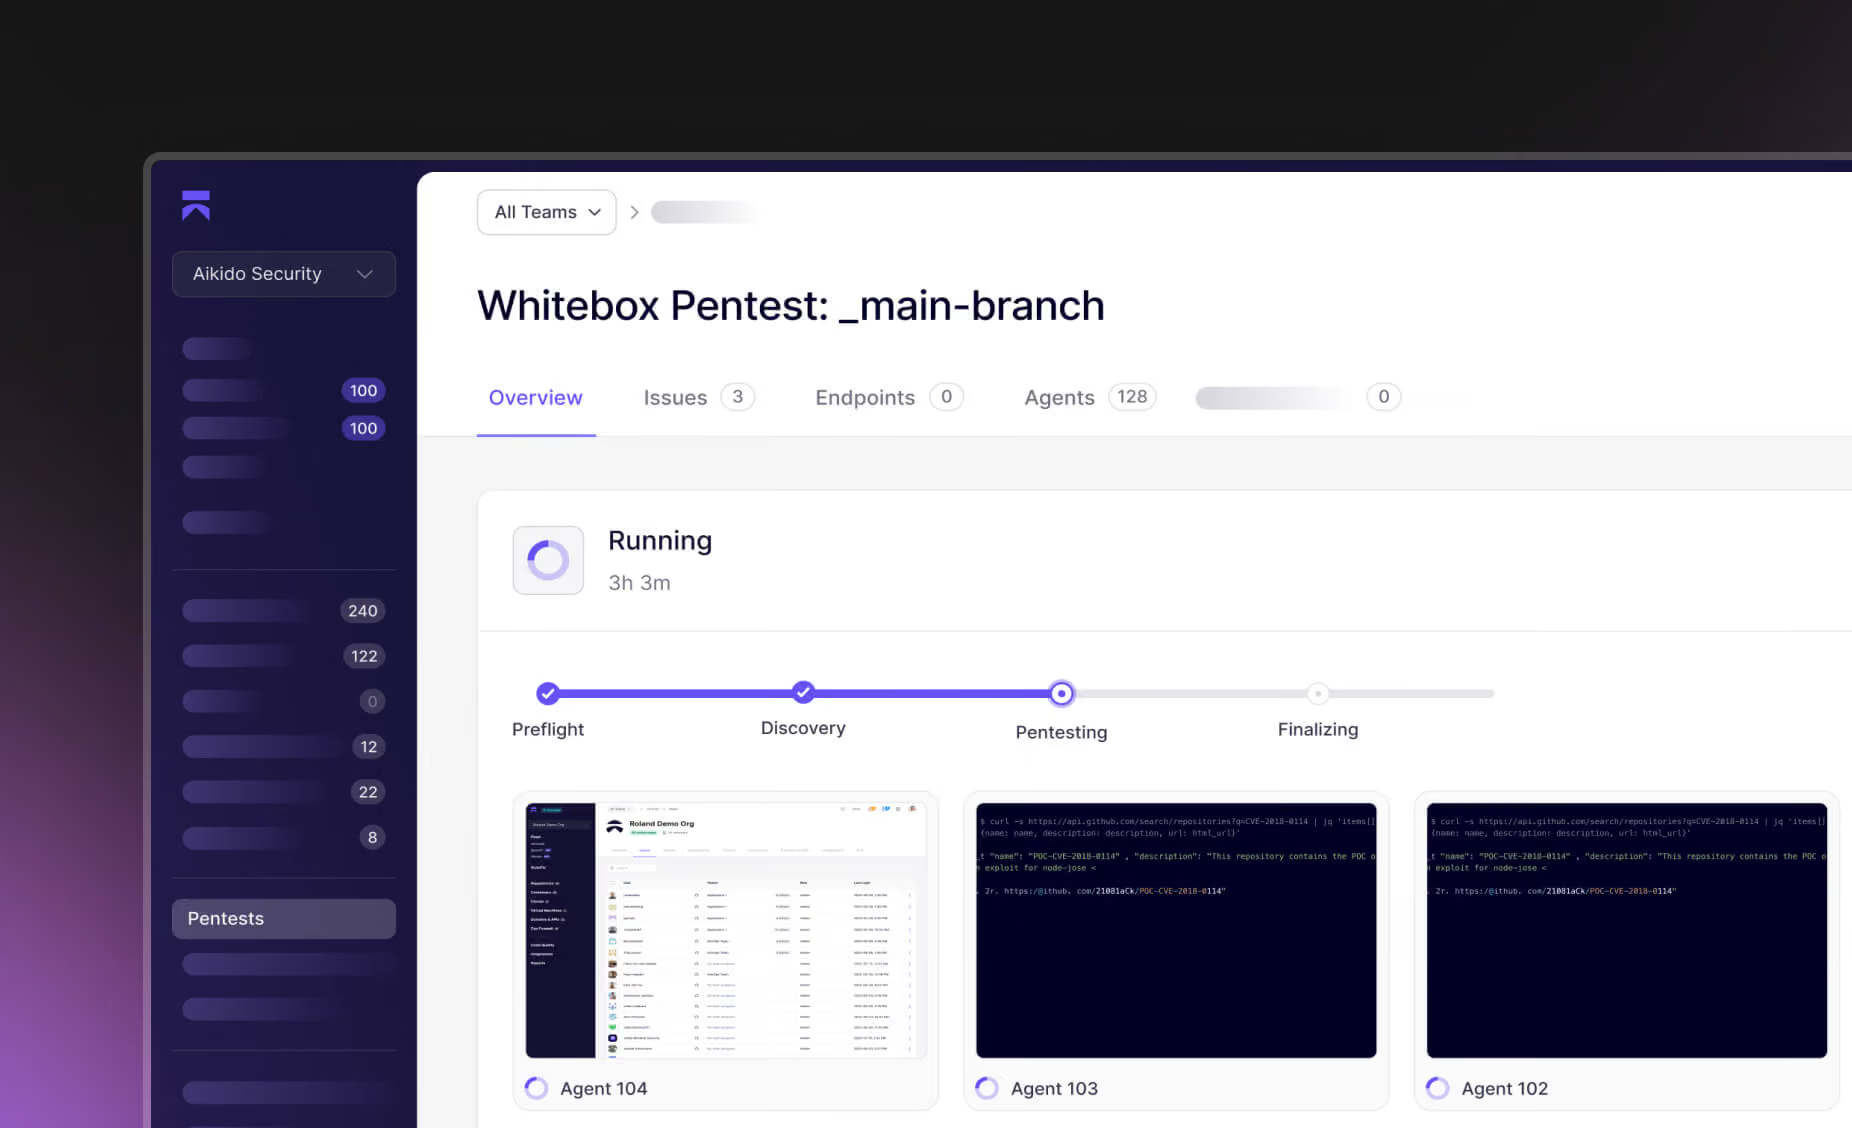
Fai un salto di qualità. Esegui un test di penetrazione sulla tua app proprio come farebbe un hacker.
Proteggiti oggi stesso, in modo rapido e gratuito.
Collega un repository per scoprire cosa rilevano gli agenti di ragionamento nel tuo codice. Oppure eseguilo insieme al tuo SAST attuale per scoprire cosa ti stai perdendo.


Domande frequenti su DAST

Il Dynamic Application Security Testing (DAST) consiste nello scansionare un'applicazione web in esecuzione dall'esterno (black-box), in modo simile a come un attaccante sonderebbe il tuo sito. È importante perché rileva problematiche di sicurezza che emergono solo quando la tua app è live – ad esempio, configurazioni errate o flussi di autenticazione interrotti che non sarebbero evidenti solo esaminando il codice. In breve, il DAST ti consente di individuare vulnerabilità reali nella tua web app prima che lo facciano gli attaccanti.
Non esattamente, dipende dal tipo di scansione. Il DAST di Aikido (chiamato anche Surface Monitoring) non simula payload malevoli sul tuo frontend, ma testa attivamente le tue API. Per la scansione delle API, invia payload malevoli controllati per trovare debolezze. Interagisce con la tua applicazione tramite HTTP e API, iniettando input di test e osservando come la tua app risponde (comportandosi come un attaccante automatizzato). AI Pentesting va oltre, eseguendo attacchi simulati più avanzati. Questo approccio dinamico significa che sonda la tua app in tempo reale, proprio come farebbe un attaccante esterno, piuttosto che limitarsi a scansionare il codice.
È sicuro: il DAST di Aikido è progettato per non stressare o compromettere il tuo sito di produzione. Lo scanner evita test distruttivi; ad esempio, non esegue iniezioni SQL brute-force che potrebbero mandare in crash il tuo database. Si concentra sulle vulnerabilità web comuni in modo delicato, in modo da ottenere una copertura di sicurezza senza rallentare o destabilizzare la tua app durante una scansione.
Per la maggior parte dei team, raccomandiamo di eseguire lo scanner DAST di Aikido su endpoint di staging o di produzione, piuttosto che all'interno della tua pipeline CI/CD. Il nostro attuale DAST è progettato per scansionare app live, esposte a internet, quindi non ci sono grandi vantaggi nell'eseguirlo in CI. La scansione DAST locale (che potrebbe essere eseguita in CI) è prevista per il rilascio nel Q4 e sarà probabilmente disponibile prima per i piani enterprise. Fino ad allora, otterrai i risultati più accurati puntando lo scanner verso un ambiente che rispecchi la produzione il più fedelmente possibile.
Il DAST di Aikido si concentra sui problemi che può rilevare in modo affidabile nei tuoi endpoint live esposti a Internet. Questo include molte vulnerabilità OWASP Top 10 per le API, come SQL injection, problemi di autenticazione e controllo degli accessi, configurazioni insicure ed esposizione di endpoint sensibili. Puoi consultare l'elenco completo e aggiornato dei controlli qui: Aikido Security DAST checks. Le scansioni specifiche del front-end sono escluse, quindi i risultati sono mirati alla sicurezza lato server e API piuttosto che alle vulnerabilità lato client.
Le scansioni DAST di Aikido sono veloci: la maggior parte si completa in circa due minuti, e raramente in più di quattro. Inizierai a vedere i risultati quasi immediatamente dopo l'avvio della scansione, senza dover aspettare. Il tempo esatto dipende dalle dimensioni e dalla complessità della tua applicazione, ma lo scanner è progettato per un feedback rapido, in modo che gli sviluppatori possano agire velocemente.
Sì, il DAST di Aikido può scansionare le tue API, ma non rileva automaticamente gli endpoint dal tuo frontend. Per la scansione delle API, puoi importare una specifica OpenAPI (generata dal codice o manualmente) o utilizzare Zen per il rilevamento degli endpoint. Una volta configurato, lo scanner testerà i tuoi endpoint API (inclusi REST e GraphQL) per le vulnerabilità. Ciò significa che non hai bisogno di uno scanner API completamente separato; assicurati solo che i tuoi endpoint siano definiti in modo che Aikido possa targetizzarli efficacemente.
Il DAST di Aikido utilizza un sottoinsieme di scansioni OWASP ZAP sicure, quindi aggiunge le proprie funzionalità di de-noising e de-duplication in modo da visualizzare solo i risultati pertinenti. Ottieni un rilevamento a livello ZAP senza il rumore, la configurazione manuale o la gestione della configurazione; è progettato per essere veloce, a bassa manutenzione e facile da usare.
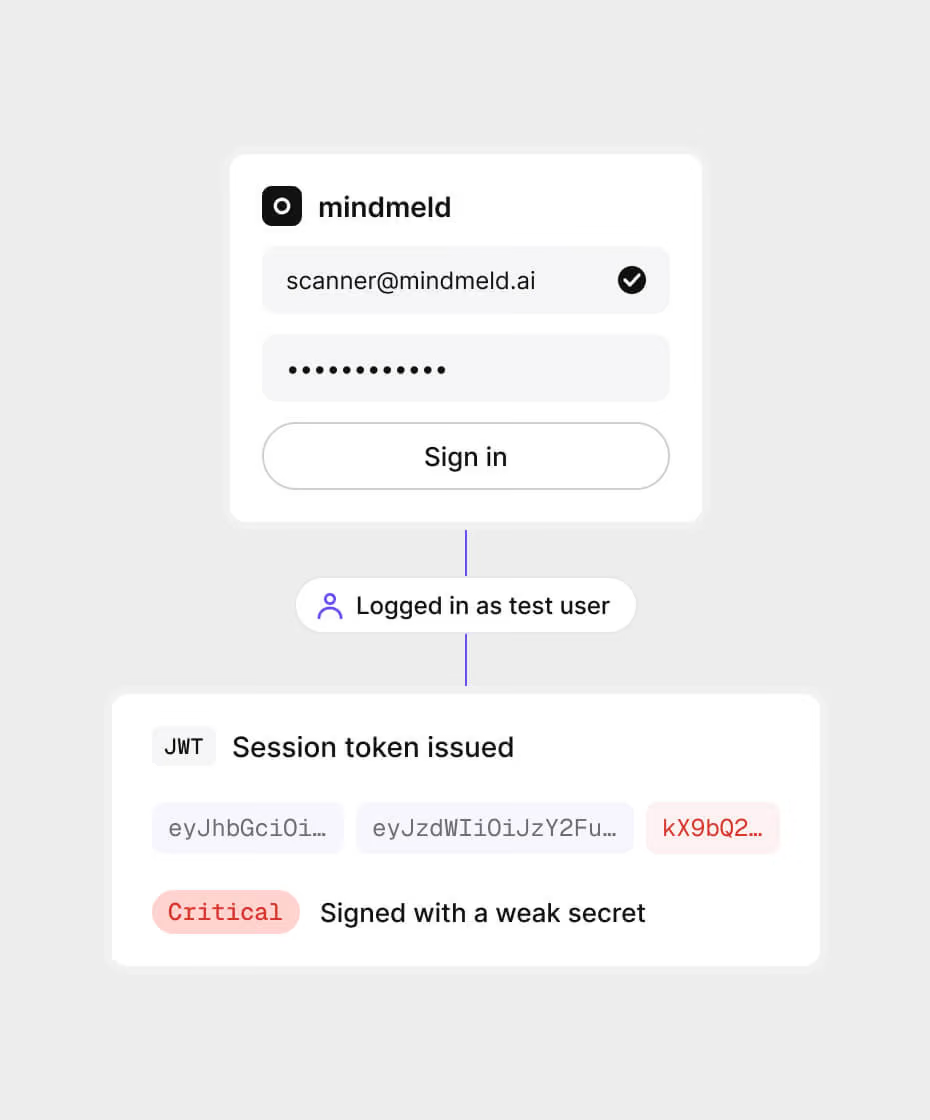
Solo se si desidera eseguire controlli autenticati. Aikido non supporta script di login, ma è possibile fornire credenziali di autenticazione in modo da poter eseguire test aggiuntivi, ad esempio, controllando i token consegnati per debolezze comuni. Per la scansione frontend, il vantaggio principale è l'abilitazione di questi controlli extra. È possibile attivare le regole "autenticate" nelle impostazioni qui: controlli DAST di Aikido. Se non si forniscono le credenziali, lo scanner eseguirà la scansione solo degli endpoint pubblici.
No, lo scanner frontend DAST di Aikido si concentra sull'individuazione di misconfigurazioni più facili da rilevare che potrebbero esporre la tua web app, aiutandoti a risolvere rapidamente i rischi comuni. Per una copertura più approfondita, come difetti complessi nella logica di business o simulazioni di attacco più avanzate, strumenti come AI Pentesting e la scansione API Security sono più adatti. Le scansioni automatizzate gestiscono i problemi quotidiani, mentre i test manuali o avanzati occasionali assicurano di individuare le vulnerabilità più difficili da rilevare. Aikido espanderà presto la copertura anche in queste aree, portando più di questi test approfonditi direttamente nella piattaforma.