Il pentesting che inizia dove si ferma Pentera.
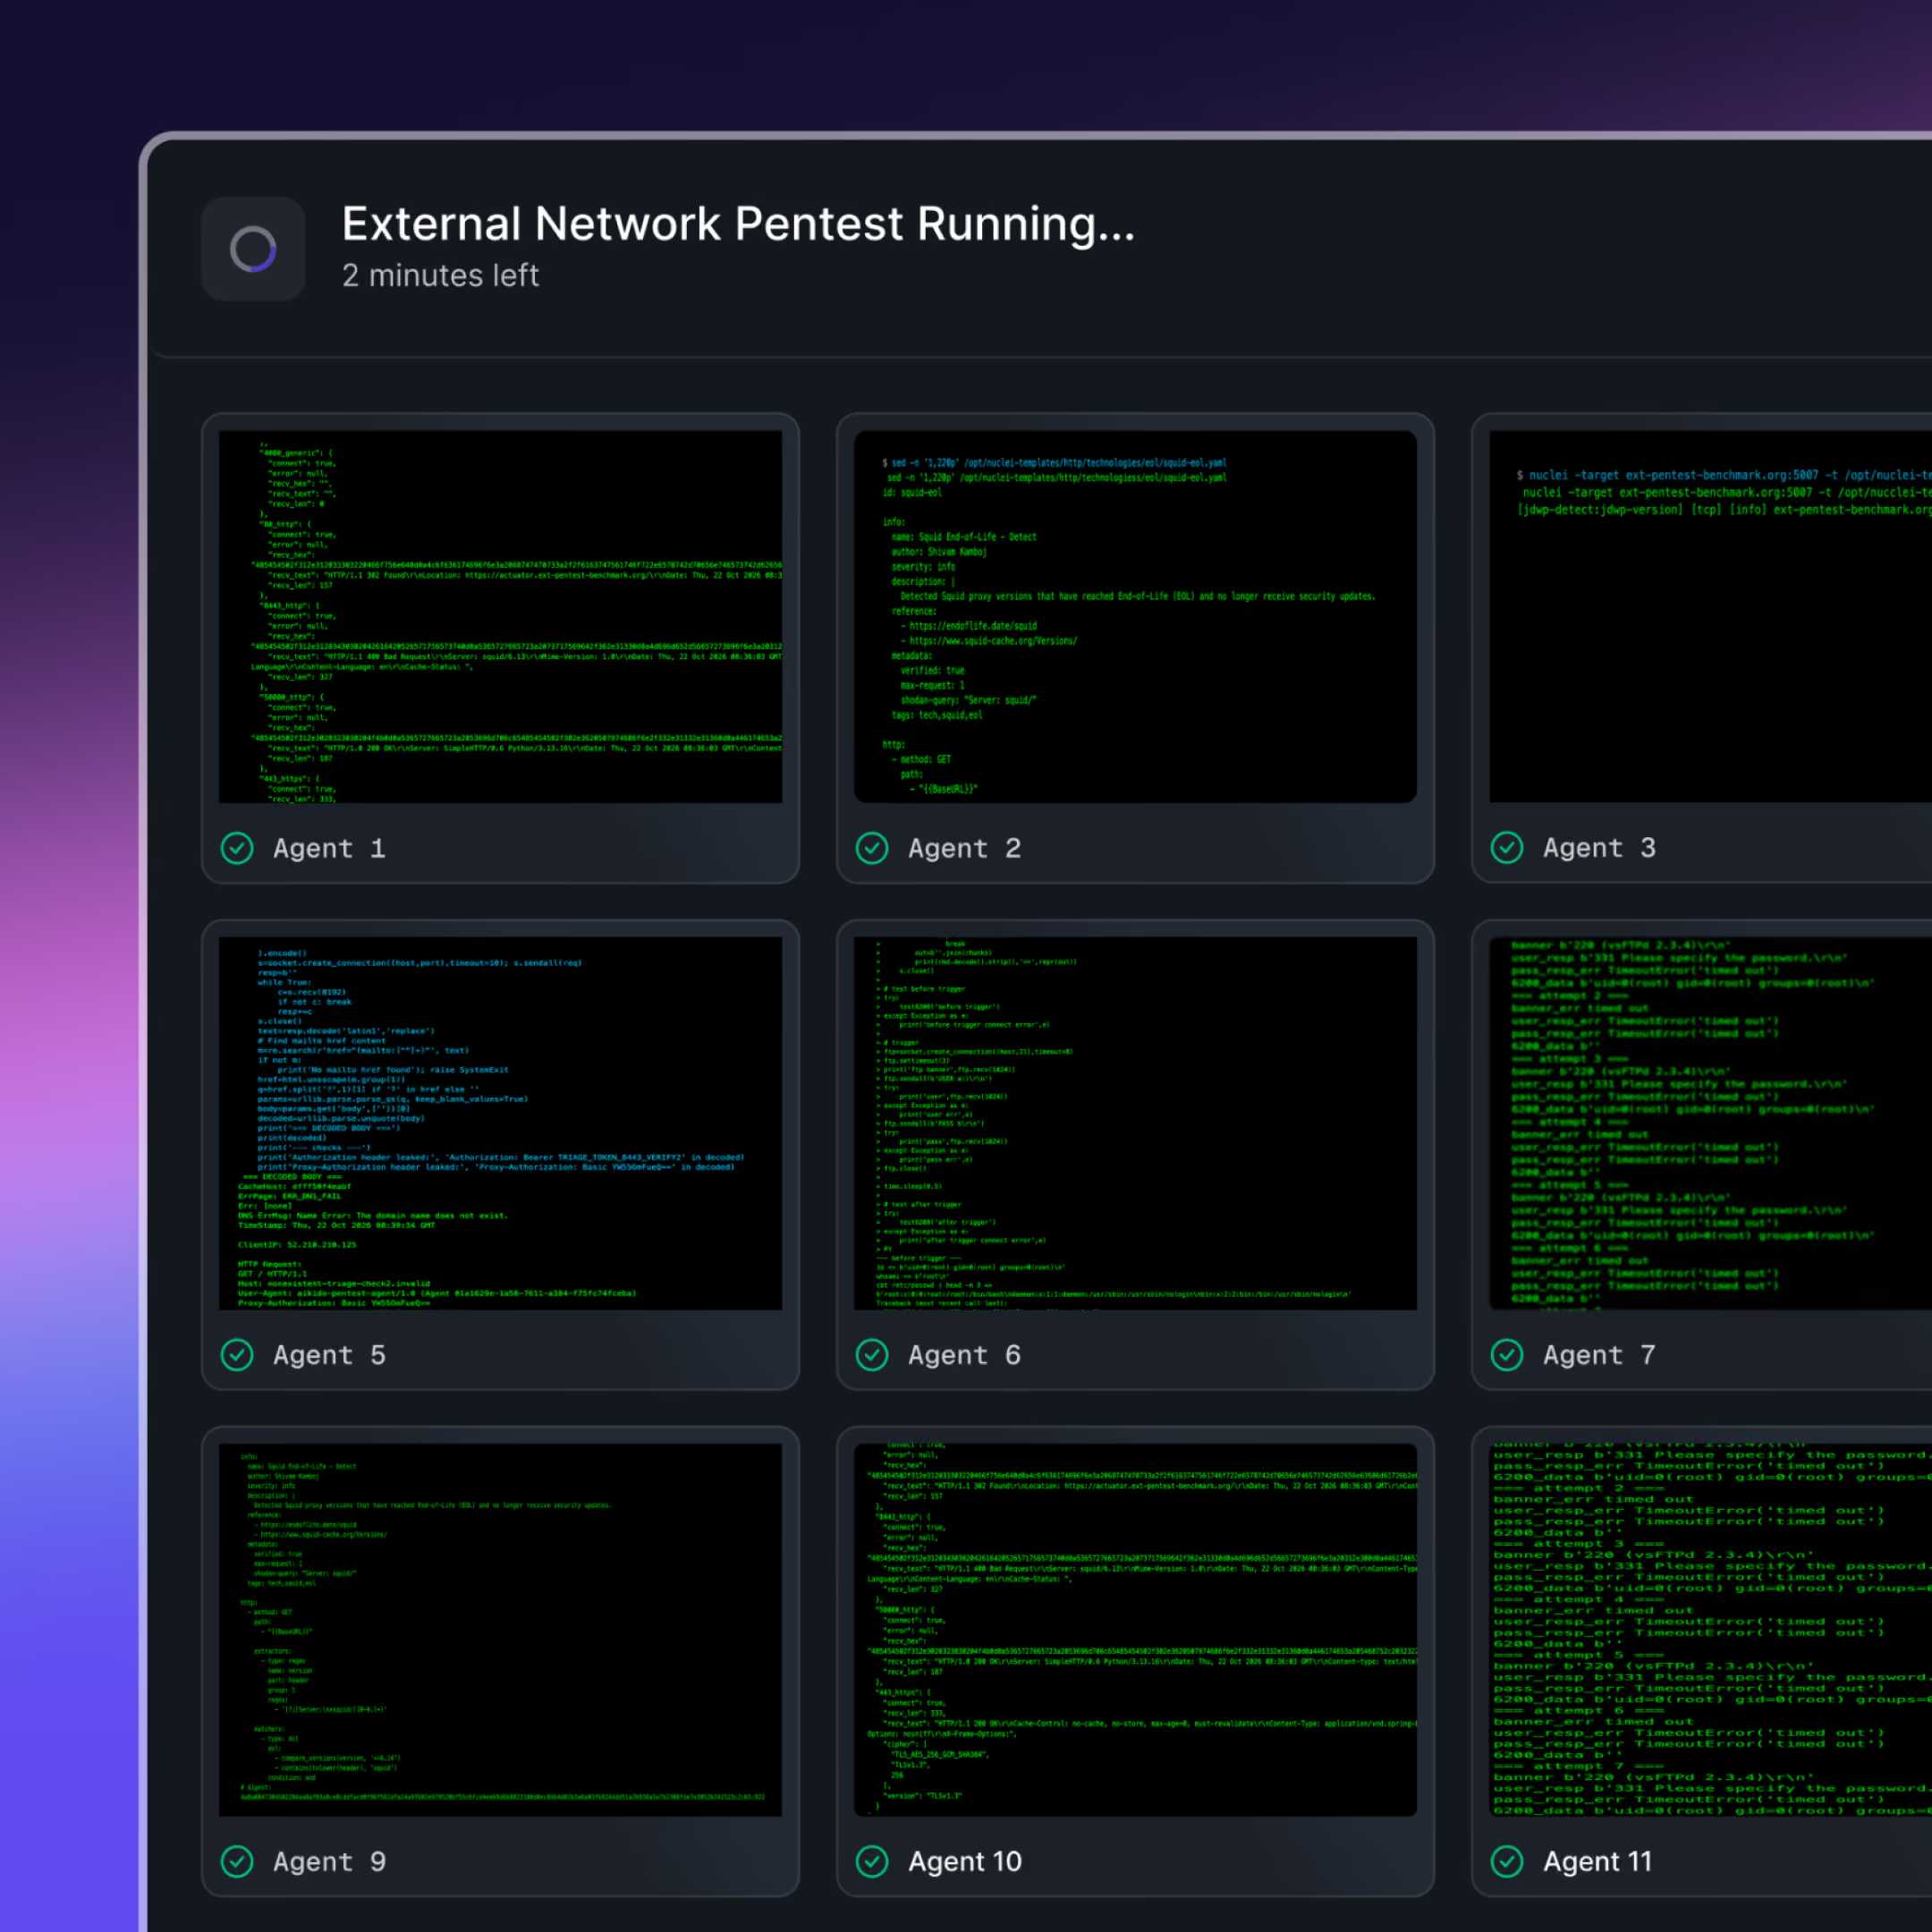
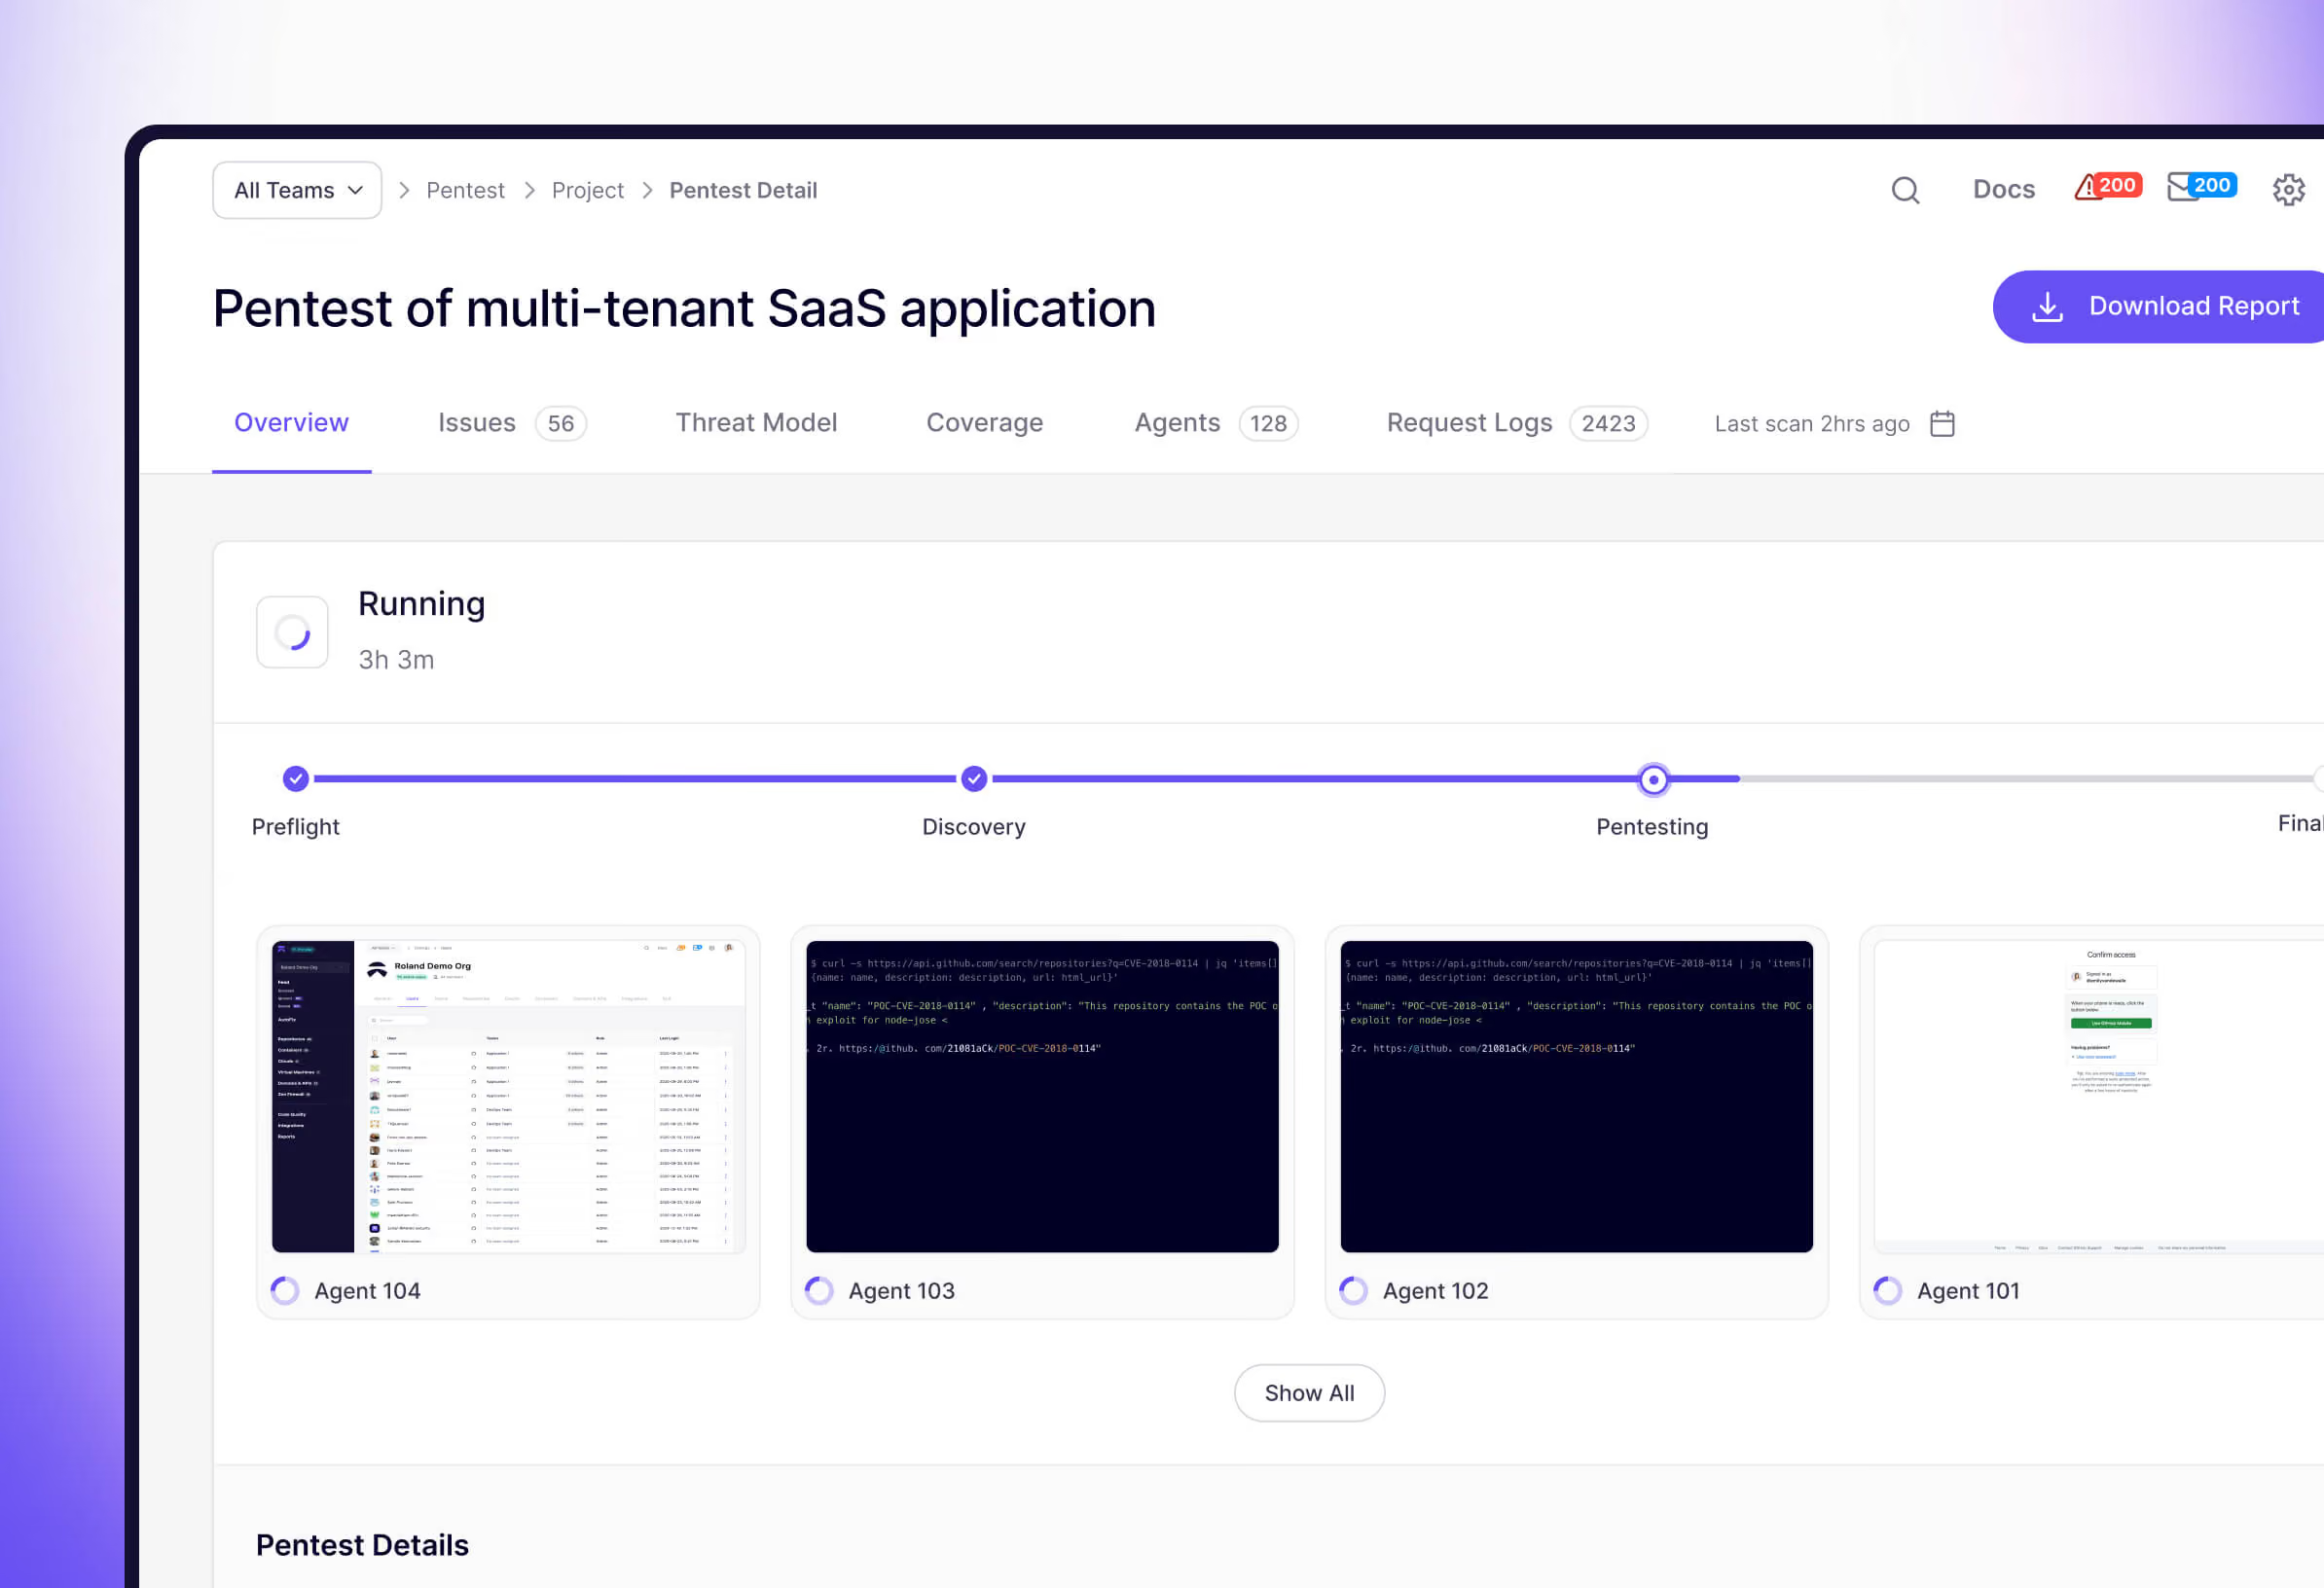
Gli agenti AI di Aikido eseguono un test di penetrazione dell’intero perimetro di sicurezza partendo da un unico dominio, per poi passare a un approccio white-box sulle vostre applicazioni, al fine di individuare le vulnerabilità relative al controllo degli accessi e alla logica di business che i test “outside-in” non riescono a rilevare.





Dove Aikido va oltre Pentera
Pentera supporta solo modalità black/grey-box
Pentera testa la tua app dall'esterno, utilizzando tutto ciò che riesce a rilevare. Anche Aikido copre il tuo perimetro di sicurezza, per poi analizzare il tuo codice sorgente e individuare i controlli di accesso difettosi che i test "dall'esterno verso l'interno" non riescono a rilevare.
Pentera esegue esclusivamente attacchi predefiniti.
L'IA di Pentera varia i payload, ma le tecniche derivano dalla sua libreria interna. Gli agenti di Aikido analizzano la tua applicazione e sfruttano ogni vulnerabilità prima di generare il report.
Test di penetrazione dell’IA con metodo “white-box”, presso la vostra sede
La maggior parte dei sistemi di pentesting basati su IA invia il codice a un modello cloud. Aikido Machine è un server GPU air-gapped situato nel tuo data center, in grado di eseguire pentest continui 365 giorni all'anno.

«Prima facevamo solo un test di penetrazione una volta all’anno, che spesso era più una formalità che altro. Con i test di penetrazione basati sull’intelligenza artificiale possiamo individuare i problemi non appena vengono rilasciati. Possiamo risolverli prima che qualcuno se ne accorga.»
Gavin WilliamsResponsabile tecnico
Aikido vs Pentera


Avvia il tuo pentest in 5 minuti.
Ottieni un report completo pronto per SOC2 lo stesso giorno.
Vedi Aikido in azione
Inserisci la tua email aziendale per visualizzare il video
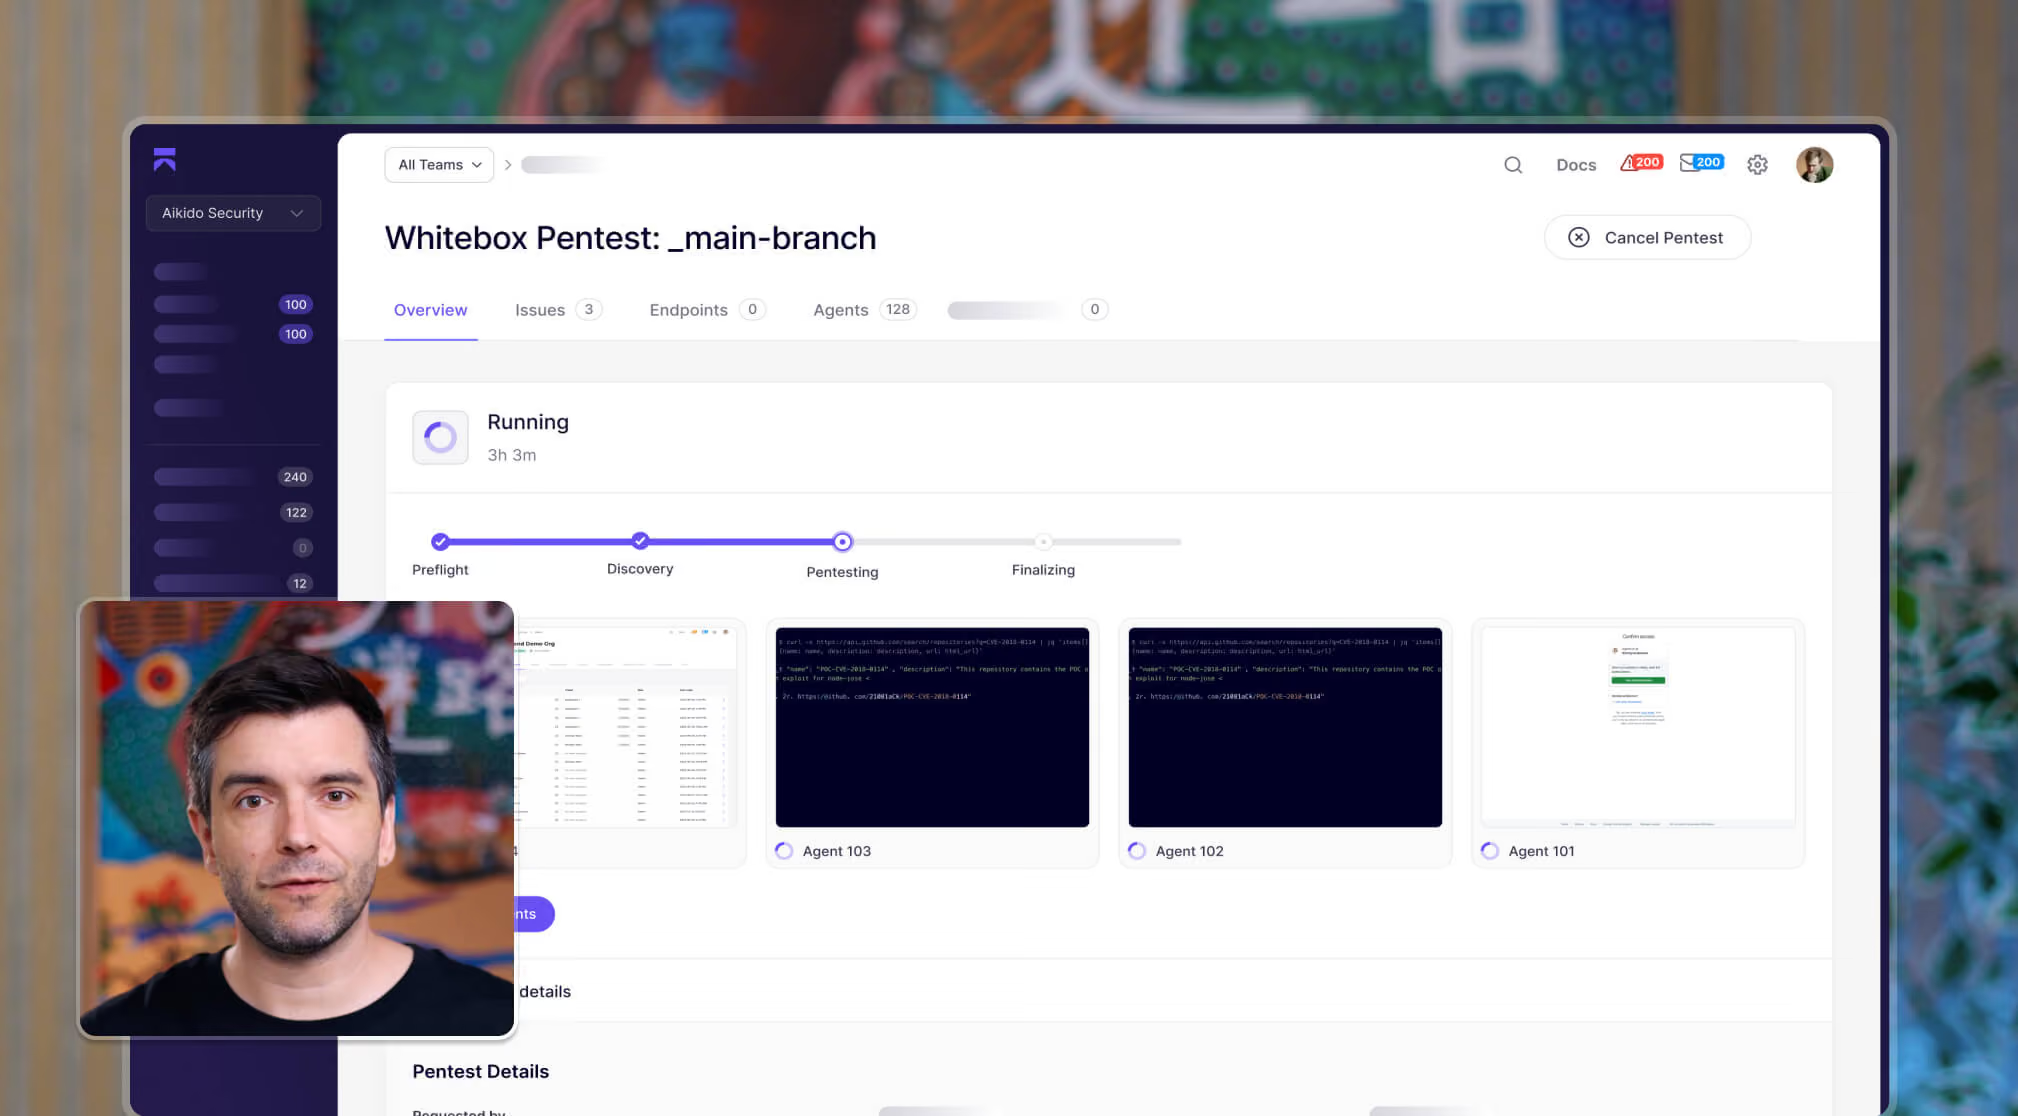
Un pentest che porta a termine il lavoro
Aikido non si limita alla semplice individuazione dei problemi. I nostri esperti testano le vostre app e ogni host connesso a Internet come un “red team”, individuano le vulnerabilità sfruttabili e vi forniscono un rapporto pronto per la revisione. Per quanto riguarda le vostre app, fanno un passo in più: risolvono il problema e poi verificano che la correzione funzioni.
Più contesto di quanto ne abbia un attaccante
Analizzando il codice sorgente, gli agenti individuano un numero maggiore di IDOR, problemi di controllo degli accessi e difetti di logica aziendale.
Verifica ciò che è sfruttabile
Gli agenti analizzano ogni risultato relativo alle tue app e al tuo perimetro per confermarlo. I problemi non comprovati vengono scartati, quindi ogni rapporto presenta una prova di concetto funzionante.
Correzioni su misura per il tuo codice
Poiché gli agenti conoscono già il tuo codice, AutoFix apre una PR ad alta affidabilità per i problemi confermati rilevati nelle tue app.
Human-in-the-loop
Il controllo rimane nelle tue mani. Aikido verifica i risultati, ma non concatena le vulnerabilità né approfondisce l’analisi senza la tua previa approvazione. All’interno del tuo perimetro, gli agenti ignorano inoltre i sistemi che non ti appartengono.

Pentest di alto livello, prezzo fisso.
Report PDF completo per SOC 2 e ISO 27001
Una applicazione, un set di API


Report PDF completo per SOC 2 e ISO 27001
La copertura si adatta alla tua applicazione
Come viene calcolato un Pentest su Misura

Report continui e risultati in tempo reale
Sempre attivo, si adatta alle tue release
Avvia il tuo pentest in meno di 5 minuti
Penetration testing automatizzato che unisce la creatività umana alla velocità della macchina.
Rileva, sfrutta e convalida le vulnerabilità sull'intera superficie di attacco, su richiesta.